
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-41089 — CVE-2026-41089 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-41089
Análisis de VulnerabilidadesExplotaciónSeguridad de RedesPruebas de PenetraciónExplotación de Binarios
GitHub0xblackash/cve-2026-41089

CVE-2026-41089

CVE-2026-41089

Ver Repositorio
10137hace 5 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    343
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    295

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

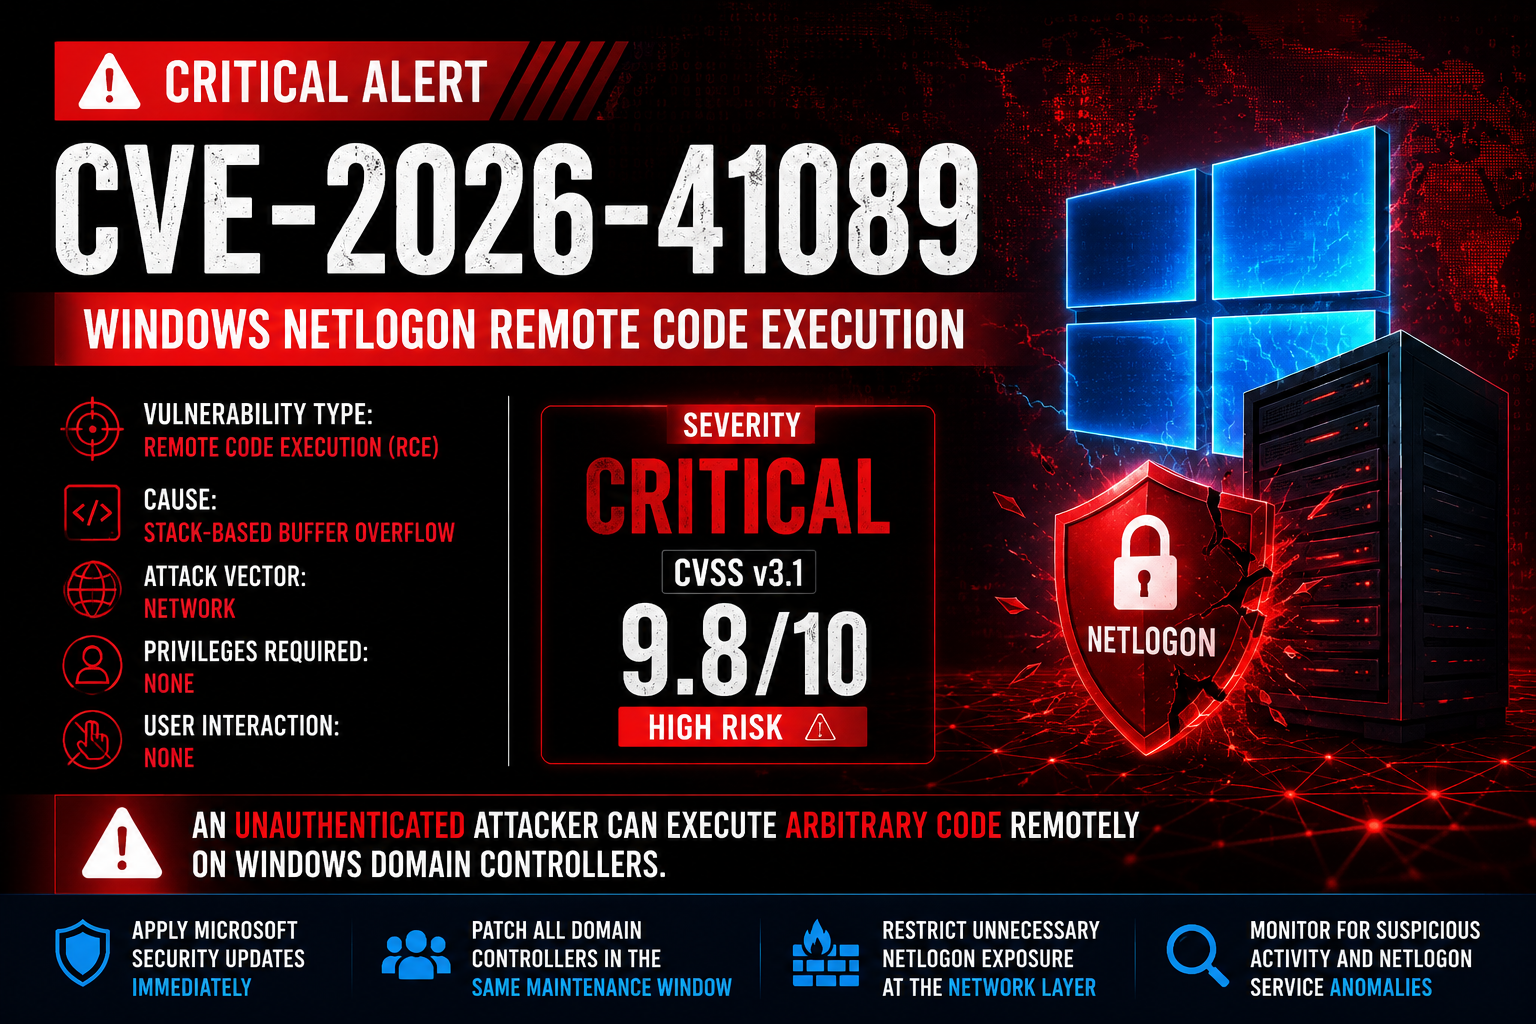
🚨 CVE-2026-41089 - Ejecución Remota de Código (RCE) Crítica en Windows Netlogon

Imagen de ChatGPT 2 de junio de 2026, 11:35:30 a.m.

Windows Severity CVSS Attack Vector Privileges User Interaction

⚠️ Una vulnerabilidad crítica de Windows Netlogon que permite la ejecución remota de código sin autenticación en controladores de dominio.


📖 Visión General

CVE-2026-41089 es una vulnerabilidad crítica que afecta al servicio Windows Netlogon.

La falla se origina en un desbordamiento de búfer basado en pila, lo que permite a un atacante remoto ejecutar código arbitrario enviando solicitudes especialmente diseñadas a un controlador de dominio vulnerable.

Impacto

  • Ejecución Remota de Código (RCE)
  • No requiere autenticación
  • No requiere interacción del usuario
  • Posible compromiso total de Active Directory
  • Objetivo de alto valor para operadores de ransomware y grupos APT

🎯 Detalles de la Vulnerabilidad

CampoValor
CVECVE-2026-41089
GravedadCrítica
CVSS v3.19.8
CWECWE-121
ComponenteWindows Netlogon
Vector de AtaqueRed
Privilegios RequeridosNinguno
Interacción del UsuarioNinguna
AlcanceCambiado
ImpactoEjecución Remota de Código

# Connectivity test (short username, no overflow)
python3 CVE-2026-41089.py 10.0.50.21 corp.local

# Default overflow attempt
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 130

# Larger payload, longer timeout for slow networks
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 200 -t 10

🔥 Resumen Técnico

Attacker
    │
    ▼
Crafted Netlogon Request
    │
    ▼
Stack Buffer Overflow
    │
    ▼
Memory Corruption
    │
    ▼
Arbitrary Code Execution
    │
    ▼
Domain Controller Compromise

⚡ Escenario de Ataque

Un atacante ubicado en la red:

  1. Descubre un Controlador de Dominio vulnerable.
  2. Envía un paquete Netlogon especialmente diseñado.
  3. Desencadena una corrupción de memoria.
  4. Logra la ejecución de código arbitrario.
  5. Obtiene el control del Controlador de Dominio.
  6. Potencialmente compromete todo el entorno de Active Directory.

🧠 Por Qué Esto Importa

Netlogon es uno de los servicios más críticos en entornos de Active Directory.

Una explotación exitosa podría permitir:

  • Toma de control del dominio
  • Robo de credenciales
  • Movimiento lateral
  • Mecanismos de persistencia
  • Despliegue de ransomware
  • Manipulación de Active Directory

📊 Evaluación de Riesgos

CategoríaClasificación
Complejidad de ExplotaciónBaja
Complejidad de AtaqueBaja
AutenticaciónNo Requerida
Interacción del UsuarioNinguna
Impacto en la ConfidencialidadAlto
Impacto en la IntegridadAlto
Impacto en la DisponibilidadAlto

🛡️ Oportunidades de Detección

Monitorear

Unexpected Netlogon crashes
Netlogon service restarts
Authentication anomalies
Suspicious domain controller traffic
Unexpected privilege escalation

Fuentes de Registro

  • Registros de Eventos de Windows
  • Registros de Netlogon
  • Defender for Endpoint
  • Sysmon
  • Plataformas SIEM

🔍 Indicadores de Compromiso

Repeated Netlogon requests

Unexpected service crashes

Abnormal Domain Controller behavior

Unknown processes spawned by lsass.exe

Unusual authentication activity

Lateral movement patterns

🛠️ Mitigación

Acciones Inmediatas

  • Aplicar actualizaciones de seguridad de Microsoft
  • Parchear todos los Controladores de Dominio
  • Restringir la exposición innecesaria de Netlogon
  • Revisar los registros de autenticación
  • Monitorear caídas del servicio
  • Habilitar visibilidad de EDR
  • Validar la integridad de Active Directory

📈 Desglose de Gravedad

CVSS 9.8/10

████████████████████ 100%

CRITICAL

🏢 Entornos Afectados

Potencialmente afectados:

  • Controladores de Dominio de Windows Server
  • Entornos de Active Directory
  • Redes Empresariales
  • Implementaciones de Identidad Híbrida

🚨 Resumen Ejecutivo

CVE-2026-41089 es una vulnerabilidad crítica de Ejecución Remota de Código en Windows Netlogon que permite a atacantes no autenticados ejecutar código arbitrario de forma remota contra controladores de dominio vulnerables. Debido a su baja complejidad de ataque y alto impacto, las organizaciones deben priorizar los esfuerzos de parcheo y monitoreo de inmediato.


📚 Referencias

  • Microsoft Security Updates
  • Microsoft MSRC
  • NIST National Vulnerability Database
  • Zero Day Initiative (ZDI)

⭐ Manténgase Seguro. Parchee Temprano. Monitoree Continuamente.

CVE-2026-41089

Hecho con ❤️ para la Comunidad de Ciberseguridad

Descargar herramienta