 0xblackash/cve-2026-32475
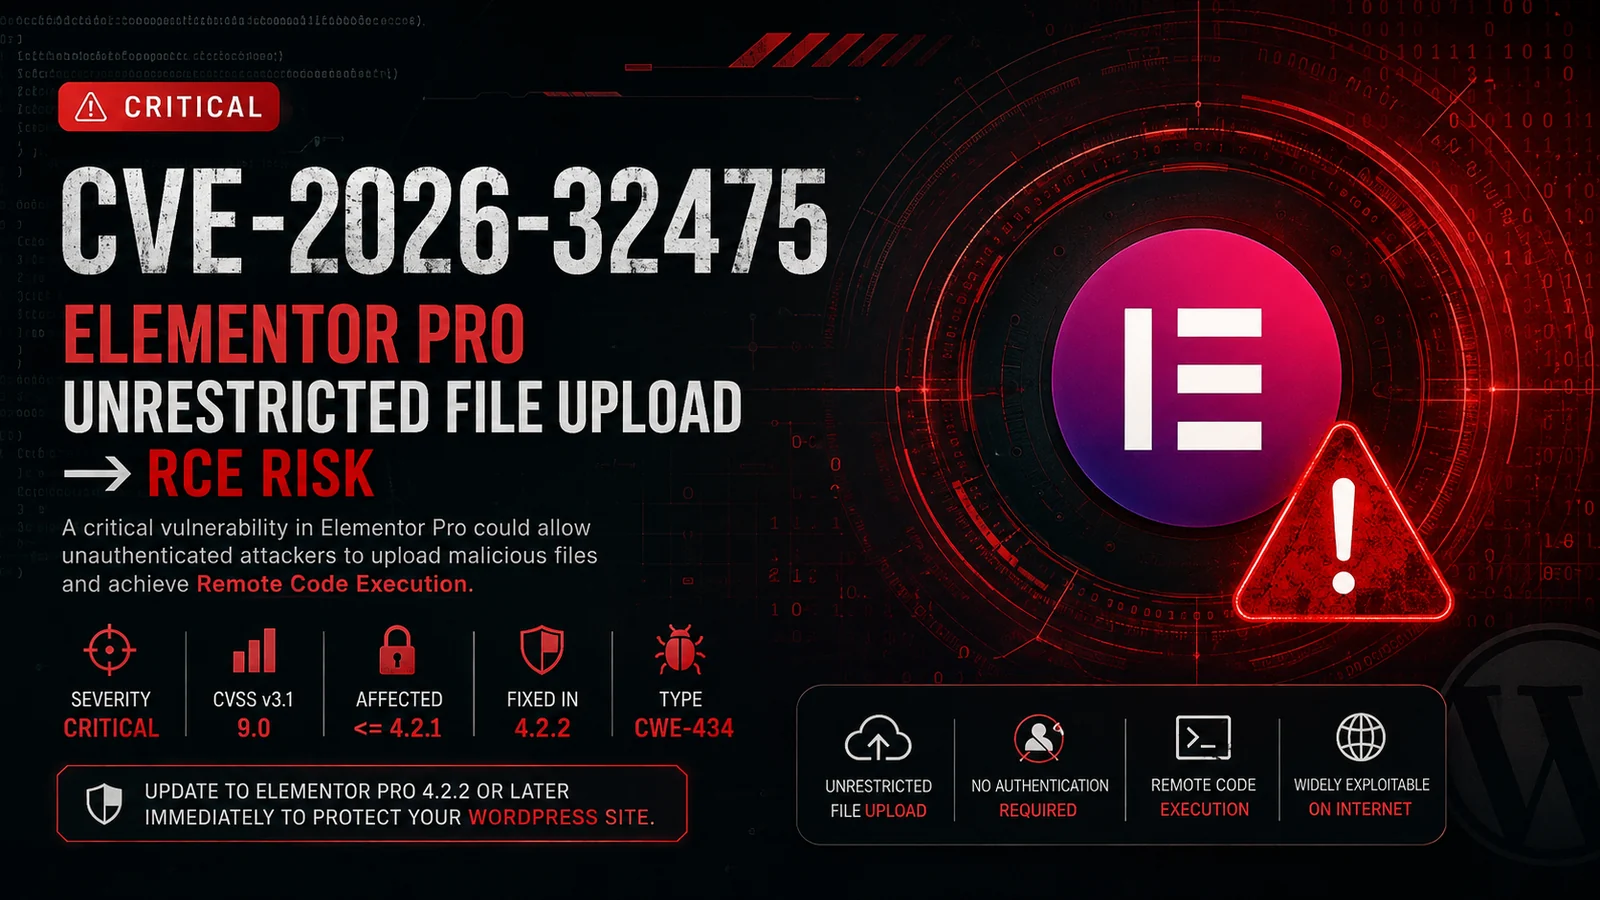
Análisis técnico y guía de detección para la carga de archivos sin restricciones crítica en Elementor Pro (CVE-2026-32475) que conduce a la ejecución remota de código.


Vulnerabilidad crítica de subida de archivos sin restricciones en Elementor Pro
Potencialmente conducente a Ejecución Remota de Código (RCE)
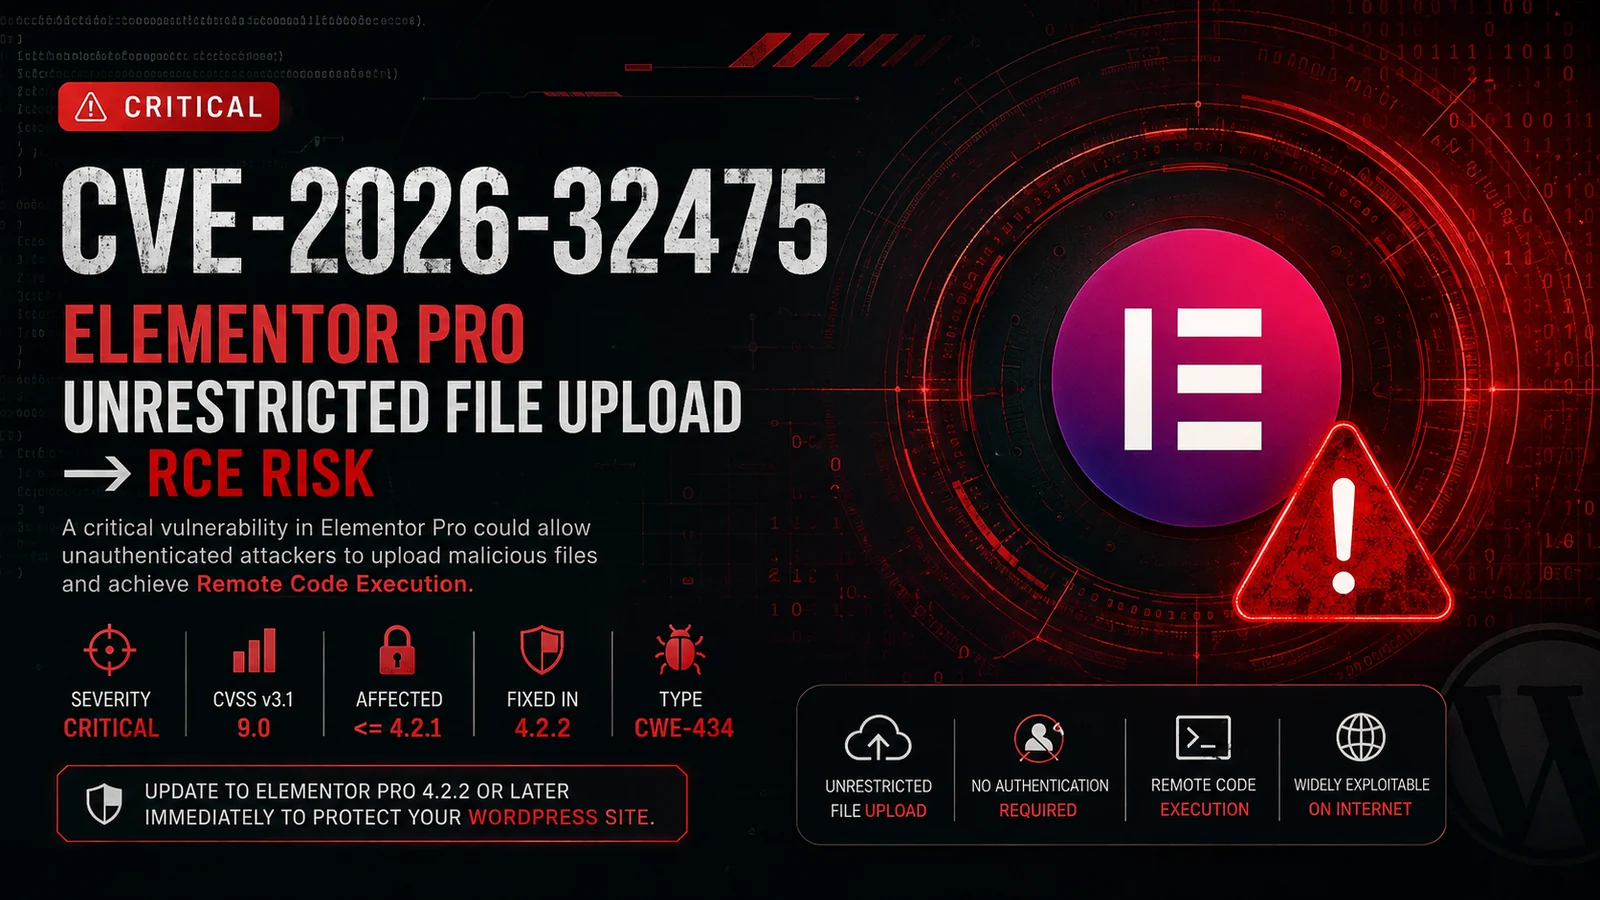
CVE-2026-32475 es una vulnerabilidad de seguridad crítica que afecta a Elementor Pro, un plugin de construcción de páginas de WordPress ampliamente utilizado.
La vulnerabilidad implica restricciones insuficientes en torno a la subida de archivos, lo que permite a un atacante subir potencialmente un tipo de archivo peligroso que posteriormente puede ser procesado por el servidor.
Bajo configuraciones vulnerables, la explotación exitosa puede conducir a una Ejecución Remota de Código (RCE) con los privilegios del proceso subyacente de WordPress/PHP.
Aviso de seguridad: Esta documentación describe la vulnerabilidad y su impacto para la investigación defensiva y las pruebas de seguridad autorizadas. No se incluye ningún payload de exploit armado.
| Propiedad | Detalles |
|---|---|
| CVE | CVE-2026-32475 |
| Producto | Elementor Pro |
| Plataforma | WordPress |
| Tipo de Vulnerabilidad | Subida sin Restricciones de Archivo con Tipo Peligroso |
| CWE | CWE-434 |
| Severidad | 🔴 Crítica |
| CVSS | 9.0 |
| Versiones Afectadas | <= 4.2.1 |
| Versión Corregida | 4.2.2 |
| Impacto Potencial | Ejecución Remota de Código |
La vulnerabilidad está relacionada con la forma en que Elementor Pro valida y posteriormente procesa los archivos subidos.
Una discrepancia entre la etapa de validación y la etapa de procesamiento de archivos puede permitir que datos de subida multipart especialmente manipulados evadan las restricciones esperadas.
Conceptualmente:
          Subida Multipart HTTP
                    │
                    ▼
          ┌───────────────────┐
          │ Validación de Subida │
          └─────────┬─────────┘
                    │
             Bypass de Validación
                    │
                    ▼
          ┌───────────────────┐
          │ Procesamiento de Archivo │
          └─────────┬─────────┘
                    │
                    ▼
          Tipo de Archivo Peligroso
                    │
                    ▼
             Ejecución en el Servidor
                    │
                    ▼
                  RCE
El problema de seguridad surge, por tanto, de suposiciones inconsistentes entre lo que la capa de validación considera seguro y lo que la capa de procesamiento finalmente maneja.
La explotación exitosa contra una instalación vulnerable podría potencialmente permitir a un atacante:
El impacto real depende en gran medida de los privilegios del proceso de WordPress/PHP y de la configuración del servidor.
La vulnerabilidad está asociada con la funcionalidad de subida de archivos expuesta por Elementor Pro.
Una cadena de ataque simplificada puede representarse como:
Atacante
   │
   │ Solicitud HTTP manipulada
   ▼
WordPress
   │
   ▼
Elementor Pro
   │
   ├── Validación de subida
   │
   ├── Procesamiento de archivo
   │
   ▼
Sistema de archivos
   │
   ▼
Contenido potencialmente ejecutable
   │
   ▼
Ejecución Remota de Código
⚠️ La explotación solo debe realizarse contra sistemas que sean de tu propiedad o sobre los que tengas autorización explícita para realizar pruebas.
La remediación principal es actualizar:
Elementor Pro 4.2.1
        ↓
Elementor Pro 4.2.2+
Desde la interfaz de administración de WordPress:
Panel de control
   └── Plugins
        └── Elementor Pro
             └── Versión
Para instalaciones potencialmente expuestas, investigar:
Registros de acceso del servidor web
Registros de PHP
Registros de WordPress
Marcas de tiempo de modificación de archivos
Registros de autenticación
Eventos del WAF
Busque solicitudes de subida multipart inusuales y archivos inesperados que aparezcan en los directorios controlados por WordPress.
Los equipos de seguridad pueden monitorear:
Solicitudes POST
      │
      ├── multipart/form-data
      │
      ├── parámetros de nombre de archivo inusuales
      │
      ├── extensiones inesperadas
      │
      └── destinos de subida sospechosos
Indicadores adicionales pueden incluir:
Para pruebas autorizadas, una evaluación segura debe centrarse en determinar si el objetivo ejecuta una versión afectada en lugar de desplegar payloads ejecutables.
Ejemplo de verificación de inventario:
Objetivo
  │
  ▼
WordPress detectado
  │
  ▼
Elementor Pro detectado
  │
  ▼
Versión identificada
  │
  ├── <= 4.2.1 → ⚠️ Potencialmente vulnerable
  │
  └── >= 4.2.2 → ✅ Parcheado
| Riesgo | Calificación |
|---|---|
| Confidencialidad | 🔴 Alta |
| Integridad | 🔴 Alta |
| Disponibilidad | 🟠 Alta |
| Explotabilidad | 🔴 Alta |
| Severidad General | 🔴 Crítica |
Para organizaciones que ejecutan WordPress:
CVE-2026-32475CWE-434 — Subida sin Restricciones de Archivo con Tipo Peligroso4.2.2





