
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/0xblackash/cve-2026-31635
Escalada de PrivilegiosExplotaciónCTFAprendizaje y EducaciónExplotación de Binarios
GitHub0xblackash/cve-2026-31635

CVE-2026-31635

CVE-2026-31635

Ver Repositorio
5217hace 6 mesesAún no revisado
Compartir

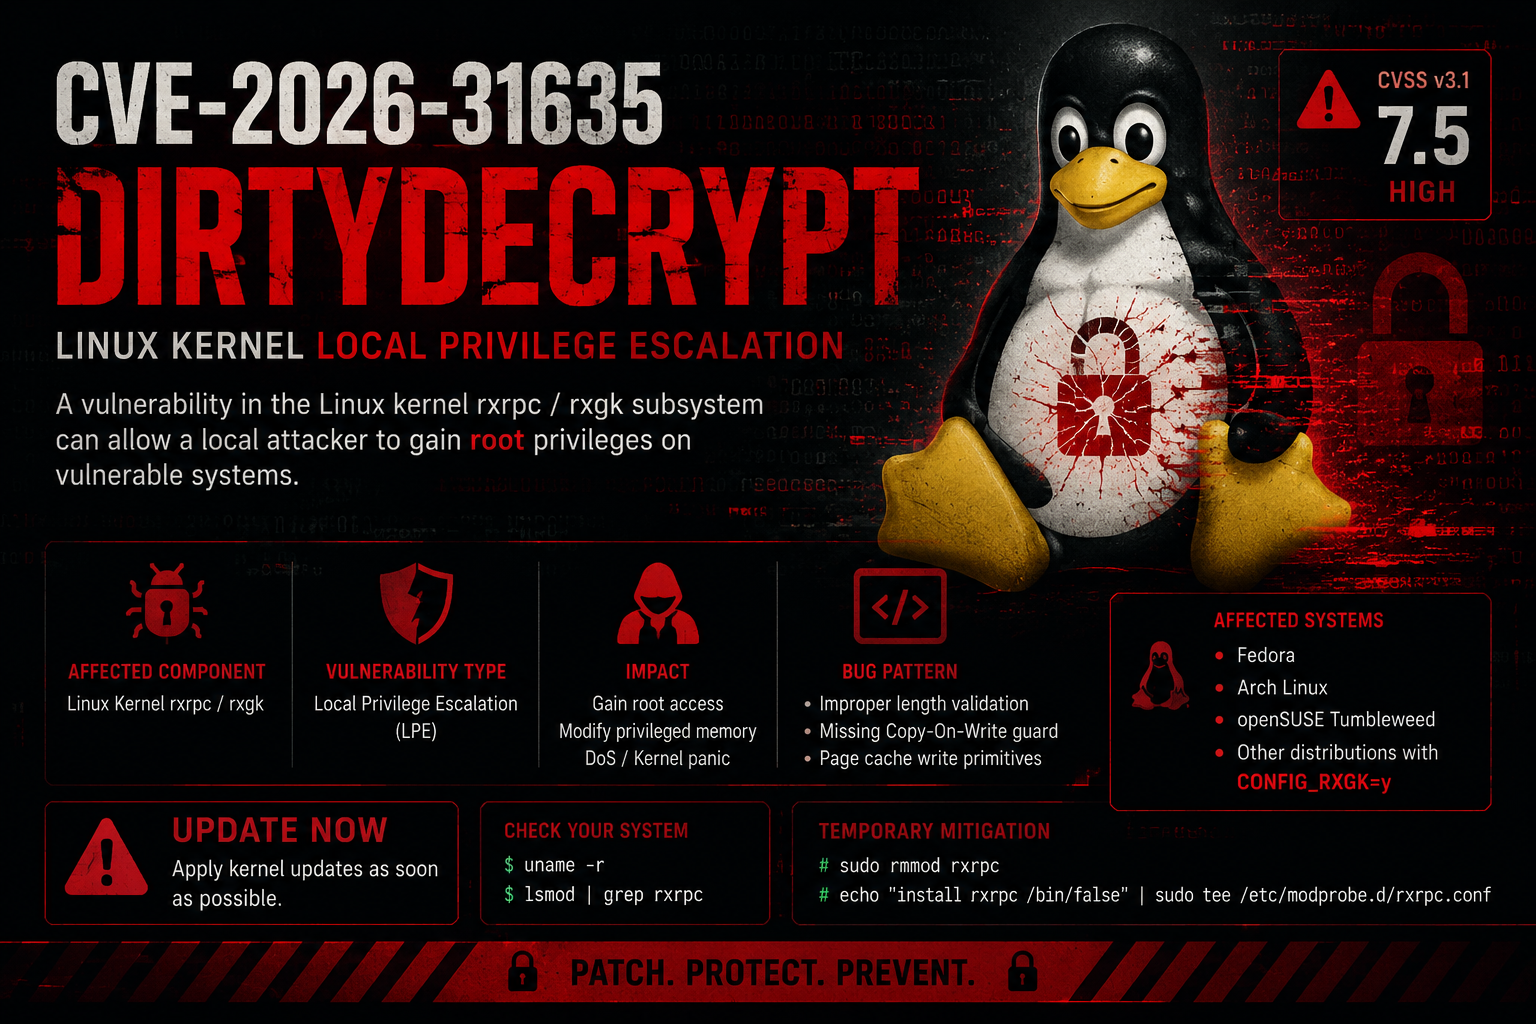
🩸 CVE-2026-31635 – DirtyDecrypt

Imagen de ChatGPT 19 de mayo de 2026, 10:51:03 PM

Escalada de Privilegios Local del Kernel de Linux mediante Corrupción de Caché de Página RXGK

Versión Gravedad Exploit Público

"DirtyDecrypt" — Parte de la familia de exploits "Dirty" de 2026


📖 Resumen

DirtyDecrypt (CVE-2026-31635) es una vulnerabilidad de escalada de privilegios local en el subsistema rxrpc del kernel de Linux (específicamente el componente rxgk).

Abusa de una verificación faltante de Copia en Escritura (COW) durante el descifrado AES-CBC, permitiendo a un usuario no privilegiado corromper la caché de página y lograr escrituras arbitrarias de archivos, lo que lleva a acceso root.


✨ Características

  • ✅ Código C limpio y bien comentado
  • ✅ Soporte para espacios de nombres de usuario y red
  • ✅ Primitiva fiable de escritura en caché de página
  • ✅ Apunta a /etc/passwd (contraseña root en blanco)
  • ✅ Fácil de modificar para binarios SUID u otros objetivos
  • ✅ Soporte de compilación estática

🛠️ Sistemas afectados

  • Kernels vulnerables: 6.10 ~ 6.13 (con CONFIG_RXGK=y)
  • Distribuciones comunes: Fedora, Arch Linux, openSUSE Tumbleweed, kernels personalizados
  • No vulnerables: Kernels anteriores a ~6.10 o aquellos con CONFIG_RXGK=n

📋 Requisitos

  • Kernel de Linux con CONFIG_RXGK habilitado
  • Acceso de usuario local no privilegiado
  • Soporte de socket AF_RXRPC
  • Utilidad keyctl (para claves rxrpc)

🚀 Compilación

git clone https://github.com/0xBlackash/DirtyDecrypt.git
cd DirtyDecrypt
gcc -O2 -static -pthread CVE-2026-31635.c -o DirtyDecrypt

💥 Uso

sudo ./DirtyDecrypt

Salida exitosa esperada:

=== rxgk pagecache write (DirtyDecrypt) ===
uid=1000 euid=1000

[*] writing shellcode to /usr/bin/su (96 bytes from offset 0)
    [========================================] 100% (XXX/96, YYYY fires)
[*] XXX fires in Z.Zs
[*] exec /usr/bin/su
[*] restore: cp /tmp/.su_12345 /usr/bin/su

# whoami
root

# id
uid=0(root) gid=0(root) groups=0(root)

# 

📁 Estructura del repositorio

DirtyDecrypt/
├── CVE-2026-31635.c          # Exploit principal
├── README.md                 # Este archivo
├── Makefile                  # Opcional
└── exploit.log               # Registro de salida opcional

🔬 Cómo funciona (técnicamente)

  1. Ingresa al espacio de nombres de usuario y red
  2. Agrega clave RXGK al llavero
  3. Utiliza sockets AF_RXRPC + splice() para forzar páginas de caché de página en la ruta de descifrado RXGK
  4. Desencadena descifrado AES-CBC in situ sin skb_cow_data()
  5. Corrompe el archivo objetivo (/etc/passwd) byte por byte mediante técnica de ventana deslizante
  6. Borra la contraseña de root → genera un shell root

⚠️ Aviso legal

Este exploit es solo para pruebas de seguridad educativas y autorizadas.
El uso no autorizado en sistemas que no posee es ilegal.


📜 Créditos y autor

  • Autor del exploit: Ashraf Zaryouh "0xBlackash"
  • Descubrimiento original: Investigadores de seguridad (2026)
  • Versión del PoC: v2.1 (Mayo de 2026)

⭐ Dale estrella a este repositorio si te ayudó!

Hecho con ❤️ para la comunidad de investigación

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    315

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →