
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-31431 — CVE-2026-31431 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-31431
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPapers e InvestigaciónAprendizaje y EducaciónExplotación de Binarios
GitHub0xblackash/cve-2026-31431

CVE-2026-31431

CVE-2026-31431

Ver Repositorio
2218hace 6 mesesAún no revisado
Compartir

🔥 CVE-2026-31431 - "Copy Fail !!!"

Imagen de ChatGPT 30 abr 2026, 11_19_10 AM

Una escalada de privilegios local sorprendentemente simple pero letal en el kernel de Linux

Linux Severity CVSS

📌 Resumen

CVE-2026-31431 (apodado "Copy Fail") es una vulnerabilidad de escalada de privilegios local en el subsistema criptográfico del kernel de Linux, que afecta específicamente a la interfaz algif_aead.

Un usuario local sin privilegios puede explotar esta falla para realizar una escritura controlada de 4 bytes en la caché de páginas de cualquier archivo legible del sistema — incluidos los binarios setuid — lo que en última instancia permite la ejecución arbitraria de código como root.


🛠️ Causa raíz

La vulnerabilidad fue introducida en 2017 por el commit 72548b093ee3 ("crypto: algif_aead - support in-place operations").

El kernel asumió incorrectamente que las solicitudes AEAD podían ejecutarse de forma segura in-place (req->src == req->dst). Sin embargo, al usar sockets AF_ALG con splice() desde archivos regulares, los búferes de origen y destino a menudo residen en mapeos de memoria diferentes.

Esta discrepancia provocó un error de lógica que permitía la corrupción controlada de memoria en la caché de páginas.


🔥 Impacto

  • Vector de ataque: Local
  • Complejidad: Baja (existen exploits públicos)
  • Privilegios requeridos: Ninguno (usuario sin privilegios)
  • Impacto: Compromiso total del sistema (acceso root)

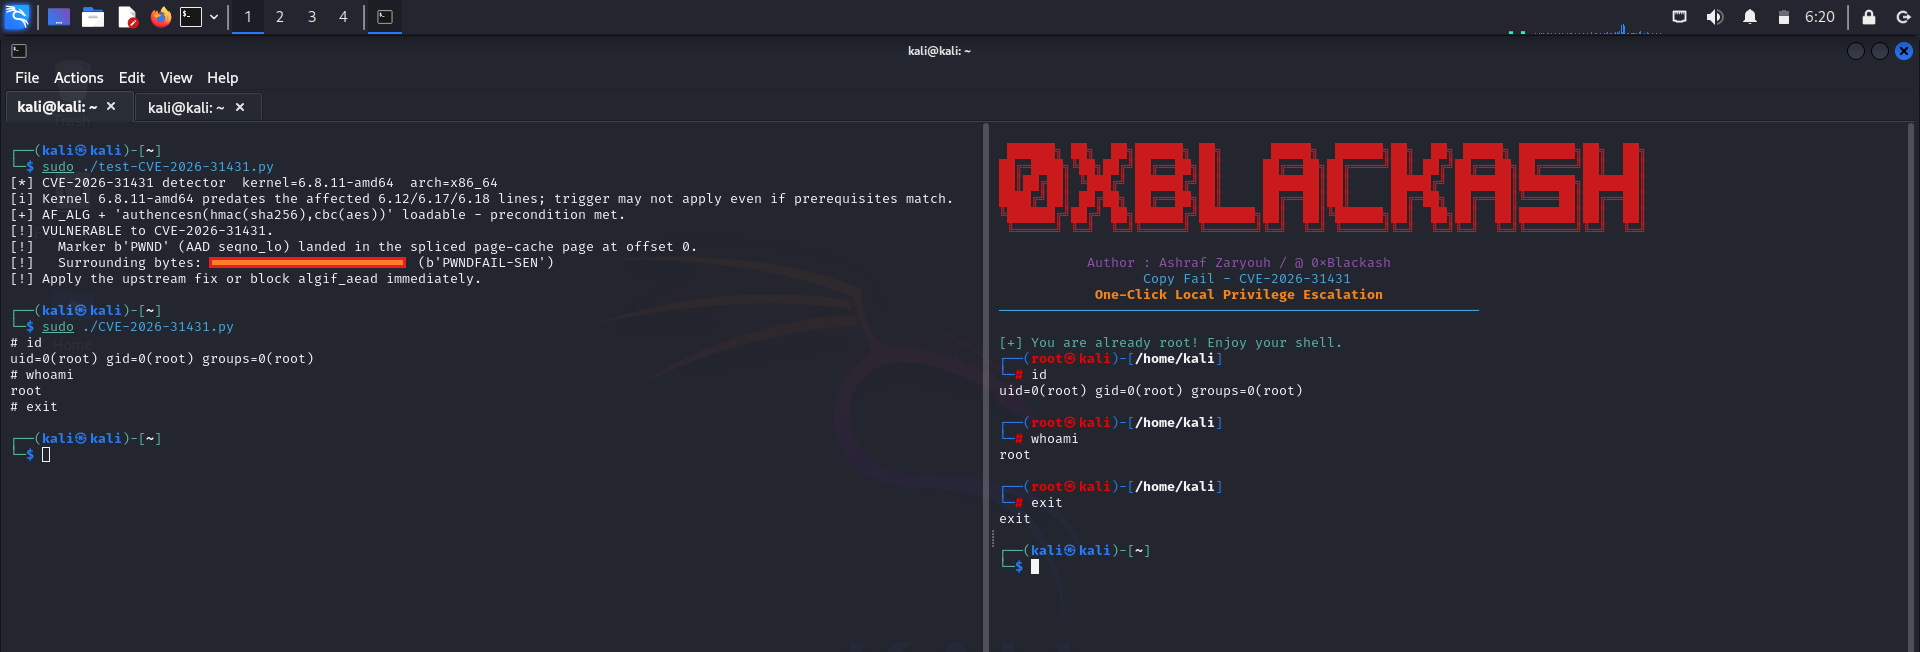
La explotación es trivial. Un PoC en Python de ~10 líneas puede obtener root de forma fiable en sistemas sin parchear.
CVE-2026-31431

📊 Severidad

MétricaValor
Puntuación CVSS v37.8 (Alta)
Valoración de Red HatImportante
Valoración de UbuntuAlta
Tipo de ataqueEscalada de privilegios local

✅ Sistemas afectados

  • La mayoría de las distribuciones Linux que ejecutan kernels desde 2017 hasta principios de 2026
  • Ubuntu, Debian, RHEL, CentOS, Fedora, Amazon Linux, SUSE, Arch, etc.
  • Cualquier kernel anterior al commit de corrección a664bf3 (o backports equivalentes)

🛡️ Mitigación y corrección

Acción recomendada: actualice su kernel inmediatamente.

La corrección oficial revierte la optimización problemática in-place en crypto/algif_aead.c.

Comandos rápidos:

# Ubuntu / Debian
sudo apt update && sudo apt upgrade -y

# RHEL / Fedora / Rocky / Alma
sudo dnf update kernel -y

# Check kernel version
uname -r

Solución temporal (si no es posible aplicar el parche de inmediato):

  • Deshabilitar los namespaces de usuario sin privilegios
  • Restringir el uso de sockets AF_ALG mediante seccomp o AppArmor/SELinux

📜 Exploit

Ya hay exploits públicos disponibles, incluida una prueba de concepto en Python muy pequeña y fiable.

⚠️ Advertencia: los sistemas que permanecen sin parchear después de la divulgación son altamente vulnerables.


🔗 Referencias

  • Parche del kernel de Linux
  • Detalles del CVE
  • Descubrimiento y análisis originales

Manténgase seguro. Parchee temprano. Parchee con frecuencia.


Hecho con ❤️ para la comunidad Linux

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →