
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-31402 — CVE-2026-31402 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-31402
Forensia de MemoriaAnálisis de VulnerabilidadesExplotaciónPapers e InvestigaciónAprendizaje y EducaciónExplotación de Binarios
GitHub0xblackash/cve-2026-31402

CVE-2026-31402

CVE-2026-31402

Ver Repositorio
37hace 7 mesesAún no revisado
Compartir

🛡️ CVE-2026-31402 – Desbordamiento de montículo en la caché de repetición de LOCK NFSv4

Alerta cibernética de vulnerabilidad de NFS en Linux

Vulnerability Linux Kernel Severity

CVE-2026-31402: un bug de NFS en Linux oculto durante 23 años


📌 Descripción general

CVE-2026-31402 es una vulnerabilidad de desbordamiento de montículo en la caché de repetición de LOCK de NFSv4.0 del kernel de Linux. Surge debido al manejo inadecuado de respuestas más grandes que el tamaño fijo del búfer, lo que puede provocar corrupción de memoria.


🛠 Componente afectado

  • Componente: caché de repetición de LOCK de NFSv4
  • Sistemas afectados: kernel de Linux con soporte de servidor NFS
  • Tipo de vulnerabilidad: desbordamiento de montículo / corrupción de memoria

⚠️ Descripción

La vulnerabilidad se produce porque la caché de repetición de NFSv4 almacena las respuestas en un búfer de tamaño fijo de 112 bytes. Ciertas respuestas de error de bloqueo (lock) de NFSv4 pueden superar este tamaño (hasta 1024 bytes). Cuando esto ocurre, los datos adicionales desbordan el montículo, lo que podría provocar un fallo del servidor o corromper la memoria.

Vector de ataque:

  • Los clientes NFS remotos pueden provocarlo enviando solicitudes de bloqueo en conflicto con campos de propietario de tamaño excesivo.
  • No se requiere autenticación si el atacante puede alcanzar el servidor NFS.

Impacto:

  • Corrupción de la memoria del montículo
  • Posibles fallos del servidor
  • Riesgo limitado de ejecución remota de código (actualmente teórico)

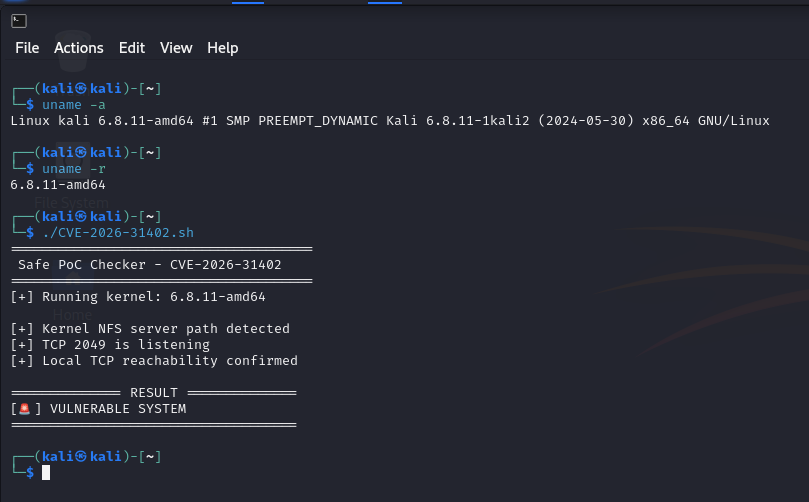
Captura de pantalla

cve-2026-31402

🛡 Mitigación

  • Aplica las últimas actualizaciones del kernel de Linux de tu distribución.
  • Considera restringir el acceso NFS únicamente a redes de confianza.
  • Supervisa los registros de NFS en busca de solicitudes de bloqueo inusuales.

📖 Referencias

  • CVE Details
  • The Hacker Wire
  • Parche del kernel de Linux

🌟 Resumen

CVE-2026-31402 pone de manifiesto la importancia de las comprobaciones del tamaño del búfer en los servicios expuestos a la red. Mantén los sistemas actualizados y supervisa los servidores NFS para detectar comportamientos inusuales.


Generado con ❤️ para la concienciación en ciberseguridad.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    353
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    288

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →