Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-22812 — CVE-2026-22812 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-22812
Análisis de VulnerabilidadesExplotaciónSeguridad WebInteligencia de AmenazasAprendizaje y EducaciónRespuesta a Incidentes
GitHub0xblackash/cve-2026-22812

CVE-2026-22812

CVE-2026-22812

Ver Repositorio
142hace 7 mesesAún no revisado
Compartir

🔐 CVE-2026-22812 - Servidor HTTP no autenticado de OpenCode → Ejecución Remota de Código (RCE)

bda545bb-f57e-4905-be5d-42c67ba41d04_1280x721

CVE Severity CVSS Status License


Aviso de seguridad, análisis técnico, guía de detección y notas de mitigación para CVE-2026-22812


📌 Resumen

CVE-2026-22812 es una vulnerabilidad de Ejecución Remota de Código (RCE) de alta gravedad que afecta a las versiones de OpenCode anteriores a 1.0.216.

El problema radica en que OpenCode inicia automáticamente un servidor HTTP local no autenticado al que se puede acceder mediante:

  • procesos locales maliciosos
  • pestañas del navegador a través de CORS permisivo
  • contenido web inyectado
  • solicitudes de origen cruzado a localhost

Esto permite a los atacantes ejecutar comandos shell arbitrarios con los privilegios del usuario actual


🚨 Gravedad

MétricaValor
ID de CVECVE-2026-22812
GravedadAlta
CVSS8.8
CWECWE-306, CWE-749, CWE-942
Tipo de ataqueEjecución Remota de Código
Versión corregida1.0.216+

Fuente: NVD / GitHub Advisory


🧠 Causa Raíz Técnica

Las versiones vulnerables exponen automáticamente un servicio HTTP en localhost sin autenticación.

Debido a que el servicio también acepta solicitudes de orígenes cruzados permisivos, cualquier página web maliciosa puede desencadenar solicitudes como:

POST /session/:id/shell

Esto puede provocar:

  • ejecución arbitraria de comandos
  • robo de credenciales
  • exfiltración de código fuente
  • exposición de claves SSH
  • compromiso de tokens en la nube
  • persistencia local

💥 Impacto

Una explotación exitosa puede resultar en:

  • 🔓 Compromiso total de la estación de trabajo del desarrollador
  • 🗝️ Fuga de secretos (.env, SSH, tokens de API)
  • 📂 Acceso no autorizado al código fuente
  • ☁️ Secuestro de sesiones de CLI en la nube
  • 🧪 Riesgos de compromiso de la cadena de suministro
  • 🖥️ Ejecución arbitraria de shell como usuario conectado

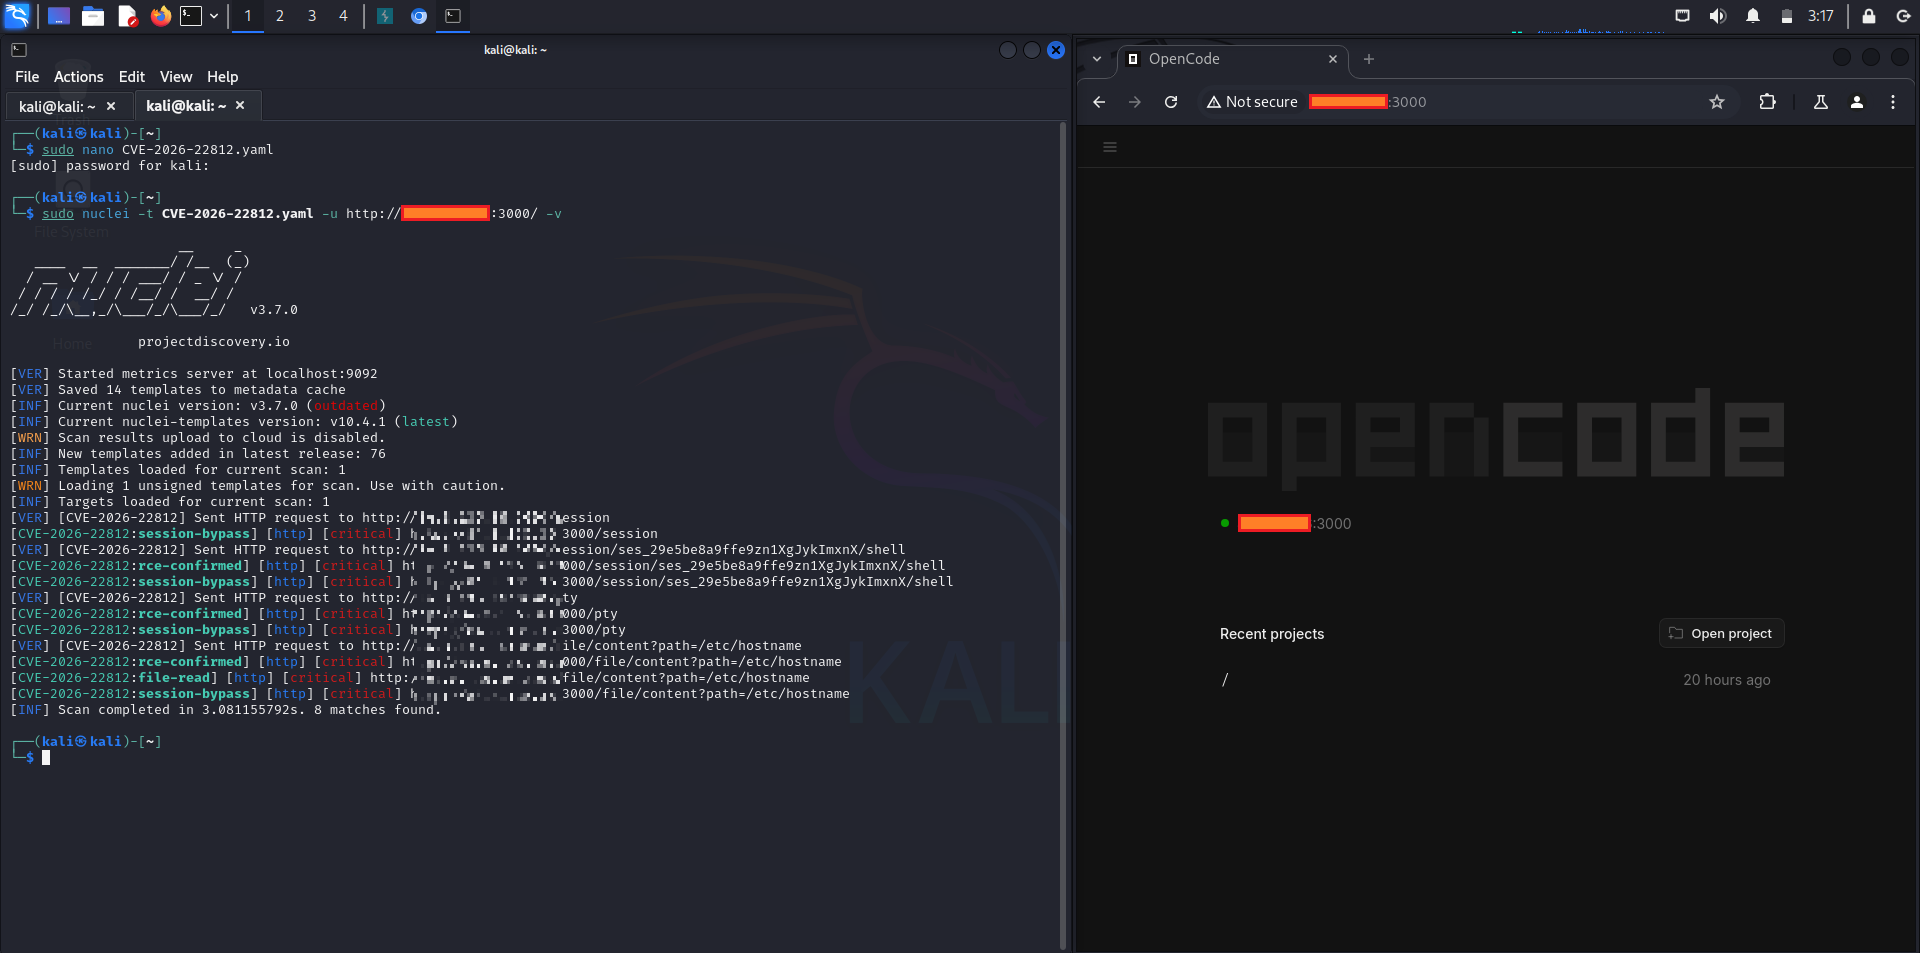
📸 Captura de pantalla

cve-2026-22812 1 cve-2026-22812

📦 Versiones Afectadas

Vulnerable: < 1.0.216
Safe:       >= 1.0.216

🛠️ Mitigación

✅ Corrección Recomendada

Actualice inmediatamente:

npm update opencode

o instale una versión segura:

npm install [email protected]

🧱 Soluciones Temporales

Si la actualización no es posible de inmediato:

  • restrinja el acceso a los puertos de localhost
  • aisle OpenCode dentro de un contenedor
  • bloquee las solicitudes sospechosas a localhost
  • cierre las pestañas del navegador no confiables
  • rote las credenciales expuestas
  • deshabilite el CORS permisivo si es configurable

🔍 Consejos de Detección

Indicadores de posible explotación:

  • comandos shell inusuales generados por OpenCode
  • solicitudes POST sospechosas a localhost
  • solicitudes originadas en el navegador hacia los puertos de OpenCode
  • acceso inesperado a archivos en los directorios del proyecto
  • procesos hijo anormales en la terminal

Telemetría recomendada:

  • monitoreo del árbol de procesos de EDR
  • registros de acceso HTTP de localhost
  • auditoría de ejecución de shell
  • telemetría de seguridad del navegador

🧪 Estado de la Prueba de Concepto

⚠️ Existen detalles públicos de explotación en las discusiones del aviso.

Por divulgación responsable y seguridad, evite publicar PoCs armados en repositorios públicos de producción.


📚 Referencias

  • Aviso de NVD Entrada de CVE de NVD
  • Base de datos OSV Entrada de OSV
  • Aviso del proveedor Aviso de Seguridad de GitHub

⚖️ Descargo de Responsabilidad

Este repositorio está destinado a:

  • investigación de seguridad defensiva
  • concientización del blue team
  • validación de parches
  • gestión de vulnerabilidades
  • educación en desarrollo seguro

No utilice esta información en sistemas que no posea o para los que no tenga permiso de pruebas.



🛡️ Asegure sus herramientas de desarrollo de IA antes de que aseguren su código

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →