
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-11645 — CVE-2026-11645 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-11645
Análisis de VulnerabilidadesExplotaciónSeguridad WebInteligencia de AmenazasAprendizaje y EducaciónRespuesta a Incidentes
GitHub0xblackash/cve-2026-11645

CVE-2026-11645

CVE-2026-11645

Ver Repositorio
127hace 5 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    308

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

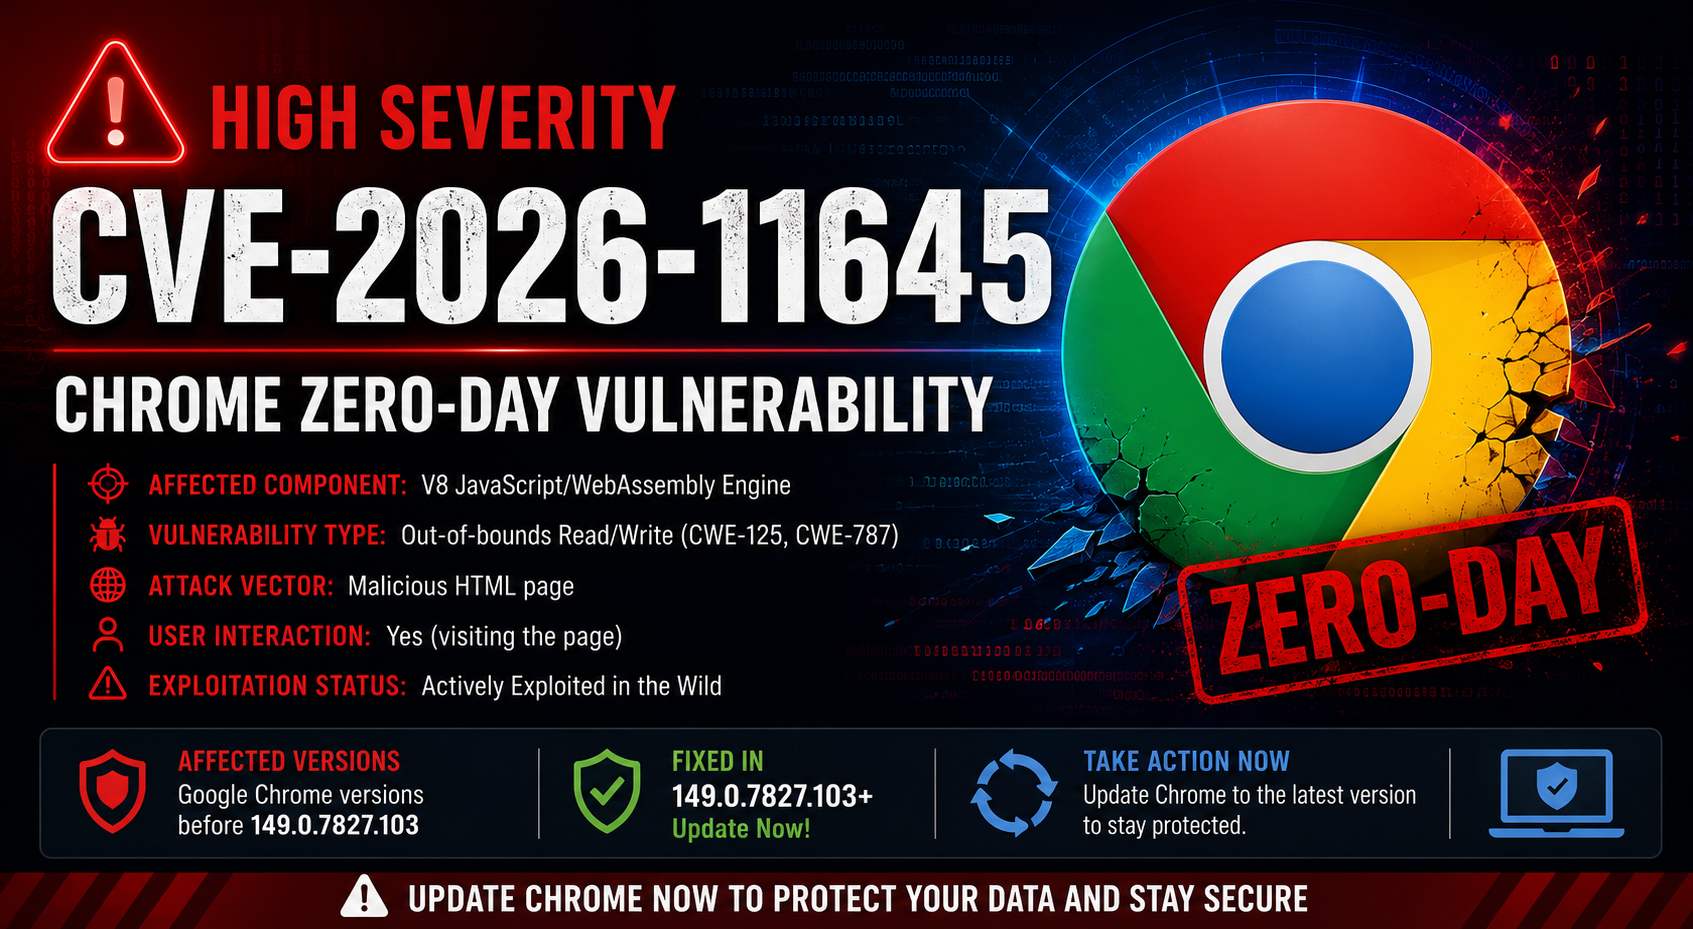
🚨 CVE-2026-11645 🚨

🌐 Vulnerabilidad de corrupción de memoria Zero-Day en Google Chrome V8

Imagen de ChatGPT 11 de junio de 2026, 04_25_47 PM

Gravedad CVSS Estado Chrome

🔥 Zero-Day explotado activamente

⚡ Corrupción de memoria del motor V8

🛡️ Parchear inmediatamente


📖 Resumen

⚠️ CVE-2026-11645 es una vulnerabilidad zero-day de alta gravedad que afecta al motor JavaScript V8 de Google Chrome. El fallo permite a los atacantes desencadenar una condición de lectura/escritura fuera de los límites que puede llevar a la ejecución remota de código (RCE).


🎯 Información de la vulnerabilidad

🏷️ Campo📋 Valor
CVECVE-2026-11645
🔥 GravedadAlta
📊 CVSS8.8
🏢 ProveedorGoogle
🌐 ProductoChrome
🧩 ComponenteMotor V8
💥 TipoLectura/Escritura fuera de límites
⚠️ ExplotadoSí
🎯 ImpactoEjecución remota de código

🧠 Resumen técnico

La vulnerabilidad existe dentro del motor JavaScript V8 de Chrome.

Un atacante puede crear una página web maliciosa que:

  • 🎯 Desencadena corrupción de memoria
  • 📖 Lee regiones de memoria no deseadas
  • ✍️ Escribe fuera de los límites asignados
  • 💻 Ejecuta código arbitrario
  • 🔓 Asiste a cadenas de explotación
  • 🚨 Provoca fallos del navegador

⚔️ Cadena de ataque

🌐 Victim Opens Malicious Website
                │
                ▼
📜 Crafted JavaScript Payload
                │
                ▼
🧩 V8 Engine Vulnerability Triggered
                │
                ▼
💥 Out-of-Bounds Memory Access
                │
                ▼
⚡ Remote Code Execution
                │
                ▼
🚨 Browser Compromise

🎯 Versiones afectadas

❌ Vulnerables

Chrome < 149.0.7827.103
CVE-2026-11645

✅ Corregidas

🪟 Windows : 149.0.7827.102+
🍎 macOS   : 149.0.7827.103+
🐧 Linux   : 149.0.7827.102+

💥 Impacto potencial

ImpactoRiesgo
⚡ Ejecución remota de código🔴 Alto
🔍 Divulgación de información🔴 Alto
💣 Fallo del navegador🟠 Medio
🔗 Encadenamiento de exploits🟠 Medio
🏢 Riesgo empresarial🔴 Alto

🔎 Oportunidades de detección

Monitoree por:

🚨 Indicators:
  - Unexpected browser crashes
  - Suspicious JavaScript activity
  - Exploit-kit traffic
  - Malicious domain visits
  - Unusual Chrome child processes
  - Browser memory anomalies

🛡️ Mitigación

🚀 Acciones inmediatas

chrome://settings/help

✅ Recomendaciones

  • 🔄 Actualizar Chrome inmediatamente
  • 🛡️ Habilitar actualizaciones automáticas
  • 🔒 Restringir extensiones no confiables
  • 📡 Monitorear telemetría del navegador
  • 🚨 Revisar alertas EDR
  • 📊 Rastrear fuentes de inteligencia de amenazas

📈 Evaluación de riesgos

Likelihood  : ██████████  HIGH
Impact      : ██████████  HIGH
Overall     : 🚨 CRITICAL 🚨

📚 Referencias

  • 🌐 Aviso de seguridad de Google Chrome
  • 🏛️ Base de datos nacional de vulnerabilidades NIST
  • 🔬 Actualizaciones de seguridad de Chromium

⚠️ Descargo de responsabilidad

Este repositorio se proporciona para:

  • 🎓 Educación en seguridad
  • 🔍 Investigación de vulnerabilidades
  • 🛡️ Seguridad defensiva
  • 📊 Gestión de parches

❌ No se incluye código de explotación.


⭐ Mantente actualizado • Parchea temprano • Caza inteligente ⭐

🚀 Repositorio de inteligencia de amenazas cibernéticas 🚀

Descargar herramienta