
 0xblackash/cve-2026-106173
Documenta CVE-2026-106173, un path traversal (CWE-22) en Fortinet FortiSIEM, con análisis de impacto, guía de detección y pasos de mitigación para defensores.

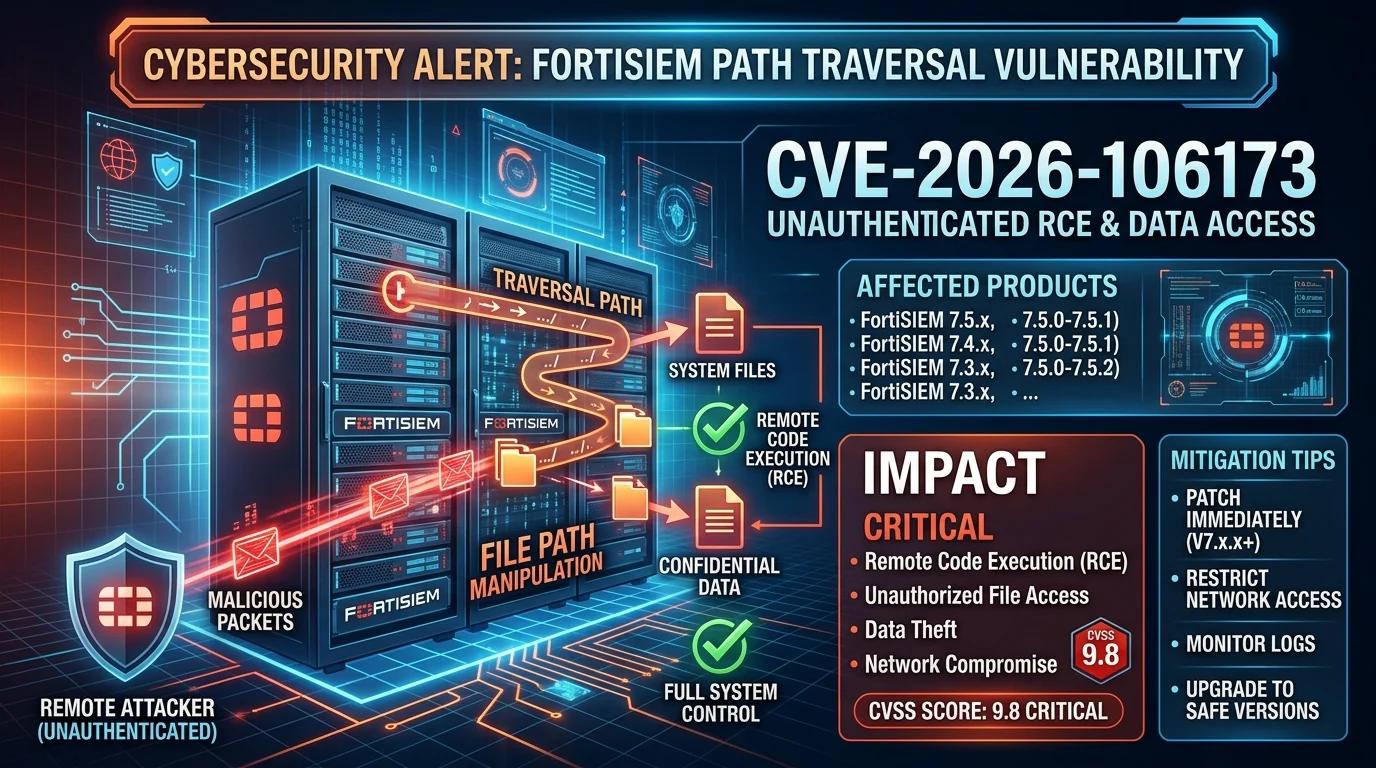
Este repositorio documenta CVE-2026-106173, una vulnerabilidad de path traversal reportada que afecta a Fortinet FortiSIEM.
Las vulnerabilidades de path traversal se producen cuando una aplicación no valida correctamente las rutas de archivo, lo que potencialmente permite a un atacante acceder a recursos fuera de un directorio previsto. Dependiendo del componente vulnerable y del contexto de ejecución, las consecuencias pueden incluir acceso no autorizado a archivos o un mayor compromiso del sistema.
Aviso legal: Este repositorio está destinado a la investigación de vulnerabilidades, la seguridad defensiva y fines educativos. Verifique todos los detalles técnicos con el aviso oficial del proveedor antes de confiar en ellos.
| Campo | Detalles |
|---|---|
| ID de CVE | CVE-2026-106173 |
| Proveedor | Fortinet |
| Producto | FortiSIEM |
| Tipo de vulnerabilidad | Path Traversal |
| CWE | CWE-22 |
| Gravedad | Reportada como Crítica |
| CVSS | Verifique la puntuación y la versión aplicables en el registro oficial |
| Vector de ataque | Reportado como Red |
| Autenticación | Reportada como No Requerida |
| Estado | Investigar y verificar con la guía del proveedor |
Dependiendo del componente afectado y de la configuración de la implementación, una explotación exitosa podría potencialmente dar lugar a:
El impacto real depende de la implementación vulnerable, los privilegios, la exposición en red y los controles de seguridad aplicables.
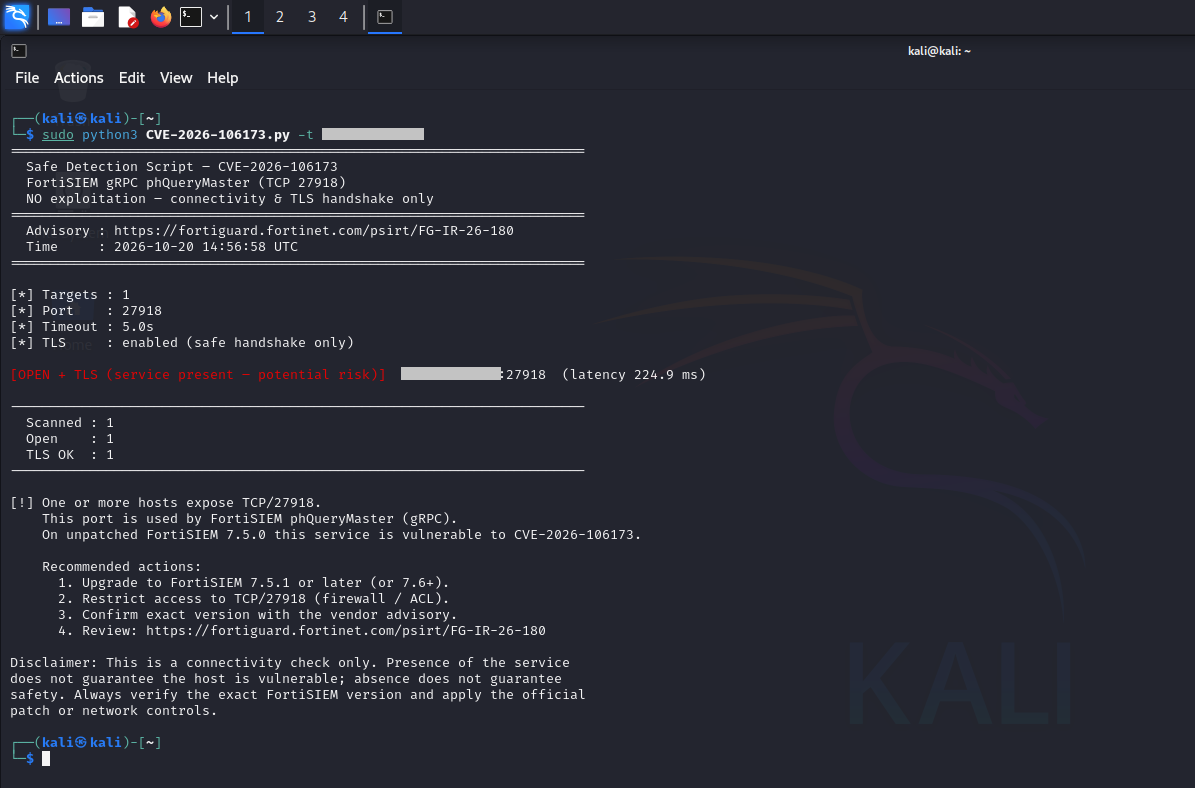
Consulte el aviso oficial del proveedor para identificar las versiones exactas afectadas y corregidas.
No confíe en números de versión copiados de fuentes secundarias sin comprobar la guía actual del proveedor.
Acciones defensivas recomendadas:
Los equipos de seguridad deben revisar la telemetría disponible en busca de:
Conserve los registros y las pruebas relevantes antes de realizar una remediación disruptiva cuando se sospeche un incidente.
Este repositorio se proporciona únicamente con fines educativos y de seguridad defensiva. No está afiliado ni respaldado por Fortinet.
Todas las pruebas deben realizarse únicamente en sistemas para los que se haya obtenido autorización explícita. Los detalles de las vulnerabilidades, las versiones afectadas, las calificaciones de gravedad y las recomendaciones de remediación deben verificarse de forma independiente utilizando fuentes autorizadas.
