Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/0xblackash/cve-2026-101767
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPapers e InvestigaciónAprendizaje y Educación
GitHub0xblackash/cve-2026-101767

CVE-2026-101767

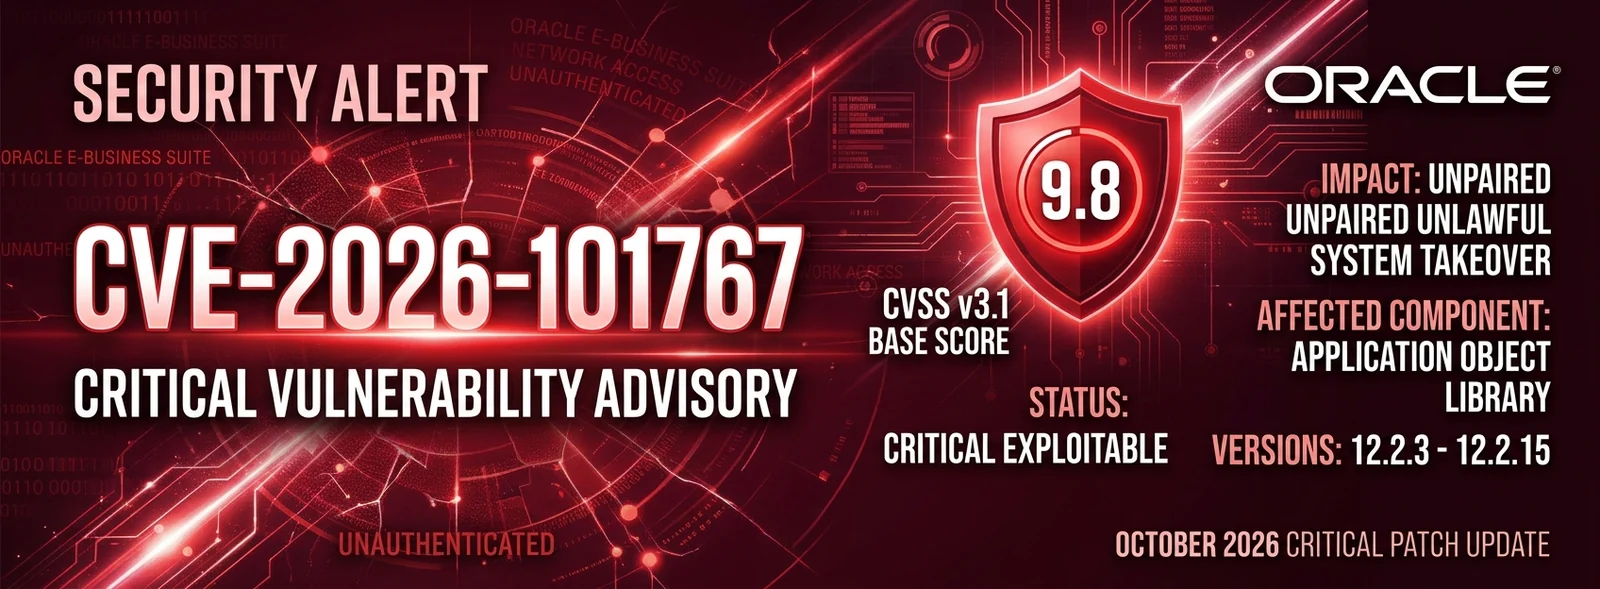
Análisis de aviso y de investigación técnica de CVE-2026-101767, una RCE crítica no autenticada en Oracle E-Business Suite Application Object Library, con detalles de CVSS y versiones afectadas.

Ver Repositorio
10hace 22 díasAún no revisado
Compartir

CVE-2026-101767: RCE no autenticado en Oracle E-Business Suite

Gemini_Generated_Image_8ohgzv8ohgzv8ohg

CVE Badge CVSS Badge Oracle Badge License

Un análisis de aviso e investigación sobre CVE-2026-101767, una vulnerabilidad remota crítica no autenticada en Oracle E-Business Suite (Oracle Application Object Library) divulgada en el Critical Patch Update (CPU) de octubre de 2026 de Oracle.


📋 Descripción general

  • ID de CVE: CVE-2026-101767
  • Tipo de vulnerabilidad: Acceso remoto no autenticado / Vulnerabilidad en Application Object Library
  • Puntuación de gravedad: 9.8 (Crítica)
  • Vector CVSS v3.1: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • Componente afectado: Core / Oracle Application Object Library
  • Disponibilidad del parche: Publicado en el CPU de octubre de 2026 de Oracle

🎯 Objetivo y versiones afectadas

Esta vulnerabilidad afecta a todas las implementaciones que ejecutan las siguientes versiones de Oracle E-Business Suite:

ProductoComponenteVersiones afectadas
Oracle E-Business SuiteApplication Object Library12.2.3 – 12.2.15

🛡️ Resumen técnico

CVE-2026-101767 permite a un atacante no autenticado con acceso de red a través de HTTP comprometer Oracle Application Object Library.

Propiedades del ataque

  • Vector de ataque (AV): Red (N)
  • Complejidad del ataque (AC): Baja (L)
  • Privilegios requeridos (PR): Ninguno (N)
  • Interacción del usuario (UI): Ninguna (N)
  • Impacto: Confidencialidad alta, Integridad alta, Disponibilidad alta (C:H/I:H/A:H)

La explotación exitosa puede dar como resultado un compromiso total del servidor de aplicaciones subyacente, lo que permite la ejecución de código arbitrario, la extracción de datos sensibles o la instalación de puertas traseras persistentes.
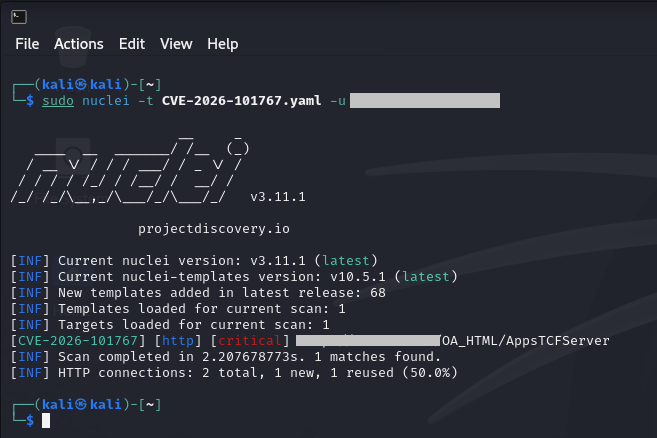

📸 Demostración

cve-2026-101767

⚙️ Detección y pruebas

(Opcional: inserte aquí consultas de detección, reglas YARA o indicaciones para el escaneo de vulnerabilidades)

# Example Detection Check / HTTP Endpoint Status (Placeholder)
curl -s -I "http://<target-host>:<port>/OA_HTML/..." | grep "HTTP/1.1"

⚠️ Aviso legal

Este repositorio se proporciona únicamente con fines educativos y de investigación. El autor no se hace responsable del uso indebido de la información o los materiales aquí contenidos.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →