📌 1. Resumen Ejecutivo
CitrixBleed 2 se refiere a una vulnerabilidad crítica de divulgación de memoria que afecta a:
- 🏢 Citrix NetScaler ADC
- 🌐 NetScaler Gateway
- 🔐 Dispositivos VPN expuestos a Internet
Permite a atacantes no autenticados recuperar contenidos sensibles de memoria de los dispositivos afectados mediante solicitudes de red manipuladas.
Esta clase de problema es similar en naturaleza al CitrixBleed original (CVE-2023-4966).
🧠 2. Proveedor y Productos Afectados
Los sistemas afectados incluyen:
- Citrix NetScaler ADC
- Citrix NetScaler Gateway
- Aparatos expuestos a Internet público
Estos dispositivos suelen implementarse en el borde de las redes empresariales.
🔎 3. Clasificación de la Vulnerabilidad
| Campo | Valor |
|---|
| Tipo de Vulnerabilidad | Sobrellectura de Memoria |
| Tipo de Impacto | Exposición de Datos Sensibles |
| Explotabilidad | Remota |
| Autenticación | No requerida |
| Privilegios Requeridos | Ninguno |
| Interacción del Usuario | Ninguna |
🔬 4. Causa Raíz (Explicación Técnica)
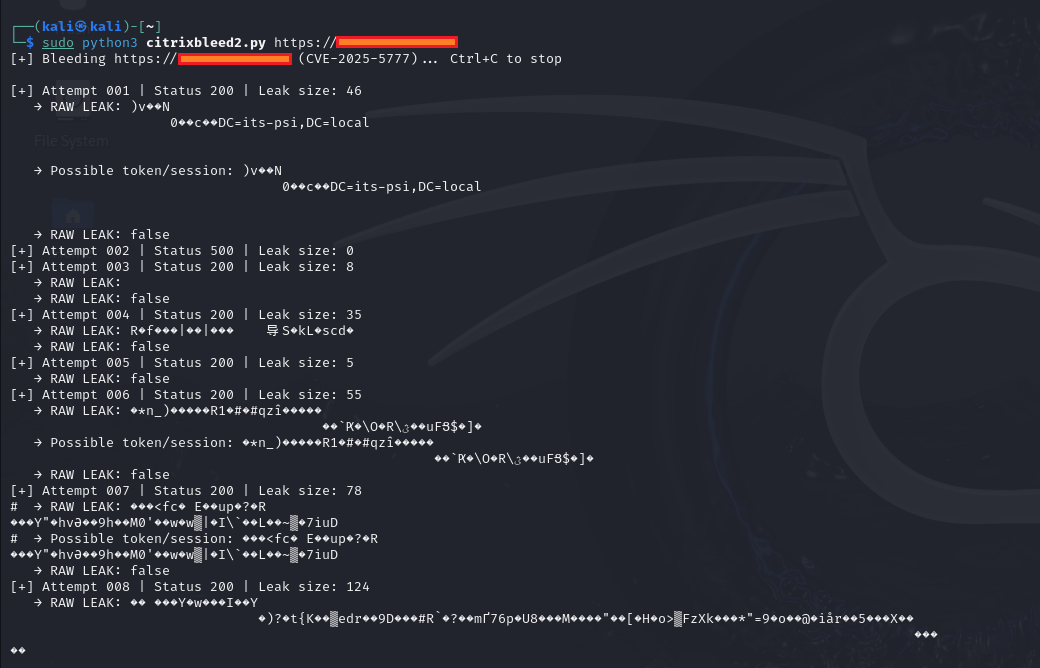
La vulnerabilidad se origina por:
- Validación incorrecta de límites de memoria
- Comprobación inadecuada del tamaño de entrada
- Manejo incorrecto del búfer de respuesta
Al procesar solicitudes HTTP especialmente manipuladas, el dispositivo devuelve memoria más allá de los límites previstos.
Esto puede exponer:
- Tokens de sesión
- Cookies de autenticación
- Búferes de memoria interna
- Fragmentos de otras sesiones de usuario
Esto es conceptualmente similar a:
- Heartbleed (sobrelectura de memoria de OpenSSL)
- Otras vulnerabilidades de sobrelectura de búfer
🚨 5. Impacto en el Mundo Real
Debido a que los dispositivos NetScaler:
- Se ubican en el borde de la red
- Protegen el acceso VPN
- Manejan la autenticación y SSO
Las consecuencias incluyen:
- 🔑 Secuestro de sesión
- 👤 Suplantación de cuentas
- 🛜 Evasión de VPN
- 🧭 Movimiento lateral
- 💣 Preparación de ransomware
- 🏢 Compromiso total de la empresa
📊 6. Evaluación de Gravedad
| Propiedad de Seguridad | Impacto |
|---|
| Confidencialidad | 🔴 Alto |
| Integridad | 🟡 Indirecto |
| Disponibilidad | 🟡 Indirecto |
| Riesgo General | 🔥 Crítico |
El compromiso de un dispositivo perimetral aumenta drásticamente el radio de explosión.
🌍 7. Por Qué las Vulnerabilidades en Dispositivos Perimetrales Son Peligrosas
Los dispositivos perimetrales:
- Están expuestos a Internet
- Tienen una posición de red privilegiada
- A menudo evitan la monitorización interna
- Pueden no seguir los ciclos normales de parches
Si se ven comprometidos, los atacantes pueden pivotar internamente con sesiones de apariencia legítima.
🛠 8. Estrategia de Mitigación y Respuesta
- Aplicar los últimos parches de seguridad de Citrix
- Invalidar todas las sesiones activas
- Rotar las credenciales administrativas
- Restablecer las contraseñas de usuario si se sospecha exposición
- Revisar los registros en busca de actividad anormal
Endurecimiento Defensivo
- Imponer Autenticación Multifactor (MFA)
- Restringir las interfaces de gestión a rangos de IP internos
- Habilitar el registro detallado
- Monitorear anomalías de reutilización de sesiones
- Implementar segmentación de red
🔍 9. Indicadores de Detección
Los equipos de seguridad deben monitorear:
- Reutilización inesperada de sesiones VPN
- Patrones de inicio de sesión geográficos anormales
- Solicitudes HTTP sospechosas de alto volumen
- Acceso interno desde nuevas sesiones VPN
- Movimiento lateral posterior a la autenticación
📅 10. Consideraciones de Respuesta a Incidentes
Si se sospecha explotación:
- Aplicar parche inmediatamente
- Invalidar todas las sesiones
- Rotar credenciales
- Revisar registros de autenticación
- Buscar mecanismos de persistencia
- Escanear sistemas internos en busca de movimiento lateral
Solo aplicar parches no es suficiente si los tokens fueron filtrados.
🧩 11. Comparación con Vulnerabilidades Similares
| Vulnerabilidad | Software | Tipo | Impacto |
|---|
| Heartbleed | OpenSSL | Divulgación de memoria | Fuga de claves y memoria |
| Shellshock | Bash | RCE | Ejecución total del sistema |
| Log4Shell | Log4j | RCE | Ejecución remota de código |
| CitrixBleed | NetScaler | Divulgación de memoria | Secuestro de sesión |
Las vulnerabilidades de la clase CitrixBleed son particularmente peligrosas debido a la ubicación del dispositivo.
⚖️ 12. Aviso Ético y Legal
Esta información es para:
- Fines educativos
- Conciencia defensiva
- Investigación de seguridad autorizada
NO explote sistemas sin permiso explícito por escrito.
La explotación no autorizada es ilegal.
🧠 13. Lecciones Clave de Seguridad
- La seguridad de la memoria sigue siendo una clase de riesgo importante
- Los dispositivos perimetrales requieren parches rápidos
- La invalidación de sesiones es crítica después de fugas de memoria
- Los dispositivos VPN son objetivos de alto valor
- La monitorización debe incluir anomalías de autenticación
🔐 Conclusión Final
Cuando la puerta de enlace filtra memoria,
toda la empresa está en riesgo.
 0xblackash/cve-2025-5777