
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-25157 — Escanea listas de hosts en busca de endpoints GeoServer vulnerables a la inyección SQL CVE-2023-25157, verifica rutas expuestas con comprobaciones de palabras clave y registra objetivos confirmados en un archivo de salida. | Kitploit
Herramientas/GitHubGitHub/0x2458bughunt/cve-2023-25157
ReconocimientoEscáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de Información
GitHub0x2458bughunt/cve-2023-25157

CVE-2023-25157

Escanea listas de hosts en busca de endpoints GeoServer vulnerables a la inyección SQL CVE-2023-25157, verifica rutas expuestas con comprobaciones de palabras clave y registra objetivos confirmados en un archivo de salida.

Compartir
Ver Repositorio
10137hace 3 añosAún no revisado

CVE-2023-25157

Este es un script simple de Python para encontrar la última vulnerabilidad de inyección SQL de GeoServer. Puedes usar los scripts en hosts para verificar rutas infectadas.

Instalación:

  1. git clone https://github.com/0x2458bughunt/CVE-2023-25157/
  2. cd CVE-2023-25157
  3. chmod +x geoserver.sh

Nota: Debes tener todos los archivos en el mismo directorio, en caso de que quieras usar los archivos desde cualquier lugar de tu sistema, sigue estos pasos:

  1. Abre geoserver.sh y cambia GeoServerPath-Finder.py por su ruta completa. (Ej: /root/CVE-2023-25157/GeoServerPath-Finder.py)
  2. Haz lo mismo con GeoServer_Keyword-Checker.py.
  3. Copia geoserver.sh a /usr/bin. ¡Ahora puedes acceder a él desde cualquier lugar de tu sistema! :D

Uso:

./geoserver.sh /path/to/hosts/file/

Si encuentra el directorio, responderá con "Directory Found" seguido de la URL completa. image
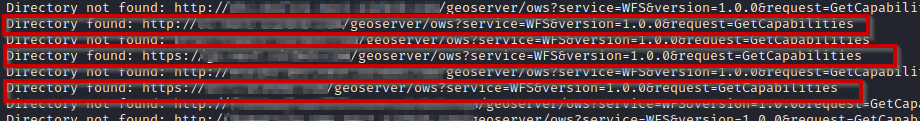
De lo contrario, dará como resultado "Directory Not Found" image

Luego verificará la palabra clave específica para confirmar si la URL realmente tiene el directorio GeoServer abierto o no. Este proceso se ha añadido para evitar falsos positivos. Si se encuentra, dará como resultado en final_output.txt "Keyword Found on https://website123.com/" Si la palabra clave no coincide, dará como resultado: "Keyword not Found on https://website123.com/"

¡Espero que te guste! ¡Este es mi primer proyecto en Github! Si quieres mostrar apoyo, ¡deja una estrella y sigue mis redes sociales! Twitter: https://twitter.com/0x2458 BuyMeACoffee: https://buymeacoffee.com/0x2458/


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    292

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




