

wifit3 v0.4.2
Wifite pero solo USB y multiplataforma.
wifit3
Un auditor Wi-Fi USB autónomo para Linux, Windows y macOS.
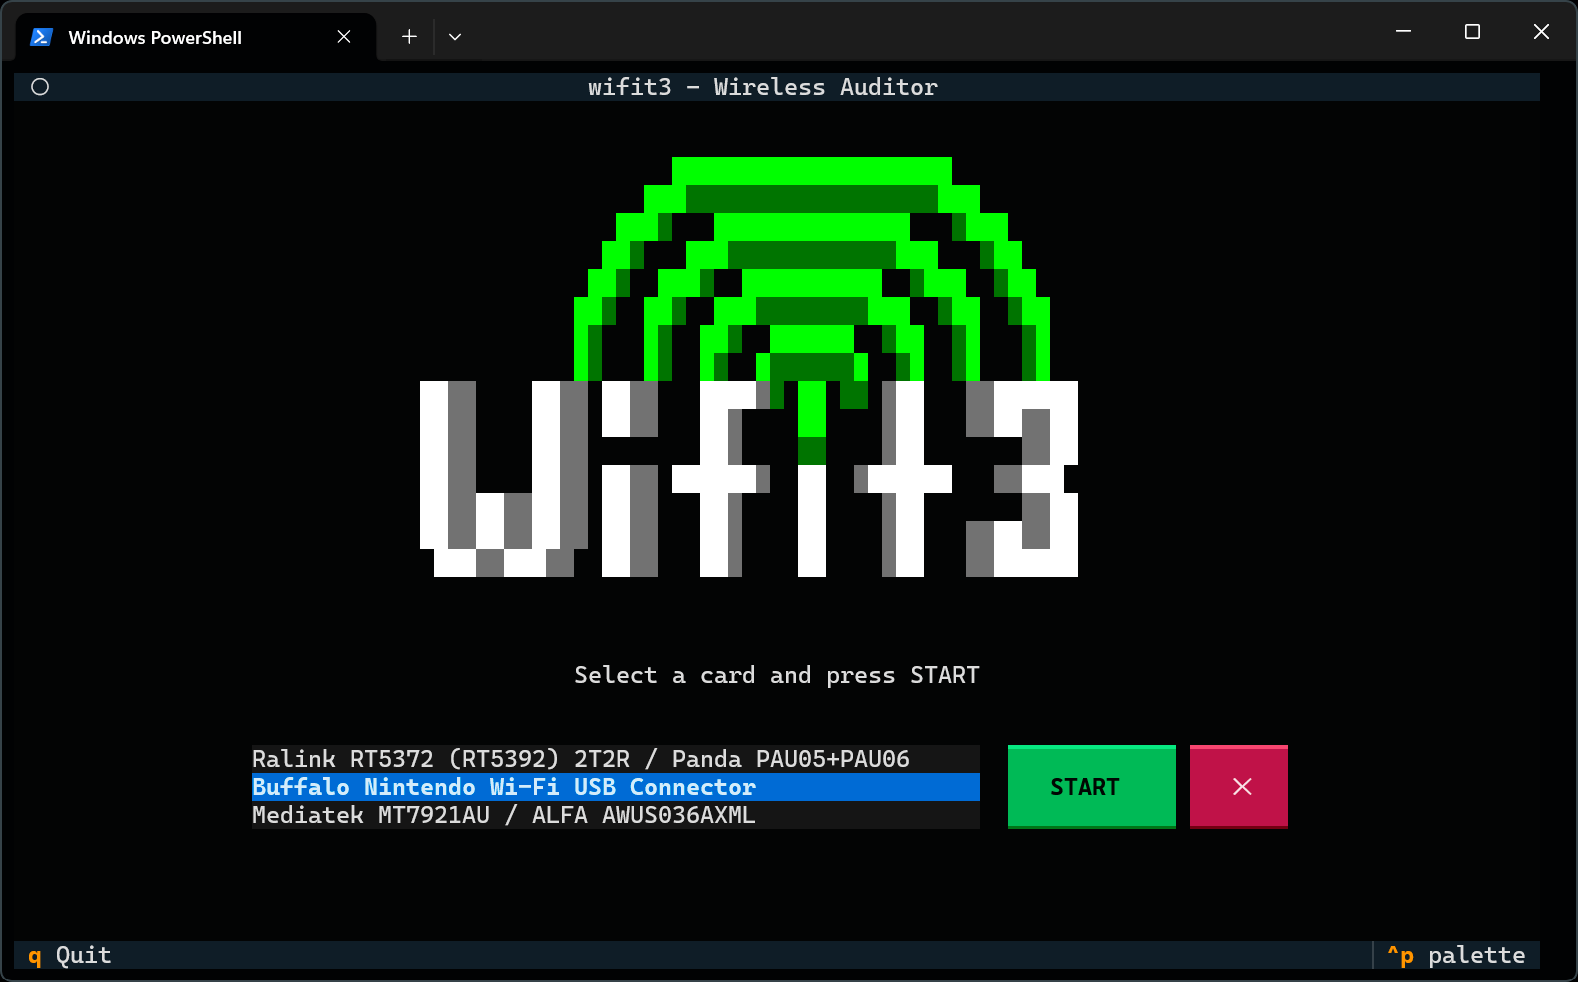
Se requiere al menos uno de los adaptadores USB compatibles.
¿Por qué?
- Multiplataforma: Funciona de forma idéntica en Linux, macOS y Windows.
- El paraíso de los controladores inalámbricos: La pila inalámbrica integrada evita el infierno del versionado de controladores del kernel y el NDIS de Windows.
- Cero dependencias en tiempo de ejecución: Sin
aircrack-ngnireaver, solo Python puro con las librerías PyUSB y Textual.
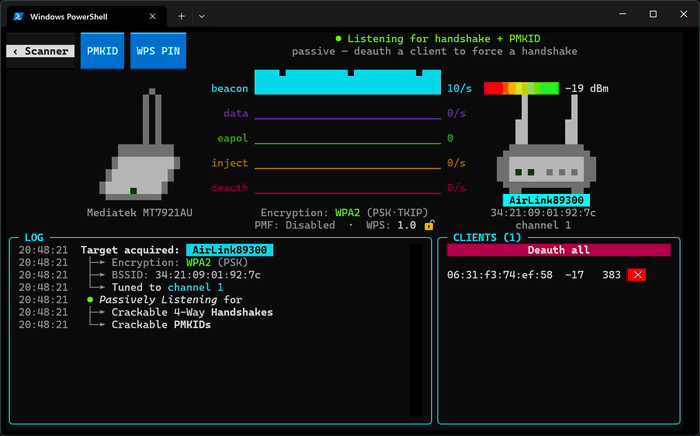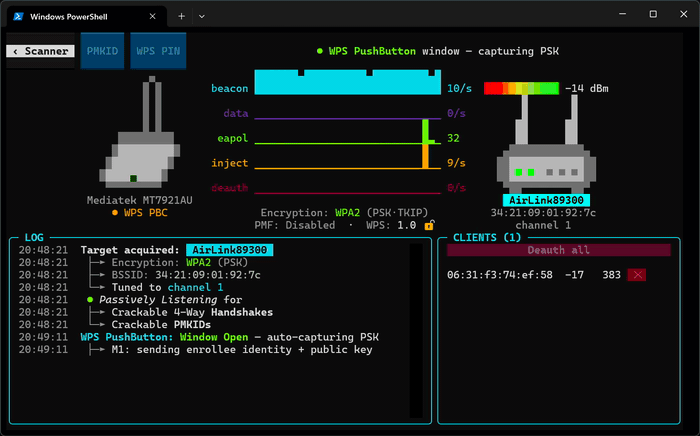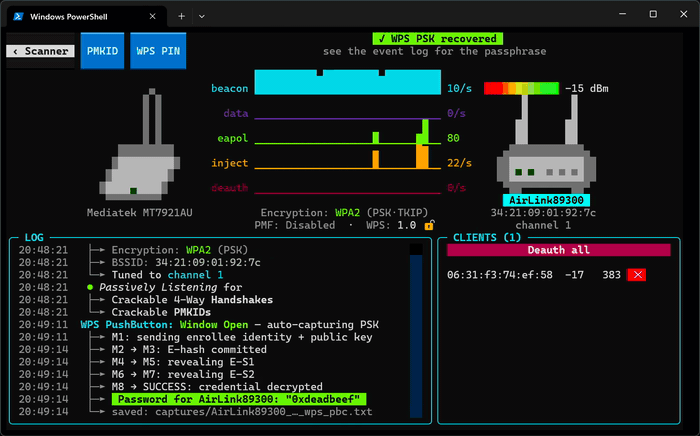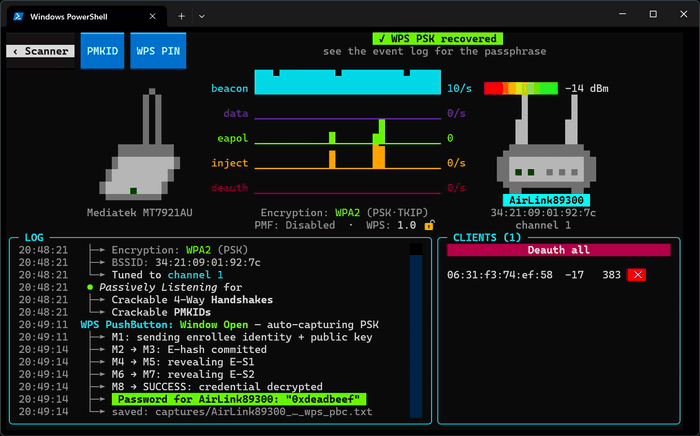
Características
Reconocimiento y análisis
- Agregación multicartas: Captura paquetes a través de múltiples adaptadores simultáneamente; elige una tarjeta dedicada para inyectar.
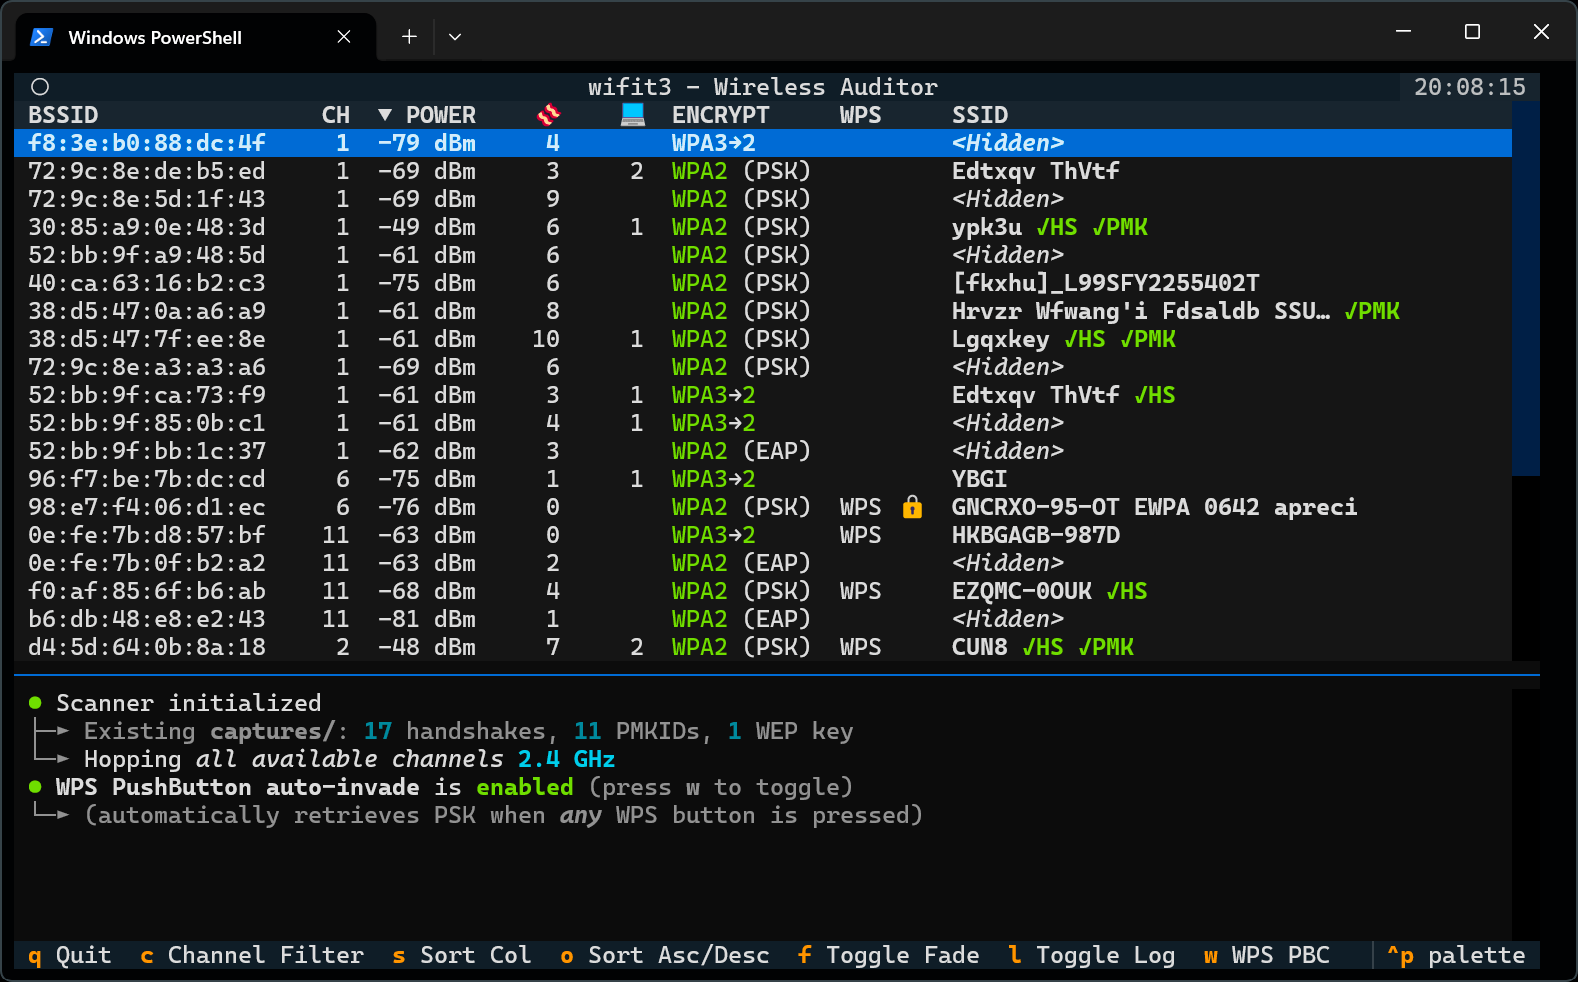
- Escáner en tiempo real: Salto de canales en 2.4GHz y 5GHz (dividido para multicartas), canales DFS opcionales; rastrea la intensidad de la señal, los conjuntos de cifrado, los modos de transición WPA3/SAE; filtra por canal y potencia.
- Identificación de AP y clientes: Identifica los fabricantes y categorías de dispositivos; extrae la marca y el modelo del router a partir de las balizas WPS, el chipset a partir de las IE del fabricante; sonda de identidad WPS M1.
- Postura de seguridad: Detecta WPA2/WPA3-Enterprise y PMF (omite los ataques que no pueden funcionar); señala los routers Broadcom expuestos a WPSplinter.
- Desenmascaramiento: Revela SSID ocultos de forma pasiva (BSSID hermanos de redes visibles) o activa; guarda los SSID que encuentra.
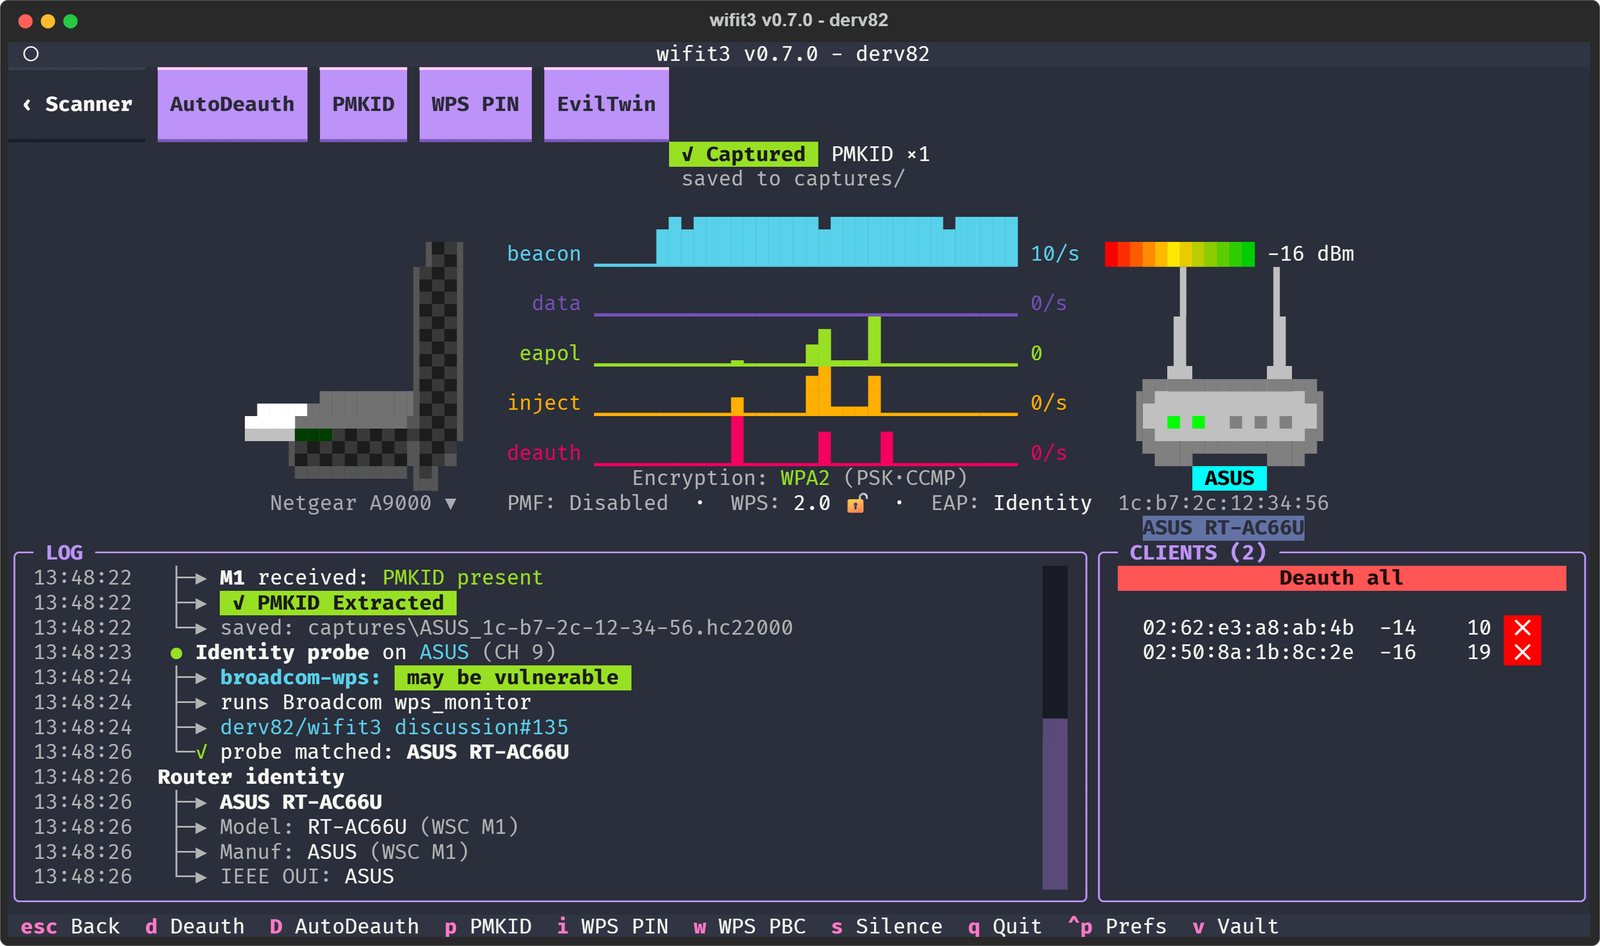
- Panel de paquetes: Visualiza las tasas de paquetes de baliza, datos, inyección y desautenticación en tiempo real.
Ataques y capturas
- Handshakes WPA/WPA2: Sniffing pasivo y desautenticación dirigida; valida pares crackeables; WPA1, PSK-SHA256 y FT-PSK (802.11r); exporta archivos
.pcapy.hc22000. - Recolección de PMKID: Recolección activa mediante asociación y sniffing pasivo del material de clave PMKID de WPA/WPA2 (
.hc22000). - Degradación WPA3 EvilTwin: (Experimental) Clona el AP y expulsa a los clientes (mediante CSA, BTM y desautenticaciones) para capturar handshakes.
- Suite de recuperación WPS:
- PixieDust: Recuperación instantánea de PIN sin conexión: Null Secret, Static Secret y recuperación de PRNG de Ralink, RTL819x y eCos.
- PushButton (PBC): Detecta las pulsaciones físicas del botón WPS y extrae inmediatamente la PSK WPA en texto plano.
- Fuerza bruta de PIN: Cracking de PIN WPS reanudable con base de datos de PIN conocidos y monitorización del bloqueo del AP.
- Suite WEP: Repetición ARP, ChopChop, autenticación falsa y recuperación de claves PTW en Python puro.
Bóveda y cracking
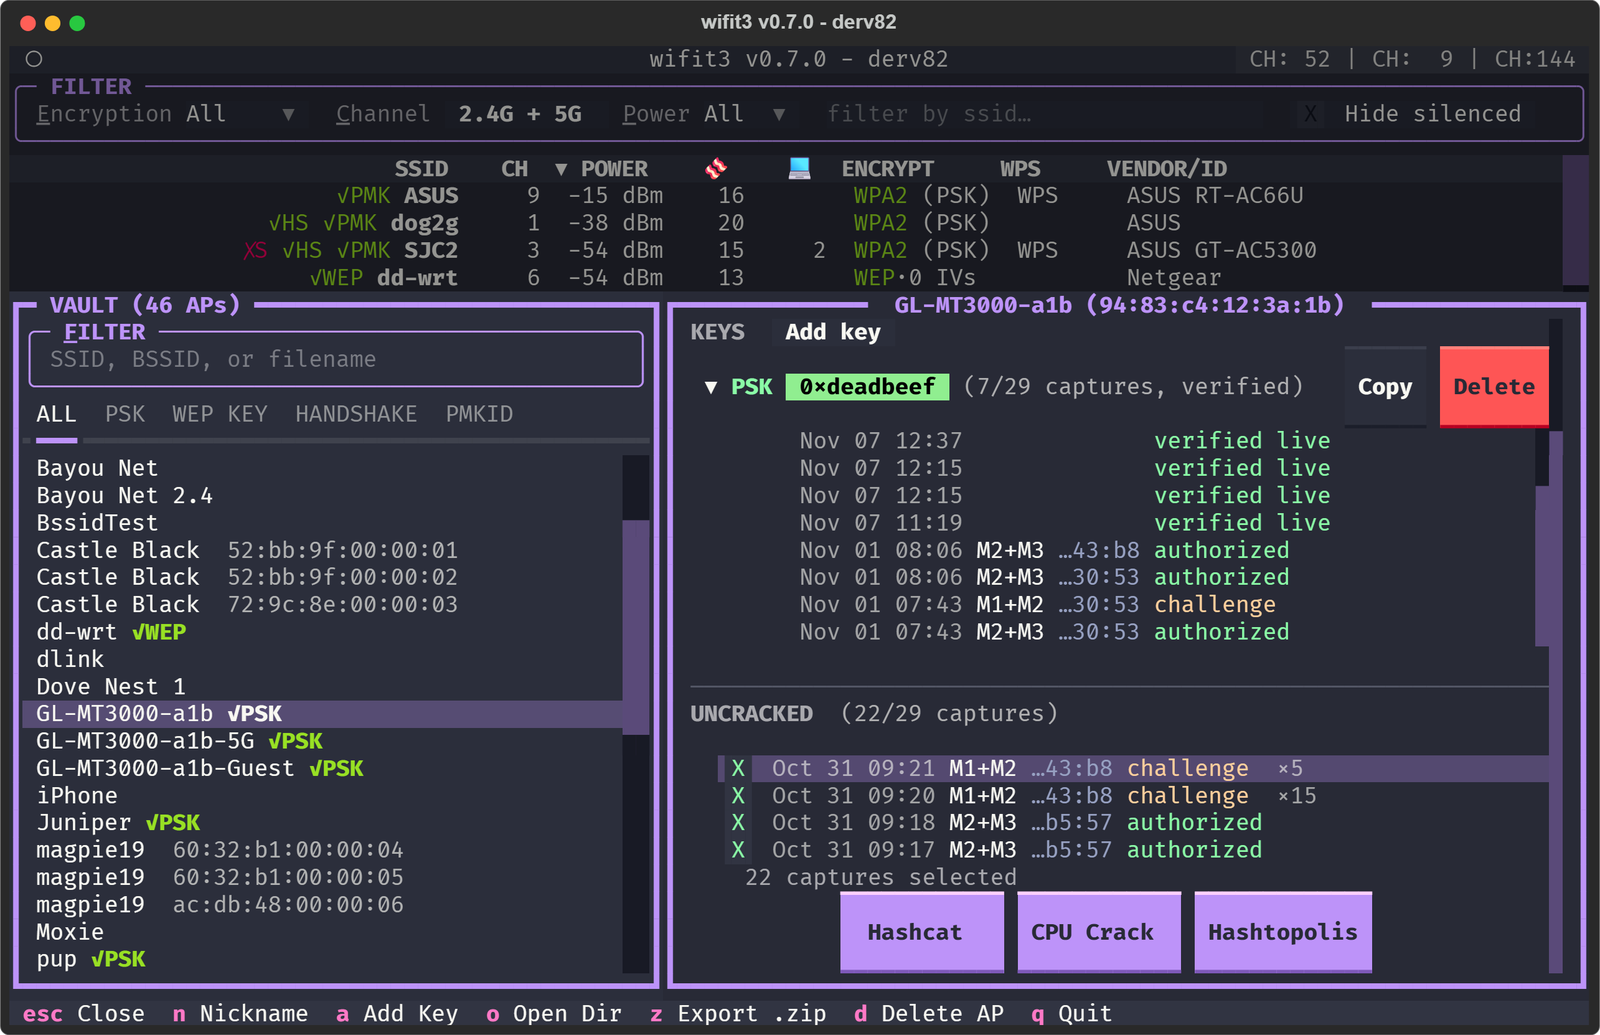
- Bóveda: Muestra cada captura por AP, su estado de PSK (actual, obsoleta o no crackeada); búsqueda, alias, añadir credenciales manualmente;
Show APyVerifycontra el AP en vivo. - Cracking: Crack de CPU integrado, Hashcat (múltiples listas de palabras; pausar, reanudar, omitir) y Hashtopolis; crack automático tras cada captura; recuerda qué listas de palabras se probaron.
- Listas de palabras: Contraseñas predeterminadas integradas, variantes de SSID, PSK basadas en BSSID y SSID sondeados (también guardados en un archivo de lista de palabras).
Capturas de pantalla
| Escáner | Enfoque (objetivo único) |
|---|---|
 |  |
| Bóveda (capturas, claves y crackers) |
|---|
 |
Hardware compatible
Importante: Se requiere al menos un adaptador inalámbrico USB compatible.
| Chipset | Bandas | Tarjetas (Marca + Modelo) |
|---|---|---|
| Atheros AR9271 | 2.4 GHz | ALFA AWUS036NHA, TP-Link TL-WN722N V1 |
| MediaTek MT7601U | 2.4 GHz | Dongles "nano" genéricos sin marca |
| MediaTek MT7610U | 2.4 / 5 GHz | ALFA AWUS036ACHM, Panda PAU0B |
| MediaTek MT7612U | 2.4 / 5 GHz | ALFA AWUS036ACM |
| MediaTek MT7921AU | 2.4 / 5 GHz | ALFA AWUS036AXM[L], Panda PAU0F |
| MediaTek MT7925U | 2.4 / 5 GHz | Netgear A9000 |
| Realtek RTL8812AU | 2.4 / 5 GHz | ALFA AWUS036ACH |
| Realtek RTL8814AU | 2.4 / 5 GHz | ALFA AWUS1900, ASUS USB-AC68 |
| Realtek RTL8821AU | 2.4 / 5 GHz | ALFA AWUS036ACS, TP-Link Archer T2U Plus/Nano |
| Realtek RTL8821CU | 2.4 / 5 GHz | Auscoumer 600 Mbps, Mercusys MU6H |
| Realtek RTL8922AU | 2.4 / 5 GHz | ASUS USB-BE93 |
| Realtek RTL8822BU | 2.4 / 5 GHz | TP-Link T3U Plus, Archer T4U v3 / T4U+ |
| Realtek RTL8822CU | 2.4 / 5 GHz | D-Link AC13U |
| Realtek RTL8187L/B | 2.4 GHz | ALFA AWUS036H |
| Realtek RTL8188EUS | 2.4 GHz | TP-Link TL-WN722N v2/v3, Mercusys MW150US |
| Realtek RTL8188FTV | 2.4 GHz | Dongles genéricos sin marca |
| Realtek RTL8192CU | 2.4 GHz | TP-Link TL-WN823N v1 |
| Realtek RTL8192FU | 2.4 GHz | D-Link AN3U rev. A1 |
| Ralink RT2570 | 2.4 GHz | Buffalo Nintendo Wi-Fi USB Controller |
| Ralink RT3070 | 2.4 GHz | ALFA AWUS036NH, TP-Link TL-WN7200ND |
| Ralink RT5370 | 2.4 GHz | LOTEKOO 150 Mbps |
| Ralink RT5372 | 2.4 GHz | Panda PAU05/PAU06 |
| Ralink RT5572 | 2.4 / 5 GHz | Panda PAU09 N600 |
Desglose de las capacidades y limitaciones de cada dispositivo: Documentación de hardware compatible.
Instalación y ejecución
Opción 1: Descargar binarios precompilados (recomendado)
Descarga el ejecutable independiente más reciente desde Releases:
- Windows: Descarga y ejecuta
wifit3-windows-x64.exe. - Linux x64 (sin sudo):
chmod +x wifit3-linux-x64 && ./wifit3-linux-x64 - Linux arm64 (sin sudo):
chmod +x wifit3-linux-arm64 && ./wifit3-linux-arm64 - macOS: (omitir la cuarentena)
xattr -d com.apple.quarantine wifit3-macos-universal2
chmod +x wifit3-macos-universal2
./wifit3-macos-universal2
Opción 2: Ejecutar desde el código fuente
wifit3 utiliza uv de Astral. sync configura las dependencias:
uv sync
uv run wifit3
Opción 3: Compilar tu propio binario
uv run pyinstaller wifit3.spec --noconfirm --clean
El ejecutable binario se escribe en el subdirectorio dist/.
Android (Termux, sin root)
@OliverRhyme mantiene wifit3-termux, un port nativo para Termux: sin root, proot ni VM. Utiliza termux-usb y solicita permiso a Android cuando se conecta una tarjeta. Los pasos de instalación están en su README.
Configuración única del controlador
wifit3 gestiona automáticamente la configuración del hardware dentro de la aplicación, tras pulsar el botón START: