

semgrep v1.179.0
Análisis estático ligero para muchos lenguajes. Encuentra variantes de errores con patrones que parecen código fuente.
Escaneo de código a velocidad vertiginosa.


Semgrep es una herramienta de análisis estático de código abierto y rápida que busca en el código, encuentra errores e impone barreras de seguridad y estándares de codificación. Semgrep admite más de 30 lenguajes y puede ejecutarse en un IDE, como comprobación previa al commit y como parte de flujos de trabajo CI/CD.
Semgrep es grep semántico para código. Mientras que ejecutar grep "2" solo coincidiría con la cadena exacta 2, Semgrep coincidiría con x = 1; y = x + 1 al buscar 2. Las reglas de Semgrep se parecen al código que ya escribes; sin árboles de sintaxis abstracta, sin peleas con expresiones regulares ni DSLs dolorosos.
Ten en cuenta que, en contextos de seguridad, Semgrep Community Edition pasará por alto muchos verdaderos positivos, ya que solo puede analizar código dentro de los límites de una única función o archivo. Si quieres usar Semgrep con fines de seguridad (SAST, SCA o escaneo de secretos), se recomienda encarecidamente la Semgrep AppSec Platform, ya que añade las siguientes capacidades críticas:
- Capacidades mejoradas de análisis central (alcance de flujo de datos entre archivos y entre funciones) que reducen en gran medida los falsos positivos en un 25 % y aumentan los verdaderos positivos detectados en un 250 %
- Posprocesamiento contextual de los hallazgos con Semgrep Assistant (IA) para reducir aún más el ruido en ~20 %. Además, Assistant enriquece los hallazgos con una guía de remediación paso a paso y personalizada que los humanos consideran accionable más del 80 % de las veces.
- Políticas personalizables e integración perfecta en los flujos de trabajo de los desarrolladores, lo que brinda a los equipos de seguridad un control granular sobre dónde, cuándo y cómo se presentan los distintos hallazgos a los desarrolladores (IDE, comentario en PR, etc.)
La plataforma Semgrep AppSec funciona de forma inmediata con más de 20000 reglas propietarias en SAST, SCA y secretos. Las reglas Pro son escritas y mantenidas por el equipo de investigación de seguridad de Semgrep y son altamente precisas, lo que significa que los equipos de AppSec pueden sentirse seguros al llevar los hallazgos directamente a los desarrolladores sin ralentizarlos.
Semgrep analiza el código localmente en tu computadora o en tu entorno de compilación: por defecto, el código nunca se sube. Comenzar →.
Soporte de lenguajes
Semgrep Code admite más de 30 lenguajes, incluidos:
Apex · Bash · C · C++ · C# · Clojure · Dart · Dockerfile · Elixir · HTML · Go · Java · JavaScript · JSX · JSON · Julia · Jsonnet · Kotlin · Lisp · Lua · OCaml · PHP · Python · R · Ruby · Rust · Scala · Scheme · Solidity · Swift · Terraform · TypeScript · TSX · YAML · XML · Genérico (ERB, Jinja, etc.)
Semgrep Supply Chain admite 12 lenguajes en 15 gestores de paquetes, incluidos:
C# (NuGet) · Dart (Pub) · Go (módulos Go, go mod) · Java (Gradle, Maven) · Javascript/Typescript (npm, Yarn, Yarn 2, Yarn 3, pnpm) · Kotlin (Gradle, Maven) · PHP (Composer) · Python (pip, pip-tool, Pipenv, Poetry) · Ruby (RubyGems) · Rust (Cargo) · Scala (Maven) · Swift (SwiftPM)
Para más información, consulta Lenguajes compatibles.
Comenzar 🚀
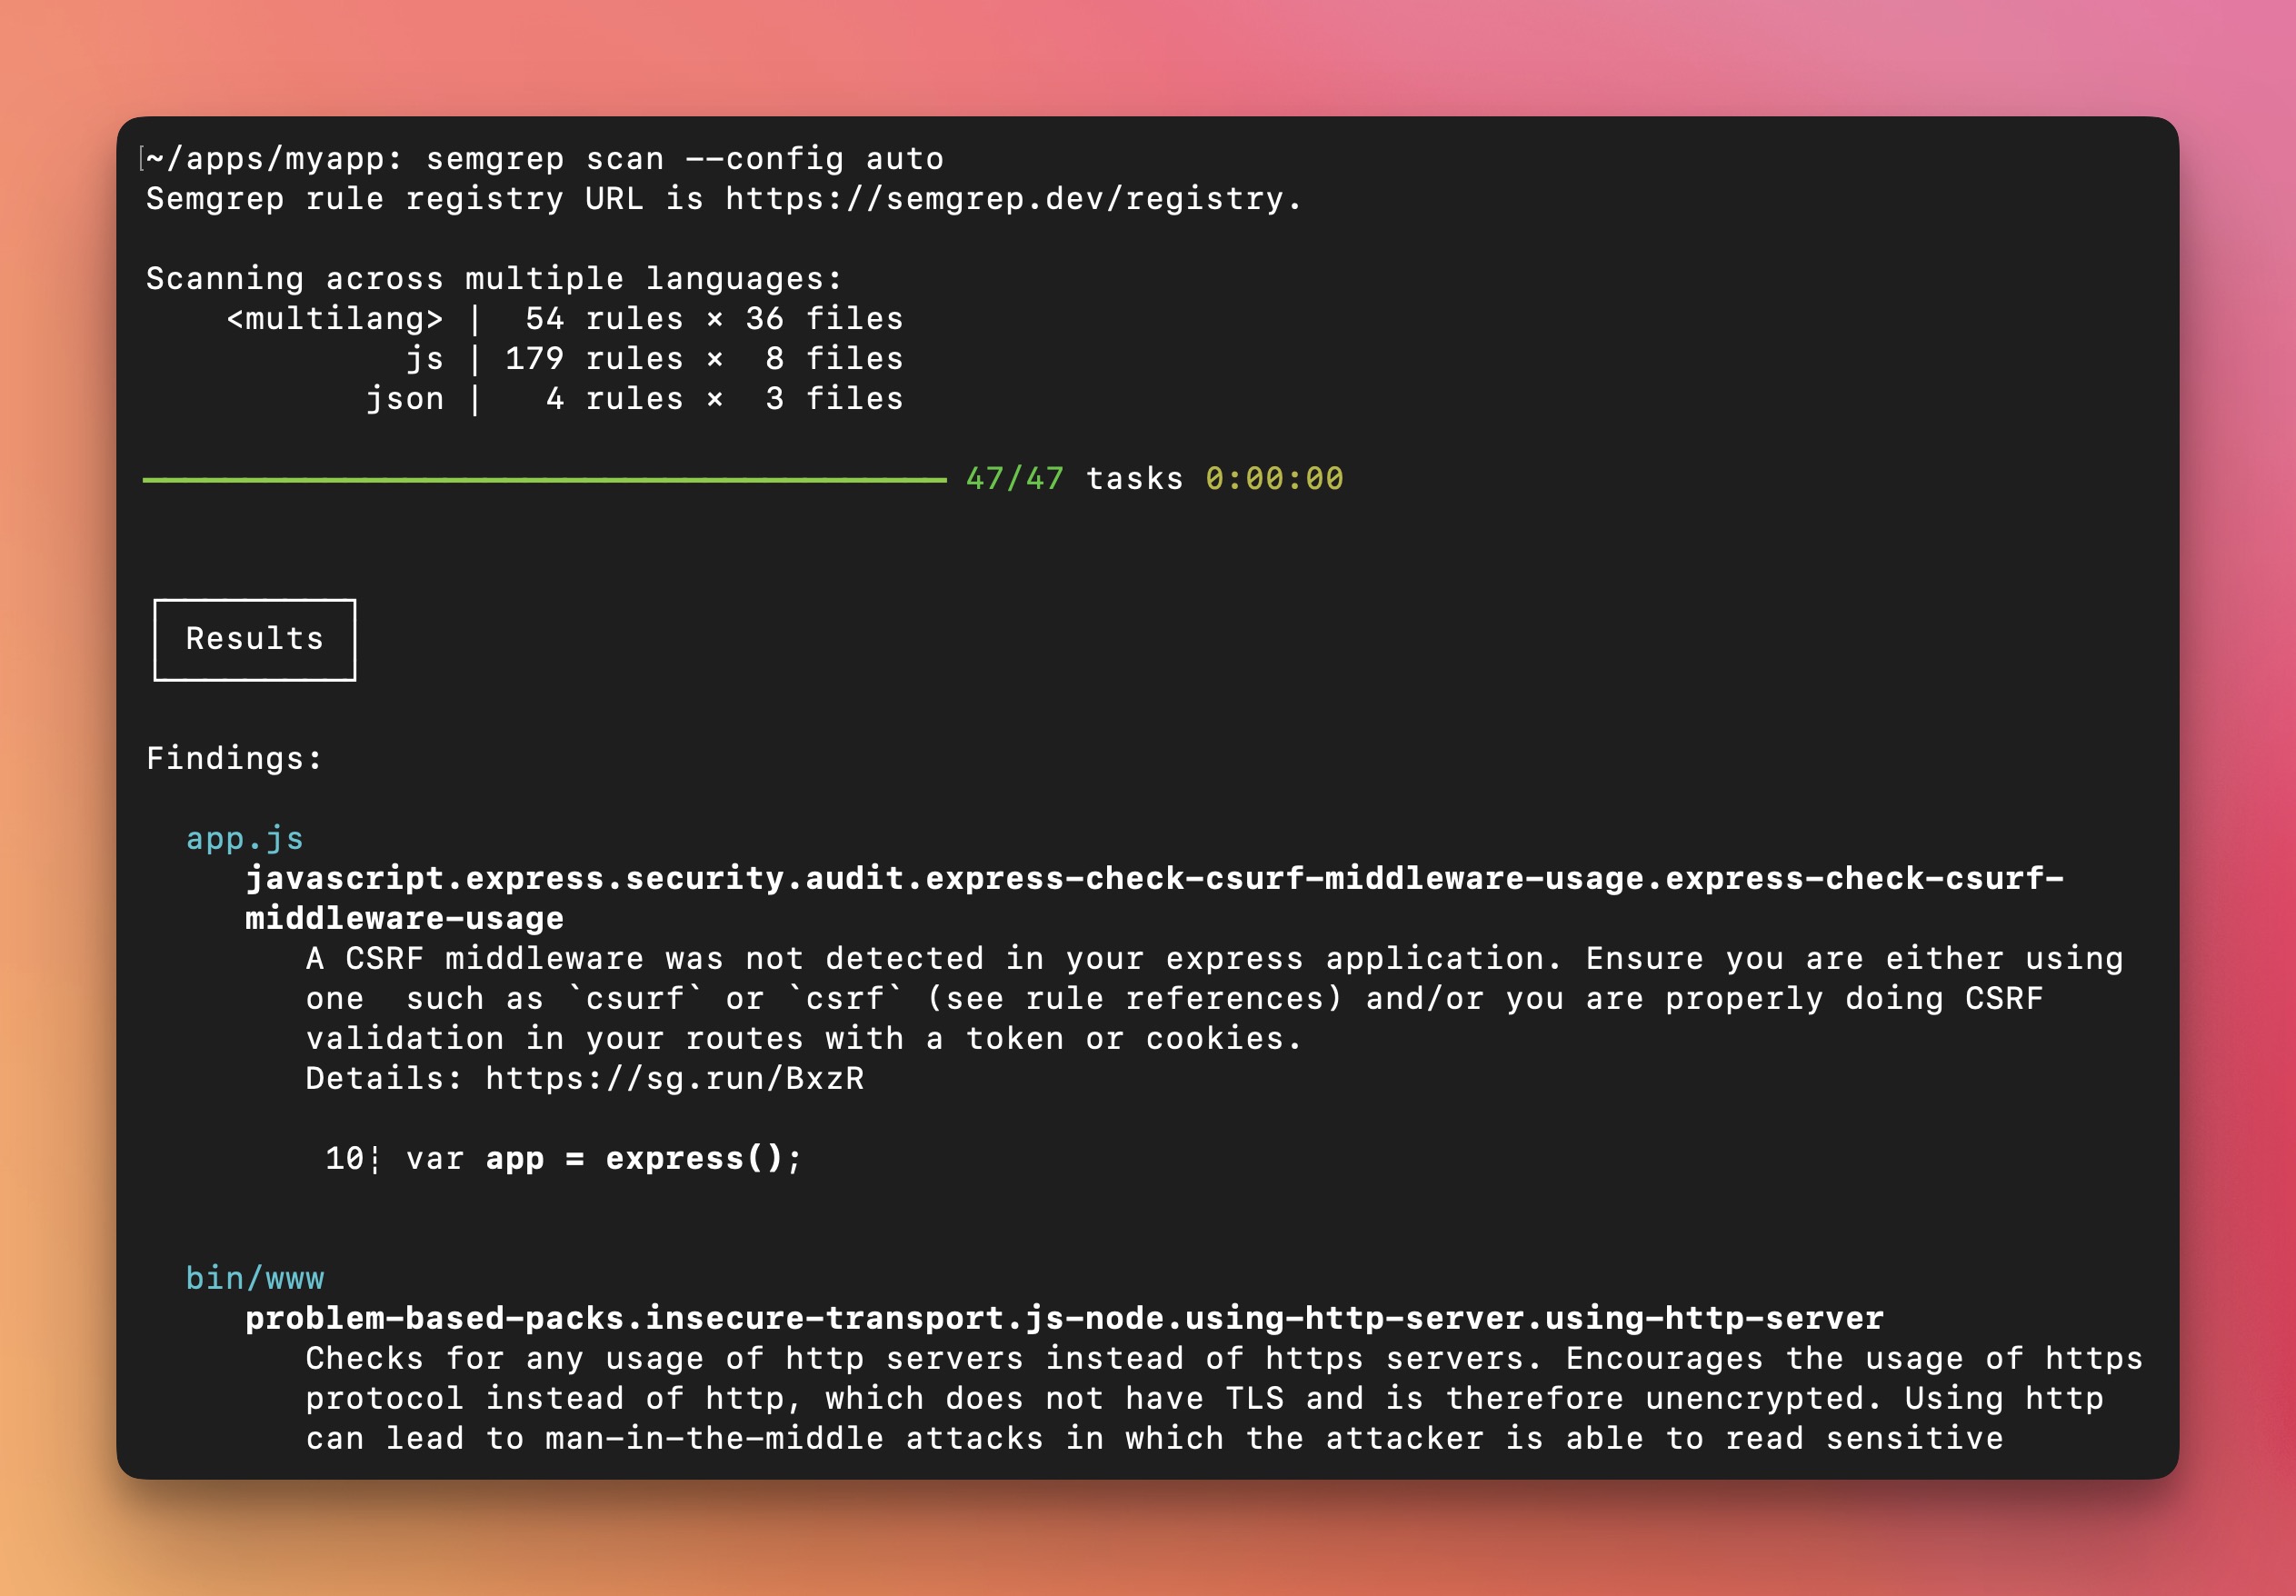
Para los nuevos usuarios, recomendamos comenzar con la plataforma Semgrep AppSec porque proporciona una interfaz visual, un proyecto de demostración, flujos de trabajo de triaje y exploración de resultados, y hace que la configuración en CI/CD sea rápida. Los escaneos siguen siendo locales y el código no se sube. Alternativamente, también puedes comenzar con la CLI y navegar por la salida de la terminal para ejecutar búsquedas puntuales.
Opción 1: Comenzar desde la plataforma Semgrep Appsec (Recomendado)
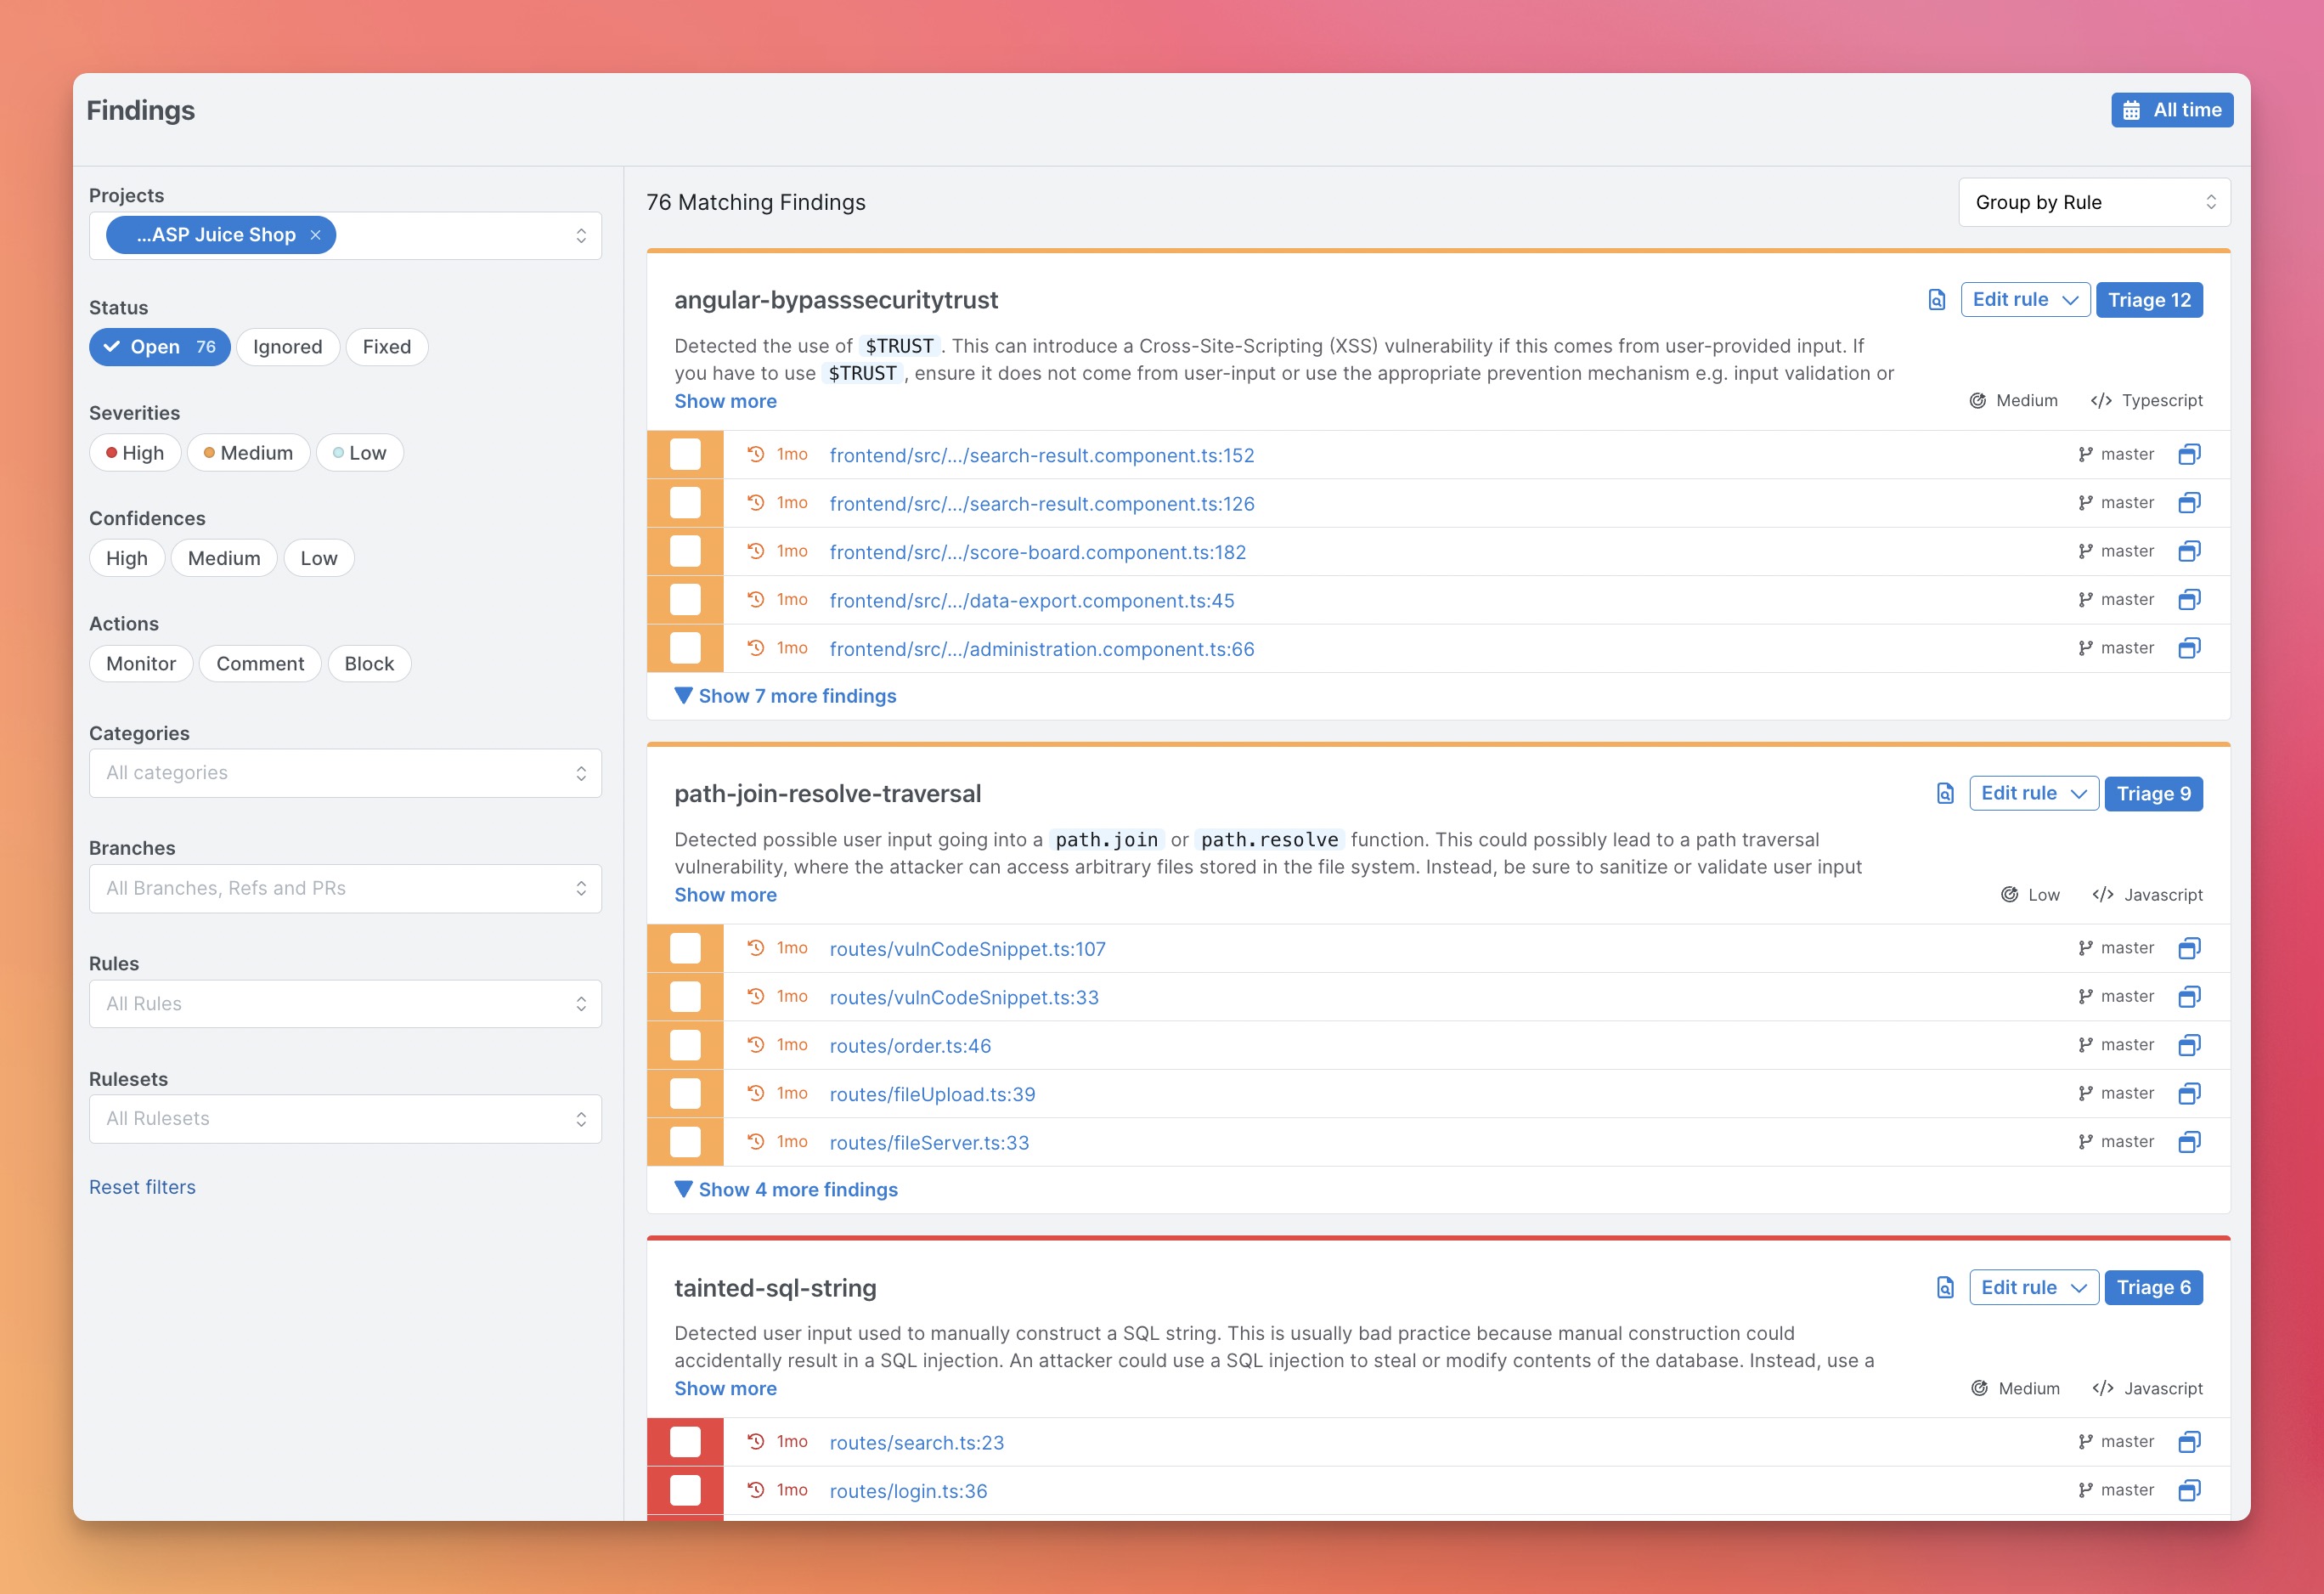
-
Regístrate en semgrep.dev
-
Explora los hallazgos de demostración para aprender cómo funciona Semgrep
-
Escanea tu proyecto navegando a
Projects > Scan New Project > Run scan in CI -
Selecciona tu sistema de control de versiones y sigue los pasos de incorporación para agregar tu proyecto. Después de esta configuración, Semgrep escaneará tu proyecto después de cada pull request.
-
[Opcional] Si deseas ejecutar Semgrep localmente, sigue los pasos de la sección de la CLI.
Notas:
Si hay algún problema, solicita ayuda en el Slack de Semgrep.
Opción 2: Comenzar desde la CLI
-
Instala Semgrep CLI
# For macOS
# preferred: install through pipx (https://pipx.pypa.io/stable/how-to/install-pipx.html)
pipx install semgrep

# preferred: install through uv (https://docs.astral.sh/uv/getting-started/installation/)
uv tool install semgrep

# best-effort: install through homebrew (maintained on a best-effort basis; often lags behind the latest release)
brew install semgrep