yakit v1.4.8-0731
Plataforma de pruebas de penetración todo en uno con proxy MITM, fuzzer web, gestor de conexiones inversas y sistema de plugins para pruebas de seguridad automatizadas y explotación.
Yakit - Plataforma de Pruebas de Seguridad de Aplicaciones Interactivas


Ver el libro blanco • Documentación oficial • Reportar problemas • Ir al sitio web • Unirse a la comunidad • Arquitectura del proyecto
:book: Selección de idioma: English • 中文
Introducción a Yakit
La fusión de seguridad es una reforma en las operaciones y gestión de seguridad que las empresas deben emprender en la nueva normalidad, y también es una prioridad urgente.
Basándose en el concepto de fusión de seguridad, el equipo de Yaklang.io ha desarrollado el lenguaje vertical de seguridad Yaklang. Para aquellos productos/herramientas que no pueden integrarse de forma nativa en la plataforma Yak, se puede utilizar Yaklang para reescribir "alternativas de alta calidad". Para aquellos productos con un ecosistema completo y alto reconocimiento, Yaklang puede compilar y fusionar directamente, realizando las modificaciones necesarias en el código fuente para una mejor adaptación al lenguaje Yaklang. Para los profesionales de seguridad que no desean escribir código, Yakit proporciona GUI adecuadas para todas las capacidades de Yaklang; con cada versión, las GUI serán más maduras.
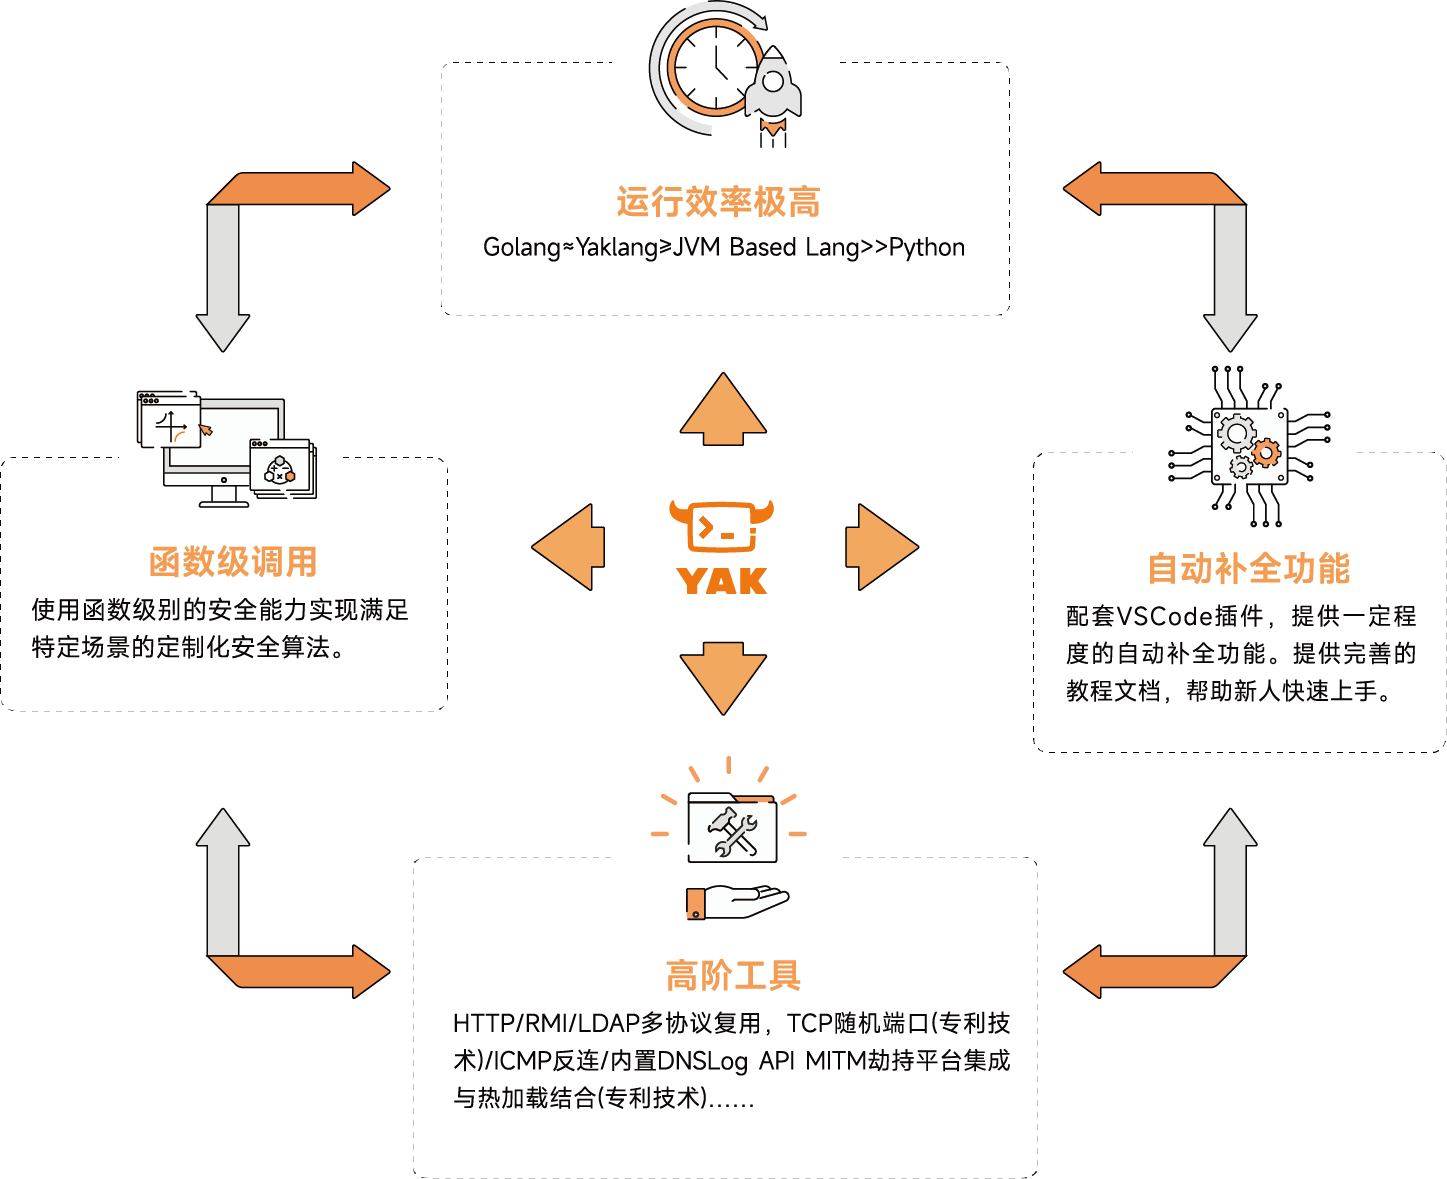
Para acercar las capacidades de seguridad de Yaklang al uso práctico real, hemos escrito un servidor gRPC para Yak y hemos construido un cliente utilizando este servidor: Yakit.
Arquitectura del proyecto
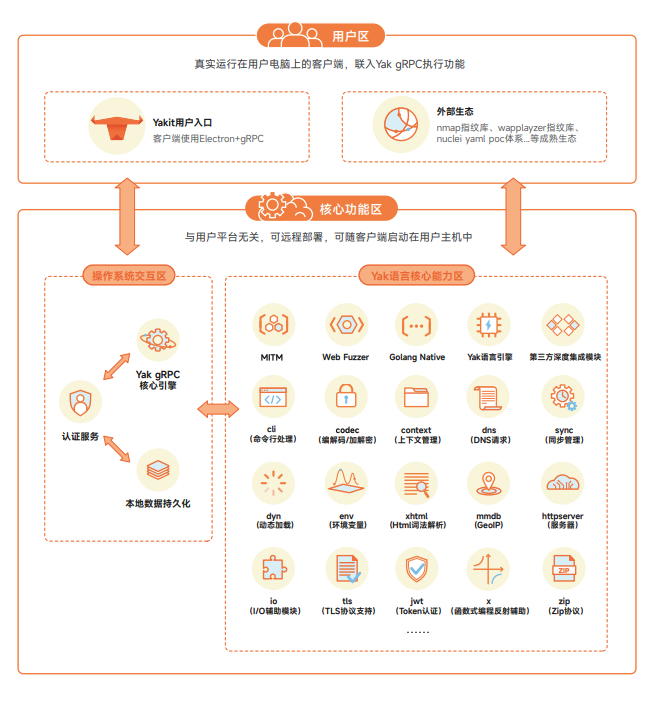
Tecnología central: CDSL
CDSL se define como CyberSecurity Domain Specific Language, un lenguaje de programación especializado en el campo de la ciberseguridad; hemos creado una máquina virtual basada en pila para alojar el estado de ejecución de este lenguaje Turing completo. Esperamos lograr la integración de capacidades de seguridad y la unificación de la plataforma subyacente a través del medio "CDSL".
Para que el CDSL del dominio de seguridad desarrollado de forma independiente se adapte mejor a los escenarios de uso real, hemos escrito un servidor gRPC para Yaklang y hemos construido el cliente Yakit sobre el servidor gRPC. En la práctica, se controlan las capacidades del motor a través de la GUI de Yakit. El servidor gRPC de Yakit permite un despliegue más rápido y conveniente, independiente de la plataforma, ya sea remoto o local directamente en el host.
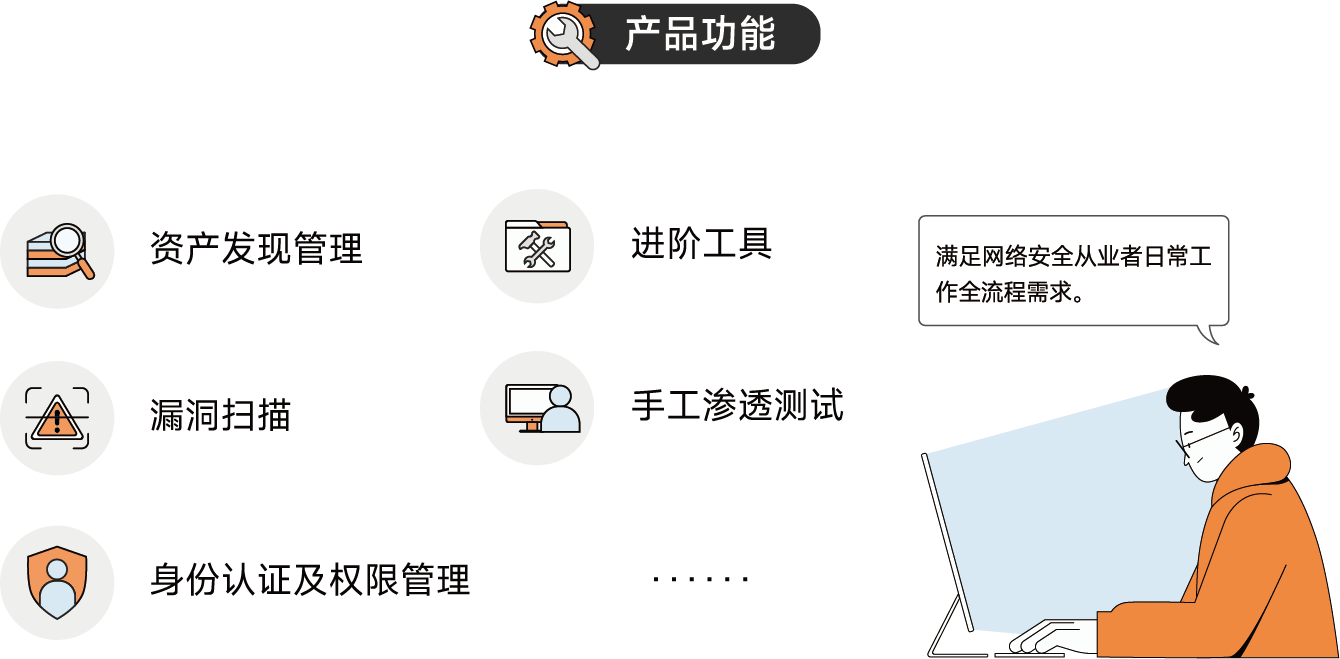
- Puede reemplazar al 100% la plataforma de secuestro MITM de BurpSuite;
- GUI de escaneo pasivo MITM difícil de replicar;
- Integración de scripts Yaklang para depurar dinámicamente el tráfico; ejecución dinámica de código en cualquier momento;
- La primera herramienta de fuzzing web visual del mundo: Web Fuzzer;
- Tienda de plugins de Yakit:
- Posibilidad de ejecutar scripts o plugins personalizados de Yaklang en cualquier paso de las pruebas de penetración ... ...
Resumen de capacidades de seguridad:
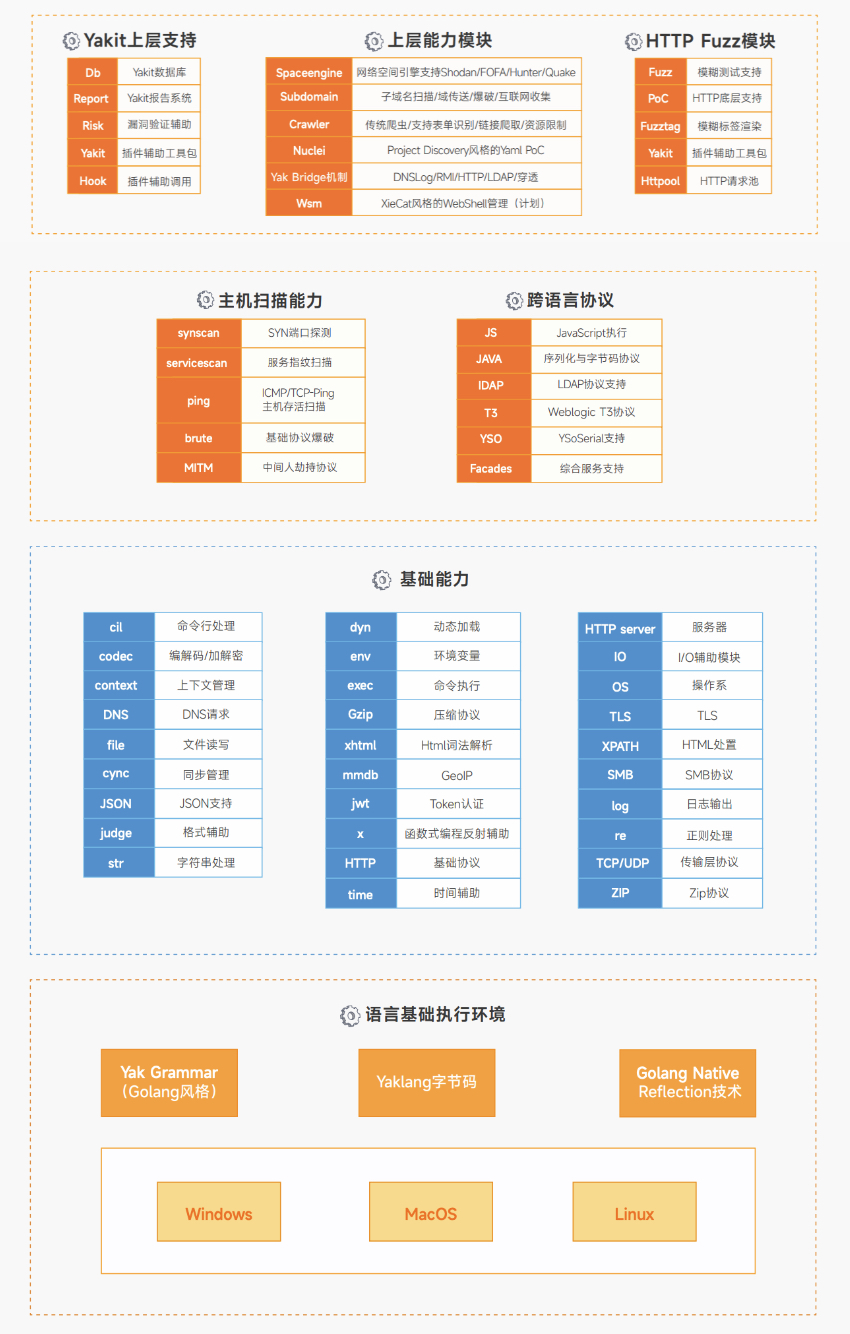
Tecnologías destacadas
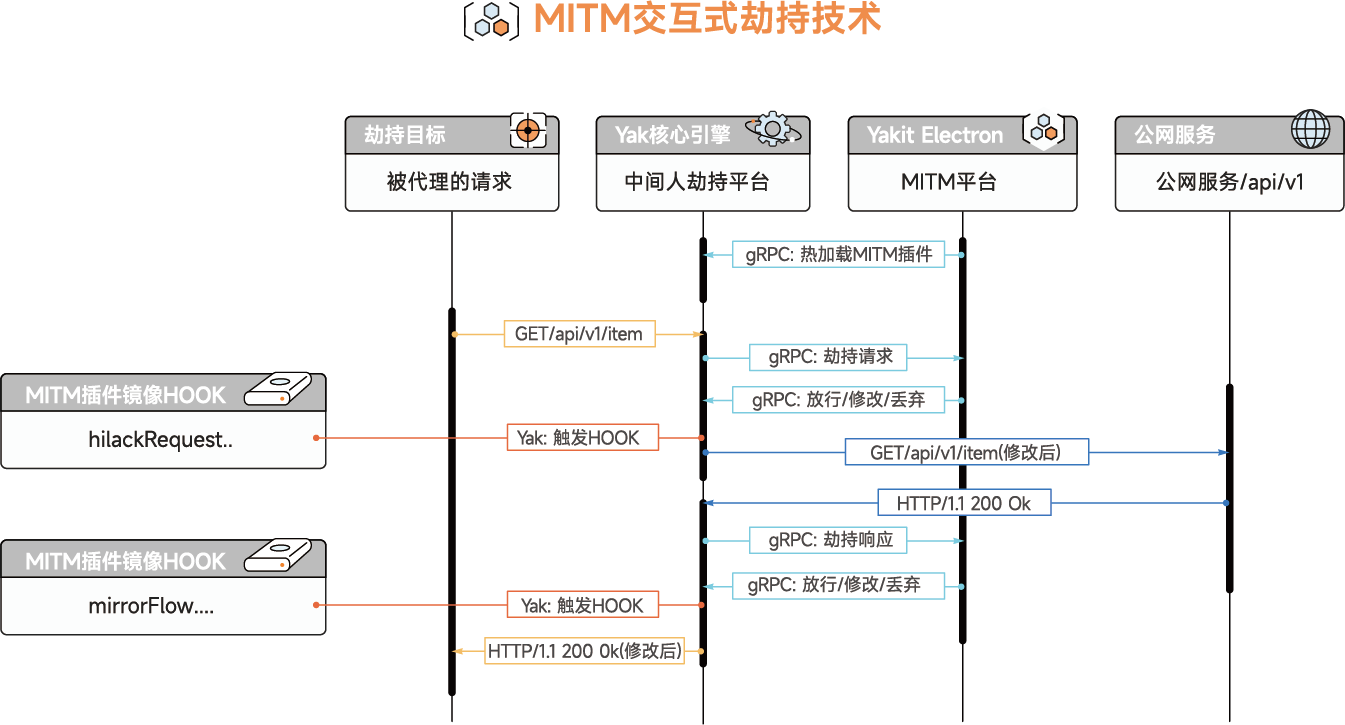
Secuestro interactivo MITM
La consola MITM puede reemplazar al 100% a BurpSuite para realizar todas las operaciones (descargar e instalar certificados, secuestrar solicitudes, respuestas, editar paquetes capturados, etc.). Además, proporciona un flujo de trabajo completo y fluido: Secuestro => Historial => Repetidor/Intruso. Se capturan datos, se revisa el historial en History, se seleccionan paquetes a "explorar" y se envían a Web Fuzzer para operaciones de Repetidor/Intruso. Además de estos escenarios típicos, MITM también ofrece funciones más flexibles como escaneo pasivo de plugins, recarga en caliente, reemplazo de paquetes, marcado, etc.
El principio del módulo MITM de Yakit es iniciar un proxy HTTP que reenvía automáticamente el tráfico. Cuando el usuario activa el secuestro manual, se detiene el reenvío automático, se bloquea la solicitud, se saca la solicitud de la pila, se realizan procesos como descompresión Gzip, manejo de chunk, decodificación, etc., para que la solicitud sea legible y se muestre en el frontend del usuario. El usuario puede ver, modificar o reproducir la solicitud. Al reproducir, se repara el paquete de solicitud HTTP construido por el usuario para garantizar su validez. El motor Yak implementa manualmente la biblioteca HTTP, por lo que los usuarios pueden personalizar paquetes de solicitud y respuesta malformados para explotar vulnerabilidades en escenarios especiales.
Reproducción interactiva de tráfico y fuzzing en aplicaciones web
El módulo Web Fuzzer permite al usuario enviar solicitudes personalizadas en texto HTTP original. Para facilitar el uso intuitivo, el backend de Yakit realiza mucho trabajo. La información necesaria para la transmisión y análisis de datos en el texto HTTP original es reparada y completada por el backend de Yakit, como corregir CRLF, completar Content-Type, transmitir mediante chunk, completar boundary, reparar Content-Length, etc.