
xalgorix v4.5.153
Agentes autónomos de pentesting con IA: reconocimiento en tiempo real, detección de vulnerabilidades y orquestación de explotación. Go + TypeScript.





Xalgorix — Pentester de IA de código abierto que demuestra vulnerabilidades
La mayoría de los escáneres detectan. Xalgorix demuestra. Un agente LLM autónomo ejecuta una metodología completa de pentesting, y luego un verificador independiente re-explota cada hallazgo antes de que se reporte — así obtienes pruebas, no un montón de dudas por triagear. Autoalojado, privado y con tu propio LLM. Construido en Go + TypeScript.
🚀 Inicio Rápido · 💡 Por qué Xalgorix · ✨ Características · 🎯 Casos de Uso · ☁️ Nube Alojada · 📖 Documentación
🎬 Resumen de Lanzamiento
▶️ Mira el video de lanzamiento de 50 segundos — Xalgorix en acción: escaneo autónomo y hallazgos verificados con exploits en menos de un minuto.
📸 Capturas de Pantalla
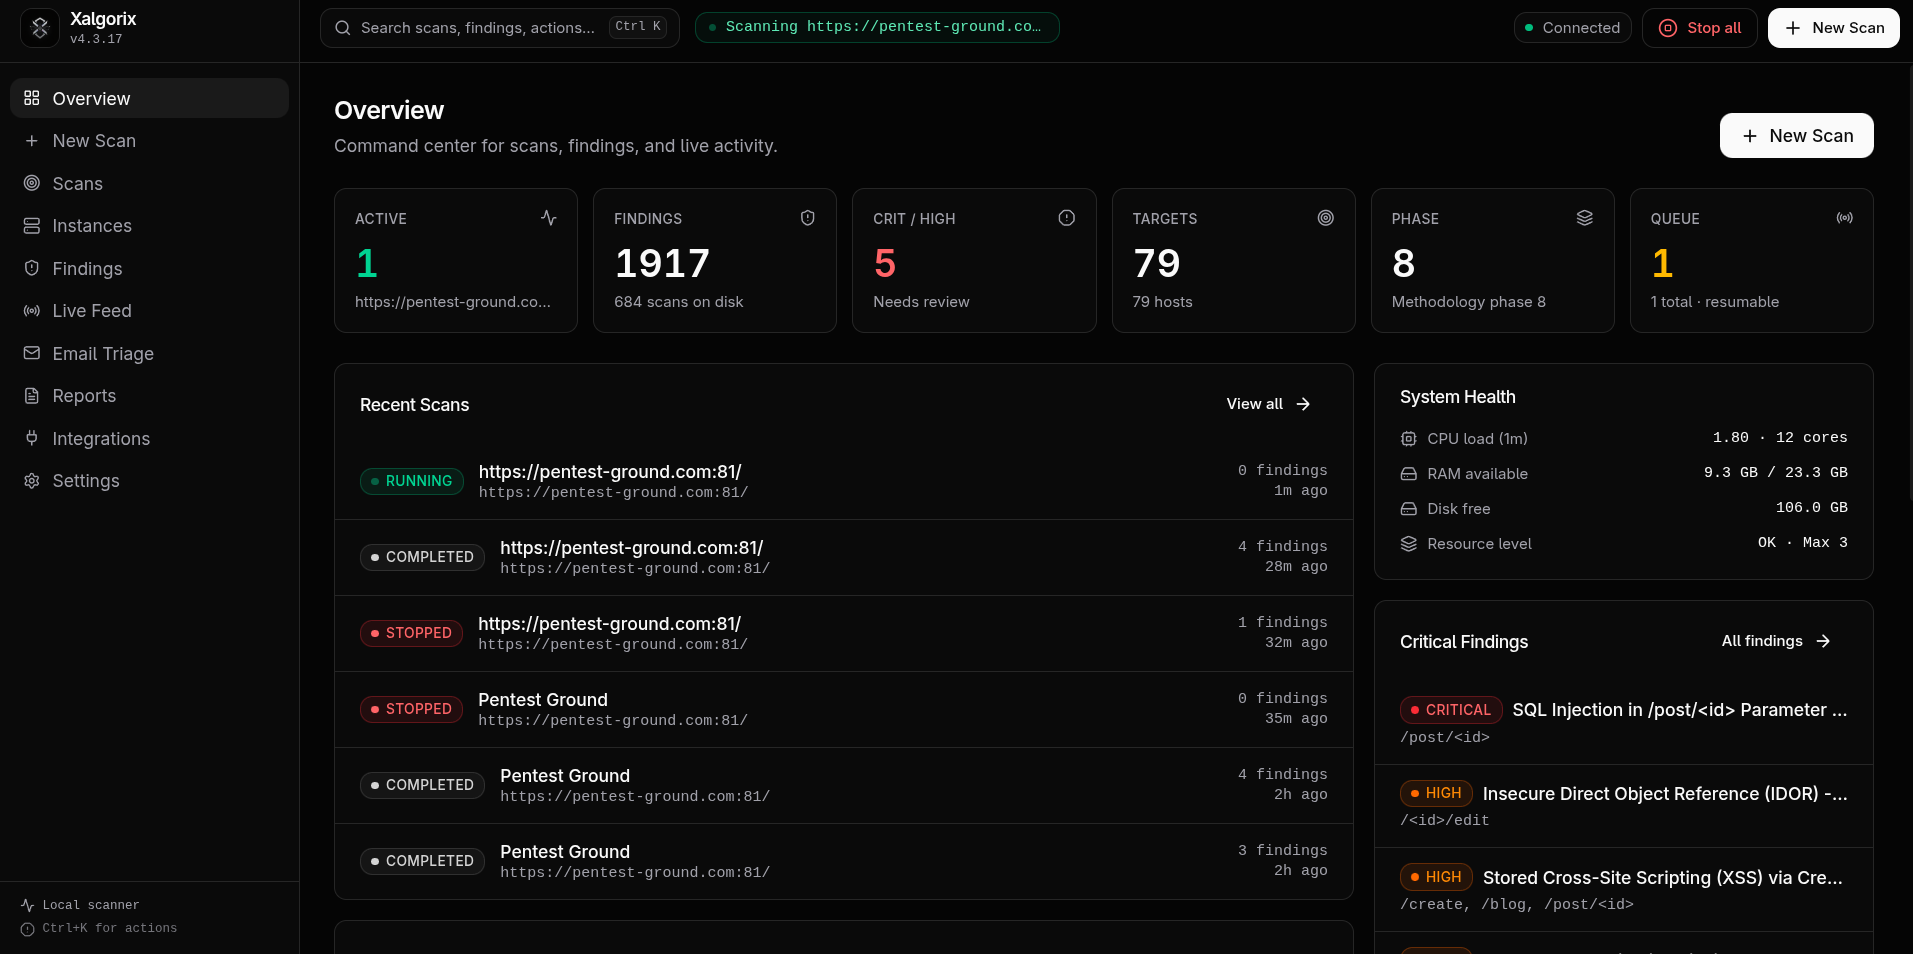
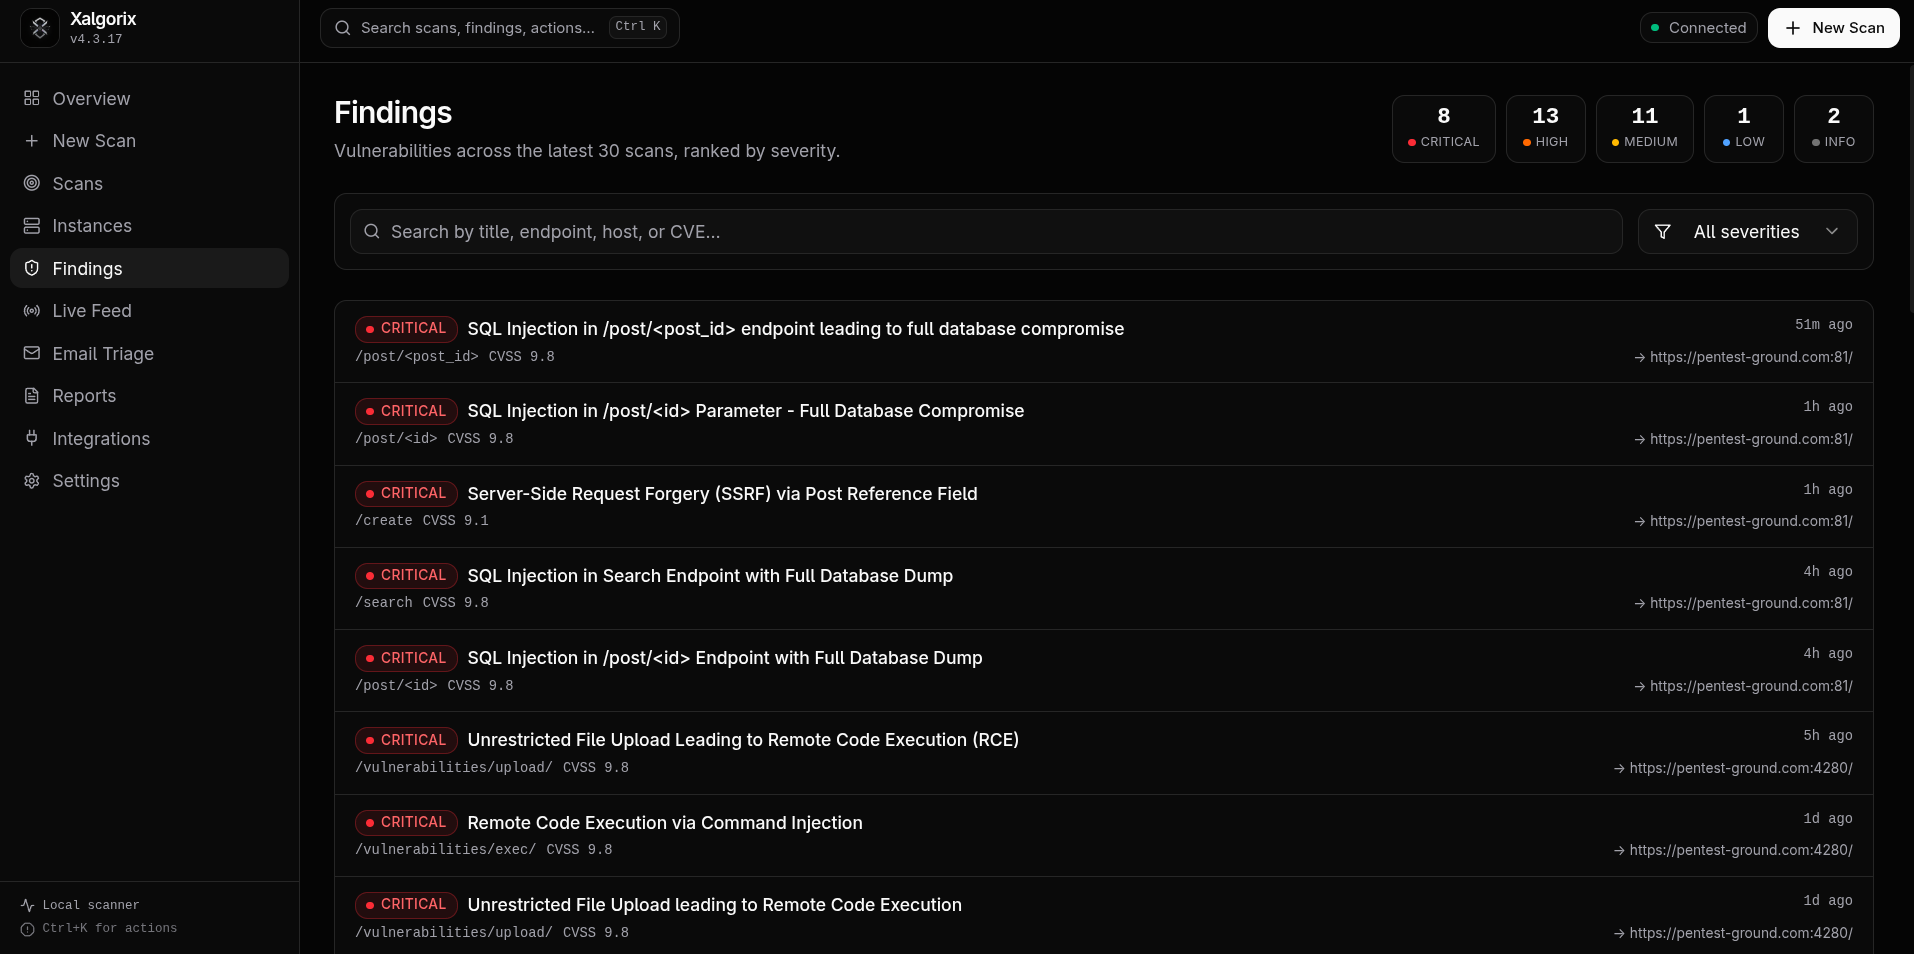
🖥️ Panel autoalojado — se ejecuta localmente en 127.0.0.1:9137
| Panel de resumen | Detalle del escaneo | Hallazgos |
|---|---|---|
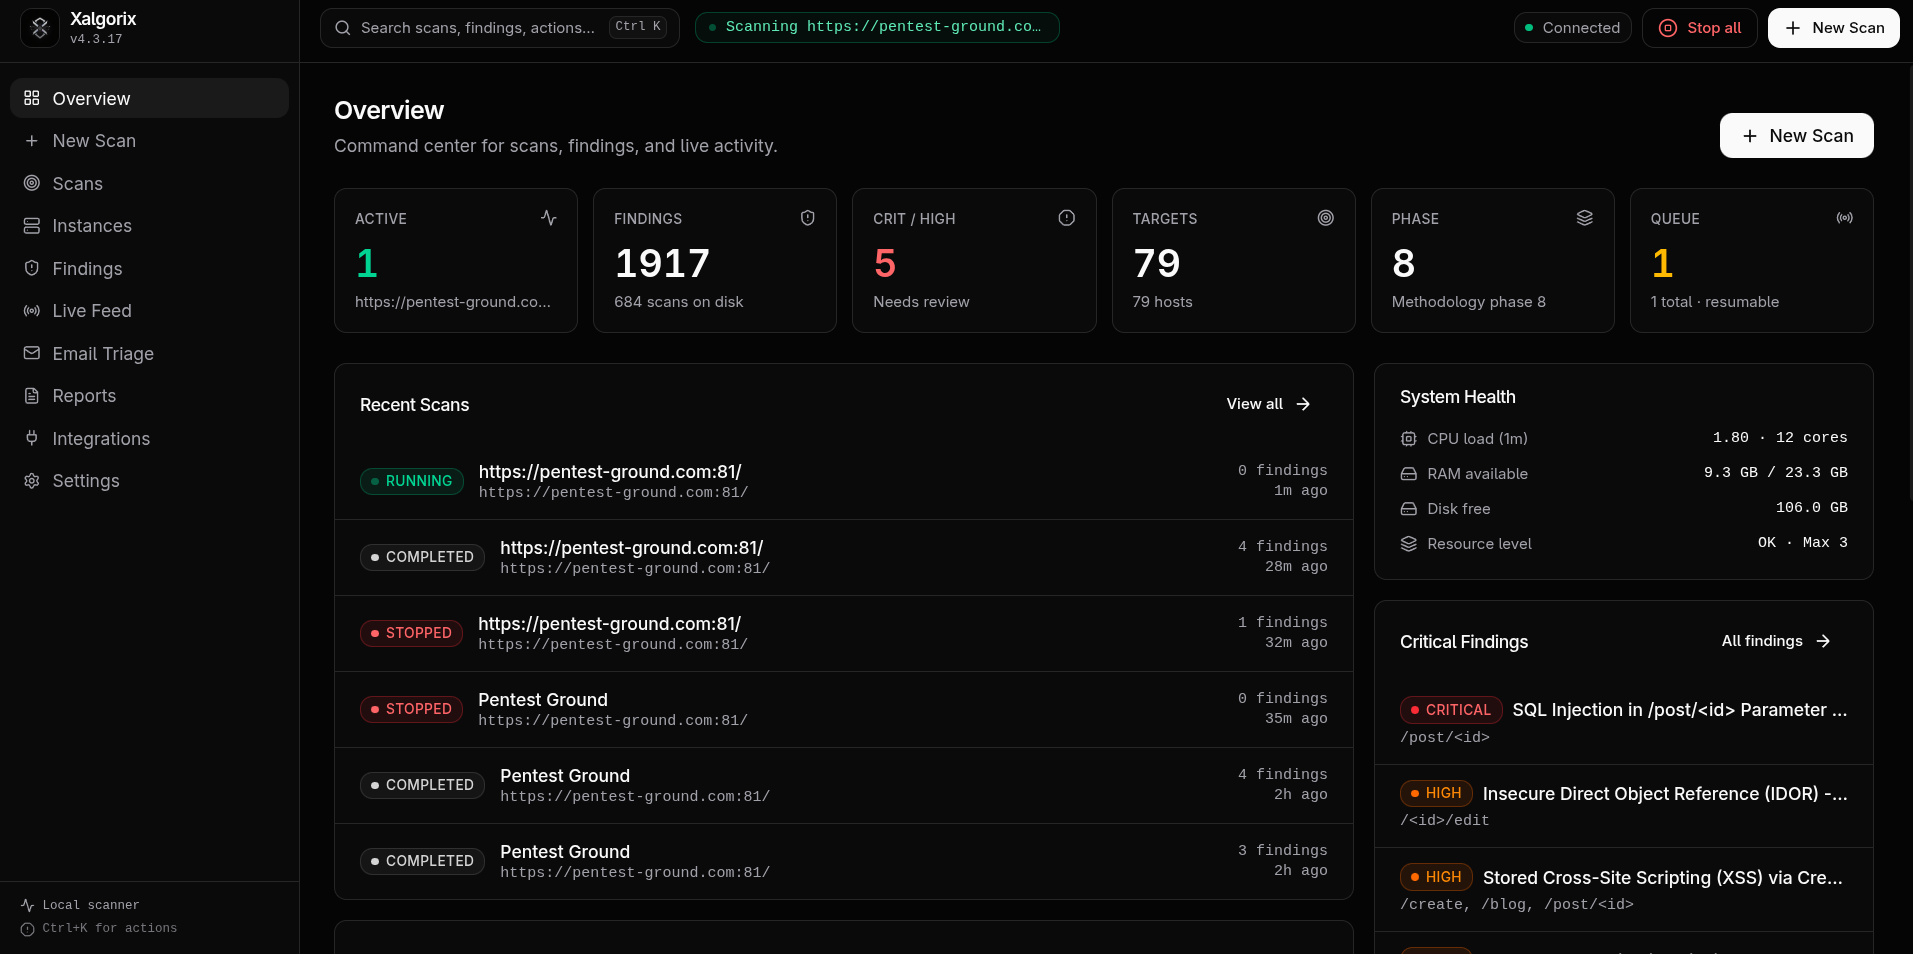 | 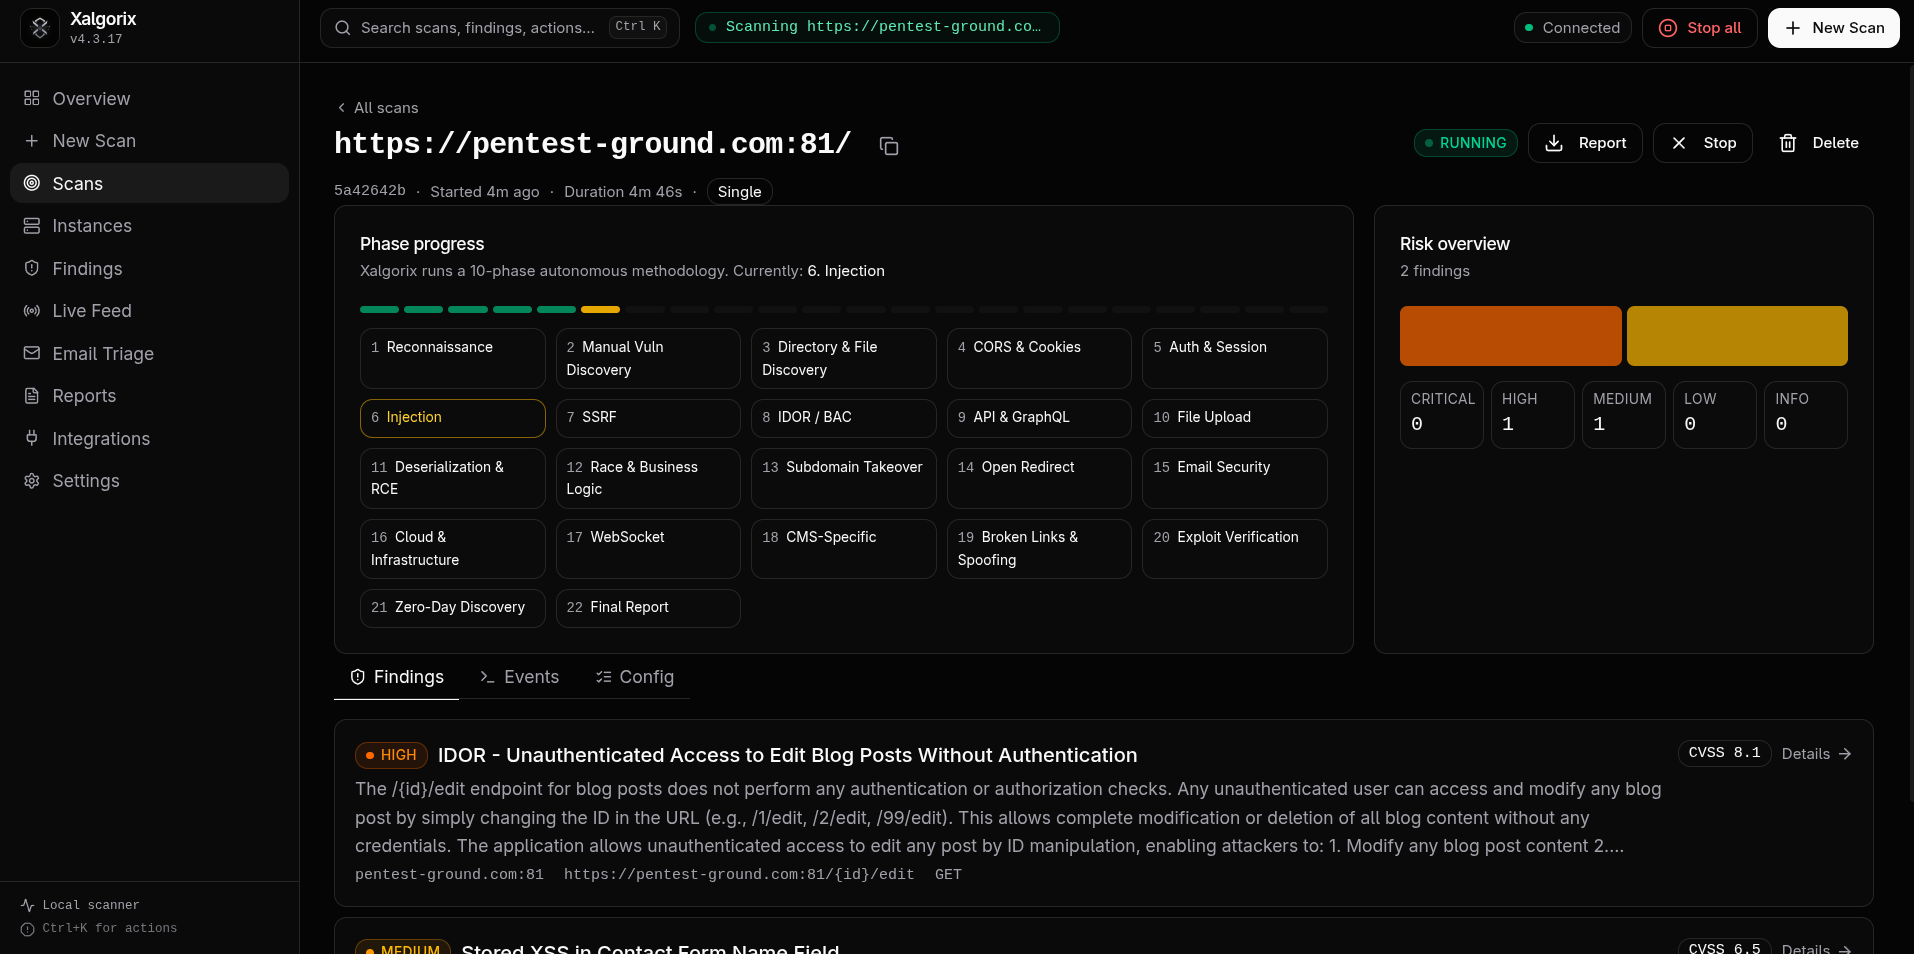 |  |
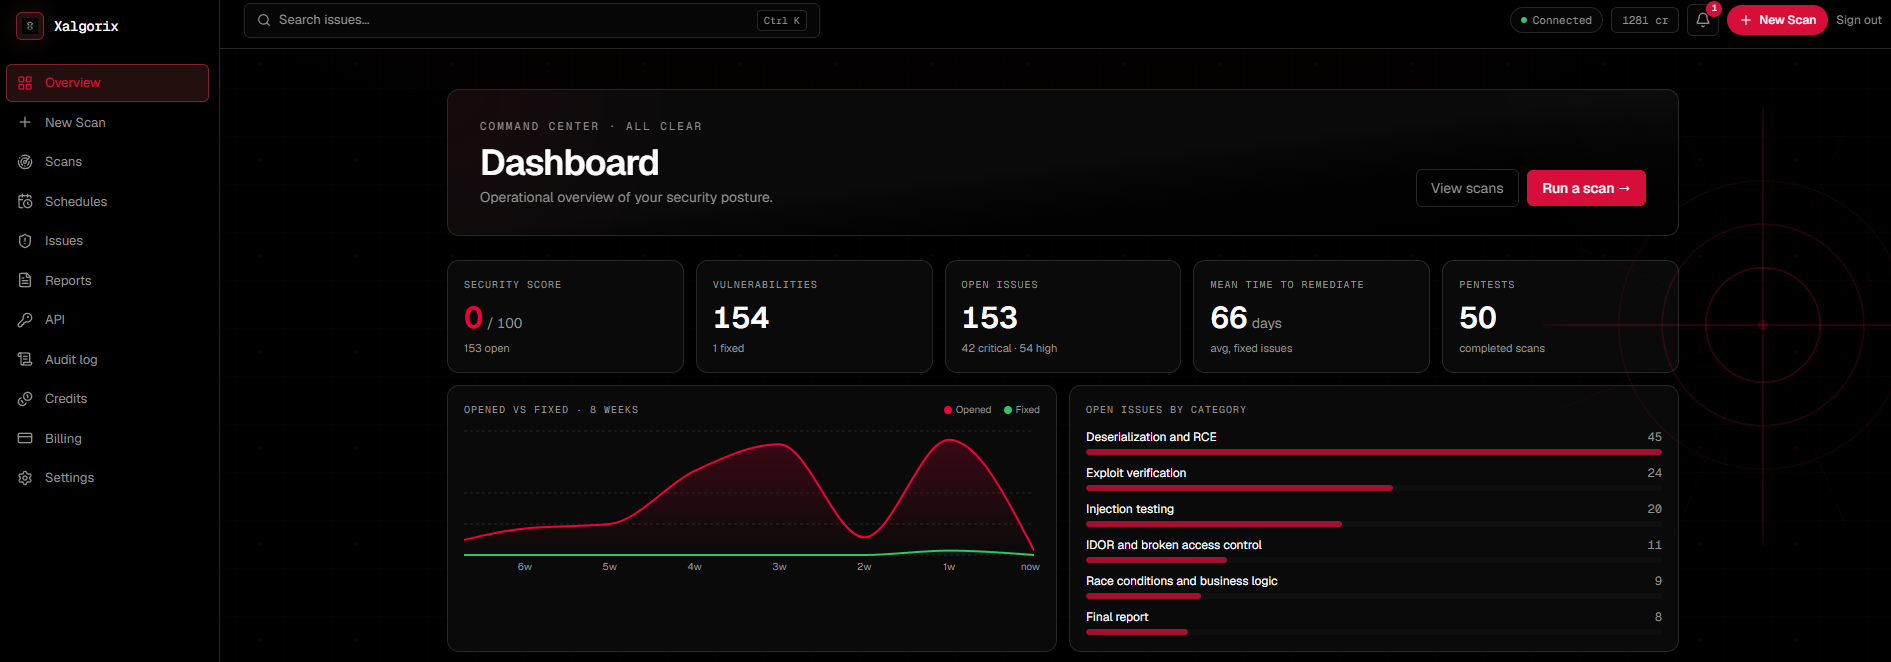
☁️ Panel de nube alojada — la versión totalmente gestionada en www.xalgorix.com
🤝 Patrocinadores
Gracias a Swiftproxy por patrocinar Xalgorix.
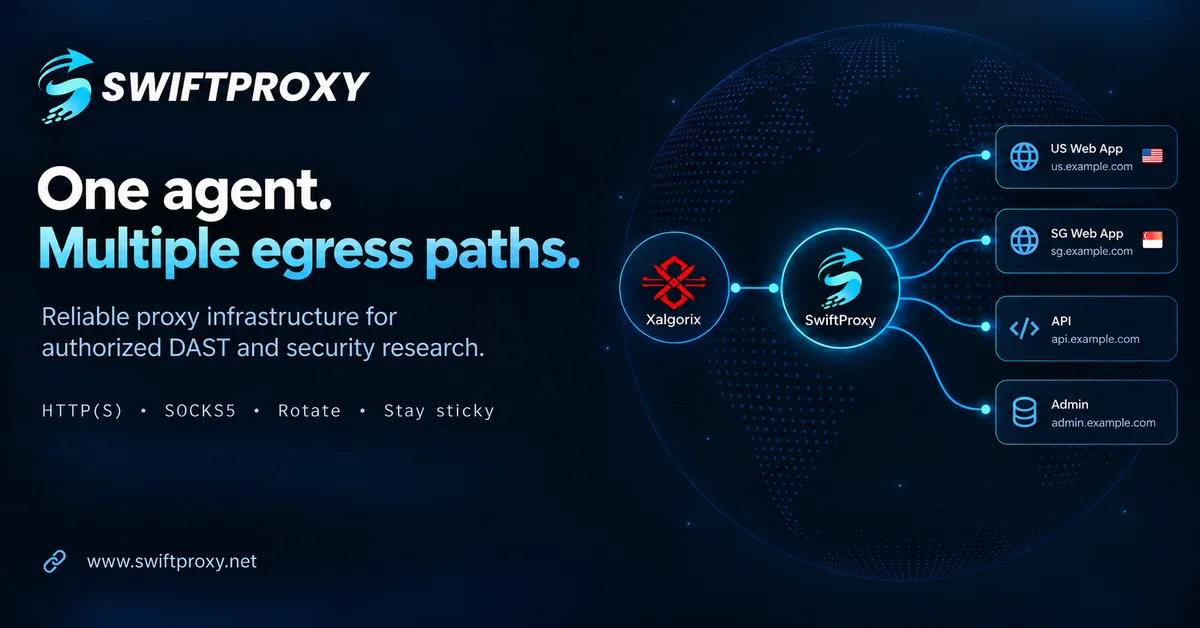
Tu aplicación puede comportarse de manera diferente según de dónde provenga una solicitud. Para los usuarios de Xalgorix que verifican sus propias aplicaciones en distintas regiones, Swiftproxy ofrece segmentación por ubicación para revisar el comportamiento regional y sesiones persistentes para ayudar a mantener una IP consistente durante una sesión de prueba. Es compatible con HTTP(S) y SOCKS5, los mismos protocolos de proxy que soporta Xalgorix.
Proxies residenciales desde $0.70/GB. Hay pruebas gratuitas disponibles, y los usuarios de Xalgorix obtienen 10% de descuento con el código PROXY90.
Explora Swiftproxy y solicita una prueba gratuita →
🚀 Inicio Rápido
Instalación (una línea):```bash curl -sSL https://www.xalgorix.com/install | bash
Esto descarga el binario precompilado para tu plataforma (Linux o macOS, amd64/arm64) desde la última versión. Luego ejecuta el asistente de configuración interactivo:```bash
xalgorix --setup
Elige tu proveedor, confirma un modelo e introduce la clave de API cuando se te solicite. Para obtener los mejores resultados, utiliza un modelo de frontera actual con razonamiento sólido, buen rendimiento en contextos largos y llamadas a herramientas fiables, como el modelo GPT, Claude o Gemini más capaz y reciente disponible para ti. Los modelos más pequeños o locales siguen siendo compatibles, pero pueden requerir más supervisión durante escaneos autónomos prolongados. Xalgorix almacena la clave de forma privada en ~/.xalgorix.env (modo 0600) y puede lanzar el panel por ti. Ollama local no necesita clave de API.
Si eliges no lanzarlo inmediatamente, inícialo más tarde con xalgorix --web y abre http://127.0.0.1:9137. Puedes cambiar de proveedor u opciones avanzadas en cualquier momento en Settings → LLM, o volver a ejecutar xalgorix --setup.
O ejecuta con Docker — todo incluido, sin necesidad de toolchain:```bash
docker run --rm -p 9137:9137
--privileged
-v xalgorix-data:/data
xalgord/xalgorix:latest
`--privileged` otorga al conjunto de herramientas el mismo acceso tipo host que tiene cuando se ejecuta de forma nativa como root. El sandbox predeterminado de Docker elimina capacidades (como `NET_ADMIN`) y aplica un filtro seccomp, lo que rompe herramientas de bajo nivel (cambios de iptables/route, ARP-spoof/MITM, VPNs tun/tap, depuradores basados en ptrace, ajuste de interfaz de masscan). Dado que una imagen no puede otorgarse a sí misma estas capacidades, deben establecerse en tiempo de ejecución. El contenedor es un sandbox de escaneo desechable y aislado de red que se ejecuta como root — privileged es la postura prevista; nunca expongas el dashboard públicamente sin autenticación. ¿Prefieres el mínimo privilegio? Sustituye `--privileged` por `--cap-add=NET_ADMIN --cap-add=NET_RAW --cap-add=SYS_PTRACE --security-opt seccomp=unconfined`.

Abre `http://localhost:9137`. **No necesitas una clave de LLM para empezar** — el dashboard se inicia sin una; configura el modelo + la clave de API en **Settings → LLM** (persiste en el volumen `/data`). Si no pasas `XALGORIX_USERNAME`/`XALGORIX_PASSWORD`, se genera una contraseña de administrador aleatoria y se imprime en los logs del contenedor en la primera ejecución.