
vigolium v0.3.7
Vigolium - Escáner de vulnerabilidades de alta fidelidad que fusiona IA agentiva con velocidad nativa, modularidad y precisión
Vigolium - Escáner de vulnerabilidades de alta fidelidad que fusiona IA agéntica con velocidad nativa, modularidad y precisión


Vigolium ofrece dos modos de escaneo complementarios:
-
Native Scan (
vigolium scan): Rápido, potente y flexible. Escaneo determinista y multifase con 317 módulos que abarcan el descubrimiento de contenido, el rastreo de navegadores/SPA y la auditoría activa/pasiva, cubriendo clases de vulnerabilidades de inyección, control de acceso, archivos/rutas, API/protocolo, específicas de frameworks, nube/infraestructura y fuera de banda (OAST). -
Agentic Scan (
vigolium agent): Audita exhaustivamente tu base de código. Escaneo impulsado por IA que planifica ataques de forma autónoma, selecciona módulos, genera extensiones personalizadas y clasifica los resultados, combinando auditoría profunda de código fuente con escaneo de vulnerabilidades autónomo y dirigido.
Instalación
Instalación rápida (recomendada)```bash
curl -fsSL https://vigolium.com/install.sh | bash
### [npm](https://www.npmjs.com/package/@vigolium/vigolium)```bash
npm install -g @vigolium/vigolium
Windows
La instalación de npm anterior funciona en Windows. Alternativamente, descarga
vigolium_<version>_windows_amd64.zip desde la
página de releases, extráelo y
coloca vigolium.exe en algún lugar de tu PATH.
Windows se distribuye solo como x64; en Windows ARM se ejecuta bajo emulación. El instalador de shell anterior es solo para POSIX, por lo que
vigolium updateno está disponible en Windows — vuelve a ejecutar la instalación de npm o descarga el zip más reciente para actualizar.
Otro método como Docker o compilar desde el código fuente
Docker```bash
docker pull j3ssie/vigolium:latest docker run --rm j3ssie/vigolium:latest scan -h
### Compilar desde el código fuente```bash
git clone https://github.com/vigolium/vigolium.git
cd vigolium
make build         # build and install to $GOPATH/bin
Requiere Go 1.27+ y bun 1.3.11+. Consulta HACKING.md para los requisitos previos y los detalles de compilación.
| Panel de UI | Panel de tráfico |
|---|---|
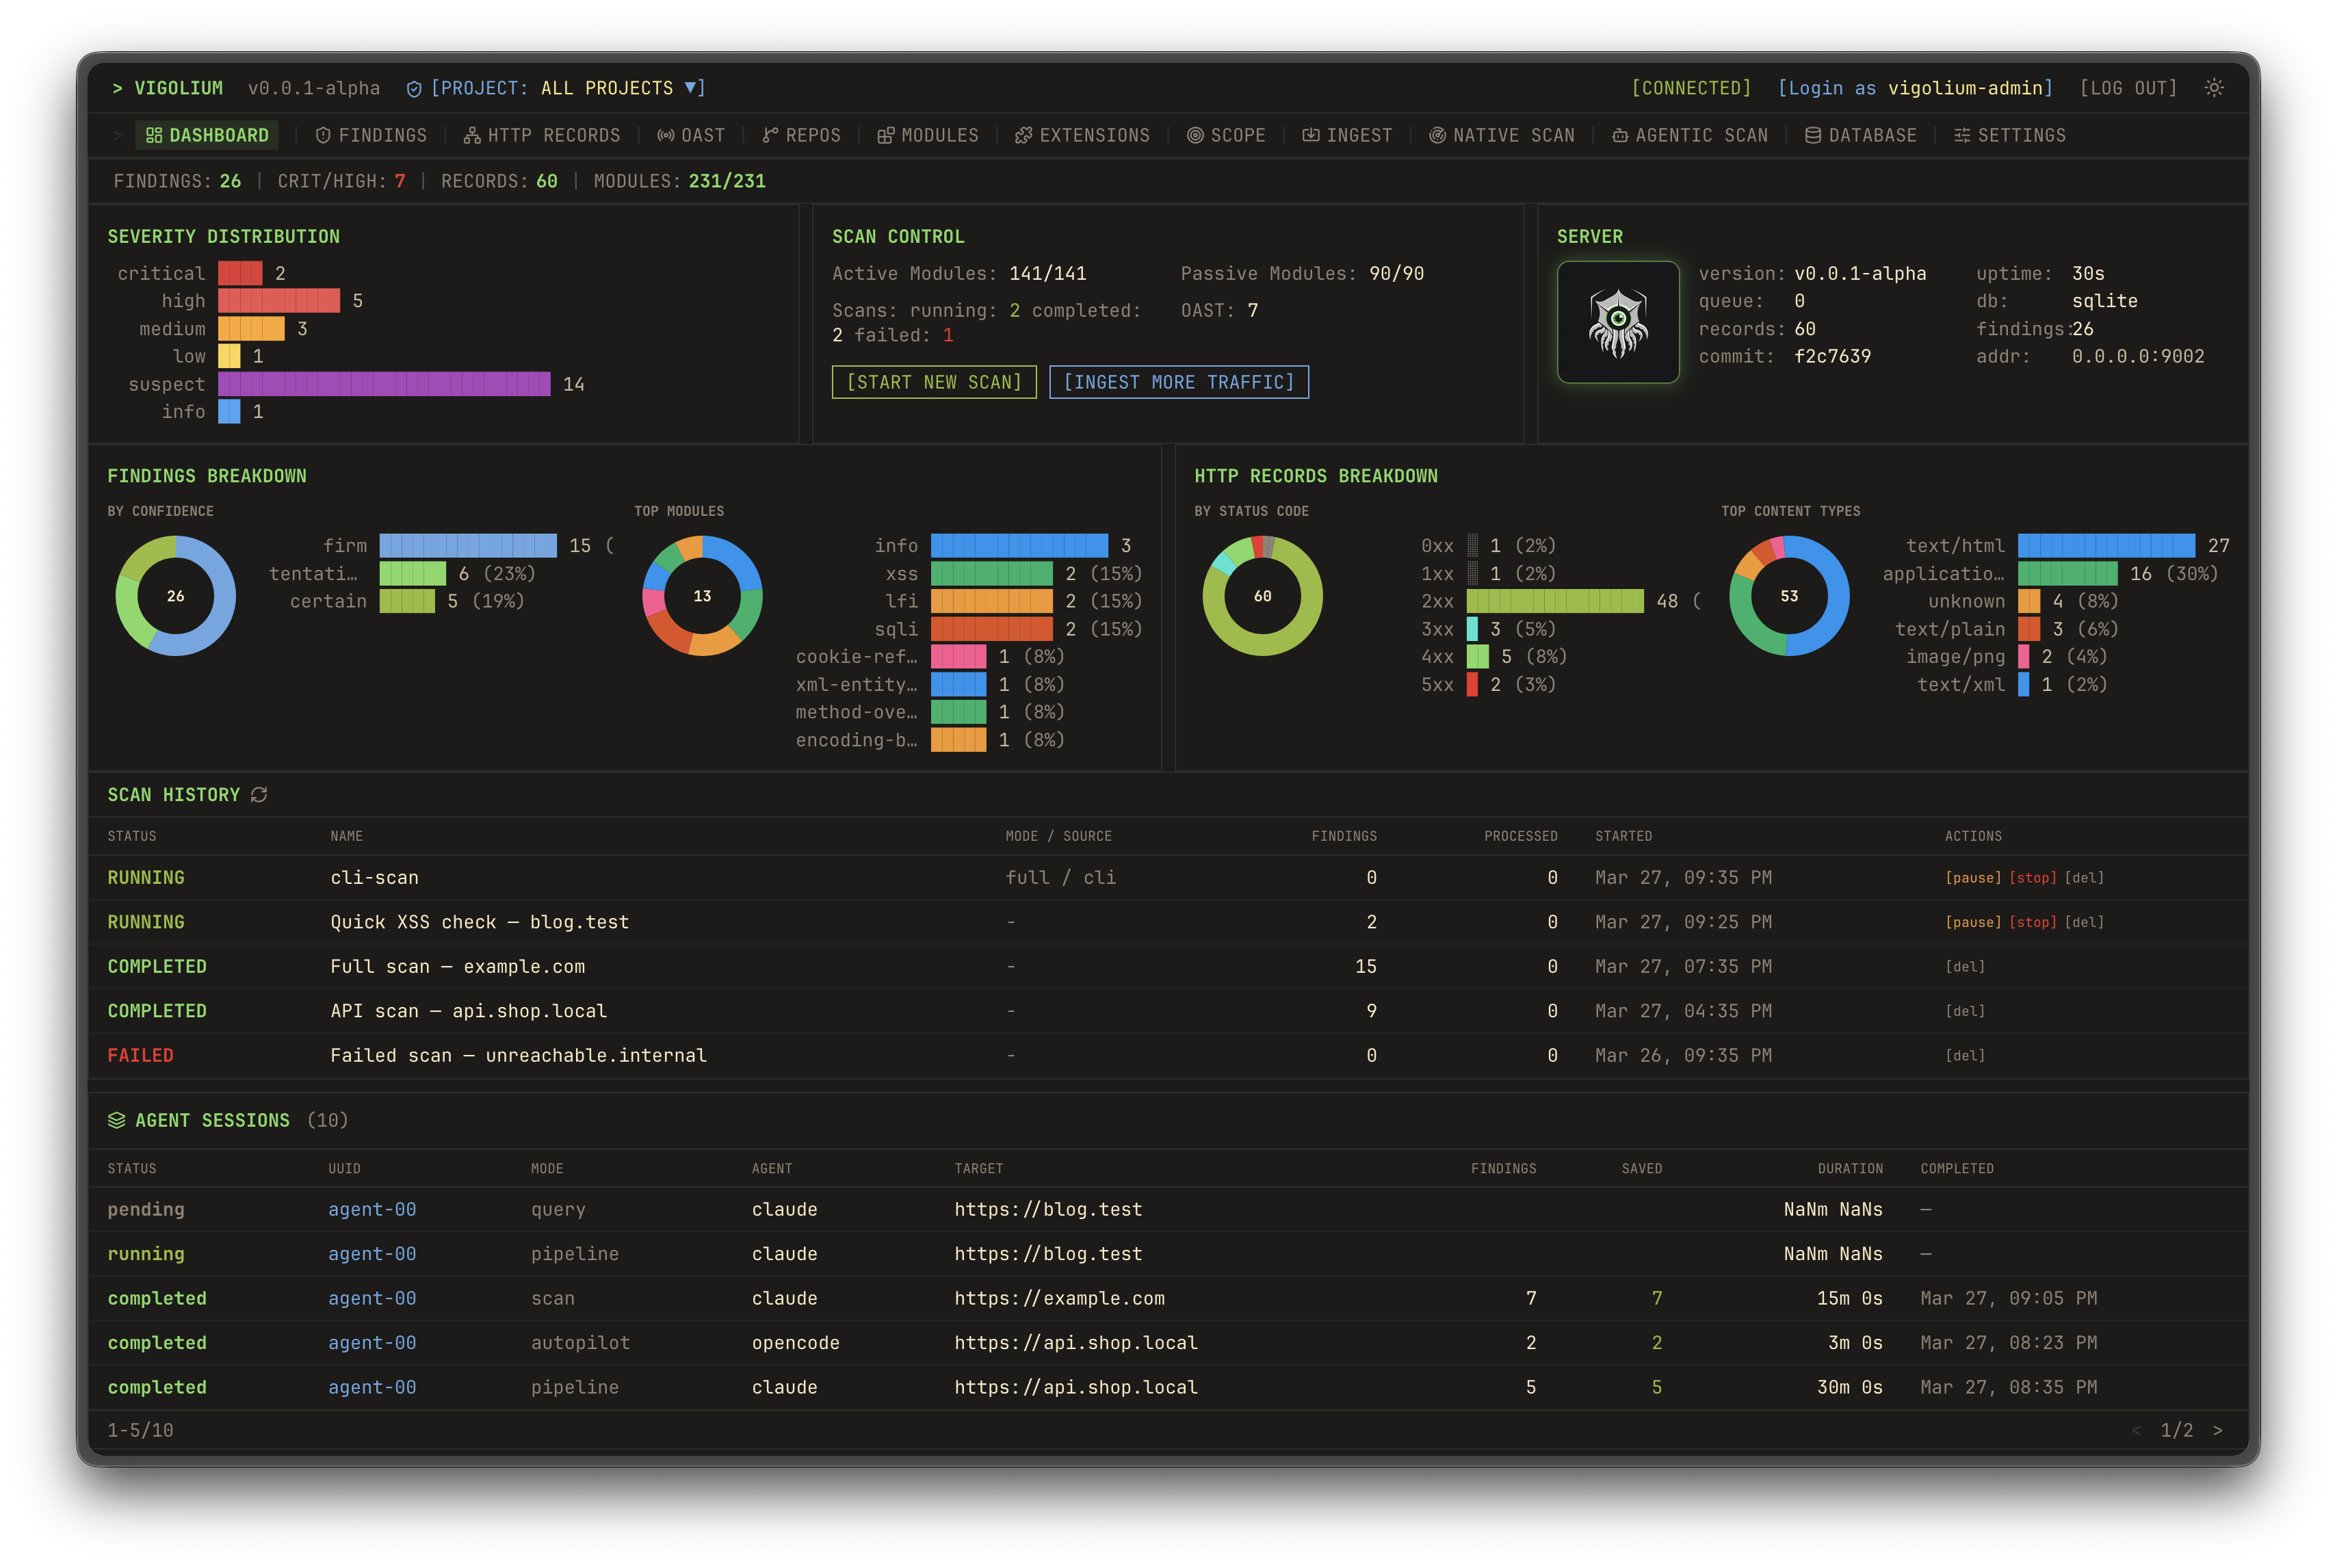 | 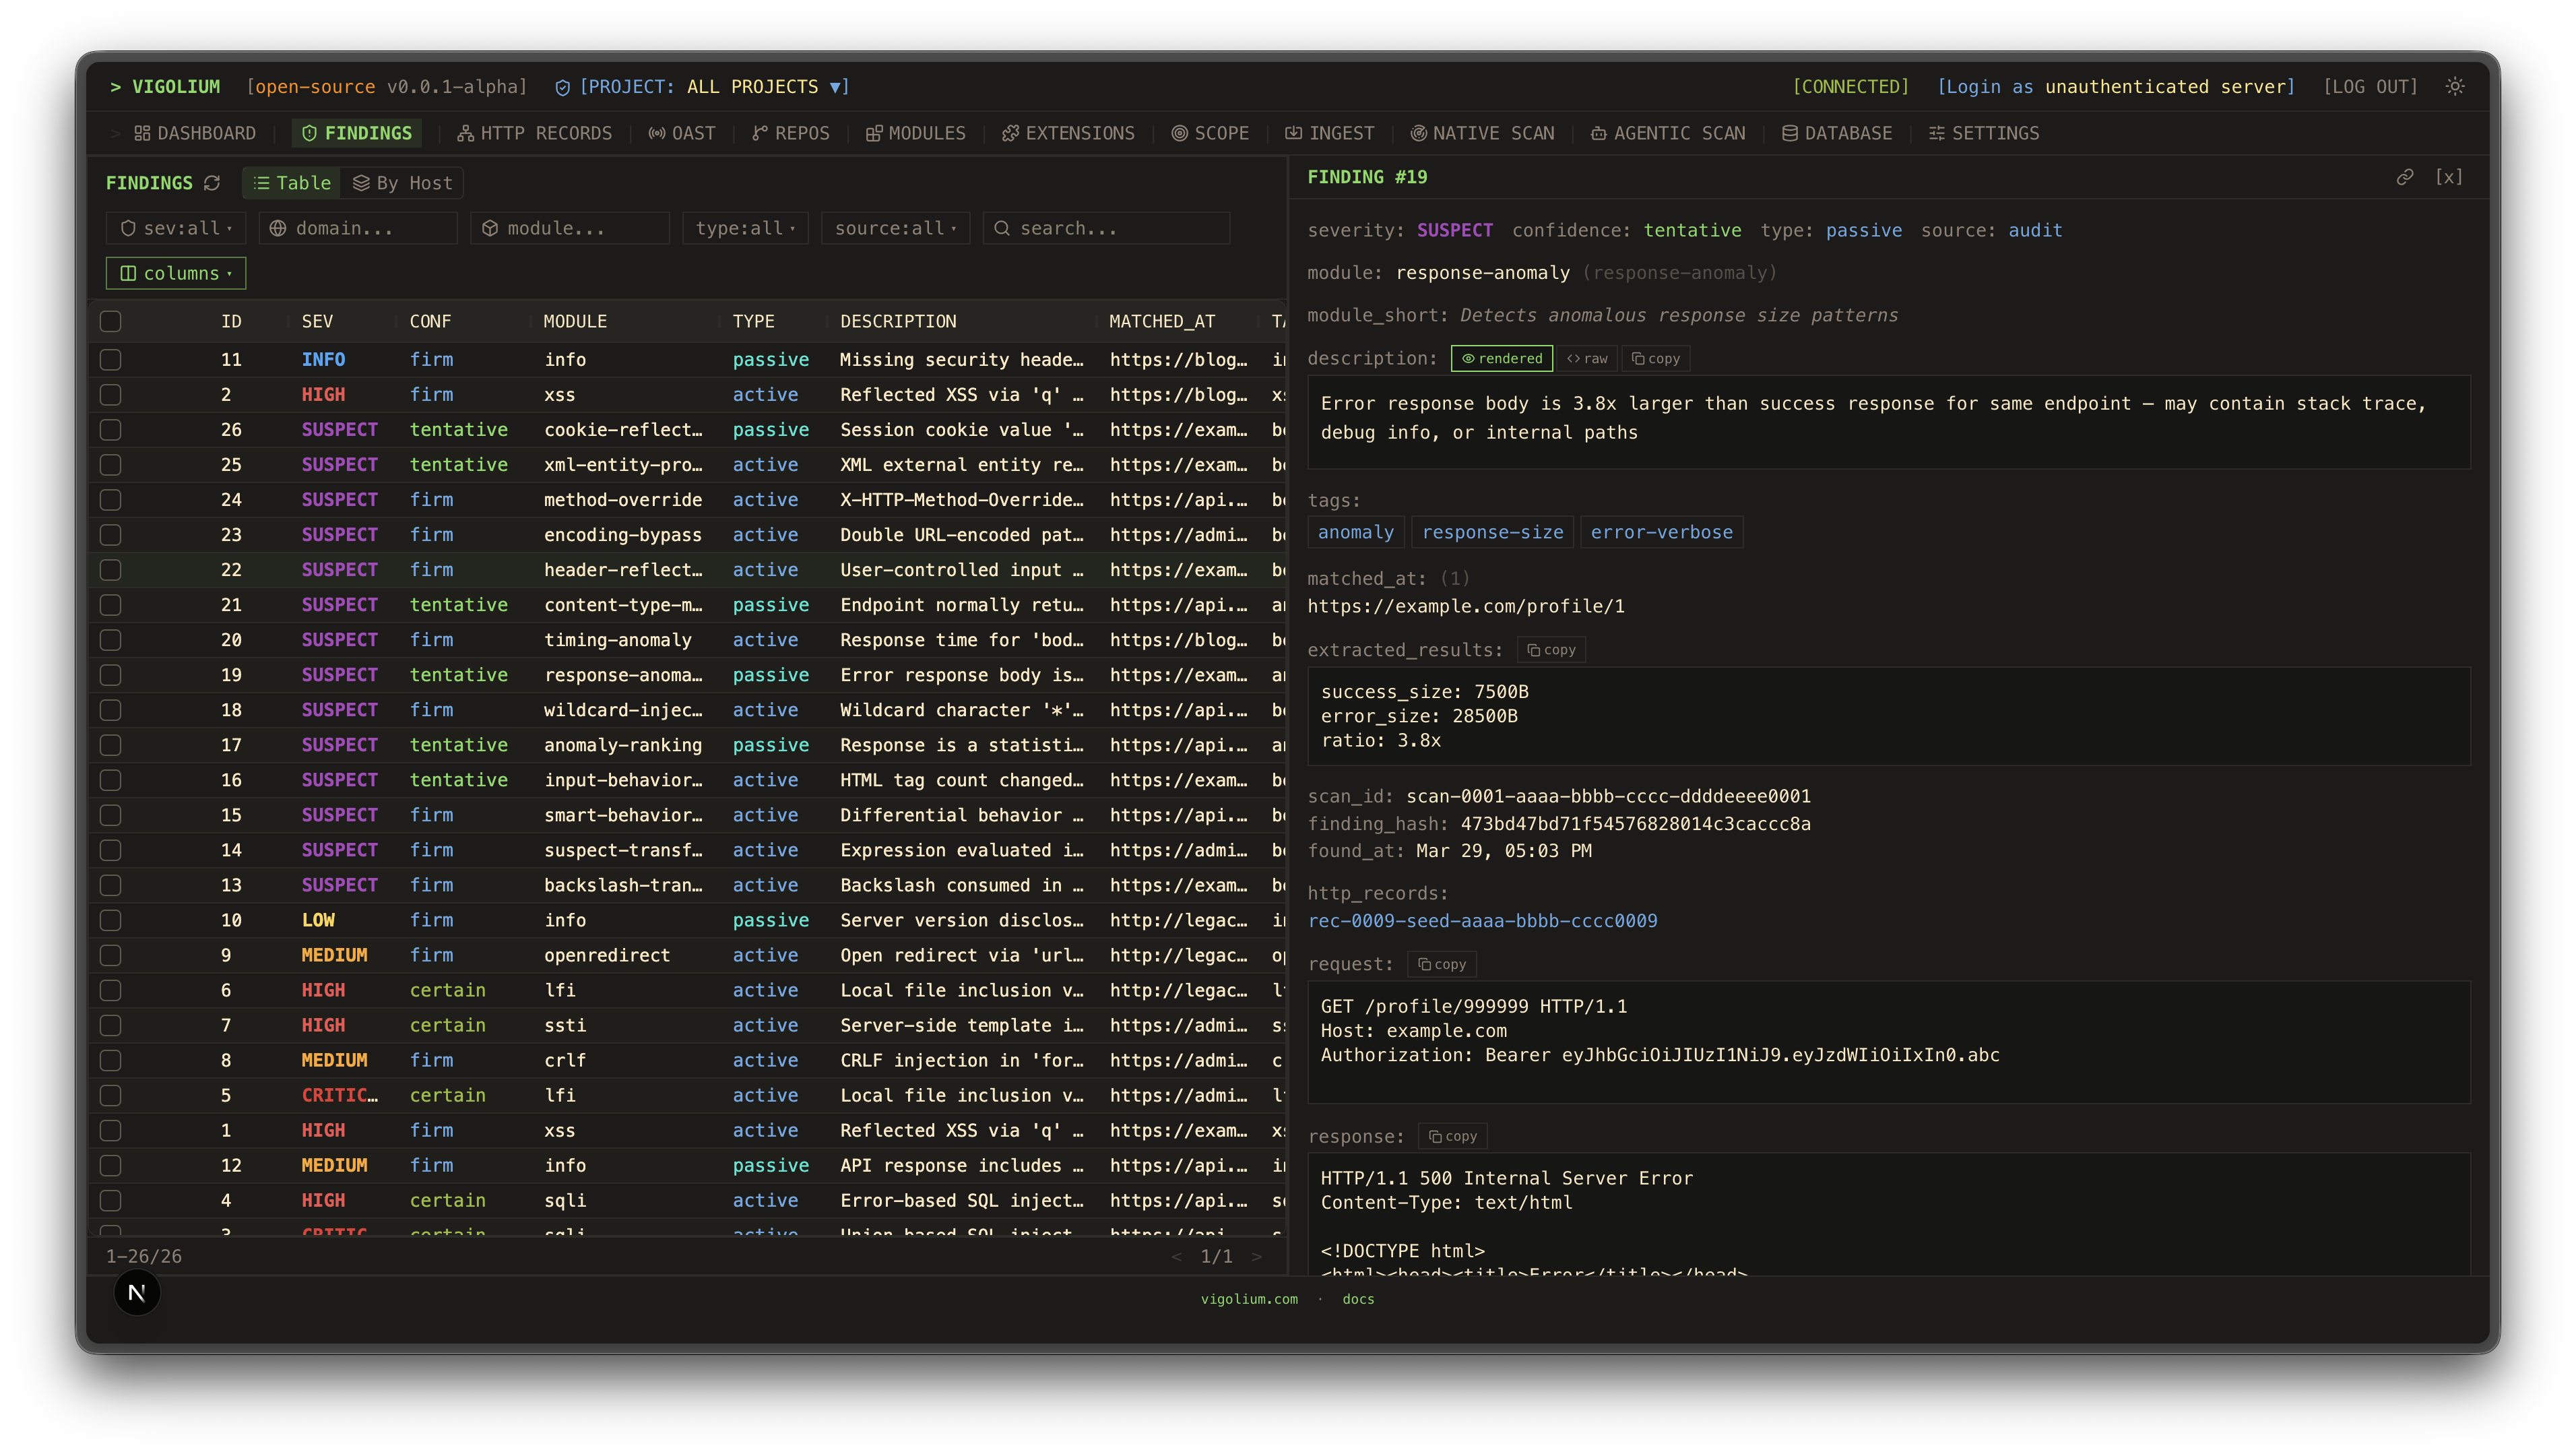 |
| Informes estáticos | Informes estáticos |
|---|---|
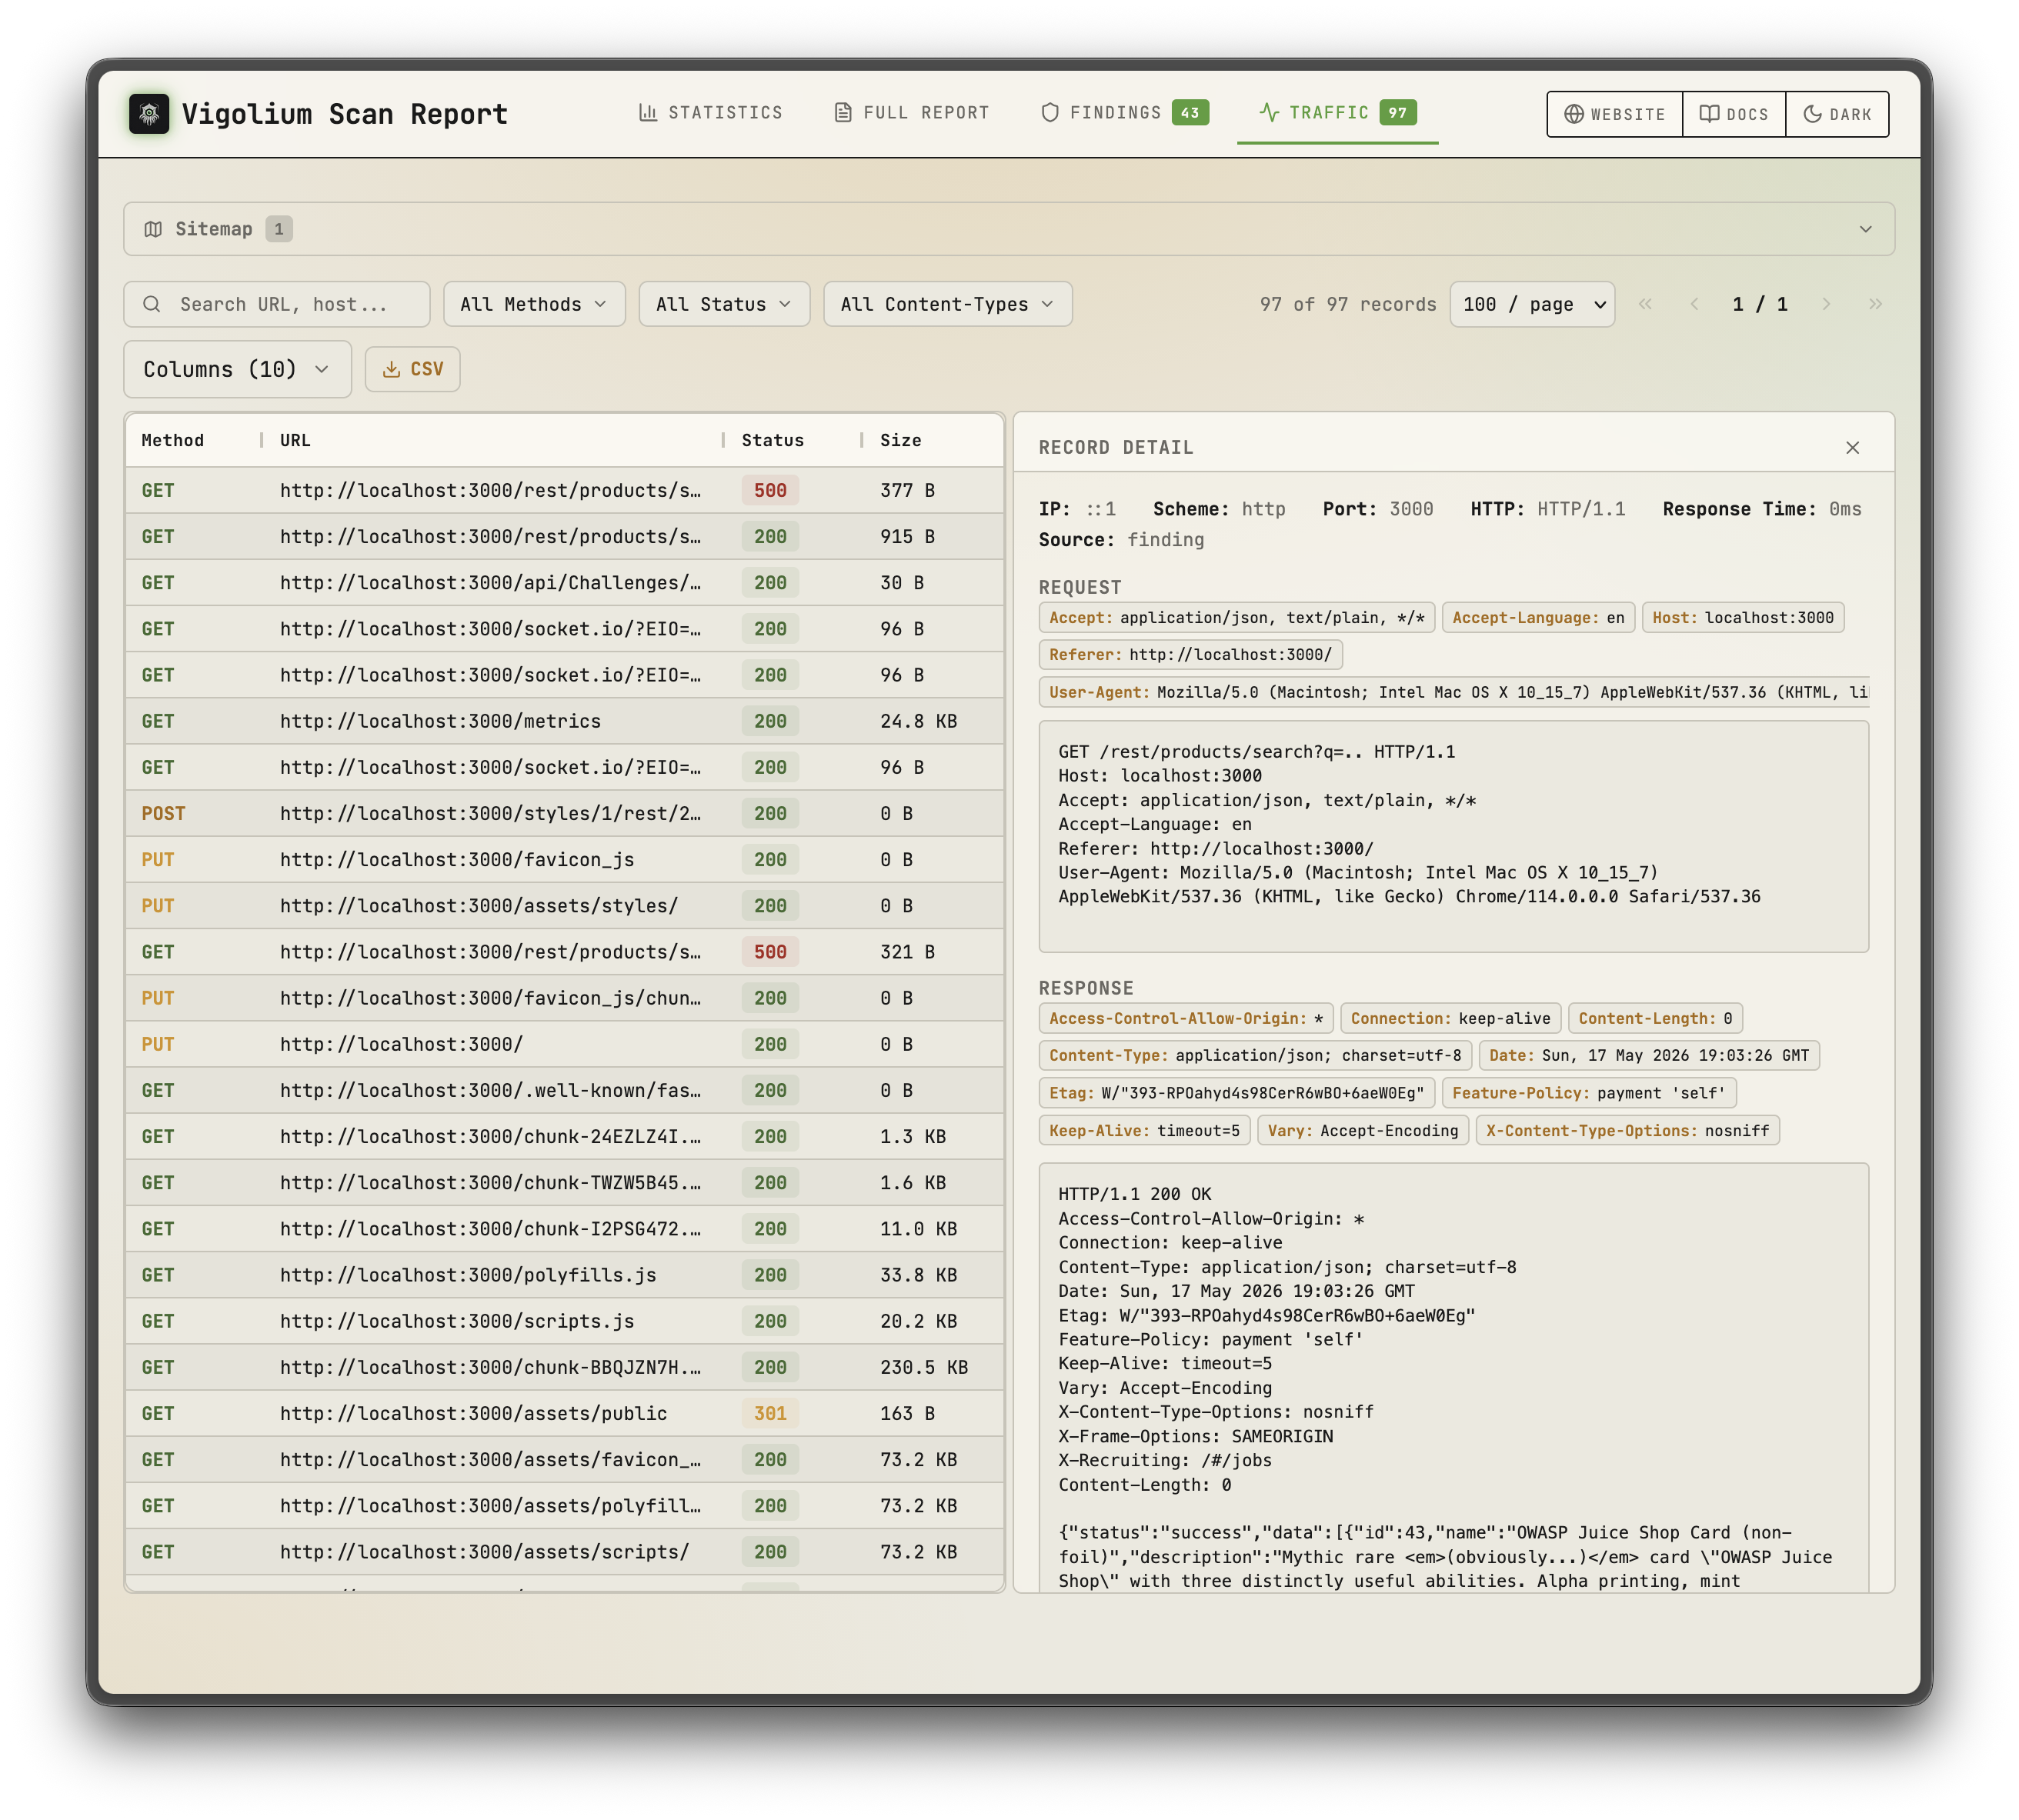 | 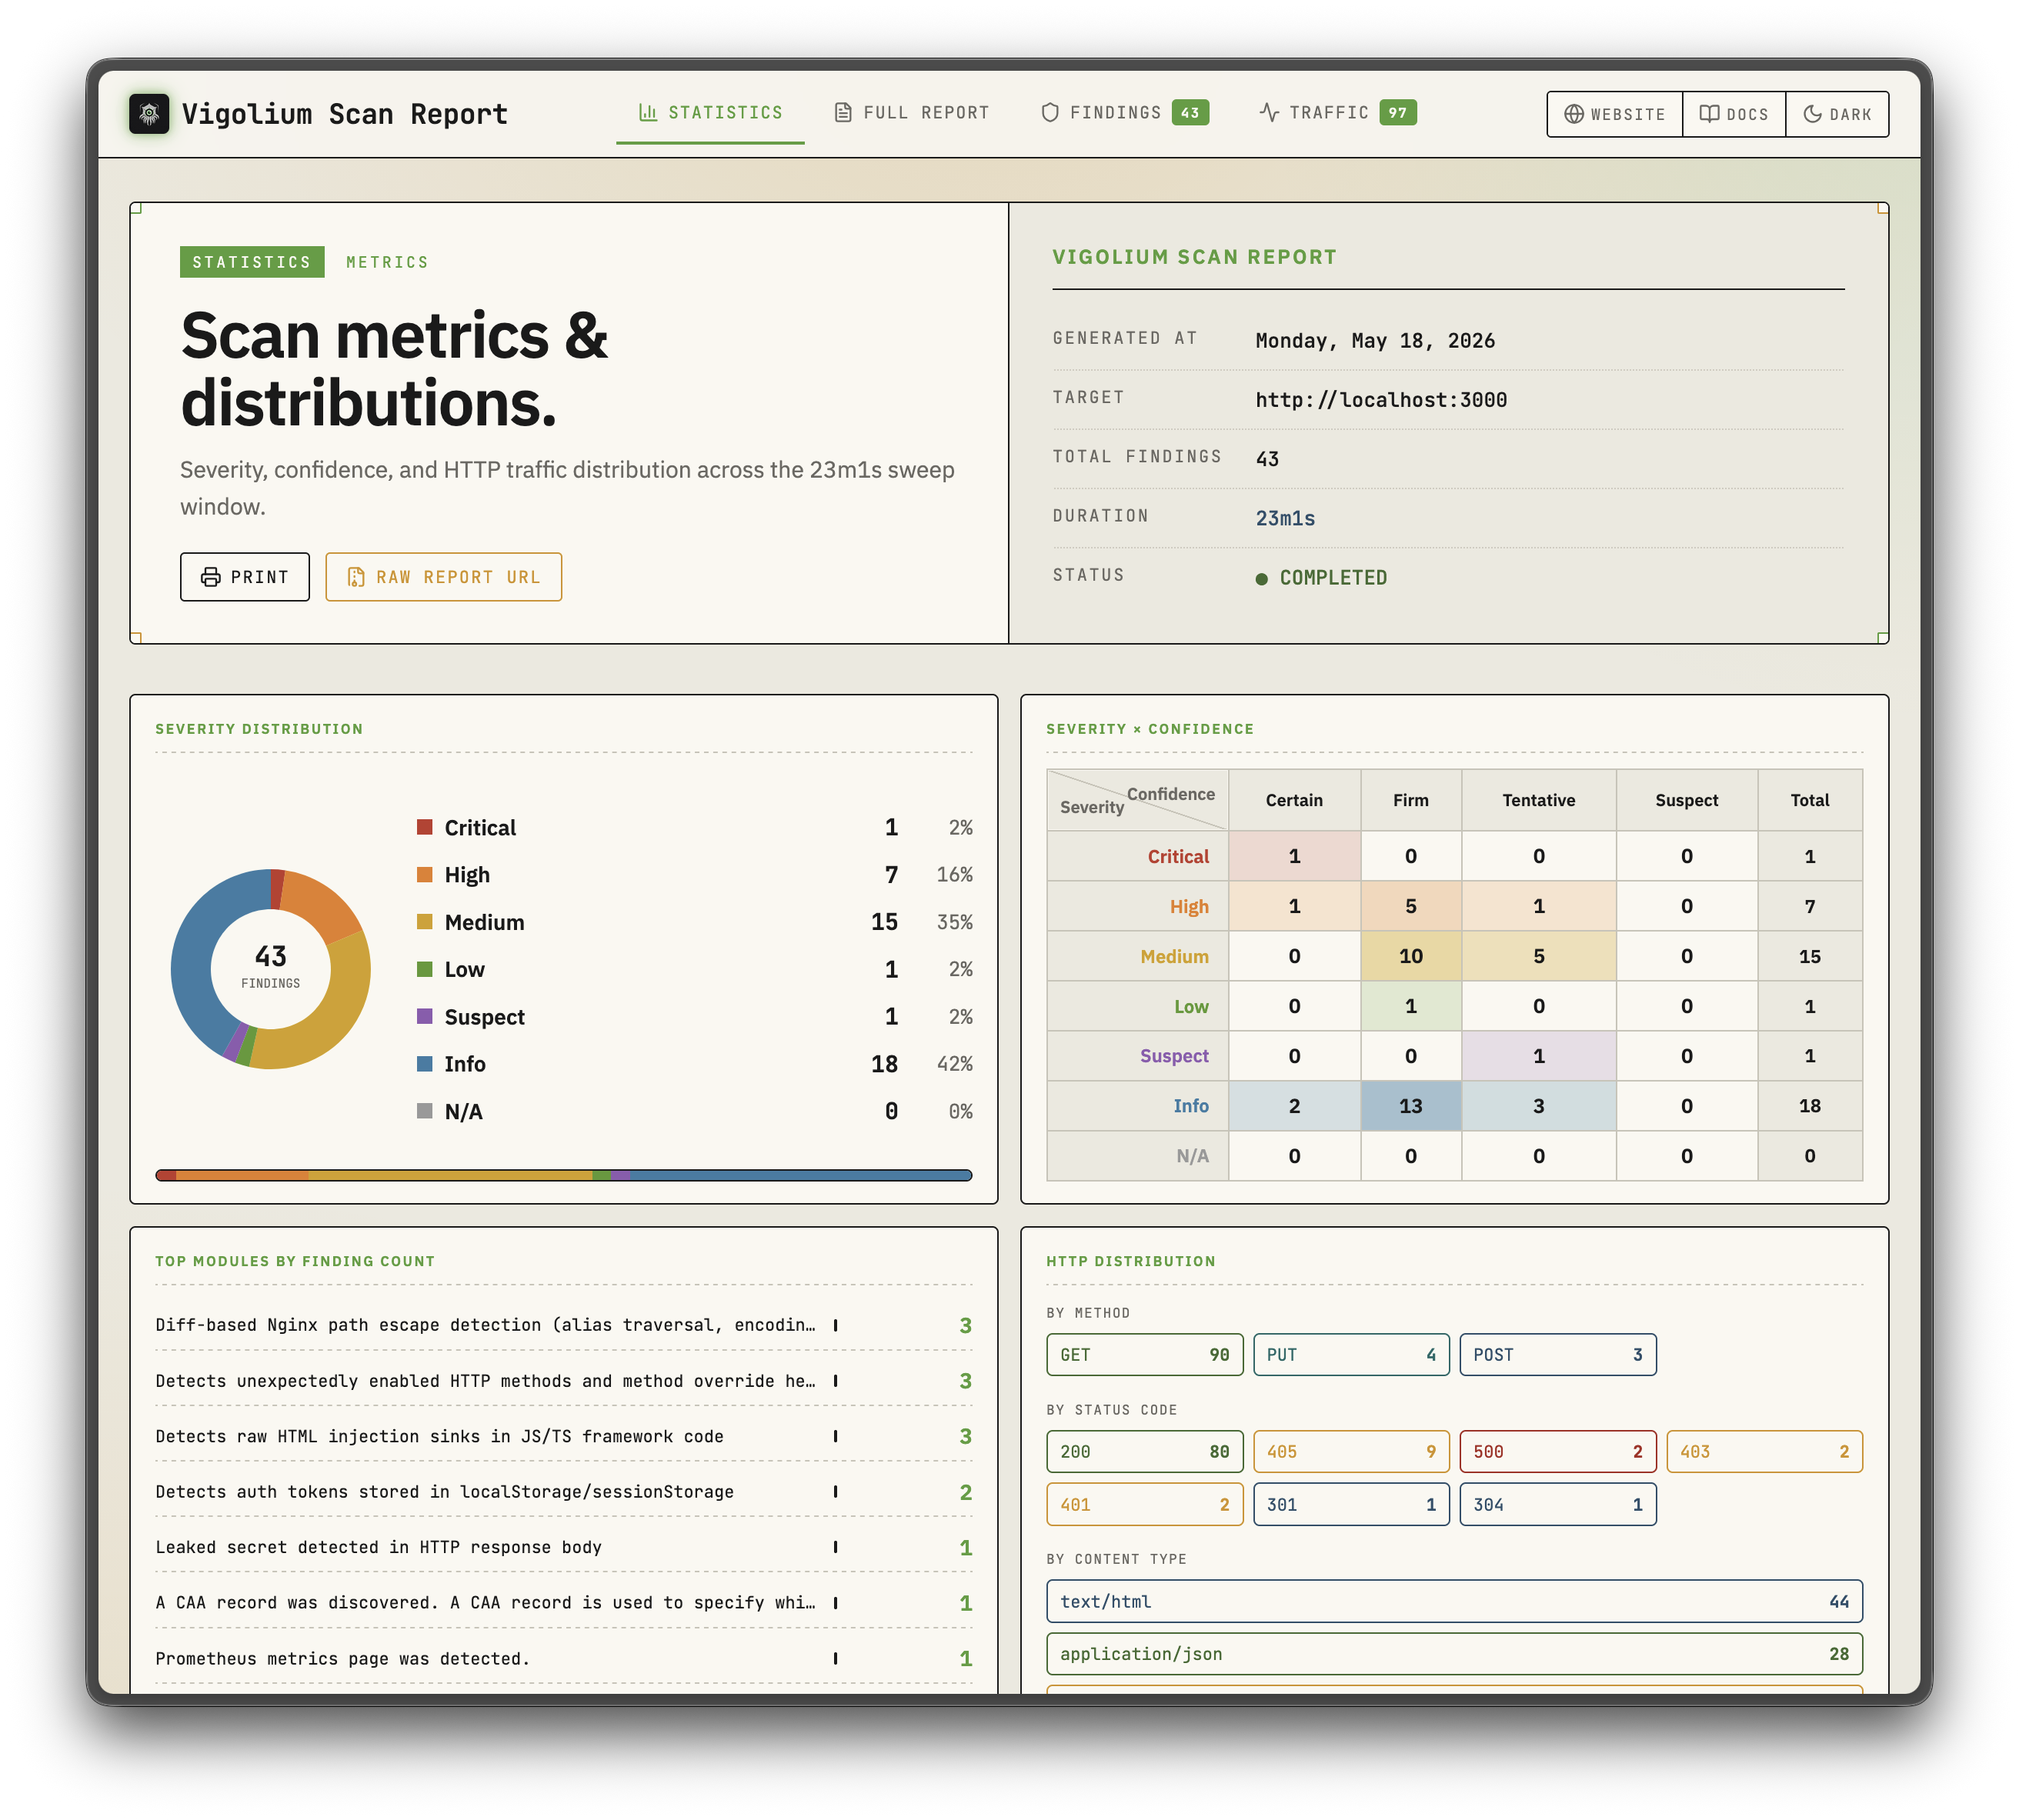 |
| Escaneo nativo | Escaneo agéntico |
|---|---|
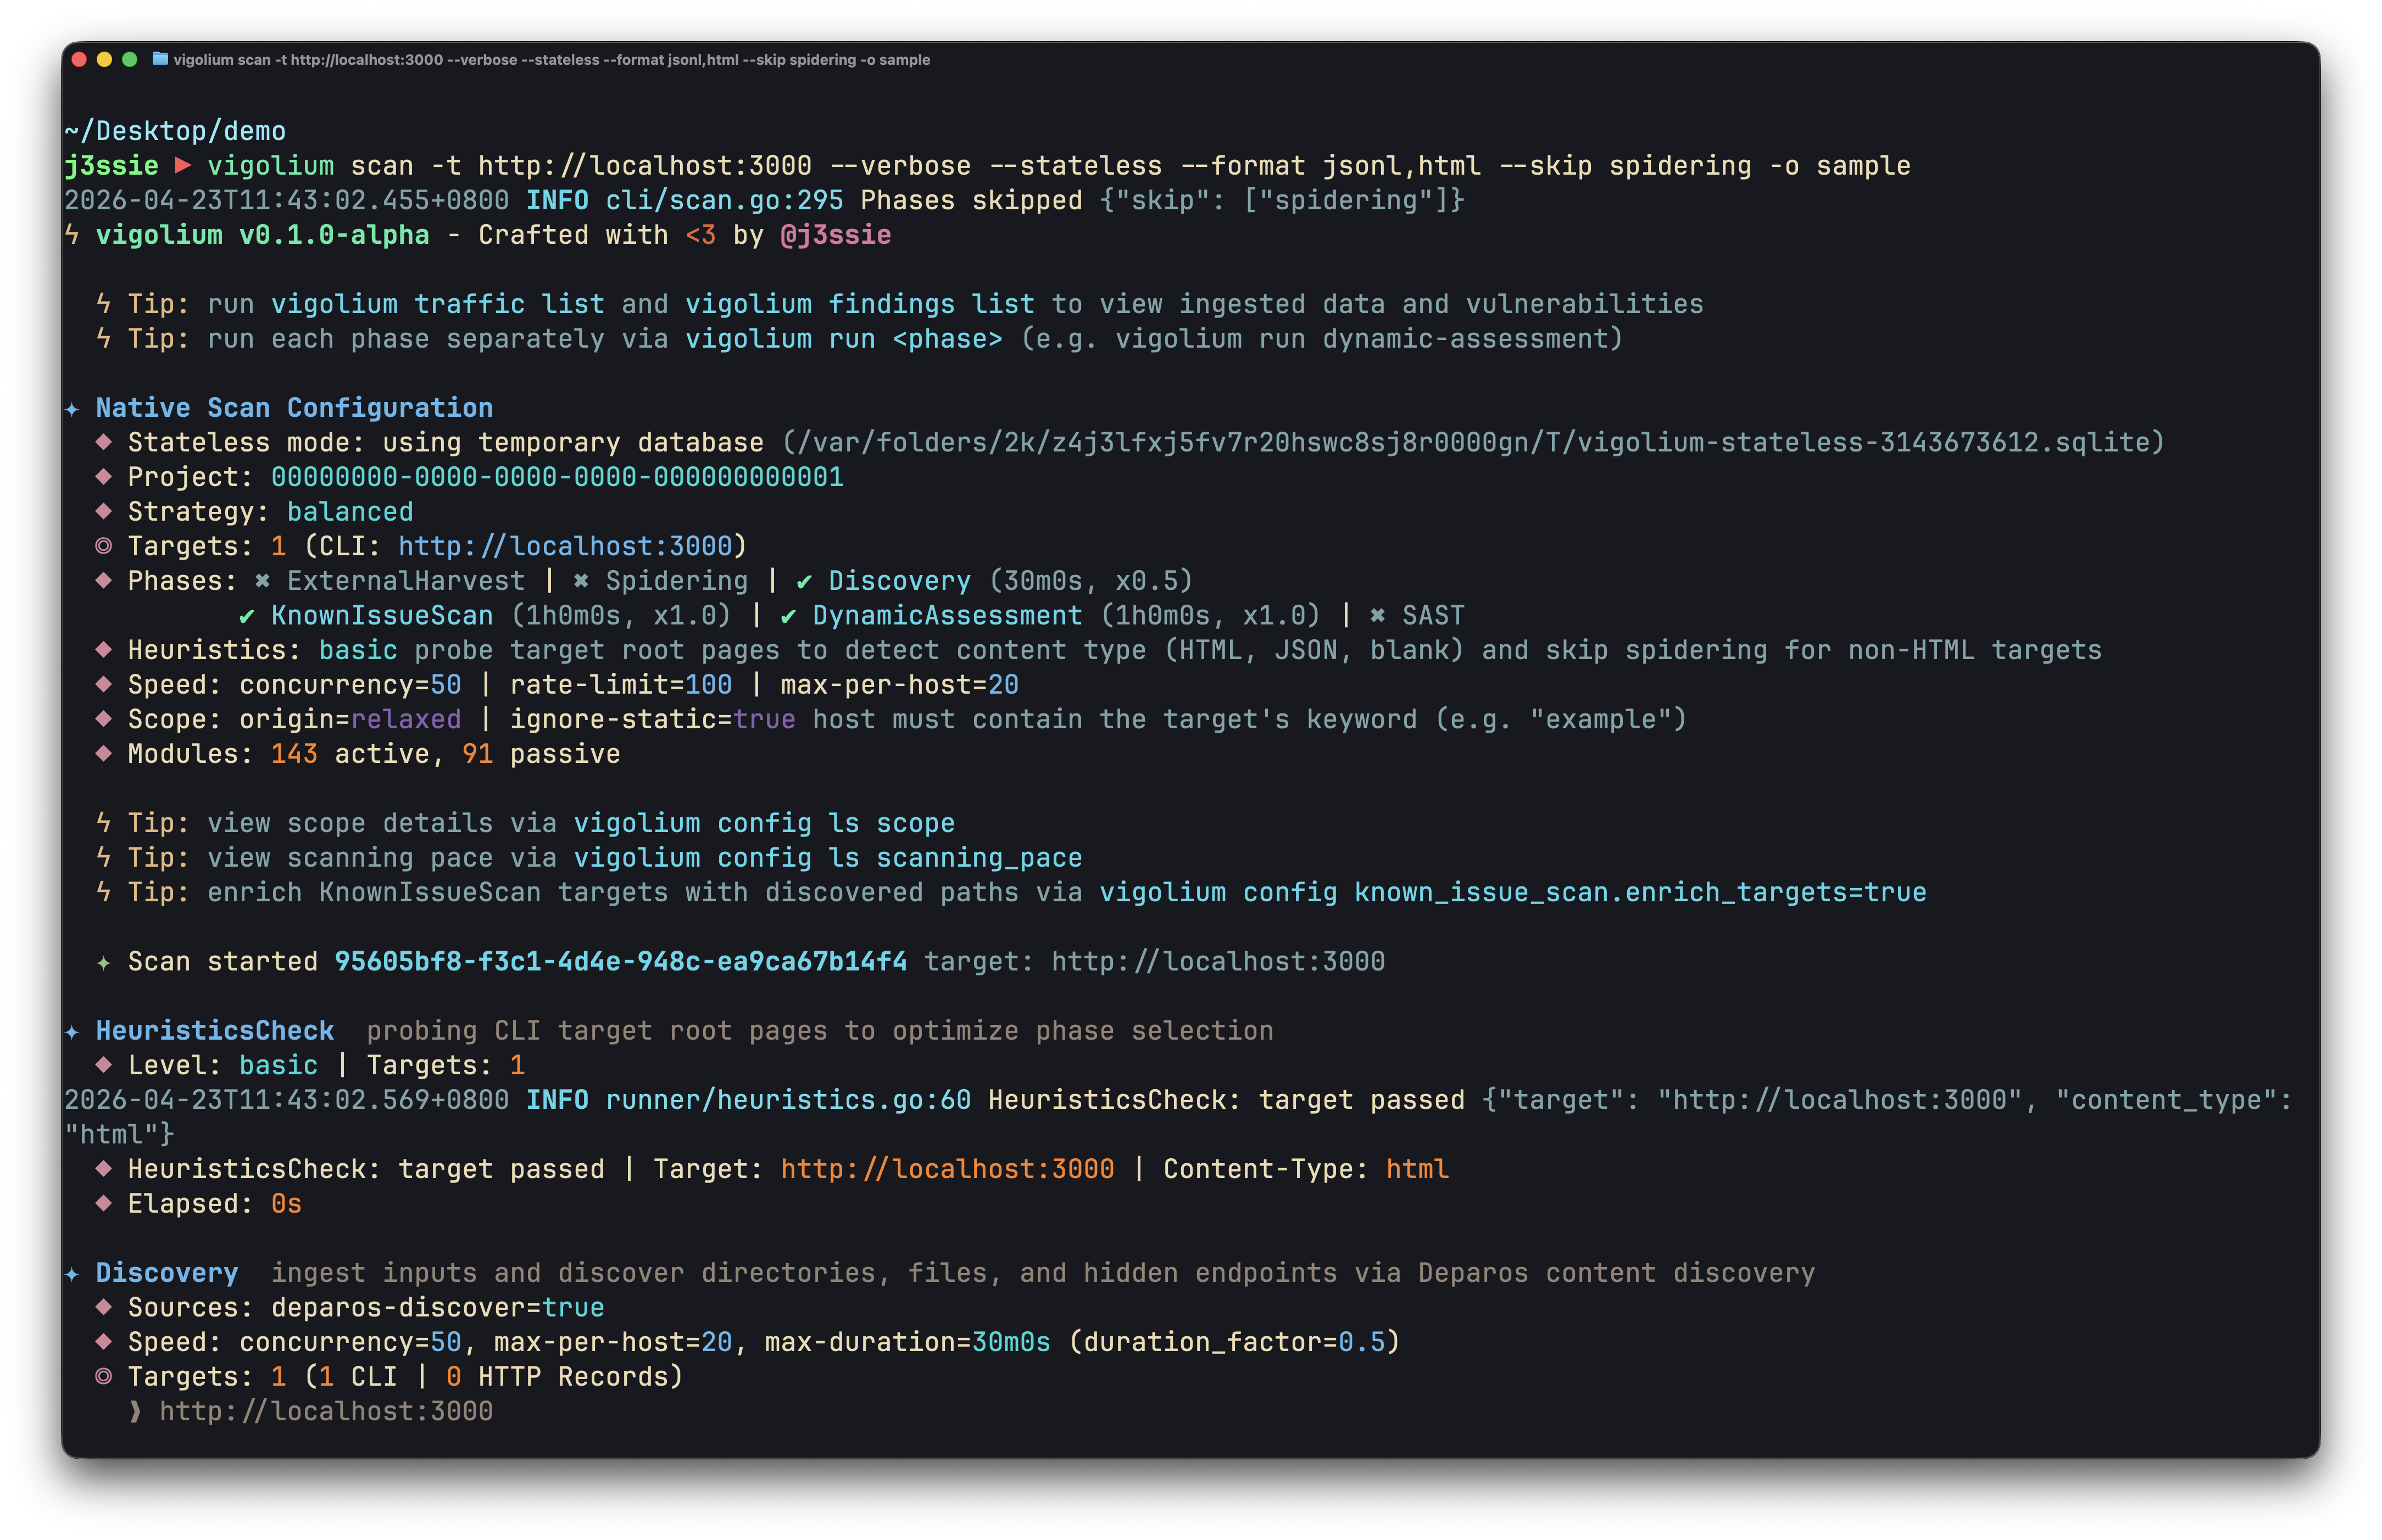 | 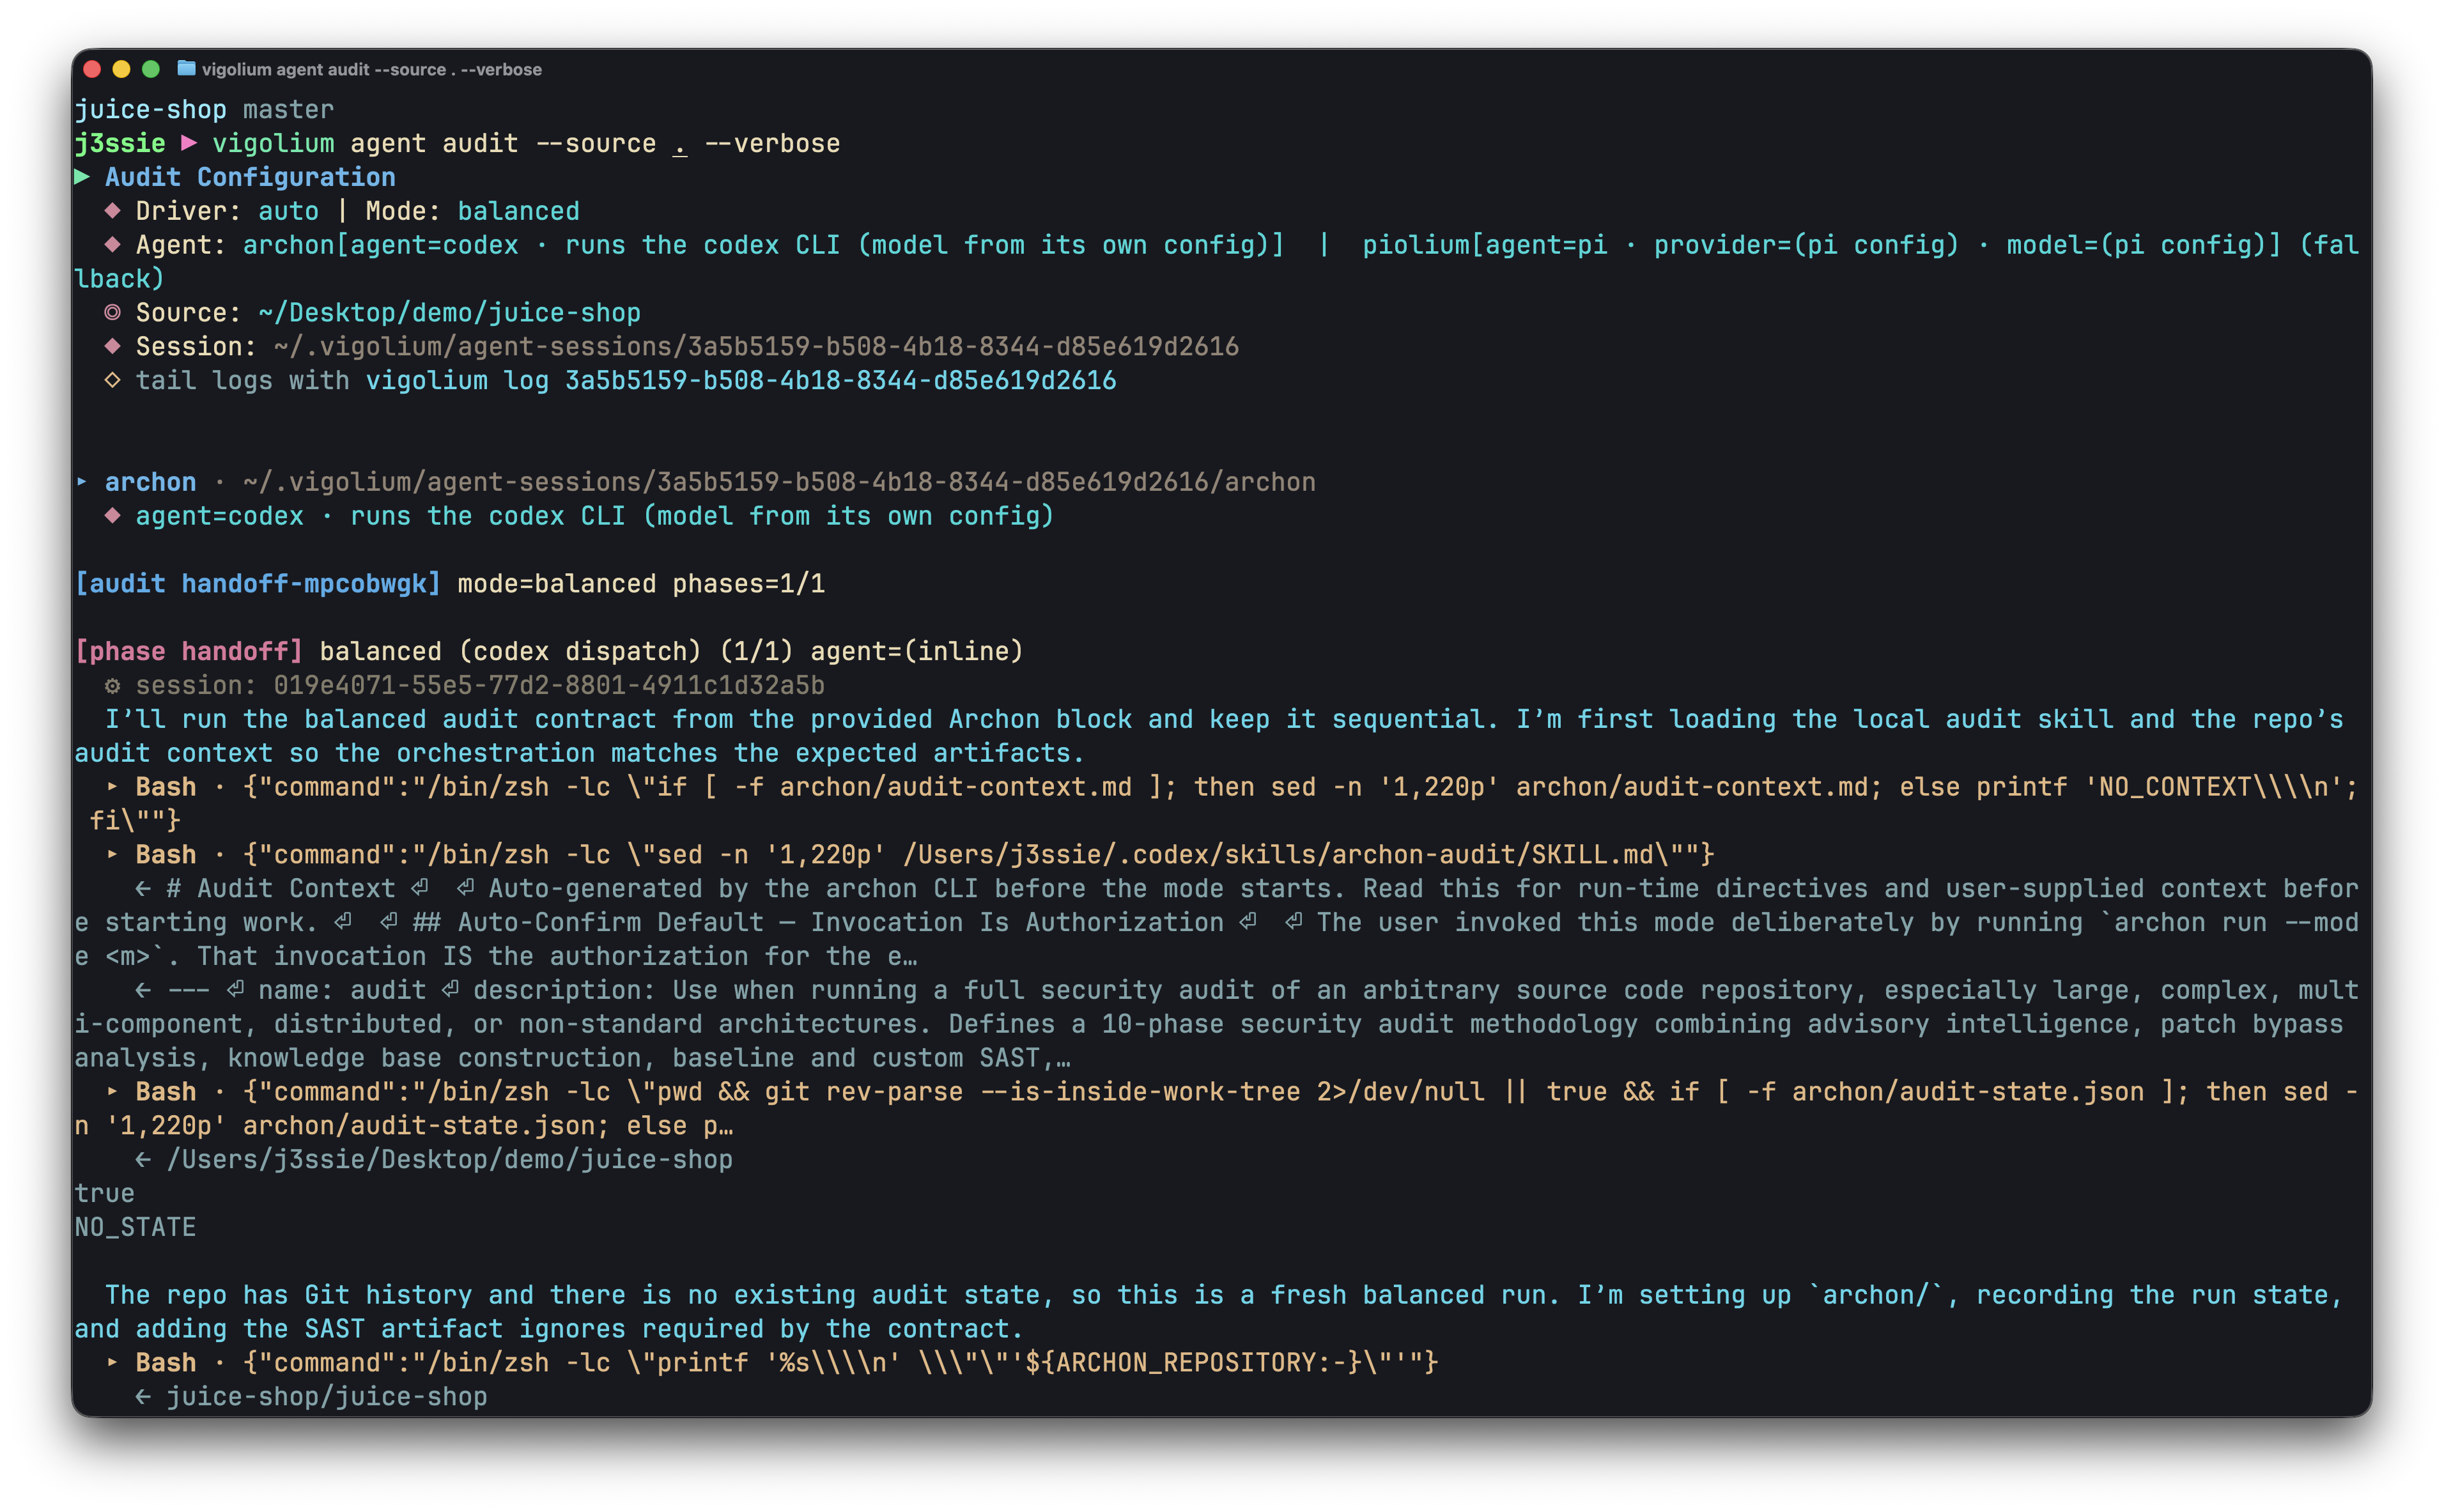 |
Patrocinador
Gracias a Daytona por patrocinar la infraestructura de sandbox
Características principales
Escaneo nativo
- 324 módulos de escaneo: 208 activos (fuzzing) + 117 pasivos (coincidencia de patrones), cubriendo OWASP Top 10 y más allá
- Pruebas fuera de banda (OAST): XSS/SSRF/inyección de comandos ciegos mediante callbacks de interactsh con correlación automática de payloads
- Mutación consciente del valor: clasifica los parámetros por tipo semántico (integer, UUID, JWT, email) y muta según la intención
- Pipeline multifase: recolección externa, descubrimiento de contenido (Deparos), spidering de navegador/SPA (Spitolas) y auditoría, controlado por presets de estrategia y perfiles de escaneo
- Entradas flexibles: URLs, OpenAPI/Swagger, Postman, Burp Suite, cURL, Nuclei JSONL
- Autenticación multisessión: sesiones inline, archivos de sesión o configuraciones de autenticación completas con flujos de login, extracción de tokens y pruebas IDOR/BOLA
- Extensiones JavaScript: módulos y hooks personalizados mediante un motor JS embebido con APIs HTTP conscientes de la sesión
- Escalable y reportable: pool de workers concurrente con limitación de tasa por host, cola híbrida en memoria/disco/Redis e informes HTML autocontenidos
Escaneo agéntico
- Runtime olium en proceso: cada modo de agente se ejecuta sobre el motor nativo de Go
pkg/olium: bucle basado en turnos, registro de herramientas integrado, soporte de skills y drivers de proveedor conectables (sin pools de SDK en subprocesos) - Autopilot: el agente descubre endpoints, ejecuta escaneos y clasifica hallazgos de forma autónoma, con pipeline multi-especialista opcional y reanudación de sesión
- Swarm: el agente maestro selecciona módulos, genera extensiones de ataque JS personalizadas, ejecuta auditoría de código + SAST, ejecuta escaneos y clasifica resultados; con alcance dirigido o completo (
--discover), con--diff/--last-commitspara ejecuciones centradas en cambios - Drivers de auditoría de código fuente:
audit,pioliumy el despachador unificadoauditejecutan auditorías de código fuente en primer plano compartiendo un único esquema de hallazgos y etiquetado en la base de datos - Modo de consulta: prompts de un solo disparo para revisión de código, descubrimiento de endpoints y detección de secretos
- Proveedores conectables:
openai-compatible(predeterminado),openai-codex-oauth,openai-api-key,openai-responses,anthropic-api-key,anthropic-oauth,anthropic-cli,anthropic-compatible,anthropic-vertex,google-vertex. Los mismos modos expuestos a través de la API REST con streaming SSE y un endpoint de chat compatible con OpenAI
Inicio rápido: Escaneo nativo```bash
Scan a single target (default: balanced strategy)
vigolium scan -t https://example.com
Scan with a strategy preset
vigolium scan -t https://example.com --strategy deep
Scan specific modules only
vigolium scan -t https://example.com -m xss-reflected,sqli-error
Scan from an OpenAPI spec
vigolium scan -T openapi.yaml -I openapi