
tirreno v0.10.1
Marco de seguridad de código abierto para el seguimiento de eventos en tiempo real, detección de amenazas y puntuación de riesgos. Supervisa el comportamiento del usuario, detecta fraudes, ataques de bots y apropiación de cuentas mediante un motor de reglas y registros de auditoría.
tirreno

tirreno es un framework de seguridad.
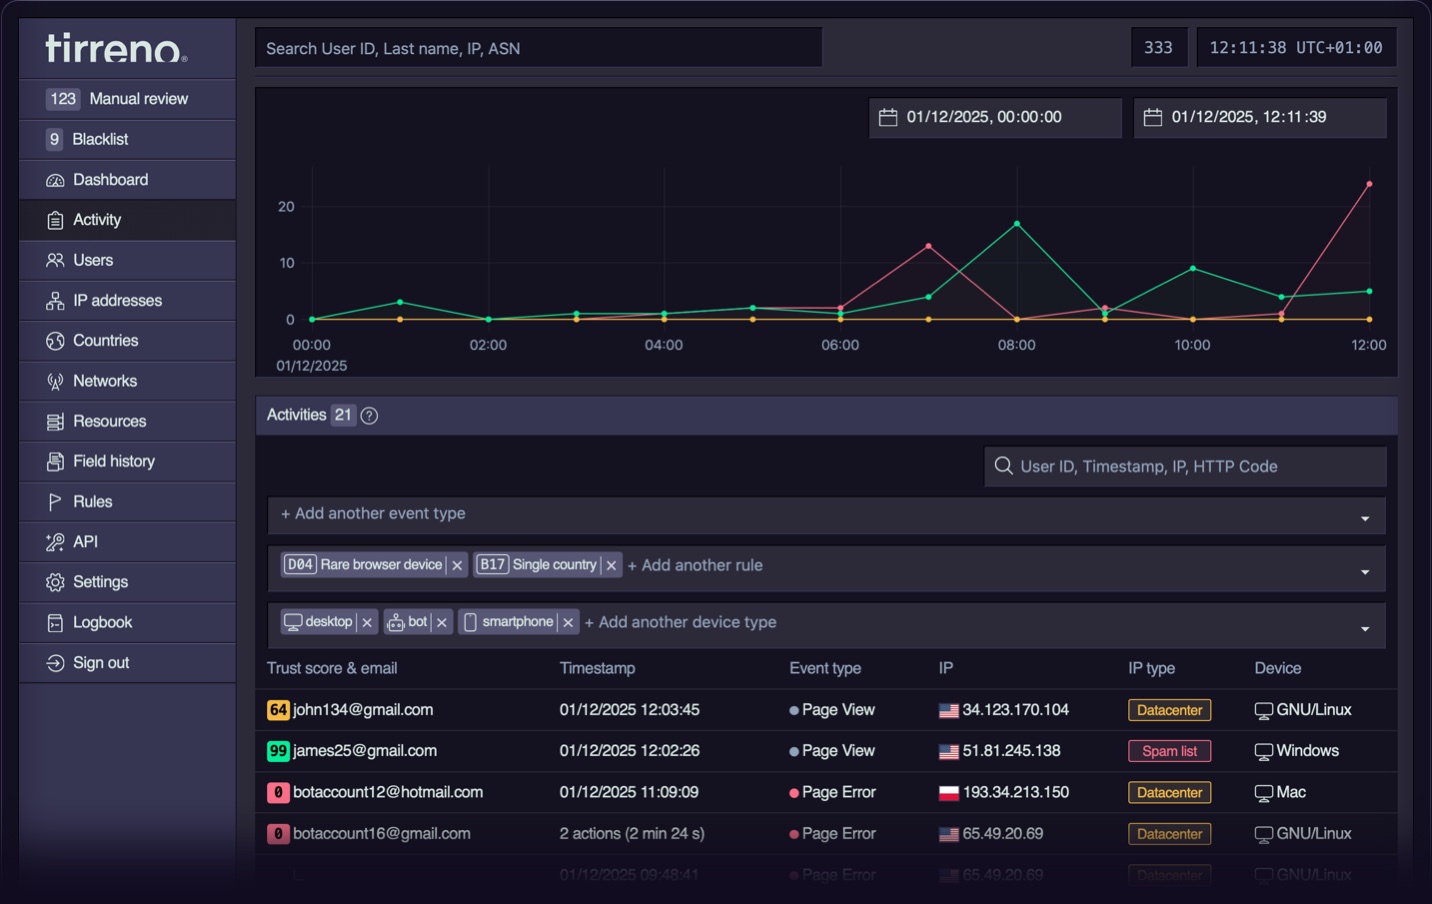
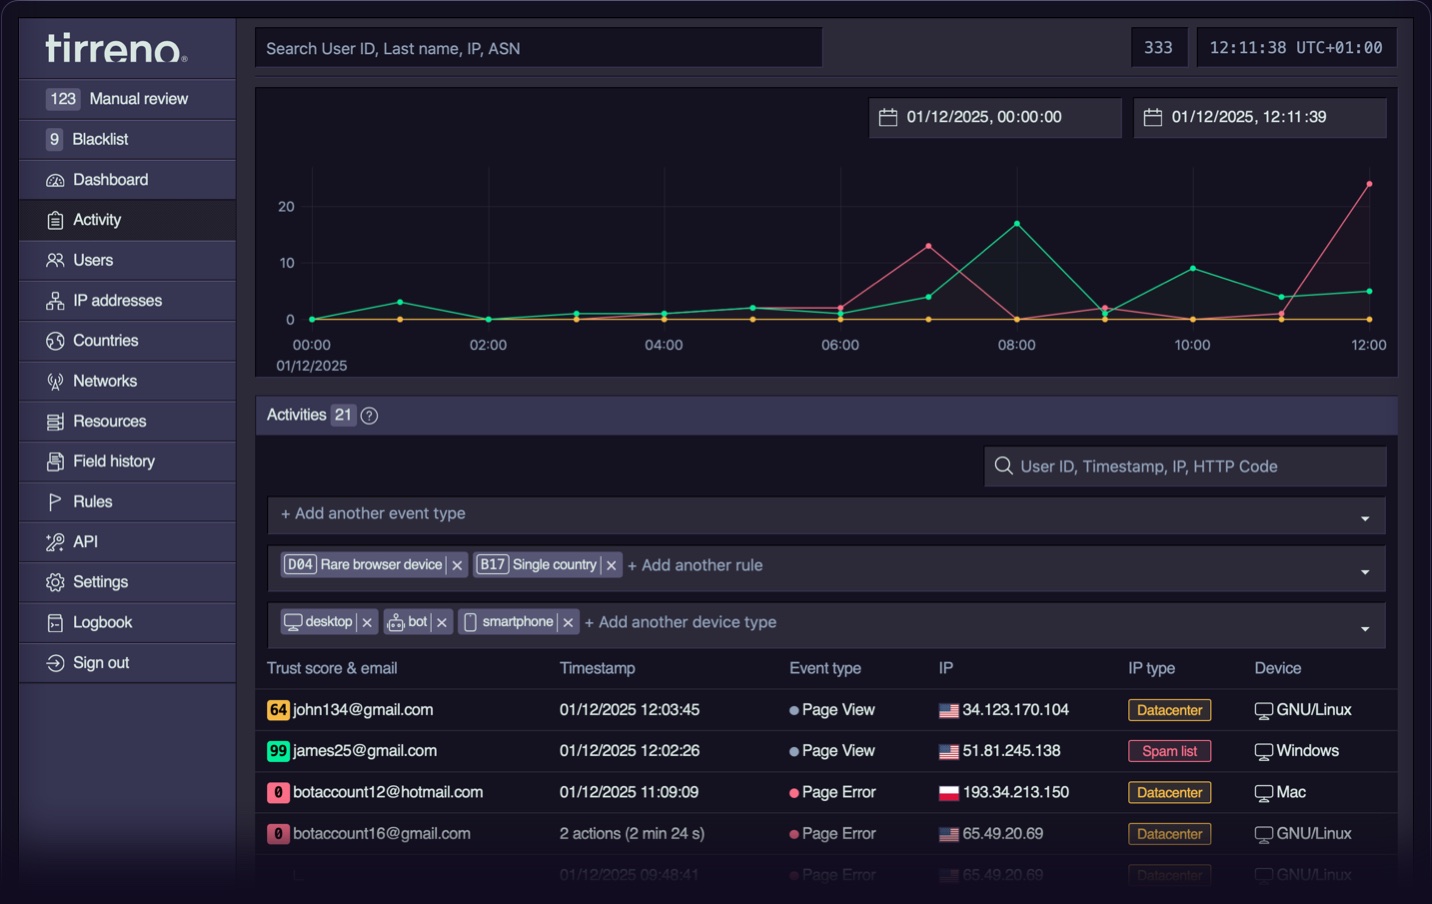
tirreno [tir.ˈrɛ.no] ayuda a comprender, monitorear y proteger tu producto frente a amenazas, fraude y abuso. Mientras que la ciberseguridad clásica se centra en la infraestructura y el perímetro de red, la mayoría de las brechas ocurren a través de cuentas comprometidas y abuso de la lógica de la aplicación que elude firewalls, SIEM, WAF y otras defensas. tirreno detecta las amenazas donde realmente ocurren: dentro de tu producto.
tirreno es una aplicación PHP/PostgreSQL escrita a mano, con pocas dependencias y de "baja tecnología". Tras una instalación sencilla de cinco minutos, puedes ingerir eventos mediante llamadas a la API y acceder de inmediato a un panel de control.
Componentes principales
- SDKs y API Integra tirreno en cualquier producto con los SDKs. Envía eventos con contexto completo en unas pocas líneas de código.
- Panel de control integrado Monitorea y comprende los eventos de seguridad y riesgo de tu producto desde una única interfaz. Listo para usar en minutos.
- Vista de usuario único Analiza patrones de comportamiento, puntuaciones de riesgo, identidades conectadas y cronologías de actividad para una entidad específica.
- Motor de reglas Calcula puntuaciones de riesgo automáticamente con reglas predefinidas o crea las tuyas personalizadas para tu producto.
- Cola de revisión Suspende entidades automáticamente ante eventos de riesgo o márcalas para revisión manual mediante la configuración de umbrales.
- Auditoría de campos Rastrea las modificaciones de campos importantes, incluyendo qué cambió y cuándo, para agilizar la auditoría y el cumplimiento.
Reglas predefinidas
Account takeover Credential stuffing Content spam Account registration Fraud prevention Insider threat
Bot detection Dormant account Multi-accounting Promo abuse API protection High-risk regions
Diseñado para
- Aplicaciones autoalojadas, internas y heredadas: Incorpora una capa de seguridad para ampliar tu seguridad mediante auditorías, proteger las cuentas de usuario frente a la toma de control, detectar ciberamenazas y monitorear amenazas internas.
- SaaS y plataformas digitales: Previene la fuga de datos entre inquilinos, el fraude en línea, la escalada de privilegios, la exfiltración de datos y el abuso de la lógica de negocio.
- Comercio electrónico y mercados en línea: Detecta fraude en pagos, abuso de cuentas, reseñas falsas, explotación de códigos promocionales, manipulación de inventario y protégete contra ataques de credential stuffing y carding.
- Aplicaciones de misión crítica: Protección de aplicaciones sensibles, incluso en despliegues con aislamiento de red (air-gapped).
- Sistemas de control industrial (ICS) y mando y control (C2): Protege la tecnología operativa, los sistemas de mando y las plataformas de infraestructura crítica frente a accesos no autorizados y comandos maliciosos.
- Identidades no humanas (NHIs): Monitorea cuentas de servicio, claves de API, comportamientos de bots y detecta identidades de máquina comprometidas.
- Aplicaciones API-first: Protégete contra el abuso, la elusión de límites de tasa, el scraping y el acceso no autorizado.
Demostración en vivo
Consulta la demostración en vivo en play.tirreno.com (admin/tirreno).
Requisitos
- PHP: Versión 8.0 a 8.3
- PostgreSQL: Versión 12 o superior
- Extensiones de PHP:
PDO_PGSQL,cURL - Servidor web HTTP:
Apacheconmod_rewriteymod_headershabilitados - Sistema operativo: Se recomienda un sistema tipo Unix
- Requisitos mínimos de hardware:
- PostgreSQL: 512 MB de RAM (se recomiendan 4 GB)
- Aplicación: 128 MB de RAM (se recomienda 1 GB)
- Almacenamiento: Aproximadamente 3 GB de almacenamiento en PostgreSQL por cada millón de eventos
Instalación basada en Docker
Para ejecutar tirreno dentro de un contenedor Docker puedes usar el siguiente comando:
curl -sL tirreno.com/t.yml | docker compose -f - up -d
Continúa con el paso 4 de Inicio rápido.
Instalación de inicio rápido
- Descarga la última versión de tirreno (archivo ZIP).
- Extrae el archivo tirreno-master.zip en la ubicación donde quieras instalarlo en tu servidor web.
- Navega a
http://localhost:8585/install/index.phpen un navegador para iniciar el proceso de instalación. - Tras la instalación exitosa, elimina el directorio
install/y su contenido. - Navega a
http://localhost:8585/signup/en un navegador para crear una cuenta de administrador. - Para configurar la tarea cron, inserta la siguiente expresión de programación (cada 10 minutos) con el comando
crontab -eo editando el archivo/var/spool/cron/your-web-server:
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron
Uso de Heroku (opcional)
Haz clic aquí para lanzar el despliegue en Heroku.
Vía Composer y Packagist (opcional)
tirreno está publicado en Packagist y puede instalarse con Composer:
composer create-project tirreno/tirreno
o puede incorporarse a un proyecto existente:
composer require tirreno/tirreno
SDKs
Referencia de la API
tirreno('…')` es la API integrada de tirreno. Proporciona a tu propio código los mismos bloques de construcción que usa la consola: la solicitud y la página actuales, los datos ingeridos, el motor de reglas, el constructor tirreno('queries'), el registro y las utilidades. Úsala para personalizar tirreno. Los ejemplos a continuación muestran secciones personalizadas construidas con esta API.
Bots LLM
Usuarios de riesgo
Documentación
Consulta la Guía de usuario para obtener detalles sobre cómo usar tirreno, la Documentación para desarrolladores para personalizar tu integración, y la Documentación de administración para instalación, mantenimiento y actualizaciones.
Acerca de
tirreno es un framework de código abierto para construir aplicaciones soberanas de seguridad, cumplimiento y prevención de fraude.
El proyecto comenzó como un sistema propietario en 2021 y se liberó como código abierto (AGPL) en diciembre de 2024.