
cyberbro v0.15.0
Una aplicación simple que extrae tus IoCs de entrada basura y verifica su reputación utilizando múltiples servicios CTI.
Cyberbro
Una aplicación sencilla que extrae tus IoC de entradas desordenadas y verifica su reputación utilizando múltiples servicios.
🌐 demo.cyberbro.net



Acerca de
Inspirado por Cybergordon e IntelOwl.
Este proyecto tiene como objetivo proporcionar una forma sencilla y eficiente de verificar la reputación de tus observables utilizando múltiples servicios, sin tener que desplegar una solución compleja. Lee la documentación en https://docs.cyberbro.net/
[!TIP] Para crear informes personalizados, usa Cyberbro con tu LLM favorito (Claude, OpenAI gpt-5...) a través de MCP (Model Context Protocol)
Consulta Cyberbro MCP para más información.
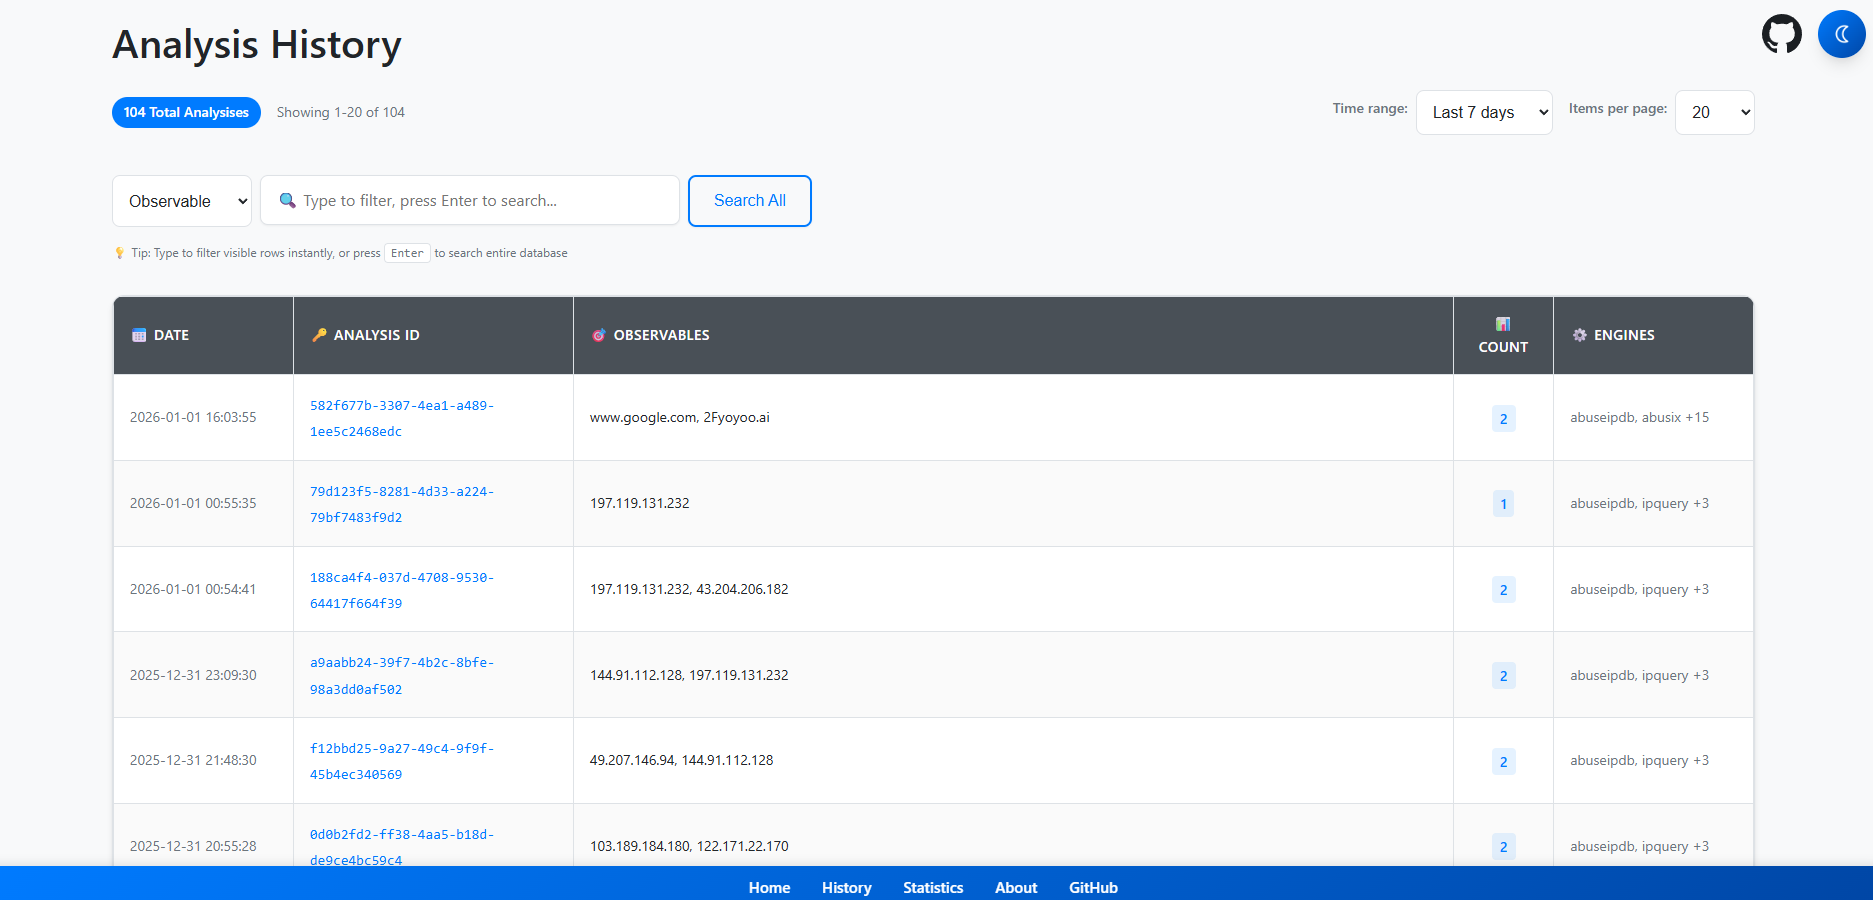
Demo
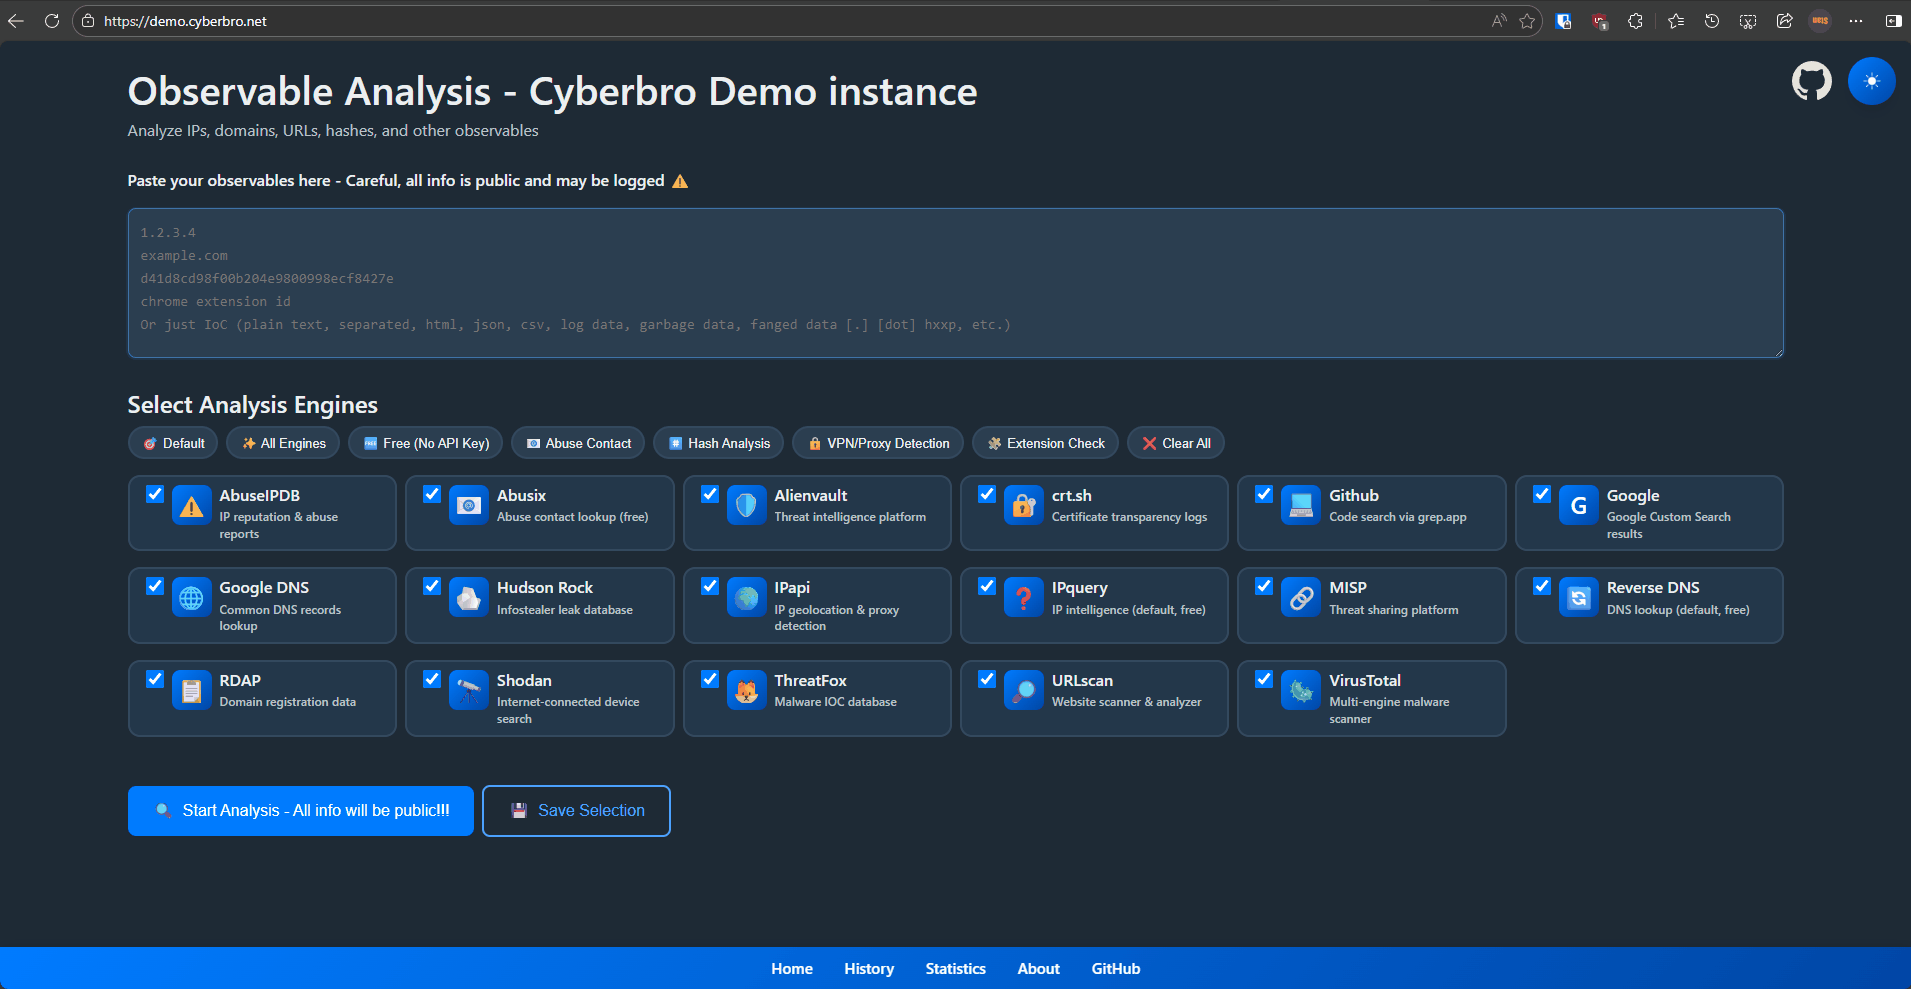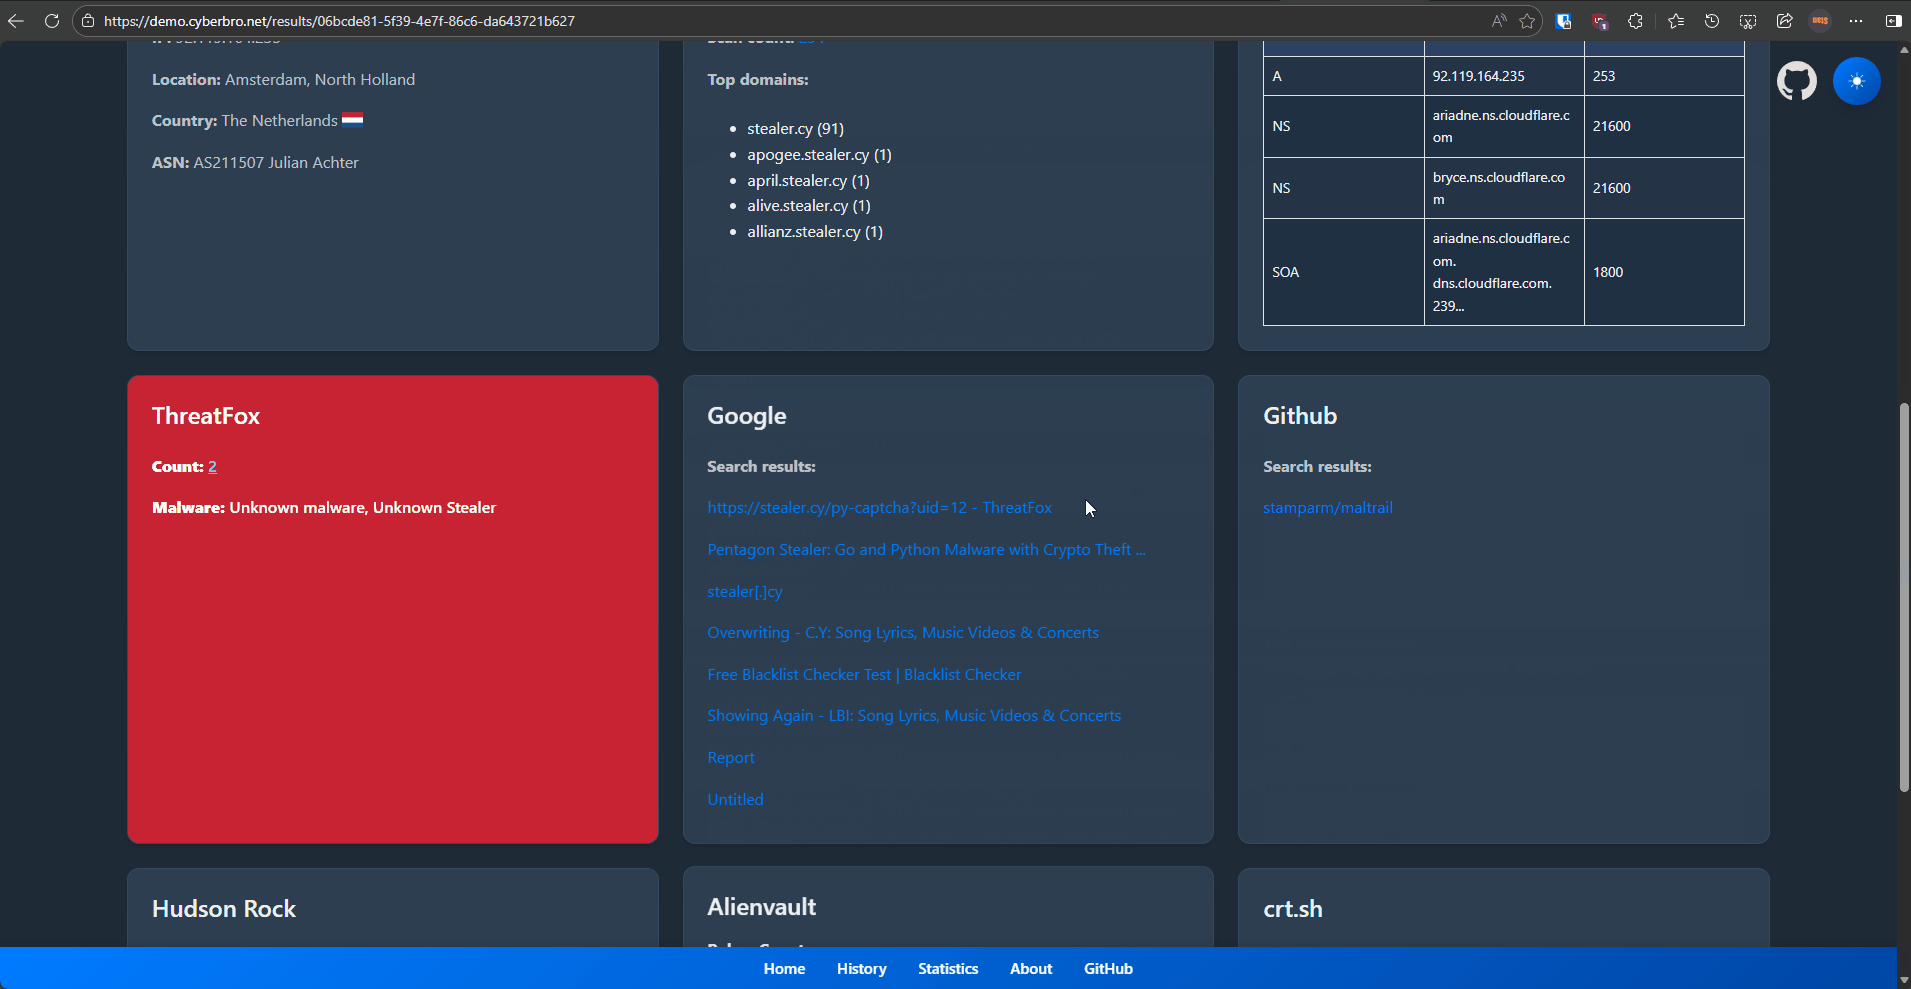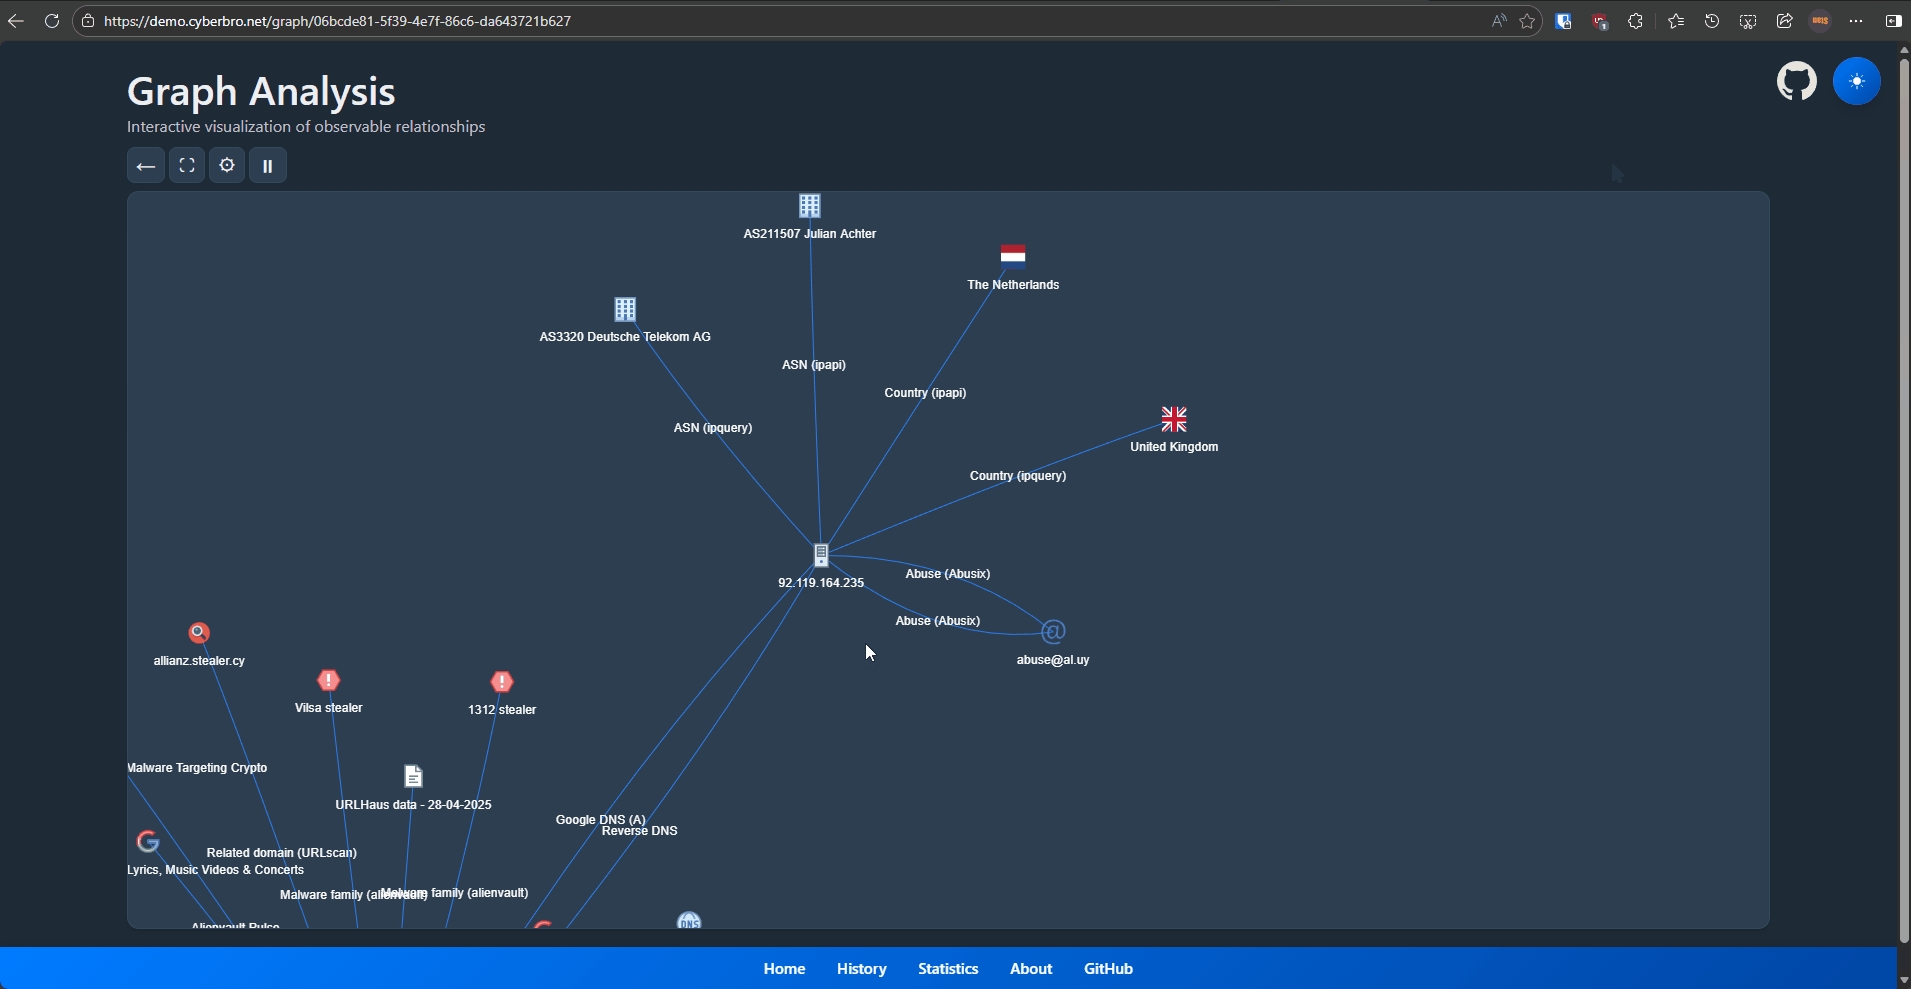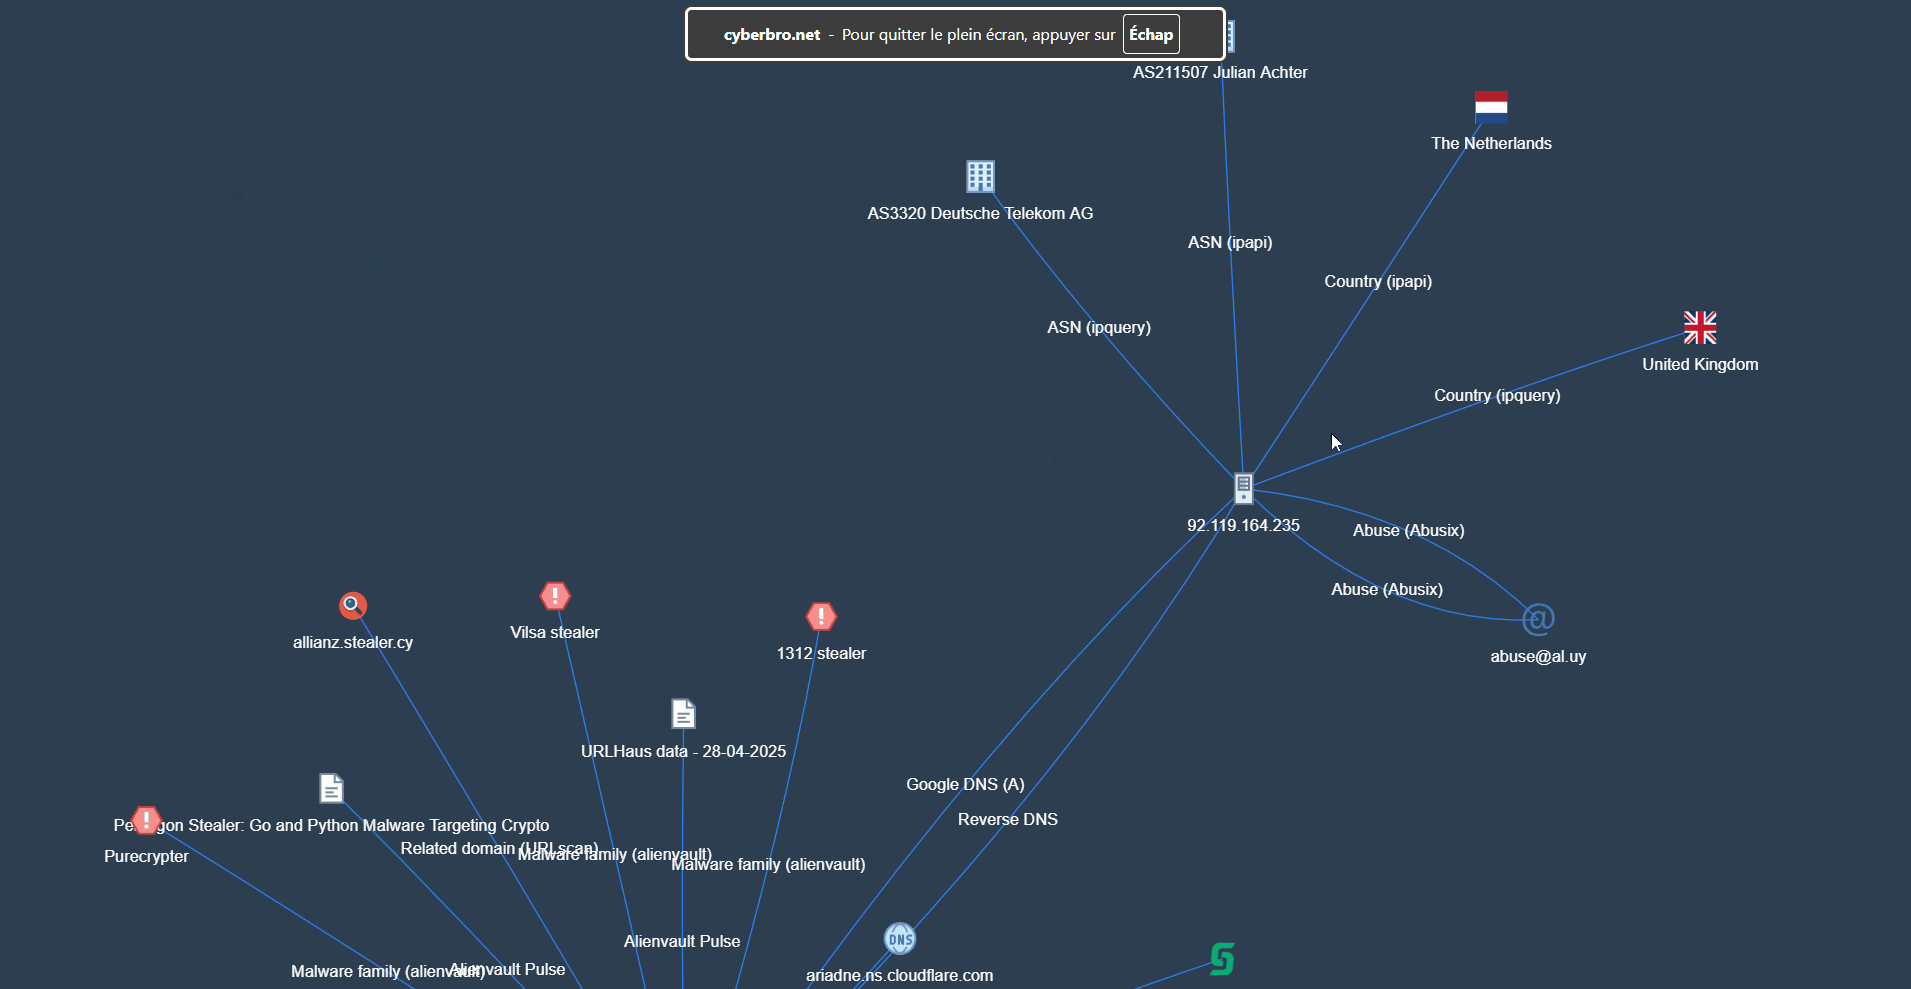
Características
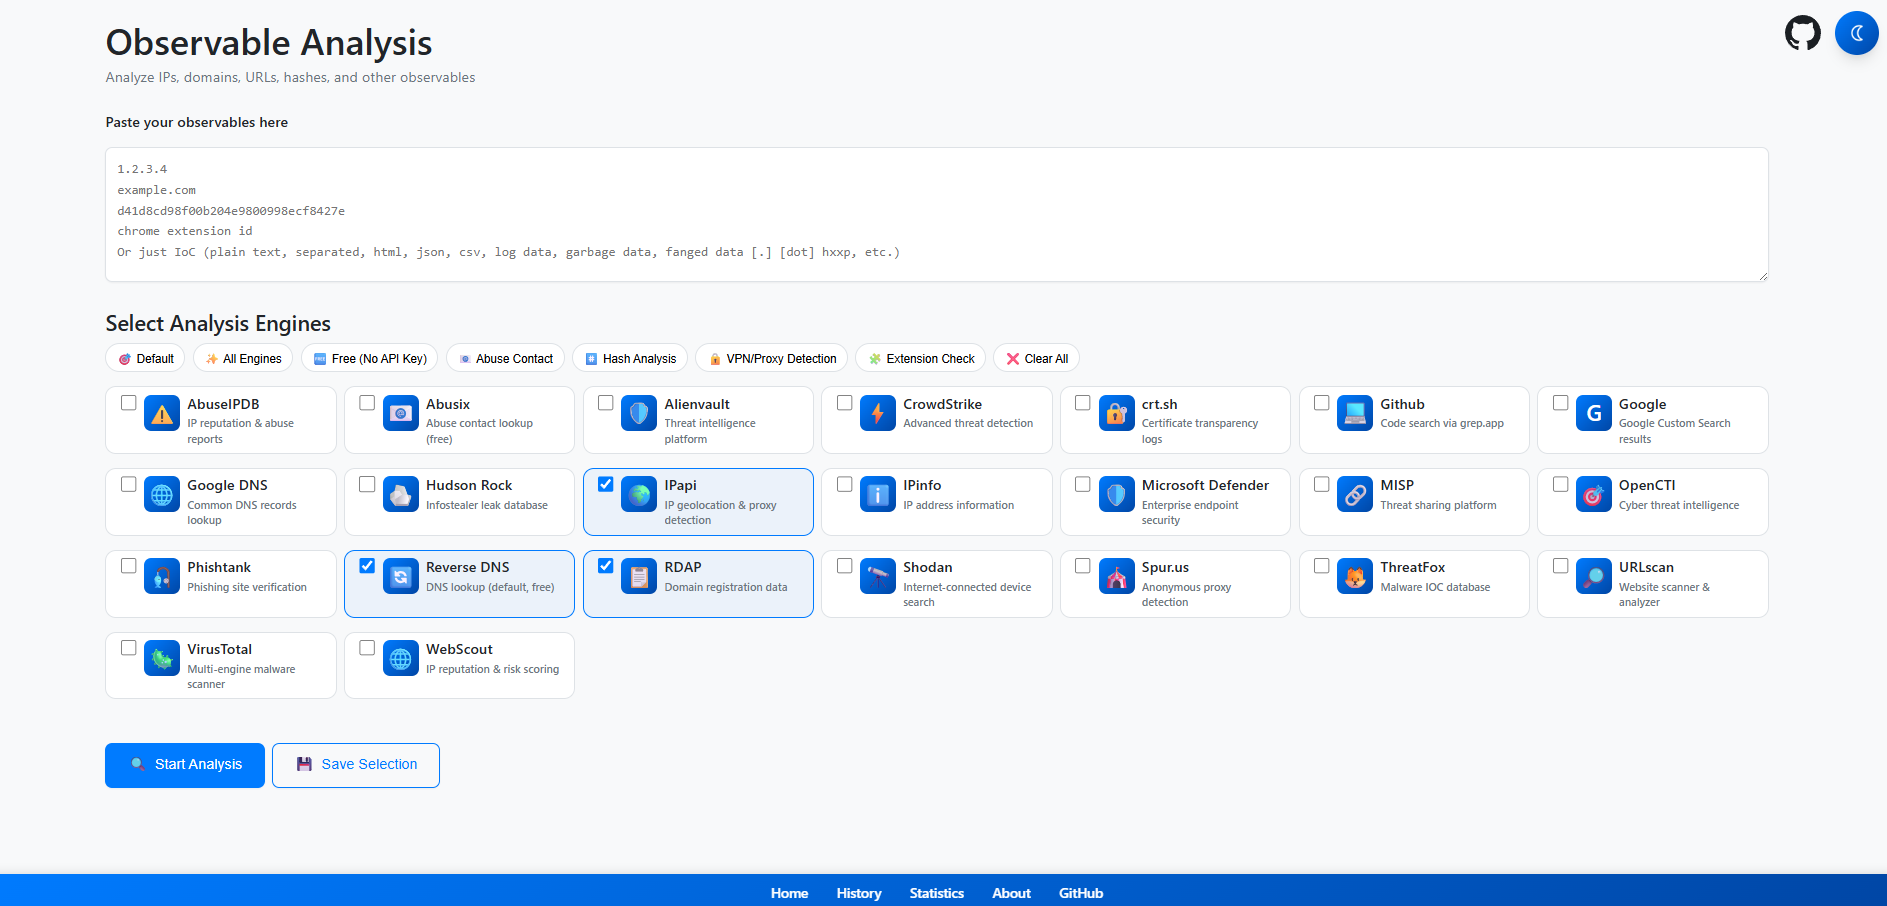
- Entrada sencilla: Pega registros sin procesar o IoC: análisis y extracción automáticos.
- Comprobaciones multiservicio: Consulta de reputación para IPs, hashes, dominios, URLs e IDs de extensiones de Chrome en numerosos servicios de threat intel.
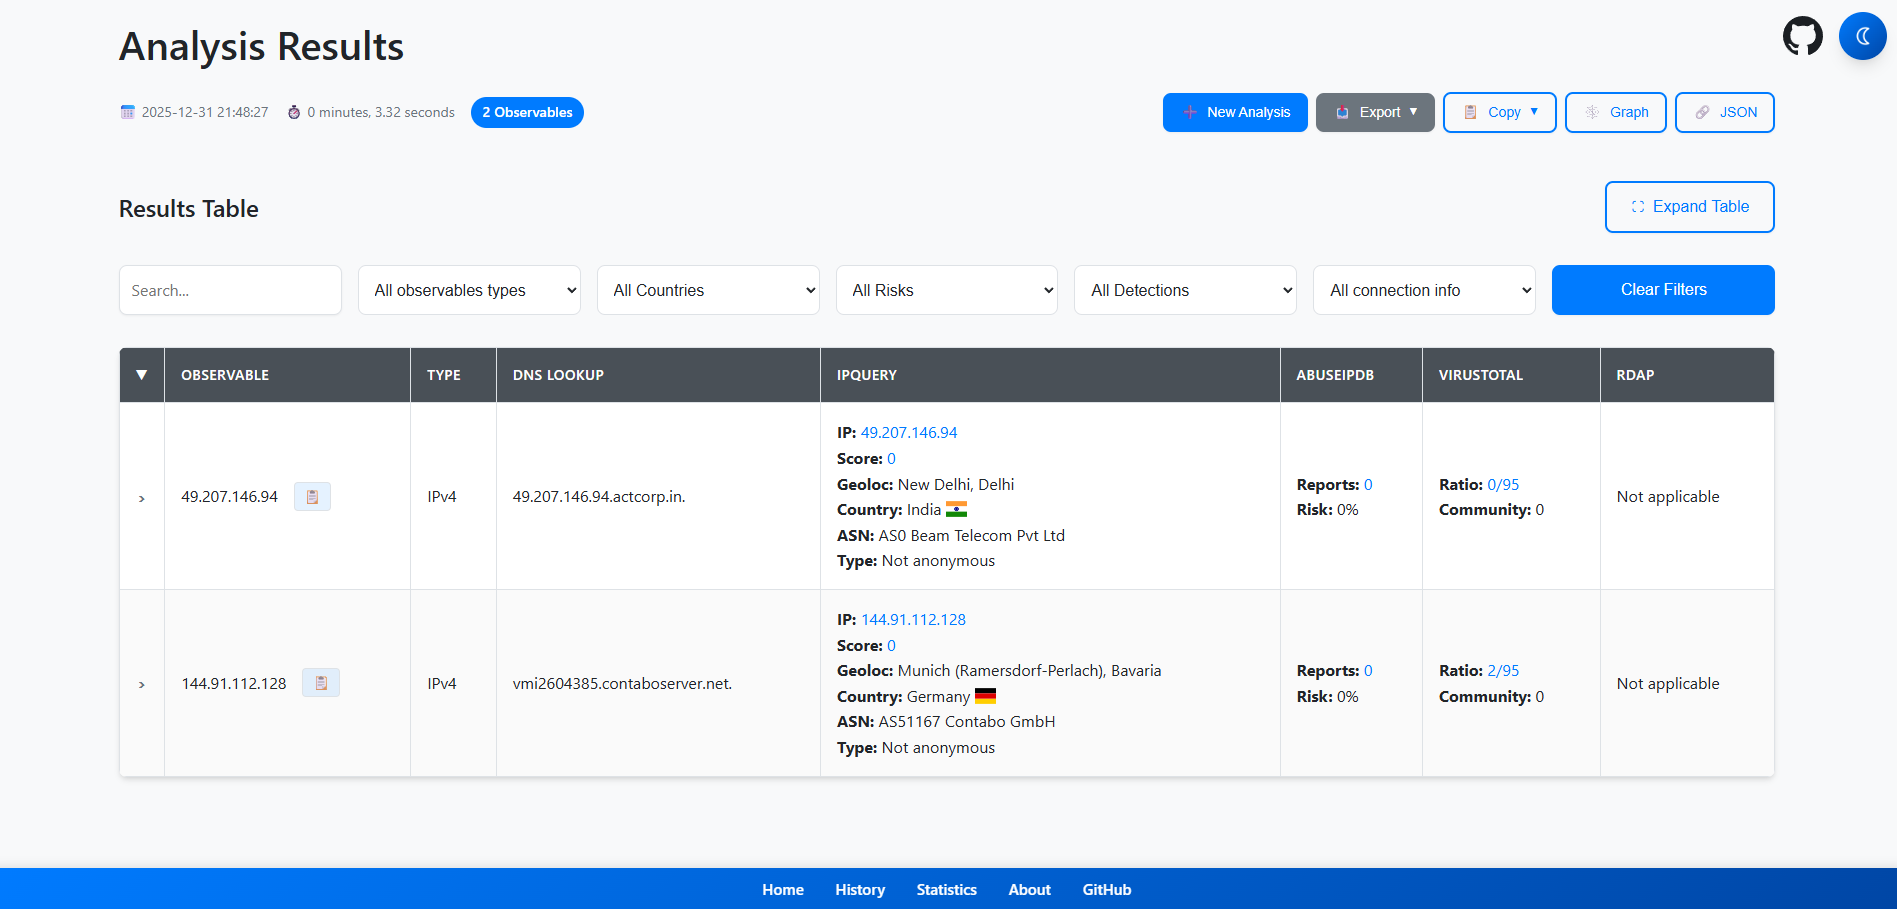
- Informes completos: Búsqueda avanzada, filtrado y exportación a CSV/Excel.
- Procesamiento rápido: Multihilo para mayor velocidad.
- Pivoting automatizado: Descubre dominios, URLs e IPs relacionados mediante DNS inverso y RDAP / Whois.
- Información precisa de dominios y abuso: Consultas de RDAP / Whois y contactos de abuso.
- Integraciones: Microsoft Defender for Endpoint, CrowdStrike, OpenCTI, Grep.App, Hudson Rock y más.
- Proxy y almacenamiento: Soporte de proxy y resultados almacenados en SQLite.
- Historial y gráficos: Historial de análisis y vista de gráficos experimental.
- Caché: Almacenamiento en caché para consultas repetidas más rápidas (habilitado a nivel de multi-motores, no en cada motor).
Qué hace único a Cyberbro
- Apto para principiantes: Accesible para todos los niveles de habilidad.
- Búsqueda de IDs de extensiones de Chrome: Obtén nombres de extensiones y datos CTI a partir de IDs.
- Despliegue ligero: Configuración y uso sencillos.
- Extracción avanzada de TLD: Detección precisa del dominio raíz para mejores consultas.
- Recopilación de datos pragmática: Utiliza GitHub y Google para encontrar IoC pasados por alto.
- Integración de informes CTI: Obtiene informes relacionados con IoC desde IoC.One.
- Integración con EDR: Comprueba observables contra tus propias herramientas de seguridad (MDE, CrowdStrike).
Primeros pasos - TL;DR
[!TIP] Si eres perezoso, necesitas Docker.
Haz ungit clone; copia.env.samplea.env;docker compose upy luego ve alocalhost:5000. ¡Sí, eso es todo!
Primeros pasos
- Para empezar, clona el repositorio
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
Edita el archivo de configuración (obligatorio)
cp .env.sample .env
[!NOTE] ¿No tienes claves API? No hay problema, solo copia
.env.samplea.envy deja los valores opcionales vacíos. Ten cuidado si se usa un proxy.
¡Podrás usar todos los motores gratuitos!
- Rellena los valores (incluido el proxy si es necesario) en el archivo
.env.
[!WARNING]
.envcontiene secretos sensibles y nunca debe ser confirmado en el repositorio. Para despliegues en producción/equipo, usa SOPS, Vault o un flujo de trabajo equivalente de gestor de secretos.
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
[!IMPORTANT] A partir de la versión
v0.13.0, Cyberbro ya no admitesecrets.jsonni la página/config. Cf. discusión 165.
Si ya tienes unsecrets.jsonheredado, conviértelo a.envcon:python3 scripts/secrets_json_to_env.py
Consulta Opciones avanzadas para el despliegue en la documentación.
Iniciar la aplicación
Perezoso y fácil - usa docker
[!WARNING] Asegúrate de instalar el plugin
composecomodocker composey nodocker-compose. En Docker, la aplicación se enlaza a0.0.0.0dentro del contenedor incluso si tu.envlocal estableceFLASK_HOST=127.0.0.1.
docker compose up # use -d to run in background and use --build to rebuild the image
- Ve a http://127.0.0.1:5000 y disfruta.
No olvides editar
.envantes de construir la imagen.
Consulta Opciones avanzadas para el despliegue en la documentación para obtener todas las opciones de despliegue con Docker.
La forma antigua
- Clona el repositorio e instala los requisitos.
Es posible que quieras crear un venv antes de instalar las dependencias.
pip install -r requirements.txt
- Ejecuta la aplicación con
gunicorn(modo limpio).
gunicorn -c prod/gunicorn.conf.py app:app
- Ejecuta la aplicación en modo desarrollo.
python3 app.py
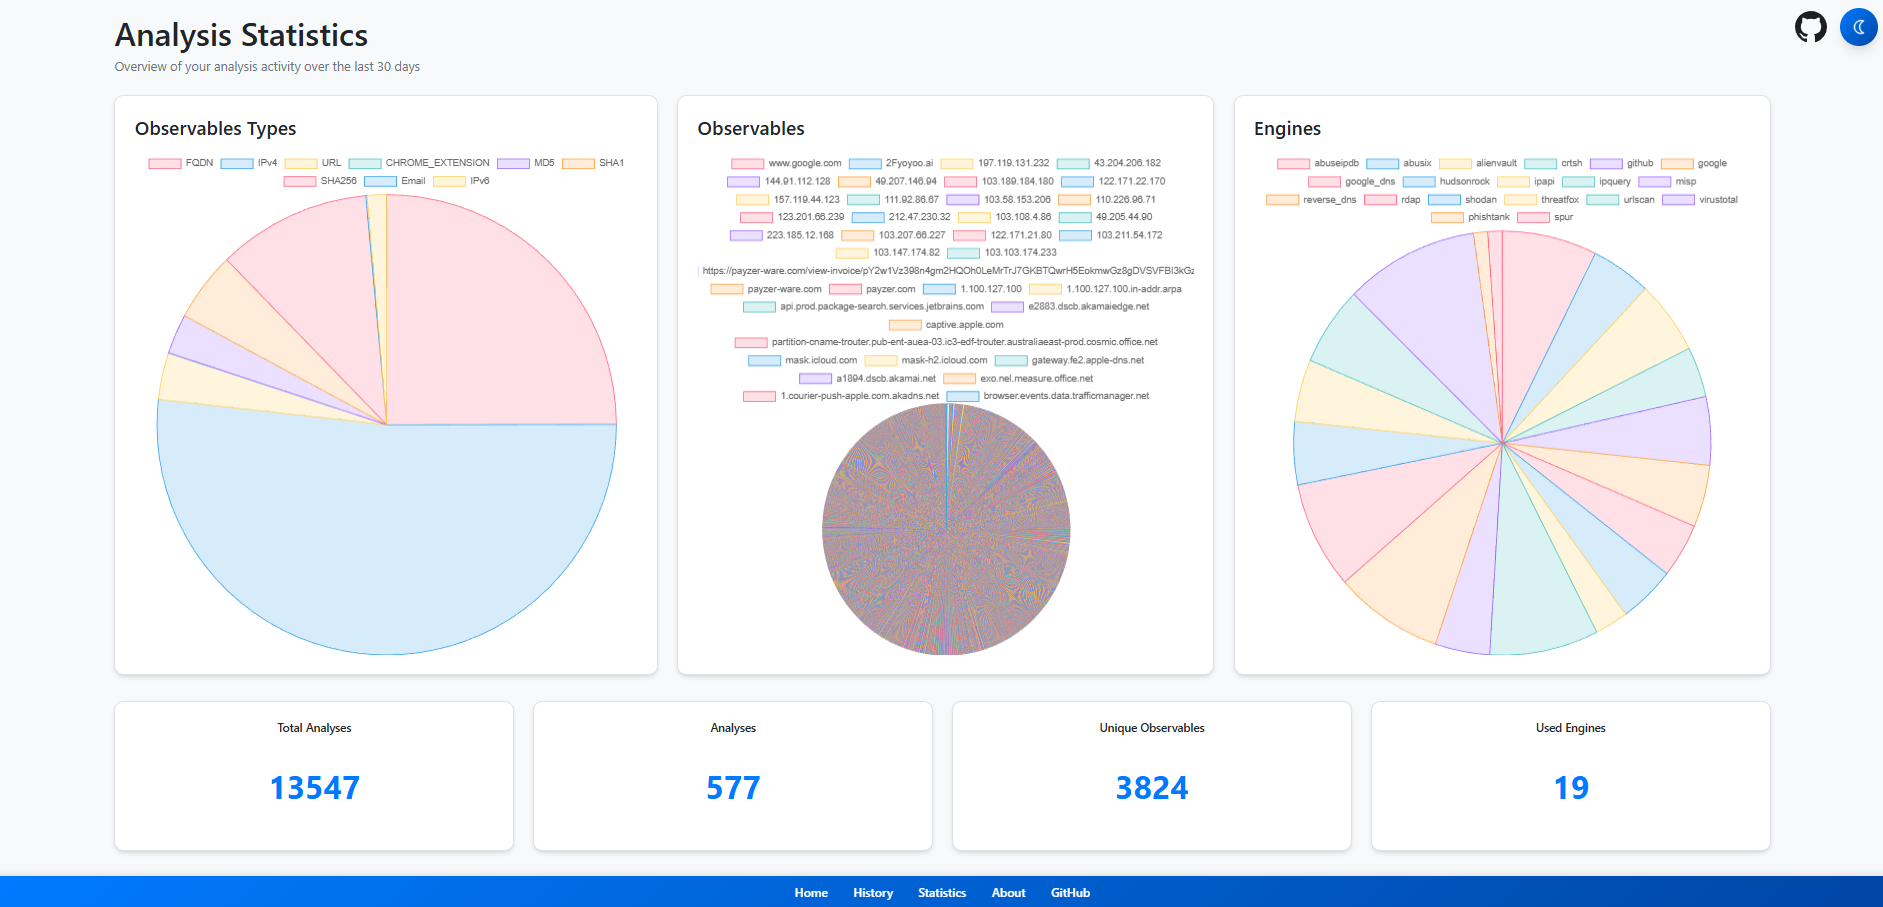
Capturas de pantalla
Ver todas las capturas de pantalla
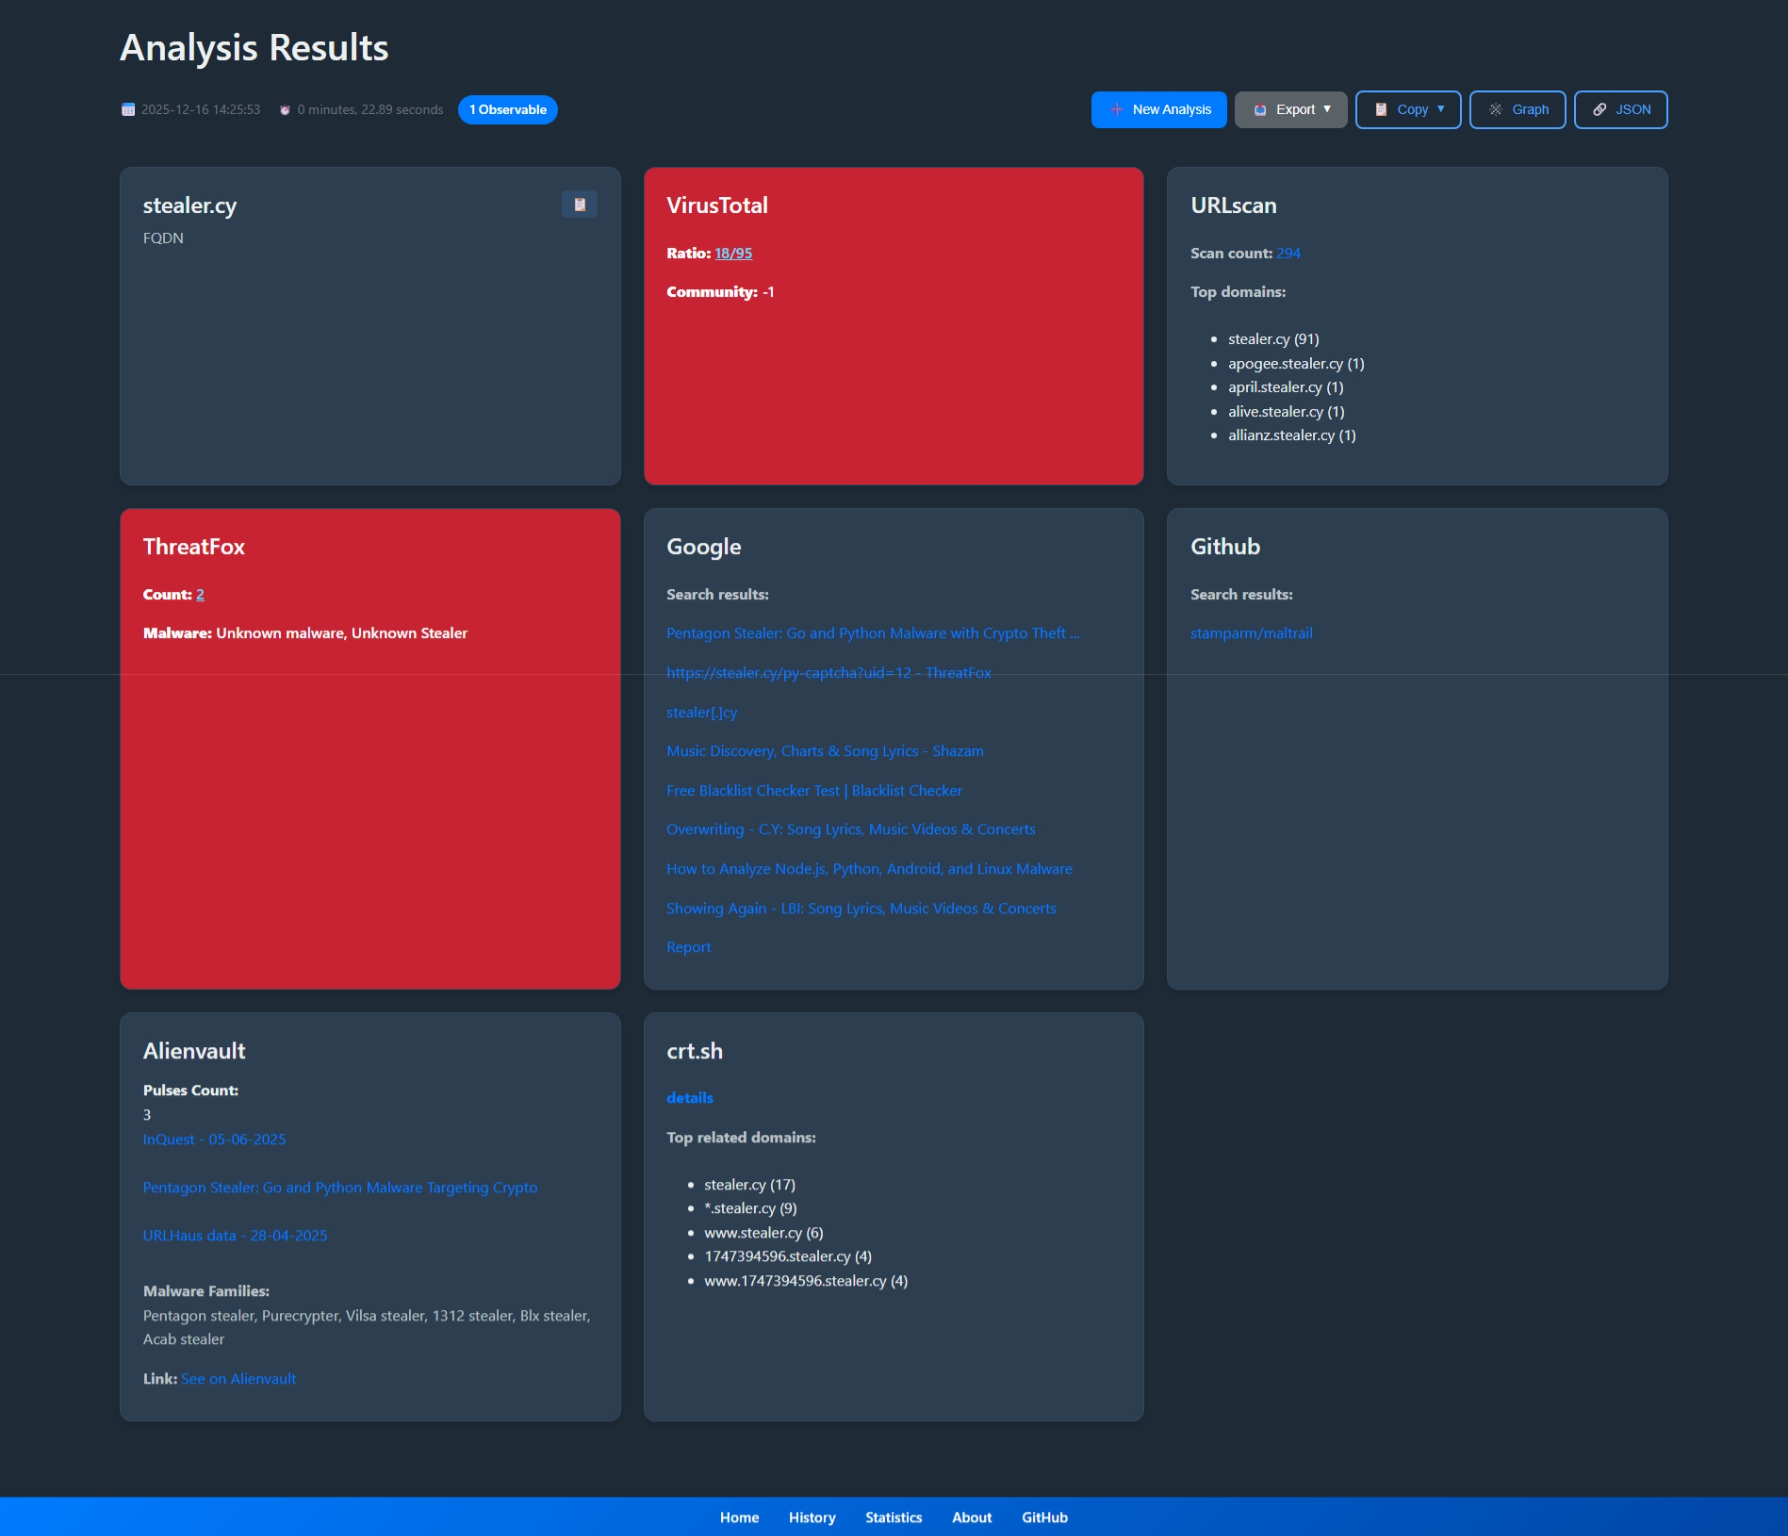
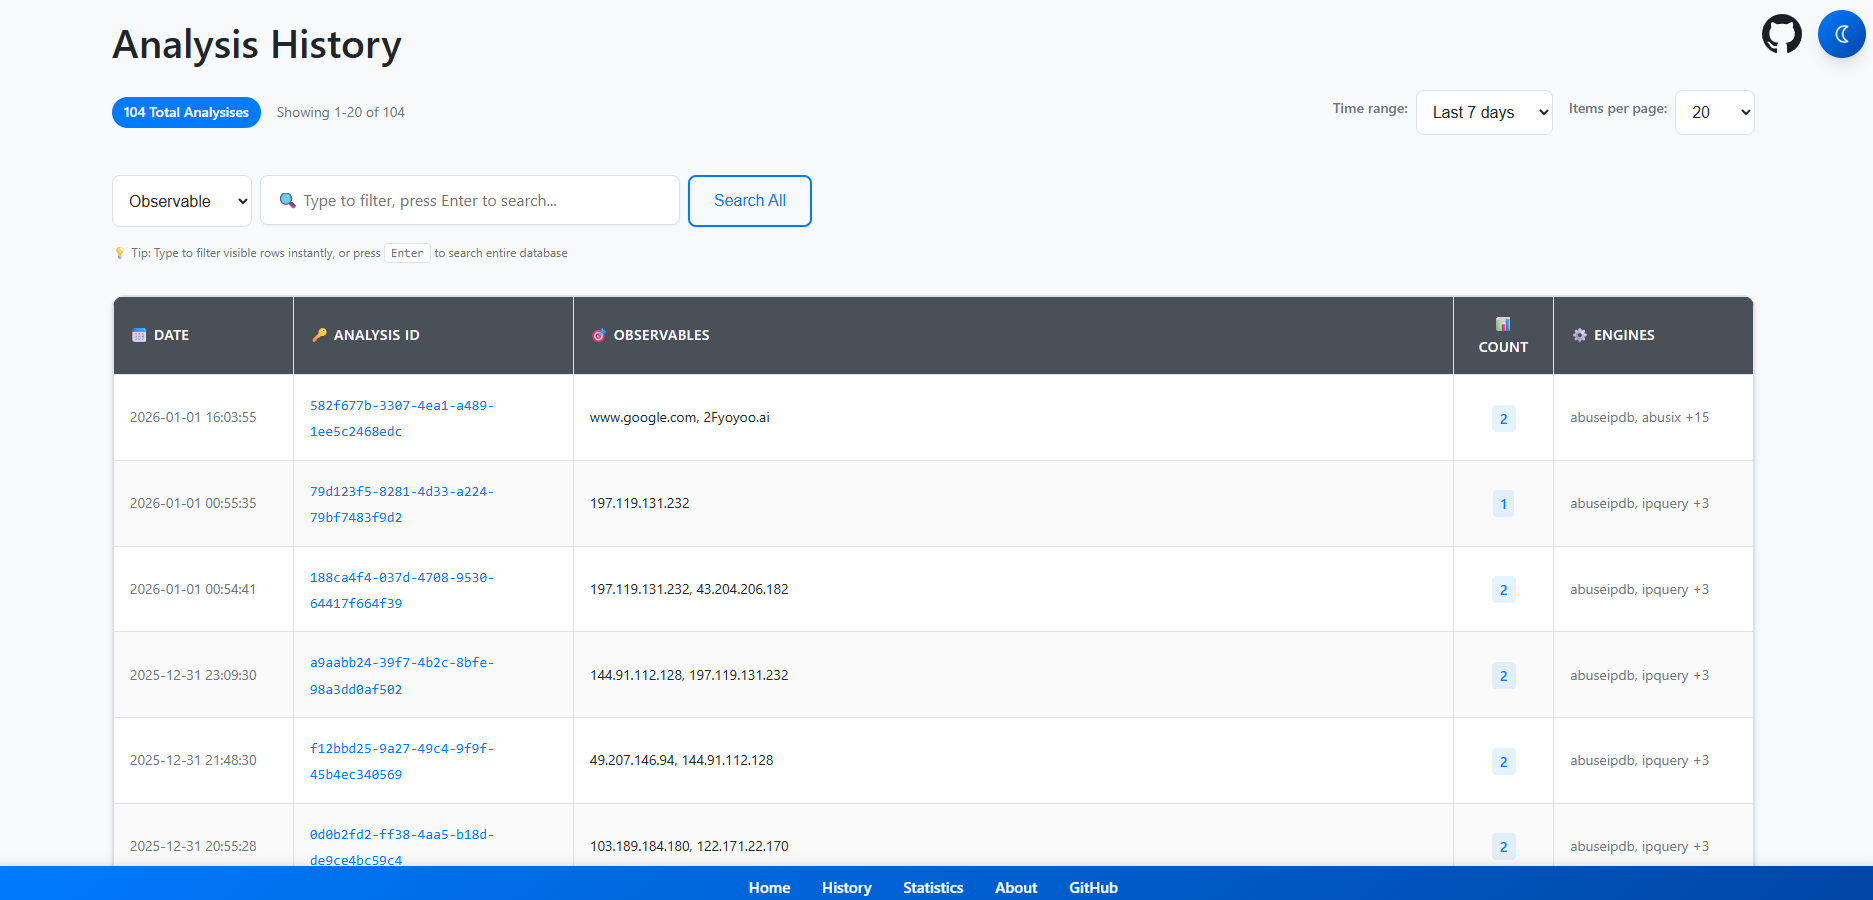
[!CAUTION] Si tienes la intención de usar esto en un entorno de producción, usa un Reverse Proxy + WAF bien configurados para prevenir problemas de seguridad.
Extensión de navegador de Cyberbro


API de Cyberbro
- La API está disponible en
/api/y se puede acceder a través de la GUI o la línea de comandos.
Actualmente hay 3 endpoints:
/api/analyze- Analiza un texto y devuelve el ID de análisis (JSON)./api/is_analysis_complete/<analysis_id>- Comprueba si el análisis está completo (JSON)./api/results/<analysis_id>- Recupera los resultados de un análisis previo (JSON).
curl -X POST "http://localhost:5000/api/analyze" -H "Content-Type: application/json" -d '{"text": "cyberbro.net", "engines": ["reverse_dns", "rdap_whois"]}'
{
  "analysis_id": "e88de647-b153-4904-91e5-8f5c79174854",
  "link": "/results/e88de647-b153-4904-91e5-8f5c79174854"
}
curl "http://localhost:5000/api/is_analysis_complete/e88de647-b153-4904-91e5-8f5c79174854"
{
  "complete": true
}
curl "http://localhost:5000/api/results/e88de647-b153-4904-91e5-8f5c79174854"
[
  {
    "observable": "cyberbro.net",
    "rdap_whois": {
      "abuse_contact": "[email protected]",
      "creation_date": "2024-12-20",
      "data_source": "rdap",
      "emails": [
        "[email protected]"
      ],
      "expiration_date": "2026-12-20",
      "link": "https://rdap.verisign.com/net/v1/domain/CYBERBRO.NET",
      "name_servers": [
        "anderson.ns.cloudflare.com",
        "lisa.ns.cloudflare.com"
      ],
      "organization": null,
      "registrant": null,
      "registrant_country": null,
      "registrant_email": null,
      "registrar": "Cloudflare, Inc.",
      "update_date": "2025-11-20"
    },
    "reverse_dns": {
      "reverse_dns": [
        "172.67.197.226",
        "104.21.42.7"
      ]
    },
    "reversed_success": true,
    "type": "FQDN"
  }
]
[!NOTE] La página de documentación dedicada proporciona todos los nombres de los motores utilizables.
API y servicios de terceros
- AbuseIPDB
- Abusix
- Alienvault
- CriminalIP
- CrowdStrike
- crt.sh
- DFIR Iris
- Github
- Google Safe Browsing
- Google DNS
- Grep.App
- Hister
- Hudson Rock
- ICANN
- IPapi
- IPinfo
- IPquery
- Ioc.One
- Microsoft Defender for Endpoint
- MISP
- MISP Feedback
- OpenCTI
- OpenRDAP
- Phishtank
- Ransomware.Live
- ReversingLabs Spectra Analyze
- Rösti - Repackaged Open Source Threat Intelligence
- ScanMalware
- Shodan
- Spur.us
- ThreatFox
- URLscan
- VirusTotal
- WebScout
[!NOTE] ¿Alguna pregunta? Consulta https://docs.cyberbro.net o abre un issue
Para la configuración avanzada (ajuste desupervisord.confantes del despliegue, selección de motores visibles, cambio del prefijo/api/...), consulta la página de documentación dedicada.
Agradecimientos especiales
Un enorme agradecimiento a todos los increíbles colaboradores que hicieron pull requests y ayudaron a mejorar este proyecto:
- Florian PILLOT quien reelaboró los motores (refactorización y optimizaciones).
- Axel quien desarrolla Ioc.One y añadió un User-Agent específico que permite el scraping de Ioc[.]One.
- Jon Mark Allen quien añadió una mejor gestión de secretos y pruebas. Refactorizó mucho e hizo muchas mejoras en el código, incluido CriminalIP.
- cirosec GmbH - Felix Friedberger por añadir el motor crt.sh.
- Stig Dahl por mejorar el motor crt.sh, añadir la búsqueda de DFIR IRIS y corregir problemas de Bandit, corregir el motor MISP, añadir el motor MISP Feedback.
- 0xffr por corregir el issue #98 - motor Grep.app roto y comentar correctamente en el motor CriminalIP.
- Maxime Berthault - Maxou56800 por desarrollar Cyberbro CLI.
- Jonas Lejon por añadir el motor ScanMalware.
¡Tus contribuciones son muy apreciadas!
Licencia
MIT License

Copyright (c) 2024-2026 stanfrbd

Permission is hereby granted, free of charge, to any person obtaining a copy
of this software and associated documentation files (the "Software"), to deal
in the Software without restriction, including without limitation the rights
to use, copy, modify, merge, publish, distribute, sublicense, and/or sell
copies of the Software, and to permit persons to whom the Software is
furnished to do so, subject to the following conditions:

The above copyright notice and this permission notice shall be included
in all copies or substantial portions of the Software.

THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS
OR IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY,
FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT. IN NO EVENT SHALL
THE AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER
LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING
FROM, OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER
DEALINGS IN THE SOFTWARE.
Logo
El logo utilizado en este proyecto es gratuito para uso personal y comercial y se puede encontrar aquí.