
 stanfrbd/cyberbro
Una aplicación simple que extrae tus IoCs de entrada basura y verifica su reputación utilizando múltiples servicios CTI.
<h1 align="center">Cyberbro</h1>
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/10725/4970c639439a60187e1ba39523b24c3343a5b6946445d8225e23c4060e002ff0.png" width="90" /><br />
<b><i>Una aplicación sencilla que extrae tus IoC de entradas desordenadas y verifica su reputación utilizando múltiples servicios.</i></b>
<br />
<b>🌐 <a href="https://demo.cyberbro.net/">demo.cyberbro.net</a></b><br />
</p>
---
<p align="center">
<a href="https://github.com/stanfrbd/cyberbro/stargazers">
<img src="https://img.shields.io/github/stars/stanfrbd/cyberbro?style=social" alt="GitHub stars">
</a>
<a href="https://x.com/cyberbro_cti">
<img src="https://img.shields.io/twitter/follow/cyberbro_cti?style=social" alt="Follow on X/Twitter">
</a>
<a href="https://infosec.exchange/@cyberbro">
<img src="https://img.shields.io/badge/Follow_@cyberbro-23-blue?logo=mastodon" alt="Mastodon">
</a>
<a href="https://github.com/stanfrbd/cyberbro/issues">
<img src="https://img.shields.io/github/issues/stanfrbd/cyberbro" alt="GitHub issues">
</a>
<a href="https://github.com/stanfrbd/cyberbro/blob/main/LICENSE">
<img src="https://img.shields.io/github/license/stanfrbd/cyberbro" alt="License">
</a>
<a href="https://github.com/stanfrbd/cyberbro/actions/workflows/jobs.yml">
<img src="https://github.com/stanfrbd/cyberbro/actions/workflows/jobs.yml/badge.svg" alt="build and test badge">
</a>
<a href="https://github.com/stanfrbd/cyberbro/actions/workflows/pre-commit-validation.yml">
<img src="https://github.com/stanfrbd/cyberbro/actions/workflows/pre-commit-validation.yml/badge.svg" alt="pre-commit validation badge">
</a>
<a href="https://www.python.org/">
<img src="https://img.shields.io/badge/Python-3.13-blue?logo=python" alt="Python">
</a>
</p>
---
# Acerca de
Inspirado por [Cybergordon](https://cybergordon.com/) e [IntelOwl](https://github.com/intelowlproject/IntelOwl).
Este proyecto tiene como objetivo proporcionar una forma sencilla y eficiente de verificar la reputación de tus observables utilizando múltiples servicios,
sin tener que desplegar una solución **compleja**. Lee la documentación en https://docs.cyberbro.net/
> [!TIP]
> Para crear informes personalizados, usa Cyberbro con tu **LLM** favorito (Claude, OpenAI gpt-5...) a través de **MCP** (Model Context Protocol) \
> Consulta [Cyberbro MCP](https://github.com/stanfrbd/mcp-cyberbro) para más información.
# Demo
# Características
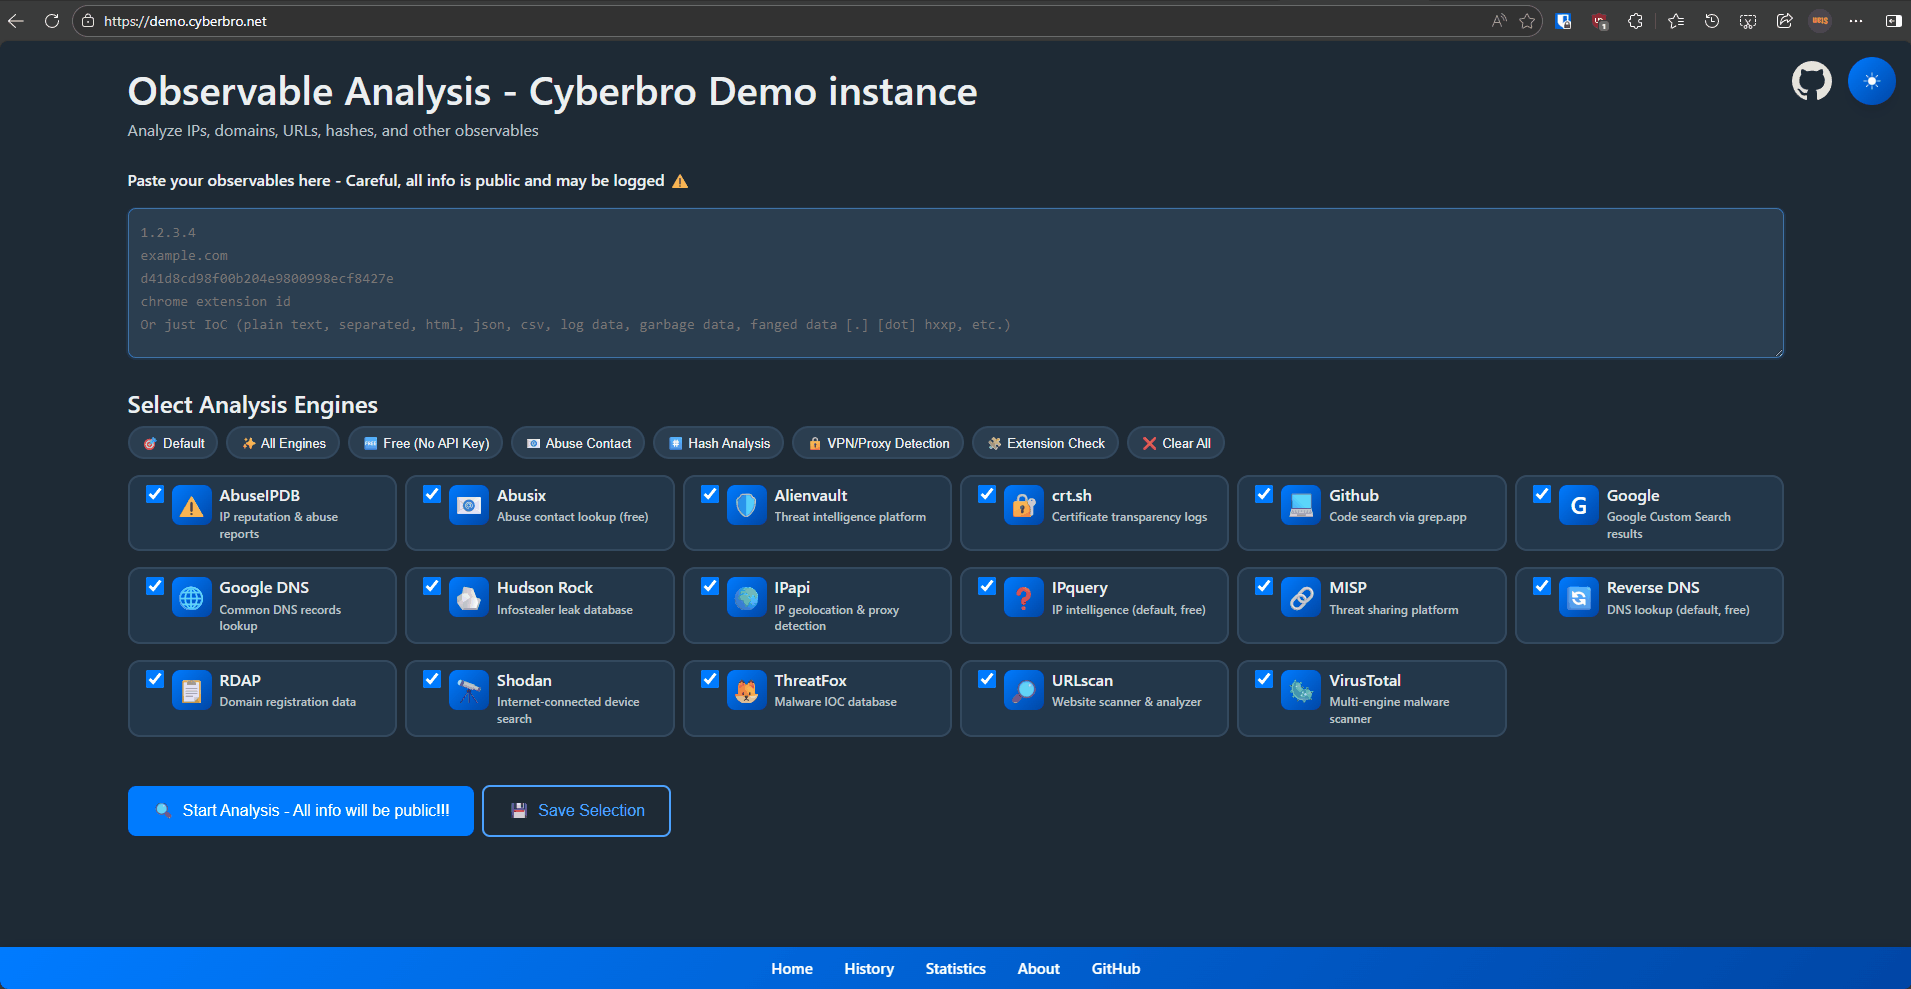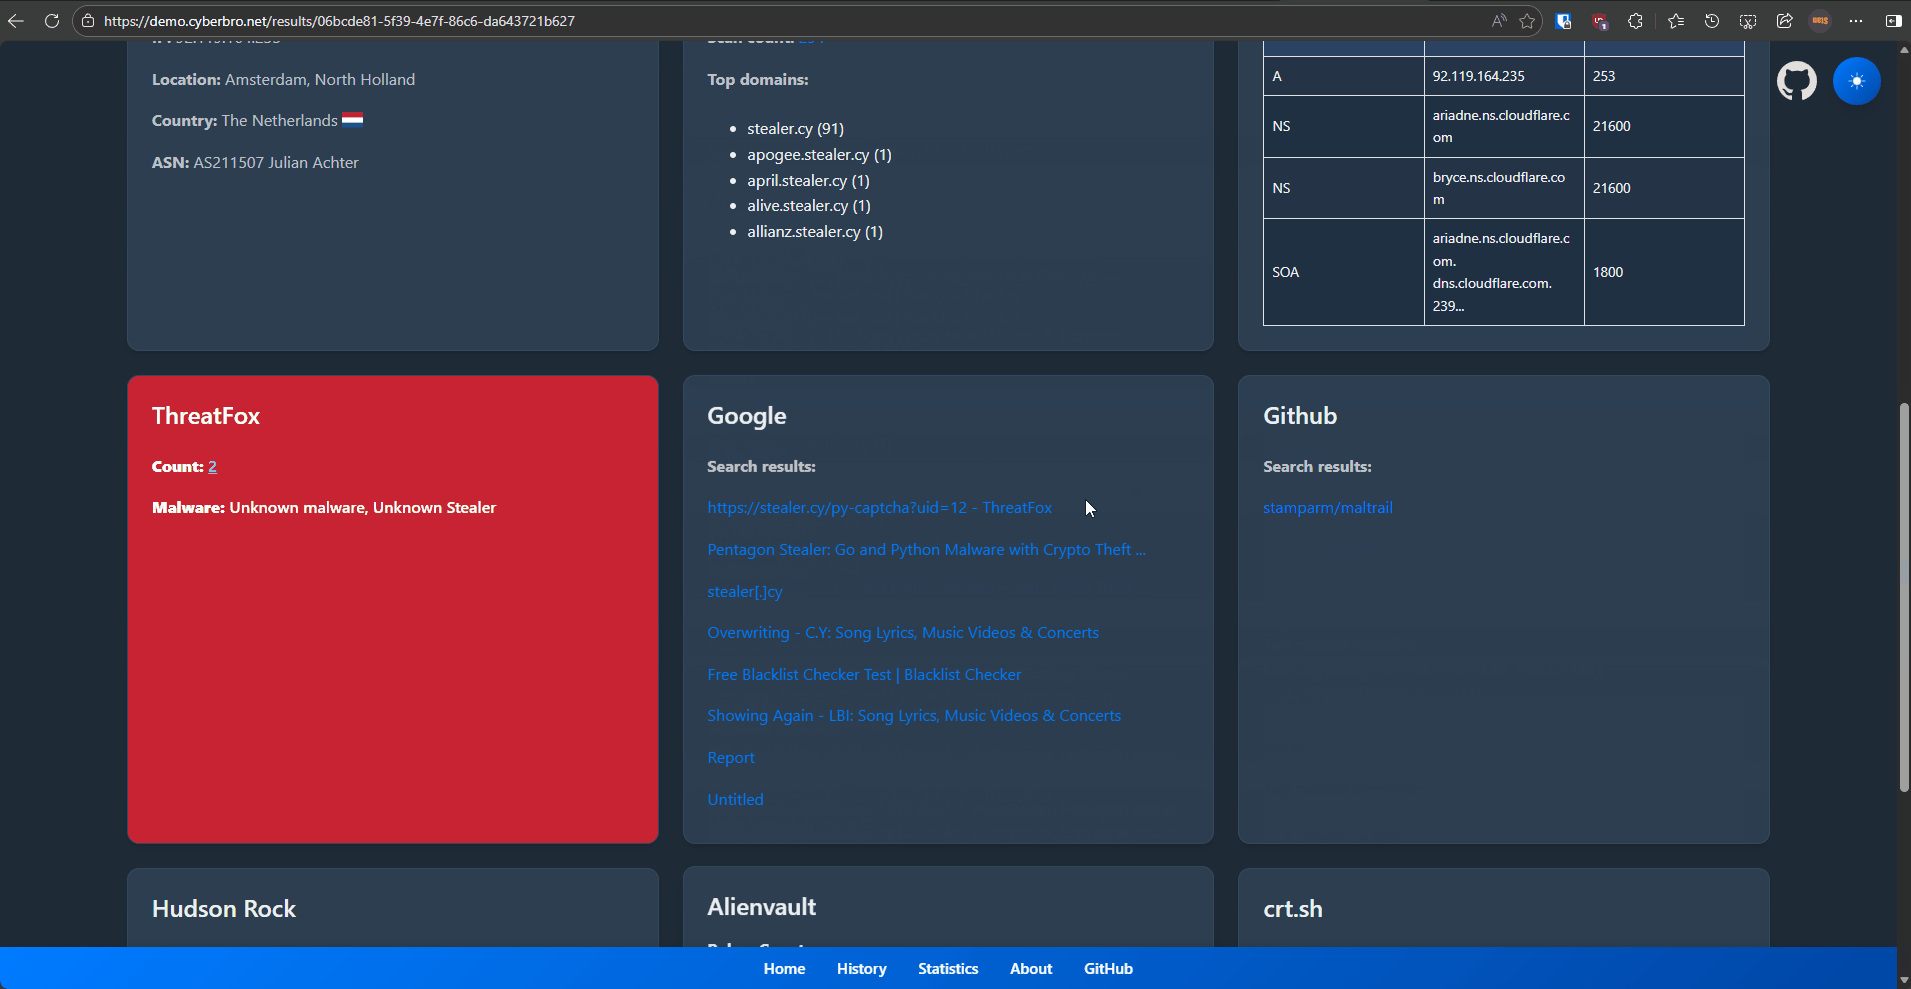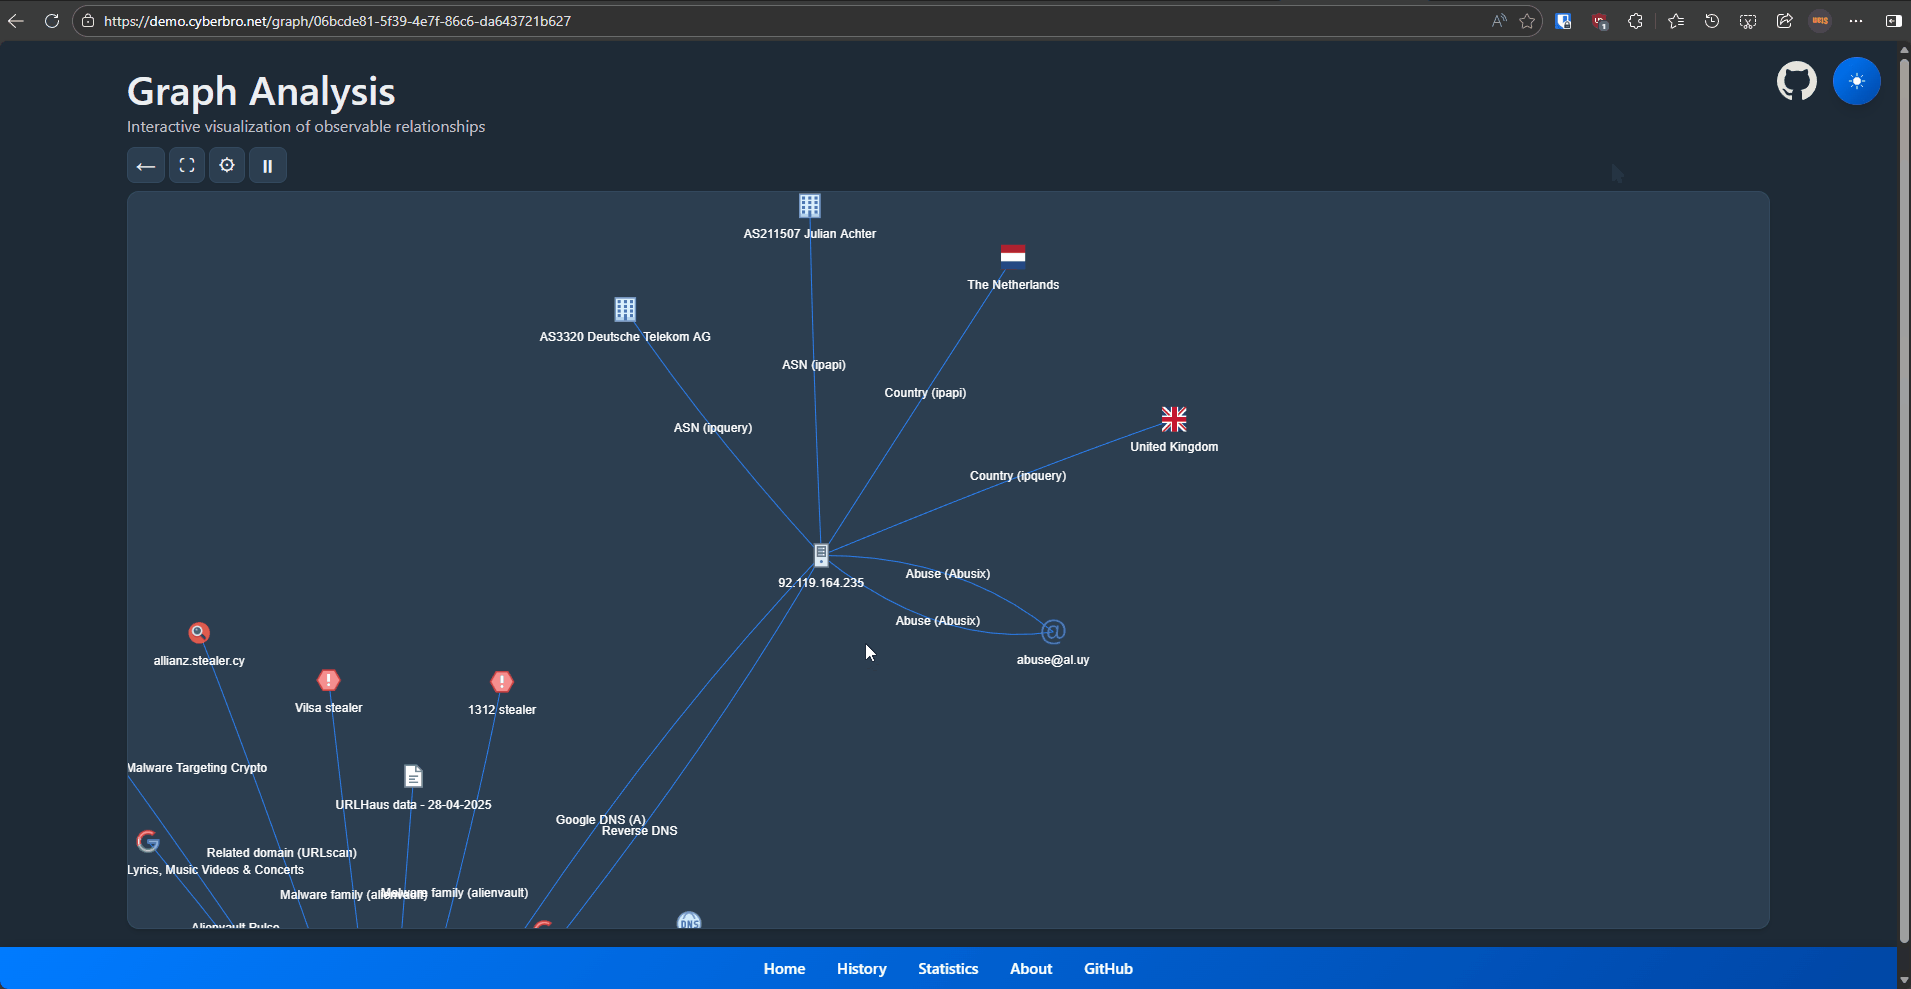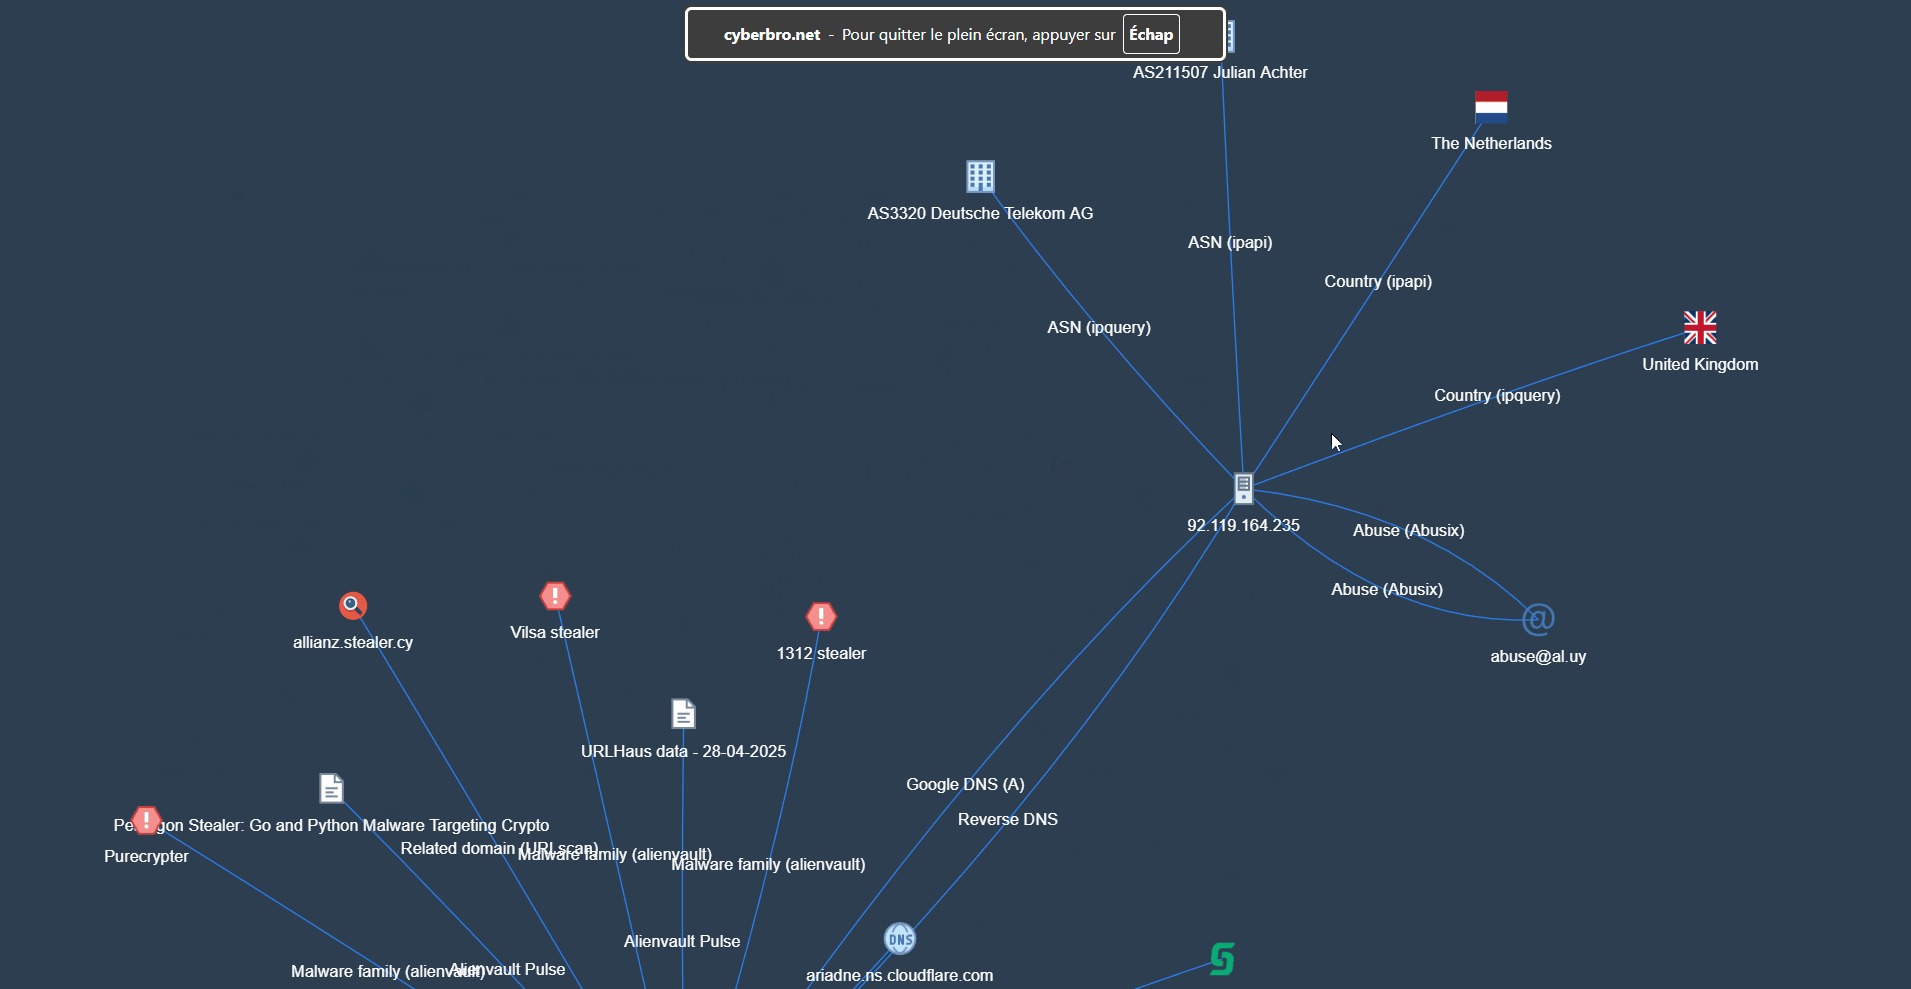
* **Entrada fácil**: Pega registros sin procesar o IoC: análisis y extracción automáticos.
* **Comprobaciones multiservicio**: Consulta de reputación para IPs, hashes, dominios, URLs e IDs de extensiones de Chrome en numerosos servicios de threat intel.
* **Informes completos**: Búsqueda avanzada, filtrado y exportación a CSV/Excel.
* **Procesamiento rápido**: Multihilo para mayor velocidad.
* **Pivoting automatizado**: Descubre dominios, URLs e IPs relacionados mediante DNS inverso y RDAP / Whois.
* **Información precisa de dominios y abuso**: Consultas de RDAP / Whois y contactos de abuso.
* **Integraciones**: Microsoft Defender for Endpoint, CrowdStrike, OpenCTI, Grep.App, Hudson Rock y más.
* **Proxy y almacenamiento**: Soporte de proxy y resultados almacenados en SQLite.
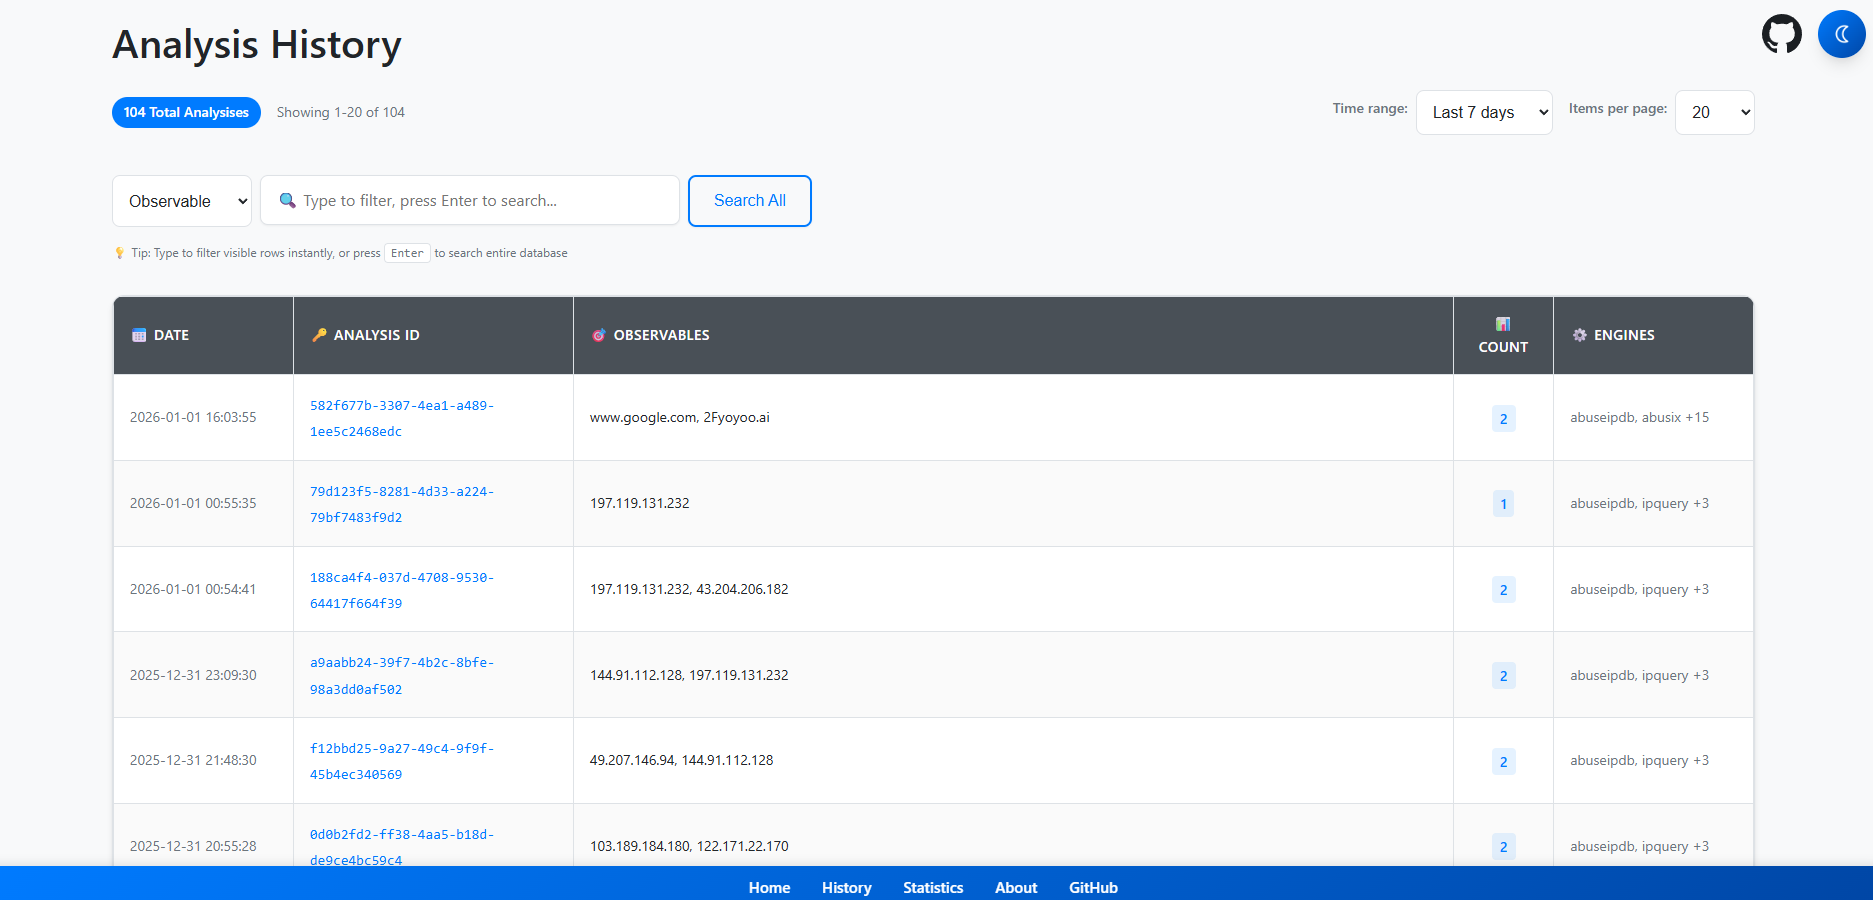
* **Historial y gráficos**: Historial de análisis y vista de gráficos experimental.
* **Caché**: Almacenamiento en caché para consultas repetidas más rápidas (habilitado a nivel de multi-motores, no en cada motor).
# Qué hace único a Cyberbro
* **Apto para principiantes**: Accesible para todos los niveles de habilidad.
* **Búsqueda de ID de extensiones de Chrome**: Obtén nombres de extensiones y datos CTI a partir de IDs.
* **Despliegue ligero**: Configuración y uso sencillos.
* **Extracción avanzada de TLD**: Detección precisa del dominio raíz para mejores consultas.
* **Recopilación de datos pragmática**: Utiliza GitHub y Google para encontrar IoC pasados por alto.
* **Integración de informes CTI**: Obtiene informes relacionados con IoC desde IoC.One.
* **Integración con EDR**: Comprueba observables contra tus propias herramientas de seguridad (MDE, CrowdStrike).
# Primeros pasos - TL;DR
> [!TIP]
> Si eres perezoso, necesitas Docker. \
> Haz un `git clone` ; copia `.env.sample` a `.env` ; `docker compose up` y luego ve a `localhost:5000`. ¡Sí, eso es todo!
# Primeros pasos
* Para empezar, clona el repositorio
```bash
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
```
## Edita el archivo de configuración (obligatorio)
```
cp .env.sample .env
```
> [!NOTE]
> ¿No tienes claves API? No hay problema, solo copia `.env.sample` a `.env` y deja los valores opcionales vacíos. Ten cuidado si se usa un proxy. \
> ¡Podrás usar **todos los motores gratuitos!**
* Rellena los valores (incluido el proxy si es necesario) en el archivo `.env`.
> [!WARNING]
> `.env` contiene secretos sensibles y nunca debe ser confirmado en el repositorio.
> Para despliegues en producción/equipo, usa SOPS, Vault o un flujo de trabajo equivalente de gestor de secretos.
```bash
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_CSE_URL=https://www.googleapis.com/customsearch/v1
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
```
> [!IMPORTANT]
> A partir de la versión `v0.13.0`, Cyberbro ya no admite `secrets.json` ni la página `/config`. Cf. [discusión 165](https://github.com/stanfrbd/cyberbro/discussions/165).\
> Si ya tienes un `secrets.json` heredado, conviértelo a `.env` con:
> `python3 scripts/secrets_json_to_env.py`
Consulta [Opciones avanzadas para el despliegue](https://docs.cyberbro.net/quick-start/Advanced-options-for-deployment) en la documentación.
# Lanzar la aplicación
## Perezoso y fácil - usa docker
> [!WARNING]
> Asegúrate de instalar el plugin `compose` como `docker compose` y no `docker-compose`.
> En Docker, la aplicación se enlaza a `0.0.0.0` dentro del contenedor incluso si tu `.env` local establece `FLASK_HOST=127.0.0.1`.
```bash
docker compose up # use -d to run in background and use --build to rebuild the image
```
* Ve a http://127.0.0.1:5000 y disfruta.
> No olvides editar `.env` antes de construir la imagen.
Consulta [Opciones avanzadas para el despliegue](https://docs.cyberbro.net/quick-start/Advanced-options-for-deployment) en la documentación para obtener todas las opciones de despliegue con Docker.
## La forma antigua
* Clona el repositorio e instala los requisitos.
Es posible que quieras crear un [`venv`](https://docs.python.org/3/library/venv.html) antes de instalar las dependencias.
```bash
pip install -r requirements.txt
```
* Ejecuta la aplicación con `gunicorn` (modo limpio).
```bash
gunicorn -c prod/gunicorn.conf.py app:app
```
* Ejecuta la aplicación en modo desarrollo.
```bash
python3 app.py
```
# Capturas de pantalla
<details>
<summary>Ver todas las capturas de pantalla</summary>
<img width="1897" height="909" alt="image" src="https://assets.kitploit.com/production/public/readmes/10725/b3a07f1e163ae260b2a5f908a70d571a145f702ad50b524725ce4b3562f7c367.png" />
<img width="1883" height="907" alt="image" src="https://assets.kitploit.com/production/public/readmes/10725/3d3404a7e55b688b497db428ecb7fa01b6a23ec8879e2c2c751c68a92545a334.png" />
<img width="1887" height="906" alt="image" src="https://assets.kitploit.com/production/public/readmes/10725/cd57a214ae604ed83ca50d119b49391afc0a66c03b3ed93feecfbb59578f5984.png" />
</details>
<img width="1788" height="1536" alt="image" src="https://assets.kitploit.com/production/public/readmes/10725/2e6051fe1ad7fadde5ff9074dbb4d96528dd2c8ab8262ea10e1fe49fee031153.png" />
<img width="1873" height="900" alt="image" src="https://assets.kitploit.com/production/public/readmes/10725/5201b888fdaa97465f141379e9f5caedb0bdd847b1e31a08b3e236df8b663ed6.png" />
> [!CAUTION]
> Si pretendes usar esto en un **entorno de producción**, usa un **Reverse Proxy** + **WAF** bien configurados para prevenir **problemas de seguridad**.
# Extensión de navegador de Cyberbro
<p>
<a href="https://addons.mozilla.org/addon/cyberbro-analyzer/"><img src="https://assets.kitploit.com/production/public/readmes/10725/7e7e7002c8f357304f16d1d06ff840c40e92c66f6ed072b18da36329502c7a13.png" alt="Get Cyberbro Analyzer for Firefox"></a>
<a href="https://chromewebstore.google.com/detail/cyberbro-analyzer/nfcfigpaollodajabegcdobhmgaclbbm"><img src="https://assets.kitploit.com/production/public/readmes/10725/28dd6378e71c68b4f21b54ad99bb1225f978b8f2bacfa3c46444f988c09ace1c.png" alt="Get Cyberbro Analyzer for Chromium"></a>
<a href="https://microsoftedge.microsoft.com/addons/detail/cyberbro-analyzer/lbponbmcggcepflackehgpbceehagiam"><img src="https://assets.kitploit.com/production/public/readmes/10725/0a301e6c3048478ead36dfbccdba2e5263de7fbeb3de9d22a9f159f64f378273.png" alt="Get Cyberbro Analyzer for Microsoft Edge"></a>
</p>
# API de Cyberbro
* La API está disponible en `/api/` y se puede acceder a ella a través de la GUI o la línea de comandos.
**Actualmente hay 3 endpoints:**
* `/api/analyze` - Analiza un texto y devuelve el ID de análisis (JSON).
* `/api/is_analysis_complete/<analysis_id>` - Comprueba si el análisis está completo (JSON).
* `/api/results/<analysis_id>` - Recupera los resultados de un análisis previo (JSON).
```bash
curl -X POST "http://localhost:5000/api/analyze" -H "Content-Type: application/json" -d '{"text": "cyberbro.net", "engines": ["reverse_dns", "rdap_whois"]}'
```
```json
{
"analysis_id": "e88de647-b153-4904-91e5-8f5c79174854",
"link": "/results/e88de647-b153-4904-91e5-8f5c79174854"
}
```
```bash
curl "http://localhost:5000/api/is_analysis_complete/e88de647-b153-4904-91e5-8f5c79174854"
```
```json
{
"complete": true
}
```
```bash
curl "http://localhost:5000/api/results/e88de647-b153-4904-91e5-8f5c79174854"
```
```json
[
{
"observable": "cyberbro.net",
"rdap_whois": {
"abuse_contact": "[email protected]",
"creation_date": "2024-12-20",
"data_source": "rdap",
"emails": [
"[email protected]"
],
"expiration_date": "2026-12-20",
"link": "https://rdap.verisign.com/net/v1/domain/CYBERBRO.NET",
"name_servers": [
"anderson.ns.cloudflare.com",
"lisa.ns.cloudflare.com"
],
"organization": null,
"registrant": null,
"registrant_country": null,
"registrant_email": null,
"registrar": "Cloudflare, Inc.",
"update_date": "2025-11-20"
},
"reverse_dns": {
"reverse_dns": [
"172.67.197.226",
"104.21.42.7"
]
},
"reversed_success": true,
"type": "FQDN"
}
]
```
> [!NOTE]
> La [página de documentación dedicada](https://docs.cyberbro.net/quick-start/API-usage-and-engine-names) proporciona todos los nombres de los motores utilizables.
# API y servicios de terceros
* [AbuseIPDB](https://docs.abuseipdb.com/)
* [Abusix](https://abusix.com/)
* [Alienvault](https://otx.alienvault.com/)
* [CriminalIP](https://www.criminalip.io/)
* [CrowdStrike](https://www.crowdstrike.com/)
* [crt.sh](https://crt.sh/)
* [DFIR Iris](https://www.dfir-iris.org/)
* [Github](https://github.com/)
* [Google Safe Browsing](https://developers.google.com/safe-browsing)
* [Google](https://google.com/)
* [Google DNS](https://dns.google/)
* [Grep.App](https://grep.app/)
* [Hister](https://hister.org/)
* [Hudson Rock](https://hudsonrock.com/)
* [ICANN](https://lookup.icann.org/)
* [IPapi](https://ipapi.is/)
* [IPinfo](https://ipinfo.io/developers)
* [IPquery](https://ipquery.gitbook.io/ipquery-docs)
* [Ioc.One](https://ioc.one/)
* [Microsoft Defender for Endpoint](https://docs.microsoft.com/en-us/windows/security/threat-protection/microsoft-defender-atp/microsoft-defender-for-endpoint-api)
* [Microsoft Entra ID (OpenID Configuration)](https://login.microsoftonline.com/)
* [MISP](https://www.misp-project.org/)
* [MISP Feedback](https://github.com/MISP/misp-feedback/)
* [OpenCTI](https://www.opencti.io/)
* [OpenRDAP](https://www.openrdap.org/)
* [Phishtank](https://www.phishtank.com/)
* [Ransomware.Live](https://ransomware.live/)
* [ReversingLabs Spectra Analyze](https://www.reversinglabs.com/products/spectra-analyze)
* [Rösti](https://rosti.bin.re/) - Repackaged Open Source Threat Intelligence
* [ScanMalware](https://scanmalware.com/)
* [Shodan](https://developer.shodan.io/)
* [Spur.us](https://spur.us/)
* [ThreatFox](https://threatfox.abuse.ch/api/)
* [URLscan](https://urlscan.io/)
* [VirusTotal](https://developers.virustotal.com/v3.0/reference)
* [WebScout](https://webscout.io/)
> [!NOTE]
> ¿Alguna pregunta? Consulta https://docs.cyberbro.net o abre un [issue](https://github.com/stanfrbd/cyberbro/issues/new) \
> Para la configuración avanzada (ajuste de `supervisord.conf` antes del despliegue, selección de motores visibles, cambio del prefijo `/api/`...), consulta la [página de documentación dedicada](https://docs.cyberbro.net/quick-start/Advanced-options-for-deployment).
# Agradecimientos especiales
Un enorme agradecimiento a todos los increíbles colaboradores que hicieron pull requests y ayudaron a mejorar este proyecto:
* [Florian PILLOT](https://github.com/Harukunnn) quien reelaboró los motores (refactorización y optimizaciones).
* [Axel](https://github.com/botlabsDev) quien desarrolla [Ioc.One](https://ioc.one/) y añadió un User-Agent específico que permite el scraping de Ioc[.]One.
* [Jon Mark Allen](https://github.com/ubahmapk/) quien añadió una mejor gestión de secretos y pruebas. Refactorizó mucho e hizo muchas mejoras al código, incluido CriminalIP.
* [cirosec GmbH - Felix Friedberger](https://github.com/cirosec) por añadir el motor crt.sh.
* [Stig Dahl](https://github.com/sdaaish) por mejorar el motor crt.sh, añadir la búsqueda de DFIR IRIS y corregir problemas de Bandit, corregir el motor MISP, añadir el motor MISP Feedback.
* [0xffr](https://github.com/0xffr) por corregir el issue #98 - motor Grep.app roto y comentar correctamente en el motor CriminalIP.
* [Maxime Berthault - Maxou56800](https://github.com/Maxou56800) por desarrollar Cyberbro CLI.
* [Jonas Lejon](https://github.com/jonaslejon) por añadir el motor ScanMalware.
* [egeoguz04](https://github.com/egeoguz04) por permitir la configuración del endpoint de Google CSE. Esto será útil para los próximos cambios de Google.
¡Tus contribuciones son muy apreciadas!
# Licencia
```
MIT License
Copyright (c) 2024-2026 stanfrbd
Permission is hereby granted, free of charge, to any person obtaining a copy
of this software and associated documentation files (the "Software"), to deal
in the Software without restriction, including without limitation the rights
to use, copy, modify, merge, publish, distribute, sublicense, and/or sell
copies of the Software, and to permit persons to whom the Software is
furnished to do so, subject to the following conditions:
The above copyright notice and this permission notice shall be included
in all copies or substantial portions of the Software.
THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS
OR IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY,
FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT. IN NO EVENT SHALL
THE AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER
LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING
FROM, OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER
DEALINGS IN THE SOFTWARE.
```
# Logo
El logo utilizado en este proyecto es gratuito para uso personal y comercial y se puede encontrar [aquí](https://www.veryicon.com/icons/object/material_design_icons/web-39.html).