

cyberbro v0.14.2
Una aplicación simple que extrae tus IoCs de entrada basura y verifica su reputación utilizando múltiples servicios CTI.
Cyberbro
Una aplicación sencilla que extrae tus IoC de entradas desordenadas y verifica su reputación utilizando múltiples servicios.
🌐 demo.cyberbro.net



Acerca de
Inspirado por Cybergordon e IntelOwl.
Este proyecto tiene como objetivo proporcionar una forma sencilla y eficiente de verificar la reputación de tus observables utilizando múltiples servicios, sin tener que desplegar una solución compleja. Lee la documentación en https://docs.cyberbro.net/
[!TIP] Para crear informes personalizados, usa Cyberbro con tu LLM favorito (Claude, OpenAI gpt-5...) a través de MCP (Model Context Protocol)
Consulta Cyberbro MCP para más información.
Demo
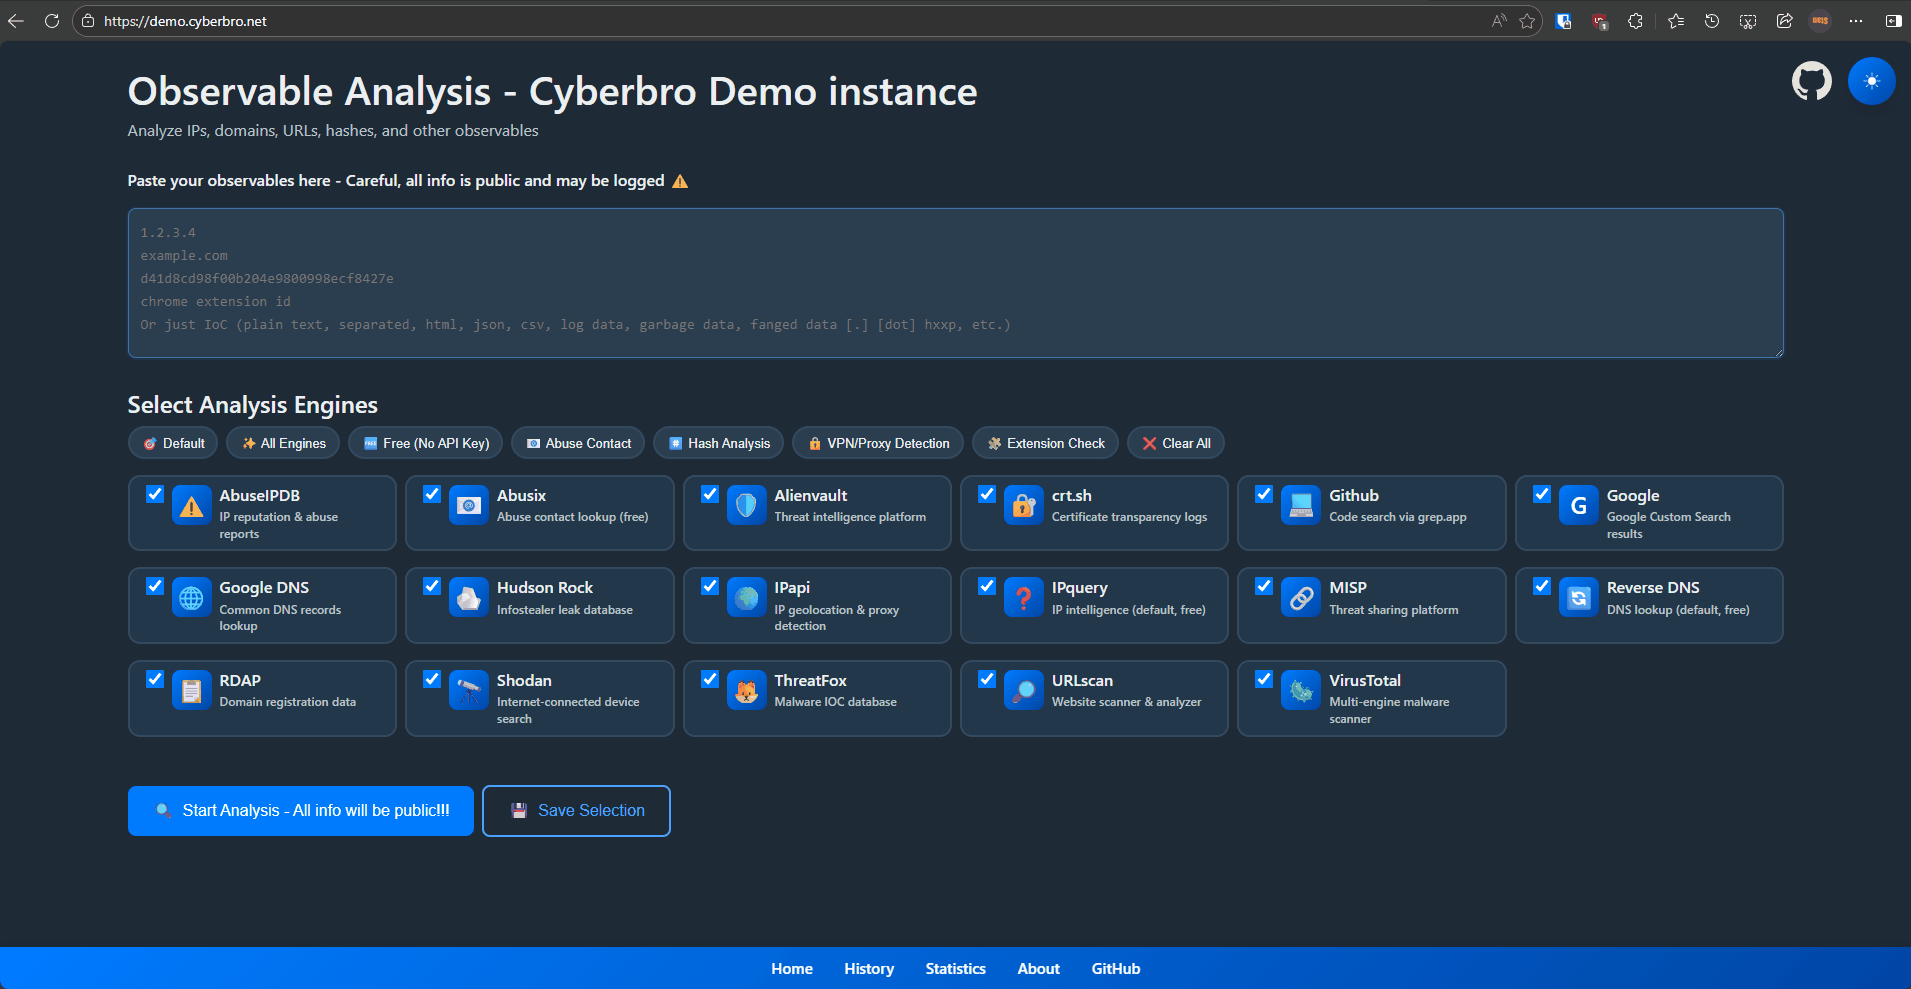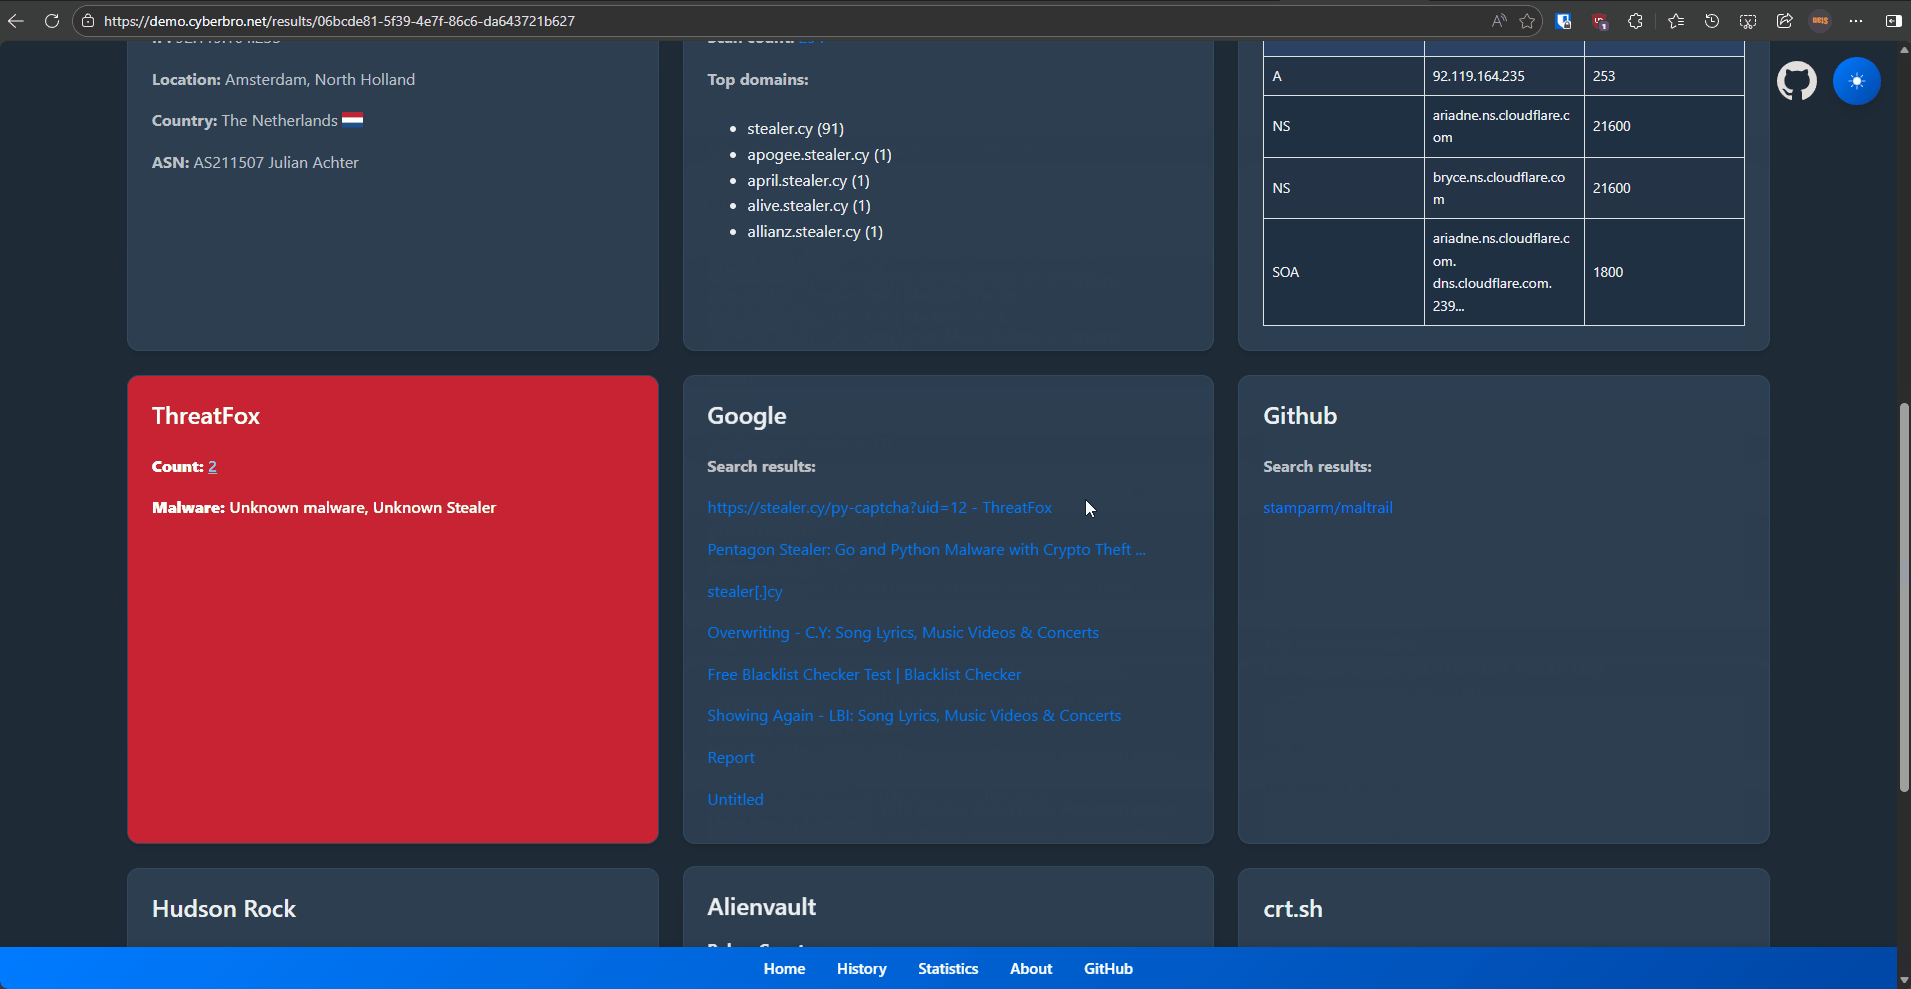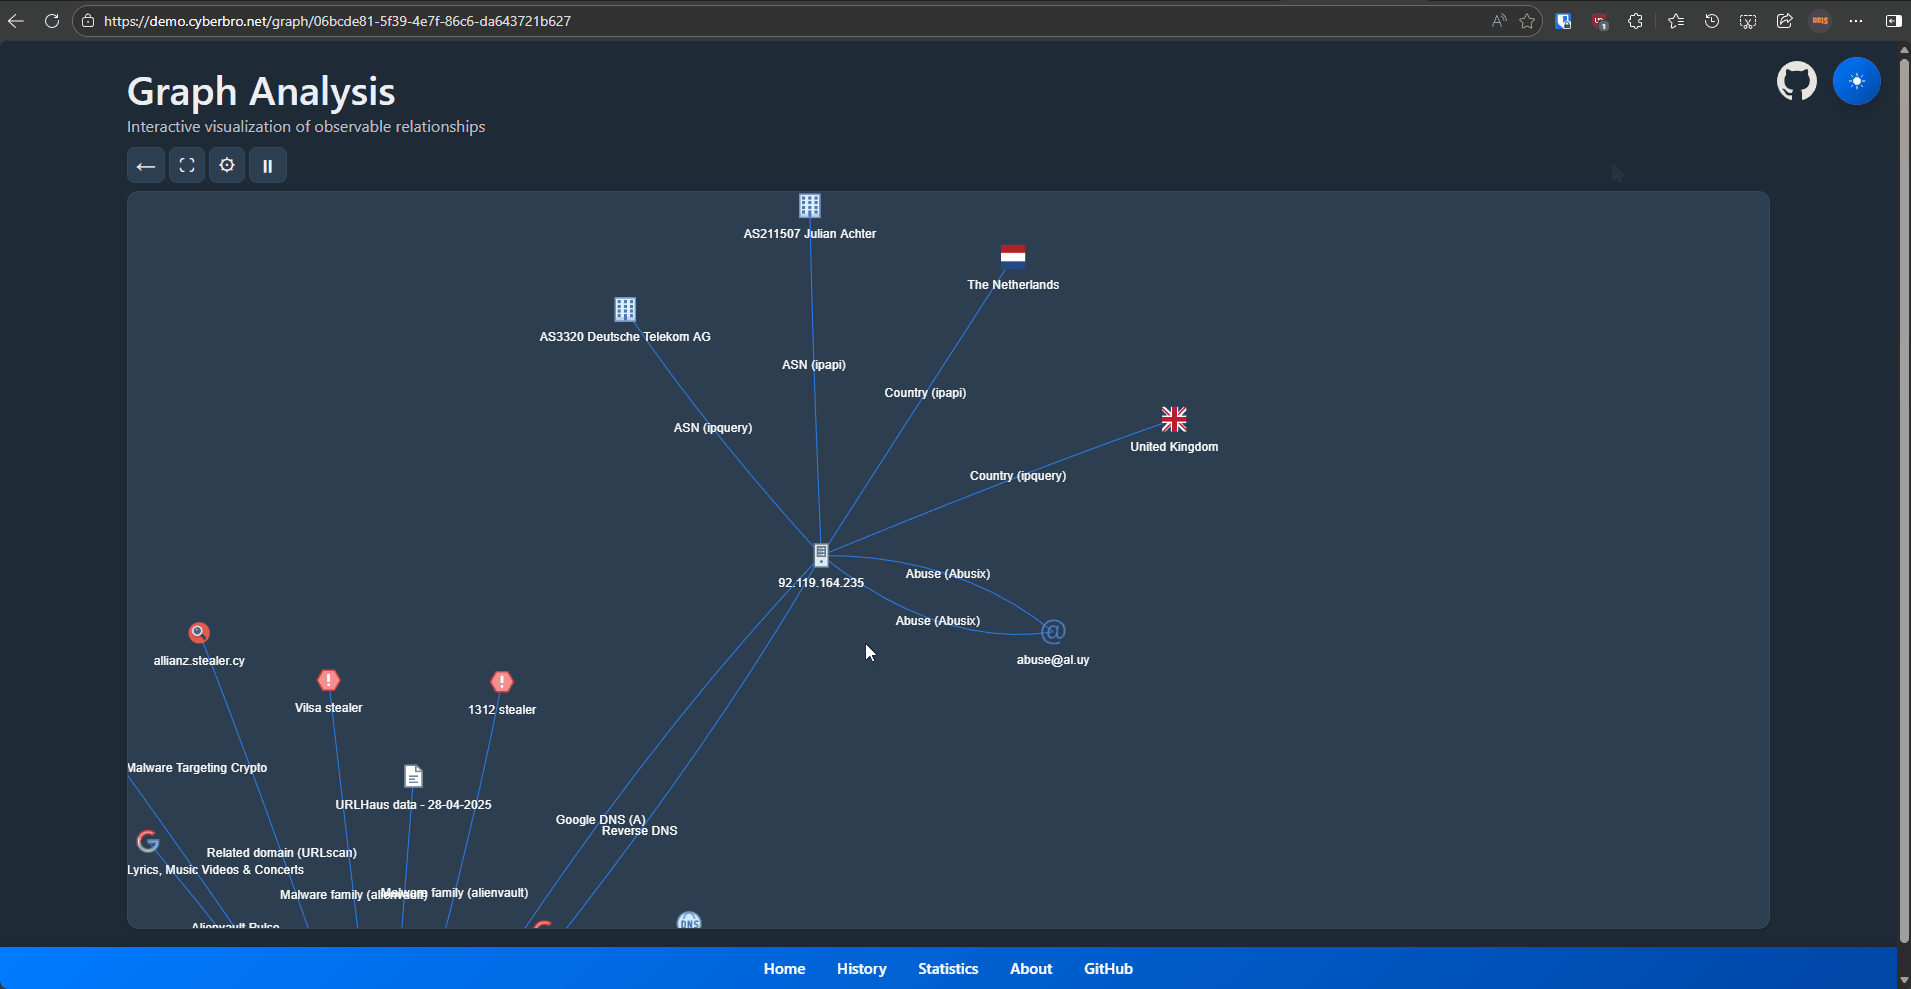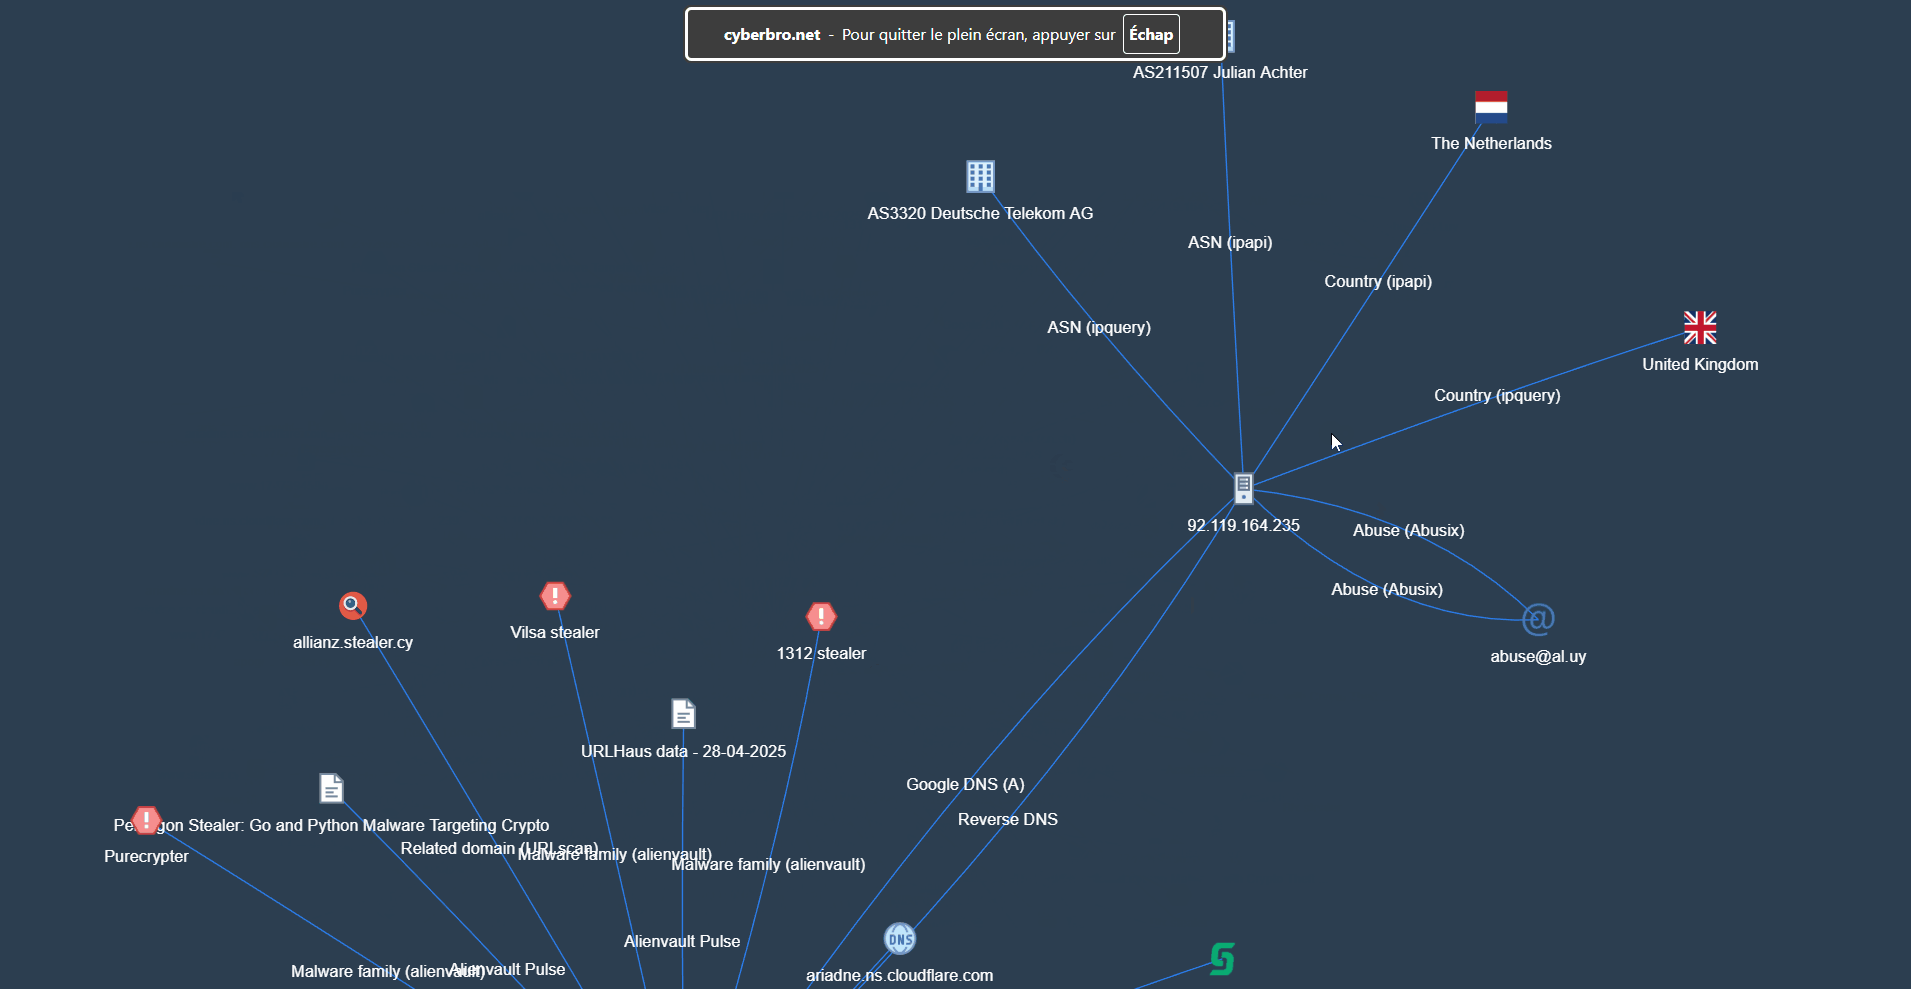
Características
- Entrada sencilla: Pega registros sin procesar o IoC: análisis y extracción automáticos.
- Comprobaciones multiservicio: Consulta de reputación para IPs, hashes, dominios, URLs e IDs de extensiones de Chrome en numerosos servicios de threat intel.
- Informes completos: Búsqueda avanzada, filtrado y exportación a CSV/Excel.
- Procesamiento rápido: Multihilo para mayor velocidad.
- Pivoting automatizado: Descubre dominios, URLs e IPs relacionados mediante DNS inverso y RDAP / Whois.
- Información precisa de dominios y abuso: Consultas de RDAP / Whois y contactos de abuso.
- Integraciones: Microsoft Defender for Endpoint, CrowdStrike, OpenCTI, Grep.App, Hudson Rock y más.
- Proxy y almacenamiento: Soporte de proxy y resultados almacenados en SQLite.
- Historial y gráficos: Historial de análisis y vista de gráficos experimental.
- Caché: Almacenamiento en caché para consultas repetidas más rápidas (habilitado a nivel de multi-motores, no en cada motor).
Qué hace único a Cyberbro
- Apto para principiantes: Accesible para todos los niveles de habilidad.
- Búsqueda de IDs de extensiones de Chrome: Obtén nombres de extensiones y datos CTI a partir de IDs.
- Despliegue ligero: Configuración y uso sencillos.
- Extracción avanzada de TLD: Detección precisa del dominio raíz para mejores consultas.
- Recopilación de datos pragmática: Utiliza GitHub y Google para encontrar IoC pasados por alto.
- Integración de informes CTI: Obtiene informes relacionados con IoC desde IoC.One.
- Integración con EDR: Comprueba observables contra tus propias herramientas de seguridad (MDE, CrowdStrike).
Primeros pasos - TL;DR
[!TIP] Si eres perezoso, necesitas Docker.
Haz ungit clone; copia.env.samplea.env;docker compose upy luego ve alocalhost:5000. ¡Sí, eso es todo!
Primeros pasos
- Para empezar, clona el repositorio
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
Edita el archivo de configuración (obligatorio)
cp .env.sample .env
[!NOTE] ¿No tienes claves API? No hay problema, solo copia
.env.samplea.envy deja los valores opcionales vacíos. Ten cuidado si se usa un proxy.
¡Podrás usar todos los motores gratuitos!
- Rellena los valores (incluido el proxy si es necesario) en el archivo
.env.
[!WARNING]
.envcontiene secretos sensibles y nunca debe ser confirmado en el repositorio. Para despliegues en producción/equipo, usa SOPS, Vault o un flujo de trabajo equivalente de gestor de secretos.
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
[!IMPORTANT] A partir de la versión
v0.13.0, Cyberbro ya no admitesecrets.jsonni la página/config. Cf. discusión 165.
Si ya tienes unsecrets.jsonheredado, conviértelo a.envcon:python3 scripts/secrets_json_to_env.py
Consulta Opciones avanzadas para el despliegue en la documentación.
Iniciar la aplicación
Perezoso y fácil - usa docker
[!WARNING] Asegúrate de instalar el plugin
composecomodocker composey nodocker-compose. En Docker, la aplicación se enlaza a0.0.0.0dentro del contenedor incluso si tu.envlocal estableceFLASK_HOST=127.0.0.1.
docker compose up # use -d to run in background and use --build to rebuild the image
- Ve a http://127.0.0.1:5000 y disfruta.
No olvides editar
.envantes de construir la imagen.
Consulta Opciones avanzadas para el despliegue en la documentación para obtener todas las opciones de despliegue con Docker.
La forma antigua
- Clona el repositorio e instala los requisitos.
Es posible que quieras crear un venv antes de instalar las dependencias.
pip install -r requirements.txt
- Ejecuta la aplicación con
gunicorn(modo limpio).
gunicorn -c prod/gunicorn.conf.py app:app
- Ejecuta la aplicación en modo desarrollo.
python3 app.py