prismor v1.44.0
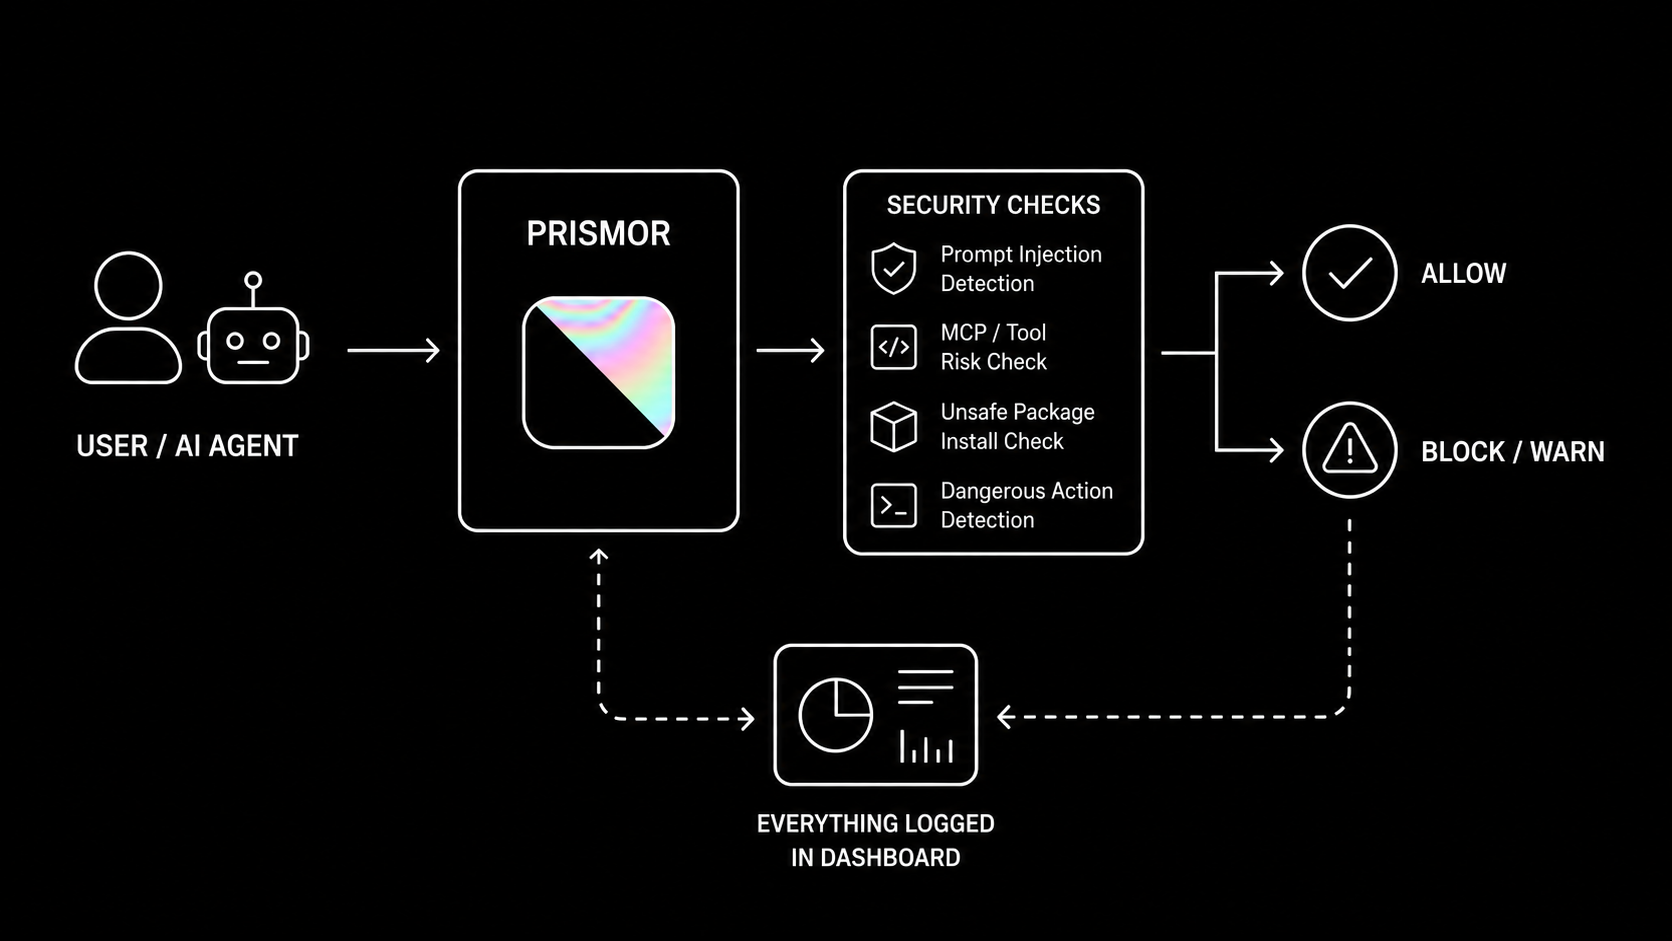
Plano de control de ejecución autoalojado para agentes de IA. Observa o aprueba mediante HITL o bloquea llamadas de herramientas maliciosas antes de que se ejecuten: fugas de secretos, inyección de prompts, cadena de suministro, etc., en un panel local. Agnóstico al agente (Claude, codex, langchain, etc.).
Prismor



Seguridad en tiempo de ejecución para Claude Code, Codex, Langchain y otros frameworks/harnesses de agentes de IA.
Prismor es altamente personalizable según las políticas propias del usuario. Modo observar o aplicar para ver la actividad del agente en un panel de control local de autoservicioSitio web • Incorporación con Skill


Además de Grok Build, Crush, OpenHands, Qwen Code, Continue CLI, Goose, Hermes, OpenClaw, Devin CLI, Factory Droid, Aider y más — consulta AGENT_INTEGRATIONS.md para ver la matriz de cobertura completa
El problema
Los agentes de IA ejecutan comandos de shell, leen y escriben archivos, acceden a credenciales y llaman a APIs externas. Hacen esto de forma autónoma, a menudo a lo largo de muchos pasos, con puntos de control limitados.
Esto genera riesgos para los que las herramientas de seguridad tradicionales no están diseñadas:
- Inyección de prompts - contenido malicioso en un archivo, issue o página web puede redirigir al agente a mitad de tarea
- Acciones destructivas no intencionadas - un agente interpreta mal una instrucción y ejecuta algo irreversible
- Exfiltración de secretos - un agente lee
.envo archivos de credenciales como parte de una tarea de depuración y envía el contenido al exterior - Falta de visibilidad e identidad - un agente puede generar subagentes y carecer de visibilidad completa para el usuario final
- Escalada de privilegios - un agente modifica sudoers, pipelines de CI o permisos de archivos para resolver un error de permisos
- Manipulación de dependencias - un agente instala o reescribe un paquete siguiendo instrucciones de una entrada inyectada
- Riesgo en la cadena de suministro - un agente instala un paquete vulnerable o de día cero mientras optimiza la velocidad del código
Las herramientas estándar de seguridad a nivel de sistema operativo y endpoint monitorizan el kernel y el sistema de archivos. Pero carecen del contexto para hacer usable la IA
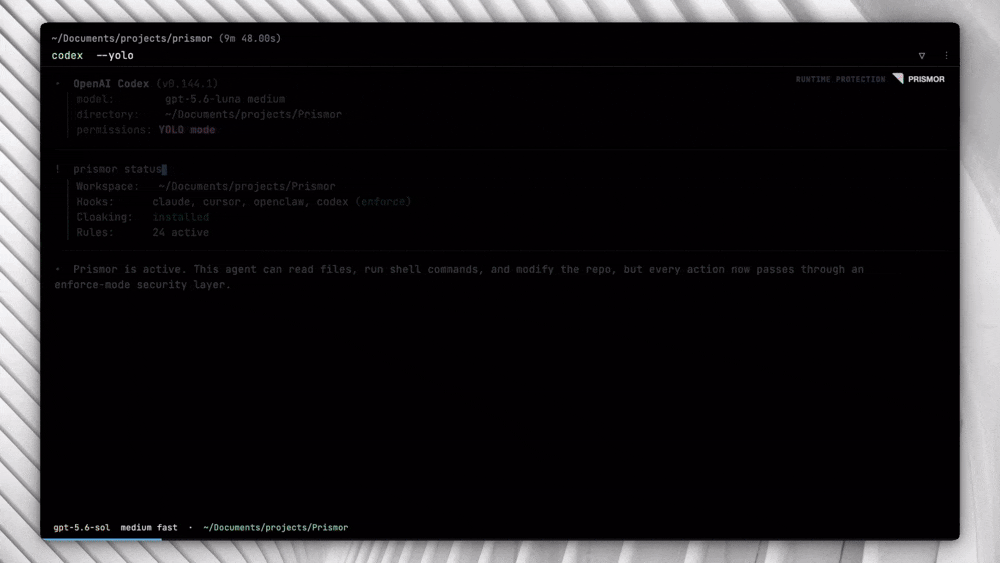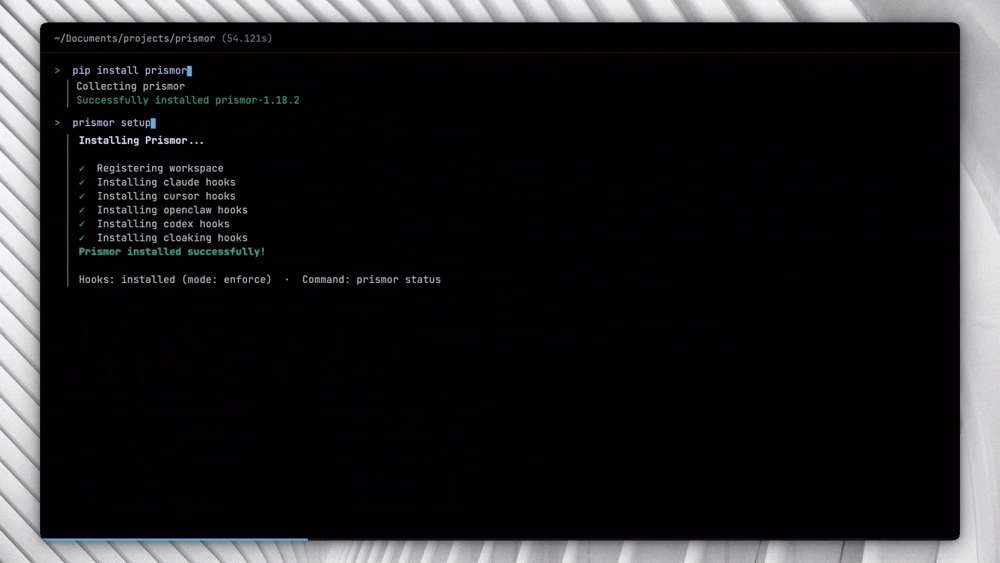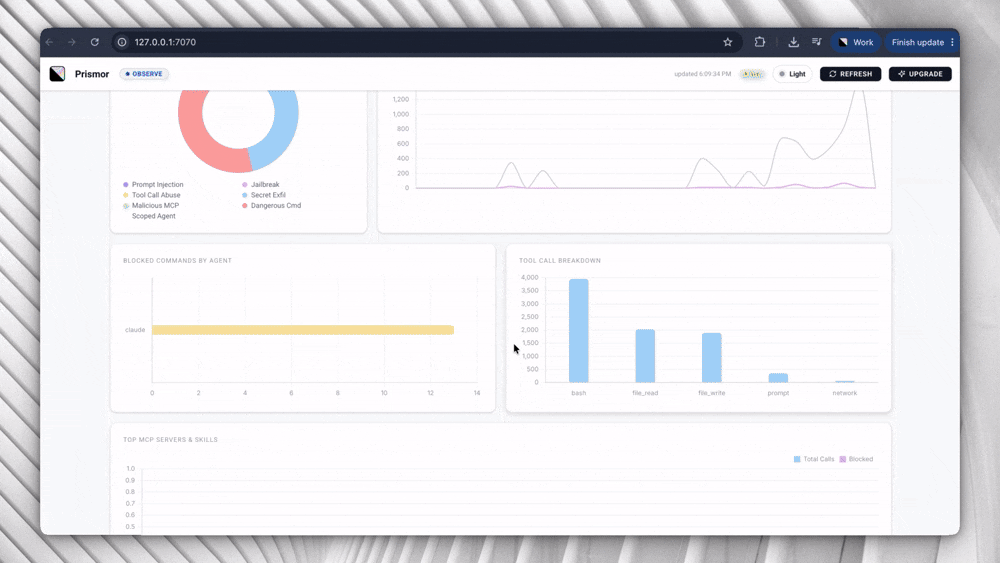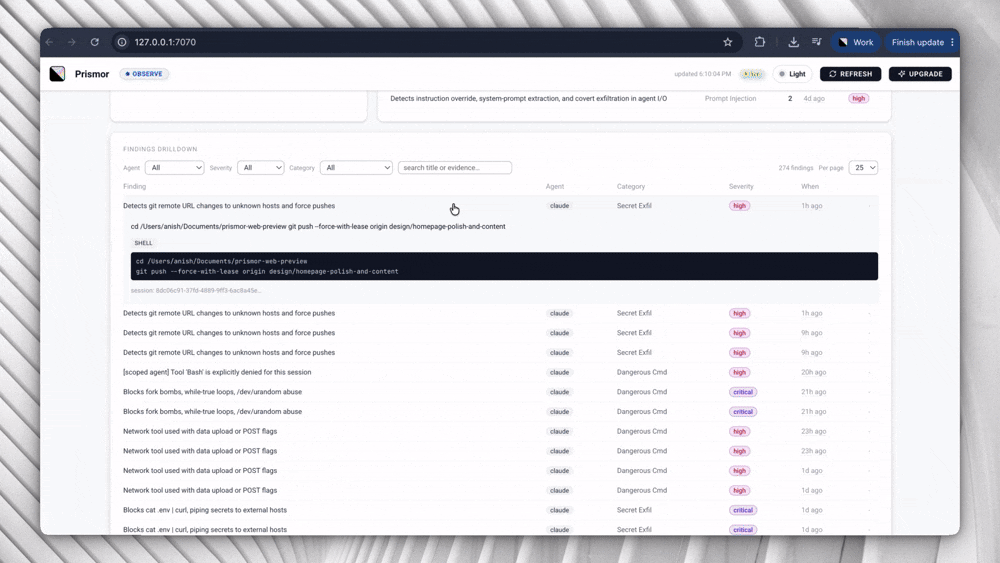
Inicio rápido (30s)
pip install prismor
prismor setup
Para las alternativas de Skill, curl y git-clone, además de los sistemas PEP 668 y la configuración de ocultación de secretos, consulta la guía de instalación completa.
Capacidades