prismor v1.38.1
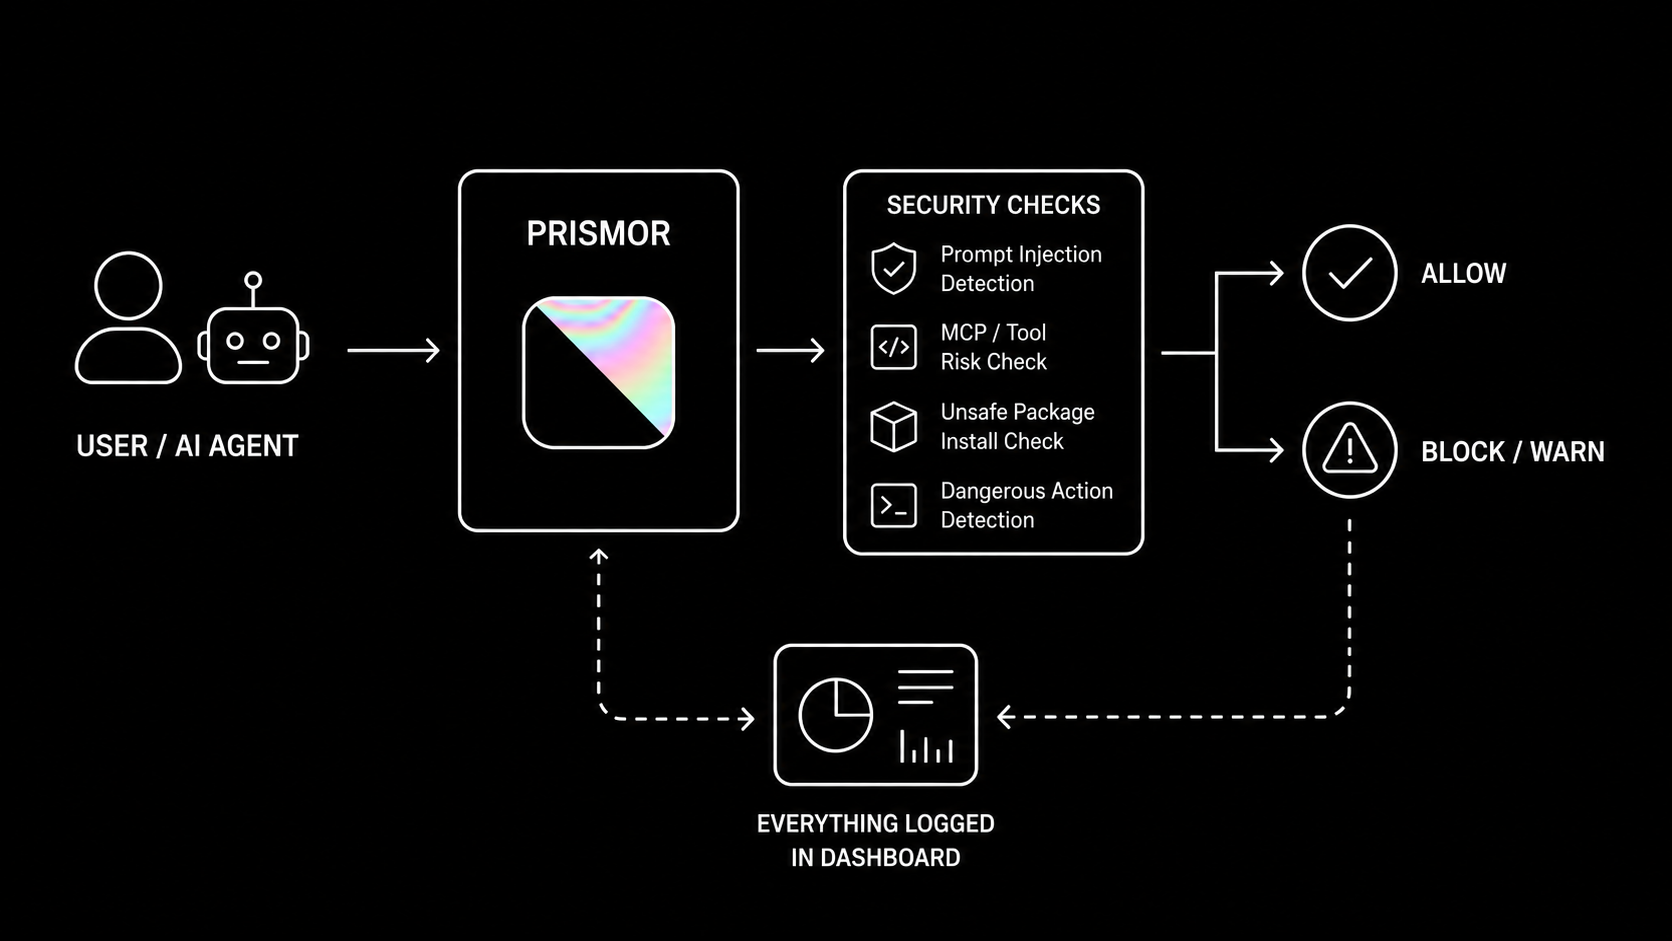
Plano de control de runtime autoalojado para agentes de IA. Observa, aprueba mediante HITL o bloquea llamadas a herramientas maliciosas antes de que se ejecuten: fugas de secretos, inyección de prompts, cadena de suministro, etc., en un panel local. Agnóstico respecto al agente (Claude, codex, etc.).
Prismor



Seguridad en tiempo de ejecución para Claude Code, Codex, Langchain y otros frameworks/harness de agentes de IA.
Prismor es altamente personalizable según las políticas propias del usuario. Modo de observación o de aplicación para ver la actividad del agente en un panel de control local de autoservicioSitio web • Incorporación con Skill


Además de Grok Build, Crush, OpenHands, Qwen Code, Continue CLI, Goose, Hermes, OpenClaw, Devin CLI, Factory Droid, Aider y más — consulta AGENT_INTEGRATIONS.md para ver la matriz de cobertura completa
El problema
Los agentes de IA ejecutan comandos de shell, leen y escriben archivos, acceden a credenciales y llaman a API externas. Hacen esto de forma autónoma, a menudo a lo largo de muchos pasos, con puntos de control limitados.
Esto genera riesgos para los que las herramientas de seguridad tradicionales no están diseñadas:
- Inyección de prompts - el contenido malicioso en un archivo, issue o página web puede redirigir al agente en mitad de una tarea
- Acciones destructivas no intencionadas - un agente interpreta mal una instrucción y ejecuta algo irreversible
- Exfiltración de secretos - un agente lee
.envo archivos de credenciales como parte de una tarea de depuración y envía el contenido al exterior - Falta de visibilidad e identidad - un agente puede generar subagentes y carecer de visibilidad completa para el usuario final
- Escalada de privilegios - un agente modifica sudoers, pipelines de CI o permisos de archivos para resolver un error de permisos
- Manipulación de dependencias - un agente instala o reescribe un paquete siguiendo las indicaciones de una entrada inyectada
- Riesgo en la cadena de suministro - un agente instala un paquete vulnerable o con un 0-day mientras optimiza la velocidad de desarrollo
Las herramientas de seguridad estándar a nivel de sistema operativo y de endpoint monitorizan el kernel y el sistema de archivos. Pero carecen del contexto necesario para hacer usable la IA
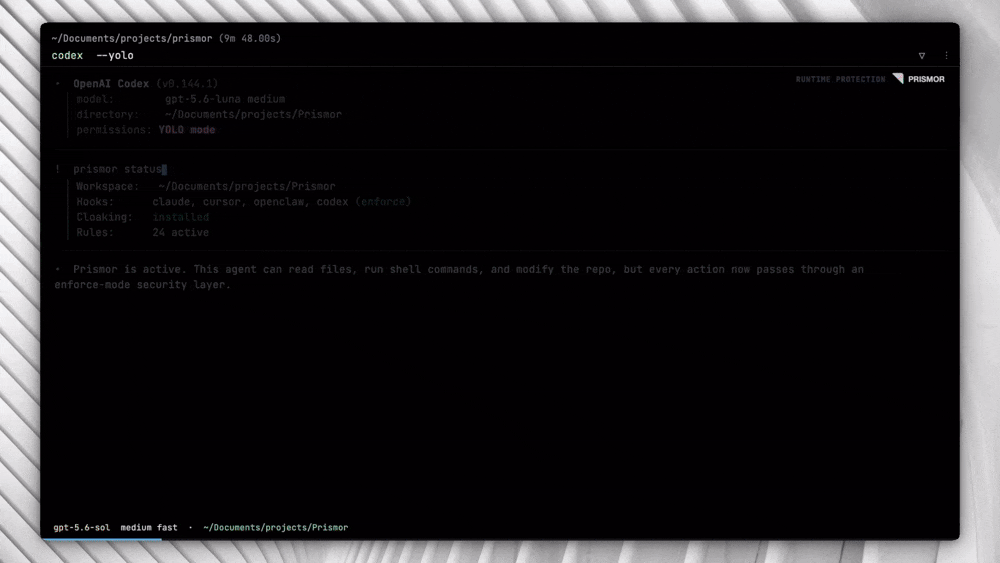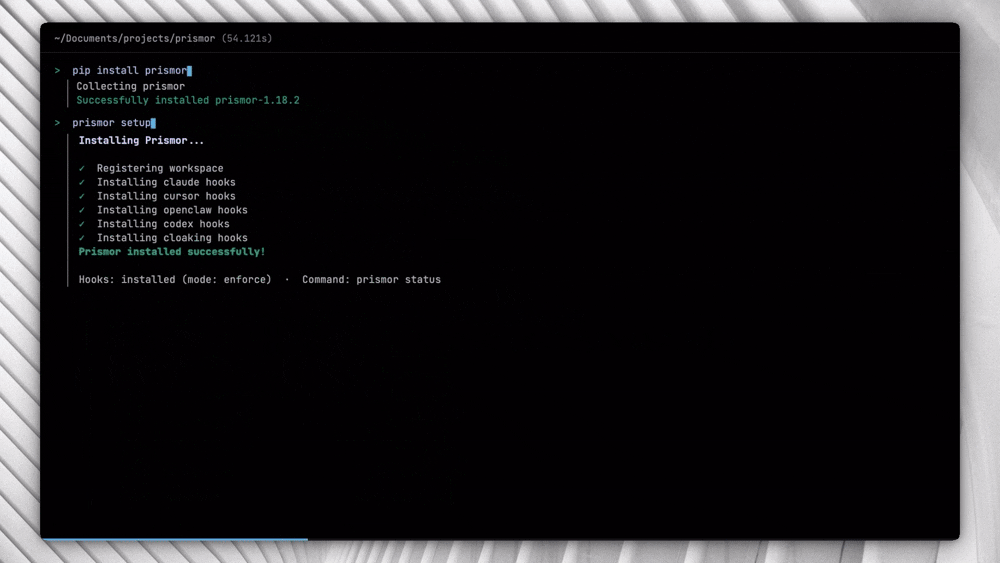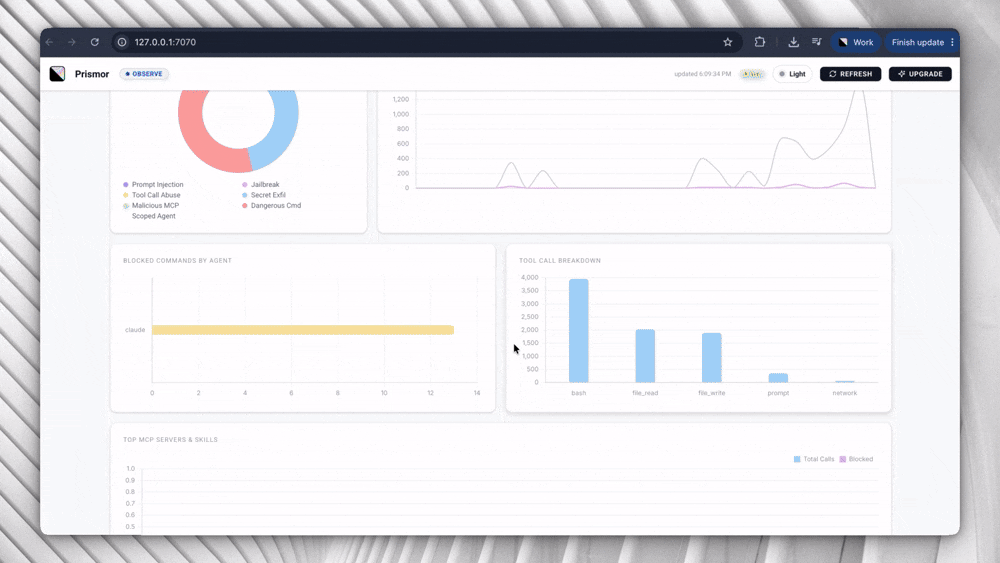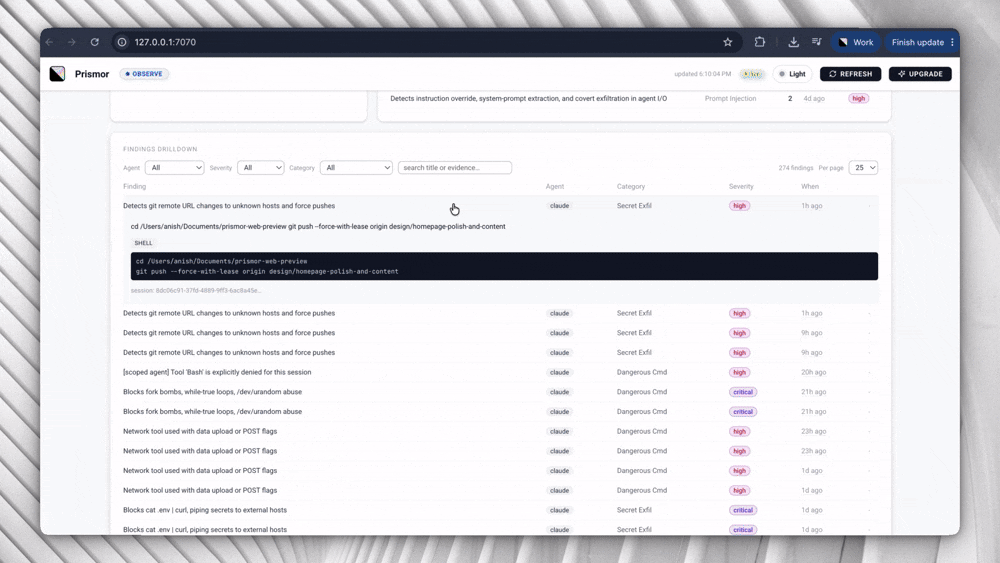
Inicio rápido (30s)```bash
pip install prismor prismor setup
Para las alternativas de Skill, curl y git-clone, además de los sistemas PEP 668 y la configuración de ocultación de secretos, consulta la [guía de instalación completa](https://github.com/prismorsec/prismor/blob/main/docs/installation.md).
---
## Capacidades<a name="capabilities" />