
noir v1.3.1
Caza cada Endpoint en tu código, expón Shadow APIs, mapea la Superficie de Ataque.
Caza cada Endpoint en tu código, expón Shadow APIs, mapea la Superficie de Ataque.


Documentación • Instalación • Uso • Github Action • Contribuir • Changelog
Noir es una herramienta SAST que lee el código fuente y extrae los endpoints que expone una aplicación — rutas, métodos, parámetros, cabeceras, cookies y los archivos fuente detrás de ellos. Las Shadow APIs, las rutas obsoletas y los handlers no documentados forman parte del mismo inventario; no son un modo separado.
El inventario alimenta a tres audiencias:
- Revisores humanos. Los ingenieros de seguridad y auditores de código obtienen una lista enfocada de puntos de entrada alcanzables por un atacante — rutas, parámetros, archivos fuente, etiquetas — en lugar de hojear todo el repositorio.
- Auditores de IA. Los agentes SAST basados en LLM obtienen la misma lista enfocada, más contexto de revisión por endpoint (
--include calleepara callees de 1 salto,--ai-contextpara guards, sinks, validadores y señales). - Herramientas DAST. ZAP, Burp Suite, Caido y Gori obtienen una lista real de rutas para escanear, incluidas rutas que nunca habrían alcanzado mediante crawling.
Qué hace Noir
- Extracción de endpoints. Análisis estático en 206 frameworks. Devuelve endpoints, parámetros, cabeceras, cookies y los archivos fuente de los que provienen.
- Fallback con LLM. Entrega frameworks no soportados (o enrutamiento personalizado puntual) a OpenAI / Ollama / etc. cuando las reglas estáticas no aplican.
- Salida para la siguiente etapa. JSON, YAML, OpenAPI, SARIF, cURL, Postman, HTML — el formato que lea la siguiente herramienta de la cadena.
- Integración con DAST. Canaliza directamente hacia ZAP, Burp Suite, Caido o Gori como objetivo proxy, o exporta OpenAPI para que lo importen.
- Contexto SAST para IA. El inventario de endpoints (y, con
--include callee, las funciones de 1 salto que invoca cada handler) es el contexto enfocado que un auditor LLM necesita para encontrar bugs alcanzables por un atacante.--ai-contextva más allá y adjunta contexto de revisión agregado por endpoint — guards, callees, sinks, validadores y señales — para que el LLM no tenga que redescubrirlos. - CI/CD. GitHub Action, salida SARIF, códigos de salida — encaja en el pipeline que ya tienes.
Uso
noir -h
Ejemplo
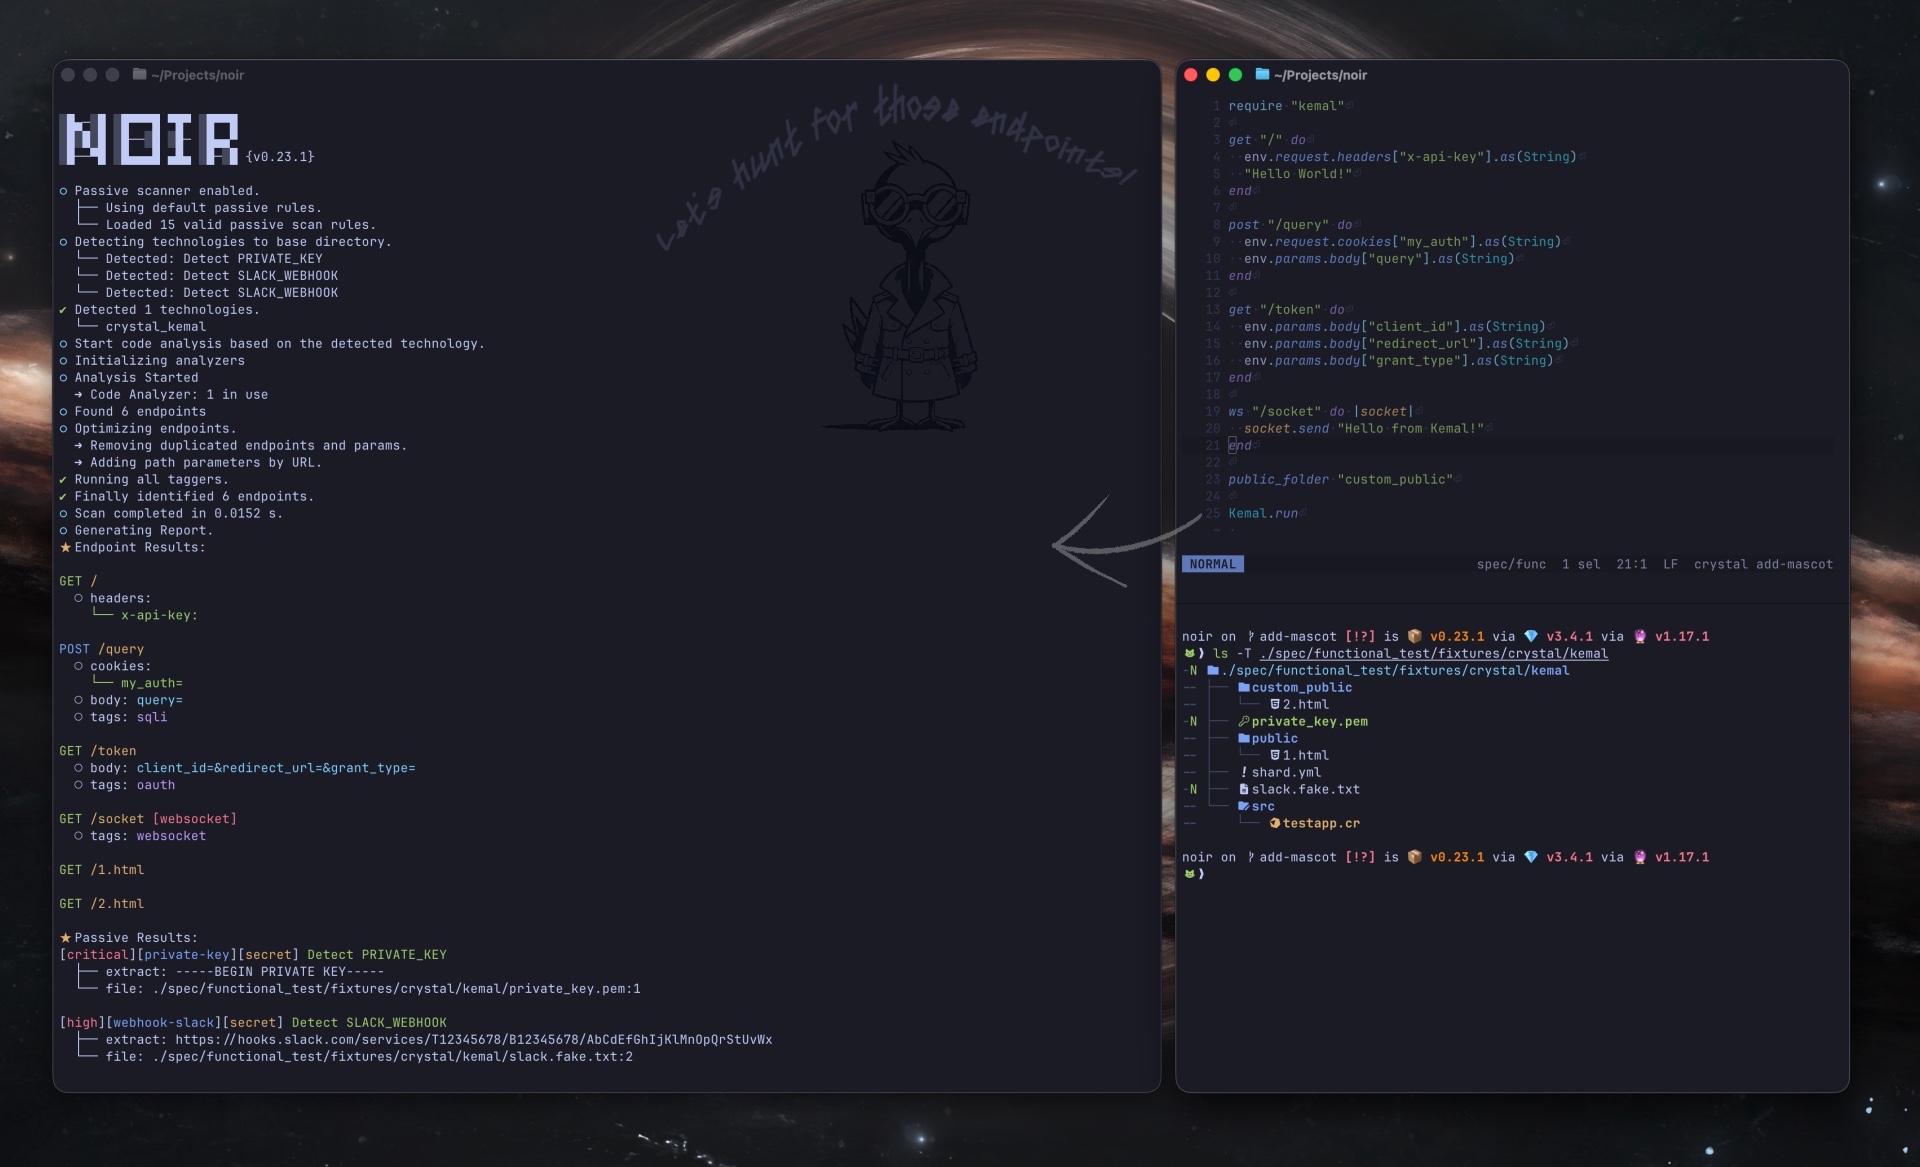
noir scan <source_dir>
Si lo usas con Github Action, consulta este documento .
Para más detalles, visita nuestra página de documentación.
Roadmap
Noir comenzó como una ayuda para pruebas WhiteBox: extraer endpoints del código fuente para que DAST pueda escanearlos con mayor precisión. El trabajo ha crecido — el mismo inventario ahora también alimenta a auditores humanos y agentes SAST de IA. El objetivo a partir de aquí es servir igual de bien a los tres consumidores: humanos que revisan el código, LLMs que lo auditan y herramientas DAST que lo escanean.
A partir de aquí:
- Ampliar la cobertura de lenguajes y frameworks; mantener la precisión honesta con fixtures por framework.
- Apoyarse más en los LLMs para los casos que el análisis estático no puede alcanzar.
- Enriquecer el contexto de revisión por endpoint (guards, callees, sinks, validadores, señales) para que los revisores humanos y los auditores de IA compartan la misma vista enfocada de cada handler.
- Mantener la integración con DAST como algo de primera clase — OpenAPI, objetivos proxy y traspasos directos a ZAP / Burp / Caido / Gori.
Proyecto OWASP
OWASP Noir se unió a la OWASP Foundation en junio de 2024.
- Página oficial del proyecto: https://owasp.org/projects/noir
- OWASP Nest: https://nest.owasp.org/projects/noir
Noticias y Actualizaciones
- Mayo de 2026: Publicada la v1.0.0 — introduciendo una línea 1.x estable en todos los analizadores, taggers, passive-scan y una estructura de CLI completamente nueva centrada en verbos.
- Mayo de 2026: Roadmap renovado — el objetivo de Noir ahora es servir por igual a humanos, auditores de IA y herramientas DAST como consumidores del mismo inventario de endpoints.
- Agosto de 2025: Presentado en el OWASP Seoul Meetup. (Open Source Gardening)
- Noviembre de 2024: Publicado un guest blog post "Powering Up DAST with ZAP and Noir" en el blog de ZAP.
- Junio de 2024: Se unió a OWASP como OWASP Noir
- Renombrada la organización de GitHub de noir-cr a owasp-noir
- Transición a co-liderazgo con @ksg97031
- Noviembre de 2023: Se movió el repositorio de Noir a la organización de GitHub noir-cr.
- Agosto de 2023: Comenzó como proyecto personal de @hahwul.
Equipo Principal
Contribuir
Noir es un proyecto de código abierto hecho con ❤️. Si deseas contribuir, consulta CONTRIBUTING.md y envía un Pull Request.
