

dep-scan v6.3.0
Escáner de vulnerabilidades de dependencias de última generación con análisis de alcanzabilidad, generación de SBOM, auditoría de licencias y escaneo de imágenes de contenedores para integración CI/CD.
Introducción
OWASP dep-scan es una herramienta de auditoría de riesgos y seguridad de próxima generación basada en vulnerabilidades conocidas, avisos y limitaciones de licencia para las dependencias del proyecto. Se admiten tanto repositorios locales como imágenes de contenedores como entrada, y la herramienta es ideal para la integración con plataformas ASPM/VM y en entornos CI.

Contenido
- Características
- Flujos de datos alcanzables precisos
- Matriz de alcanzabilidad
- Alcanzabilidad en Rust (mediante rusi)
- Alcanzabilidad en Go (mediante golem)
- Alcanzabilidad en .NET (mediante dosai)
- Alcanzabilidad en JVM, JavaScript, Python y PHP (mediante atom)
- Fuentes de datos de vulnerabilidades
- Distribuciones Linux
- Inicio rápido
- Desarrollo local
- Documentación (depscan.readthedocs.io)
- Licencia
Características
- Escanea la mayoría del código de la aplicación (repositorios locales, imágenes de contenedores Linux, manifiestos de Kubernetes y sistema operativo) para identificar CVEs conocidas con priorización.
- Realiza análisis avanzado de alcanzabilidad para múltiples lenguajes (consulte la matriz de alcanzabilidad a continuación).
- El escaneo de vulnerabilidades de paquetes se realiza localmente y es bastante rápido. No se utiliza ningún servidor.
- Genera un Inventario de Componentes de Software (SBOM) con información del Informe de Divulgación de Vulnerabilidades (VDR).
- Genera un documento VEX del Marco Común de Avisos de Seguridad (CSAF) 2.0/2.1 (consulte el Léame de CSAF).
- Realiza una auditoría de riesgos profunda de paquetes para ataques de confusión de dependencias y riesgos de mantenimiento (consulte la documentación de auditoría de riesgos).
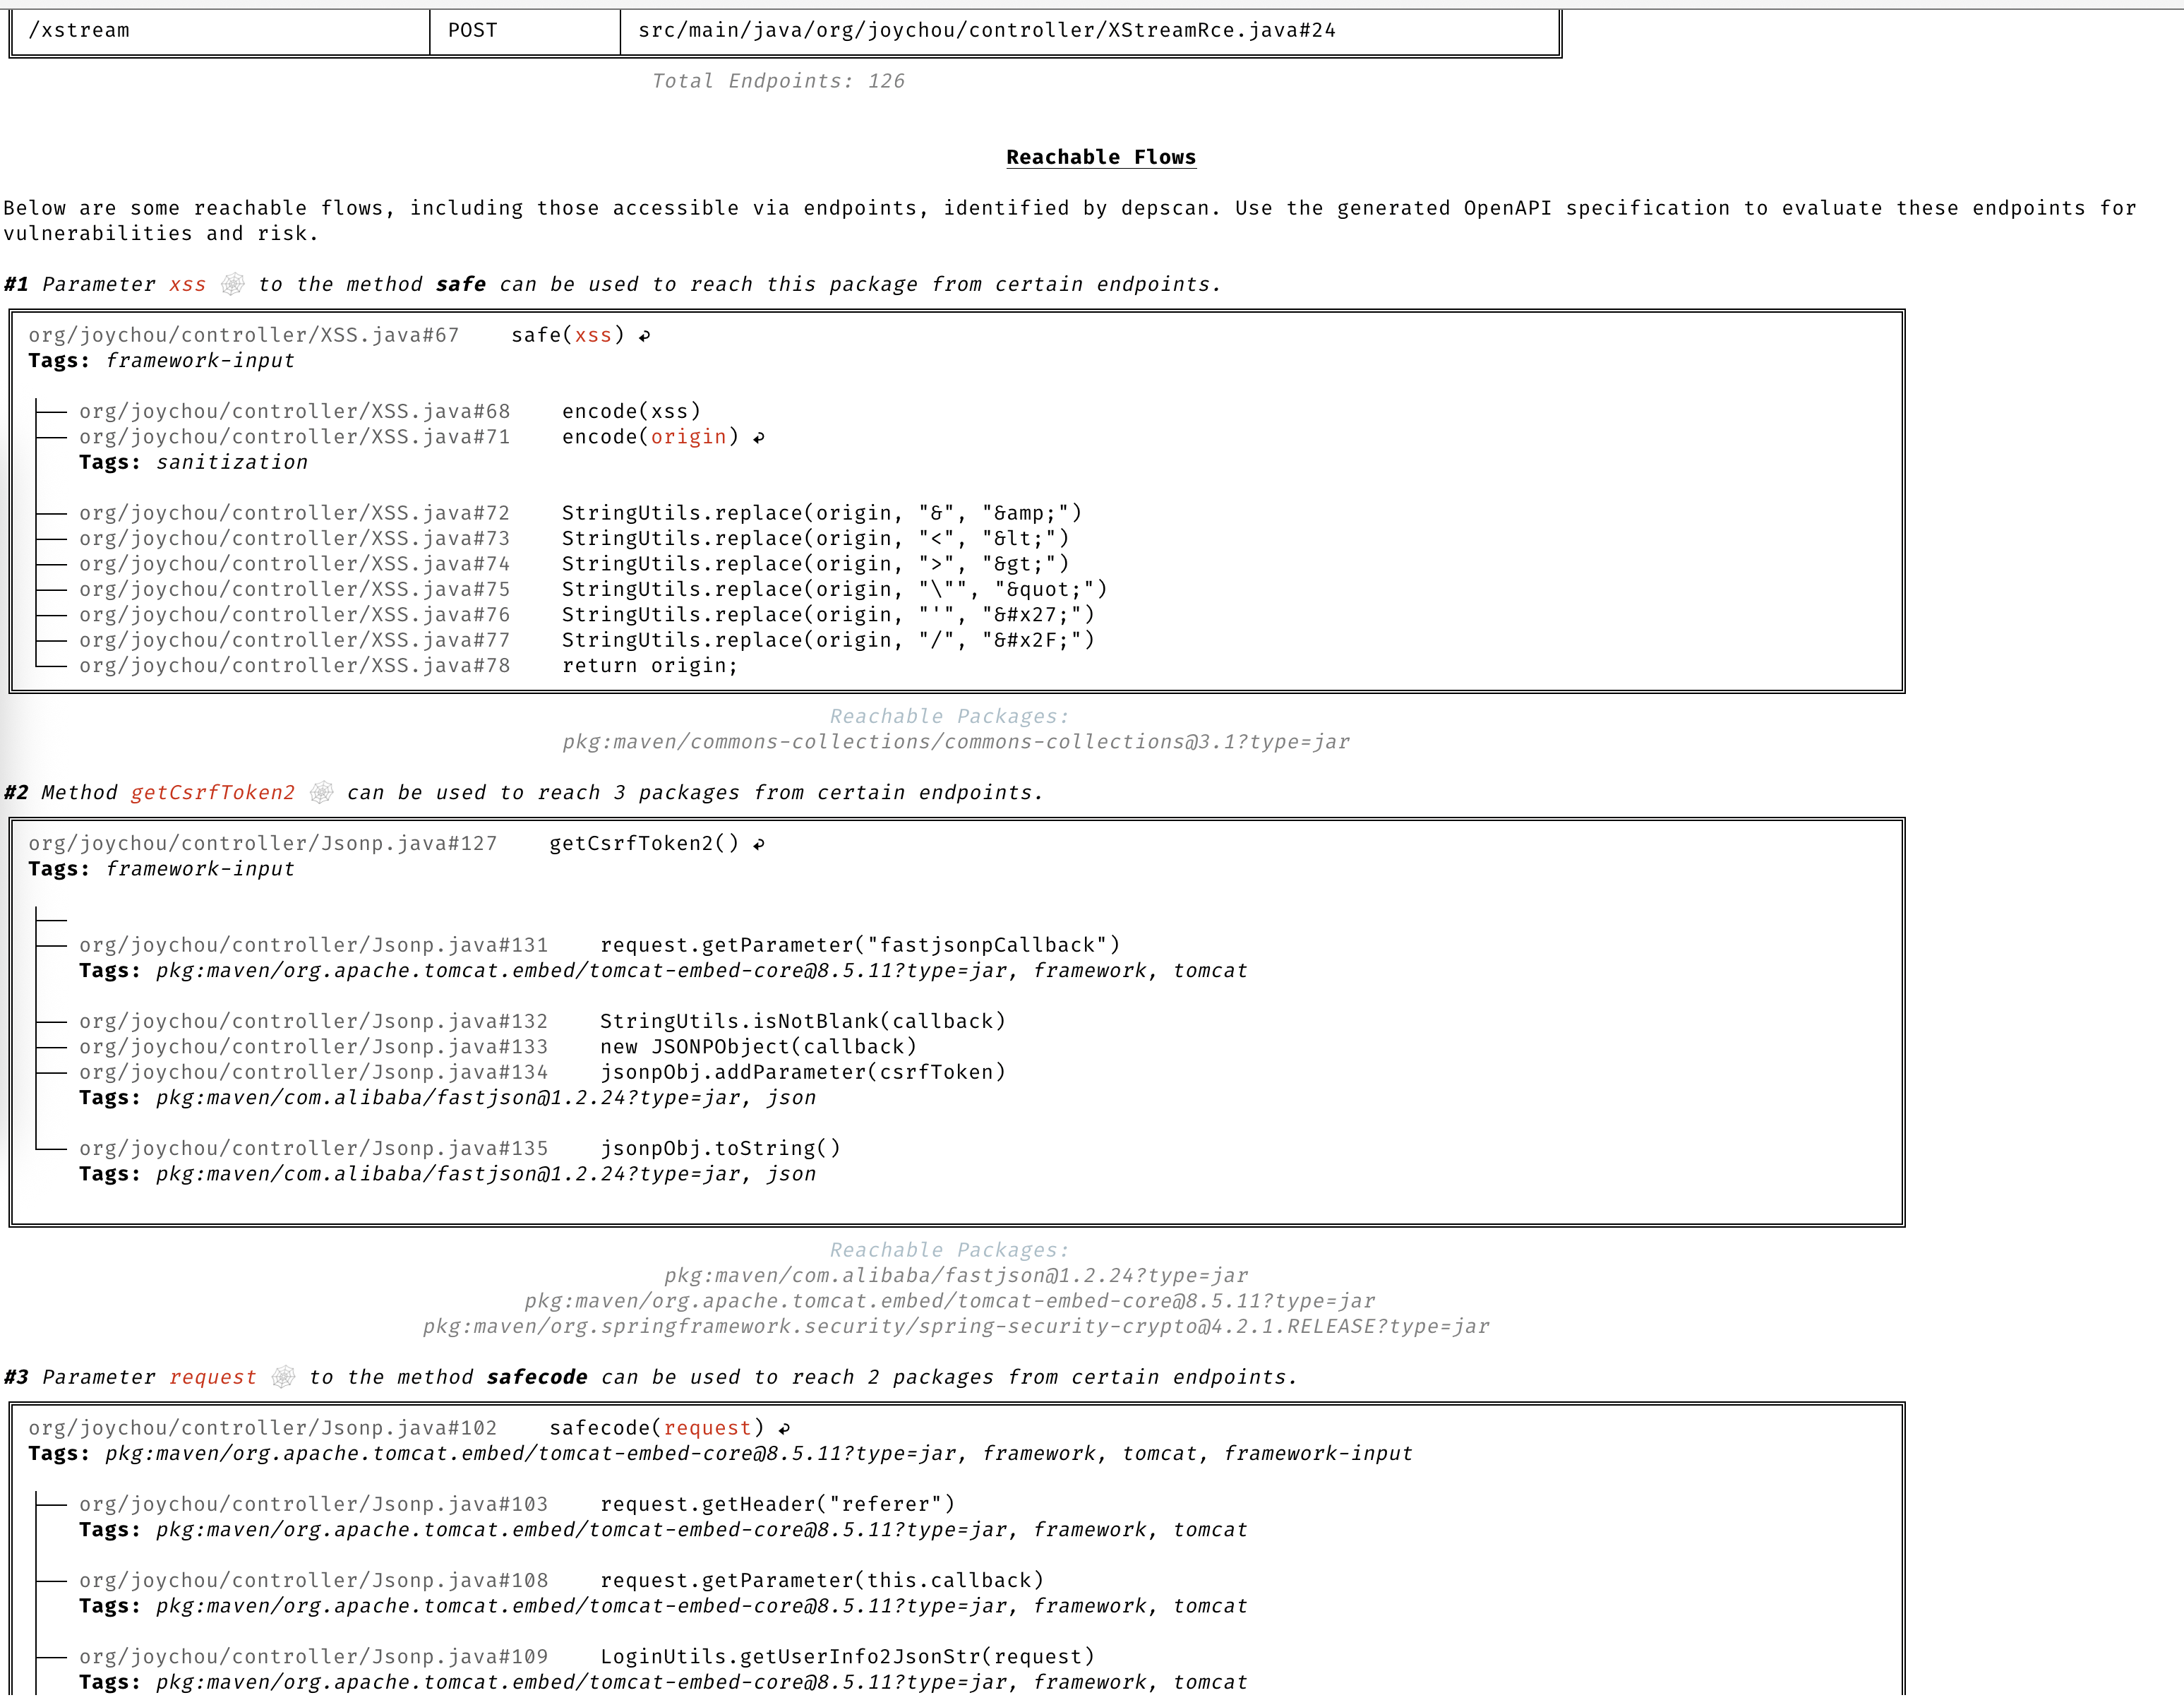
Flujos de datos alcanzables precisos
Flujos de datos detallados para identificar rutas alcanzables y no alcanzables en su aplicación basándose en el contexto completo.
Matriz de alcanzabilidad
dep-scan calcula la alcanzabilidad para siete ecosistemas de lenguajes a través de cuatro segmentadores. Un paquete vulnerable cuyo código se encuentra realmente en una ruta ejecutada se marca como Alcanzable, mientras que un paquete que solo se declara en el BOM pero nunca se llama no lo está. Cada segmentador alimenta el mismo motor de alcanzabilidad compartido, indexado por purl, por lo que el comportamiento es uniforme en todos los lenguajes. La alcanzabilidad está activada por defecto (--reachability-analyzer FrameworkReachability); SemanticReachability además atribuye servicios, endpoints y alcanzabilidad post-construcción (binario/contenedor) alcanzados.
| Lenguaje / ecosistema | Motor de alcanzabilidad | Analizador predeterminado |
|---|---|---|
| Java / JVM (Groovy, Kotlin, Scala) | atom | FrameworkReachability |
| JavaScript / TypeScript | atom | FrameworkReachability |
| Python | atom | FrameworkReachability |
| PHP | atom | FrameworkReachability |
| Rust | rusi | FrameworkReachability |
| Go | golem | FrameworkReachability |
| .NET (C#, VB, F#, R) | dosai | FrameworkReachability |
Para conocer los conceptos detrás de la alcanzabilidad y la priorización, lea los capítulos sobre modelo de alcanzabilidad y priorización. Para ejemplos prácticos por lenguaje, consulte las Guías de lenguajes. Para el cumplimiento normativo (VDR y CSAF VEX), consulte la guía de VDR y la guía de CSAF VEX.
La alcanzabilidad está activada por defecto con --profile research, que es lo que dep-scan usa cuando la alcanzabilidad está activada. Los comandos a continuación son suficientes para comenzar; las guías por lenguaje cubren la resolución binaria, la seguridad de backend y red, los requisitos de restauración y ejemplos prácticos sobre los fixtures del repositorio.