
agentic-threat-hunting-framework v0.18.0
ATHF es un framework para la caza de amenazas agéntica: creación de sistemas que pueden recordar, aprender y actuar con una autonomía cada vez mayor.
Agentic Threat Hunting Framework (ATHF)


Inicio Rápido • Instalación • Documentación • Ejemplos
Dale memoria y capacidad de acción a tu programa de threat hunting.
El Agentic Threat Hunting Framework (ATHF) es la capa de memoria y automatización para tu programa de threat hunting. Da estructura, persistencia y contexto a tus cacerías, haciendo que cada investigación pasada sea accesible tanto para humanos como para IA.
ATHF funciona con cualquier metodología de hunting (PEAK, TaHiTI o tu propio proceso). No es un reemplazo; es la capa que hace que tu proceso existente esté listo para IA.
¿Qué es ATHF?
ATHF proporciona estructura y persistencia para programas de threat hunting. Es un framework basado en markdown que:
- Documenta cacerías usando el patrón LOCK (Learn → Observe → Check → Keep)
- Mantiene un repositorio consultable de investigaciones pasadas
- Permite que los asistentes de IA hagan referencia a tu entorno y trabajo previo
- Funciona con cualquier plataforma SIEM/EDR
- NUEVO: Incluye agentes de investigación y generación de hipótesis impulsados por IA (v0.3.0+)
El Problema
La mayoría de los programas de threat hunting pierden contexto valioso una vez que termina una cacería. Las notas viven en Slack o en tickets, las consultas se escriben una vez y se olvidan, y las lecciones aprendidas existen solo en la cabeza de los analistas.
Incluso las herramientas de IA comienzan desde cero cada vez, sin acceso a tu entorno, tus datos o tus cacerías pasadas.
ATHF cambia eso al dar estructura, persistencia y contexto a tus cacerías.
Lee más: docs/why-athf.md
El Patrón LOCK
Cada threat hunt sigue el mismo bucle básico: Learn → Observe → Check → Keep.
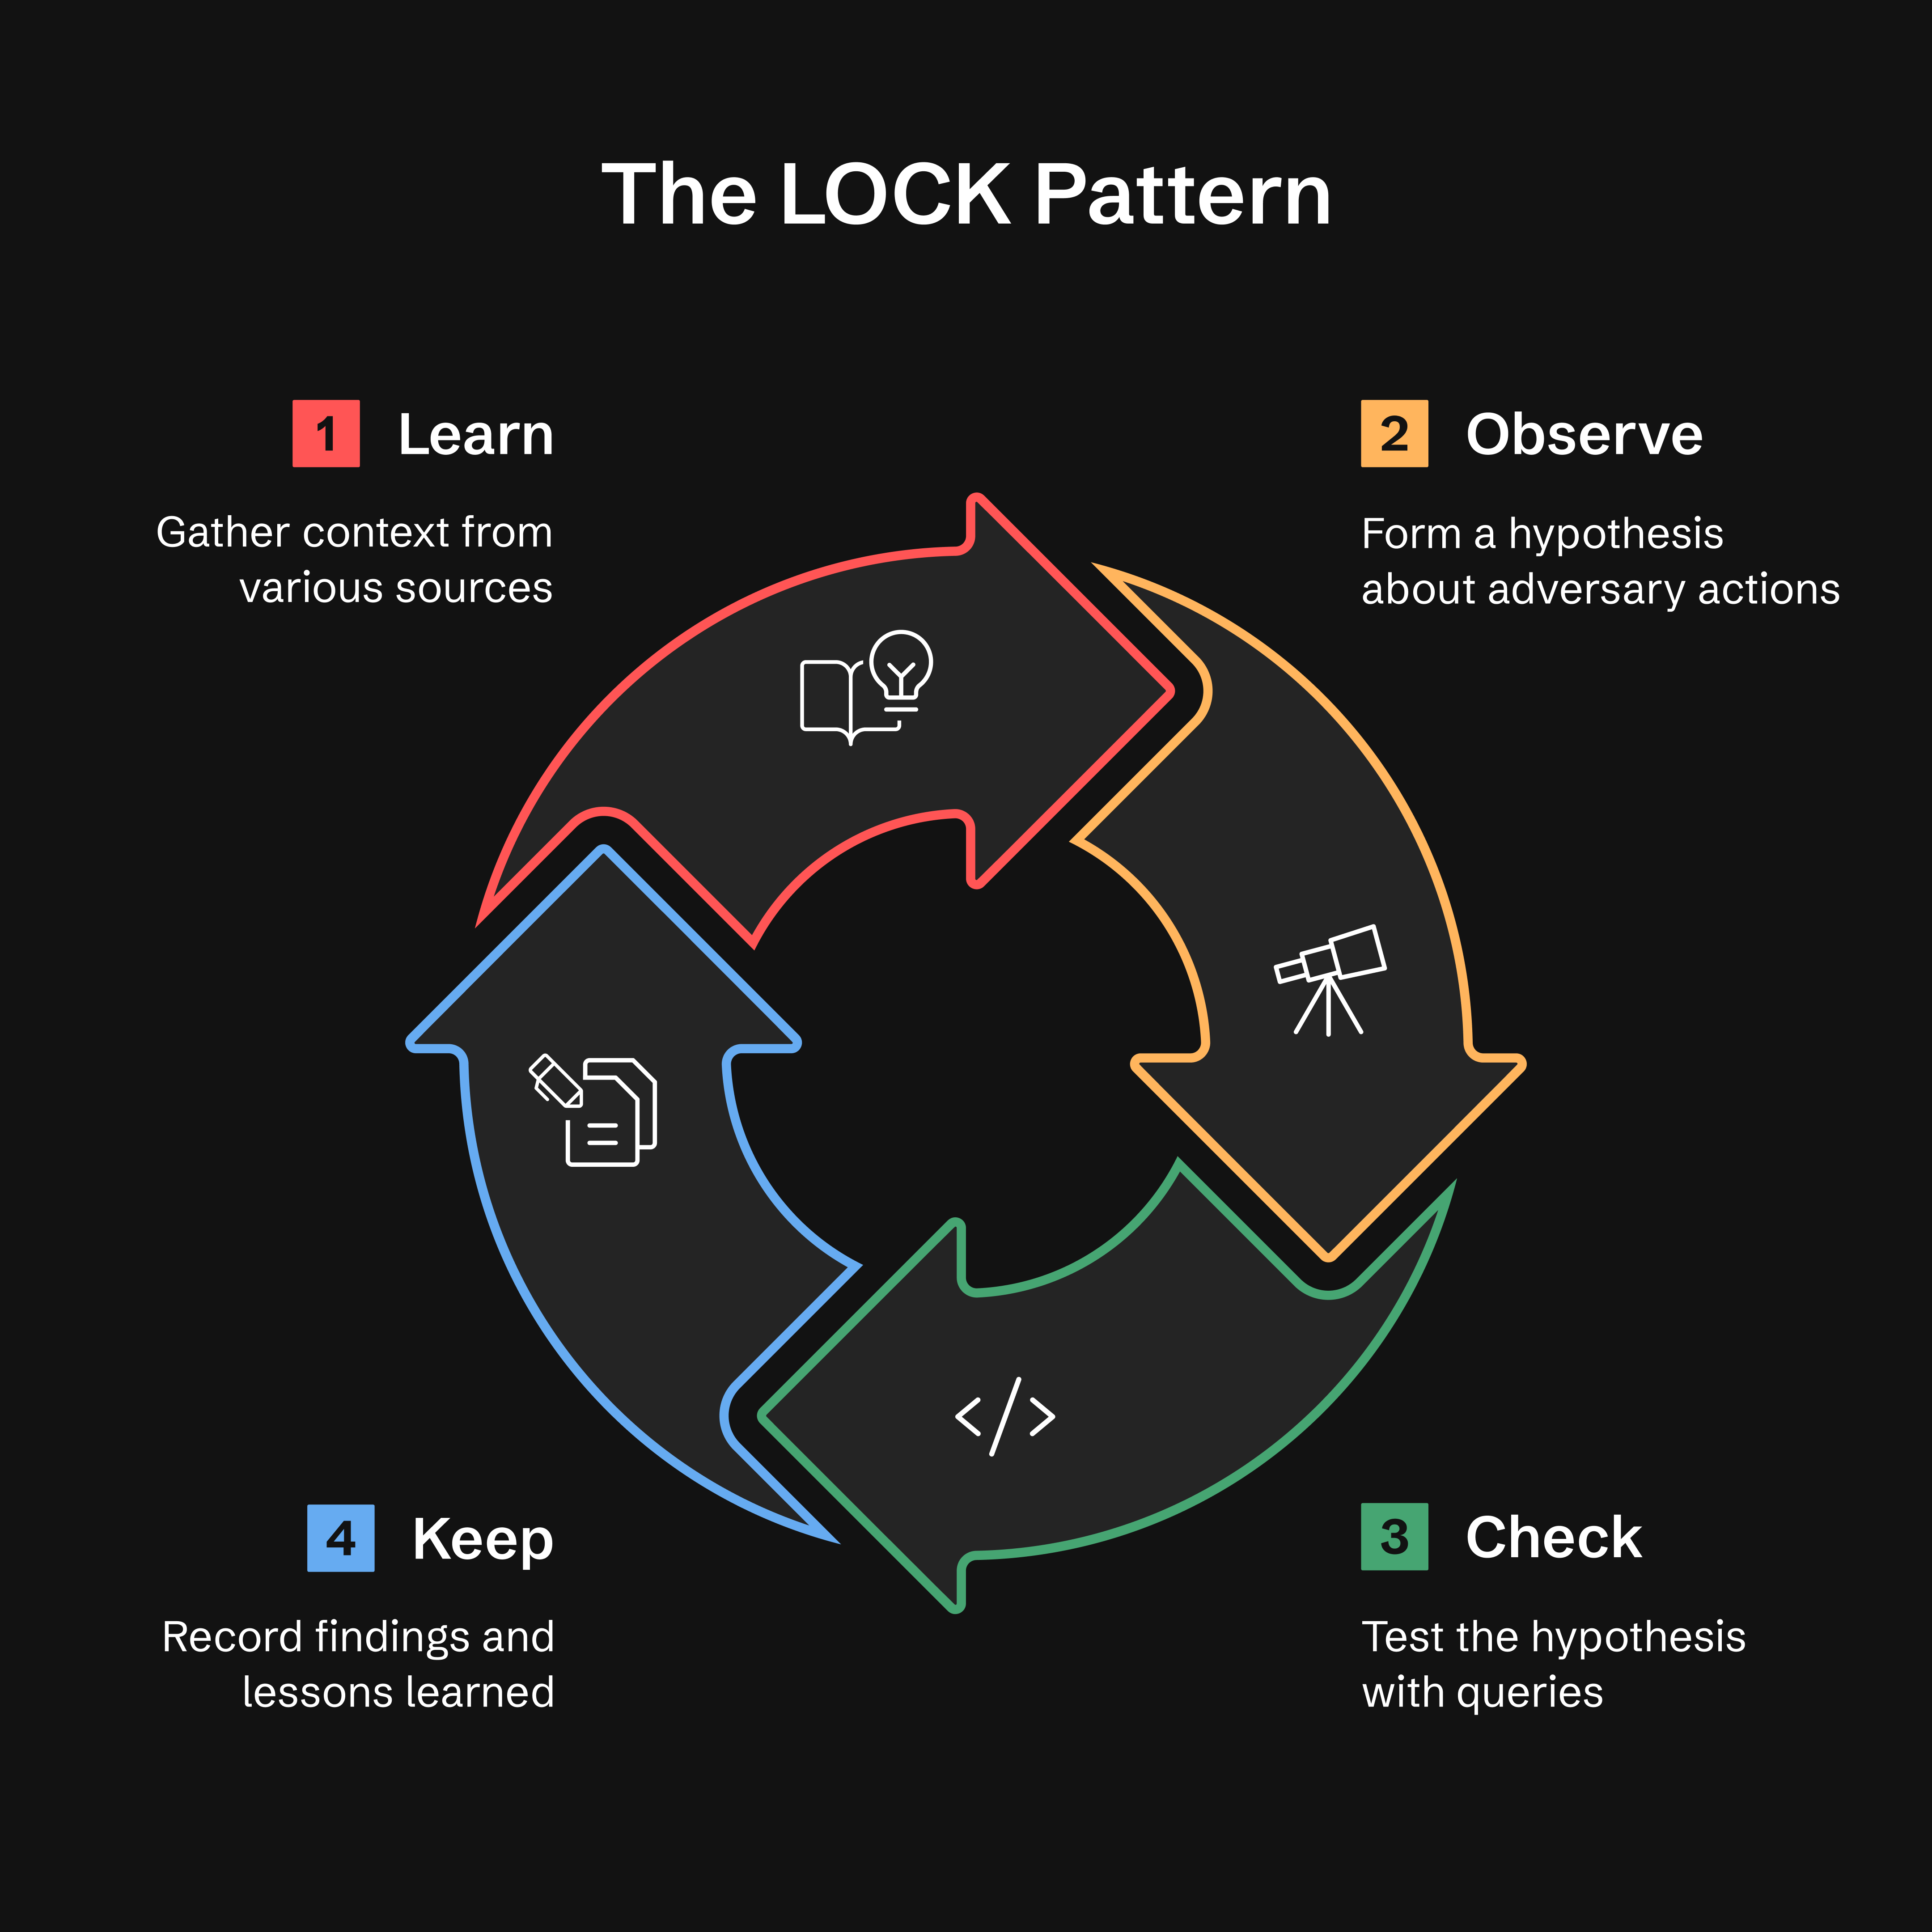
- Learn: Reúne contexto de threat intel, alertas o anomalías
- Observe: Formula una hipótesis sobre el comportamiento del adversario
- Check: Pon a prueba las hipótesis con consultas específicas
- Keep: Registra los hallazgos y las lecciones aprendidas
¿Por qué LOCK? Es lo suficientemente pequeño para usarlo y lo suficientemente estricto para que los agentes lo interpreten. Al capturar cada cacería en este formato, ATHF hace posible que los asistentes de IA recuerden el trabajo previo y sugieran consultas refinadas basadas en resultados anteriores.
Lee más: docs/lock-pattern.md
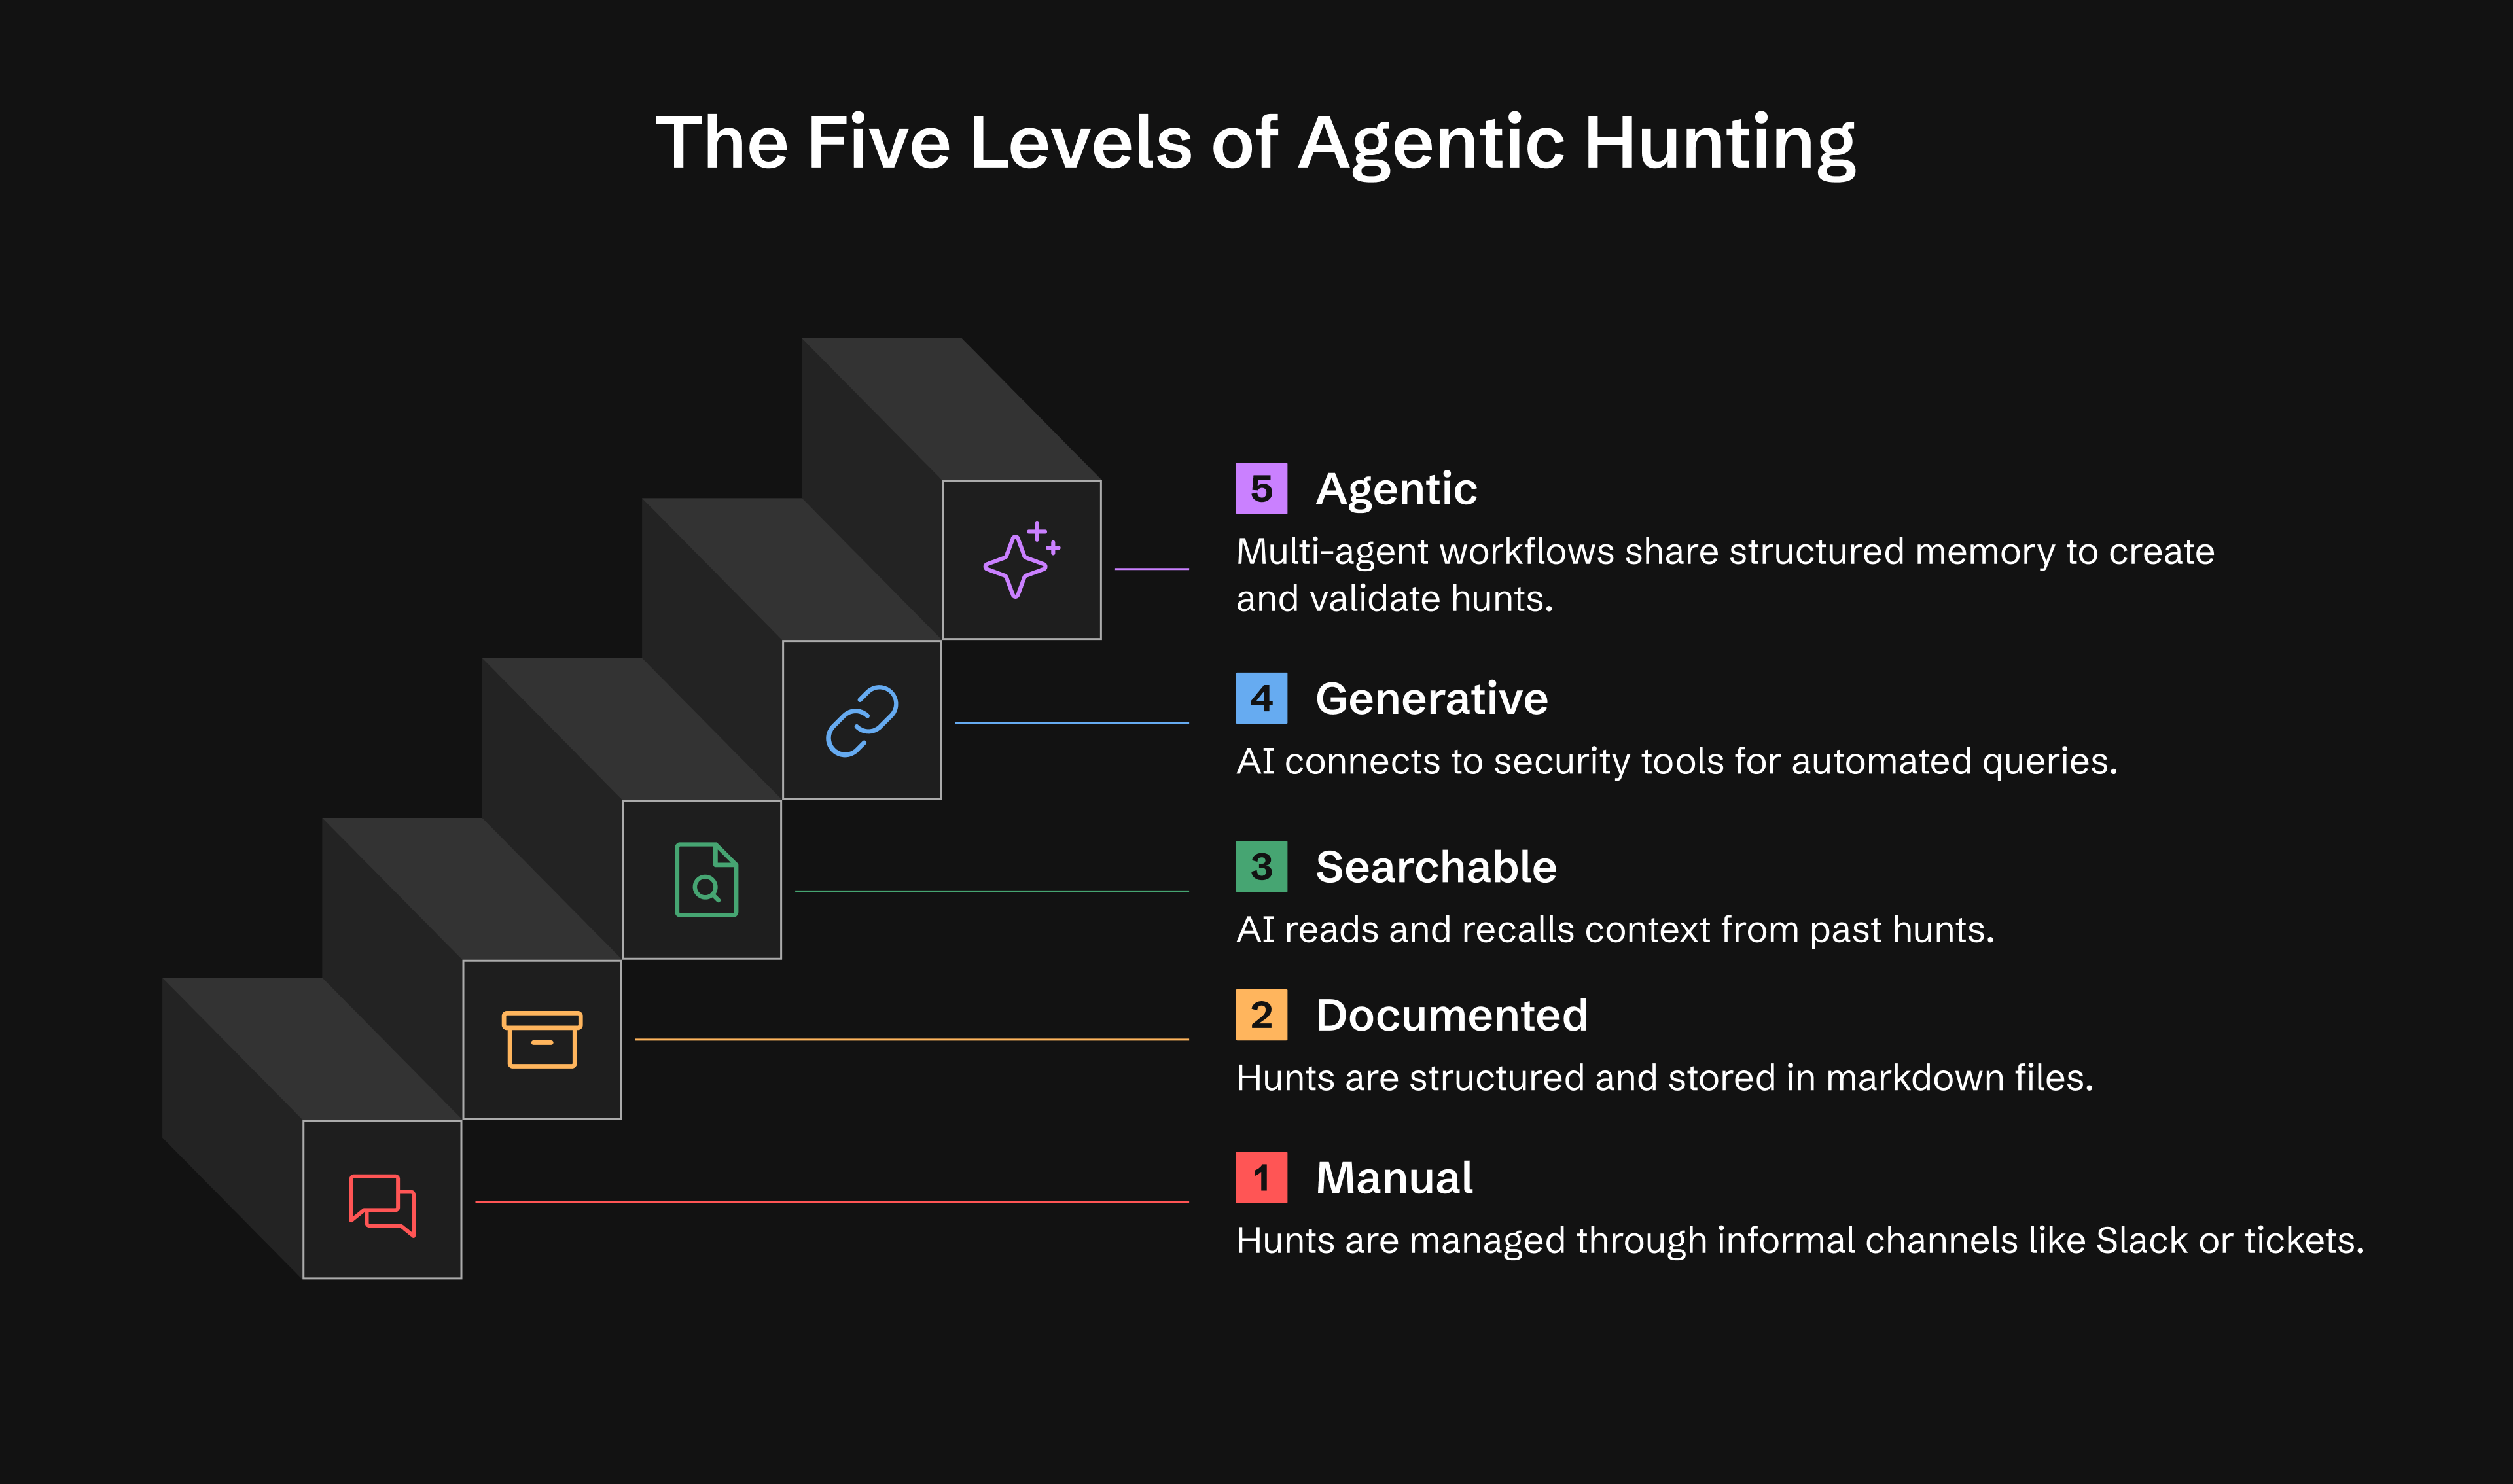
Los Cinco Niveles de Agentic Hunting
ATHF define un modelo de madurez simple. Cada nivel se construye sobre el anterior.
La mayoría de los equipos vivirán en los Niveles 1–2. Todo lo que va más allá es madurez opcional.
| Nivel | Capacidad | Lo Que Obtienes |
|---|---|---|
| 0 | Ad-hoc | Las cacerías existen en Slack, tickets o notas de analistas |
| 1 | Documentado | Registros de cacerías persistentes usando LOCK |
| 2 | Consultable | La IA lee y recuerda tus cacerías |
| 3 | Generativo | La IA ejecuta consultas mediante herramientas MCP, realiza investigaciones |
| 4 | Agéntico | Agentes autónomos monitorean y actúan, generan hipótesis |
Nivel 1: Operativo en un día Nivel 2: Operativo en una semana Nivel 3: 2-4 semanas (opcional) Nivel 4: 1-3 meses (opcional)
Lee más: docs/maturity-model.md
🚀 Inicio Rápido
Opción 1: Instalar desde PyPI (Recomendado)
# Install ATHF
pip install agentic-threat-hunting-framework

# Initialize your hunt program
athf init

# NEW: Conduct research before hunting (5-skill methodology)
athf research new --topic "LSASS dumping" --technique T1003.001

# Create your first hunt (link to research)
athf hunt new --technique T1003.001 --title "LSASS Credential Dumping" --research R-0001
Opción 2: Instalar desde el Código Fuente (Desarrollo)
# Clone and install from source
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework
pip install -e .

# Initialize and start hunting
athf init
athf hunt new --technique T1003.001
Opción 3: Markdown Puro (Sin Instalación)
# Clone the repository
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework

# Copy a template and start documenting
mkdir -p hunts
cp athf/data/templates/HUNT_LOCK.md hunts/H-0001.md

# Customize AGENTS.md with your environment
# Add your SIEM, EDR, and data sources
Elige tu asistente de IA: Claude Code, GitHub Copilot o Cursor - cualquier herramienta que pueda leer los archivos de tu repositorio.
Guía completa: docs/getting-started.md
🔧 Comandos CLI
ATHF incluye una CLI completa para gestionar tus cacerías. Aquí tienes una referencia rápida:
Inicializar el Espacio de Trabajo
athf init                           # Interactive setup
athf init --non-interactive         # Use defaults
Investigación y Generación de Hipótesis (NUEVO en v0.3.0)
# Conduct thorough pre-hunt research (15-20 min)
athf research new --topic "LSASS dumping" --technique T1003.001

# Quick research for urgent hunts (5 min)
athf research new --topic "Pass-the-Hash" --depth basic

# Generate AI-powered hypothesis from threat intel
athf agent run hypothesis-generator --threat-intel "APT29 targeting SaaS"

# List research and agents
athf research list
athf agent list
Crear Cacerías
athf hunt new                       # Interactive mode
athf hunt new \
  --technique T1003.001 \
  --title "LSASS Dumping Detection" \
  --platform windows \
  --hunt-type baseline \
  --research R-0001                 # Link to research document
# --hunt-type: hypothesis (default) | baseline | model-assisted
Listar y Buscar
athf hunt list                      # Show all hunts
athf hunt list --status completed   # Filter by status
athf hunt list --directory test     # Filter by environment (test/production)
athf hunt list --hunt-type baseline # Filter by hunt category
athf hunt list --output json        # JSON output
athf hunt search "kerberoasting"    # Full-text search
athf hunt search "credential" --directory production  # Search with directory filter
athf research search "credential"   # Search research docs