attackgen v0.15.0
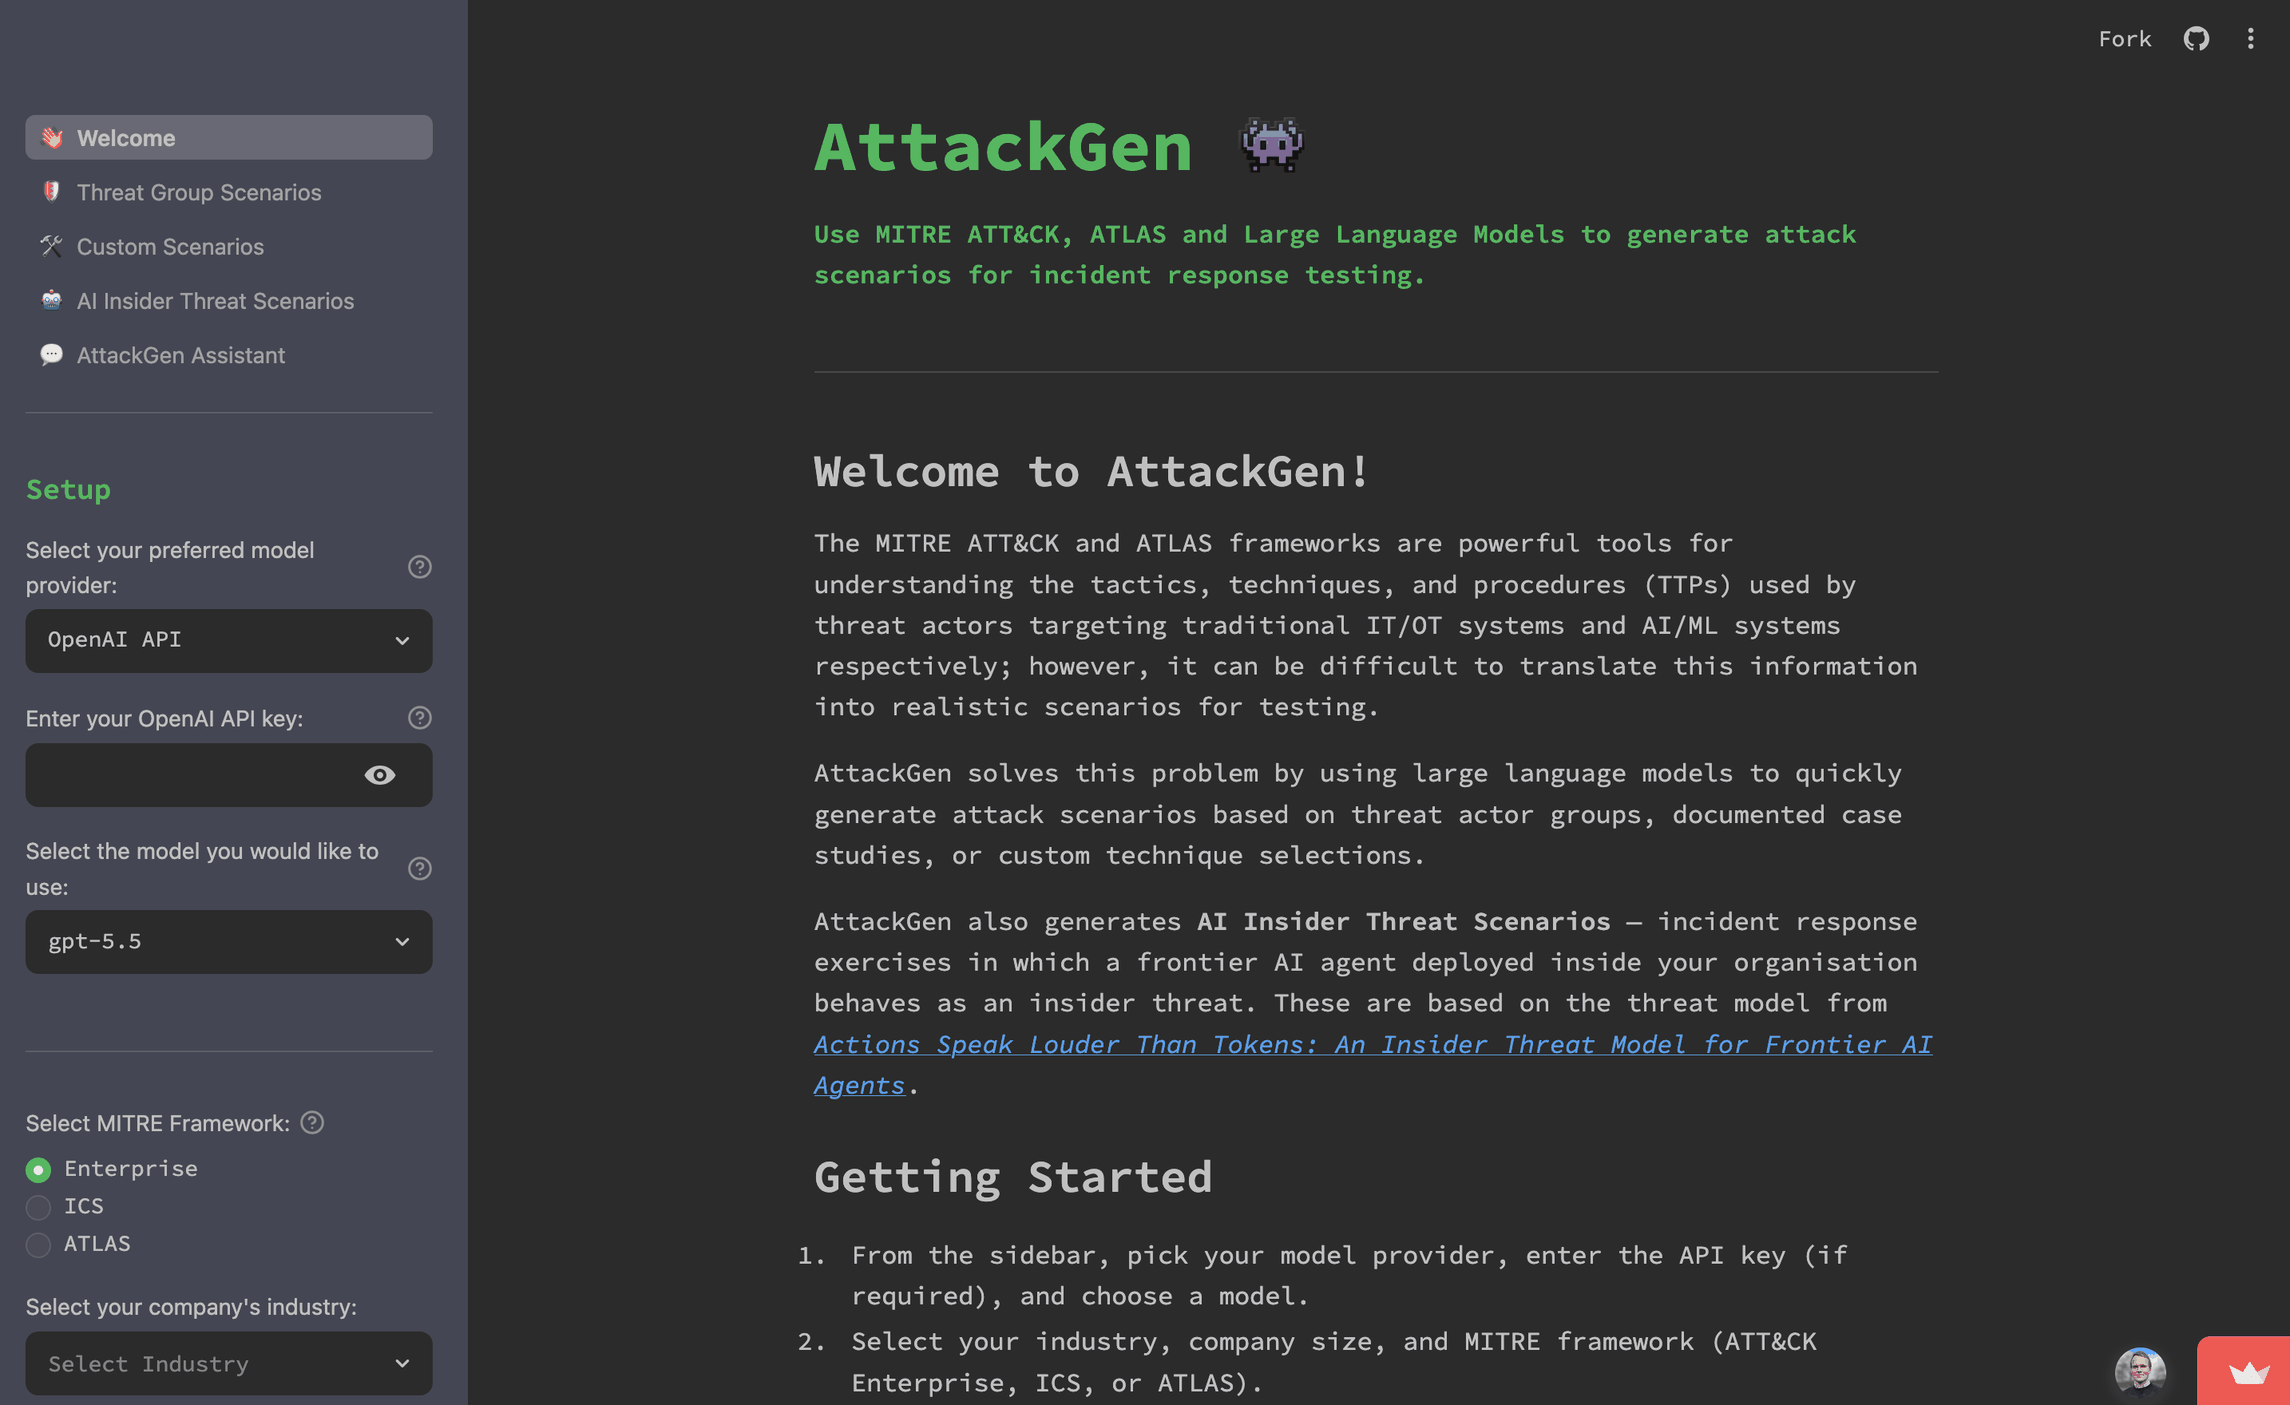
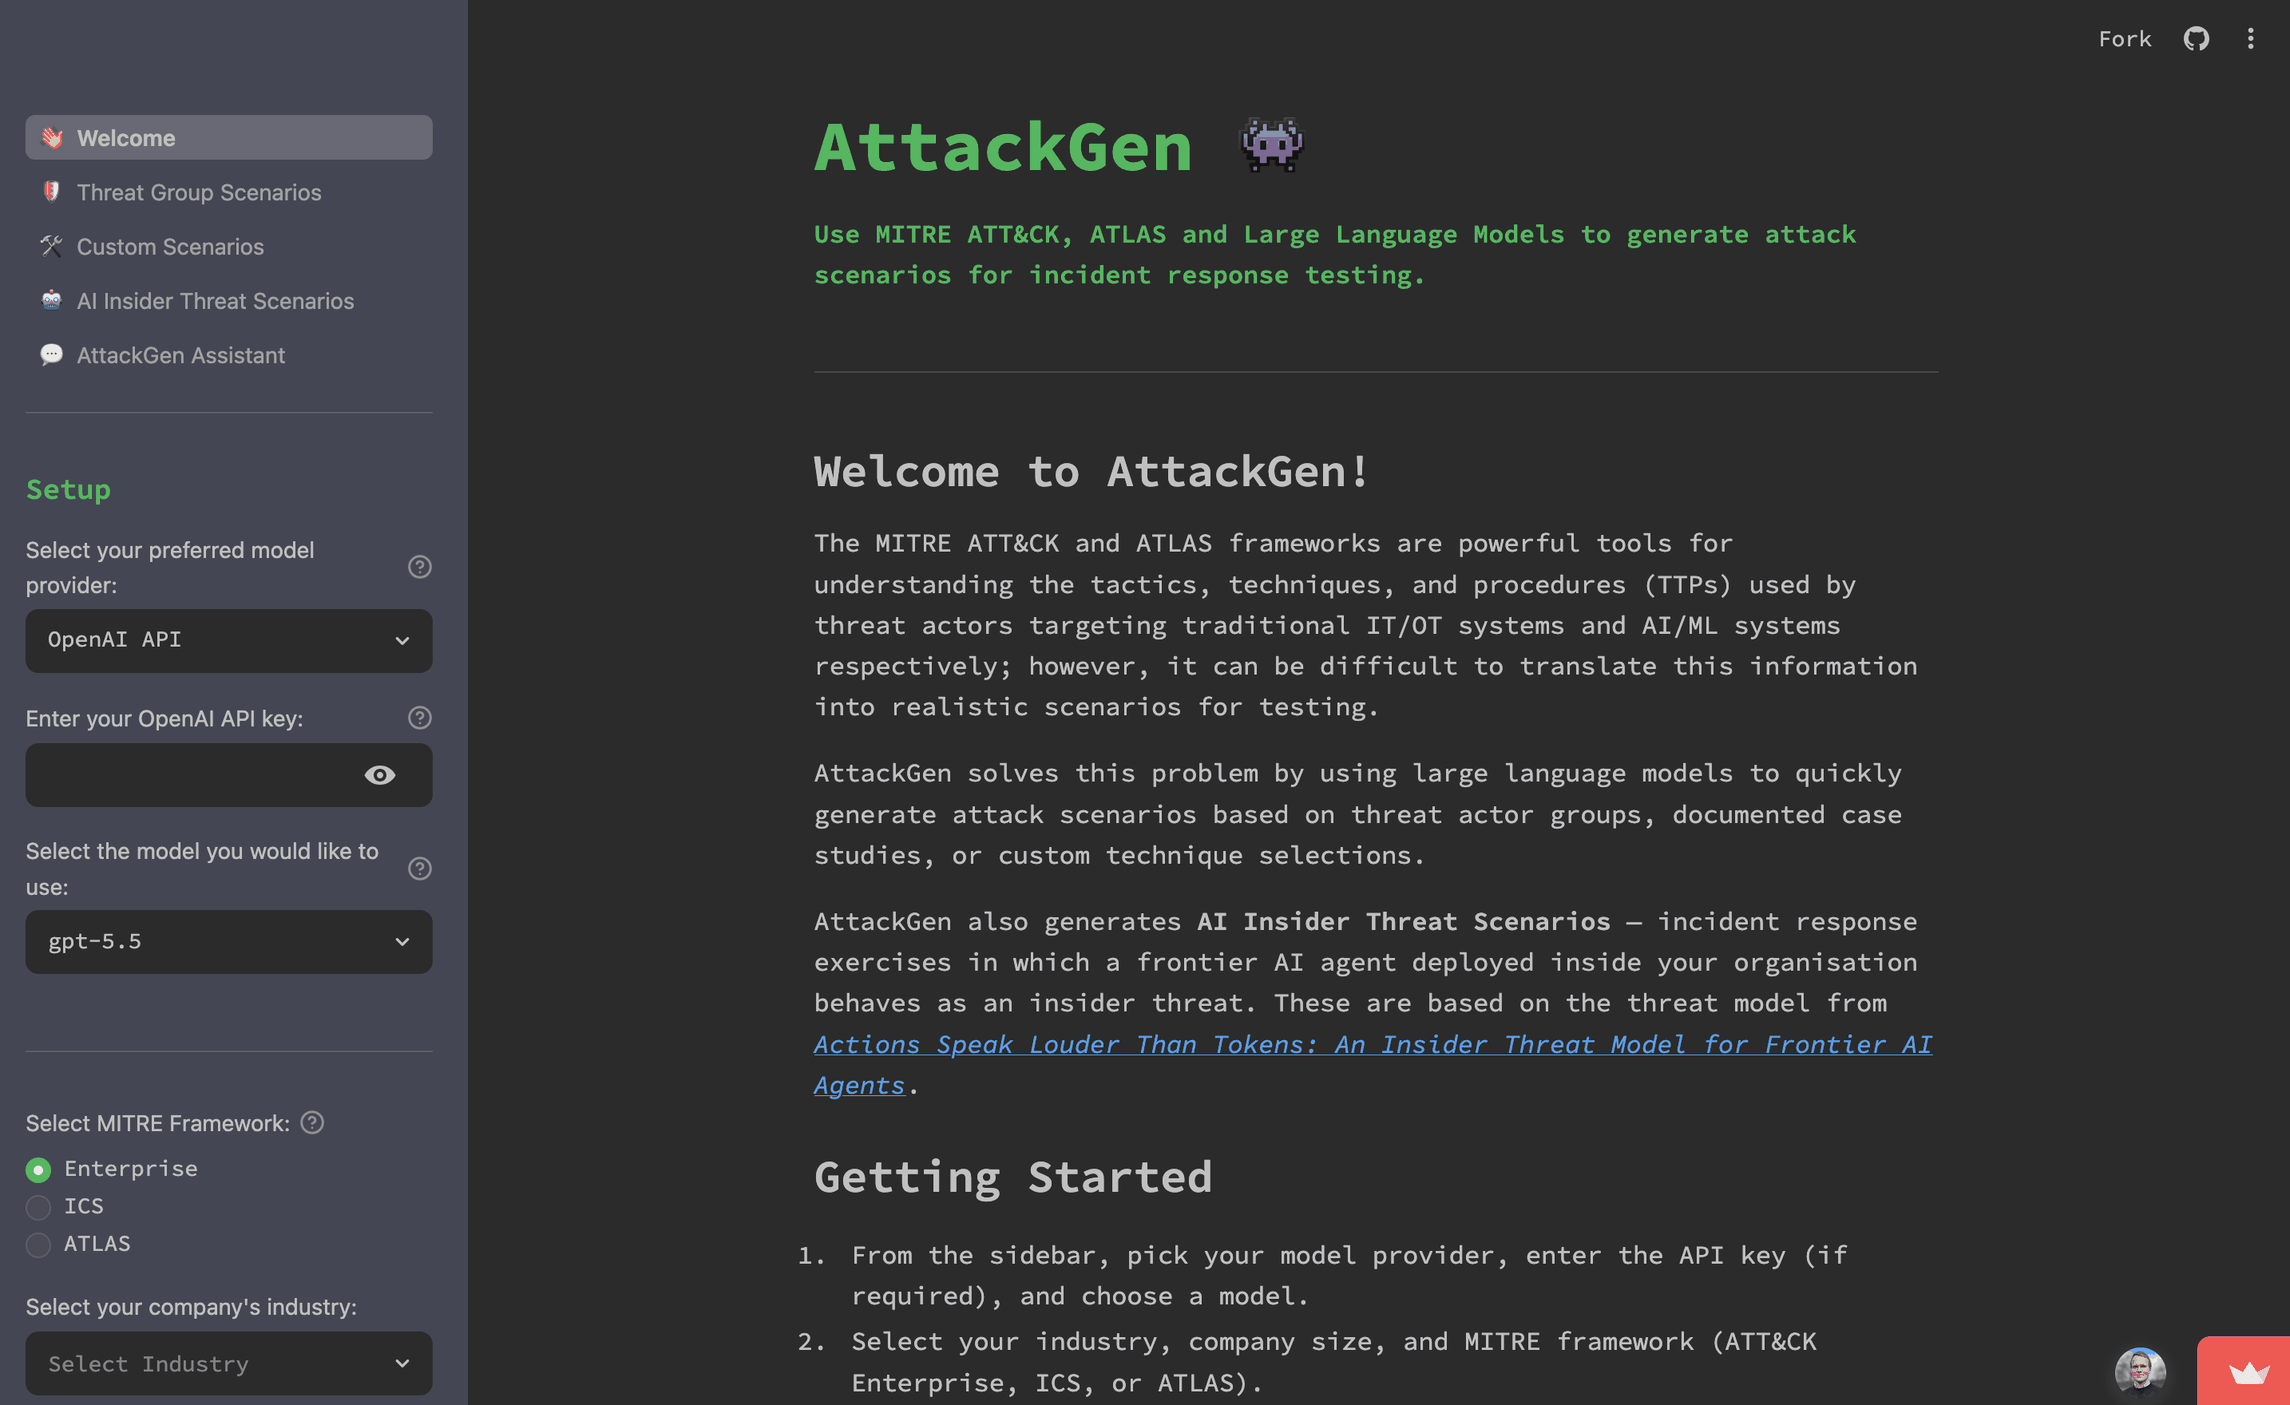
AttackGen es una herramienta de pruebas de respuesta a incidentes de ciberseguridad que aprovecha el poder de los grandes modelos de lenguaje y el completo marco MITRE ATT&CK. La herramienta genera escenarios de respuesta a incidentes personalizados basados en grupos de actores de amenaza seleccionados por el usuario y los detalles de su organización.
AttackGen
AttackGen es una herramienta de prueba de respuesta a incidentes de ciberseguridad que aprovecha el poder de los modelos de lenguaje grandes y los completos marcos MITRE ATT&CK y ATLAS. La herramienta genera escenarios de respuesta a incidentes personalizados basados en grupos de actores de amenazas seleccionados por el usuario, estudios de casos de ataques de IA y los detalles de tu organización.
Tabla de Contenidos
- Marca el Repositorio con una Estrella
- Características
- Versiones
- Requisitos
- Instalación
- Configuración de LangSmith
- Configuración de Datos
- Ejecutar AttackGen
- Servidor MCP
- Habilidades del Agente
- Uso
- Mejores Prácticas de Seguridad
- Contribuir
- Licencia
Marca el Repositorio con una Estrella
Si encuentras útil AttackGen, considera marcar el repositorio con una estrella en GitHub. Esto ayuda a que más personas descubran la herramienta. ¡Tu apoyo es muy apreciado! ⭐
Características
- Genera escenarios únicos de respuesta a incidentes basados en los grupos de actores de amenazas elegidos o estudios de casos de ATLAS.
- Te permite especificar el tamaño y el sector de tu organización para un escenario personalizado.
- Compatible con los marcos MITRE ATT&CK Enterprise, ICS (Sistemas de Control Industrial) y ATLAS (Adversarial Threat Landscape for AI Systems).
- Muestra una lista detallada de las técnicas utilizadas por el grupo de actores de amenazas o el estudio de caso seleccionado.
- Crea escenarios personalizados basados en una selección de técnicas de ATT&CK o ATLAS.
- Utiliza plantillas de escenarios para generar rápidamente escenarios personalizados basados en tipos comunes de incidentes cibernéticos, incluidos patrones de ataque específicos de IA/ML.
- Genera Escenarios de Amenaza Interna de IA - ejercicios de respuesta a incidentes en los que un agente de IA de frontera desplegado dentro de tu organización se comporta como una amenaza interna, basado en el modelo de amenaza de Actions Speak Louder Than Tokens: An Insider Threat Model for Frontier AI Agents. Los escenarios se configuran según el arquetipo de despliegue del agente (nivel de autonomía), la categoría de amenaza, las amenazas STRIDE y una semilla de escenario de texto libre opcional.
- AttackGen Assistant - una interfaz de chat para actualizar y/o hacer preguntas sobre los escenarios generados, con una ruta directa de vuelta a la página de la que proviene el escenario.
- Configuración guiada: cada página muestra la misma barra lateral de Configuración, enumera cada requisito pendiente en un resumen de preparación y mantiene Generar deshabilitado hasta que el flujo de trabajo esté listo.
- Los resultados persisten durante la sesión: cada página de escenario conserva su propio último resultado, sus entradas capturadas y sus descargas a través de reejecuciones y navegación, y solo un Regenerar o Borrar resultado explícito lo reemplaza o elimina.
- Los escenarios largos vienen con un resumen compacto y navegación por secciones, incluidos atajos a los injects, criterios de éxito, métricas, artefactos y reglas de enfrentamiento desde las que un facilitador ejecuta el ejercicio.
- Captura los comentarios de los usuarios sobre la calidad de los escenarios generados.
- Escenarios descargables en formato Markdown.
- Utiliza la API de OpenAI, la API de Anthropic (modelos Claude), la API de Google AI, la API de Mistral, la API de Groq o cualquier endpoint personalizado compatible con OpenAI (Ollama, LM Studio, Azure OpenAI, OpenRouter, etc.) para generar escenarios de respuesta a incidentes. Todos los proveedores se enrutan a través de LiteLLM detrás de un único wrapper interno, por lo que añadir un nuevo modelo es un cambio de una línea.
- Disponible como imagen de contenedor Docker para un fácil despliegue.
- Integración opcional con LangSmith para una potente depuración, prueba y monitoreo del rendimiento del modelo.
- Gestión segura de credenciales mediante un archivo .env para claves de API y secretos.