

msticpy v3.0.2
Herramientas de seguridad de inteligencia de amenazas de Microsoft
Herramientas de Seguridad en Python y Jupyter de MSTIC

Herramientas de Seguridad en Python de Microsoft Threat Intelligence.
msticpy es una biblioteca para investigación y caza en ciberseguridad en Jupyter Notebooks. Incluye funcionalidad para:
- consultar datos de registros de múltiples fuentes
- enriquecer los datos con Inteligencia de Amenazas, geolocalizaciones y datos de recursos de Azure
- extraer Indicadores de Actividad (IoA) de los registros y desempaquetar datos codificados
- realizar análisis sofisticados como detección de sesiones anómalas y descomposición de series temporales
- visualizar datos mediante líneas de tiempo interactivas, árboles de procesos y gráficos Morph multidimensionales
También incluye algunas herramientas de ahorro de tiempo para notebooks, como widgets para establecer límites de tiempo de consulta, seleccionar y mostrar elementos de listas, y configurar el entorno del notebook.

El paquete msticpy fue desarrollado inicialmente para apoyar la creación de Jupyter Notebooks para Microsoft Sentinel. Aunque Azure Sentinel sigue siendo un gran enfoque de nuestro trabajo, estamos extendiendo los componentes de consulta/adquisición de datos para obtener datos de registros de otras fuentes (actualmente se admiten Splunk, Microsoft Defender para Endpoint y Microsoft Graph, pero estamos trabajando activamente en el soporte para datos de otras plataformas SIEM). La mayoría de los componentes también se pueden usar con datos de cualquier fuente. Los DataFrames de Pandas se utilizan como formato de entrada y salida omnipresente de casi todos los componentes. También hay un proveedor de datos para facilitar el procesamiento de datos desde archivos CSV locales y DataFrames en pickle.
El paquete aborda tres necesidades centrales para los investigadores y cazadores de seguridad:
- Adquirir y enriquecer datos
- Analizar datos
- Visualizar datos
Agradecemos comentarios, informes de errores, sugerencias para nuevas funciones y contribuciones.
Instalación
Para instalación básica:
pip install msticpy
o para la última versión de desarrollo
pip install git+https://github.com/microsoft/msticpy
Actualización
Para actualizar msticpy a la última versión pública no beta, ejecute:
pip install --upgrade msticpy
Tenga en cuenta que es una buena práctica copiar su msticpyconfig.yaml y almacenarlo en su disco pero fuera de su carpeta msticpy, haciendo referencia a él en una variable de entorno. Esto evita que pierda sus configuraciones cada vez que actualice su instalación de msticpy.
Documentación
La documentación completa está en ReadTheDocs
Los notebooks de ejemplo para muchos de los módulos están en la carpeta docs/notebooks y notebooks acompañantes.
También puede explorar los notebooks de ejemplo referenciados al final de este documento para ver algunas de las funcionalidades en contexto. Puede jugar con algunas de las funciones del paquete en esta demo interactiva en mybinder.org.

Adquisición de Datos de Registros
QueryProvider es una biblioteca de consultas extensible dirigida a Microsoft Sentinel/Log Analytics, Microsoft XDR, Splunk, OData y otras fuentes de datos de registros. También tiene soporte especial para conjuntos de datos Mordor y para usar datos locales.
Las consultas parametrizadas integradas permiten ejecutar consultas complejas desde una sola llamada a función. Agregue sus propias consultas usando un esquema YAML simple.
Enriquecimiento de Datos
Proveedores de Inteligencia de Amenazas
La clase TILookup puede buscar IoCs a través de múltiples proveedores de TI. Los proveedores integrados incluyen AlienVault OTX, IBM XForce, VirusTotal y Azure Sentinel.
La entrada puede ser un único observable IoC o un DataFrame de pandas que contenga múltiples observables. Dependiendo del proveedor, es posible que necesite una cuenta y una clave API. Algunos proveedores también imponen limitaciones (especialmente en niveles gratuitos), lo que podría afectar la realización de búsquedas masivas.
TIProviders y TILookup Usage Notebook
Datos de Geolocalización
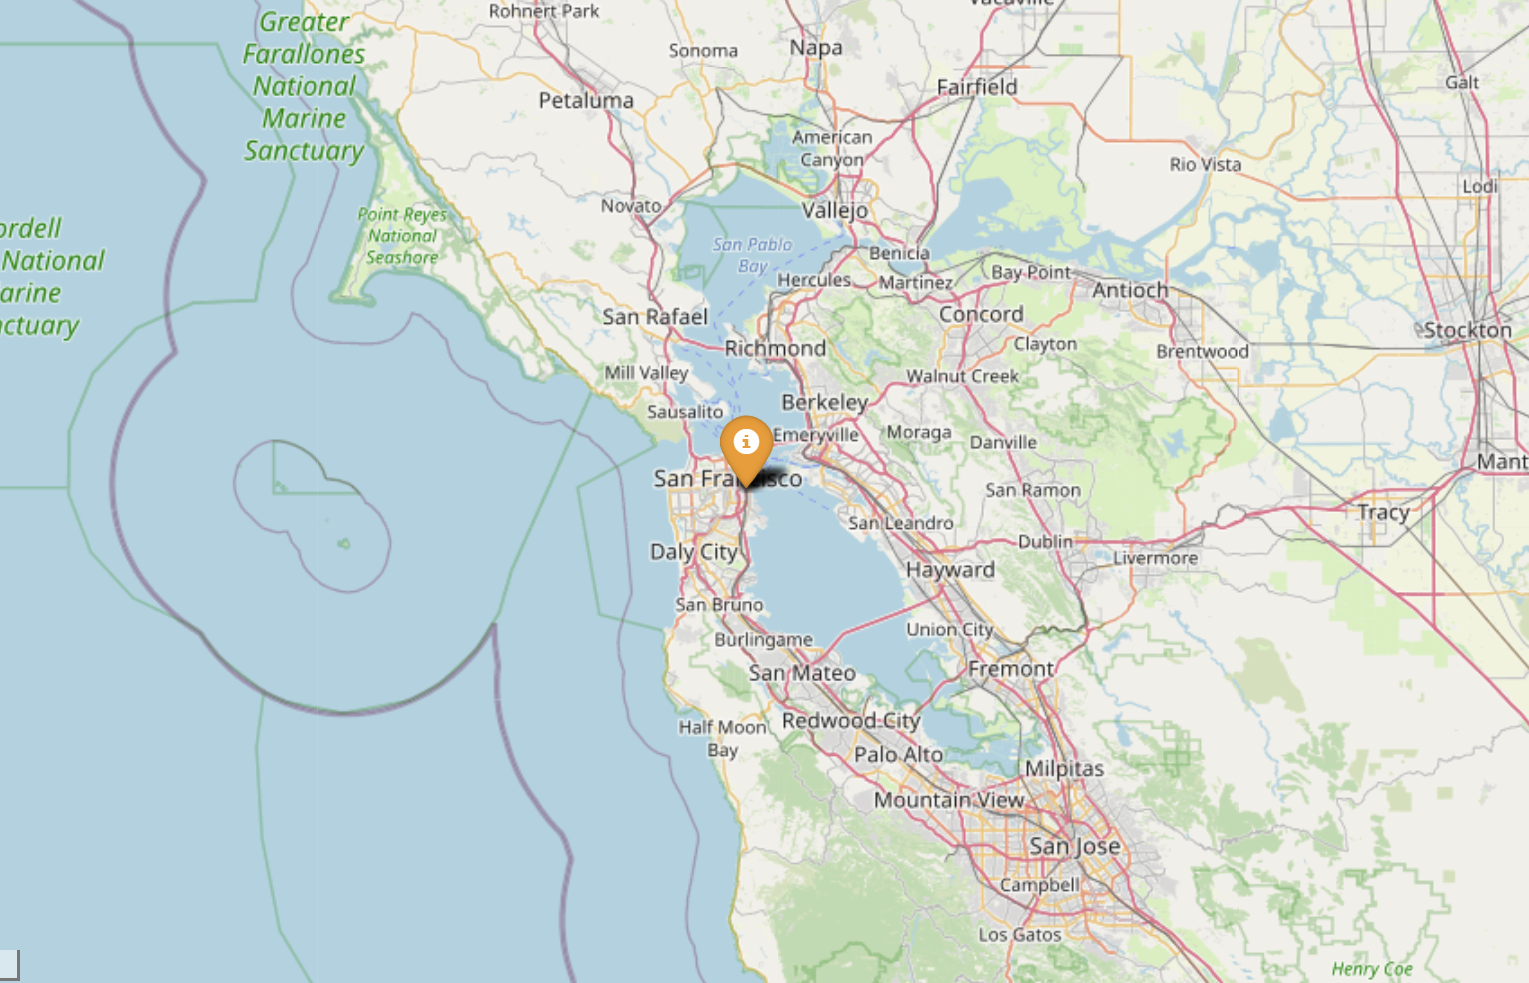
Las clases de búsqueda GeoIP le permiten hacer coincidir las geolocalizaciones de direcciones IP usando:
- GeoLiteLookup - Maxmind Geolite (ver https://www.maxmind.com)
- IPStackLookup - IPStack (ver https://ipstack.com)
Datos de Recursos de Azure, Almacenamiento y API de Azure Sentinel
El módulo AzureData contiene funcionalidad para enriquecer datos sobre detalles de hosts de Azure con detalles adicionales expuestos a través de la API de Azure. El módulo AzureSentinel le permite consultar incidentes, recuperar consultas de detección y caza. AzureBlogStorage le permite leer y escribir datos desde blob storage.
Azure Resource APIs, Azure Sentinel APIs, Azure Storage
Análisis de Seguridad
Este subpaquete contiene varios módulos útiles para trabajar en investigaciones y cacerías de seguridad:
Detección de Secuencias Anómalas
Detecte secuencias inusuales de eventos en sus datos de Office, Active Directory u otros registros. Puede extraer sesiones (por ejemplo, actividad iniciada por la misma cuenta) e identificar y visualizar secuencias inusuales de actividad. Por ejemplo, detectar a un atacante estableciendo una regla de reenvío de correo en el buzón de alguien.
Anomalous Sessions y Anomalous Sequence Notebook