
KubeArmor v1.7.5-rc1
Sistema de Aplicación de Seguridad en Tiempo de Ejecución. Endurecimiento/aislamiento de cargas de trabajo e implementación de políticas de mínimo privilegio facilitado aprovechando LSMs (LSM-BPF, AppArmor).





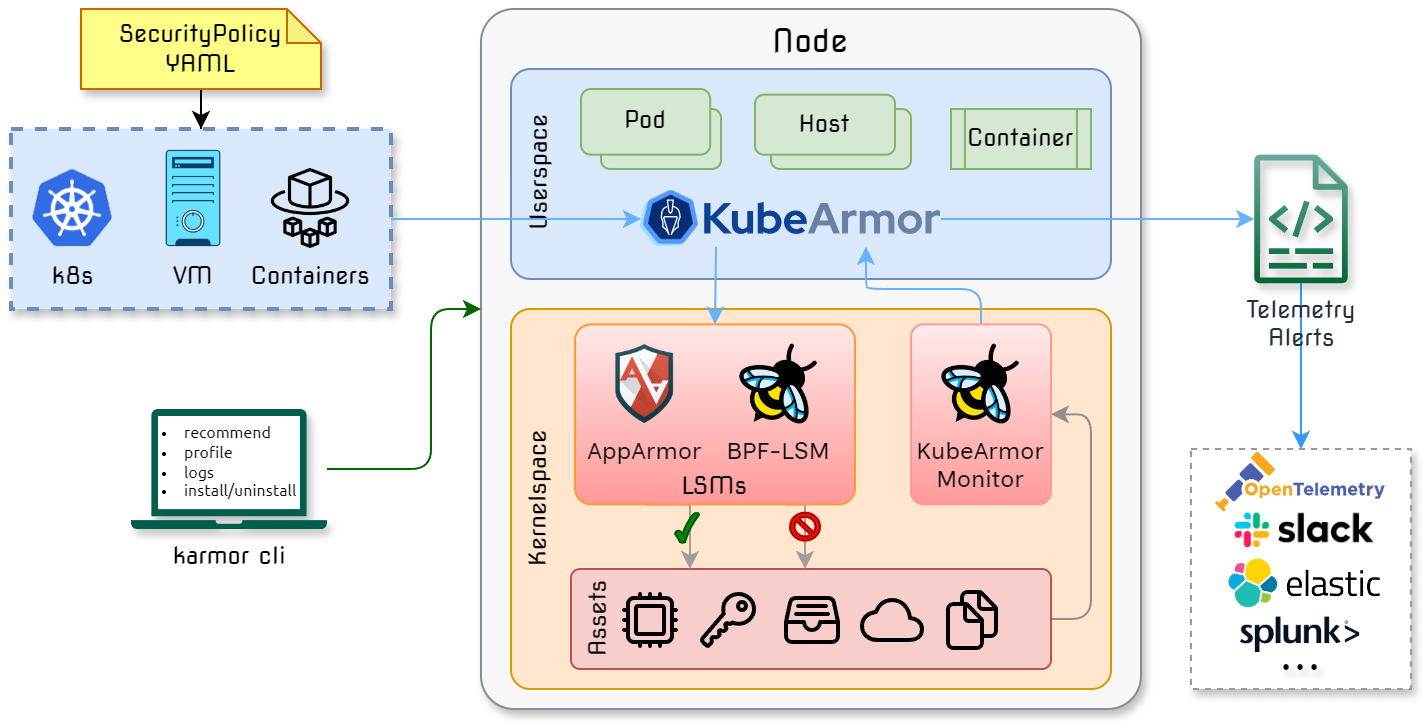
KubeArmor es un sistema de aplicación de seguridad en tiempo de ejecución nativo de la nube que restringe el comportamiento (como la ejecución de procesos, el acceso a archivos y las operaciones de red) de pods, contenedores y nodos (VMs) a nivel del sistema.
KubeArmor aprovecha los módulos de seguridad de Linux (LSMs) como AppArmor, SELinux o BPF-LSM para aplicar las políticas especificadas por el usuario. KubeArmor genera alertas/eventos de telemetría enriquecidos con identidades de contenedor/pod/namespace mediante eBPF.
| 💪 Endurecer la Infraestructura ⛓️ Proteger rutas críticas como paquetes de certificados 📋 Reglas basadas en MITRE, STIGs, CIS 🛅 Restringir el acceso a tablas de BD sin procesar | 💍 Acceso Mínimo Permisivo 🚥 Lista blanca de procesos 🚥 Lista blanca de red 🎛️ Controlar el acceso a activos sensibles |
| 🔭 Comportamiento de Aplicaciones 🧬 Ejecuciones de procesos, accesos al sistema de archivos 🧭 Enlaces de servicios, conexiones de entrada y salida 🔬 Perfilado de llamadas al sistema sensibles | ❄️ Modelos de Despliegue ☸️ Despliegue en Kubernetes 🐋 Despliegue en contenedores 💻 Despliegue en VM/Bare-Metal |
Descripción General de la Arquitectura
Documentación 📓
- 👉 Primeros Pasos
- 🎯 Casos de Uso
- ✔️ Matriz de Soporte de KubeArmor
- ♟️ ¿En qué se diferencia KubeArmor?
- 📜 Política de Seguridad para Pods/Contenedores [Especificación] [Ejemplos]
- 📜 Política de seguridad a nivel de clúster para Pods/Contenedores [Especificación] [Ejemplos]
- 📜 Política de Seguridad para Hosts/Nodos [Especificación] [Ejemplos]
- 📜 Política de Seguridad de Red para Hosts/Nodos [Especificación] [Ejemplos]
... documentación detallada
Contribuidores 👥
- 📘 Guía de Contribución
- 🧑💻 Guía de Desarrollo, Guía de Pruebas
- ✋ Únete al Slack de KubeArmor
- ❓ Preguntas Frecuentes
Reunión Quincenal
- 🗣️ Enlace de Zoom
- 📄 Actas: Documento
- 📆 Invitación de calendario: Google Calendar, Archivo ICS
Comunidad y Gobernanza
KubeArmor es un proyecto gobernado por la comunidad. Los siguientes documentos describen cómo se gestiona el proyecto: