
shannon v3.1.0
Shannon es un pentester de IA autónomo de caja blanca para aplicaciones web y APIs. Analiza tu código fuente, identifica vectores de ataque y ejecuta exploits reales para demostrar vulnerabilidades antes de que lleguen a producción.
[!NOTE] Shannon 3.0 ya está disponible: análisis de seguridad de código más profundo, hallazgos verificados con mayor rigor, una CLI reconstruida, CI/CD nativo, informes PDF profesionales y SARIF.
Shannon es un pentester autónomo con IA para aplicaciones web y APIs.
Analiza tu código fuente, identifica rutas de ataque y ejecuta exploits reales para demostrar vulnerabilidades antes de que lleguen a producción. Sin exploit, no hay informe.
Este repositorio es Shannon Open Source: el agente completo, ejecutado localmente desde tu línea de comandos.
Launch Shannon
```bash npx @keygraph/shannon@latest ``` El lanzador interactivo te guiará a través de la configuración y tu primer pentest.
[!TIP] Agentes de IA y LLM: comienza con llms.txt para obtener un mapa conciso de este repositorio, o usa llms-full.txt para el README y la documentación combinados en un solo archivo.
Tabla de Contenidos
- Tabla de Contenidos
- ¿Qué es Shannon?
- Shannon en Acción
- Inicio Rápido
- Capacidades Clave
- Integraciones CI/CD
- Ediciones
- Arquitectura
- Documentación
- Seguridad, Alcance y Limitaciones
- Licencia
- Agradecimientos
- Acerca de Keygraph
- Comunidad y Soporte
- Preguntas Frecuentes
¿Qué es Shannon?
Shannon es un pentester autónomo de IA desarrollado por Keygraph. Realiza pruebas de seguridad de aplicaciones web y sus API subyacentes combinando el análisis de código fuente con la explotación en vivo.
Shannon analiza el código fuente de tu aplicación web para identificar posibles vectores de ataque, y luego utiliza automatización de navegador y herramientas de línea de comandos para ejecutar exploits reales contra la aplicación en ejecución y sus API. Solo las vulnerabilidades con una prueba de concepto funcional se incluyen en el informe final.
Shannon es el agente. Este repositorio es Shannon Open Source, el pentester independiente que ejecutas tú mismo. El mismo Shannon también impulsa la plataforma Keygraph, el producto comercial de pentesting de Keygraph. Consulta Ediciones para ver cómo se comparan ambos.
Por qué existe Shannon
Gracias a herramientas como Claude Code y Cursor, tu equipo entrega código sin parar. ¿Pero tu prueba de penetración? Esa ocurre una vez al año. Esto crea una brecha de seguridad enorme. Durante los otros 364 días, podrías estar enviando vulnerabilidades a producción sin saberlo.
Shannon cierra esa brecha proporcionando pruebas de penetración automatizadas bajo demanda que pueden ejecutarse contra cada compilación o lanzamiento.
Por qué "Shannon"?
Lleva el nombre de Claude Shannon, el padre de la teoría de la información. En esencia, el pentesting es un problema de información: cada sondeo reduce la incertidumbre sobre el estado de un sistema. Las mejores herramientas maximizan la señal obtenida de cada solicitud, convirtiendo esos bits de conocimiento en una ruta de explotación.
Además, queríamos que pudieras decir: "Hey Claude, ejecuta Shannon" para encontrar todas las fallas de seguridad en tu aplicación creada con vibe-coding.
No es un reemplazo para pentesters humanos
Shannon está diseñado para trabajar junto a pentesters expertos y equipos de red team, no para reemplazarlos. Los grandes pentesters entienden el negocio, encadenan ataques de formas que nadie anticipó y aportan años de criterio que los modelos actuales no pueden igualar.
Shannon resuelve un problema diferente: hay mucho más software que probar del que los equipos de seguridad tienen tiempo de cubrir. Los sistemas críticos reciben evaluaciones periódicas de expertos, mientras que la larga cola de aplicaciones internas, API y servicios de rápido movimiento rara vez se prueba.
Shannon desplaza el pentesting hacia la izquierda en el ciclo de vida de desarrollo de software (SDLC). Úsalo para ejecutar pruebas respaldadas por explotación contra entornos de staging y lanzamientos a la cadencia con la que realmente se despliegan, y reserva el tiempo de los expertos humanos para los riesgos que necesitan a alguien que conozca la organización.
Shannon en Acción
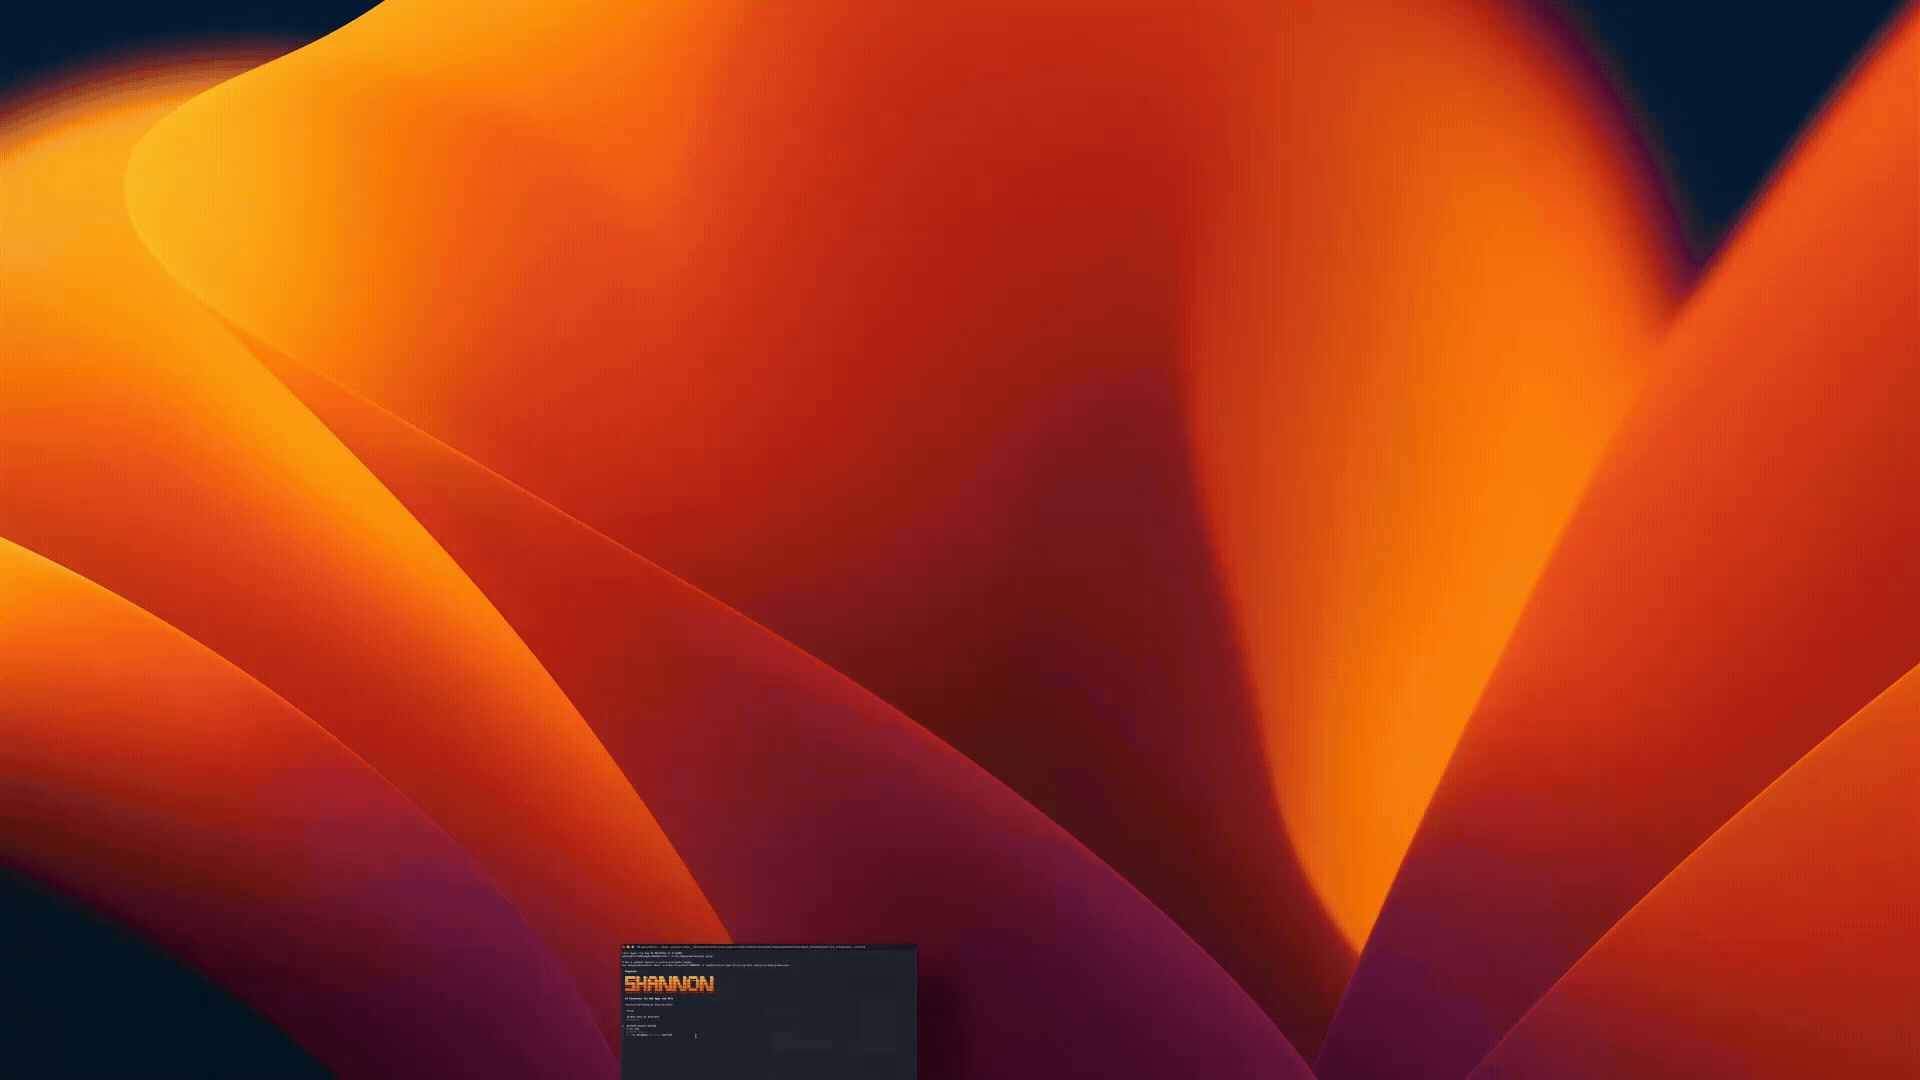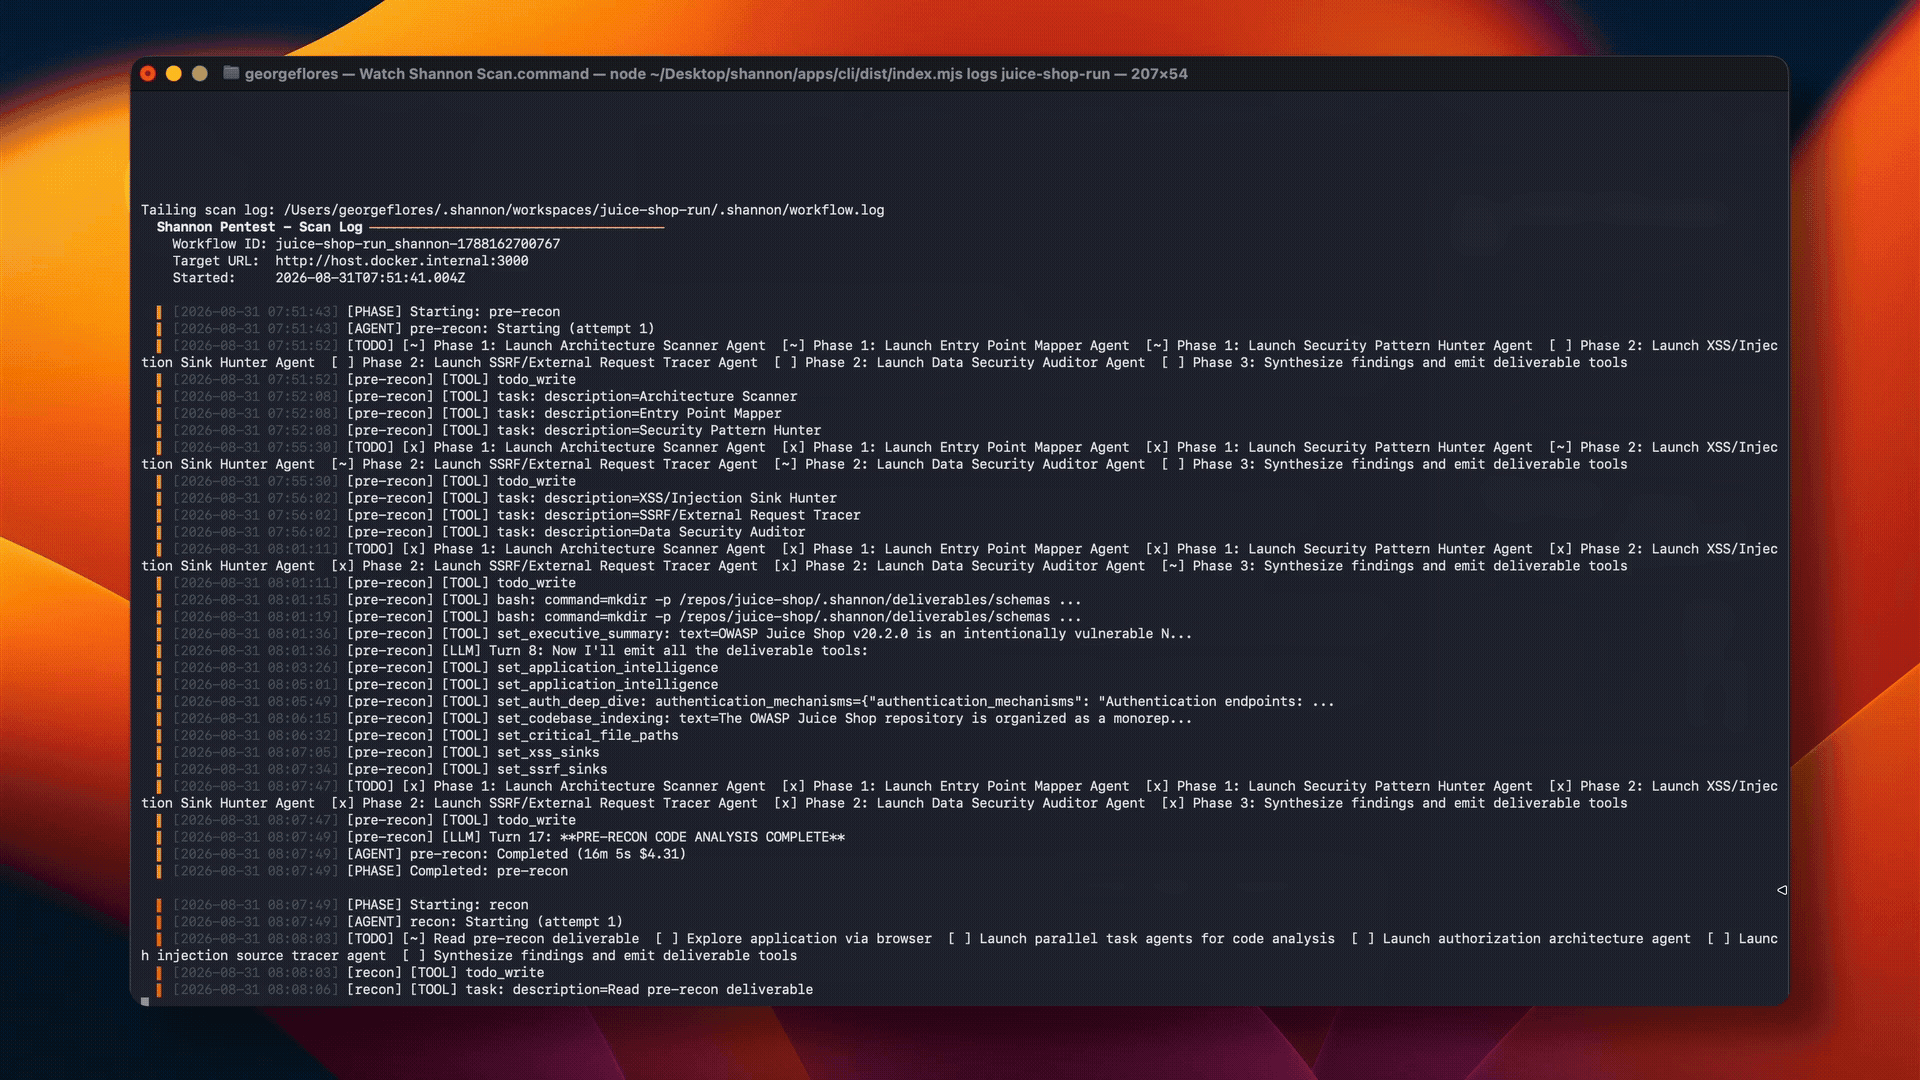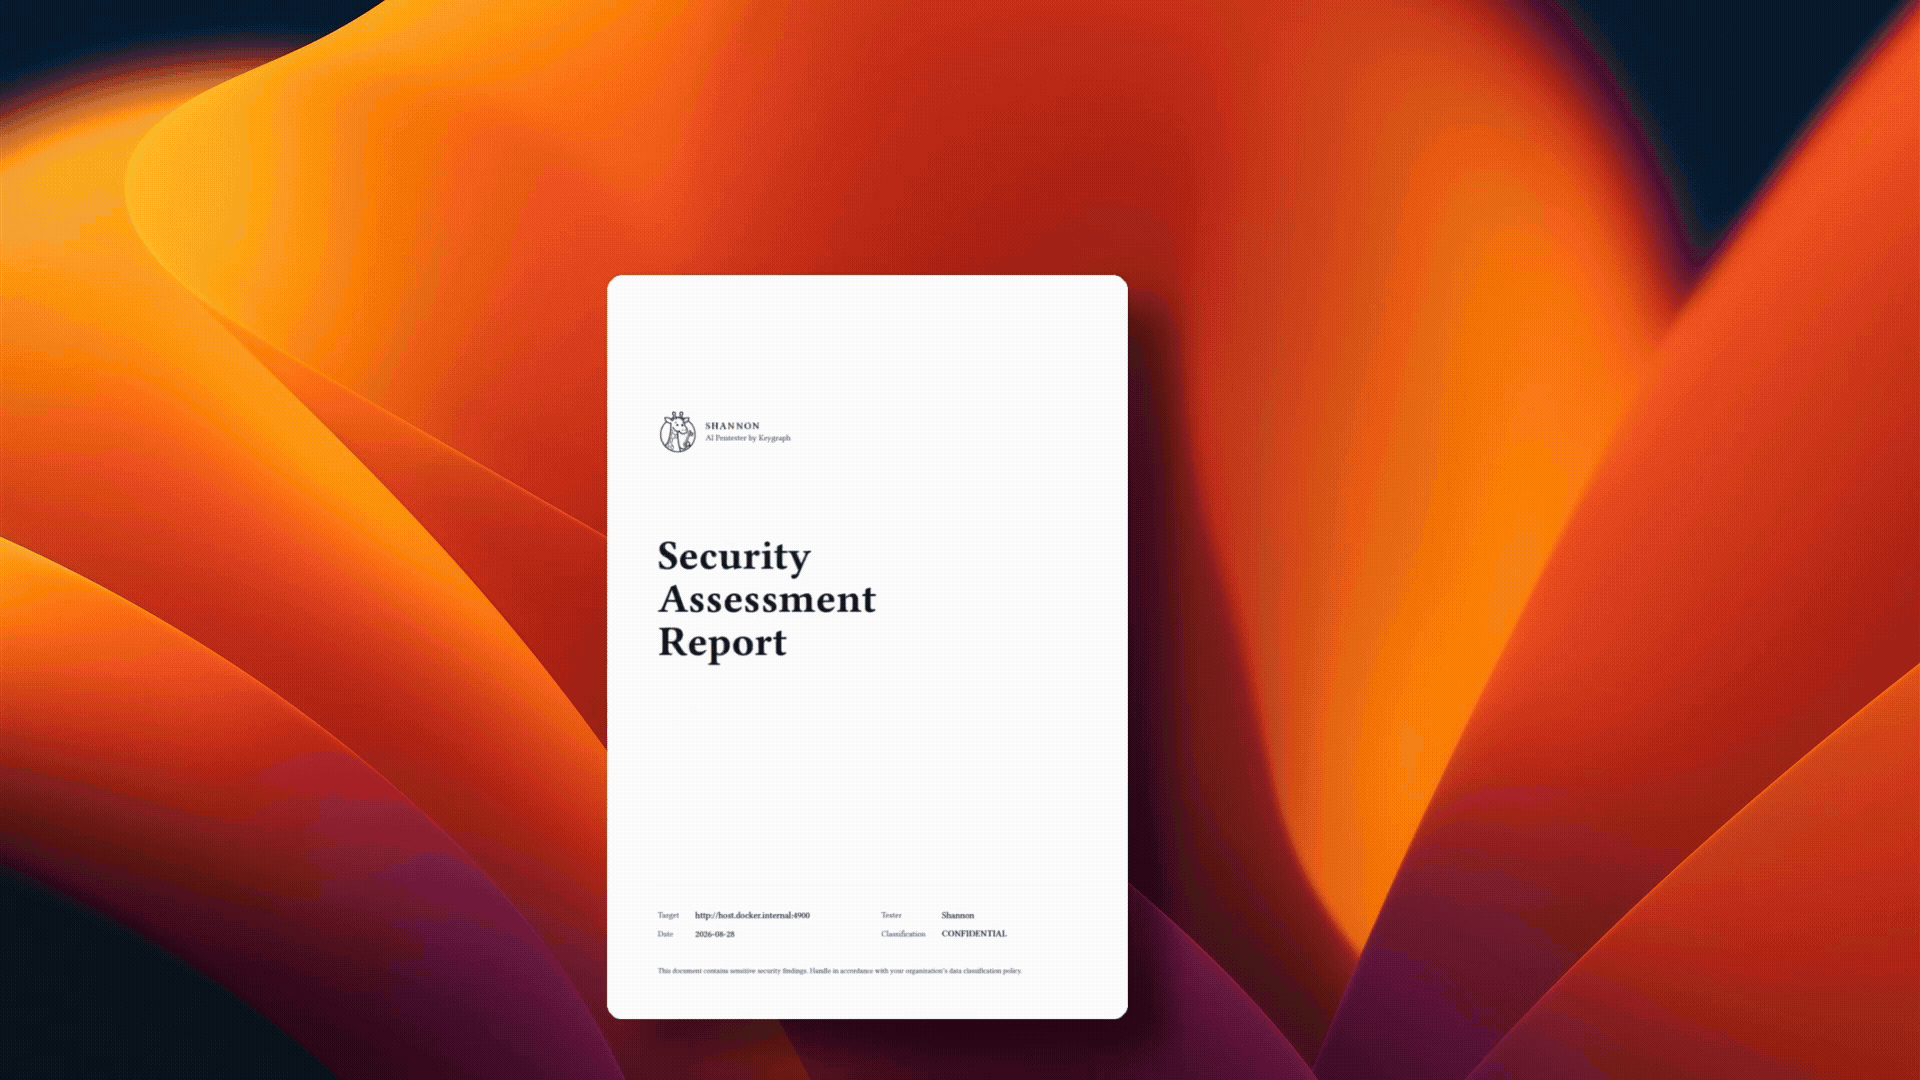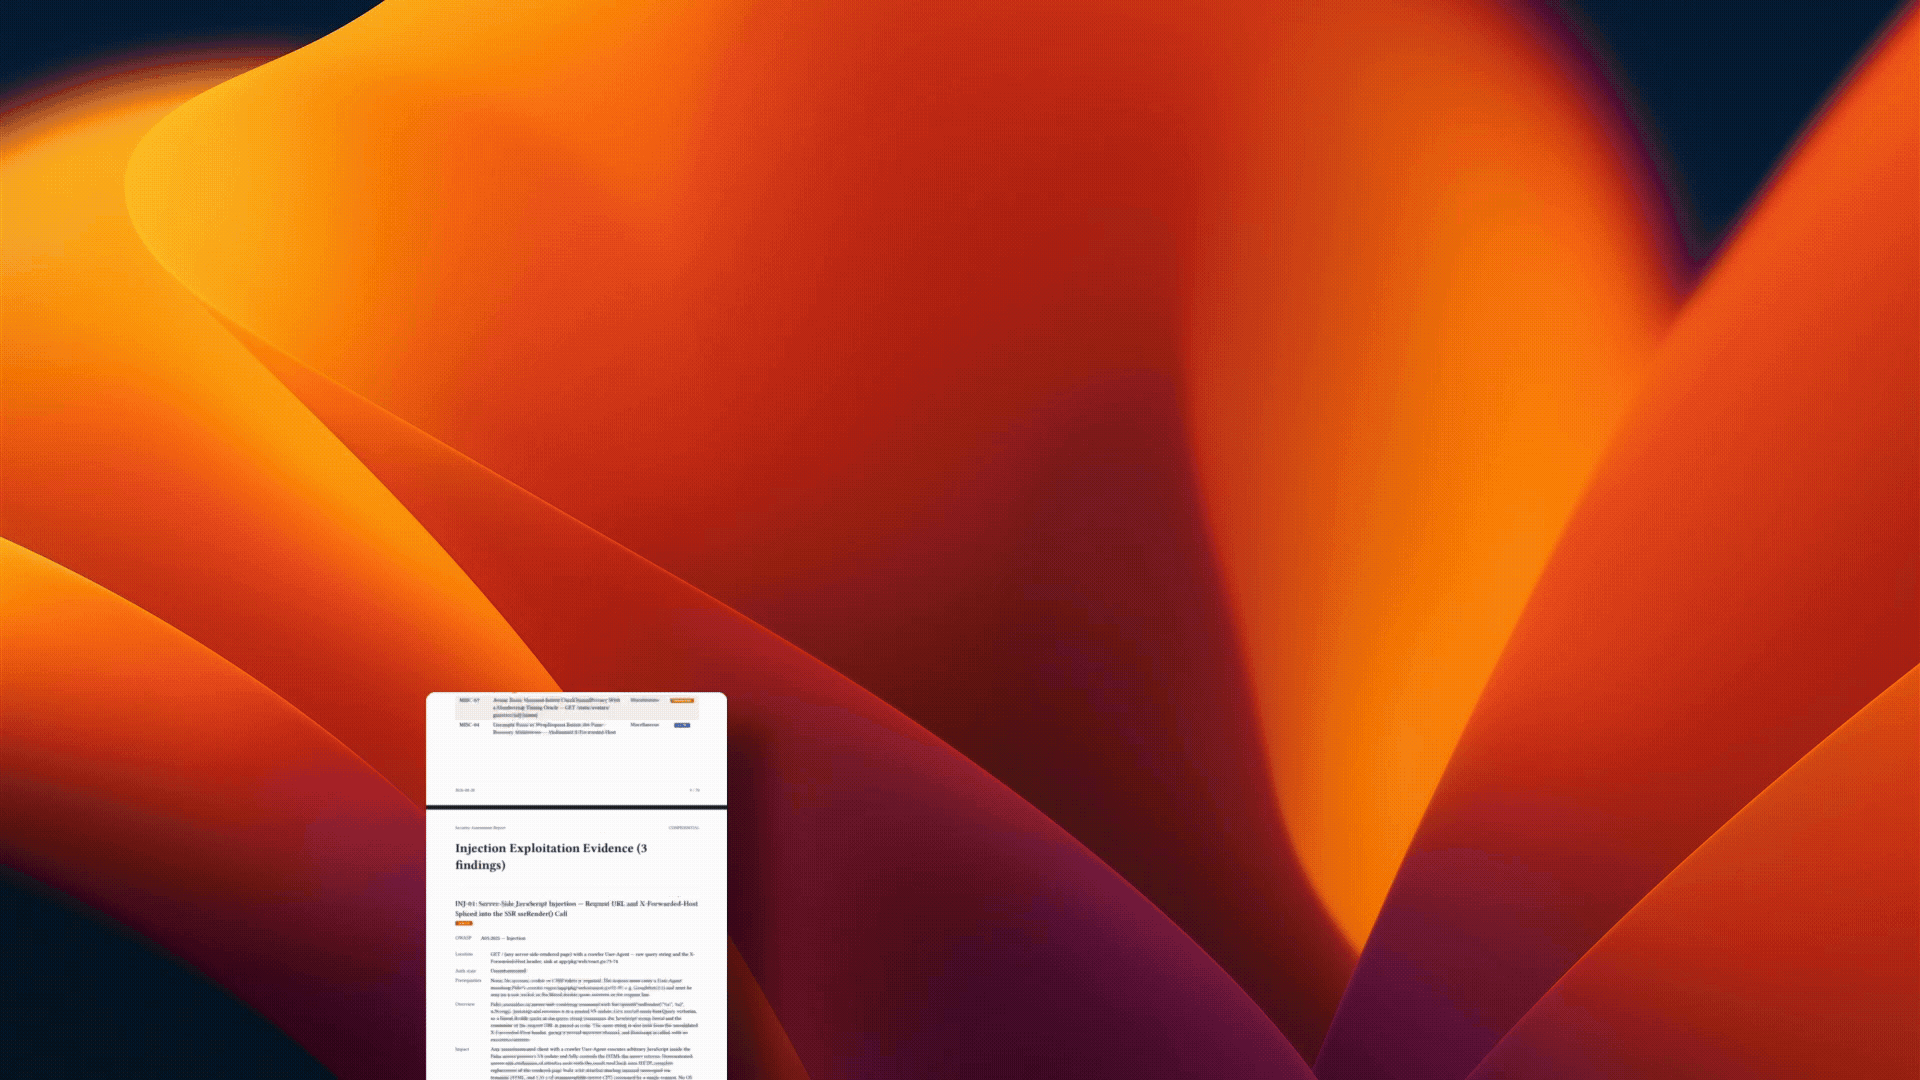
Estos informes provienen de escaneos de Shannon Open Source de Photoview 2.4.0, una de las aplicaciones en la comparación de Aikido y XBOW de Doyensec. Ejecutamos Shannon contra la misma versión de la aplicación y evaluamos sus resultados por separado. Lee el estudio de Doyensec y nuestra comparación de seguimiento de Shannon para conocer la metodología, las limitaciones, los costos y los resultados.
| Modelo | Informe | SARIF |
|---|---|---|
| DeepSeek v4 Flash | Ver informe | SARIF |
| Grok 4.6 | Ver informe | SARIF |
| Claude Opus 5 | Ver informe | SARIF |
Inicio Rápido
Requisitos previos
- Docker: requerido para el contenedor worker.
- Node.js 18+: requerido para el flujo de trabajo recomendado con
npx. - Credenciales del proveedor de IA: Shannon funciona con Anthropic, OpenAI, xAI, AWS Bedrock y cualquier otro proveedor en el catálogo del harness — cada uno de los cuales puedes apuntar a un proxy o gateway de LLM a través de una URL base personalizada. Tú aportas tu propia clave, y Keygraph nunca actúa como proxy del tráfico de tu modelo. Shannon es agnóstico respecto al proveedor. Consulta Proveedores de IA para ver los IDs de modelos sugeridos.
- Salvaguardas cibernéticas gestionadas con tu proveedor: Anthropic y OpenAI aplican salvaguardas en tiempo real a las cargas de trabajo de ciberseguridad, lo que puede interrumpir un escaneo a mitad de ejecución. Completa su guía para testers de seguridad legítimos antes de tu primera ejecución - consulta Proveedores de IA.
Ejecutar Shannon
[!WARNING] Shannon ejecuta exploits activamente. Ejecútalo solo contra aplicaciones y entornos que poseas o para los que tengas autorización escrita explícita para probar. No ejecutes Shannon contra sistemas de producción.```bash
Configure credentials with the interactive wizard.
npx @keygraph/shannon@latest setup
Run a pentest against a source-available target.
npx @keygraph/shannon@latest start
-u https://your-app.com
-r /path/to/your/repo
Shannon extrae la imagen del worker desde Docker Hub, inicia la infraestructura local requerida, monta el repositorio objetivo en modo de solo lectura dentro de un contenedor worker efímero y escribe los resultados en un espacio de trabajo local.

Para compilaciones desde código fuente, escaneos autenticados, configuración específica del proveedor y notas de plataforma, consulta la [Documentación](#documentation).

> [!TIP]
> **¿Prefieres usar una suscripción en lugar de créditos de API?**
>
> - **OpenAI Codex:** La última versión de Shannon admite suscripciones de ChatGPT Plus y Pro. Sigue la [guía de configuración de la suscripción de OpenAI Codex](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#openai-codex-chatgpt-pluspro-subscription) para empezar.
> - **xAI (Grok):** La última versión de Shannon admite suscripciones de xAI. Sigue la [guía de configuración de la suscripción de xAI](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#xai-grok-subscription) para empezar.
> - **Claude Code:** La última versión de Shannon no admite suscripciones de Claude Code. Sigue la [guía de configuración de la suscripción de Claude Code](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#claude-code-subscription) para usar la versión `1.9.0`, que es la última versión compilada sobre el Claude Agent SDK.


## Capacidades clave

- **Sin exploit, no hay informe**: Solo informa vulnerabilidades confirmadas con una prueba de concepto reproducible, lo que reduce el ruido especulativo de los escáneres.
- **Análisis de código avanzado**: Mapea la arquitectura, los límites de confianza, las interfaces, los flujos de datos y los activos críticos antes de enviar rutas de ataque creíbles a los agentes de pentesting en vivo.
- **Ejecución autónoma**: Ejecuta reconocimiento, análisis, explotación y generación de informes desde un único comando.
- **Experiencia de terminal en vivo**: Simplifica la configuración del escaneo y muestra el progreso y los resultados del agente sin exponer los registros de orquestación.
- **Pruebas autenticadas**: Admite credenciales, flujos de inicio de sesión, TOTP, autenticación por correo electrónico, áreas de enfoque y reglas de enfrentamiento mediante configuración.
- **Cobertura centrada en OWASP**: Prueba inyección explotable, XSS, SSRF, autenticación rota y autorización rota.
- **Espacios de trabajo reanudables**: Reanuda escaneos interrumpidos sin repetir el trabajo completado.
- **Integraciones nativas de CI/CD**: Se ejecuta a través de la GitHub Action oficial o el componente de GitLab CI/CD, conserva artefactos, publica hallazgos y bloquea las versiones ante vulnerabilidades demostradas.
- **Informes en múltiples formatos**: Genera informes en PDF y Markdown ricos en evidencia, además de JSON y SARIF 2.1.0. SARIF está habilitado de forma predeterminada para los escaneos en modo exploit.
- **Agnóstico respecto al proveedor y BYOK**: Admite Anthropic, OpenAI, xAI, AWS Bedrock, API compatibles y pasarelas LLM, y modelos locales servidos a través de Ollama, vLLM o LM Studio.
- **Privado por diseño**: Se ejecuta en tu infraestructura, almacena los resultados localmente y envía las solicitudes al modelo directamente a tu endpoint elegido. Un endpoint local mantiene los datos dentro de tu entorno.


## Integraciones de CI/CD

Shannon puede ejecutarse de forma continua contra entornos de staging y desarrollo desplegados mediante integraciones oficiales para [GitHub Actions](https://github.com/KeygraphHQ/shannon-action) y [GitLab CI/CD](https://gitlab.com/KeygraphHQ/shannon-ci).

Ambas integraciones:

- analizan el repositorio de código fuente extraído mientras atacan un objetivo en ejecución;
- conservan informes en PDF, Markdown y SARIF como artefactos de la pipeline;
- conservan los registros de escaneo y del agente para depuración, incluidos los ejecuciones incompletas;
- admiten pentests de pull-request, release y programados;
- distinguen una evaluación incompleta de un escaneo completado sin hallazgos; y
- opcionalmente hacen fallar la pipeline cuando Shannon explota una vulnerabilidad con una severidad igual o superior a un umbral configurado.

Una hipótesis de análisis de código no hace fallar la pipeline. Las puertas de severidad solo cuentan los hallazgos con `status: exploited`.

### GitHub Actions```yaml
name: Shannon Pentest

on:
  workflow_dispatch:

permissions:
  security-events: write

jobs:
  pentest:
    runs-on: ubuntu-latest

    steps:
      - uses: actions/checkout@v4

      - name: Run Shannon
        uses: KeygraphHQ/shannon-action@v1
        with:
          url: https://staging.example.com
          api-key: ${{ secrets.SHANNON_AI_API_KEY }}
          fail-on-severity: high
          upload-sarif: true
La Action establece repo por defecto al espacio de trabajo de GitHub verificado. Sube un artefacto que contiene los informes de evaluación de seguridad y SARIF, además de un artefacto de ejecución separado que contiene los registros del escaneo y del agente. Habilitar upload-sarif publica los hallazgos compatibles en el escaneo de código de GitHub.
Requisitos:
- un repositorio privado;
- un runner con Docker y Docker Compose v2;
- acceso al objetivo de staging o desarrollo en ejecución; y
- una credencial del proveedor de modelo almacenada como secreto de GitHub Actions.
Consulta la documentación de Shannon GitHub Action y el listado en GitHub Marketplace.
Ediciones
Shannon Open Source es un pentester autónomo completo, especialmente adecuado para desarrolladores individuales y equipos pequeños que ejecutan pruebas de seguridad focalizadas localmente o en CI/CD.
Keygraph Enterprise Platform es para organizaciones que necesitan una plataforma compartida para pentesting agéntico/AppSec continuo en muchos equipos, repositorios y entornos. Centraliza el análisis más profundo, la gestión de vulnerabilidades, la remediación, la verificación, la gobernanza y la generación de informes para que los equipos no tengan que ensamblar y mantener esos flujos de trabajo por sí mismos.
Más información sobre Keygraph Enterprise Platform y comparación de ediciones →
Arquitectura
Shannon combina análisis de código de seguridad en múltiples etapas con reconocimiento y explotación en vivo:```mermaid flowchart TD S["Source code"] --> EXISTING["Recon + vulnerability analysis"] S --> SAST["Agentic security code analysis"]
EXISTING -- "Pentest candidates" --> REC["Finding reconciliation<br/>(merge + deduplicate)"]
SAST -- "SAST candidates" --> REC

REC -- "Reconciled exploitation queue" --> EXP["Exploitation agents"]
APP["Running application"] --> EXP

EXP -- "Exploit demonstrated" --> REPORT["Reporting<br/>PDF · Markdown · SARIF"]
EXP -- "No exploit demonstrated" --> DROP["Discard"]

REPORT --> CICD["CI/CD gate"]
Paso a paso:

1. **Reconocimiento y análisis de vulnerabilidades** explora la aplicación en ejecución, vincula el comportamiento en tiempo de ejecución con el código fuente y ejecuta agentes especializados en Inyección, XSS, SSRF, Autenticación y Autorización.
2. **Análisis agéntico de seguridad del código** mapea la arquitectura de la aplicación, los límites de confianza, las interfaces expuestas, las dependencias, los flujos de datos y los activos de alto riesgo, y luego abre investigaciones específicas sobre ellos.
3. **Reconciliación de hallazgos** fusiona ambas corrientes de candidatos, elimina la superposición duplicada y agrupa lo que queda en una cola de explotación.
4. **Agentes de explotación** intentan ataques reales de prueba de concepto contra la aplicación en ejecución.
5. **Validación** descarta todos los candidatos que Shannon no puede demostrar.
6. **Informes** genera informes en PDF y Markdown con la evidencia adjunta, además de JSON estructurado y SARIF para sistemas posteriores.

Solo las vulnerabilidades validadas en vivo se convierten en hallazgos de pentest de Shannon o cuentan para las puertas de severidad de CI/CD.

Cada escaneo se ejecuta en un contenedor Docker efímero con un espacio de trabajo aislado y orquestación por invocación.

## Documentación

Utilice estas guías para obtener detalles operativos:


| Guía                                                     | Úsela para                                                                                                                                                                |
| --------------------------------------------------------- | ------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| [Compilación desde el código fuente y comandos de CLI](https://github.com/keygraphhq/shannon/blob/main/docs/development.md)      | Clonación, compilación, comandos comunes, rutas de salida y desarrollo local.                                                                                                  |
| [Configuración](https://github.com/keygraphhq/shannon/blob/main/docs/configuration.md)                    | Pruebas autenticadas, flujos de inicio de sesión, reglas de enfrentamiento y filtros de informes.                                                                                              |
| [Proveedores de IA](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md)                      | Selección del modelo, los proveedores compatibles (Anthropic, OpenAI, xAI, AWS Bedrock y cualquier otro proveedor compatible con Pi) y pasarelas LLM personalizadas.                             |
| [Plataformas y redes](https://github.com/keygraphhq/shannon/blob/main/docs/platforms.md)             | Windows/WSL2, Linux, macOS, redes de Docker, aplicaciones locales y nombres de host personalizados.                                                                                          |
| [Espacios de trabajo y reanudación](https://github.com/keygraphhq/shannon/blob/main/docs/workspaces.md)             | Nombres de espacios de trabajo, reanudación de escaneos interrumpidos y almacenamiento de espacios de trabajo.                                                                                                     |
| [Seguridad y limitaciones](https://github.com/keygraphhq/shannon/blob/main/docs/safety.md)                  | Requisitos de uso autorizado, orientación para entornos que no son de producción, efectos mutativos, coste y advertencias sobre los modelos.                                                                          |
| [Cobertura y hoja de ruta](https://github.com/keygraphhq/shannon/blob/main/docs/coverage-roadmap.md)          | Cobertura actual de vulnerabilidades y trabajo planificado.                                                                                                                          |
| [Plataforma empresarial Keygraph](https://github.com/keygraphhq/shannon/blob/main/docs/keygraph-platform.md) | SAST agéntico exhaustivo, pentesting continuo, gestión de hallazgos durante todo el ciclo de vida, remediación, verificación específica, gobernanza empresarial y despliegue en las instalaciones. |


## Seguridad, alcance y limitaciones

Shannon no es un escáner pasivo. Sus agentes de explotación pueden crear usuarios, enviar formularios, mutar el estado de la aplicación, desencadenar solicitudes salientes y, en general, afectar al sistema objetivo. Utilice entornos en sandbox, de staging o de desarrollo local con datos desechables.

Usted es responsable de utilizar Shannon de forma legal y ética. No apunte Shannon a sistemas, repositorios o aplicaciones que no posea o para los que no tenga autorización explícita de prueba.

Limitaciones importantes:

- Shannon Open Source está optimizado para pentesting rápido e informado por código en el desarrollo cotidiano y CI/CD. El SAST agéntico exhaustivo, una cobertura de escáner más amplia, la gobernanza centralizada y la gestión de vulnerabilidades durante todo el ciclo de vida se ofrecen a través de la Plataforma empresarial Keygraph.
- Los hallazgos aún requieren revisión humana. Los informes generados por LLM pueden contener detalles débilmente respaldados o incorrectos.
- Anthropic, OpenAI, xAI y AWS Bedrock son proveedores integrados, y cualquier otro proveedor del catálogo del harness también funciona — cada uno accesible a través de una URL base personalizada que lo apunte a un proxy o pasarela LLM. La capacidad del modelo varía, y un modelo que no siga de forma fiable las instrucciones de Shannon o las restricciones de uso de herramientas producirá resultados más débiles.
- Una ejecución completa puede tardar aproximadamente de 1 a 1,5 horas y puede generar costes de API de LLM según el precio del modelo y la complejidad de la aplicación.
- No escanee bases de código no confiables o adversarias. Las herramientas impulsadas por IA que leen código fuente pueden estar expuestas a inyección de prompts.

Lea la guía completa de [Seguridad y limitaciones](https://github.com/keygraphhq/shannon/blob/main/docs/safety.md) antes de ejecutar Shannon en un entorno nuevo.

## Licencia

Shannon Open Source está licenciado bajo la [GNU Affero General Public License v3.0](https://github.com/keygraphhq/shannon/blob/main/LICENSE).

La licencia comercial y empresarial está disponible para organizaciones que necesiten términos de licencia diferentes, soporte comercial, redistribución privada, uso como servicio gestionado u opciones de despliegue más amplias, incluida la plataforma Keygraph.

Para licencias comerciales, contacte con [[email protected]](mailto:[email protected]).

## Agradecimientos

Gracias a [Pi](https://github.com/earendil-works/pi),
[Playwright CLI](https://github.com/microsoft/playwright-cli),
y [Mantis](https://github.com/google/mantis).

Consulte [THIRD_PARTY_NOTICES.md](https://github.com/keygraphhq/shannon/blob/main/THIRD_PARTY_NOTICES.md) para obtener detalles sobre licencias y atribución.

## Acerca de Keygraph

**Keygraph** es la empresa detrás de Shannon. También desarrolla la **plataforma Keygraph**, el producto comercial de pentesting agéntico que cierra todo el ciclo de vida de AppSec y ejecuta una versión mejorada de Shannon como su motor de pentesting.

## Comunidad y soporte

El **horario de oficina de la comunidad** está disponible para obtener ayuda práctica con errores, despliegues y preguntas de configuración.

- EE. UU./UE: jueves, 10:00 AM PT
- Asia: jueves, 2:00 PM IST
- [Reservar una franja](https://cal.com/george-flores-keygraph/shannon-community-office-hours)

[Únase a Discord](https://discord.gg/cmctpMBXwE) para hacer preguntas, compartir comentarios y conectar con otros usuarios de Shannon.

En este momento, Keygraph no acepta contribuciones externas de código. Los issues son bienvenidos para informes de errores y solicitudes de funciones:

- [Informar de errores](https://github.com/KeygraphHQ/shannon/issues)
- [Sugerir funciones](https://github.com/KeygraphHQ/shannon/discussions)

Manténgase conectado:

- [Sitio web de Keygraph](https://keygraph.io)
- [Twitter/X: @KeygraphHQ](https://twitter.com/KeygraphHQ)
- [LinkedIn: Keygraph](https://linkedin.com/company/keygraph)


## Preguntas frecuentes


### ¿Puedo autoalojar Shannon?

Sí. Shannon Open Source se ejecuta dentro de su infraestructura en un contenedor de trabajo efímero. Monta el repositorio en modo de solo lectura y escribe los resultados en un espacio de trabajo local.

Keygraph nunca recibe su código fuente ni actúa como proxy de su tráfico de modelos. Sus solicitudes de modelo van directamente al proveedor o endpoint que configure, y llevan consigo el contexto del código fuente y de la aplicación. Apunte Shannon a un endpoint alojado localmente y ese tráfico también permanecerá dentro de su entorno.

### ¿Shannon admite bring your own key (BYOK)?

Sí, siempre. Usted proporciona las credenciales de LLM que Shannon utiliza para ejecutar un pentest, en todas las implementaciones, de código abierto y comerciales. Keygraph nunca actúa como proxy de su tráfico de modelos.

### ¿Shannon genera SARIF?

Sí. Shannon emite SARIF 2.1.0, el formato estándar de OASIS para resultados de análisis estático, junto con JSON estructurado. Cualquier consumidor de SARIF puede leerlo: servicios de escaneo de código, plataformas de gestión de vulnerabilidades, paneles de seguridad y pipelines de CI/CD. Se escribe de forma predeterminada en los escaneos en modo explotación; establezca `report.sarif` en `"false"` en su archivo de configuración para desactivarlo.

### ¿Qué proveedores de IA admite Shannon?

Anthropic, OpenAI, xAI y AWS Bedrock están integrados y se configuran directamente por ID de proveedor. Además de esos, Shannon se ejecuta en cualquier proveedor del catálogo del harness Pi, nombrado de la misma forma `<provider>:<model-id>`. Cualquier proveedor puede apuntarse a un proxy o pasarela LLM mediante una URL base personalizada, que solo sobrescribe el endpoint y mantiene el dialecto de API de ese proveedor. Shannon utiliza una única configuración de modelo unificada durante todo un pentest.

### ¿Puedo ejecutar Shannon con un modelo local o autoalojado?

Shannon funciona con modelos locales servidos a través de Ollama, vLLM o LM Studio, que exponen un endpoint compatible con OpenAI, así como con enrutadores como OpenRouter y pasarelas LLM como LiteLLM. Apunte Shannon al endpoint con una URL base personalizada. La capacidad varía, y un modelo que no siga de forma fiable las instrucciones de Shannon o las restricciones de uso de herramientas producirá pentests más débiles que un modelo de frontera, así que tome esta ruta solo si sabe cómo se comporta el modelo que elija. Consulte [Proveedores de IA](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#custom-base-url).

### ¿Shannon realmente explota vulnerabilidades o solo escanea?

Shannon ejecuta exploits reales. Solo informa de un hallazgo cuando ha producido una prueba de concepto funcional, y descarta las hipótesis que no puede demostrar. Es un pentester, no un escáner pasivo.

**Creado por [Keygraph](https://keygraph.io)**