
 keygraphhq/shannon
Shannon es un pentester de IA autónomo de caja blanca para aplicaciones web y APIs. Analiza tu código fuente, identifica vectores de ataque y ejecuta exploits reales para demostrar vulnerabilidades antes de que lleguen a producción.

> [!NOTE]
> **[Verificación de ciberseguridad para modelos de Anthropic y OpenAI](https://github.com/KeygraphHQ/shannon/discussions/483):** completa el programa de verificación de ciberseguridad de tu proveedor para evitar fallos y rechazos del modelo durante cargas de trabajo de ciberseguridad.
<div align="center">
<picture>
<source media="(prefers-color-scheme: dark)" srcset="./assets/github-banner-dark.png">
<source media="(prefers-color-scheme: light)" srcset="./assets/github-banner-light.png">
<img src="https://raw.githubusercontent.com/keygraphhq/shannon/main/assets/github-banner-light.png" alt="Shannon, pentester de IA para aplicaciones web y API, de Keygraph" width="100%">
</picture>
<a href="https://trendshift.io/repositories/15604" target="_blank"><img src="https://trendshift.io/api/badge/repositories/15604" alt="KeygraphHQ%2Fshannon | Trendshift" style="width: 250px; height: 55px;" width="250" height="55"/></a>
### Shannon es un pentester autónomo con IA para aplicaciones web y API.
Analiza tu código fuente, identifica rutas de ataque y ejecuta exploits reales para demostrar las vulnerabilidades antes de que lleguen a producción. **Sin exploit, no hay informe.**
**Este repositorio es Shannon: el agente de código abierto completo, que se ejecuta localmente desde tu línea de comandos.**
<p><strong>Iniciar Shannon</strong></p>
```bash
npx @keygraph/shannon@latest
```
<sub>El lanzador interactivo te guiará a través de la configuración y tu primer pentest.</sub>
---
<a href="https://discord.gg/9ZqQPuhJB7"><picture><source media="(prefers-color-scheme: dark)" srcset="./assets/discord_button_dark.png"><source media="(prefers-color-scheme: light)" srcset="./assets/discord_button_light.png"><img src="https://raw.githubusercontent.com/keygraphhq/shannon/main/assets/discord_button_light.png" height="40" alt="Join Discord"></picture></a> <a href="https://keygraph.io/"><picture><source media="(prefers-color-scheme: dark)" srcset="./assets/keygraph_button_dark.png"><source media="(prefers-color-scheme: light)" srcset="./assets/keygraph_button_light.png"><img src="https://raw.githubusercontent.com/keygraphhq/shannon/main/assets/keygraph_button_light.png" height="40" alt="Visit Keygraph.io"></picture></a>
---
</div>
> [!TIP]
> **Agentes de IA y LLMs:** comienza con [llms.txt](https://github.com/keygraphhq/shannon/blob/main/llms.txt) para obtener un mapa conciso de este repositorio, o usa [llms-full.txt](https://github.com/keygraphhq/shannon/blob/main/llms-full.txt) para el README y la documentación combinados en un solo archivo.
## Tabla de Contenidos
- [Tabla de Contenidos](#table-of-contents)
- [¿Qué es Shannon?](#what-is-shannon)
- [Por qué existe Shannon](#why-shannon-exists)
- [Por qué "Shannon"?](#why-shannon)
- [No es un reemplazo para los pentesters humanos](#not-a-replacement-for-human-pentesters)
- [Shannon en Acción](#shannon-in-action)
- [Inicio Rápido](#quick-start)
- [Requisitos previos](#prerequisites)
- [Ejecutar Shannon](#run-shannon)
- [Capacidades Clave](#key-capabilities)
- [Integraciones CI/CD](#cicd-integrations)
- [GitHub Actions](#github-actions)
- [Ediciones](#editions)
- [Arquitectura](#architecture)
- [Documentación](#documentation)
- [Seguridad, Alcance y Limitaciones](#safety-scope-and-limitations)
- [Licencia](#license)
- [Agradecimientos](#acknowledgements)
- [Acerca de Keygraph](#about-keygraph)
- [Comunidad y Soporte](#community-and-support)
- [Preguntas Frecuentes](#common-questions)
- [¿Puedo autoalojar Shannon?](#can-i-self-host-shannon)
- [¿Shannon admite bring your own key (BYOK)?](#does-shannon-support-bring-your-own-key-byok)
- [¿Shannon genera salida SARIF?](#does-shannon-output-sarif)
- [¿Qué proveedores de IA admite Shannon?](#which-ai-providers-does-shannon-support)
- [¿Puedo ejecutar Shannon en un modelo local o autoalojado?](#can-i-run-shannon-on-a-local-or-self-hosted-model)
- [¿Shannon realmente explota vulnerabilidades o solo escanea?](#does-shannon-actually-exploit-vulnerabilities-or-just-scan)
## ¿Qué es Shannon?
Shannon es un pentester de IA autónomo desarrollado por [Keygraph](https://keygraph.io). Realiza pruebas de seguridad de aplicaciones web y sus API subyacentes combinando el análisis de código fuente con la explotación en vivo.
Shannon analiza el código fuente de tu aplicación web para identificar posibles vectores de ataque, y luego utiliza automatización de navegador y herramientas de línea de comandos para ejecutar exploits reales contra la aplicación en ejecución y sus API. Solo las vulnerabilidades con una prueba de concepto funcional se incluyen en el informe final.
Shannon es el agente. Este repositorio es Shannon, el pentester de código abierto que ejecutas tú mismo. El mismo Shannon también impulsa las ediciones comerciales de Keygraph, [Pro y Enterprise](https://keygraph.io/pricing). Consulta [Ediciones](#editions) para ver cómo se compara Shannon con Pro, Enterprise y el Programa Comunitario.
<a id="why-shannon-exists"></a>
<details>
<summary><strong>Por qué existe Shannon</strong></summary>
Gracias a herramientas como Claude Code y Cursor, tu equipo entrega código sin parar. ¿Pero tu prueba de penetración? Esa ocurre una vez al año. Esto crea una enorme brecha de seguridad. Durante los otros 364 días, podrías estar enviando vulnerabilidades a producción sin saberlo.
Shannon cierra esa brecha proporcionando pruebas de penetración automatizadas bajo demanda que pueden ejecutarse contra cada compilación o versión.
</details>
<a id="why-shannon"></a>
<details>
<summary><strong>Por qué "Shannon"?</strong></summary>
Lleva el nombre de Claude Shannon, el padre de la teoría de la información. En esencia, el pentesting es un problema de información: cada sondeo reduce la incertidumbre sobre el estado de un sistema. Las mejores herramientas maximizan la señal obtenida de cada petición, convirtiendo esos bits de conocimiento en una ruta de explotación.
Además, queríamos que pudieras decir: «Hey Claude, ejecuta Shannon» para encontrar todas las vulnerabilidades de seguridad en tu aplicación vibe-coded.
</details>
<a id="not-a-replacement-for-human-pentesters"></a>
<details>
<summary><strong>No es un reemplazo para los pentesters humanos</strong></summary>
Shannon está diseñado para trabajar junto a pentesters y red teamers expertos, no para reemplazarlos. Los grandes pentesters entienden el negocio, encadenan ataques de formas que nadie anticipó y aportan años de criterio que los modelos actuales no pueden igualar.
Shannon resuelve un problema diferente: hay mucho más software que probar del que los equipos de seguridad tienen tiempo para cubrir. Los sistemas críticos reciben evaluaciones periódicas de expertos, mientras que la larga cola de aplicaciones internas, APIs y servicios de rápida evolución rara vez se prueba.
Shannon desplaza el pentesting hacia la izquierda en el ciclo de vida del desarrollo de software (SDLC). Úsalo para ejecutar pruebas respaldadas por explotación contra entornos de staging y releases al ritmo al que realmente se publican, y reserva el tiempo de los expertos humanos para los riesgos que requieren a alguien que conozca la organización.
</details>
## Shannon en acción
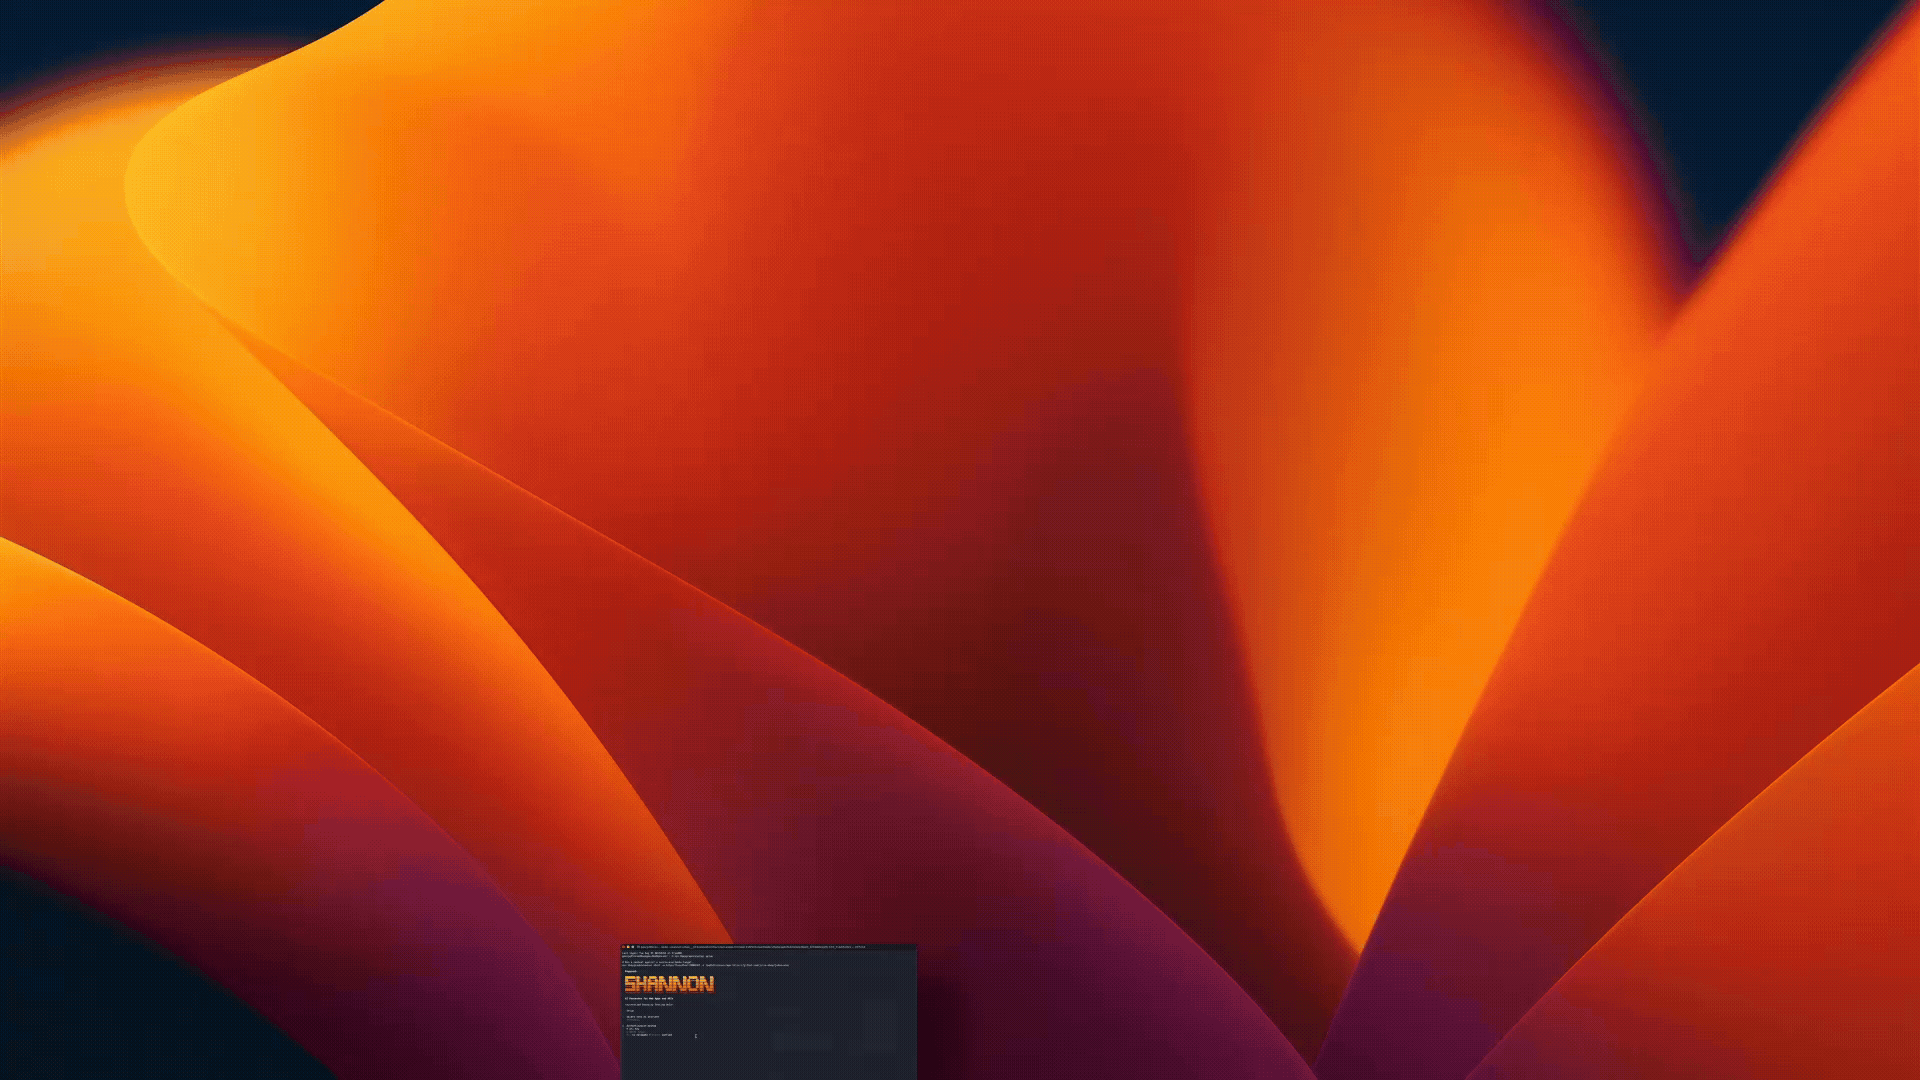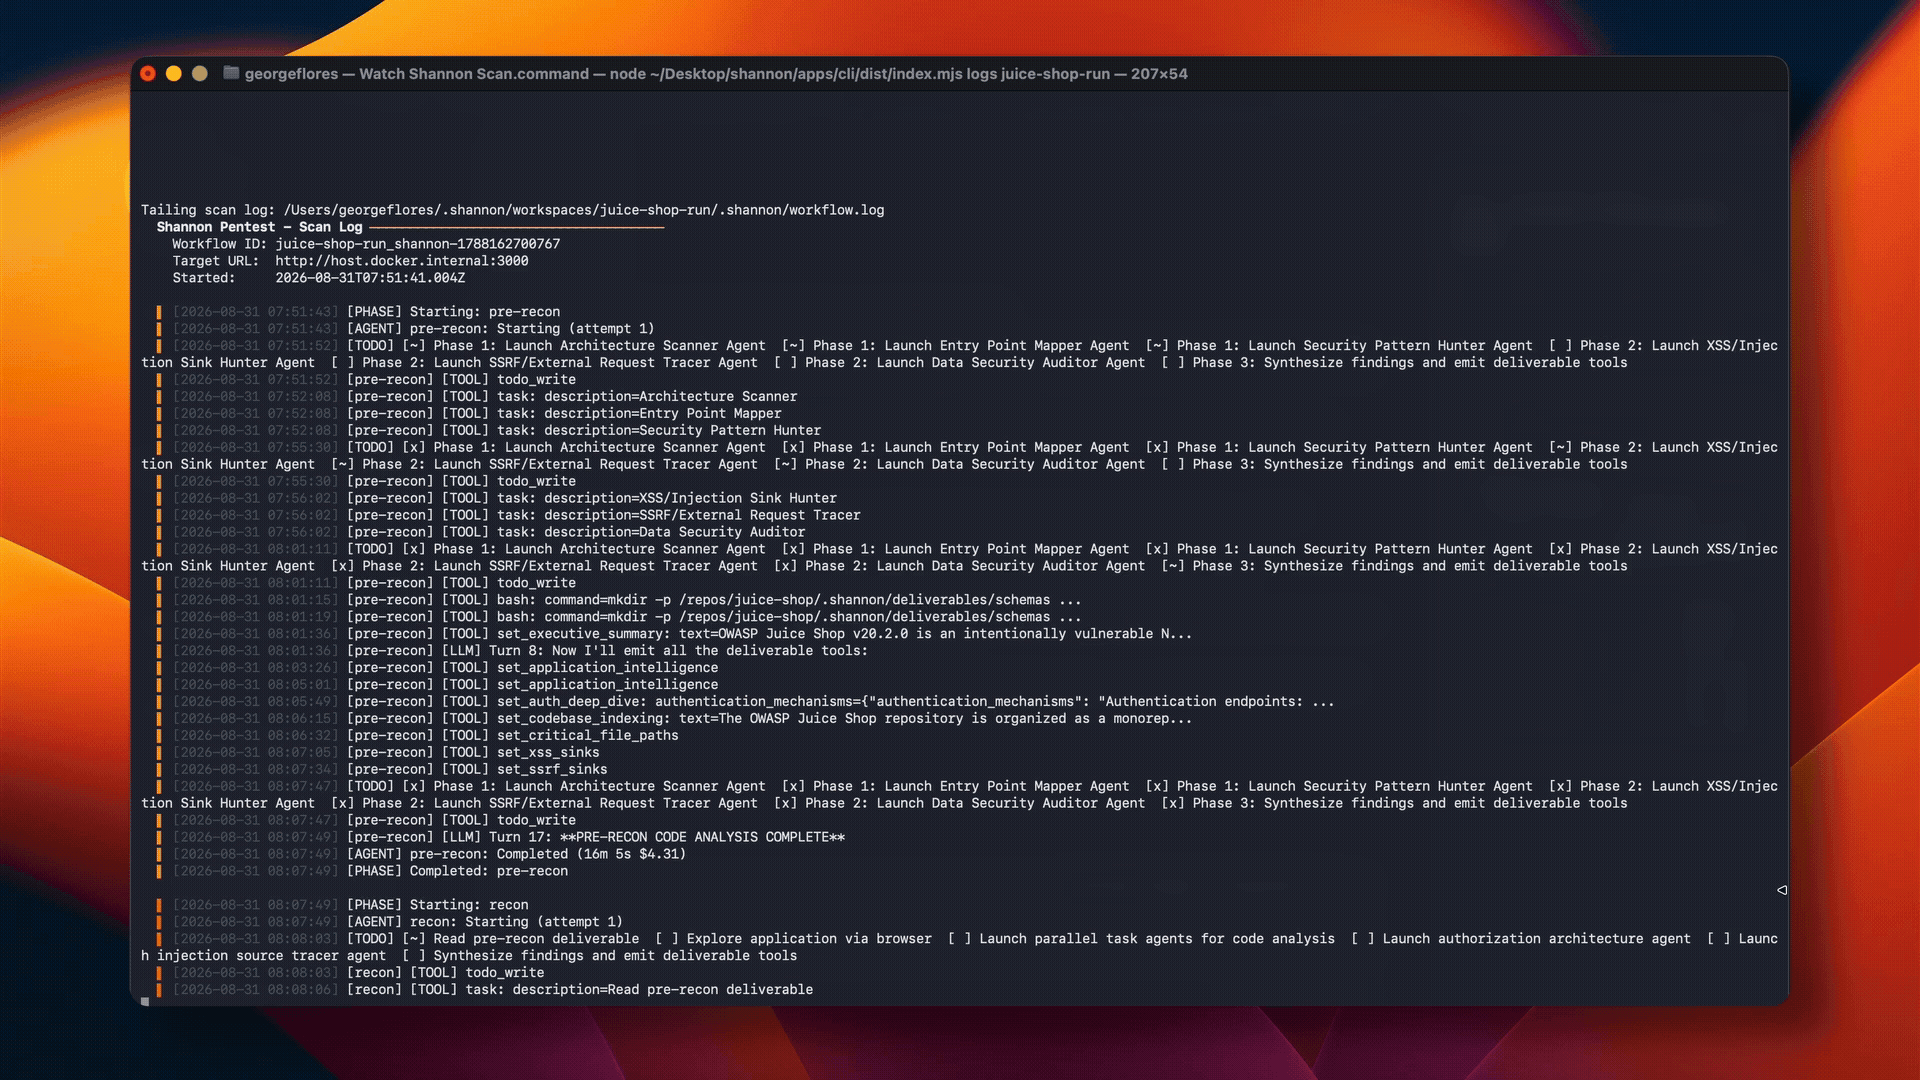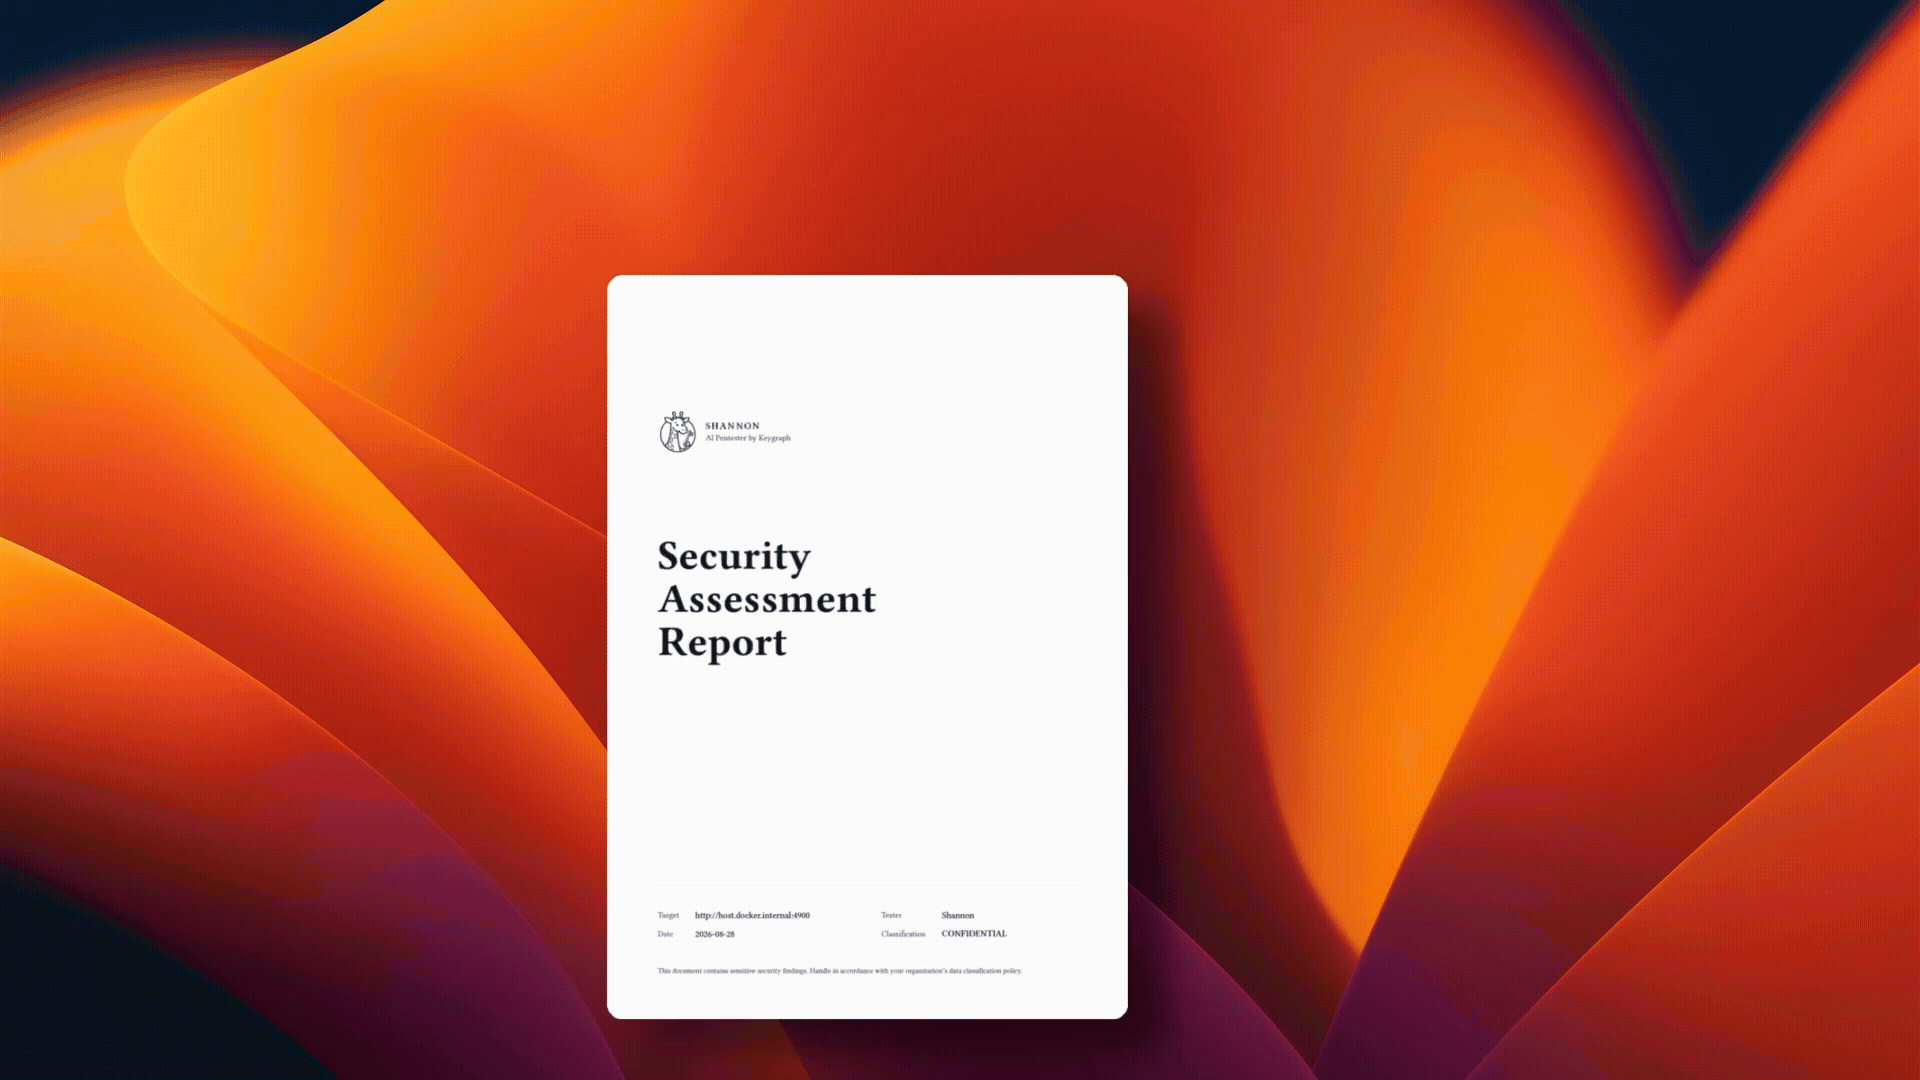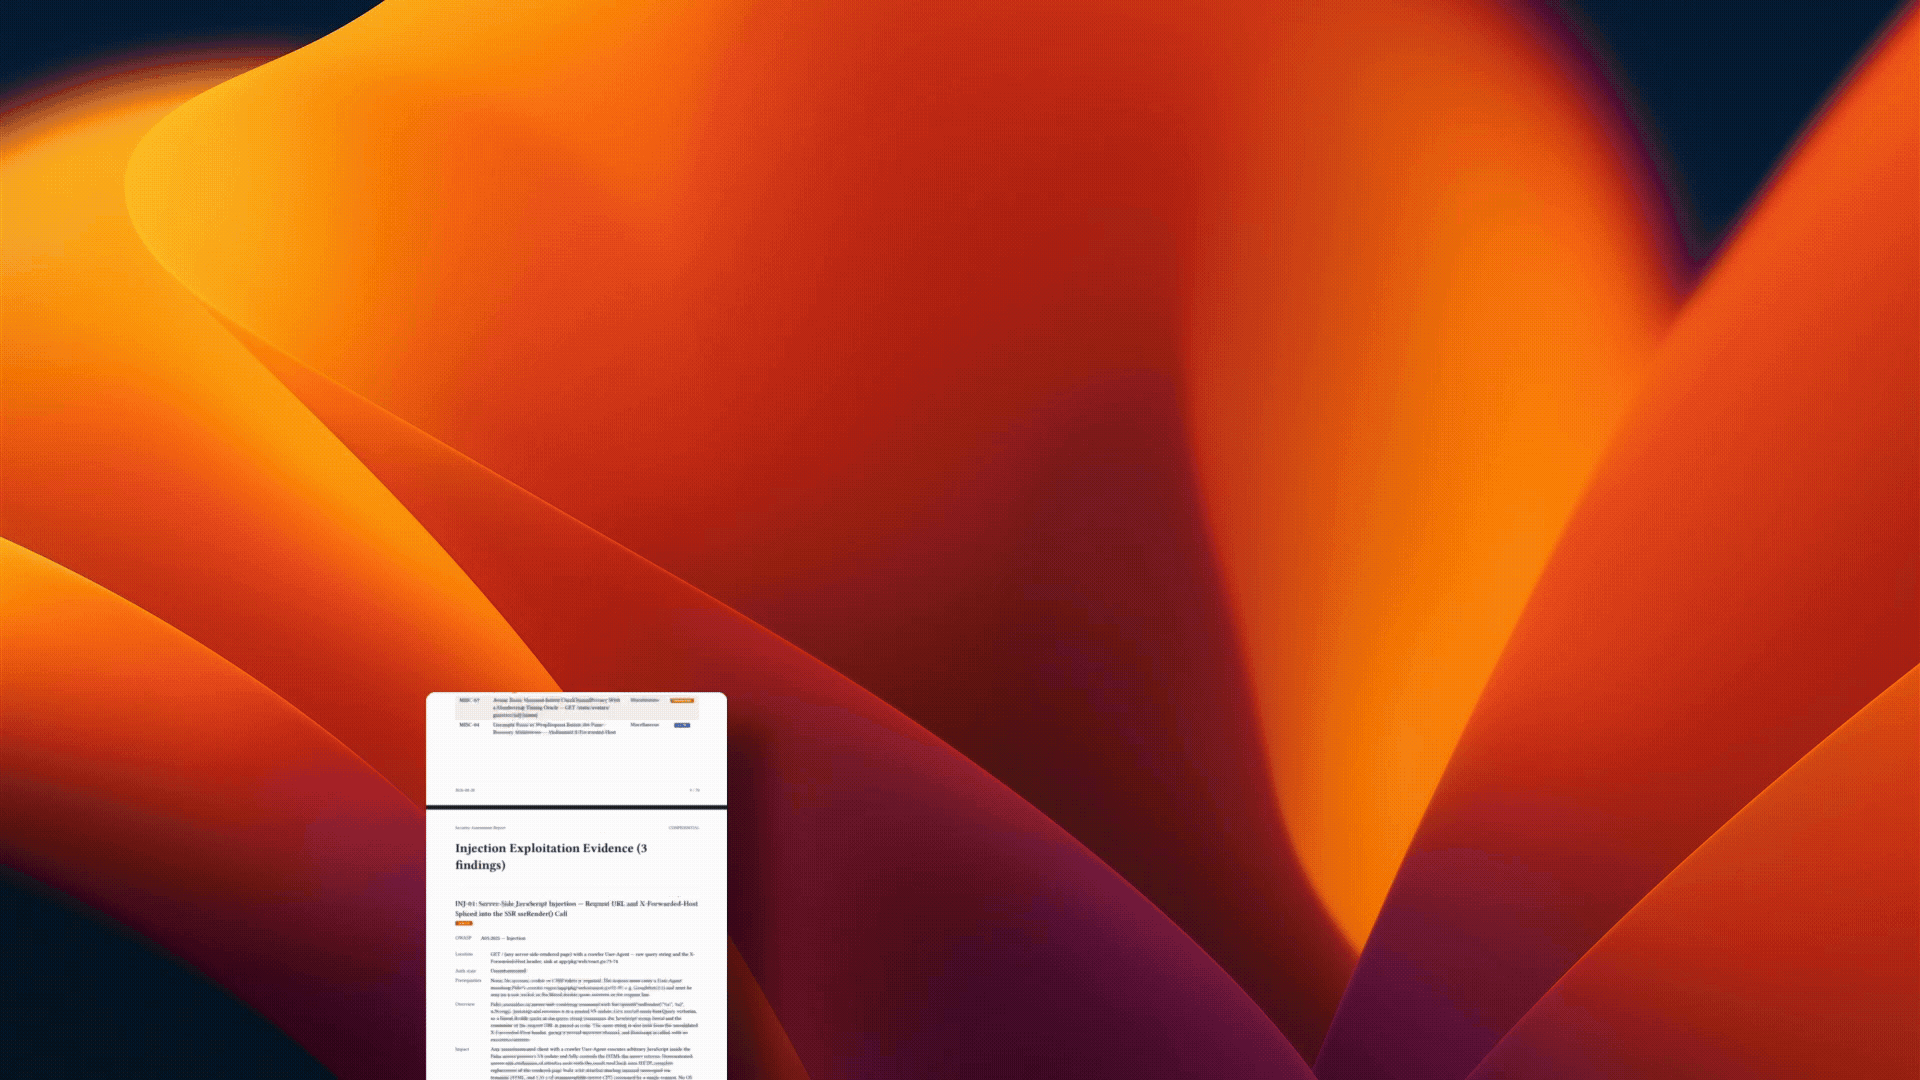
Estos informes provienen de escaneos de Shannon OSS sobre Photoview 2.4.0, una de las aplicaciones en la comparativa de Doyensec entre Aikido y XBOW. Ejecutamos Shannon contra la misma versión de la aplicación y evaluamos sus resultados por separado. Consulta el [estudio de Doyensec](https://doyensec.com/resources/ComparingAIApplicationSecurityTestingPlatforms_Doyensec.pdf) y nuestra [comparativa de seguimiento de Shannon](https://github.com/keygraphhq/shannon/blob/main/docs/shannon-xbow-aikido-benchmark.md) para conocer la metodología, las limitaciones, los costes y los resultados.
| Modelo | Informe | SARIF |
| ----------------- | ---------------------------------------------------------------------------- | --------------------------------------------------------------- |
| DeepSeek v4 Flash | [Ver informe](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-deepseek-v4-flash.pdf) | [SARIF](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-deepseek-v4-flash.sarif) |
| Grok 4.6 | [Ver informe](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-grok-4-6.pdf) | [SARIF](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-grok-4-6.sarif) |
| Claude Opus 5 | [Ver informe](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-opus-5.pdf) | [SARIF](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-opus-5.sarif) |
## Inicio rápido
### Requisitos previos
- **Docker**: necesario para el contenedor worker.
- **Node.js 18+**: necesario para el flujo de trabajo recomendado con `npx`.
- **Credenciales del proveedor de IA**: Shannon funciona con Anthropic, OpenAI, xAI, AWS Bedrock y [cualquier otro proveedor](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#any-other-provider) del catálogo del harness; cada uno de ellos puede apuntar a un proxy o gateway de LLM mediante una [URL base personalizada](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#custom-base-url), y un modelo que el catálogo no incluya puede describirse con una [configuración de modelo personalizada](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#custom-model-configuration). Tú aportas tu propia clave, y Keygraph nunca actúa como proxy del tráfico de tu modelo. Shannon es agnóstico respecto al proveedor. Consulta [Proveedores de IA](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#suggested-models) para ver los IDs de modelo sugeridos.
- **Salvaguardas de ciberseguridad despejadas con tu proveedor**: Anthropic y OpenAI aplican salvaguardas en tiempo real a las cargas de trabajo de ciberseguridad, lo que puede interrumpir un escaneo a mitad de ejecución. Completa sus indicaciones para testers de seguridad legítimos antes de tu primera ejecución; consulta [Proveedores de IA](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#cyber-safeguards-do-this-before-your-first-scan) y el [anuncio de verificación de ciberseguridad](https://github.com/KeygraphHQ/shannon/discussions/483).
### Ejecutar Shannon
> [!WARNING]
> Shannon ejecuta exploits de forma activa. Ejecútalo únicamente contra aplicaciones y entornos que poseas o para los que tengas autorización escrita explícita para probar. No ejecutes Shannon contra sistemas de producción.
```bash
# Configure credentials with the interactive wizard.
npx @keygraph/shannon@latest setup
# Run a pentest against a source-available target.
npx @keygraph/shannon@latest start \
-u https://your-app.com \
-r /path/to/your/repo
```
Shannon descarga la imagen del worker desde Docker Hub, inicia la infraestructura local requerida, monta el repositorio objetivo en modo de solo lectura dentro de un contenedor worker efímero y escribe los resultados en un espacio de trabajo local.
Para compilaciones desde el código fuente, escaneos autenticados, configuración específica del proveedor y notas de plataforma, consulta la [Documentación](#documentation).
> [!TIP]
> **¿Prefieres usar una suscripción en lugar de créditos de API?**
>
> - **OpenAI Codex:** La versión más reciente de Shannon es compatible con las suscripciones ChatGPT Plus y Pro. Sigue la [guía de configuración de la suscripción de OpenAI Codex](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#openai-codex-chatgpt-pluspro-subscription) para comenzar.
> - **xAI (Grok):** La versión más reciente de Shannon es compatible con las suscripciones de xAI. Sigue la [guía de configuración de la suscripción de xAI](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#xai-grok-subscription) para comenzar.
> - **Claude Code:** La versión más reciente de Shannon no es compatible con las suscripciones de Claude Code. Sigue la [guía de configuración de la suscripción de Claude Code](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#claude-code-subscription) para usar la versión `1.9.0`, que es la última versión basada en el Claude Agent SDK.
## Capacidades clave
- **Sin exploit, sin informe**: Solo informa vulnerabilidades confirmadas con una prueba de concepto reproducible, lo que reduce el ruido especulativo de los escáneres.
- **Análisis de código avanzado**: Mapea la arquitectura, los límites de confianza, las interfaces, los flujos de datos y los activos críticos antes de enviar rutas de ataque creíbles a los agentes de pentesting en vivo.
- **Ejecución autónoma**: Ejecuta reconocimiento, análisis, explotación y generación de informes con un solo comando.
- **Experiencia de terminal en vivo**: Simplifica la configuración del escaneo y muestra el progreso y los resultados de los agentes sin exponer los registros de orquestación.
- **Pruebas autenticadas**: Admite credenciales, flujos de inicio de sesión, TOTP, autenticación por correo electrónico, áreas de enfoque y reglas de enfrentamiento mediante configuración.
- **Cobertura centrada en OWASP**: Prueba inyecciones explotables, XSS, SSRF, autenticación rota y autorización rota.
- **Espacios de trabajo reanudables**: Reanuda escaneos interrumpidos sin repetir el trabajo ya completado.
- **Integraciones nativas de CI/CD**: Se ejecuta mediante la GitHub Action oficial o el componente de GitLab CI/CD, conserva los artefactos, publica los hallazgos y bloquea las versiones ante vulnerabilidades comprobadas.
- **Informes en múltiples formatos**: Genera informes PDF y Markdown ricos en evidencias, además de JSON y SARIF 2.1.0. SARIF está habilitado de forma predeterminada para los escaneos en modo exploit.
- **Agnóstico al proveedor y BYOK**: Admite Anthropic, OpenAI, xAI, AWS Bedrock, API compatibles y pasarelas LLM, y modelos locales servidos mediante Ollama, vLLM o LM Studio.
- **Privado por diseño**: Se ejecuta en tu infraestructura, almacena los resultados localmente y envía las solicitudes al modelo directamente a tu endpoint elegido. Un endpoint local mantiene los datos dentro de tu entorno.
## Integraciones de CI/CD
Shannon puede ejecutarse de forma continua contra entornos de staging y desarrollo desplegados mediante integraciones oficiales para [GitHub Actions](https://github.com/KeygraphHQ/shannon-action) y [GitLab CI/CD](https://gitlab.com/KeygraphHQ/shannon-ci).
Ambas integraciones:
- analizan el repositorio de código fuente extraído mientras atacan un objetivo en ejecución;
- conservan los informes PDF, Markdown y SARIF como artefactos de la pipeline;
- conservan los registros de escaneo y de agentes para depuración, incluidos los ejecuciones incompletas;
- admiten pentests en pull requests, releases y programados;
- distinguen una evaluación incompleta de un escaneo completado sin hallazgos; y
- opcionalmente hacen fallar la pipeline cuando Shannon explota una vulnerabilidad con una severidad igual o superior a un umbral configurado.
Una hipótesis del análisis de código no hace fallar la pipeline. Las puertas de severidad solo cuentan los hallazgos con `status: exploited`.
### GitHub Actions
```yaml
name: Shannon Pentest
on:
workflow_dispatch:
permissions:
security-events: write
jobs:
pentest:
runs-on: ubuntu-latest
steps:
- uses: actions/checkout@v4
- name: Run Shannon
uses: KeygraphHQ/shannon-action@v1
with:
url: https://staging.example.com
api-key: ${{ secrets.SHANNON_AI_API_KEY }}
fail-on-severity: high
upload-sarif: true
```
La Action establece `repo` por defecto al espacio de trabajo de GitHub extraído. Carga un artefacto que contiene los informes de evaluación de seguridad y SARIF, además de un artefacto de ejecución separado que contiene los registros del escaneo y del agente. Habilitar `upload-sarif` publica los hallazgos compatibles en el análisis de código de GitHub.
Requisitos:
- un repositorio privado;
- un runner con Docker y Docker Compose v2;
- acceso al objetivo de staging o desarrollo en ejecución; y
- una credencial del proveedor de modelos almacenada como secreto de GitHub Actions.
Consulta la [documentación de Shannon GitHub Action](https://github.com/KeygraphHQ/shannon-action) y la [ficha en GitHub Marketplace](https://github.com/marketplace/actions/shannon-ai-pentester).
## Ediciones
| Edición | Qué es | Precio |
| --- | --- | --- |
| **Shannon** (código abierto) | Este repositorio. Un pentester autónomo completo que ejecutas tú mismo, localmente o en CI/CD, contra una aplicación cuyo código fuente posees. Adecuado para desarrolladores individuales y equipos pequeños. | Código abierto bajo AGPL-3.0. Solo pagas tus propios costes de modelo. |
| **Community Program** | Keygraph Pro sin coste, para organizaciones sin ánimo de lucro 501(c)(3) con sede en EE. UU. y para startups en fase seed o pre-Serie A con 20 o menos desarrolladores activos. | $0 en tarifas de servicio en la nube mientras cumplas los requisitos. |
| **Pro** | La edición alojada en la nube de Keygraph, gestionada por Keygraph, con todos los módulos incluidos. | $50 por desarrollador activo al mes. |
| **Enterprise** | Todo lo de Pro, autoalojado en tu propio entorno o totalmente aislado (air-gapped). | Personalizado. |
Consulta [keygraph.io/pricing](https://keygraph.io/pricing) para ver los precios actuales y la tabla completa de características.
**Pro**, **Enterprise** y el **Community Program** funcionan con una versión mejorada y de nivel empresarial del motor de Shannon, y los tres añaden:
- **Pentesting de caja negra**: prueba la aplicación en ejecución desde el exterior, sin necesidad de código fuente.
- **Comprobaciones de dependencias (SCA) y de secretos**: SCA con alcanzabilidad, y escaneo de secretos que incluye el historial del repositorio.
- **Gestión de hallazgos**: un registro por vulnerabilidad por repositorio a través de escaneos y escáneres, con historial de estados, responsables, SLAs y paneles.
- **Pull requests de corrección y retests**: pull requests de corrección revisables, con cada corrección verificada mediante reanálisis y repetición del exploit, sin un reescaneo completo.
- **Jira y control de acceso**: sincronización bidireccional con Jira, SSO, RBAC y registros de auditoría.
¿No tienes código fuente? Usa el [Blackbox Pentester](https://keygraph.io/agentic-blackbox-pentester).
[Compara Shannon, Pro y Enterprise en detalle →](https://github.com/keygraphhq/shannon/blob/main/docs/keygraph-platform.md)
## Arquitectura
Shannon combina el análisis de seguridad de código en múltiples etapas con reconocimiento y explotación en vivo:
```mermaid
flowchart TD
S["Source code"] --> EXISTING["Recon + vulnerability analysis"]
S --> SAST["Agentic security code analysis"]
EXISTING -- "Pentest candidates" --> REC["Finding reconciliation<br/>(merge + deduplicate)"]
SAST -- "SAST candidates" --> REC
REC -- "Reconciled exploitation queue" --> EXP["Exploitation agents"]
APP["Running application"] --> EXP
EXP -- "Exploit demonstrated" --> REPORT["Reporting<br/>PDF · Markdown · SARIF"]
EXP -- "No exploit demonstrated" --> DROP["Discard"]
REPORT --> CICD["CI/CD gate"]
```
Etapa por etapa:
1. **Reconocimiento y análisis de vulnerabilidades** explora la aplicación en ejecución, vincula el comportamiento en tiempo de ejecución con el código fuente y ejecuta agentes especializados en Inyección, XSS, SSRF, Autenticación y Autorización.
2. **Análisis agéntico de seguridad del código** mapea la arquitectura de la aplicación, los límites de confianza, las interfaces expuestas, las dependencias, los flujos de datos y los activos de alto riesgo, y luego abre investigaciones dirigidas contra ellos.
3. **Reconciliación de hallazgos** fusiona ambas corrientes de candidatos, elimina la superposición duplicada y agrupa lo que queda en una cola de explotación.
4. **Agentes de explotación** intentan ataques reales de prueba de concepto contra la aplicación en ejecución.
5. **Validación** descarta todos los candidatos que Shannon no puede demostrar.
6. **Generación de informes** produce informes en PDF y Markdown con la evidencia adjunta, además de JSON estructurado y SARIF para sistemas posteriores.
Solo las vulnerabilidades validadas en vivo se convierten en hallazgos de pentest de Shannon o cuentan para las puertas de severidad de CI/CD.
Cada escaneo se ejecuta en un contenedor Docker efímero con un espacio de trabajo aislado y orquestación por invocación.
## Documentación
Utiliza estas guías para obtener detalles operativos:
| Guía | Úsala para |
| --------------------------------------------------------- | ------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| [Compilación desde el código fuente y comandos de la CLI](https://github.com/keygraphhq/shannon/blob/main/docs/development.md) | Clonar, compilar, comandos comunes, rutas de salida y desarrollo local. |
| [Configuración](https://github.com/keygraphhq/shannon/blob/main/docs/configuration.md) | Pruebas autenticadas, flujos de inicio de sesión, reglas de enfrentamiento y filtros de informes. |
| [Proveedores de IA](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md) | Selección del modelo, los proveedores compatibles (Anthropic, OpenAI, xAI, AWS Bedrock y cualquier otro proveedor compatible con Pi) y pasarelas LLM personalizadas. |
| [Plataformas y redes](https://github.com/keygraphhq/shannon/blob/main/docs/platforms.md) | Windows/WSL2, Linux, macOS, redes de Docker, aplicaciones locales y nombres de host personalizados. |
| [Espacios de trabajo y reanudación](https://github.com/keygraphhq/shannon/blob/main/docs/workspaces.md) | Nombres de espacios de trabajo, reanudación de escaneos interrumpidos y almacenamiento de espacios de trabajo. |
| [Seguridad y limitaciones](https://github.com/keygraphhq/shannon/blob/main/docs/safety.md) | Requisitos de uso autorizado, orientación para entornos que no son de producción, efectos mutativos, coste y advertencias sobre el modelo. |
| [Cobertura y hoja de ruta](https://github.com/keygraphhq/shannon/blob/main/docs/coverage-roadmap.md) | Cobertura actual de vulnerabilidades y trabajo planificado. |
| [Pro y Enterprise](https://github.com/keygraphhq/shannon/blob/main/docs/keygraph-platform.md) | Shannon comparado con Pro, Enterprise y el Programa Comunitario: pentesting de caja negra, SCA y secretos, gestión de hallazgos, pull requests de corrección, retests, Jira y despliegue. |
## Seguridad, alcance y limitaciones
Shannon no es un escáner pasivo. Sus agentes de explotación pueden crear usuarios, enviar formularios, mutar el estado de la aplicación, desencadenar solicitudes salientes y, en general, afectar al sistema objetivo. Utiliza entornos en sandbox, de staging o de desarrollo local con datos desechables.
Eres responsable de usar Shannon de forma legal y ética. No apuntes Shannon a sistemas, repositorios o aplicaciones que no poseas o para los que no tengas autorización explícita de prueba.
Limitaciones importantes:
- Shannon está optimizado para pentesting rápido e informado por código en el desarrollo diario y CI/CD. El SAST agéntico exhaustivo, una cobertura de escáneres más amplia, la gobernanza centralizada y la gestión de vulnerabilidades de ciclo de vida completo se ofrecen a través de Pro, Enterprise y el Community Program.
- Los hallazgos aún requieren revisión humana. Los informes generados por LLM pueden contener detalles débilmente respaldados o incorrectos.
- Anthropic, OpenAI, xAI y AWS Bedrock son proveedores integrados, y cualquier otro proveedor del catálogo del harness también funciona — cada uno accesible mediante una URL base personalizada que lo dirija a un proxy o gateway de LLM. La capacidad del modelo varía, y un modelo que no siga de forma fiable las instrucciones de Shannon o las restricciones de uso de herramientas producirá resultados más débiles.
- Una ejecución completa puede tardar aproximadamente de 1 a 1,5 horas y puede generar costes de API de LLM según el precio del modelo y la complejidad de la aplicación.
- No escanee bases de código no confiables o adversariales. Las herramientas impulsadas por IA que leen código fuente pueden estar expuestas a inyección de prompts.
Lea la guía completa de [Seguridad y limitaciones](https://github.com/keygraphhq/shannon/blob/main/docs/safety.md) antes de ejecutar Shannon en un entorno nuevo.
## Licencia
Shannon está licenciado bajo la [GNU Affero General Public License v3.0](https://github.com/keygraphhq/shannon/blob/main/LICENSE).
La licencia comercial y empresarial está disponible para organizaciones que necesiten términos de licencia diferentes, soporte comercial, redistribución privada, uso como servicio gestionado u opciones de despliegue más amplias, incluidos Keygraph Pro y Enterprise.
Para licencias comerciales, contacte con [[email protected]](mailto:[email protected]).
## Agradecimientos
Gracias a [Pi](https://github.com/earendil-works/pi),
[Playwright CLI](https://github.com/microsoft/playwright-cli),
y [Mantis](https://github.com/google/mantis).
Consulte [THIRD_PARTY_NOTICES.md](https://github.com/keygraphhq/shannon/blob/main/THIRD_PARTY_NOTICES.md) para obtener detalles sobre licencias y atribución.
## Acerca de Keygraph
**Keygraph** es la empresa detrás de Shannon. También desarrolla **Keygraph Pro** y **Keygraph Enterprise**, las ediciones comerciales que cubren el ciclo de vida completo de AppSec y ejecutan una versión mejorada de Shannon como su motor de pentesting.
## Comunidad y soporte
El **horario de oficina de la comunidad** está disponible para ayuda práctica con errores, despliegues y preguntas de configuración.
- EE. UU./UE: jueves, 10:00 AM PT
- Asia: jueves, 2:00 PM IST
- [Reservar una franja](https://cal.com/george-flores-keygraph/shannon-community-office-hours)
[Únase a Discord](https://discord.gg/cmctpMBXwE) para hacer preguntas, compartir comentarios y conectar con otros usuarios de Shannon.
En este momento, Keygraph no acepta contribuciones de código externas. Las issues son bienvenidas para informes de errores y solicitudes de funcionalidades:
- [Informar de errores](https://github.com/KeygraphHQ/shannon/issues)
- [Sugerir funcionalidades](https://github.com/KeygraphHQ/shannon/discussions)
Manténgase conectado:
- [Sitio web de Keygraph](https://keygraph.io)
- [Twitter/X: @KeygraphHQ](https://twitter.com/KeygraphHQ)
- [LinkedIn: Keygraph](https://linkedin.com/company/keygraph)
## Preguntas frecuentes
### ¿Puedo autoalojar Shannon?
Sí. Shannon se ejecuta dentro de su infraestructura en un contenedor de trabajo efímero. Monta el repositorio en modo de solo lectura y escribe los resultados en un espacio de trabajo local.
Keygraph nunca recibe su código fuente ni actúa como proxy de su tráfico de modelos. Sus solicitudes de modelo van directamente al proveedor o endpoint que configure, y llevan consigo el contexto del código fuente y de la aplicación. Apunte Shannon a un endpoint alojado localmente y ese tráfico también permanecerá dentro de su entorno.
### ¿Shannon admite bring your own key (BYOK)?
Sí, siempre. Usted proporciona las credenciales de LLM que Shannon utiliza para ejecutar un pentest, en cada despliegue, de código abierto y comercial. Keygraph nunca actúa como proxy de su tráfico de modelos.
### ¿Shannon genera SARIF?
Sí. Shannon emite SARIF 2.1.0, el formato estándar de OASIS para resultados de análisis estático, junto con JSON estructurado. Cualquier consumidor de SARIF puede leerlo: servicios de escaneo de código, plataformas de gestión de vulnerabilidades, paneles de seguridad y pipelines de CI/CD. Se escribe por defecto en los escaneos en modo exploit; establezca `report.sarif` en `"false"` en su archivo de configuración para desactivarlo.
### ¿Qué proveedores de IA admite Shannon?
Anthropic, OpenAI, xAI y AWS Bedrock están integrados y se configuran directamente mediante el ID del proveedor. Más allá de esos, Shannon funciona con cualquier proveedor del catálogo del arnés Pi, nombrado de la misma forma `<provider>:<model-id>`. Cualquier proveedor puede apuntarse a un proxy o gateway de LLM mediante una URL base personalizada, que solo sobrescribe el endpoint y conserva el dialecto de API de ese proveedor. Un modelo que el catálogo no incluye, como uno que un router o gateway sirve bajo su propio ID, o un modelo autoalojado, se describe en un archivo de [configuración de modelo personalizado](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#custom-model-configuration) y se pasa con `--models-config`. Shannon usa una única configuración de modelo unificada a lo largo de un pentest.
### ¿Puedo ejecutar Shannon con un modelo local o autoalojado?
Shannon funciona con modelos locales servidos a través de Ollama, vLLM o LM Studio, que exponen un endpoint compatible con OpenAI, así como con routers como OpenRouter y gateways de LLM como LiteLLM. Un modelo que el catálogo del arnés no incluye, que es el caso de la mayoría de los modelos autoalojados, se describe en un archivo de [configuración de modelo personalizado](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#custom-model-configuration) que se pasa con `--models-config`; también se puede acceder a routers y gateways con una URL base personalizada. La capacidad varía, y un modelo que no sigue de forma fiable las instrucciones de Shannon o sus restricciones de uso de herramientas producirá pentests más débiles que un modelo de frontera, así que toma este camino solo si sabes cómo se comporta el modelo que elijas. Consulta [Modelos locales y autoalojados](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#local-and-self-hosted-models).
### ¿Shannon realmente explota vulnerabilidades o solo escanea?
Shannon ejecuta exploits reales. Solo reporta un hallazgo cuando ha producido una prueba de concepto funcional, y descarta las hipótesis que no puede demostrar. Es un pentester, no un escáner pasivo.
**Creado por [Keygraph](https://keygraph.io)**