
easywall v2.14.0
Interfaz web para el cortafuegos nftables en Linux, escrita en Go. Los cambios aplicados se revierten automáticamente después de 120 segundos a menos que los confirmes — es imposible quedarse sin acceso. Instalación para Debian y Docker.

easywall
Tu firewall. Tus reglas. Sin sorpresas.




Demostración en vivo · Documentación · Registro de cambios
nftables a través de una interfaz web que no puede dejarte fuera: cada aplicación se revierte a sí misma a menos que la confirmes.
La idea
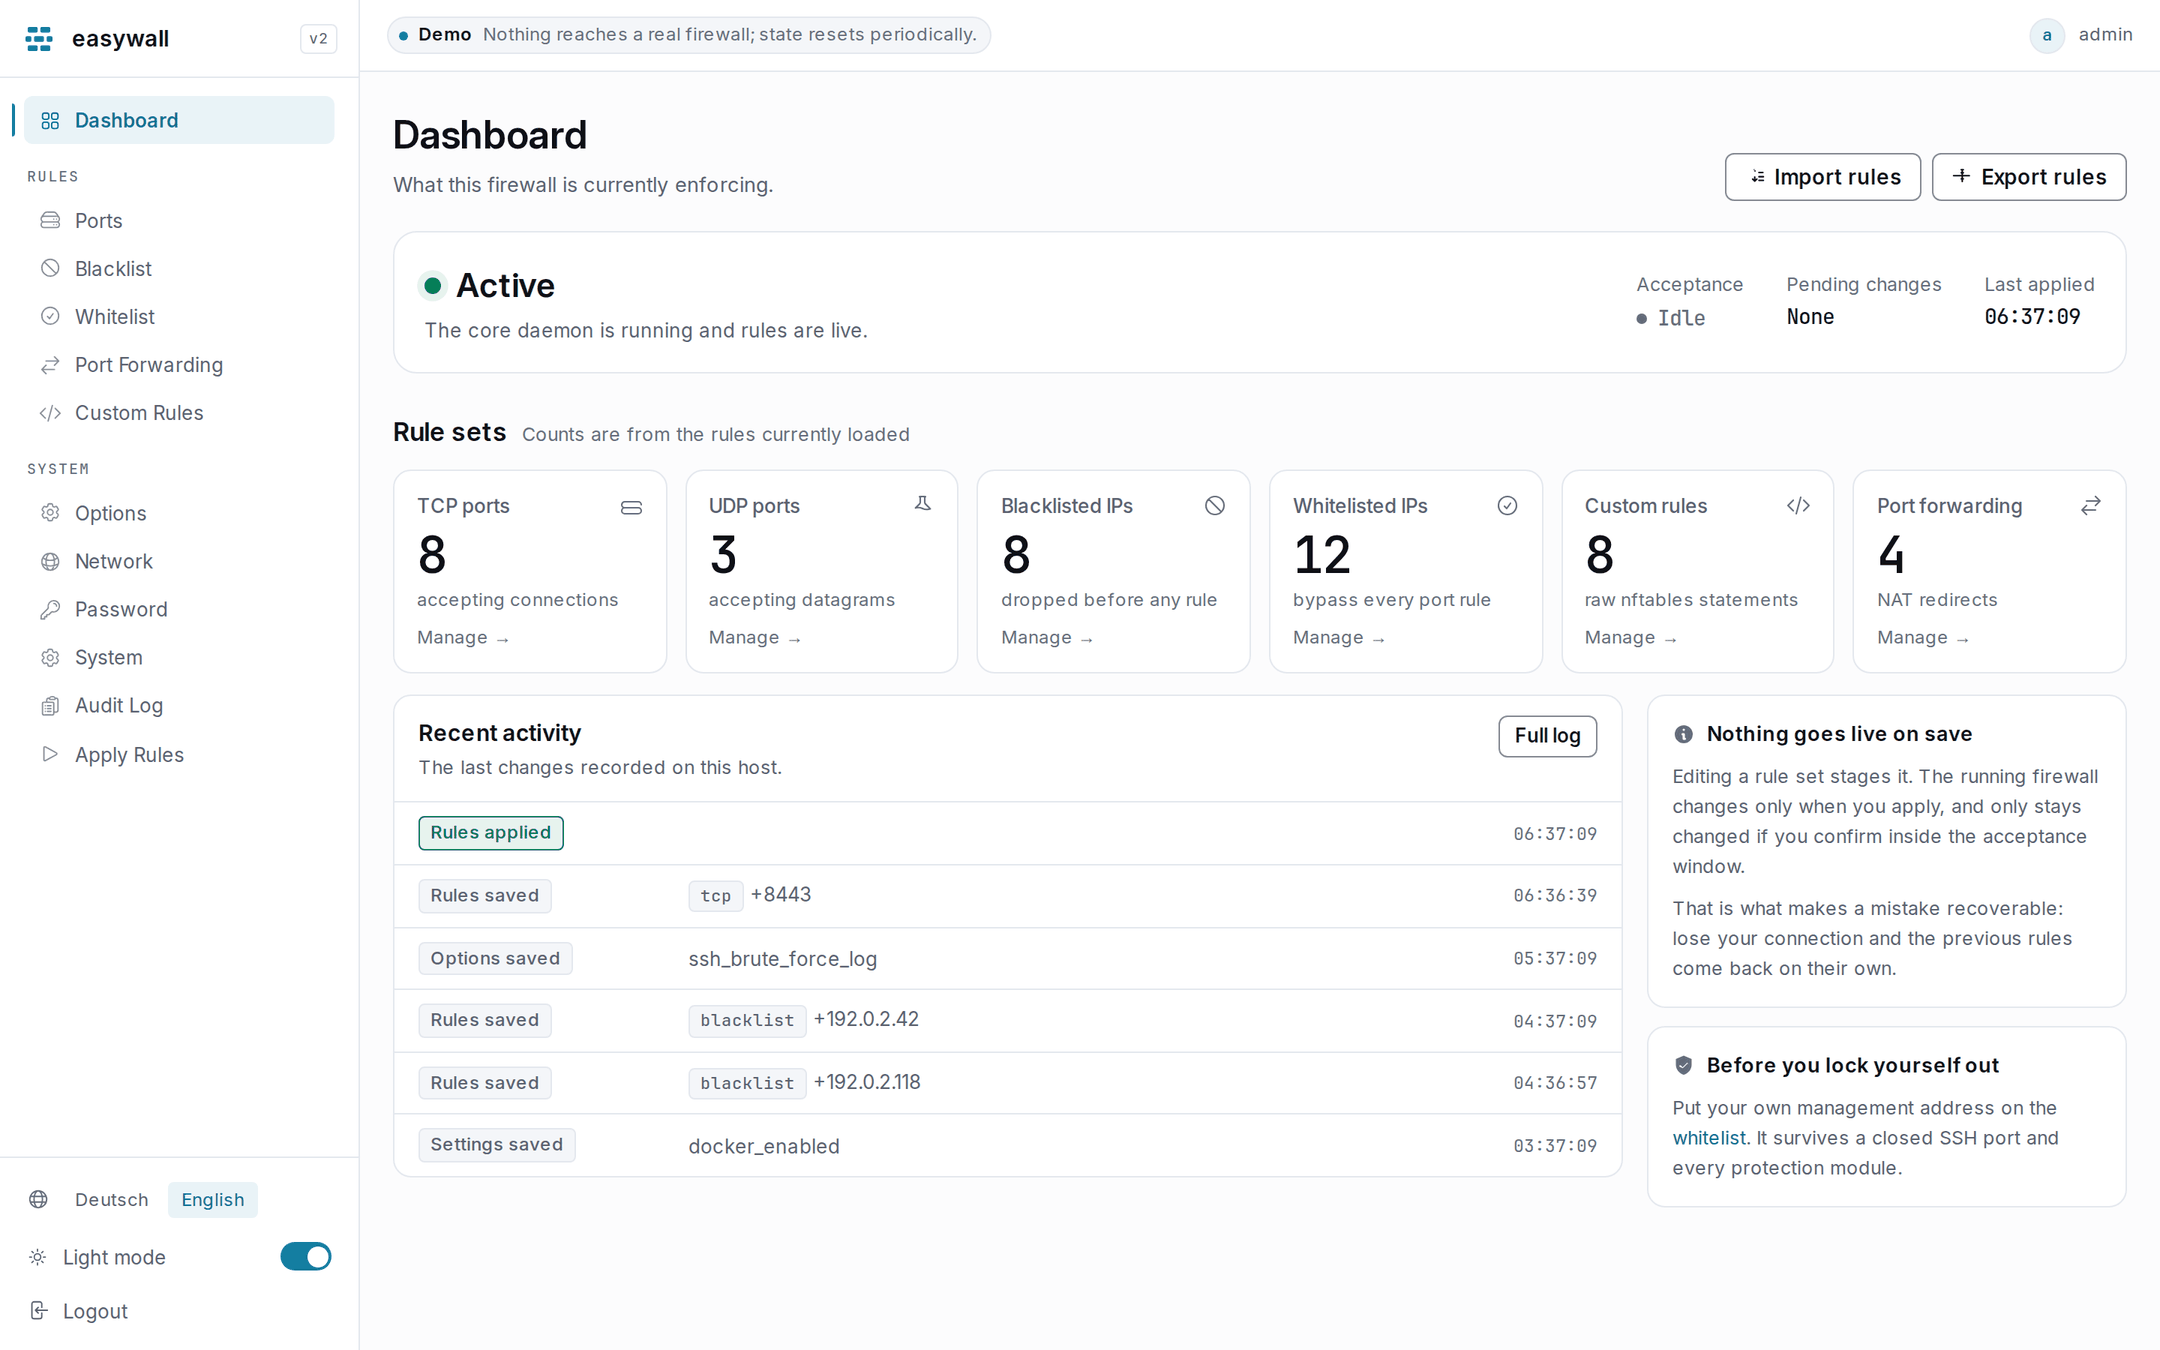
Editar una regla no cambia nada. Aplicarla lo cambia todo — durante 120 segundos. Si las nuevas reglas cortan tu conexión no puedes hacer clic en Confirmar, y no confirmar es lo que hace volver las reglas antiguas.

Arquitectura
Dos procesos. El que está expuesto a la red no tiene ningún privilegio que merezca la pena robar.

Una reescritura completa del easywall original —Python, Flask, iptables mediante
subprocess— que fue archivado en 2022 tras un CVE. Ambas causas raíz han desaparecido:
los privilegios residen en un proceso distinto, y la ruta de aplicación construye structs de Go
en lugar de una línea de comandos. Cómo funciona →
Instalación

# Debian / Ubuntu — amd64 and arm64
ARCH=$(dpkg --print-architecture)
wget https://github.com/jp1337/easywall/releases/latest/download/easywall_$ARCH.deb
sudo dpkg -i easywall_$ARCH.deb && sudo apt-get install -f

# Docker
git clone https://github.com/jp1337/easywall.git && cd easywall && docker compose up -d

# From source — Go 1.27+, nftables
git clone https://github.com/jp1337/easywall.git && cd easywall
make build && sudo make install
sudo systemctl enable --now easywall-core easywall-web
Luego abra https://localhost:12227. La primera visita
configura la cuenta y prepara las primeras reglas.
Lo que obtienes
| Puertos | TCP y UDP, individual o rango, con enrutamiento por regla para fuerza bruta SSH |
| Lista de bloqueo y lista de permitidos | IPv4, IPv6 y CIDR, evaluadas antes que cualquier regla de puerto |
| Módulos de protección | Doce, cinco activos por defecto — floods, escaneos, bogons, fragmentos, broadcast/multicast/anycast |
| Redirección de puertos | Redirecciones NAT con selección de protocolo |
| Reglas personalizadas | nftables en bruto, con comprobación de sintaxis antes de aplicarse |
| Exportar / importar | Todo el conjunto de reglas como JSON |
| Registro de auditoría | Qué cambió y cuándo, un objeto JSON por línea |
| Coexistencia con Docker | Posee table inet easywall, no toca nada más |
| English, Deutsch, Français | Intercambiables en la interfaz, incluso antes de iniciar sesión. Un idioma puede estar parcialmente traducido: lo que falte se muestra en inglés, y la carencia se notifica en lugar de ocultarse |
| Claro y oscuro | Sigue al sistema operativo, con un conmutador manual; ambos con contraste verificado |