
IAGA-Sentinel v1.9.2
Capa de evidencia criptográficamente firmada y verificable mediante reproducción para agentes de IA. Gobierna las acciones en el bucle, produce recibos firmados con Ed25519 vinculados en un registro de apéndice encadenado por hash, y respalda el mantenimiento de registros del Artículo 12 de la Ley de IA de la UE y la documentación del Anexo IV.
IAGA Sentinel
La capa de evidencia de conformidad con la Ley de IA de la UE para agentes de IA.
Evidencia firmada criptográficamente y verificable mediante reproducción de cada acción que un agente enruta a través de ella, estructurada para respaldar el mantenimiento de registros del Artículo 12 de la Ley de IA y la documentación del Anexo IV.


Documentación · Configuración en un solo prompt · Inicio rápido · Configuración de agente autónomo · Comunidad vs Empresa · Quiénes somos · Licencia
Construido en la UE por tres fundadores (francés, alemán, italiano) y validado por investigación, no por marketing: revisado por pares en AISEC 2026, Marrakech.
Configuración en un solo prompt
Pégalo a tu agente de codificación. Lee AGENTS.md y hace el resto: compila el binario, deriva tus reglas, te pide que las apruebes, inicia el servidor, se conecta a sí mismo a través de MCP y realiza dos llamadas en vivo que verás aterrizar en el panel.
```text copy the repo here https://github.com/IAGA-TEAM/IAGA-Sentinel and follow the AGENTS.MD STEP BY STEP ```Se detiene y espera por ti dos veces: una para que apruebes las reglas que aplicará, y otra para confirmar que puedes ver las llamadas.
…y salir con un solo comando
Salir es tan fácil como entrar, y te muestra lo que hará antes de hacerlo.
```powershell .\scripts\uninstall.ps1 # dry run: lists exactly what it would remove .\scripts\uninstall.ps1 -Yes # remove the install ```
El gemelo .sh acepta --yes. Se niega a ejecutarse mientras un proceso gobernado
siga activo, y conserva tu clave de firma a menos que lo pidas explícitamente —
elimínala y cada recibo que hayas exportado se vuelve permanentemente inverificable.
No hay cuenta que cerrar, ni demonio que quede atrás, ni telemetría: toda la instalación es
una base de datos, un archivo de políticas y una clave que te pertenece.
Qué es IAGA Sentinel
Los agentes de IA tocan el shell, el sistema de archivos, las bases de datos, las API de terceros y los secretos. Cuando un regulador, un auditor o tu propio DPO te pide que demuestres qué hizo un agente, y que pruebes que el registro no fue alterado después del hecho, la mayoría de los equipos no tienen nada que mostrar. IAGA Sentinel produce esa prueba: se sitúa junto a tu pila de agentes (sidecar HTTP, proxy MCP o iaga run) y convierte cada veredicto de gobernanza en un recibo firmado con Ed25519 enlazado a un registro de apéndice encadenado por hash, verificable sin conexión, con veredictos reproducibles (deterministas bajo pesos de riesgo fijos) y detección de desviaciones basada en reproducción. El registro está estructurado para respaldar el mantenimiento de registros del Artículo 12 de la Ley de IA de la UE y para ayudar a producir la documentación técnica del Anexo IV que necesita un sistema de alto riesgo.
[!IMPORTANT] IAGA Sentinel gobierna en el bucle y sella de forma sólida. Los veredictos se calculan antes de que una acción proceda; con
iaga runun proceso bloqueado nunca se inicia y uno permitido se confina directamente — secretos eliminados de su entorno, sin volcados de núcleo, sin escalada de privilegios, recolectado junto con su proceso padre. La evidencia firmada y la reproducción sin conexión son reales y verificables ahora, desde una copia limpia del repositorio. El confinamiento a nivel de kernel (mediación de syscalls y red con eBPF/LSM) es el nivel Enterprise y no está en esta compilación abierta:iaga kernel statusinforma la postura con honestidad, y cada recibo llevais_authoritative: false. No comercializamos una aplicación de cumplimiento que no proporcionamos.
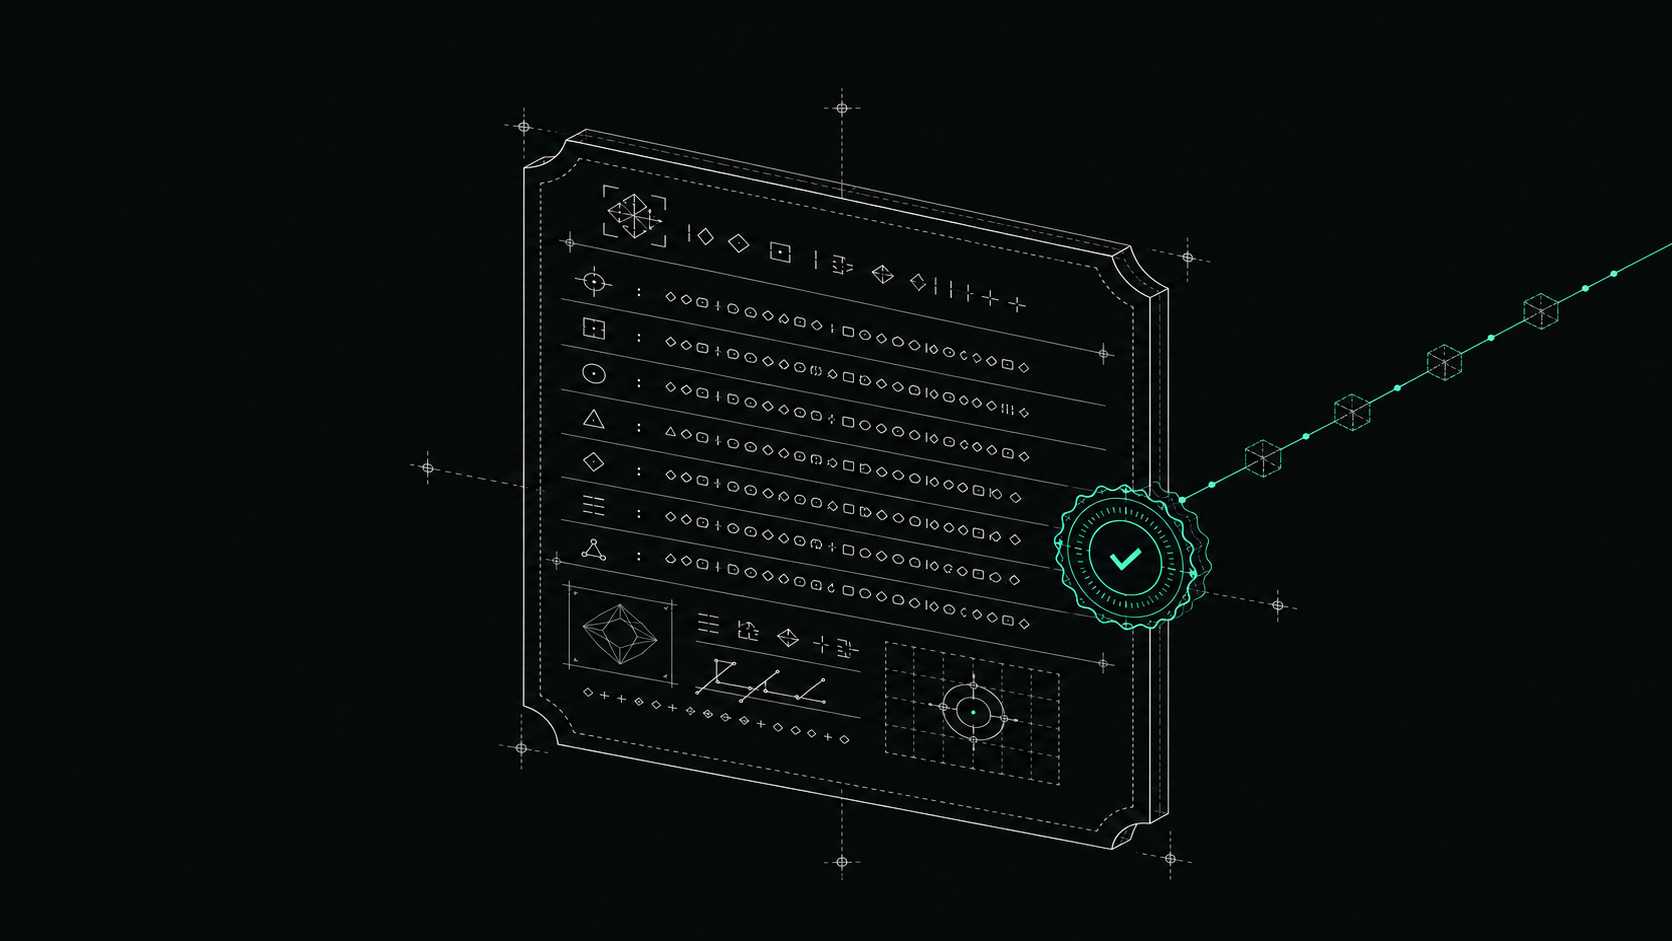
Cada veredicto de gobernanza se convierte en un recibo firmado, sellado con Ed25519 y enlazado al registro encadenado por hash.
Qué lo hace diferente:
- Prueba, no testimonio. Recibos con Ed25519 + cadena de hash, verificables sin conexión con el binario independiente
iaga-verify: sin servidor, sin red, sin necesidad de confiar en IAGA. - Postura honesta. La postura de cumplimiento se registra dentro de la propia evidencia firmada (
is_authoritative: false), no enterrada en una nota al pie. - Autoalojado, sin proveedor en el bucle. Se ejecuta completamente autoalojado o aislado de la red; BUSL-1.1 se convierte automáticamente a Apache-2.0; ningún servicio operado por IAGA conserva una copia de tu evidencia.
- Conforme a la Ley de IA de la UE. Los recibos se alinean con el registro del Artículo 12; las políticas tipadas Dictum documentan tus controles de riesgo.