
vuls v0.40.0-rc.1
Escáner de vulnerabilidades sin agente para Linux, FreeBSD, Contenedores, WordPress, Librerías de lenguajes de programación, Dispositivos de red
Vuls: Escáner de Vulnerabilidades


Escáner de vulnerabilidades para Linux/FreeBSD, sin agente, escrito en Go.
Twitter: @vuls_en

Resumen
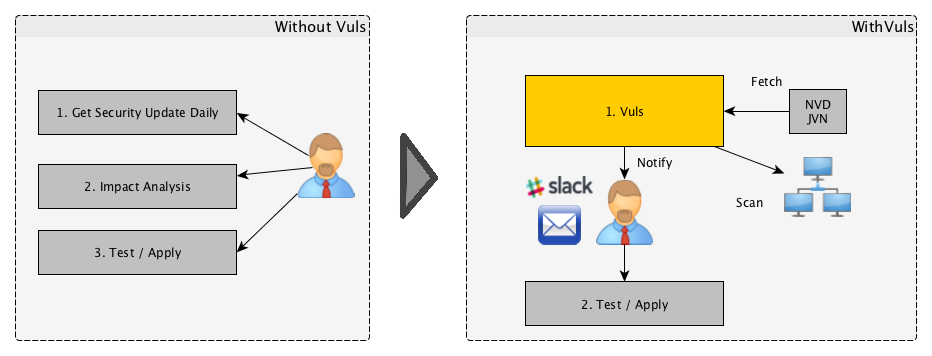
Para un administrador de sistemas, tener que realizar análisis de vulnerabilidades de seguridad y actualizaciones de software a diario puede ser una carga pesada. Para evitar tiempos de inactividad en un entorno de producción, es común que un administrador de sistemas opte por no usar la opción de actualización automática proporcionada por el gestor de paquetes y realice las actualizaciones manualmente. Esto conlleva los siguientes problemas:
- El administrador del sistema deberá estar constantemente atento a cualquier nueva vulnerabilidad en la NVD (Base de Datos Nacional de Vulnerabilidades) o bases de datos similares.
- Podría ser imposible para el administrador monitorear todo el software si hay una gran cantidad de paquetes instalados en el servidor.
- Es costoso realizar análisis para determinar los servidores afectados por nuevas vulnerabilidades. Existe la posibilidad de pasar por alto uno o dos servidores durante el análisis.
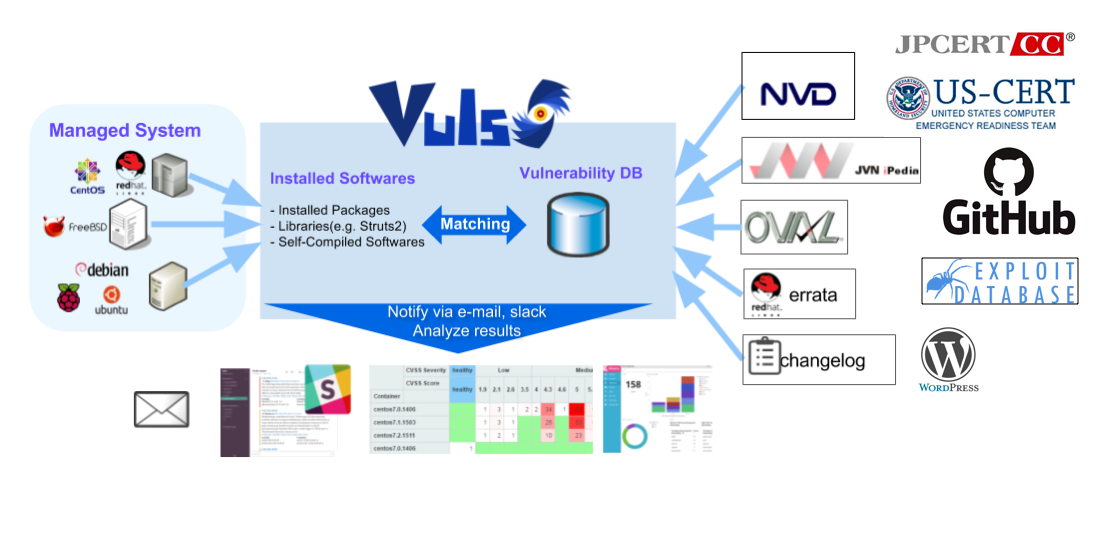
Vuls es una herramienta creada para resolver los problemas mencionados anteriormente. Tiene las siguientes características:
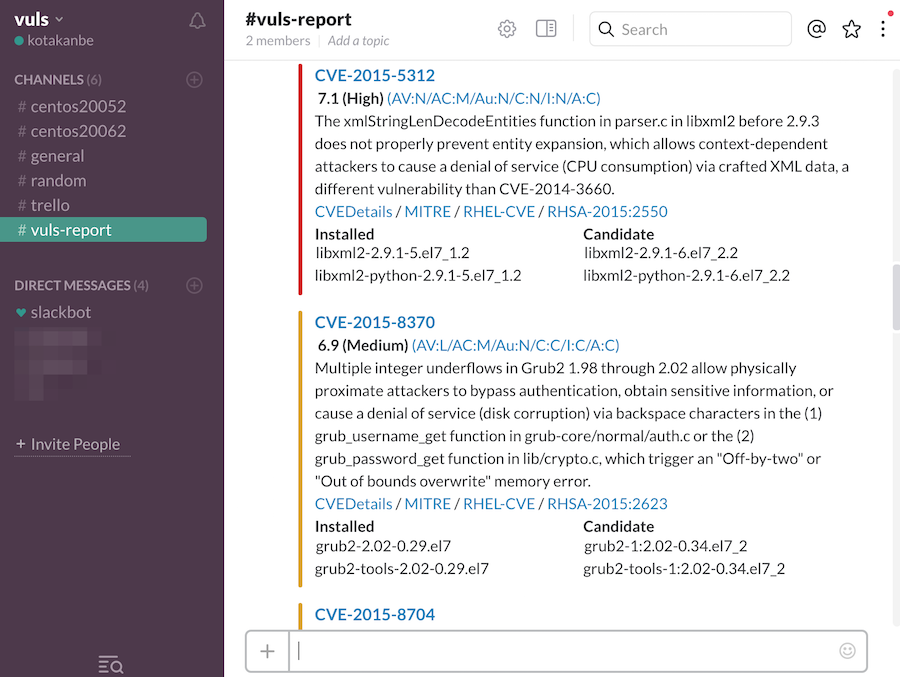
- Informa a los usuarios de las vulnerabilidades relacionadas con el sistema.
- Informa a los usuarios de los servidores afectados.
- La detección de vulnerabilidades se realiza automáticamente para evitar descuidos.
- Se genera un informe de forma periódica usando CRON u otros métodos para gestionar las vulnerabilidades.
Características principales
Escanear vulnerabilidades en Linux/FreeBSD/Windows/macOS
Soporta los principales sistemas Linux/FreeBSD/Windows/macOS
- Alpine, Amazon Linux, CentOS, AlmaLinux, Rocky Linux, Debian, Oracle Linux, Raspbian, RHEL, openSUSE, openSUSE Leap, SUSE Enterprise Linux, Fedora y Ubuntu
- FreeBSD
- Windows
- macOS
- Nube, on-premise, contenedores Docker en ejecución
Escaneo de alta calidad
-
Base de datos de vulnerabilidades
-
OVAL
-
Aviso de seguridad
-
Comandos (yum, zypper, pkg-audit)
- RHSA / ALAS / ELSA / FreeBSD-SA
- Changelog
-
PoC, Exploit
-
CERT
-
KEV
- CISA (Agencia de Seguridad de Infraestructura y Ciberseguridad): Catálogo de vulnerabilidades explotadas conocidas
- VulnCheck: VulnCheck KEV
-
Inteligencia de amenazas cibernéticas (MITRE ATT&CK y CAPEC)
-
Bibliotecas
-
WordPress
Modo de escaneo
- Escaneo sin privilegios de root, sin dependencias
- Casi sin carga en el servidor objetivo del escaneo
- Escaneo en modo offline sin acceso a internet. (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora y Ubuntu)
- Escaneo con privilegios de root
- Casi sin carga en el servidor objetivo del escaneo
- Detecta procesos afectados por la actualización usando yum-ps (Amazon Linux, CentOS, Alma Linux, Rocky Linux, Oracle Linux, Fedora y RedHat)
- Detecta procesos que se actualizaron antes pero que aún no se han reiniciado usando checkrestart de debian-goodies (Debian y Ubuntu)
- Escaneo en modo offline sin acceso a internet. (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora y Ubuntu)
Modo de escaneo remoto, local y modo servidor
- El usuario solo necesita configurar una máquina que esté conectada a los otros servidores objetivo mediante SSH
- Si no desea que el servidor central de Vuls se conecte a cada servidor mediante SSH, puede usar Vuls en modo de escaneo local.
- Primero, inicie Vuls en modo servidor y escuche como un servidor HTTP.
- A continuación, emita un comando en el servidor objetivo del escaneo para recopilar información del software. Luego envíe el resultado al servidor Vuls mediante HTTP. Recibirá los resultados del escaneo en formato JSON.
- No se necesita SSH, ni escáner. Solo se necesita emitir comandos de Linux directamente en el servidor objetivo del escaneo.
Análisis Dinámico
- Es posible adquirir el estado del servidor conectándose mediante SSH y ejecutando el comando.
- Vuls advierte cuando el servidor objetivo del escaneo ha actualizado el kernel, etc., pero no se ha reiniciado.
Escanear vulnerabilidades de paquetes no pertenecientes al SO
- Bibliotecas de lenguajes de programación
- Software compilado manualmente
- Dispositivos de red
Vuls tiene varias opciones para detectar las vulnerabilidades: