
isms-builder v1.37.1
Sistema de Gestión de Seguridad de la Información auto-alojado — ISO 27001, NIS2, GDPR/DSGVO, BSI IT-Grundschutz
ISMS Builder
Sistema de Gestión de Seguridad de la Información autoalojado — código abierto, sin necesidad de nube



📖 Wiki — Uso de la imagen Docker y variables de entorno, arquitectura y módulos, FAQ, contribuir (DE/EN)
⚠️ Advertencia de seguridad: repositorios falsos y copias que distribuyen malware
ISMS Builder no tiene "releases" empaquetadas, instaladores ni archivos ZIP descargables — la única fuente legítima es este repositorio, clonado o descargado directamente desde GitHub como código fuente sin modificar. Tenemos conocimiento de al menos un repositorio malicioso que suplanta este proyecto (README falso, botón "Download" falso que enlaza a un ZIP disfrazado de captura de pantalla, que contiene un cargador de malware para Windows — cadena de carga útil
.cmd→.exe→ Lua-DLL). No descargues ni ejecutes ningún ZIP/instalador/exe de "isms_builder" desde ningún sitio que no sea este repositorio. Si encuentras un repositorio o sitio sospechoso que suplante este proyecto, por favor abre una issue o una discussion para que podamos señalarlo.
Estado: desarrollo activo — todavía no es un producto terminado. Los módulos principales son funcionales y están en uso, pero algunas funciones están incompletas y la plataforma sigue creciendo. Las contribuciones, los comentarios y las pruebas en entornos reales son muy bienvenidos — es exactamente por eso que se liberó como código abierto.
🛡️ Proyecto relacionado: NIS2 Quick-Check — una autoevaluación NIS2 gratuita e independiente (10 dominios × 5 preguntas, los 27 estados miembros de la UE, los 24 idiomas oficiales de la UE). Se ejecuta completamente en el navegador, sin backend, sin instalación. No forma parte de ISMS Builder y no es necesario para usarlo — solo una herramienta complementaria para una primera orientación rápida.
¿Qué es ISMS Builder?
ISMS Builder es una plataforma web autoalojada para gestionar un Sistema de Gestión de Seguridad de la Información (SGSI). Cubre todo el ciclo de vida del cumplimiento — desde la redacción de políticas hasta la evidencia de auditoría — para ISO 27001:2022, NIS2, GDPR/DSGVO, BSI IT-Grundschutz y otros marcos.
Sin nube. Sin cuotas SaaS. Tus datos permanecen en tu servidor.
Diseñado para PYMEs, equipos de TI y consultores que necesitan una herramienta SGSI real sin un contrato con proveedor de cinco cifras.
Uso previsto y alcance
Este proyecto comenzó como una herramienta de trabajo para un único profesional de SGSI y creció a partir de ahí. Es código abierto porque el trabajo puede ser útil para otros — no porque sea un producto comercial disfrazado. Ser explícito sobre esto te ayuda a decidir si encaja en tu situación.
Para qué está diseñado. Un equipo SGSI pequeño — a menudo una persona, a veces un puñado — que redacta y mantiene la documentación de un sistema de gestión: políticas, riesgos, activos, controles, evidencia. Se espera que el número de personas que necesitan una cuenta siga siendo pequeño. Llegar a una audiencia amplia funciona sin cuentas: las confirmaciones de políticas se envían como enlaces basados en tokens, de modo que los destinatarios leen y confirman un documento sin iniciar sesión nunca, y sin aparecer en ninguna lista de usuarios.
Qué espera de ti. ISMS Builder es autoalojado, y todo lo que se deriva de ello es responsabilidad tuya: despliegue, TLS, endurecimiento, copias de seguridad, actualizaciones, control de acceso y las obligaciones de protección de datos para todo lo que almacenes en él. El proyecto incluye una configuración predeterminada razonable, no un servicio gestionado.
Qué no es. No hay oferta SaaS alojada, ni contrato de soporte comercial, ni acuerdo de nivel de servicio. No es un producto de alojamiento multiinquilino. No te certifica frente a ningún estándar, y no es asesoramiento legal — te ayuda a organizar y evidenciar el trabajo, pero la evaluación sigue siendo tuya y de tu auditor.
Quién lo mantiene. Una persona, junto con un trabajo a tiempo completo. Las issues y discusiones se leen y responden, normalmente en pocos días; los informes de seguridad tienen prioridad. Las solicitudes de funciones son bienvenidas y realmente dan forma a la hoja de ruta, pero compiten por unas tardes limitadas. Si tu organización depende de un plazo fijo o una respuesta garantizada, un proveedor comercial es la recomendación honesta — y eso no es una razón para evitar el proyecto, solo una razón para planificar de forma realista.
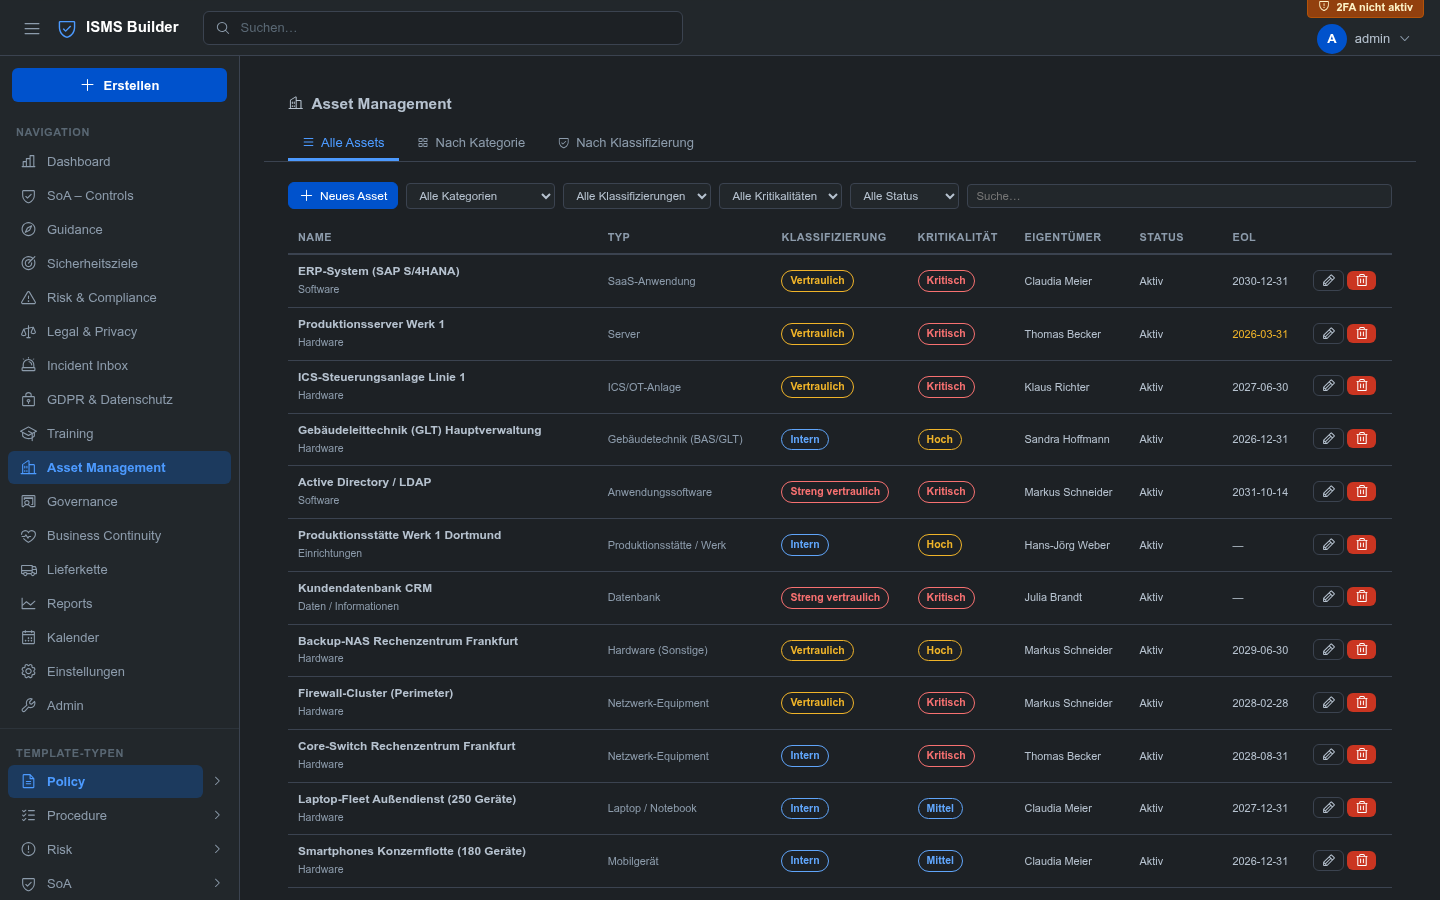
Capturas de pantalla
| Inicio de sesión | Panel |
|---|---|
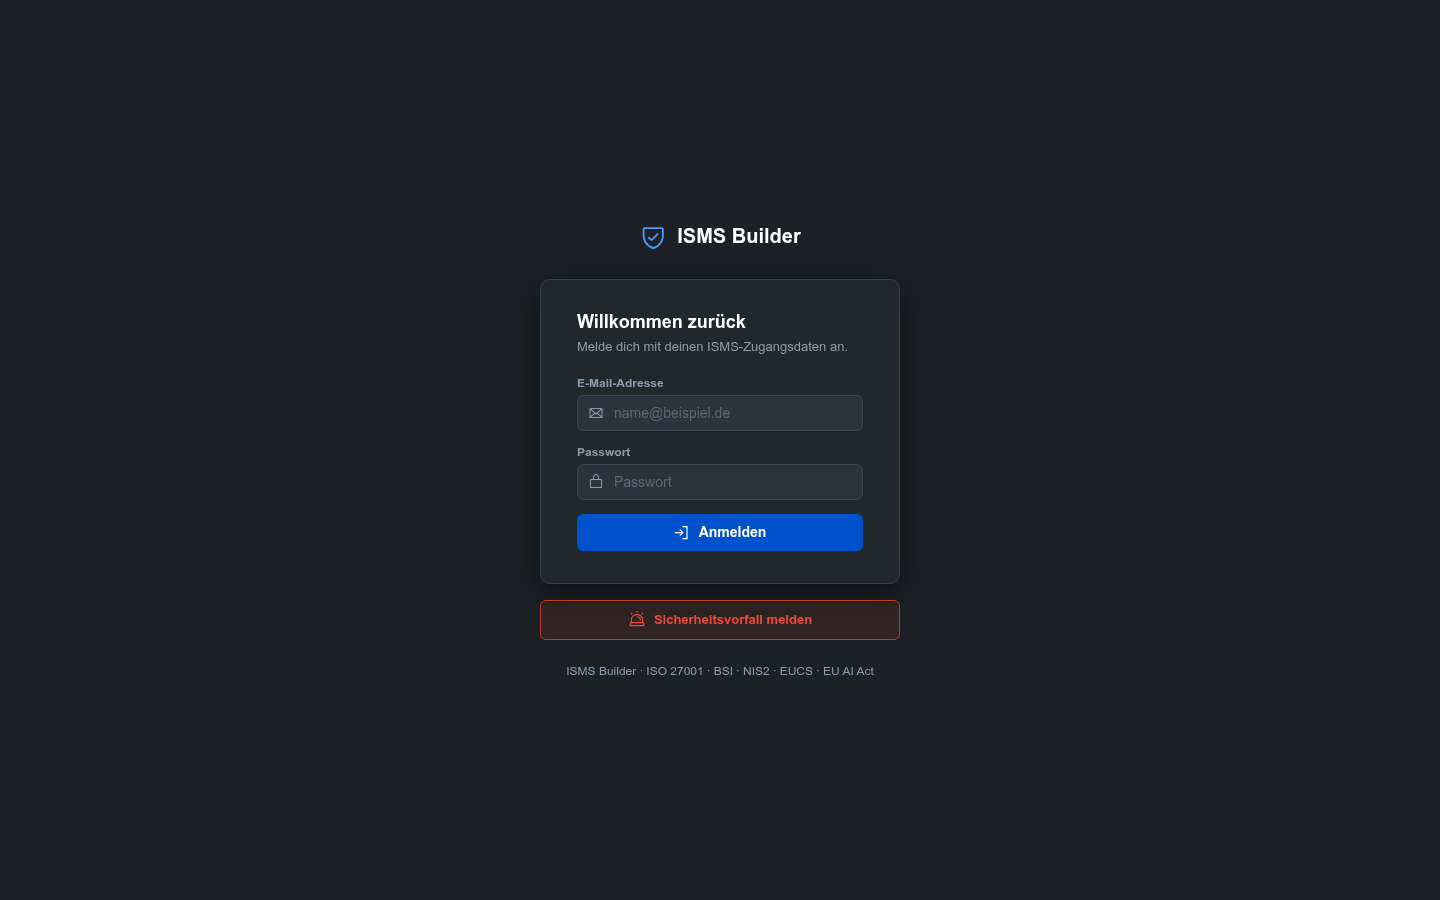 |  |
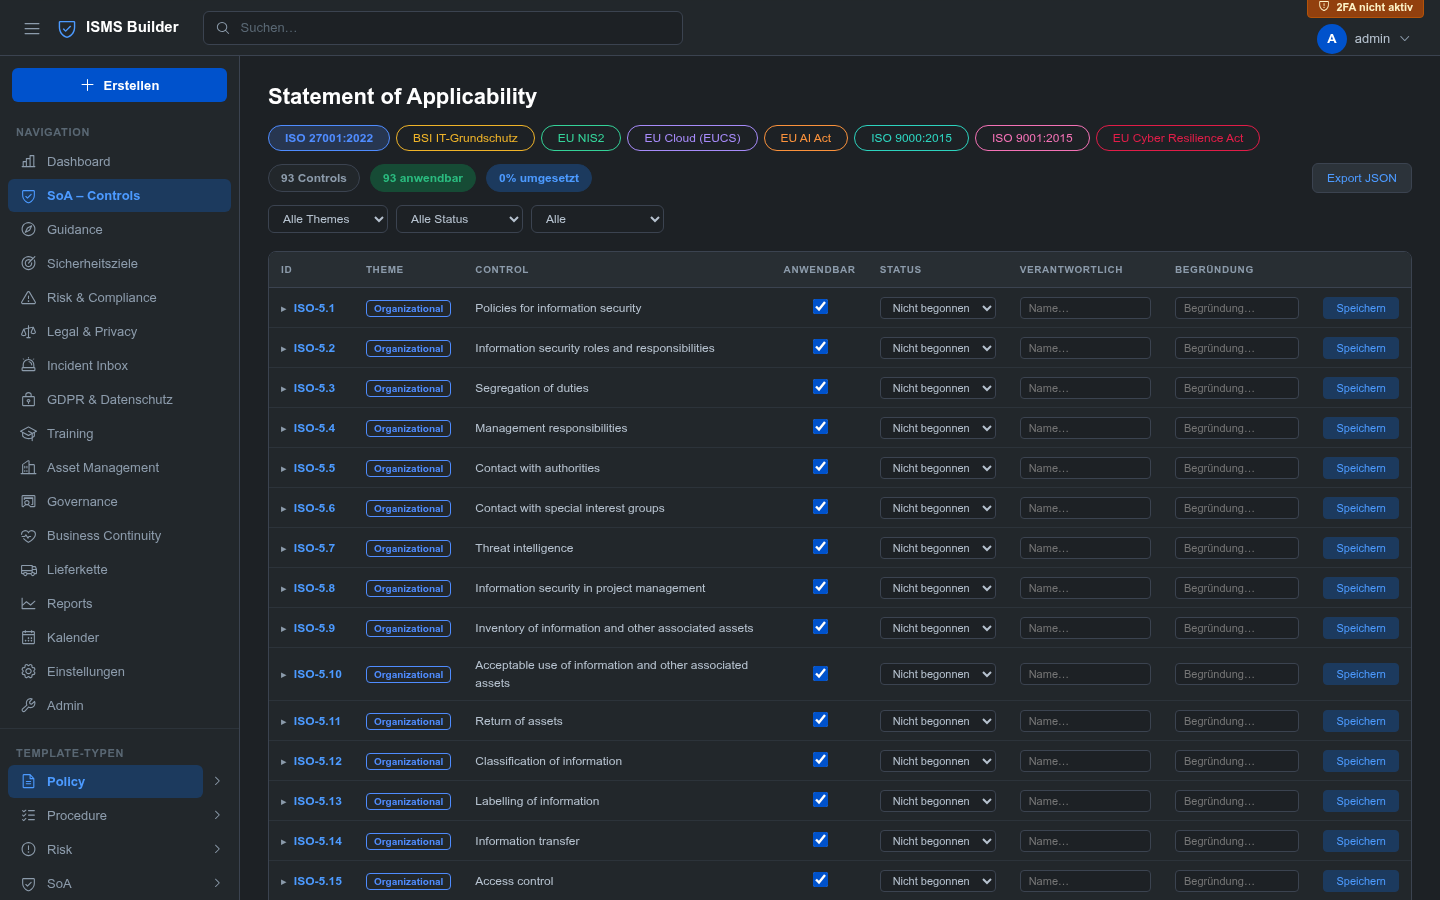
| Declaración de aplicabilidad | Gestión de riesgos |
|---|---|
 | |
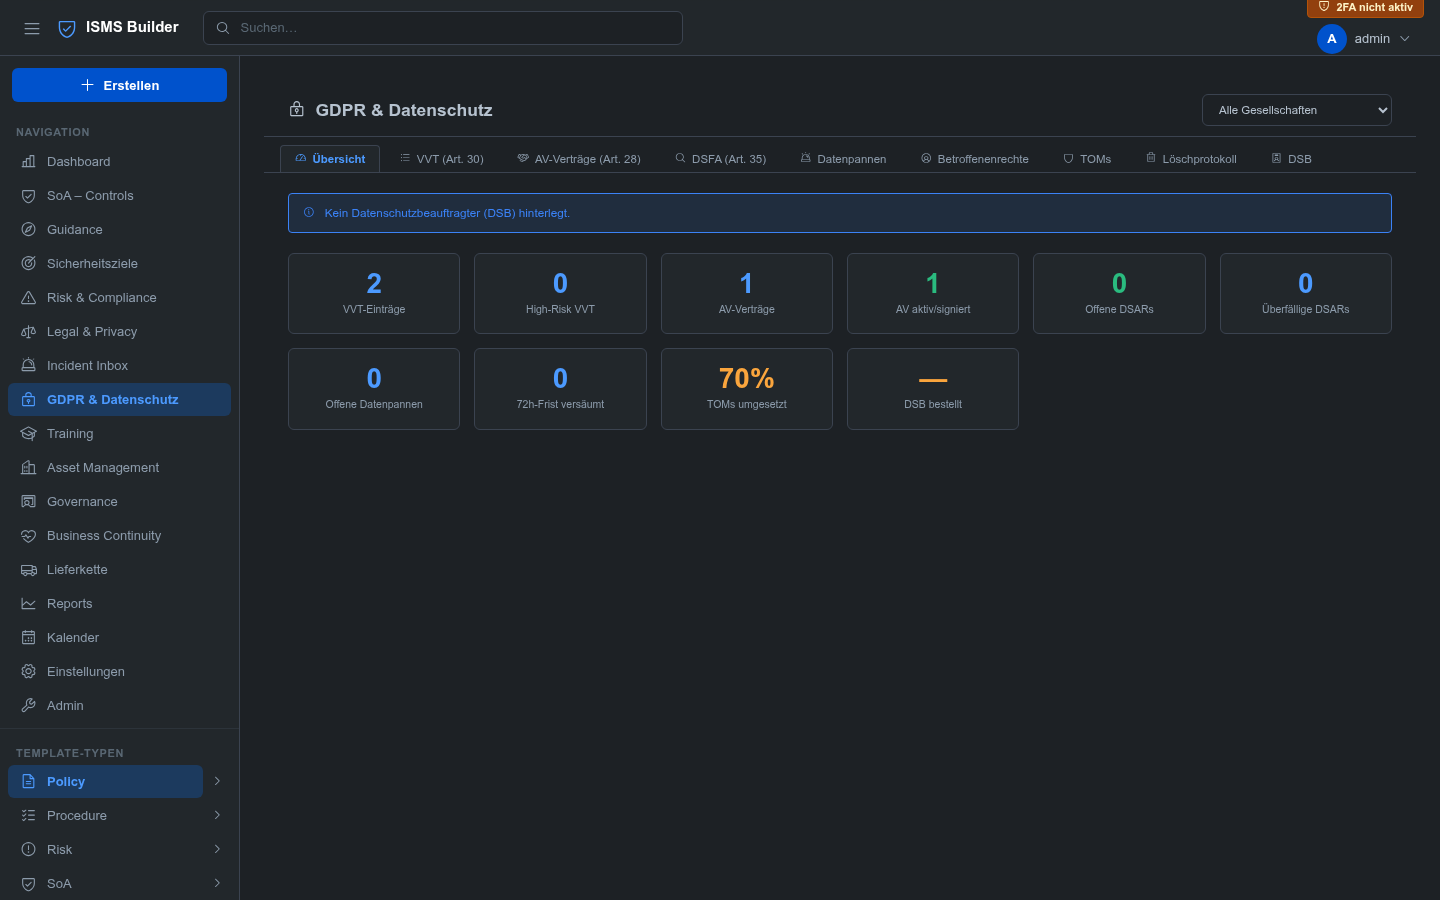
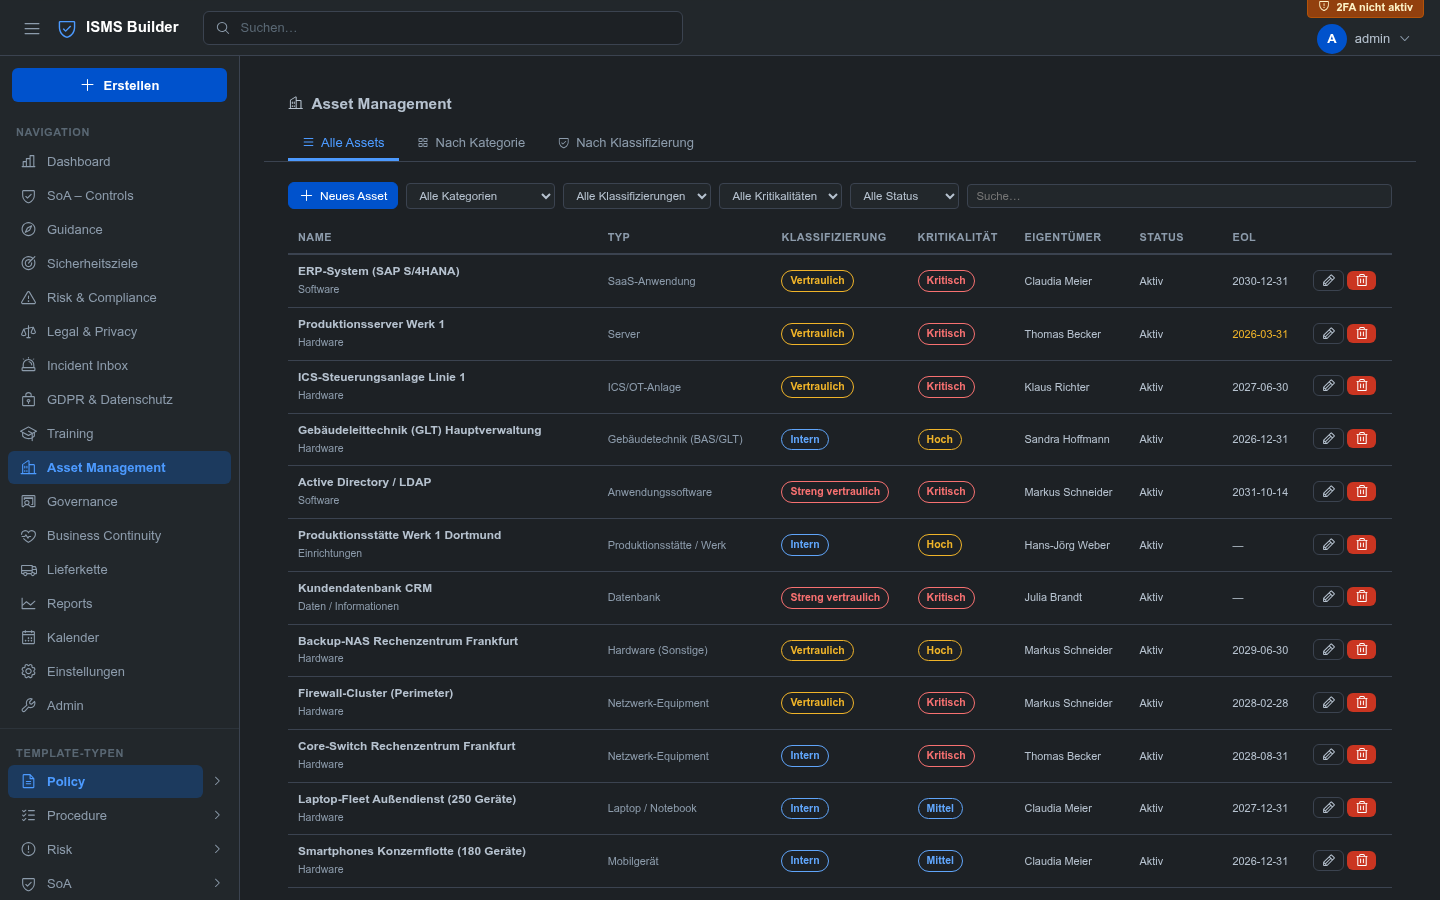
| GDPR y protección de datos | Gestión de activos |
|---|---|
 |  |
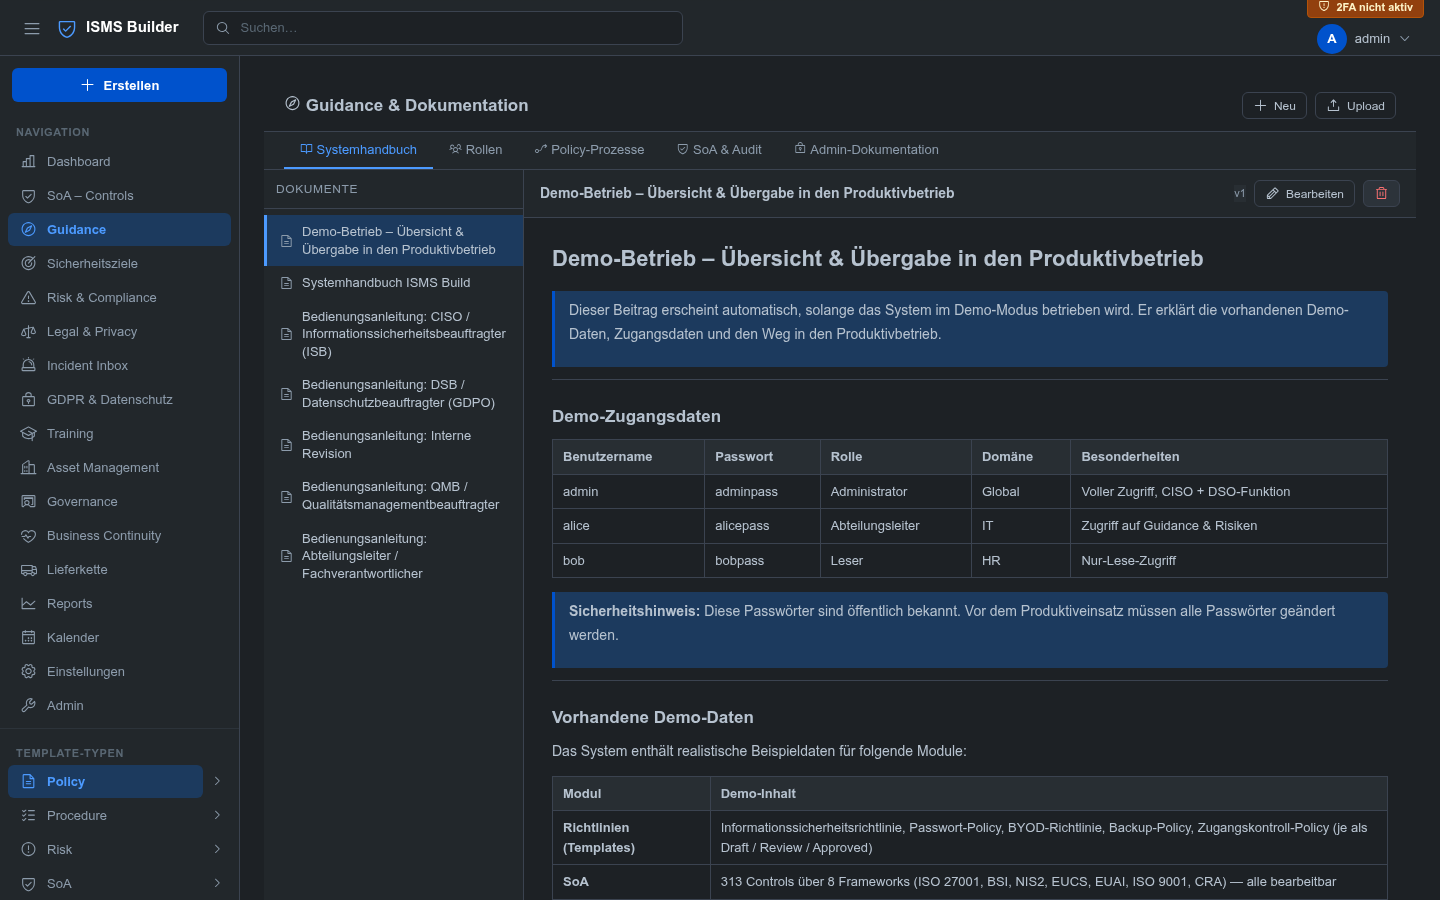
| Orientación y documentación | Informes |
|---|---|
 | 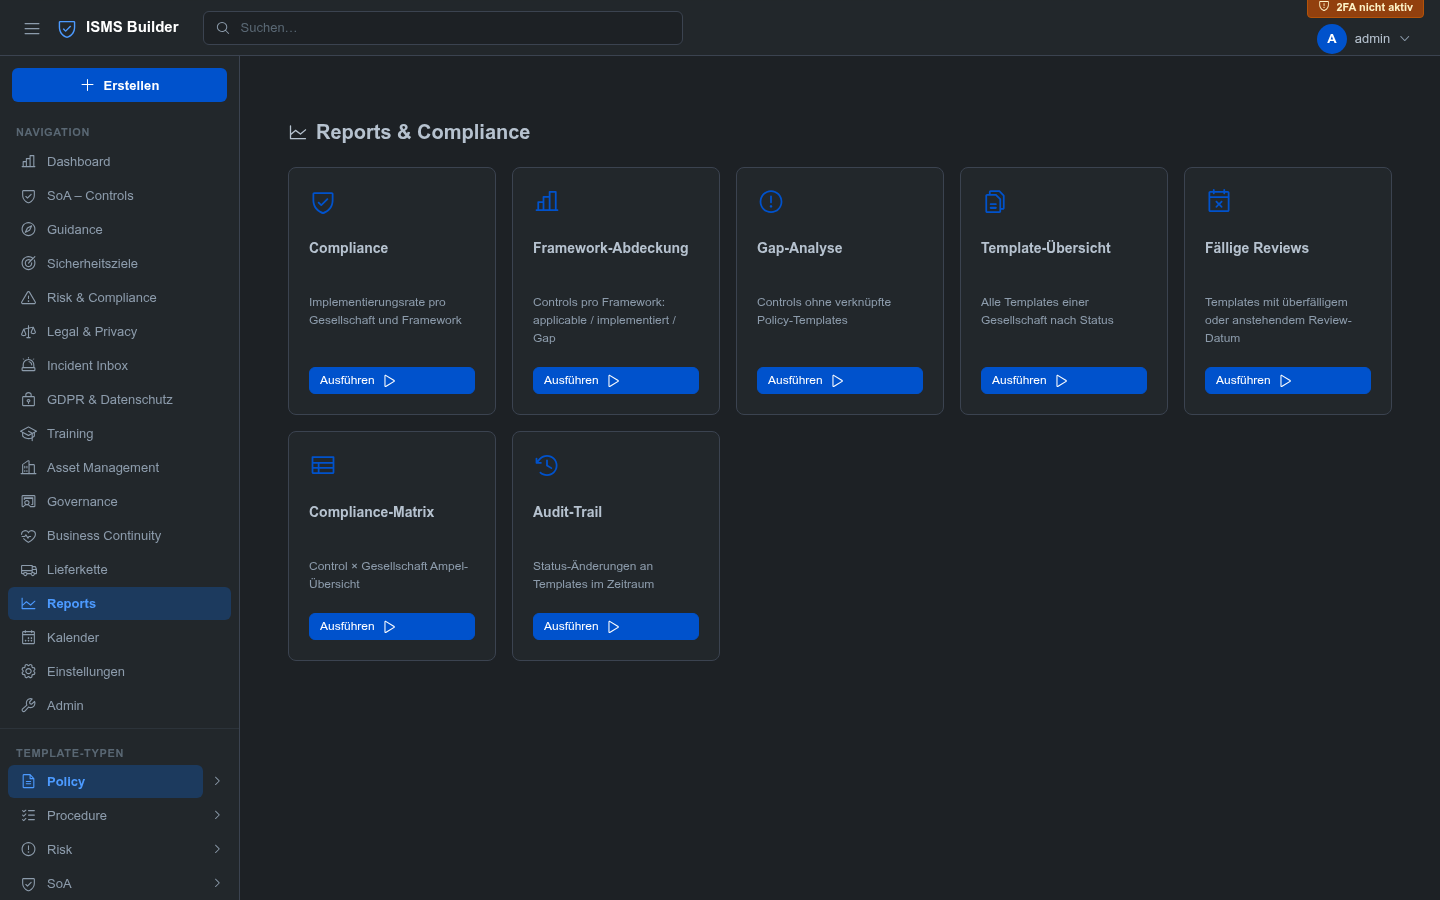 |
Ejecuta
npm starty abrehttps://localhost:3000para explorar el conjunto completo de datos de demostración localmente.