
beelzebub v3.9.0
Un framework de runtime de decepción seguro y de bajo código, que aprovecha la IA para la virtualización de sistemas.
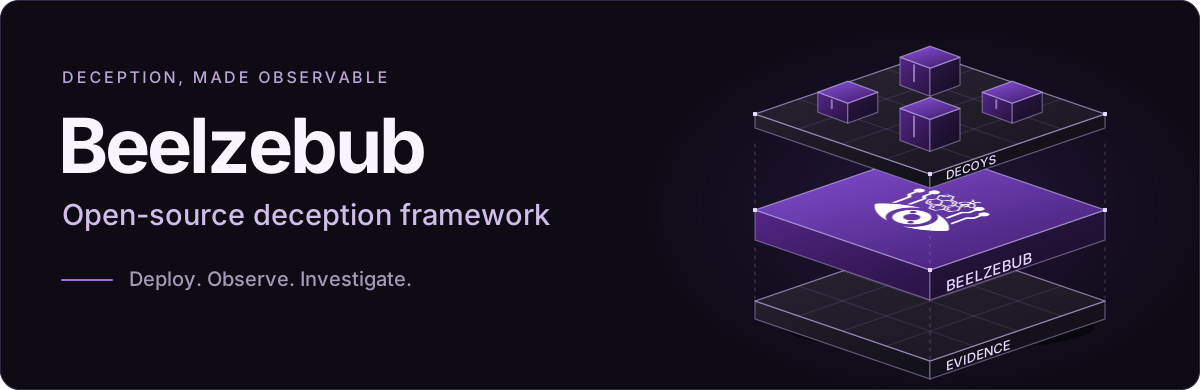
Beelzebub
Framework de engaño de código abierto.
Despliega señuelos realistas. Observa el comportamiento de los atacantes. Convierte las interacciones en evidencia de seguridad.
Explora la plataforma Beelzebub · Documentación · Inicio rápido



Beelzebub ofrece a los equipos de seguridad una forma configurable de estudiar la actividad dirigida a los servicios señuelo. Define el entorno con el que se encuentra un atacante, elige cómo responde y captura la interacción para su investigación. Ejecuta el framework de forma independiente o conéctalo a Beelzebub Platform.
Por qué Beelzebub
- Despliega señuelos que se adapten a tu entorno. Define servicios, rutas y reglas de respuesta en YAML. Usa manejadores estáticos para un comportamiento predecible o respuestas impulsadas por LLM para interacciones adaptativas. Amplía el runtime con plugins de Go de confianza cuando necesites un comportamiento personalizado.
- Observa lo que ocurre tras el contacto. Captura evidencia de las interacciones con los señuelos, incluidos comandos, detalles de las solicitudes HTTP y contexto de sesión, según el protocolo. Proporciona a los analistas un registro de la actividad dirigida al servicio para respaldar la investigación.
- Integra la evidencia en tu flujo de trabajo. Inspecciona los registros localmente, publica eventos estructurados en RabbitMQ o habilita la generación de informes de Beelzebub Platform. Habilita las métricas de Prometheus con
core.prometheus.enabled: truepara monitorizar la actividad del runtime; de forma predeterminada, el listener de métricas está deshabilitado y no enlaza ningún puerto.
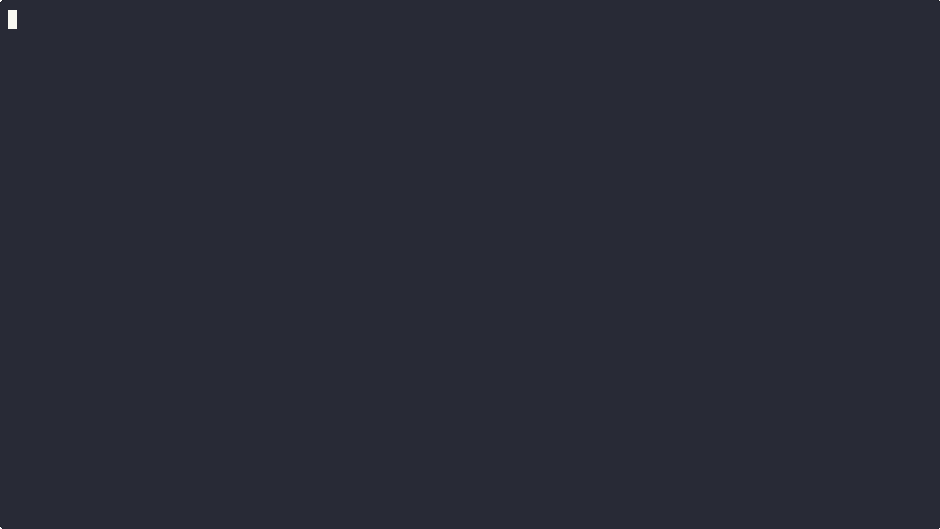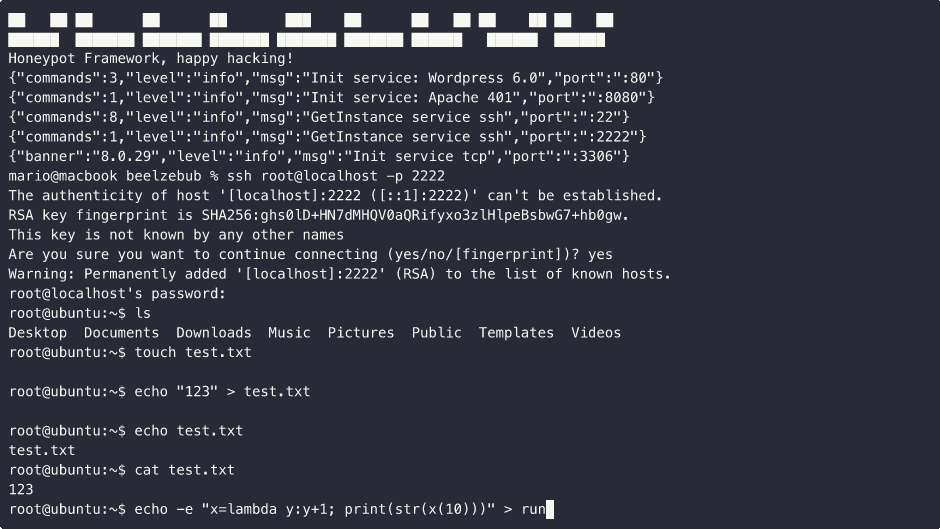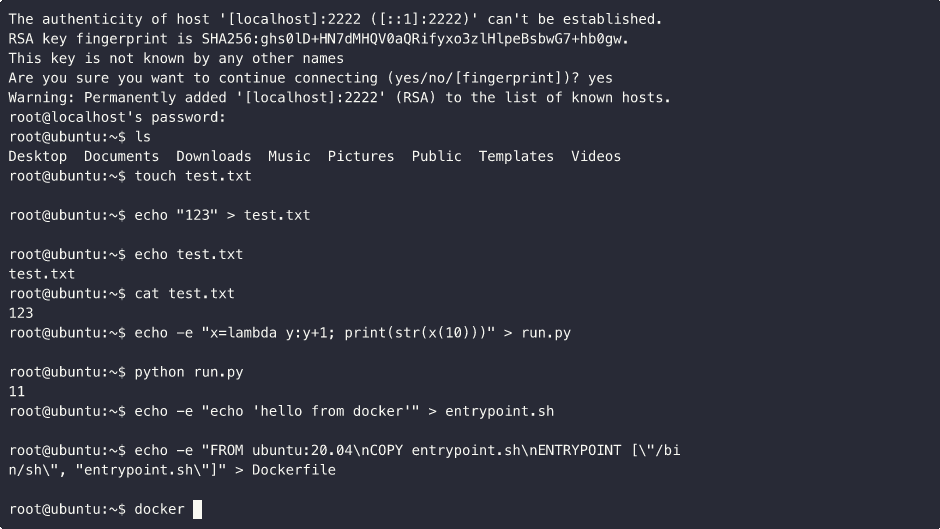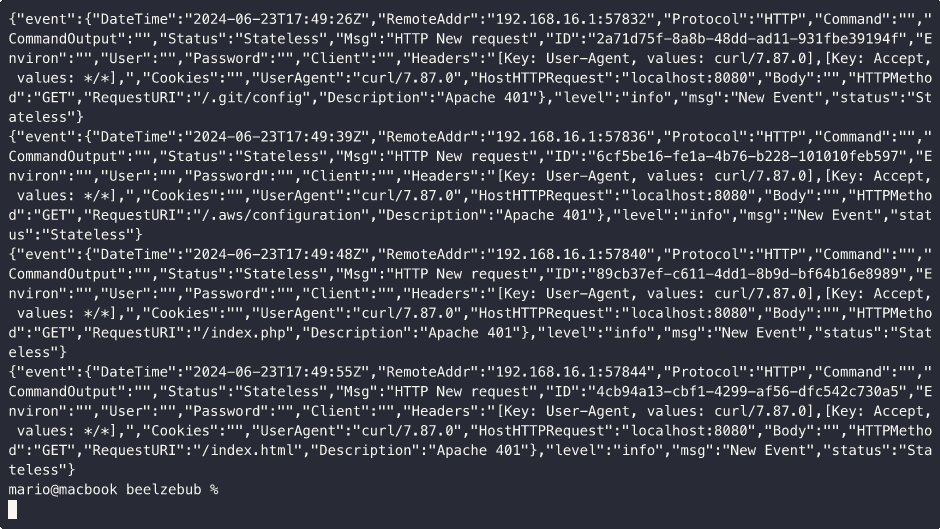
Véalo en acción
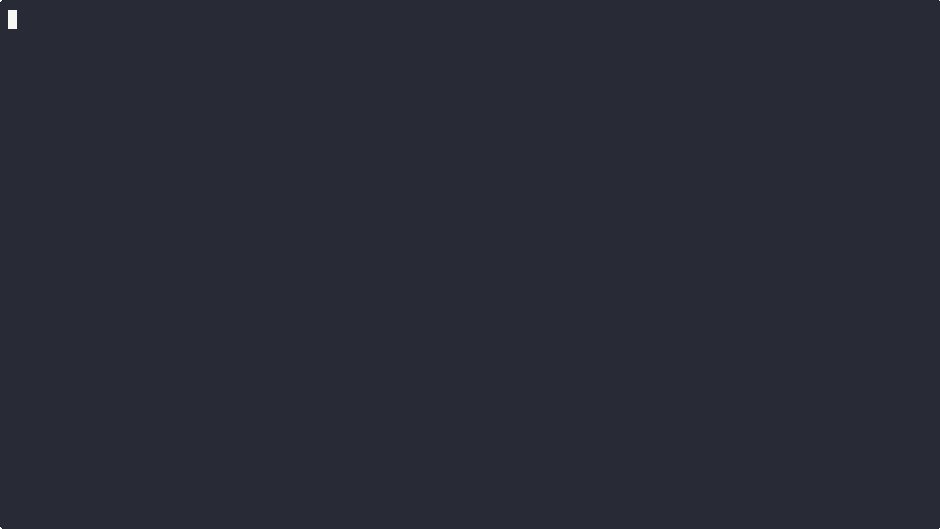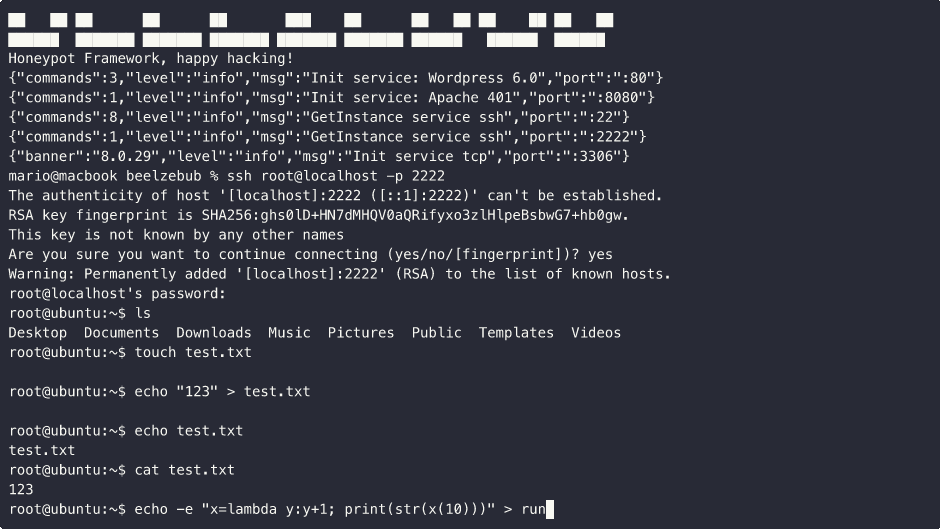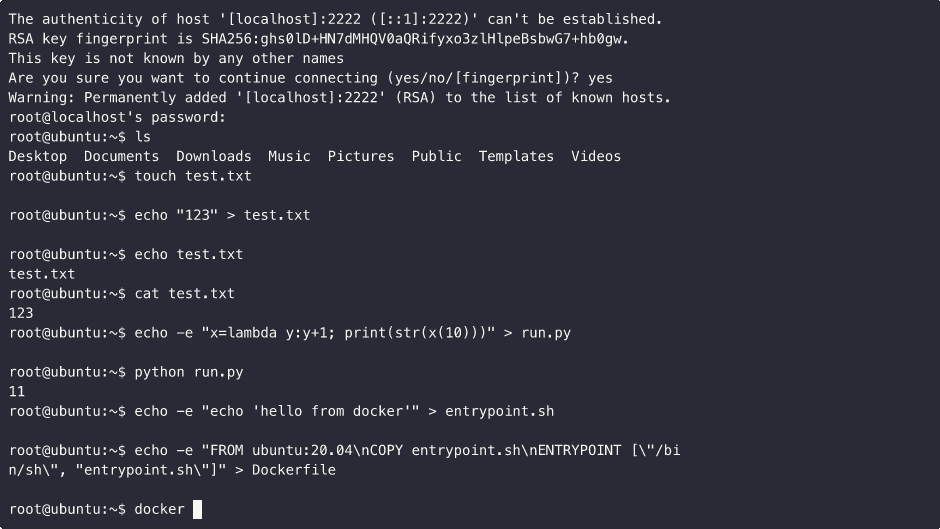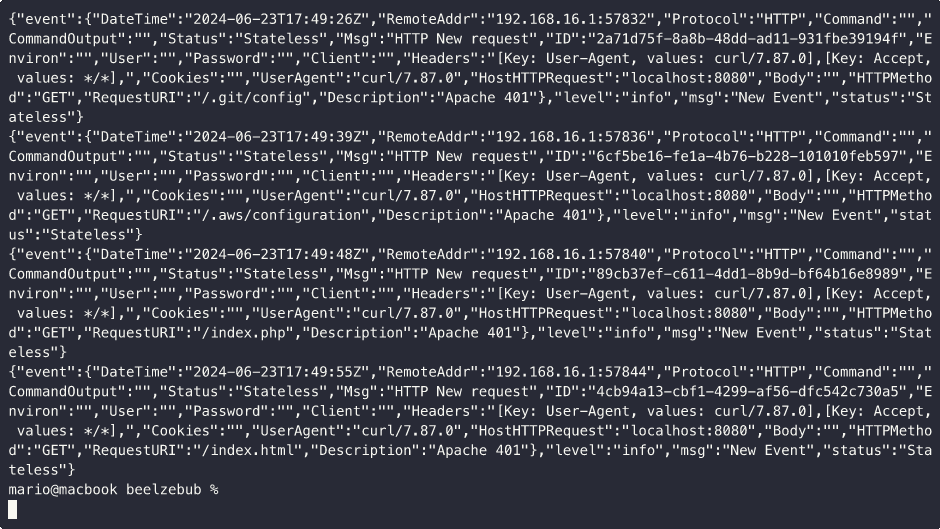
Observa cómo un señuelo impulsado por LLM responde a la entrada de un atacante. La demostración ilustra cómo las respuestas generadas pueden mantener una interacción más allá de un conjunto fijo de manejadores de comandos.
Cómo funciona

Define servicios y reglas en YAML, valida la configuración e inicia el runtime. Los plugins de Go de confianza se compilan en el runtime para ampliar servicios y respuestas. Cada servicio gestiona las interacciones entrantes y emite evidencia a través de la salida de eventos configurada. Las respuestas LLM requieren un proveedor configurado; los manejadores estáticos pueden ejecutarse sin uno.
El framework es compatible con SSH, HTTP, TCP, TELNET y MCP. Los señuelos MCP exponen herramientas de cebo que hacen observables las invocaciones sospechosas durante las pruebas controladas de agentes. Pueden aportar evidencia de intentos de inyección de prompts; no garantizan la detección de todos los intentos.
Las opciones de despliegue incluyen un binario local de Go, Docker Compose y Kubernetes con Helm. Consulta la guía de arquitectura para conocer el comportamiento del runtime y los límites de extensión.
Explora los señuelos
Comienza con una de las 18 configuraciones de ejemplo en configurations/services. Abre un archivo YAML para inspeccionar sus reglas y adaptarlo a tu entorno.
| Categoría | Ejemplos de señuelos |
|---|---|
| Acceso remoto | SSH · SSH (LLM) · TELNET · RDP · VNC |
| Web | WordPress (LLM fallback) · HTTP 401 · HTTP methods · Apache directory maze |
| Bases de datos y cachés | MySQL · PostgreSQL (LLM) · SQL Server · Redis · Memcached |
| Servicios de red | SMB · LDAP |
| IoT | MQTT |
| Agentes de IA | MCP bait tools |
Los ejemplos abarcan desde banners y respuestas seleccionadas hasta intercambios interactivos. Los ejemplos LLM requieren un proveedor configurado; WordPress lo usa para su ruta catch-all. Verifique las asignaciones de puertos de su despliegue al habilitar ejemplos adicionales.
Primeros pasos
Necesita Git, un shell y Docker Engine con Compose v2. Utilice un host de laboratorio aislado con autorización para todos los listeners configurados: el instalador inicia un conjunto de servicios de ejemplo, incluidos puertos privilegiados. En Linux puede habilitar host networking; Docker no proporciona aislamiento de red en ese modo.
Utilice credenciales sintéticas y revise la guía de seguridad para producción antes de exponer servicios a internet.
git clone https://github.com/beelzebub-labs/beelzebub.git
cd beelzebub
./install.sh --docker