

arkime v6.7.0
Arkime es un sistema de código abierto, a gran escala, de captura completa de paquetes, indexación y base de datos.
Arkime
Arkime es un sistema de análisis de red y captura de paquetes de código abierto a gran escala.
Arkime complementa su infraestructura de seguridad actual para almacenar e indexar el tráfico de red en formato PCAP estándar, proporcionando un acceso rápido e indexado. Se ofrece una interfaz web intuitiva y sencilla para la navegación, búsqueda y exportación de PCAP. Arkime expone APIs que permiten descargar y consumir directamente datos PCAP y datos de sesión en formato JSON. Arkime almacena y exporta todos los paquetes en formato PCAP estándar, lo que le permite también utilizar sus herramientas favoritas de ingesta de PCAP, como Wireshark, durante su flujo de trabajo de análisis.
Arkime está diseñado para desplegarse en muchos sistemas y puede escalar para manejar decenas de gigabits/seg de tráfico. La retención de PCAP se basa en el espacio disponible en disco del sensor. La retención de metadatos se basa en la escala del clúster de Elasticsearch. Ambas pueden aumentarse en cualquier momento y están bajo su control total.
Tabla de contenidos
Antecedentes
Arkime fue creado para reemplazar los sistemas comerciales de paquetes completos en AOL en 2012. Al tener control completo del hardware y los costos, descubrimos que podíamos desplegar la captura de paquetes completos en todas nuestras redes por el mismo costo que una sola red usando una herramienta comercial, con una retención mayor.
El sistema Arkime se compone de 3 componentes principales:
- capture - Una aplicación C con hilos que monitorea el tráfico de red, escribe archivos en formato PCAP en el disco local, analiza los paquetes capturados y envía metadatos (datos SPI) a OpenSearch/Elasticsearch.
- viewer - Una aplicación node.js que se ejecuta por cada máquina de captura. Gestiona la interfaz web y la transferencia de paquetes al navegador.
- OpenSearch/Elasticsearch - La tecnología de base de datos de búsqueda que impulsa Arkime.
También proporcionamos varias aplicaciones opcionales:
- cont3xt - Una aplicación que proporciona un enfoque estructurado para recopilar inteligencia contextual en apoyo de investigaciones técnicas.
- esProxy - Un proxy que proporciona seguridad adicional entre capture y OpenSearch/Elasticsearch.
- Parliament - Una aplicación que monitorea y es la puerta de entrada a múltiples clústeres de Arkime.
- wiseService - Una aplicación que integra inteligencia de amenazas en los metadatos de sesión.
Arkime ofrece una interfaz web fácil de usar para explorar datos de red. La página Sessions proporciona una descripción general completa, listando sesiones individuales que pueden expandirse para ver metadatos y detalles de paquetes.
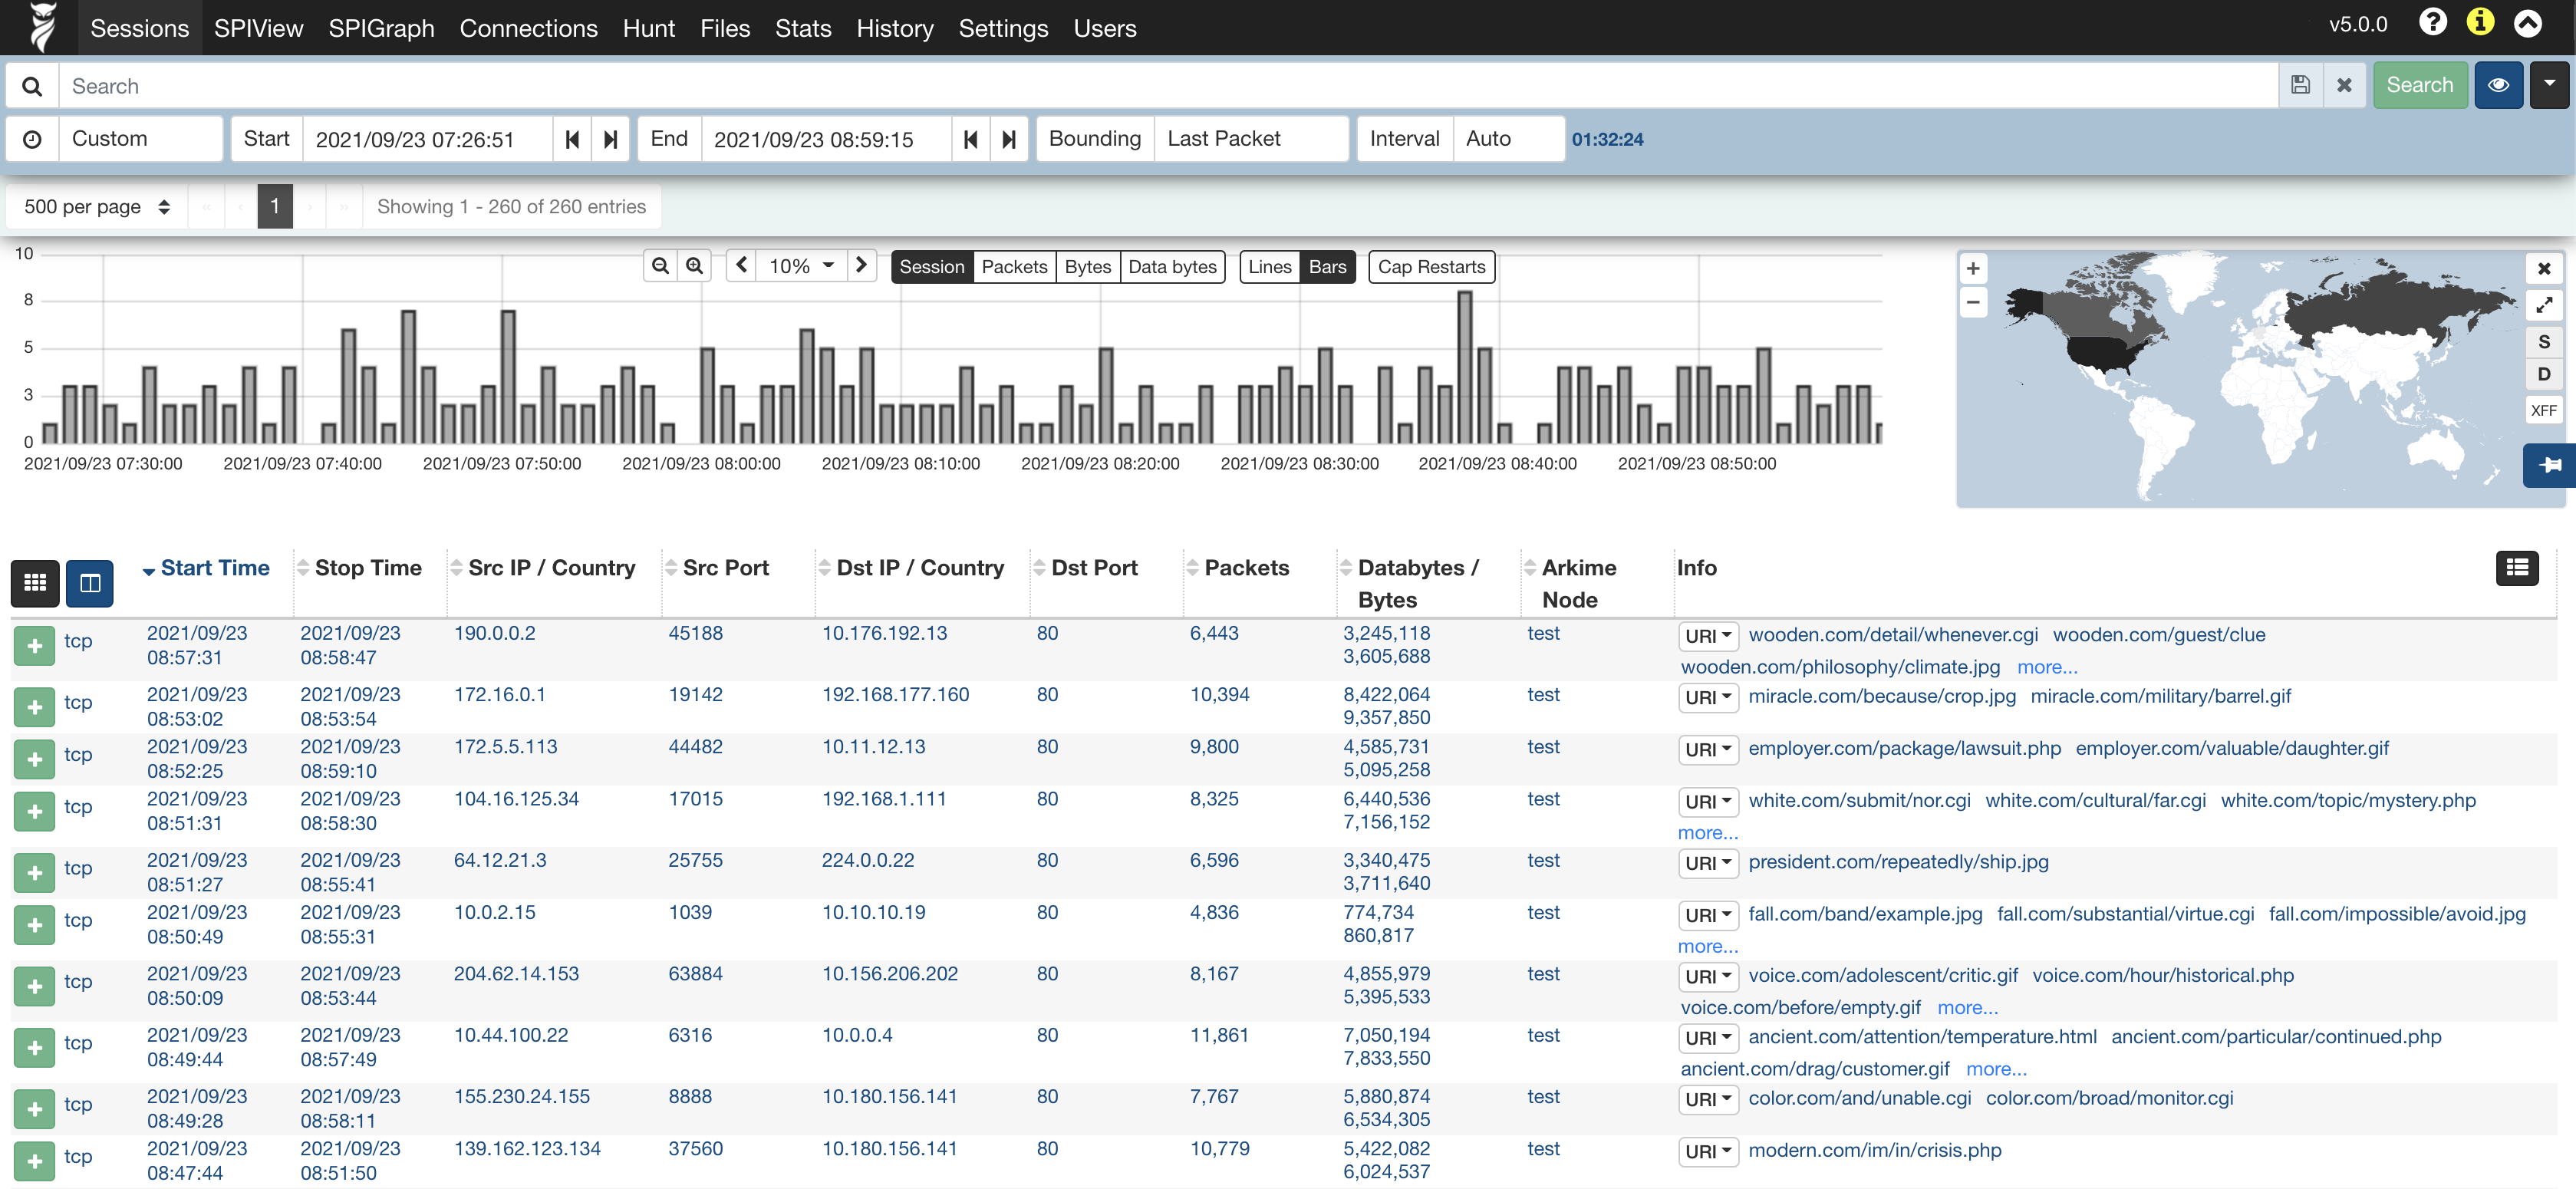
La página SPI View ofrece un desglose detallado de los datos, mostrando todos los valores únicos para cada campo reconocido por Arkime

Instalación
Recomendamos instalar Arkime usando nuestros binarios precompilados o contenedores.
Métodos recomendados
- Binarios precompilados: Disponibles en nuestra página de descargas. Siga las instrucciones de instalación simples.
- Contenedores: Proporcionamos contenedores oficiales para facilitar el despliegue. Consulte nuestras instrucciones de Docker para obtener detalles sobre las etiquetas disponibles y su uso.
Compilar desde el código fuente (avanzado)
Compilar desde el código fuente solo se recomienda para usuarios avanzados o colaboradores.
- Asegúrese de que
nodeesté en su path; actualmente main soporta la versión 22.x de Node git clone https://github.com/arkime/arkime- última versión en github- Busque su sistema operativo en
.github/workflows/versionspara conocer las opciones de easybutton que debe usar ./easybutton-build.sh [easybutton options] --install- compila e instala Arkime (Ejecute./easybutton-build.sh --helppara ver la lista de opciones)make config- realiza una configuración inicial de Arkime- Consulte el archivo CONTRIBUTING.md para obtener información sobre cómo participar
Configuración
La mayor parte de la configuración del sistema se encuentra en el archivo /opt/arkime/etc/config.ini. Las variables están documentadas en nuestra página de ajustes.
Uso
Una vez que Arkime esté en ejecución, apunte su navegador a http://localhost:8005 para acceder a la interfaz web. Haga clic en el Búho para acceder a la página de ayuda de Arkime.
Seguridad
El acceso a Arkime está protegido mediante HTTPS con contraseñas digest o mediante un proxy de servidor web que proporcione autenticación. Todos los PCAP se almacenan en los sensores y solo se accede a ellos mediante la interfaz o la API de Arkime. Arkime no está pensado para reemplazar un IDS, sino para funcionar junto a ellos almacenando e indexando todo el tráfico de red en formato PCAP estándar, proporcionando un acceso rápido.
-
Arkime se puede configurar para usar la autenticación de usuario o las claves de API de OpenSearch/Elasticsearch.
-
Las máquinas de Arkime deben estar protegidas; sin embargo, necesitan comunicarse entre sí (puerto 8005) y con las máquinas de OpenSearch/Elasticsearch (puertos 9200-920x). Además, la interfaz web debe estar abierta (puerto 8005).
-
El
viewerde Arkime debe configurarse para usar TLS.- Lo más sencillo es usar un único certificado con múltiples DNs o un comodín.
- Asegúrese de proteger el certificado en el sistema de archivos con los permisos de archivo adecuados.
- Edite los ajustes certFile y keyFile en
/opt/arkime/etc/config.inipara habilitarlo.
-
Para despliegues grandes es posible configurar un
viewerde Arkime en una máquina central que no capture ningún dato; en su lugar, la máquina actúa como puerta de enlace para todas las solicitudes de la UI.- Usar un proxy inverso (Caddy, Apache, ...) puede gestionar la autenticación y pasar el nombre de usuario a Arkime; así es como lo desplegamos.
-
Se utiliza una contraseña compartida almacenada en el archivo de configuración de Arkime para cifrar los hashes de contraseñas Y para la comunicación entre instancias de Arkime.
- Asegúrese de proteger el archivo de configuración en el sistema de archivos con los permisos de archivo adecuados.
- Se utilizan hashes de contraseñas cifrados para que no se pueda insertar un nuevo hash de contraseña directamente en OpenSearch/Elasticsearch en caso de que no se haya protegido.