
pentest-ai v1.4.0
Pentester de IA de código abierto que demuestra cada hallazgo. Los oráculos automáticos re-ejecutan cada exploit; los errores verificados incluyen una cápsula de prueba que puedes reproducir tú mismo.


Sitio web · Inicio rápido · Bug bounty · Verificación · Documentación · Issues
Pentest-AI es una herramienta de código abierto de pentesting con IA y bug bounty que demuestra cada hallazgo. Conecta un cliente o modelo de IA a un flujo de trabajo de pentesting real — investigando aplicaciones web, descubriendo y reproduciendo vulnerabilidades, y usando oráculos automáticos para verificar si un exploit realmente funciona. Sin prueba, no hay hallazgo: los resultados verificados incluyen evidencia que puedes reproducir tú mismo.
Úsalo a través de MCP (Claude Code, Codex, Cursor, VS Code), desde la CLI, o en CI/CD. El modelo dirige la investigación; un oráculo independiente decide si un hallazgo obtiene un veredicto verificado — así la salida es señal, no ruido de IA.
Diseñado para bug bounty autorizado: importa el alcance de un programa (HackerOne, Bugcrowd, Intigriti, YesWeHack), ejecuta una evaluación con alcance aplicado y convierte cada hallazgo verificado en un envío listo para la plataforma. Ir al flujo de trabajo de bug bounty →
Prueba solo sistemas que poseas o para los que tengas autorización explícita de evaluar. Lee la política de uso aceptable y los términos antes de ejecutar una evaluación.
Inicio rápido
Recomendado: Codex o Claude Code
Usa Python 3.10–3.14 e instala pipx
primero. Ejecuta pipx ensurepath y reabre tu terminal si es necesario. pipx aísla
las dependencias de Pentest-AI y hace que sus comandos estén disponibles en todas las carpetas.
pipx install ptai
ptai setup --mcp
Instala primero la CLI de tu cliente de IA. La configuración pregunta antes de conectar todos los clientes compatibles detectados, incluidos tanto Codex como Claude Code cuando están instalados. Conserva los registros existentes. Reinicia tu cliente después.
El asistente usa configuración a nivel de usuario. No instala clientes, no inicia sesión,
no descarga modelos ni configura Ollama. Tu cliente de IA proporciona el modelo; el servidor MCP
no requiere una clave de API de modelo aparte. Usa ptai setup --mcp --dry-run para
previsualizar los cambios. Consulta configuración de un solo cliente y por repositorio
para las instrucciones de Codex .codex/config.toml y Claude Code .mcp.json.
Para actualizaciones, usa pipx upgrade ptai. En un entorno virtual ya activado,
también se admite python -m pip install --upgrade ptai; mantén ese entorno
disponible después de registrarlo con tu cliente de IA.
Alternativa: Ollama y modelos locales
Instala Pentest-AI como se indica arriba, pero omite la configuración de MCP para esta ruta.
Instala e inicia Ollama, luego descarga un modelo
con soporte de llamada a herramientas. Usa ollama list para encontrar su nombre exacto instalado.
export PENTEST_AI_LLM_PROVIDER=ollama
export PENTEST_AI_MODEL="your-installed-model"
ptai start https://your-authorized-target.example --no-sync
En PowerShell:
$env:PENTEST_AI_LLM_PROVIDER = "ollama"
$env:PENTEST_AI_MODEL = "your-installed-model"
ptai start https://your-authorized-target.example --no-sync
Reemplaza los marcadores de posición antes de ejecutar. Un modelo local no necesita clave de API en la nube. La calidad del modelo y la memoria disponible afectan los resultados. Consulta la guía de modelos para la configuración del endpoint.
Prueba la demo incluida
No se requiere clave de API ni objetivo externo.
pipx install ptai
ptai demo
La demo prueba una aplicación vulnerable incluida, reproduce un hallazgo desde su cápsula de prueba y comprueba las rutas reforzadas. Inspecciona el flujo de trabajo de evidencia antes de configurar una evaluación real.
Otros proveedores de modelos
Para modelos en la nube independientes y dependencias opcionales de escáneres, consulta la guía de instalación y la guía de proveedores. Mantén las claves de API fuera del control de código fuente.
Automatización de bug bounty
Pentest-AI está diseñado para trabajo de bug bounty autorizado, donde mantenerse dentro del alcance y enviar solo hallazgos reproducibles es lo que importa.
# 1. Import the program's scope (HackerOne / Bugcrowd / Intigriti / YesWeHack)
ptai bounty import --platform hackerone --file scope.json --out program.scope

# 2. Run a scope-enforced engagement (a preflight shows exactly what will be
#    touched and asks you to confirm — nothing out of scope is ever hit)
ptai start acme.com --scope-file program.scope --intensity stealth

# 3. Turn verified findings into platform-ready submissions
ptai bounty report <engagement-id> --platform hackerone --out submissions/
- El alcance se aplica, no es solo informativo: comodines, CIDRs y exclusiones fuera de alcance, con fallo seguro, en cada agente y herramienta.
- Los envíos son enviables: cada uno incluye un
curlreproducible, CVSS/CWE, impacto, remediación y el veredicto automático con una cápsula de prueba reproducible. - O ejecuta el playbook de metodología integrado de principio a fin:
ptai playbook run bug-bounty-web -i target=acme.com --execute.
Cómo funciona la verificación
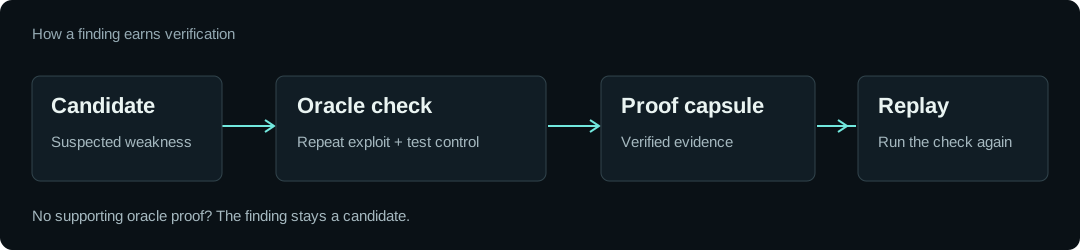
- Encuentra un candidato. Una sonda o escáner identifica un comportamiento que merece investigarse.
- Reprodúcelo y comprueba un control. Un oráculo con nombre repite el exploit y lo compara con un control que no debería demostrar la debilidad.
- Conserva la evidencia. Un hallazgo verificado registra el oráculo y sus resultados en una cápsula de prueba portátil. Usa
ptai replaypara comprobarlo de nuevo.
Por ejemplo, un bypass de cabecera de confianza debe devolver contenido privilegiado con la cabecera de ataque y denegar el acceso sin ella. Un servidor que responde a cada petición con HTTP 200 no es evidencia suficiente.
El modelo no puede otorgar un veredicto verificado. La salida de escáneres de terceros permanece sin verificar hasta que un oráculo la demuestre de forma independiente. Los hallazgos sin una receta de verificación compatible permanecen como candidatos.
Un veredicto verificado se aplica a las condiciones probadas. No significa que toda la aplicación sea segura. Las cápsulas de prueba no están firmadas; volver a ejecutar la comprobación es el mecanismo de confianza.