

 0xsteph/pentest-ai
Pentester de IA de código abierto que demuestra cada hallazgo. Los oráculos automáticos re-ejecutan cada exploit; los errores verificados incluyen una cápsula de prueba que puedes reproducir tú mismo.
 [](https://pypi.org/project/ptai/) [](https://pypi.org/project/ptai/) [](https://github.com/0xSteph/pentest-ai/blob/main/LICENSE) [Sitio web](https://pentestai.xyz/) · [Inicio rápido](#quick-start) · [Bug bounty](#bug-bounty-automation) · [Verificación](#how-verification-works) · [Documentación](https://github.com/0xSteph/pentest-ai/tree/main/docs) · [Issues](https://github.com/0xSteph/pentest-ai/issues) **Pentest-AI es una herramienta de código abierto de pentesting con IA y bug bounty que demuestra cada hallazgo.** Conecta un cliente o modelo de IA a un flujo de trabajo de pentesting real — investigando aplicaciones web, descubriendo y reproduciendo vulnerabilidades, y usando **oráculos automáticos para verificar si un exploit realmente funciona**. Sin prueba, no hay hallazgo: los resultados verificados incluyen evidencia que puedes reproducir tú mismo. Úsalo a través de **MCP** (Claude Code, Codex, Cursor, VS Code), desde la **CLI**, o en **CI/CD**. El modelo dirige la investigación; un oráculo independiente decide si un hallazgo obtiene un veredicto verificado — así la salida es señal, no ruido de IA. **Diseñado para bug bounty autorizado:** importa el alcance de un programa (HackerOne, Bugcrowd, Intigriti, YesWeHack), ejecuta una evaluación con alcance aplicado y convierte cada hallazgo verificado en un envío listo para la plataforma. [Ir al flujo de trabajo de bug bounty →](#bug-bounty-automation) > Prueba solo sistemas que poseas o para los que tengas autorización explícita de evaluar. Lee la [política de uso aceptable](https://pentestai.xyz/aup) y los [términos](https://pentestai.xyz/terms) antes de ejecutar una evaluación. ## Inicio rápido ### Recomendado: Codex o Claude Code Usa Python **3.10–3.14** e instala [pipx](https://pipx.pypa.io/stable/installation/) primero. Ejecuta `pipx ensurepath` y reabre tu terminal si es necesario. pipx aísla las dependencias de Pentest-AI y hace que sus comandos estén disponibles en todas las carpetas. ```sh pipx install ptai ptai setup --mcp ``` Instala primero la CLI de tu cliente de IA. La configuración pregunta antes de conectar **todos los clientes compatibles detectados**, incluidos tanto Codex como Claude Code cuando están instalados. Conserva los registros existentes. Reinicia tu cliente después. El asistente usa **configuración a nivel de usuario**. No instala clientes, no inicia sesión, no descarga modelos ni configura Ollama. Tu cliente de IA proporciona el modelo; el servidor MCP no requiere una clave de API de modelo aparte. Usa `ptai setup --mcp --dry-run` para previsualizar los cambios. Consulta [configuración de un solo cliente y por repositorio](https://pentestai.xyz/docs/ai-clients/) para las instrucciones de Codex `.codex/config.toml` y Claude Code `.mcp.json`. Para actualizaciones, usa `pipx upgrade ptai`. En un entorno virtual ya activado, también se admite `python -m pip install --upgrade ptai`; mantén ese entorno disponible después de registrarlo con tu cliente de IA. ### Alternativa: Ollama y modelos locales Instala Pentest-AI como se indica arriba, pero omite la configuración de MCP para esta ruta. [Instala e inicia Ollama](https://docs.ollama.com/quickstart), luego descarga un modelo con soporte de llamada a herramientas. Usa `ollama list` para encontrar su nombre exacto instalado. ```bash export PENTEST_AI_LLM_PROVIDER=ollama export PENTEST_AI_MODEL="your-installed-model" ptai start https://your-authorized-target.example --no-sync ``` En PowerShell: ```powershell $env:PENTEST_AI_LLM_PROVIDER = "ollama" $env:PENTEST_AI_MODEL = "your-installed-model" ptai start https://your-authorized-target.example --no-sync ``` Reemplaza los marcadores de posición antes de ejecutar. Un modelo local no necesita clave de API en la nube. La calidad del modelo y la memoria disponible afectan los resultados. Consulta la [guía de modelos](https://pentestai.xyz/docs/ai-clients/) para la configuración del endpoint. ### Prueba la demo incluida No se requiere clave de API ni objetivo externo. ```bash pipx install ptai ptai demo ``` La demo prueba una aplicación vulnerable incluida, reproduce un hallazgo desde su cápsula de prueba y comprueba las rutas reforzadas. Inspecciona el flujo de trabajo de evidencia antes de configurar una evaluación real. ### Otros proveedores de modelos Para modelos en la nube independientes y dependencias opcionales de escáneres, consulta la [guía de instalación](https://pentestai.xyz/docs/getting-started/) y la [guía de proveedores](https://github.com/0xsteph/pentest-ai/blob/main/docs/llm-providers.md). Mantén las claves de API fuera del control de código fuente. ## Automatización de bug bounty Pentest-AI está diseñado para trabajo de bug bounty autorizado, donde mantenerse dentro del alcance y enviar solo hallazgos reproducibles es lo que importa. ```sh # 1. Import the program's scope (HackerOne / Bugcrowd / Intigriti / YesWeHack) ptai bounty import --platform hackerone --file scope.json --out program.scope # 2. Run a scope-enforced engagement (a preflight shows exactly what will be # touched and asks you to confirm — nothing out of scope is ever hit) ptai start acme.com --scope-file program.scope --intensity stealth # 3. Turn verified findings into platform-ready submissions ptai bounty report <engagement-id> --platform hackerone --out submissions/ ``` - **El alcance se aplica**, no es solo informativo: comodines, CIDRs y exclusiones fuera de alcance, con fallo seguro, en cada agente y herramienta. - **Los envíos son enviables**: cada uno incluye un `curl` reproducible, CVSS/CWE, impacto, remediación y el veredicto automático con una cápsula de prueba reproducible. - O ejecuta el playbook de metodología integrado de principio a fin: `ptai playbook run bug-bounty-web -i target=acme.com --execute`. [Guía completa de bug bounty →](https://github.com/0xSteph/pentest-ai/blob/main/docs/bug-bounty.md) ## Cómo funciona la verificación 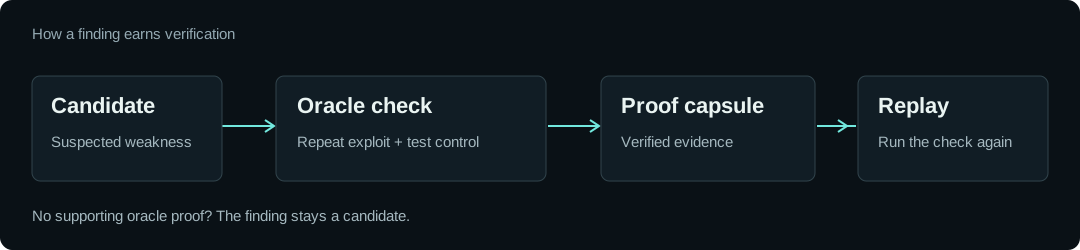 1. **Encuentra un candidato.** Una sonda o escáner identifica un comportamiento que merece investigarse. 2. **Reprodúcelo y comprueba un control.** Un oráculo con nombre repite el exploit y lo compara con un control que no debería demostrar la debilidad. 3. **Conserva la evidencia.** Un hallazgo verificado registra el oráculo y sus resultados en una cápsula de prueba portátil. Usa `ptai replay` para comprobarlo de nuevo. Por ejemplo, un bypass de cabecera de confianza debe devolver contenido privilegiado con la cabecera de ataque y denegar el acceso sin ella. Un servidor que responde a cada petición con HTTP 200 no es evidencia suficiente. **El modelo no puede otorgar un veredicto verificado.** La salida de escáneres de terceros permanece sin verificar hasta que un oráculo la demuestre de forma independiente. Los hallazgos sin una receta de verificación compatible permanecen como candidatos. Un veredicto verificado se aplica a las condiciones probadas. No significa que toda la aplicación sea segura. Las cápsulas de prueba no están firmadas; volver a ejecutar la comprobación es el mecanismo de confianza. [Lee el diseño de verificación](https://github.com/0xSteph/pentest-ai/blob/main/docs/why-verification.md) ## Qué puedes hacer | Flujo de trabajo | Qué ofrece Pentest-AI | | --- | --- | | Investigar aplicaciones web | Sondas para inyección, control de acceso, manejo de peticiones y otras debilidades de aplicaciones | | Ejecutar una evaluación de bug bounty | Importar el alcance del programa, aplicarlo y generar envíos listos para la plataforma ([guía](https://github.com/0xSteph/pentest-ai/blob/main/docs/bug-bounty.md)) | | Trabajar a través de un cliente de IA | Herramientas MCP para evaluaciones, investigación y verificación | | Reproducir un hallazgo | Resultados de oráculos y cápsulas de prueba reproducibles | | Comprobar una corrección | Volver a ejecutar la comprobación registrada contra el objetivo actualizado | | Informar a tu equipo | Informes y salida SARIF para flujos de trabajo de ingeniería existentes | | Mantener los datos de la evaluación en local | Hallazgos almacenados en tu máquina en SQLite | La cobertura varía según la sonda y el oráculo. Los escáneres opcionales necesitan sus propios binarios, y algunas integraciones proporcionan salida sin procesar en lugar de hallazgos estructurados. Consulta la [documentación](https://github.com/0xSteph/pentest-ai/tree/main/docs) y el [changelog](https://github.com/0xSteph/pentest-ai/blob/main/CHANGELOG.md) para tu versión; `main` puede contener trabajo no publicado. [Ver el inventario de capacidades comprobado por CI](https://github.com/0xSteph/pentest-ai/blob/main/docs/capability-inventory.md). ## Lleva hallazgos verificados a CI Configura tu proveedor de modelos, un objetivo autorizado y el consentimiento de primera ejecución en tu entorno de CI. Mantén los secretos en el almacén de secretos de tu proveedor de CI. ```sh ptai start https://your-authorized-target.example --ci --fail-on verified --no-sync ``` Exporta los hallazgos verificados usando el ID de evaluación de la ejecución: ```sh ptai export YOUR_ENGAGEMENT_ID --sarif pentest.sarif ``` `--sarif` es una opción de exportación, no una opción de `ptai start`. Conserva el ID de evaluación y ejecuta la exportación incluso cuando la compuerta de hallazgos falle si quieres evidencia para compilaciones fallidas. Sube el archivo resultante a través de la integración SARIF de tu proveedor de CI. [Configuración de CI y plantillas](https://github.com/0xSteph/pentest-ai/blob/main/docs/ci-cd.md) ## Evidencia, benchmarks y límites Los hallazgos de benchmarks, la finalización de desafíos y los hallazgos verificados por oráculos son mediciones diferentes. Estos informes registran las versiones, objetivos y metodología detrás de sus resultados: - [Informes y artefactos de benchmarks](https://github.com/0xSteph/pentest-ai/tree/main/benchmarks) - [Metodología de Juice Shop](https://github.com/0xSteph/pentest-ai/blob/main/docs/benchmarks/juice-shop.md) - [Arnés de pruebas vulnerable](https://github.com/0xSteph/pentest-ai/tree/main/tests/honeypot) - [Comprobaciones de aplicaciones limpias](https://github.com/0xSteph/pentest-ai/tree/main/tests/cleanapp) **Espera cobertura incompleta.** Un escaneo sin hallazgos verificados no es una evaluación de seguridad de todo lo que hace una aplicación. La autenticación, el estado de la aplicación, las clases de bugs no compatibles y los cambios del entorno afectan a lo que se puede encontrar y reproducir. Revisa los resultados y mantén a una persona involucrada en la evaluación. ## Datos y comportamiento de red Los hallazgos se almacenan localmente. Los contadores de uso anónimos son opcionales mediante `ptai telemetry enable`. El almacenamiento local no significa que cada operación permanezca en tu máquina: las llamadas al proveedor de modelos y los escáneres instalados tienen su propio comportamiento de red. Las comprobaciones de vulnerabilidades ciegas pueden usar un colaborador externo fuera de banda; los metadatos de callback son visibles para ese servicio. Usa tu propio colaborador cuando sea necesario, o desactiva los callbacks: ```bash ptai start https://your-authorized-target.example --oast-server https://your-collaborator.example ptai start https://your-authorized-target.example --no-oast ``` ## Participa Usa [Issues](https://github.com/0xSteph/pentest-ai/issues) para bugs reproducibles y [Discussions](https://github.com/0xSteph/pentest-ai/discussions) para preguntas e ideas. Consulta la [guía de agentes y colaboradores](https://github.com/0xSteph/pentest-ai/blob/main/AGENTS.md) para instrucciones de compilación y pruebas. El repositorio opcional [pentest-ai-agents](https://github.com/0xSteph/pentest-ai-agents) contiene archivos de subagentes de Claude Code. Pentest-AI es de código abierto bajo la [licencia MIT](https://github.com/0xSteph/pentest-ai/blob/main/LICENSE).
