

CyberStrikeAI v1.7.24
El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.
CyberStrikeAI
El sistema de acción para la ciberseguridad nativa de IA: donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.
CyberStrikeAI conecta la planificación, la ejecución, la supervisión humana, la evidencia y la reproducción en un único espacio de trabajo auditable. Construido en Go, combina agentes impulsados por Pi, herramientas nativas de MCP, conocimiento RAG, flujos de trabajo visuales y modelado y análisis de cadenas de ataque para operaciones de seguridad autorizadas.
Empieza aquí: Inicio rápido · Documentación · Endurecimiento de seguridad
[!IMPORTANT] Utiliza CyberStrikeAI únicamente en sistemas que sean de tu propiedad o para los que tengas autorización explícita de prueba. Para entornos compartidos o de producción, revisa el modelo de seguridad y la guía de endurecimiento antes de habilitar herramientas de alto riesgo, WebShell o capacidades de C2.
Vista previa de la interfaz e integraciones
Descripción general del panel del sistema
Modo claro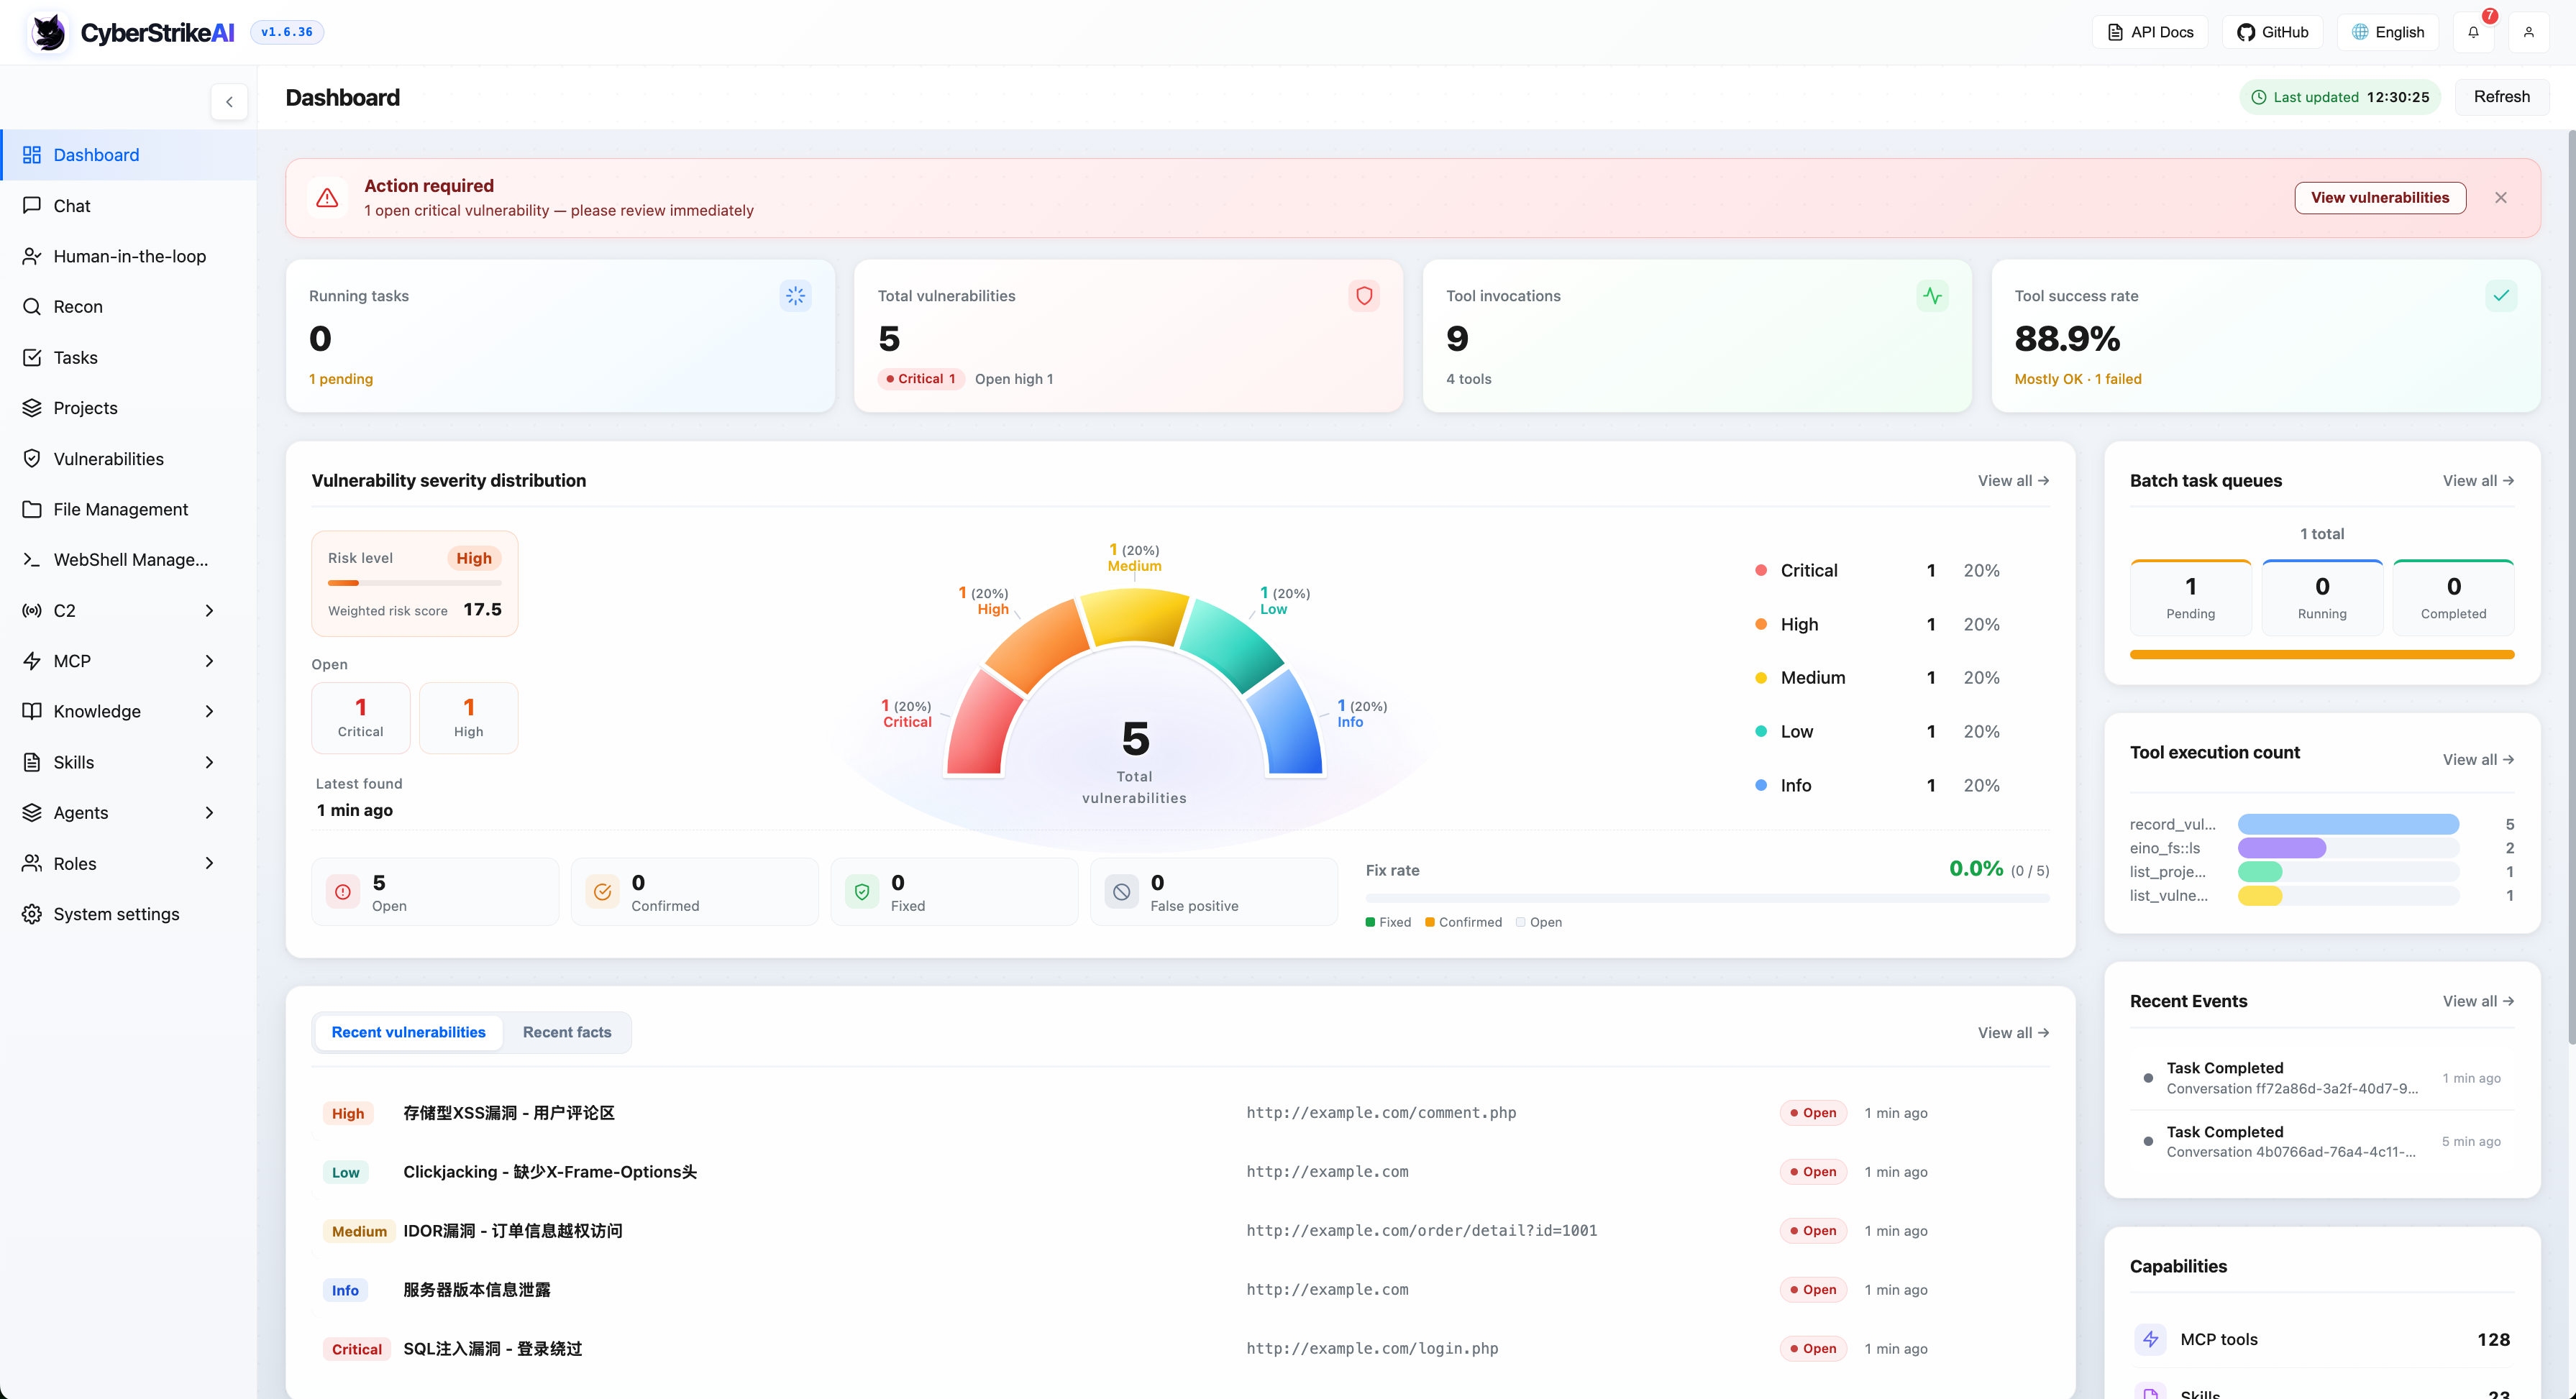
|
Modo oscuro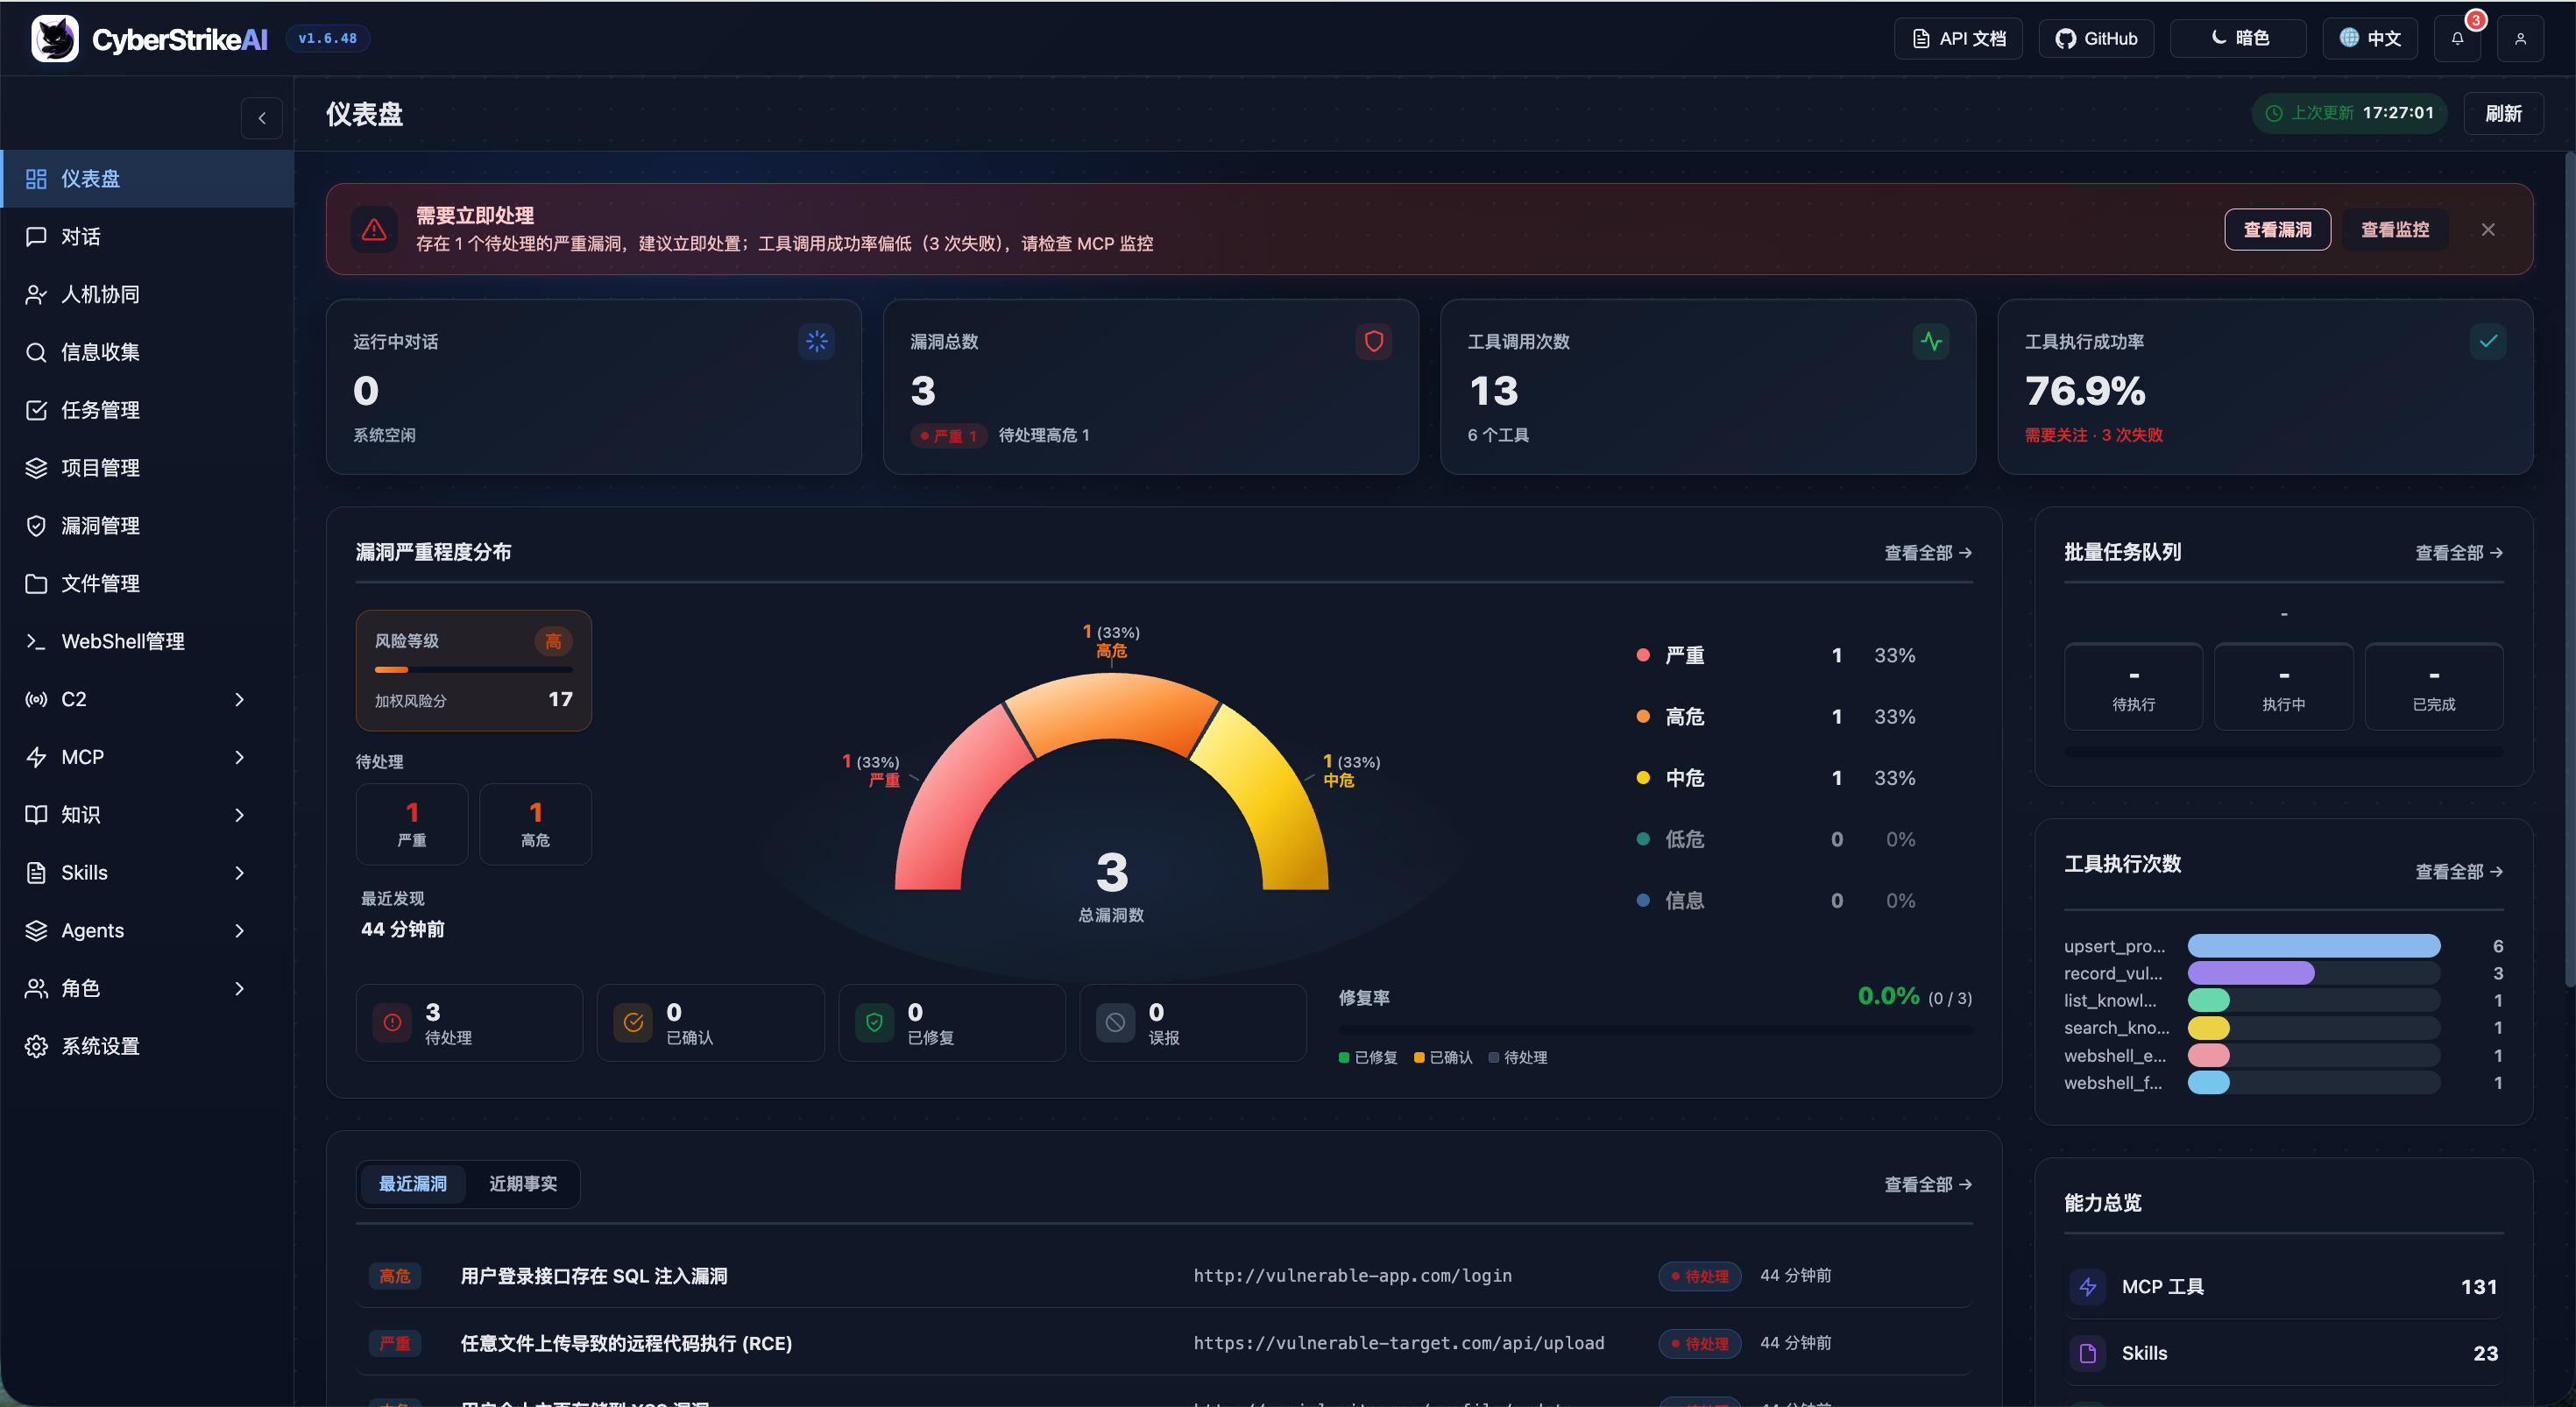
|
El panel proporciona una descripción general completa del estado de ejecución del sistema, las vulnerabilidades de seguridad, el uso de herramientas y la base de conocimiento, ayudando a los usuarios a comprender rápidamente las funciones principales de la plataforma y su estado actual.
Más capturas de pantalla de la interfaz
Descripción general de las funciones principales
Consola web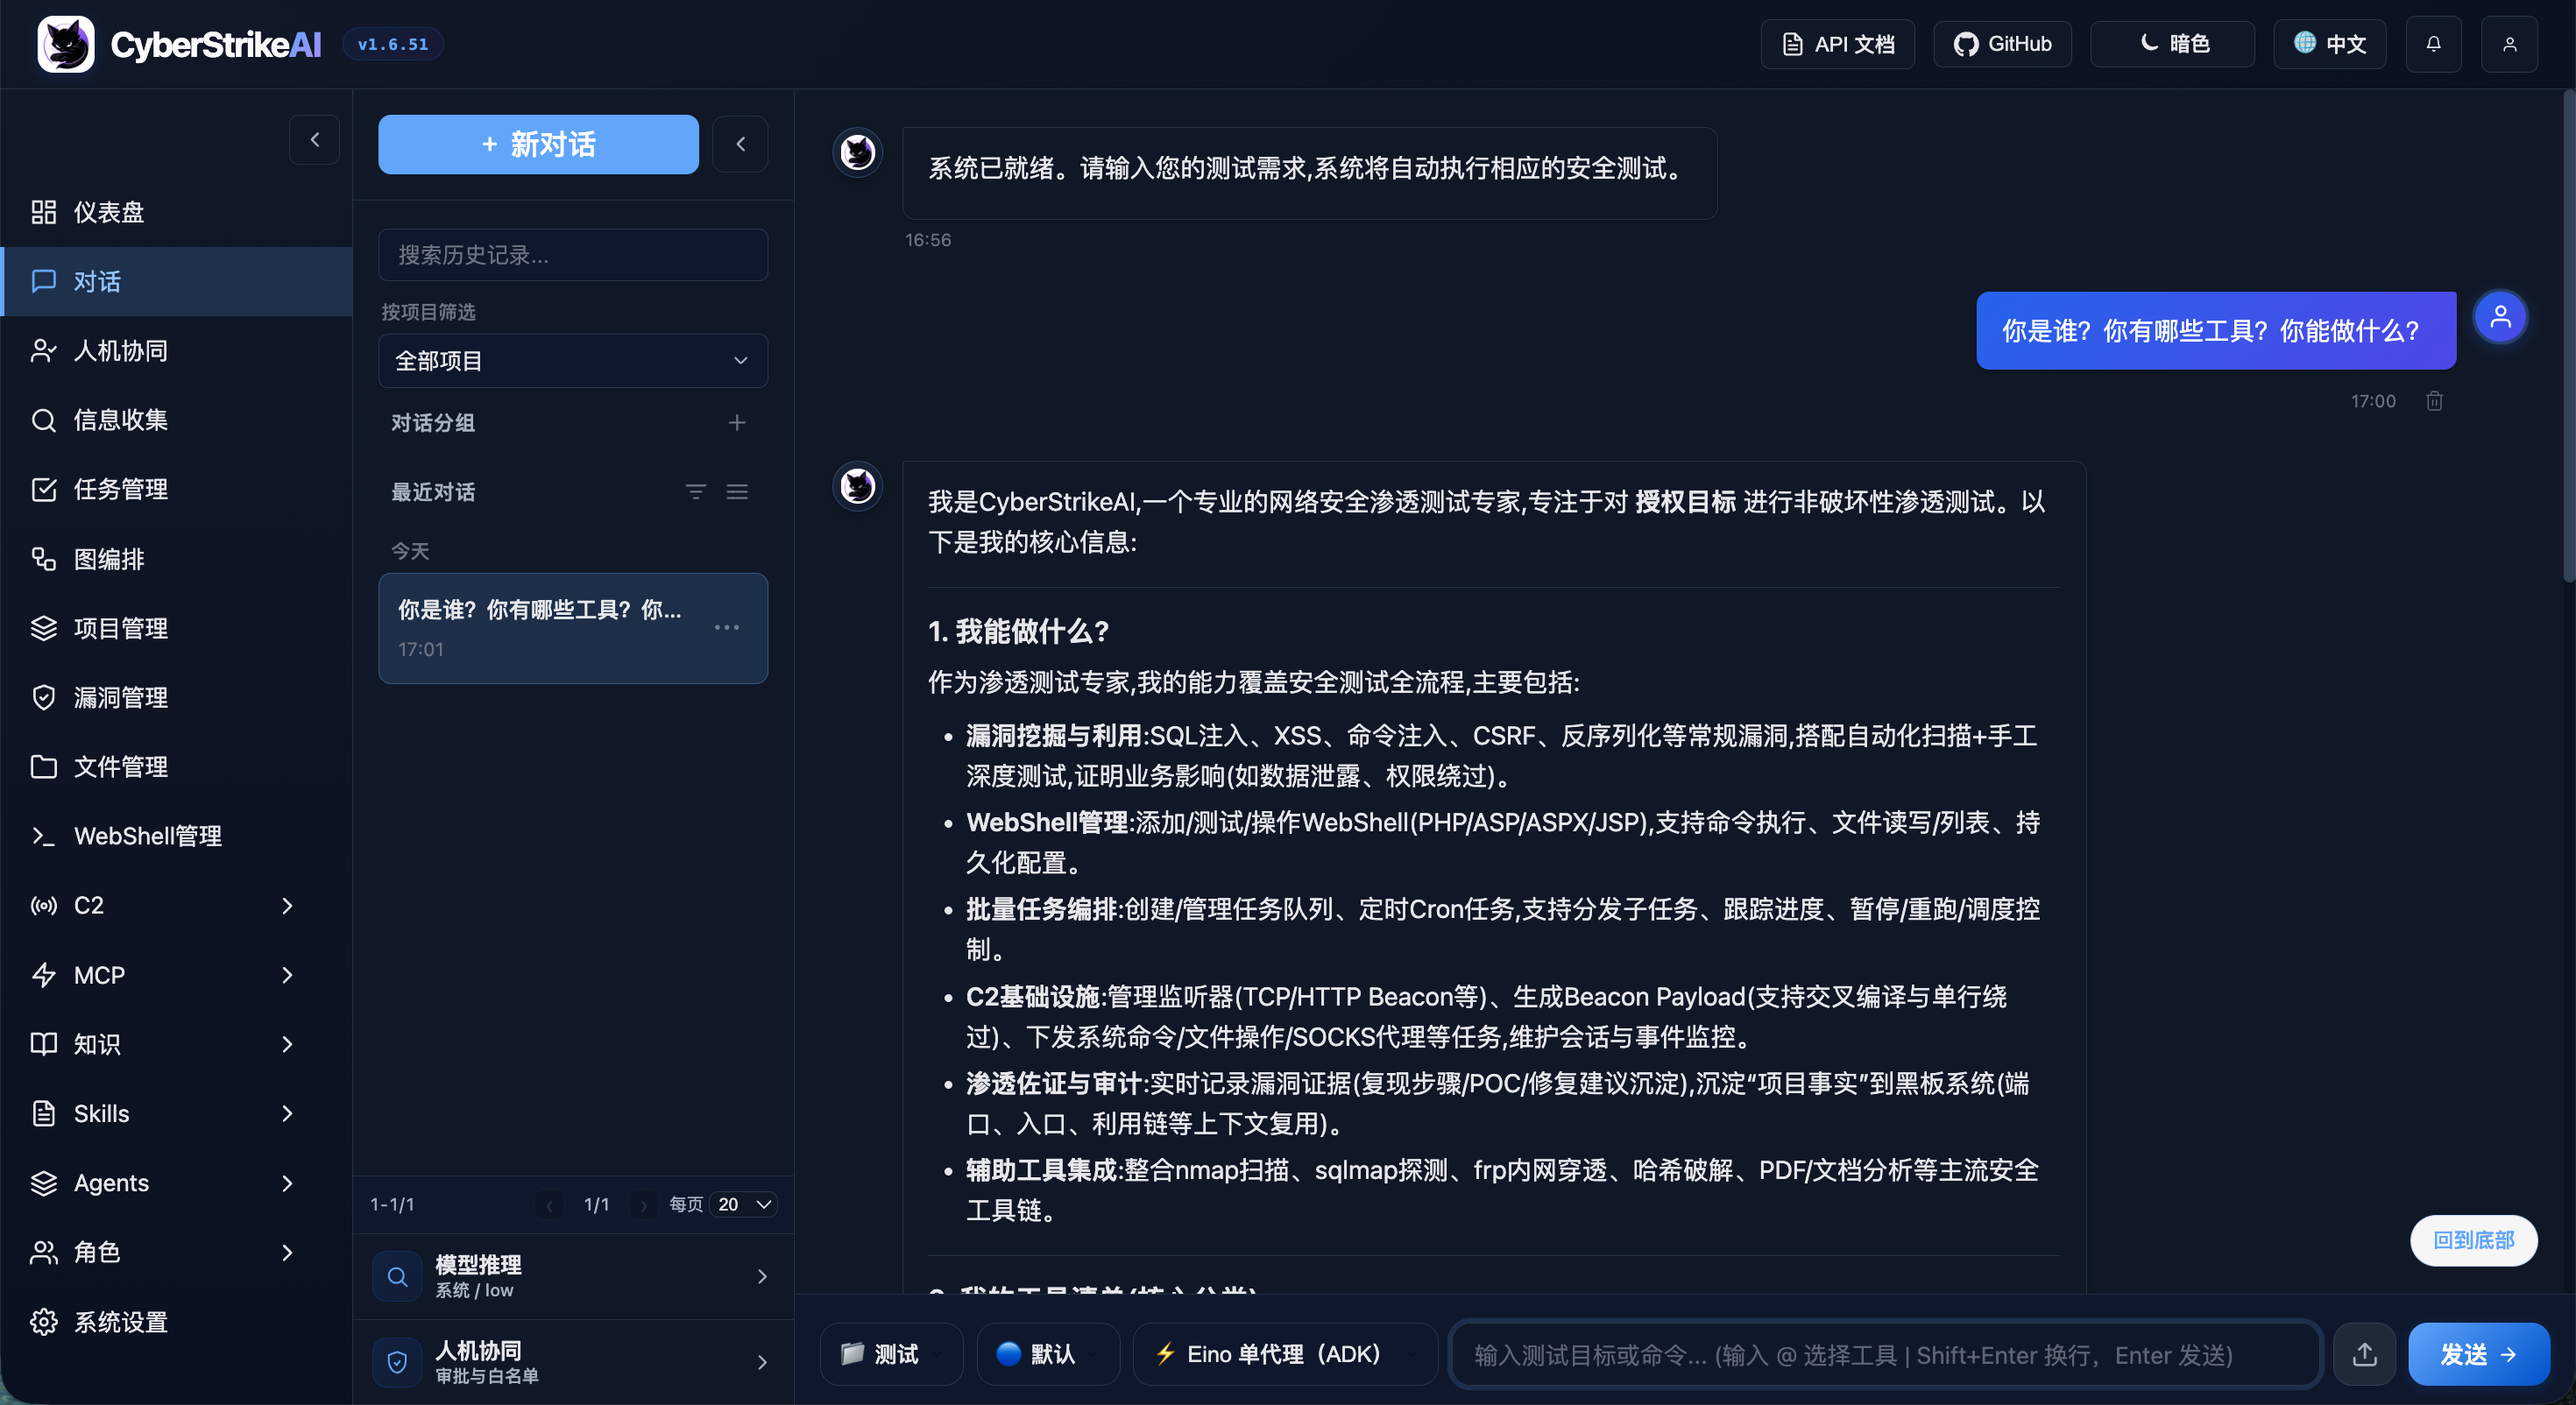
|
Gestión de tareas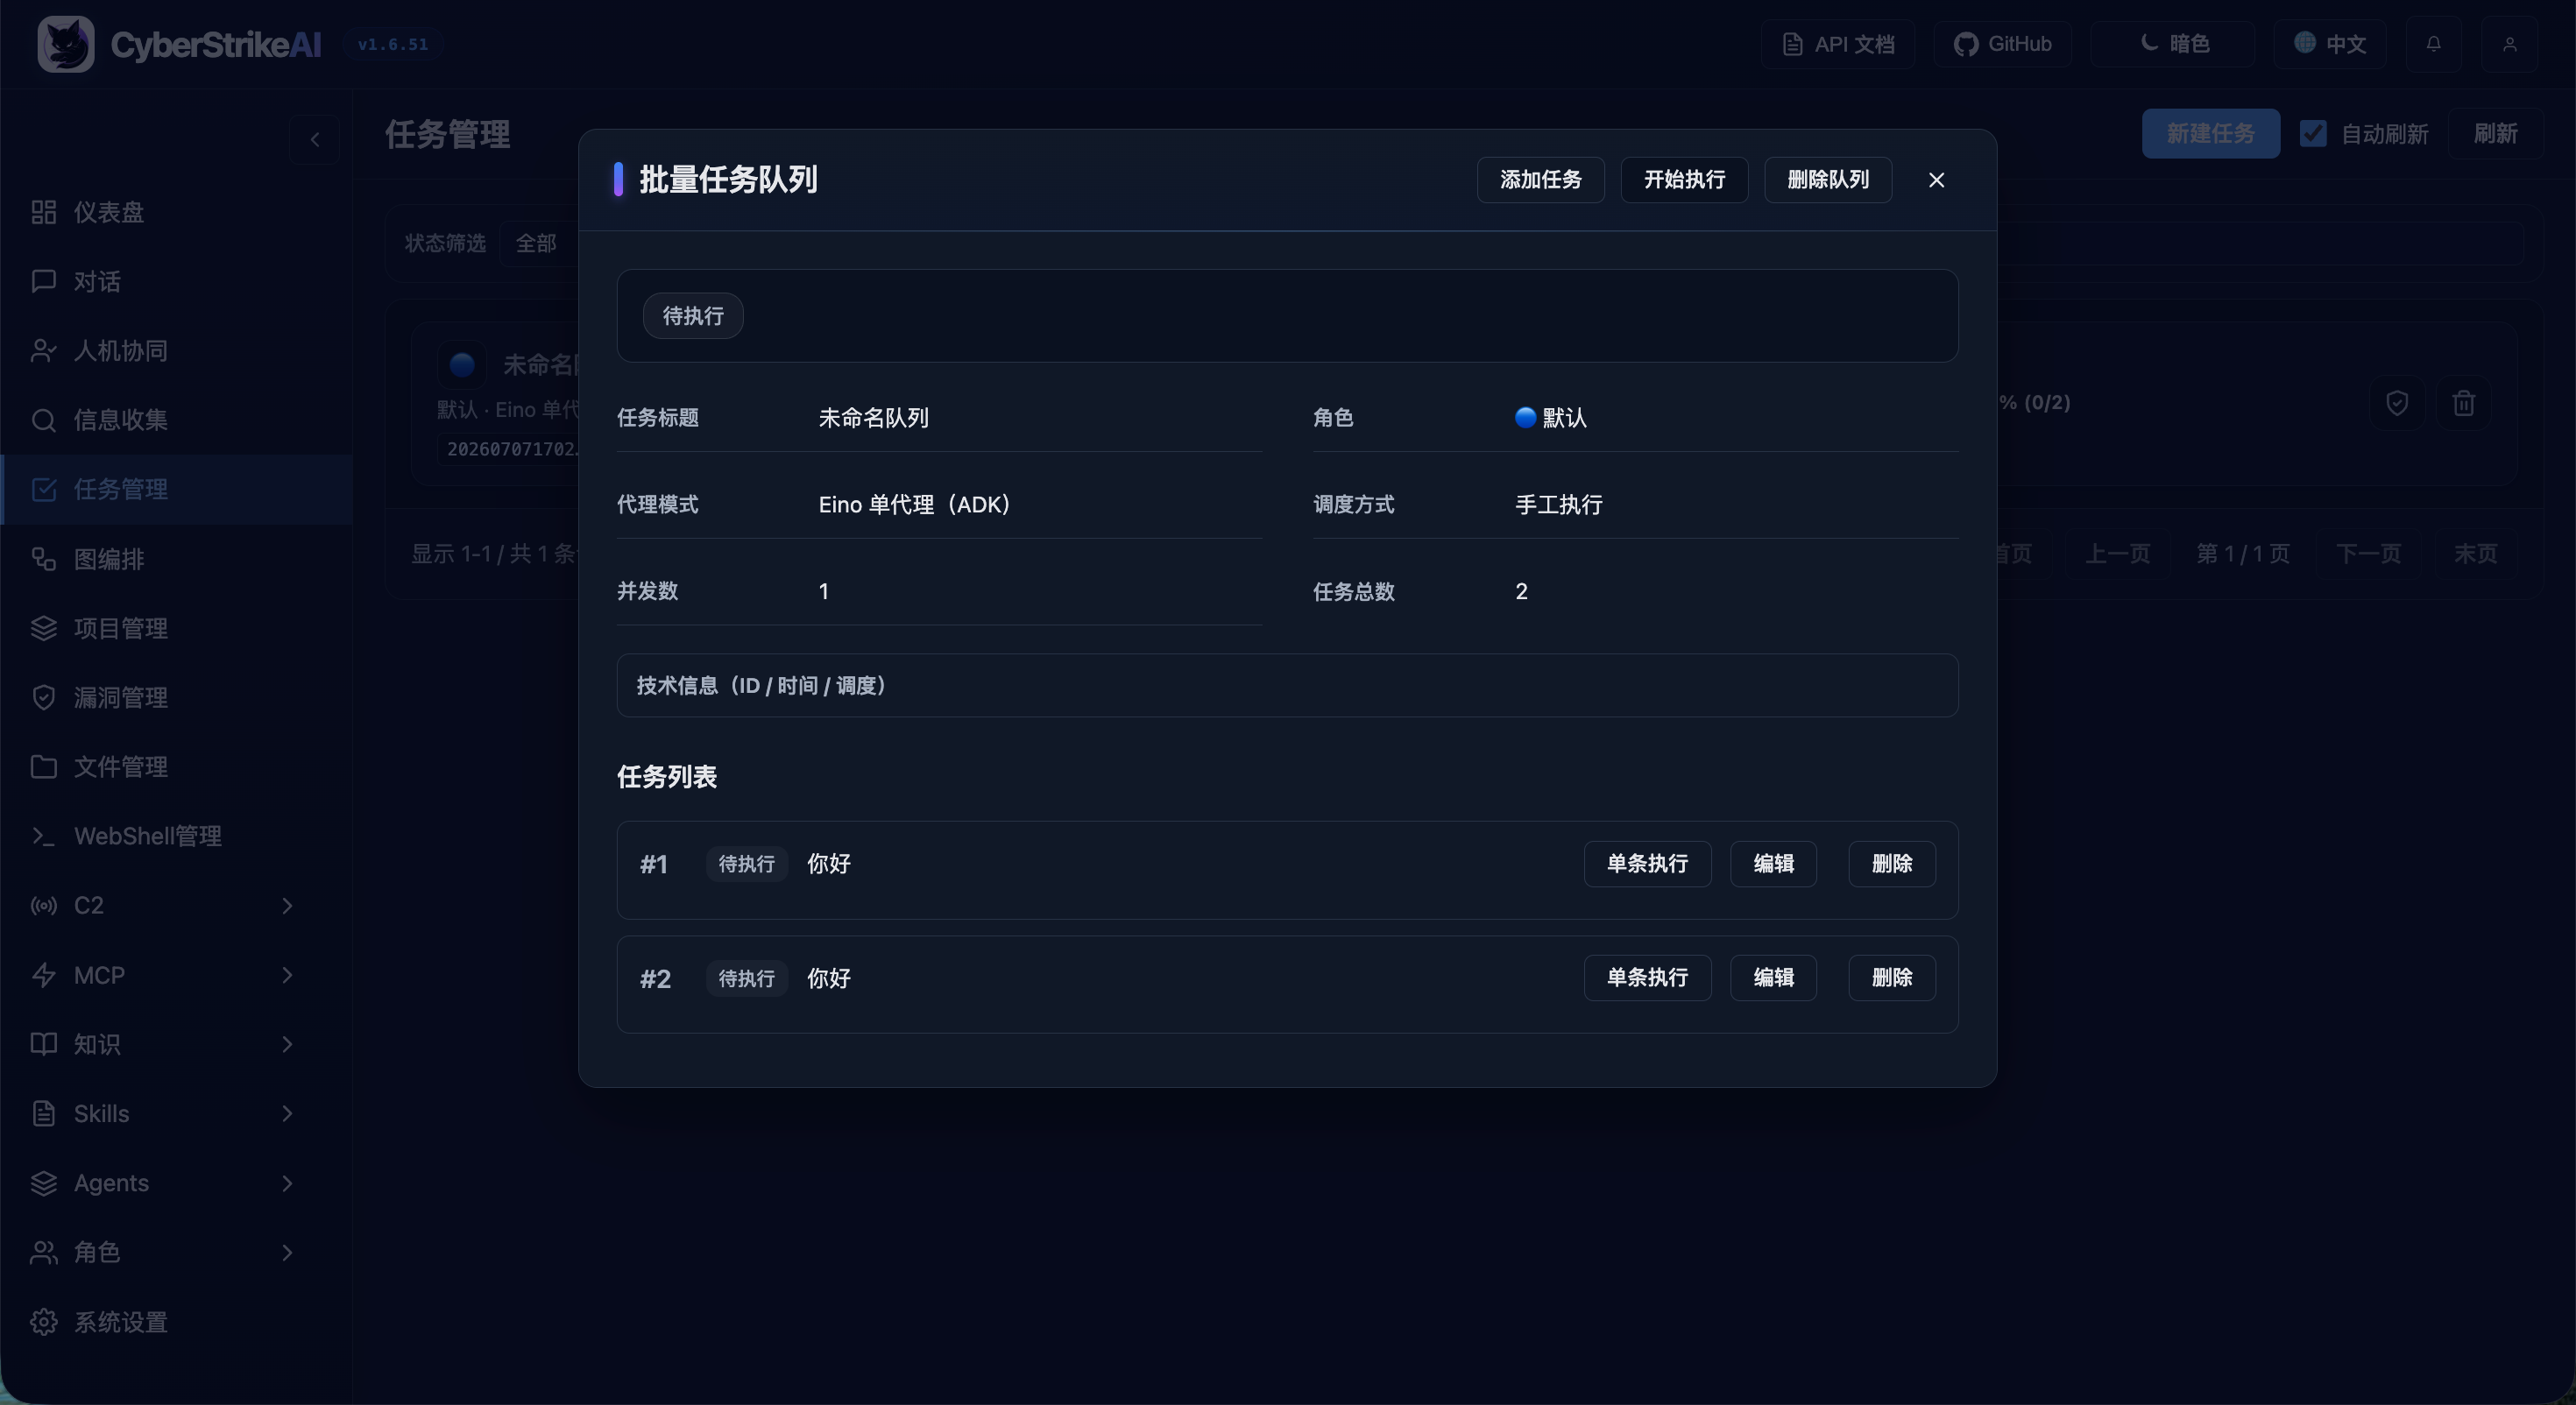
|
Gestión de vulnerabilidades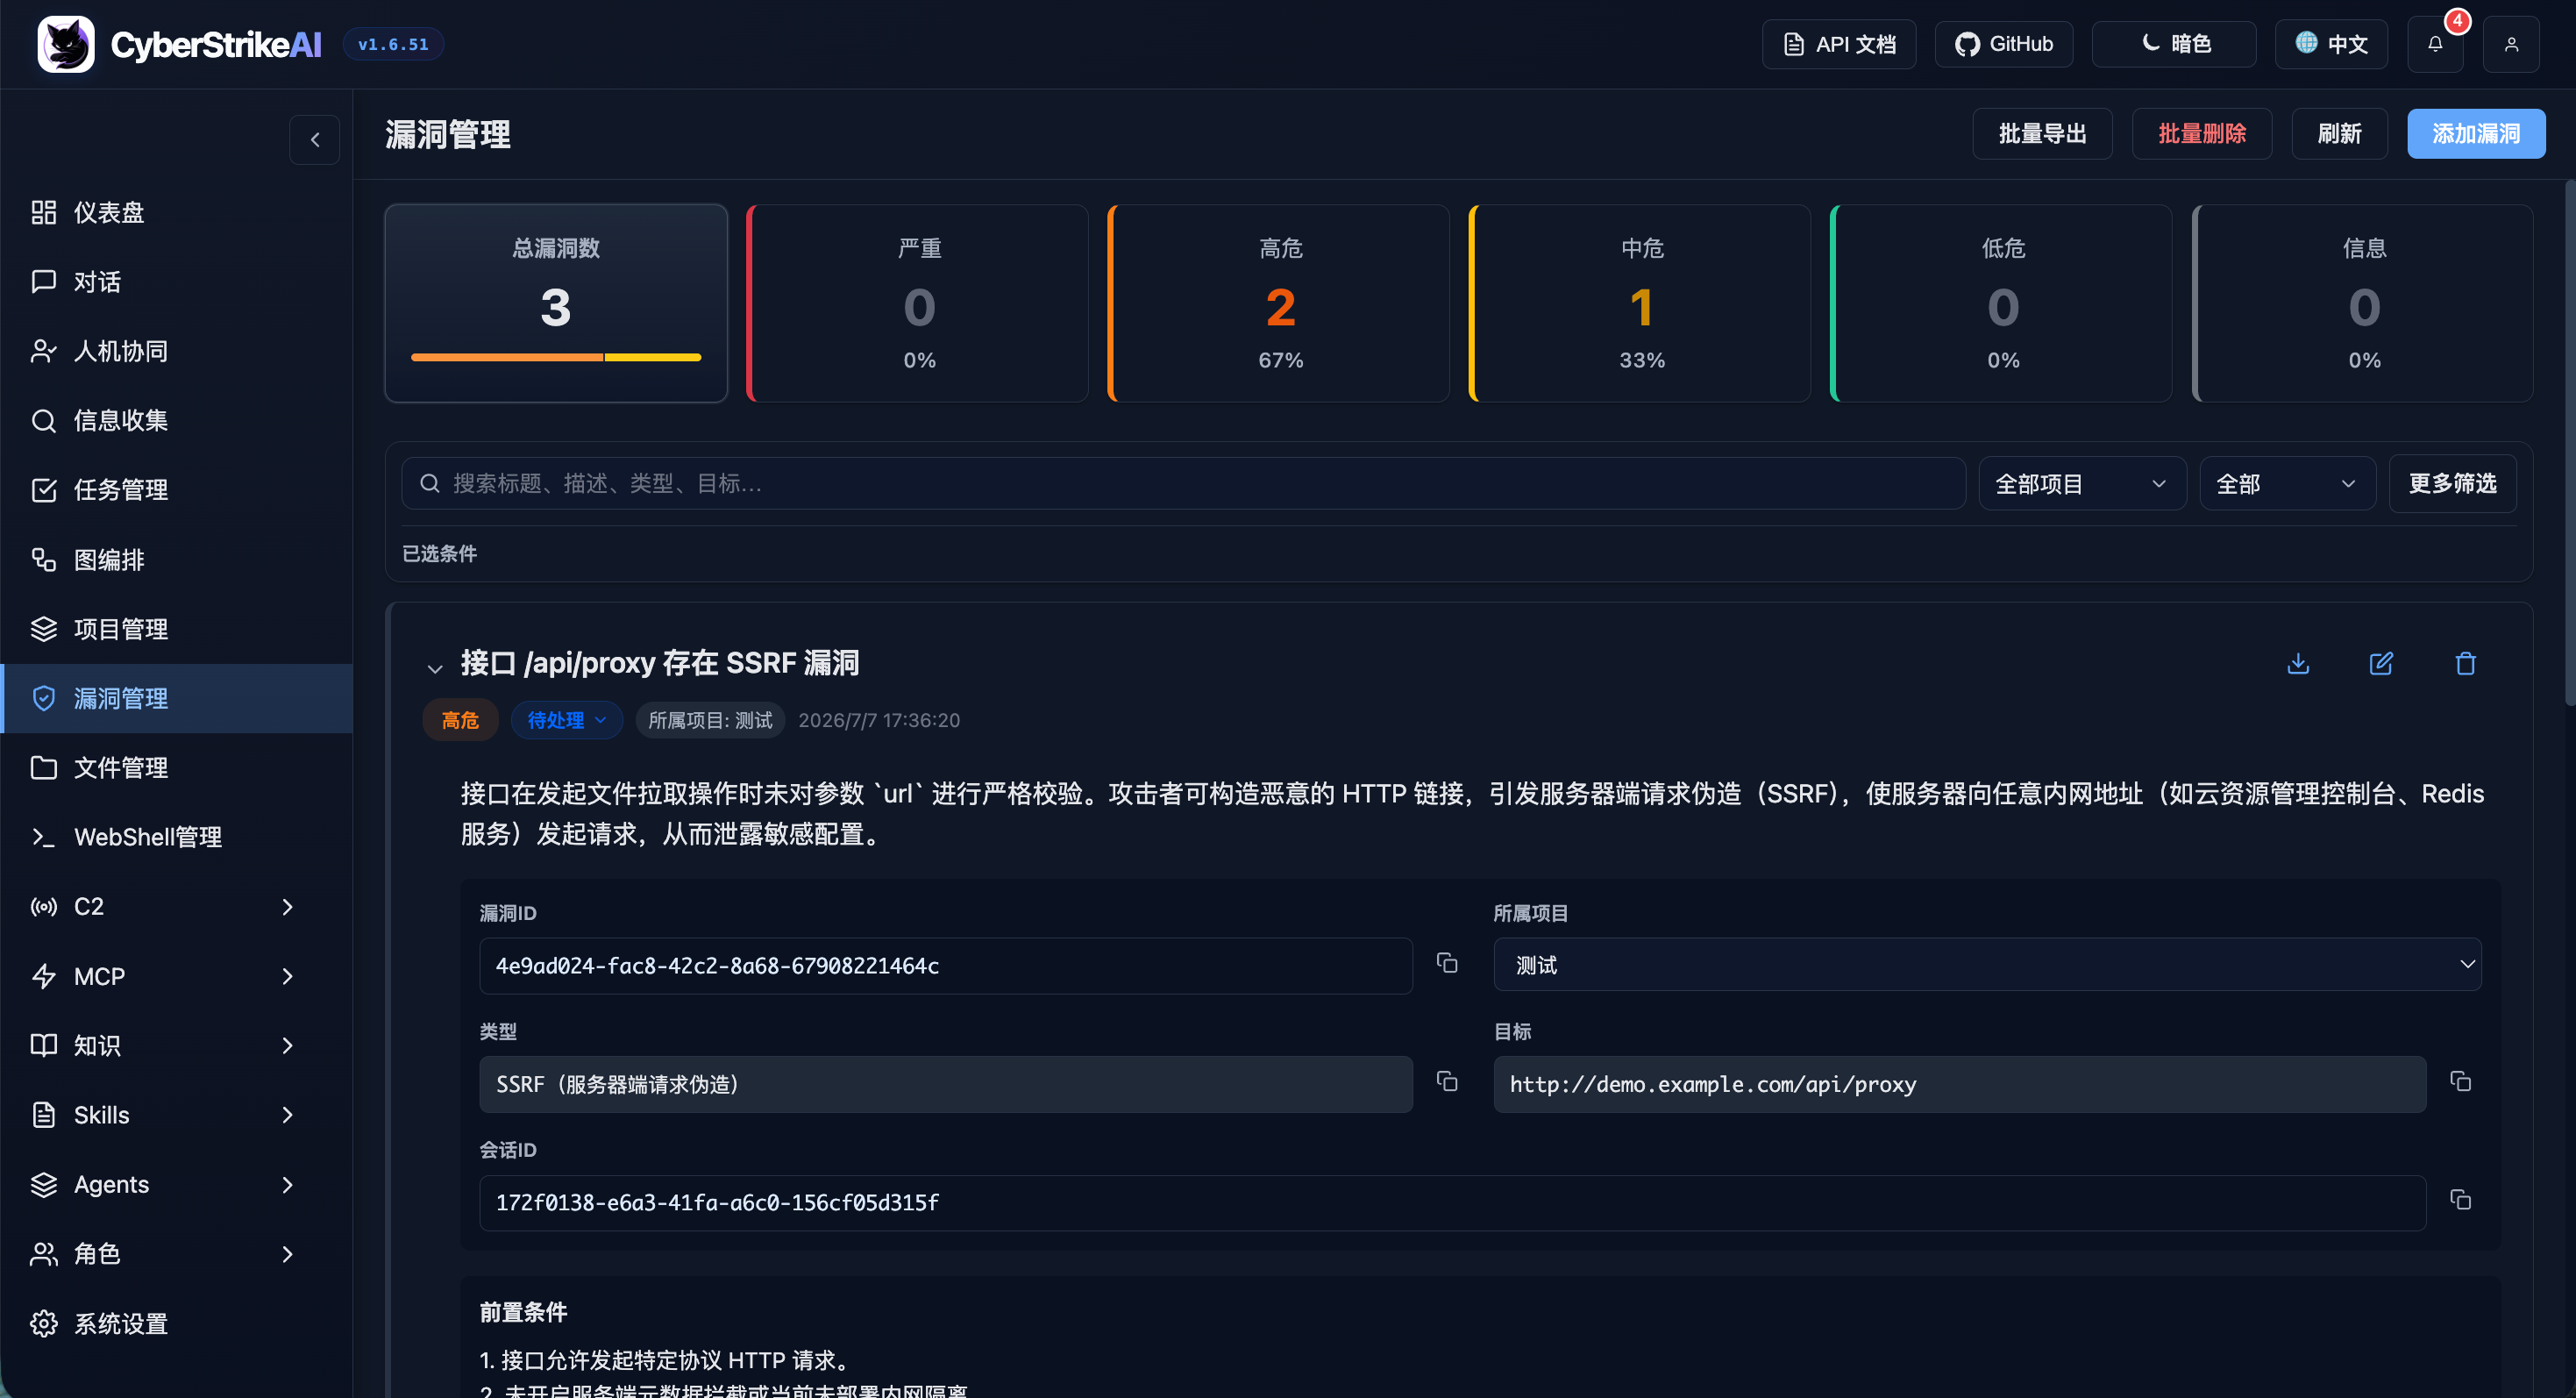
|
Gestión de WebShell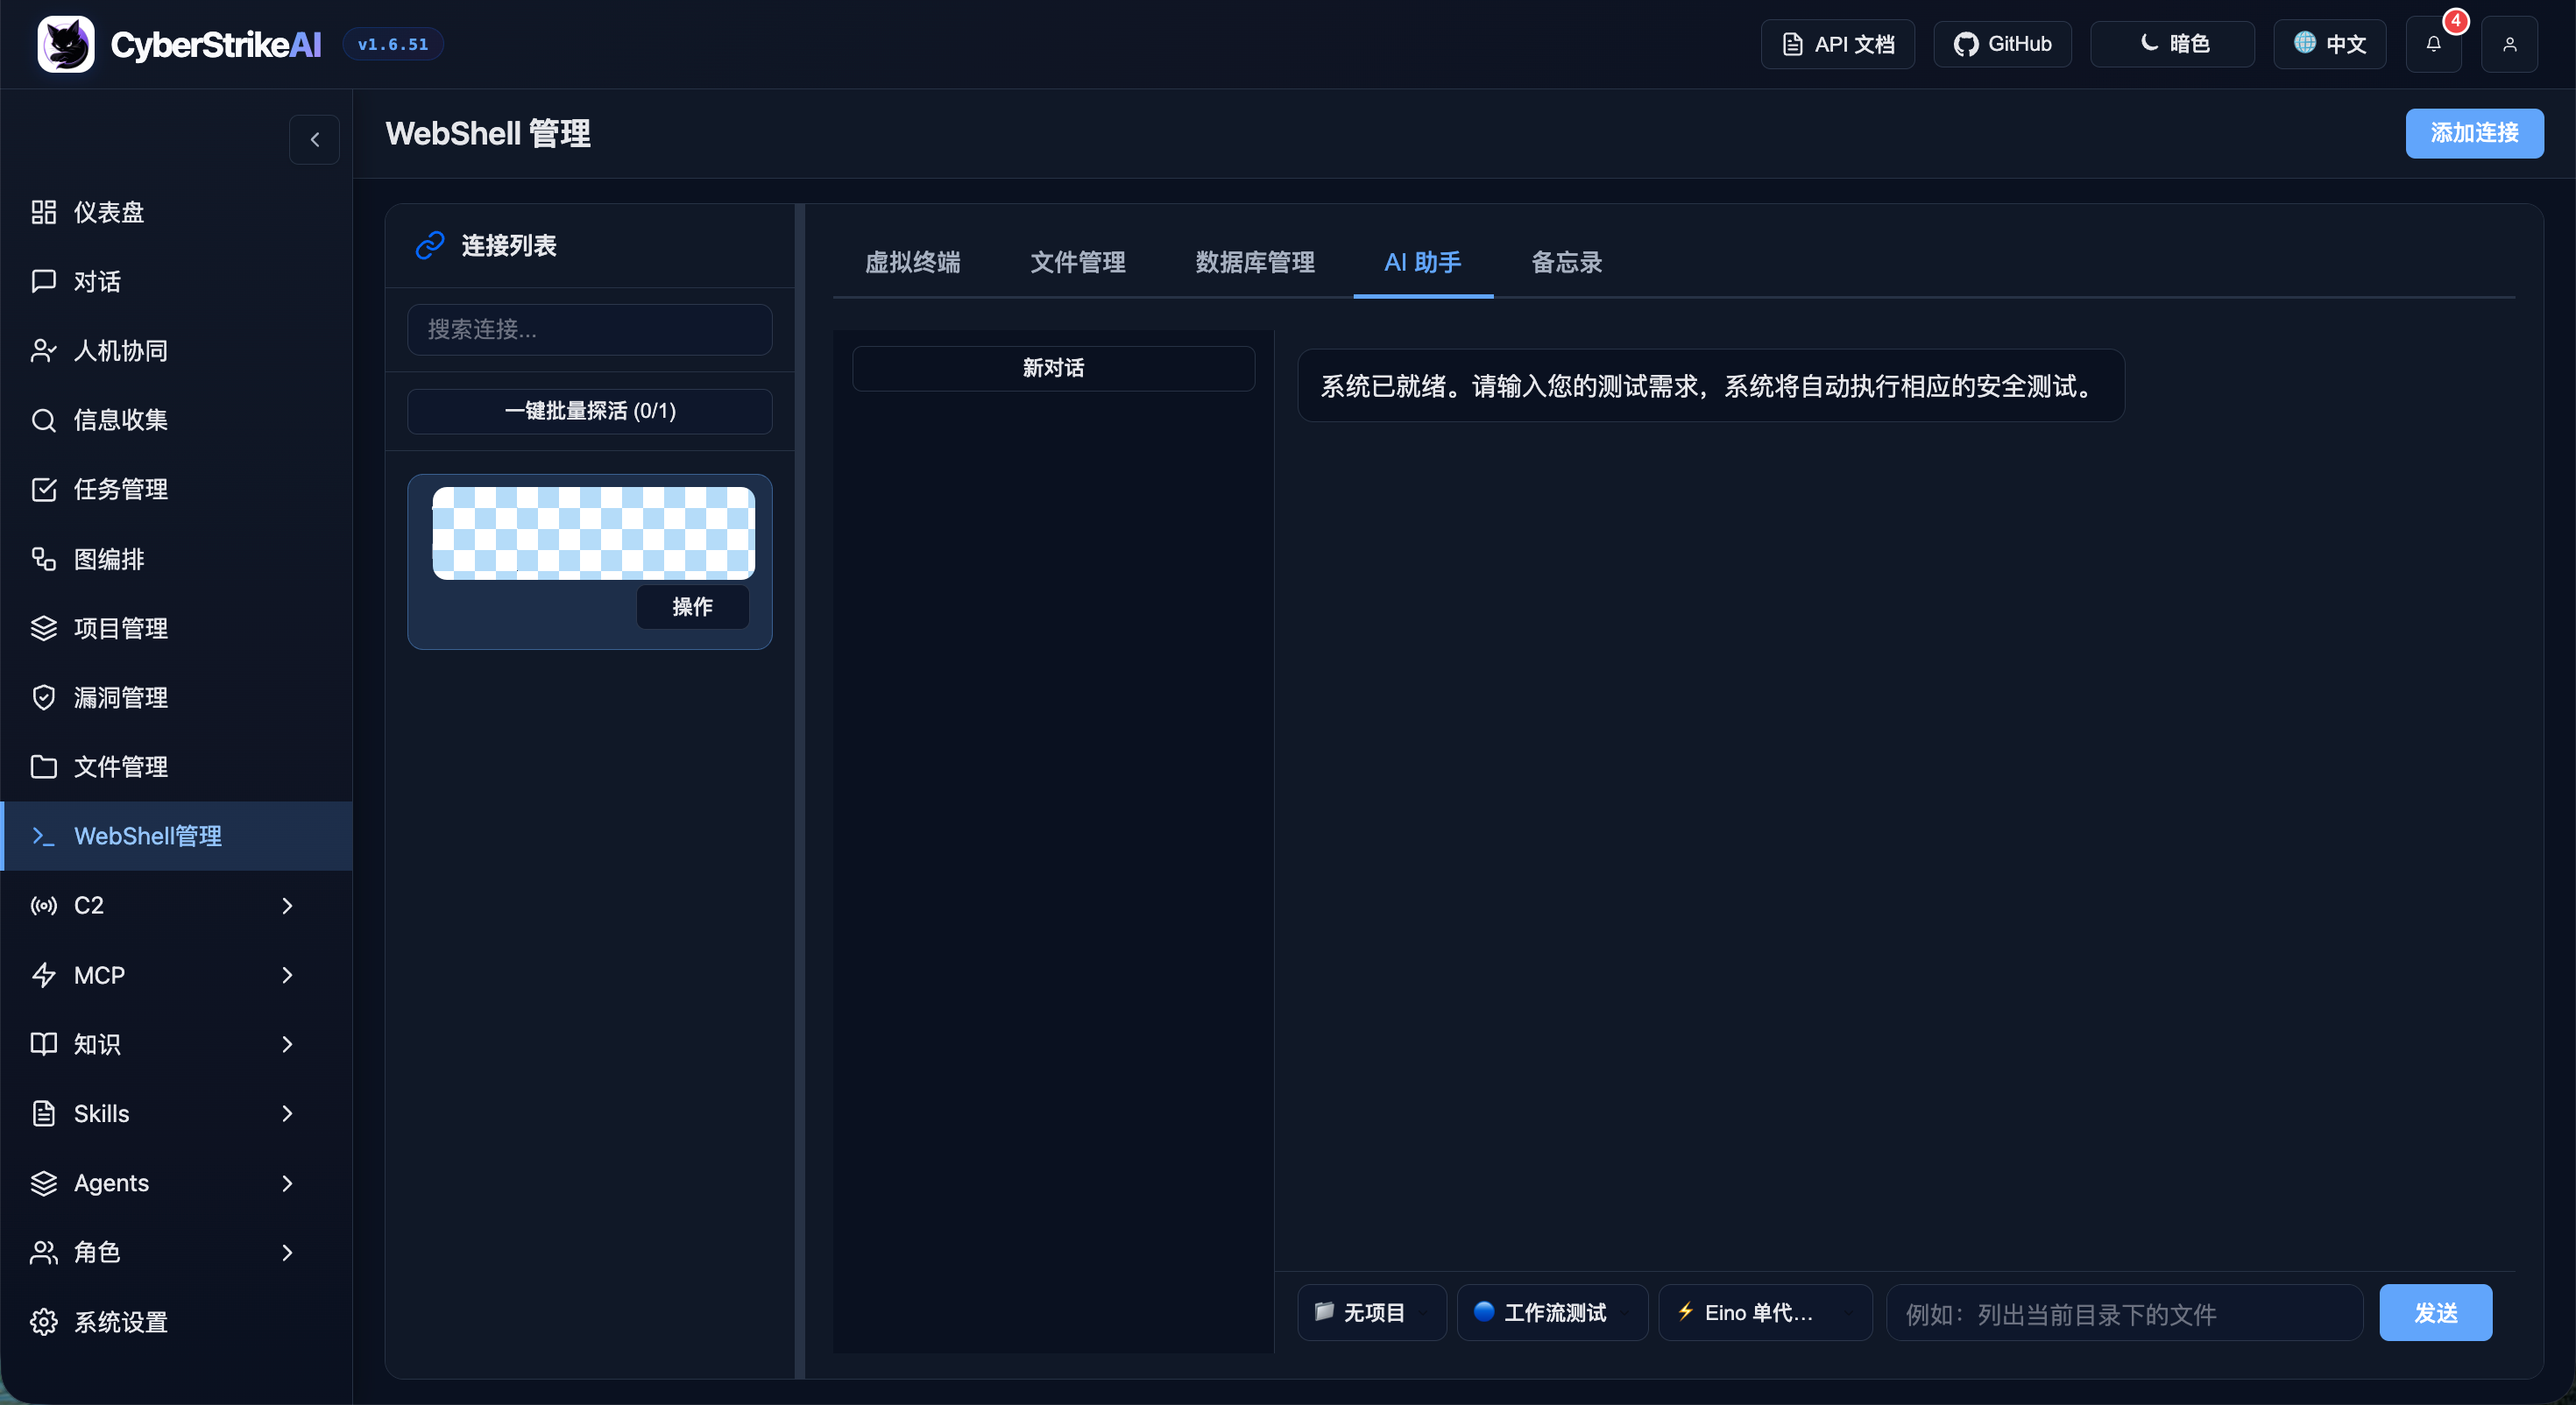
|
Gestión de MCP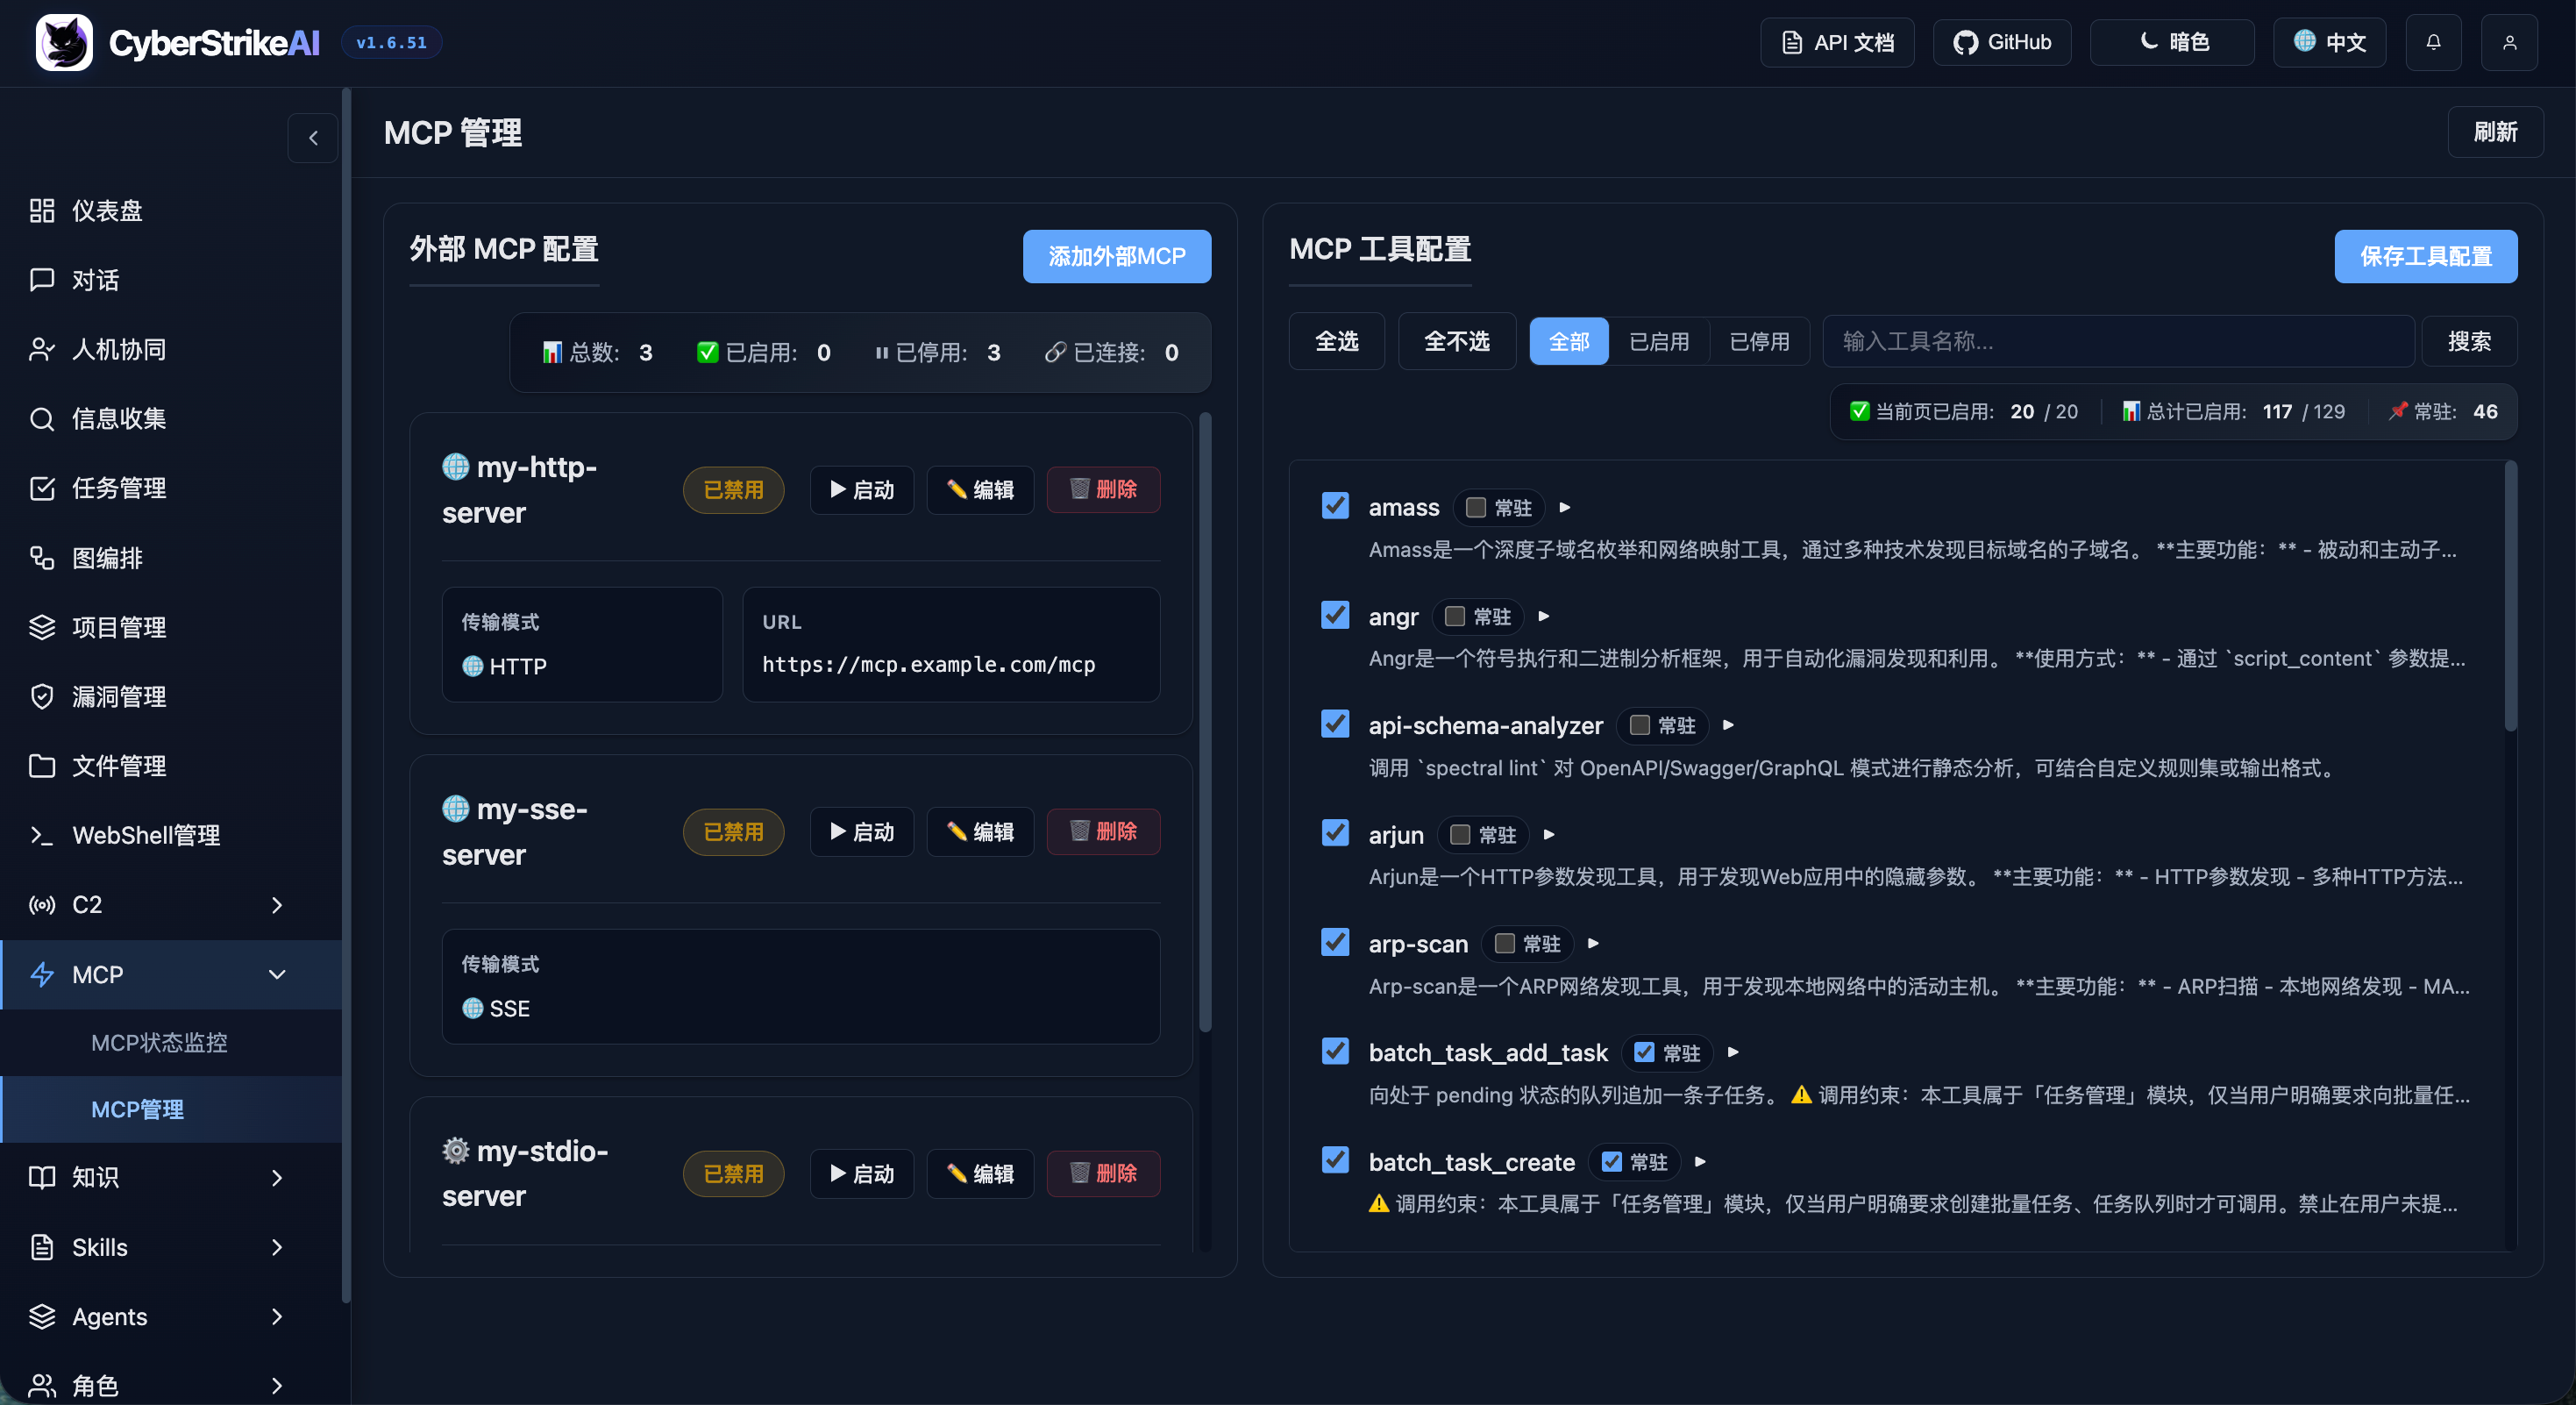
|
Base de conocimiento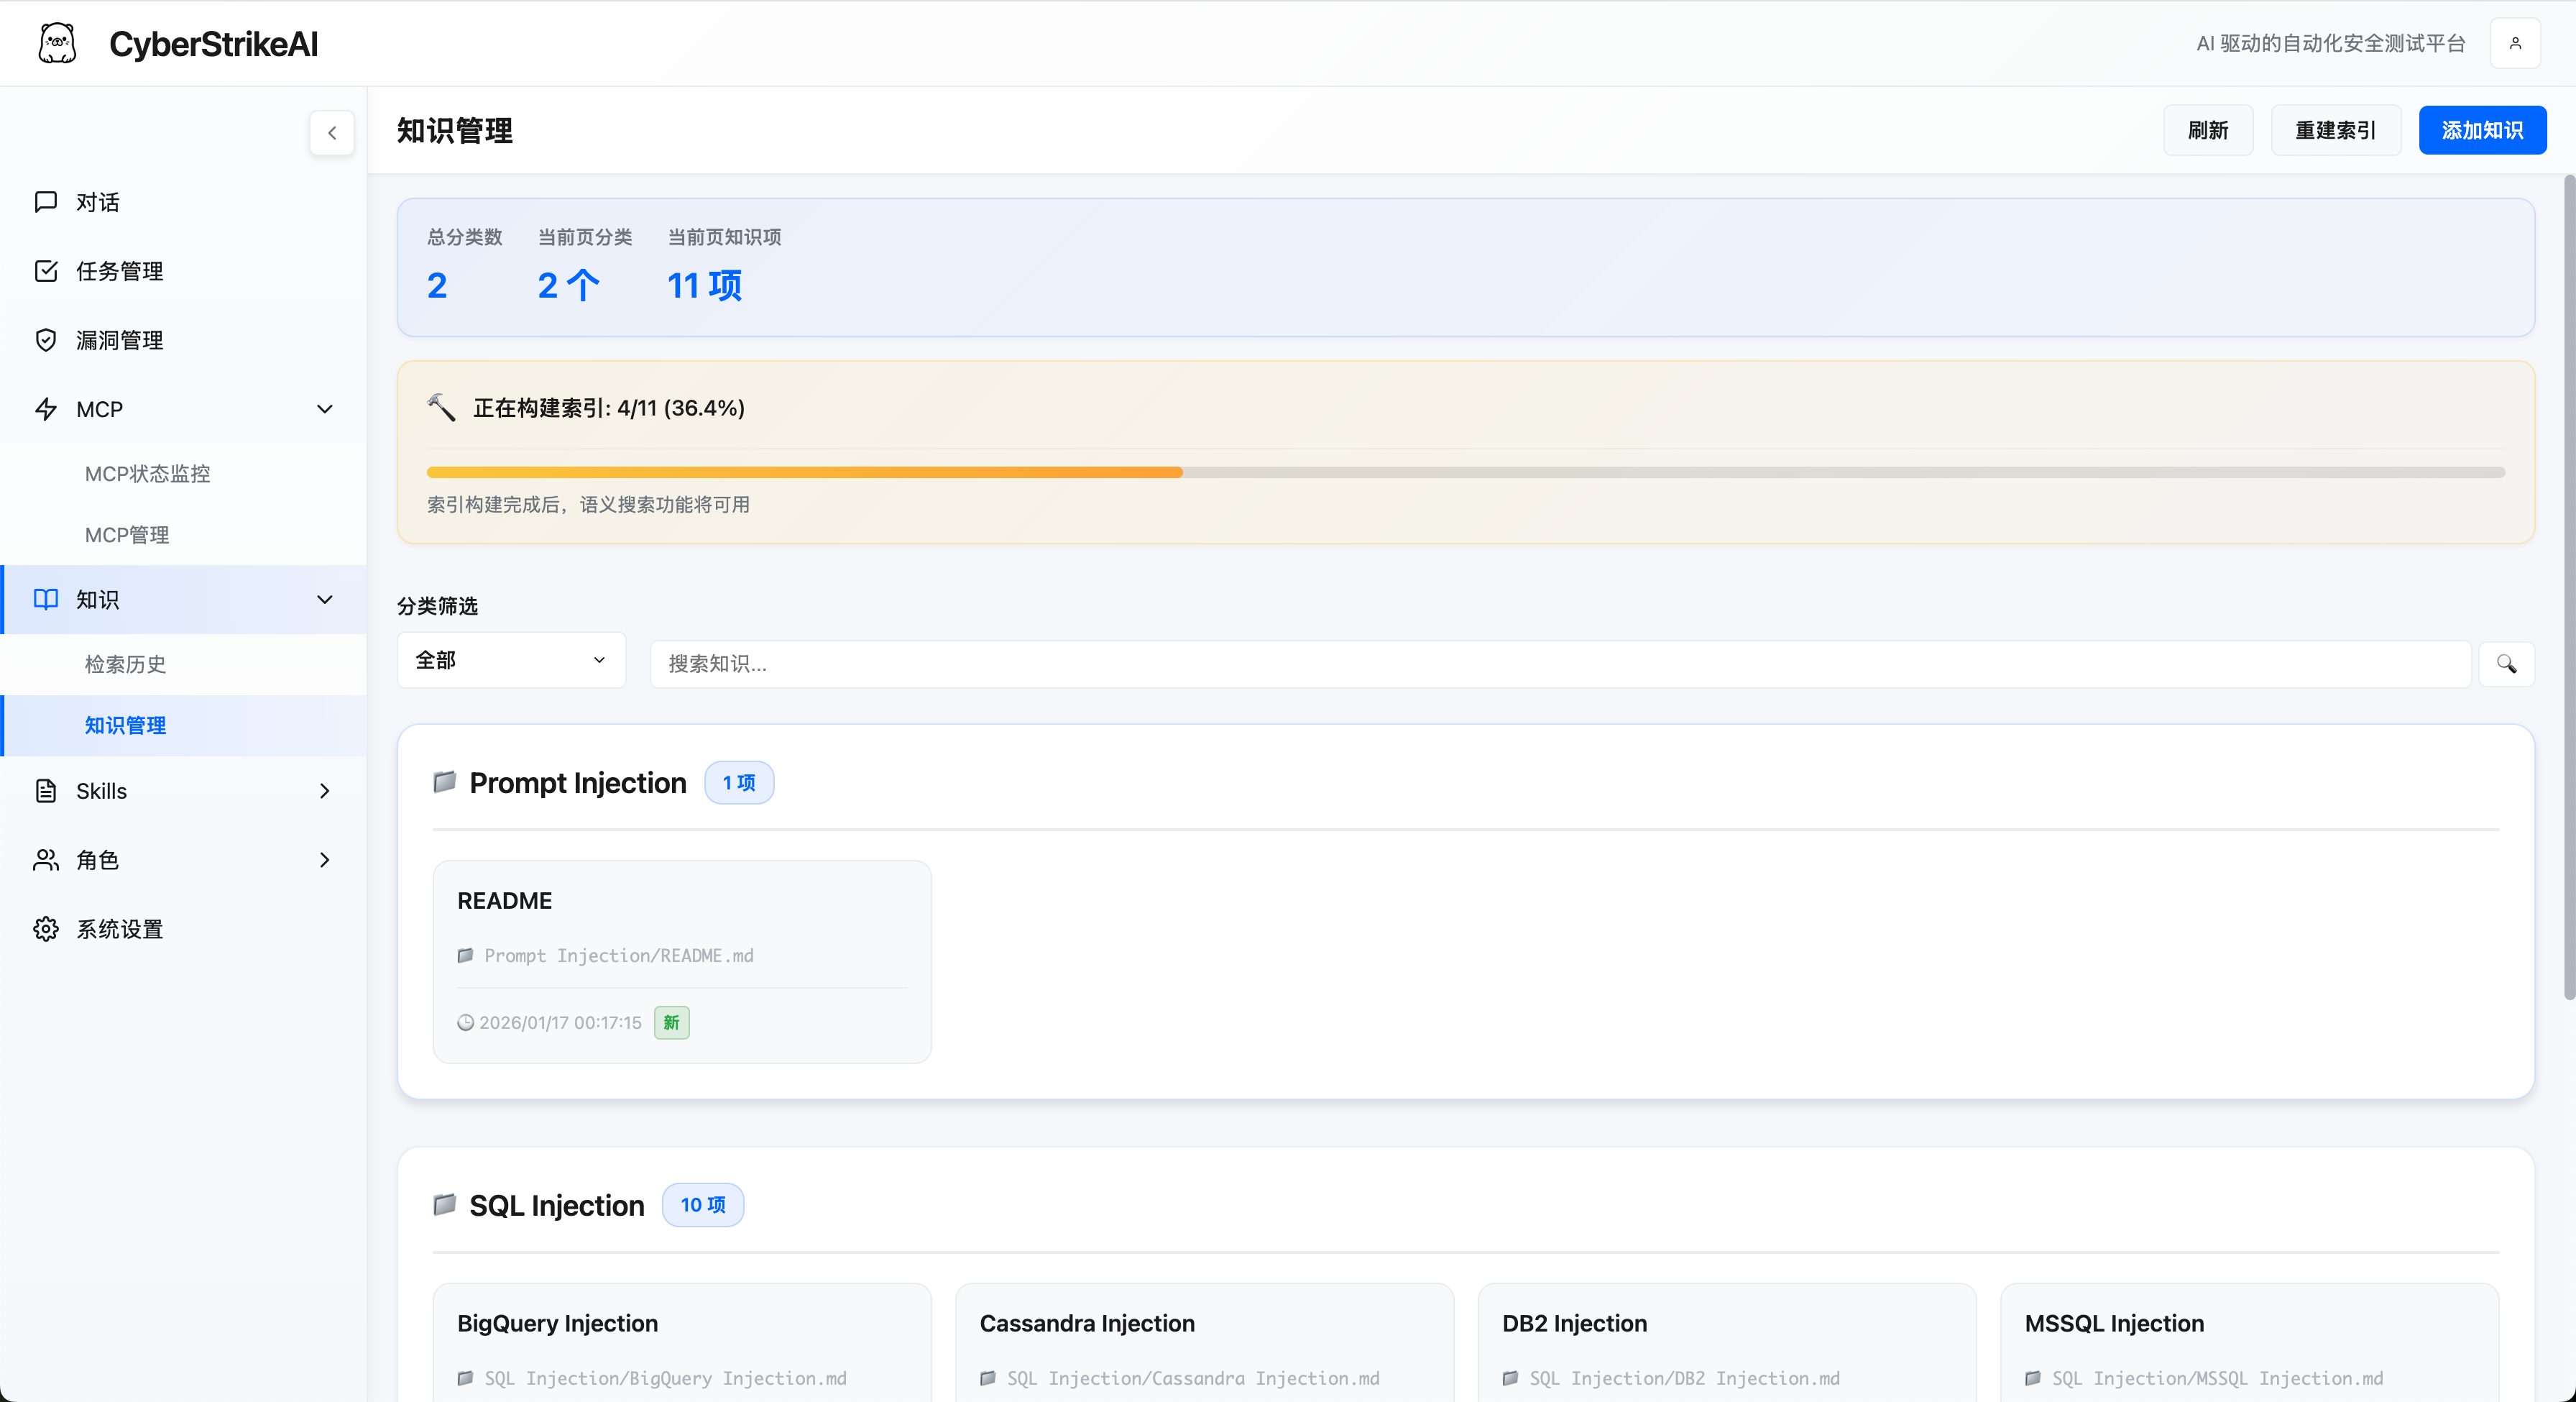
|
Gestión de habilidades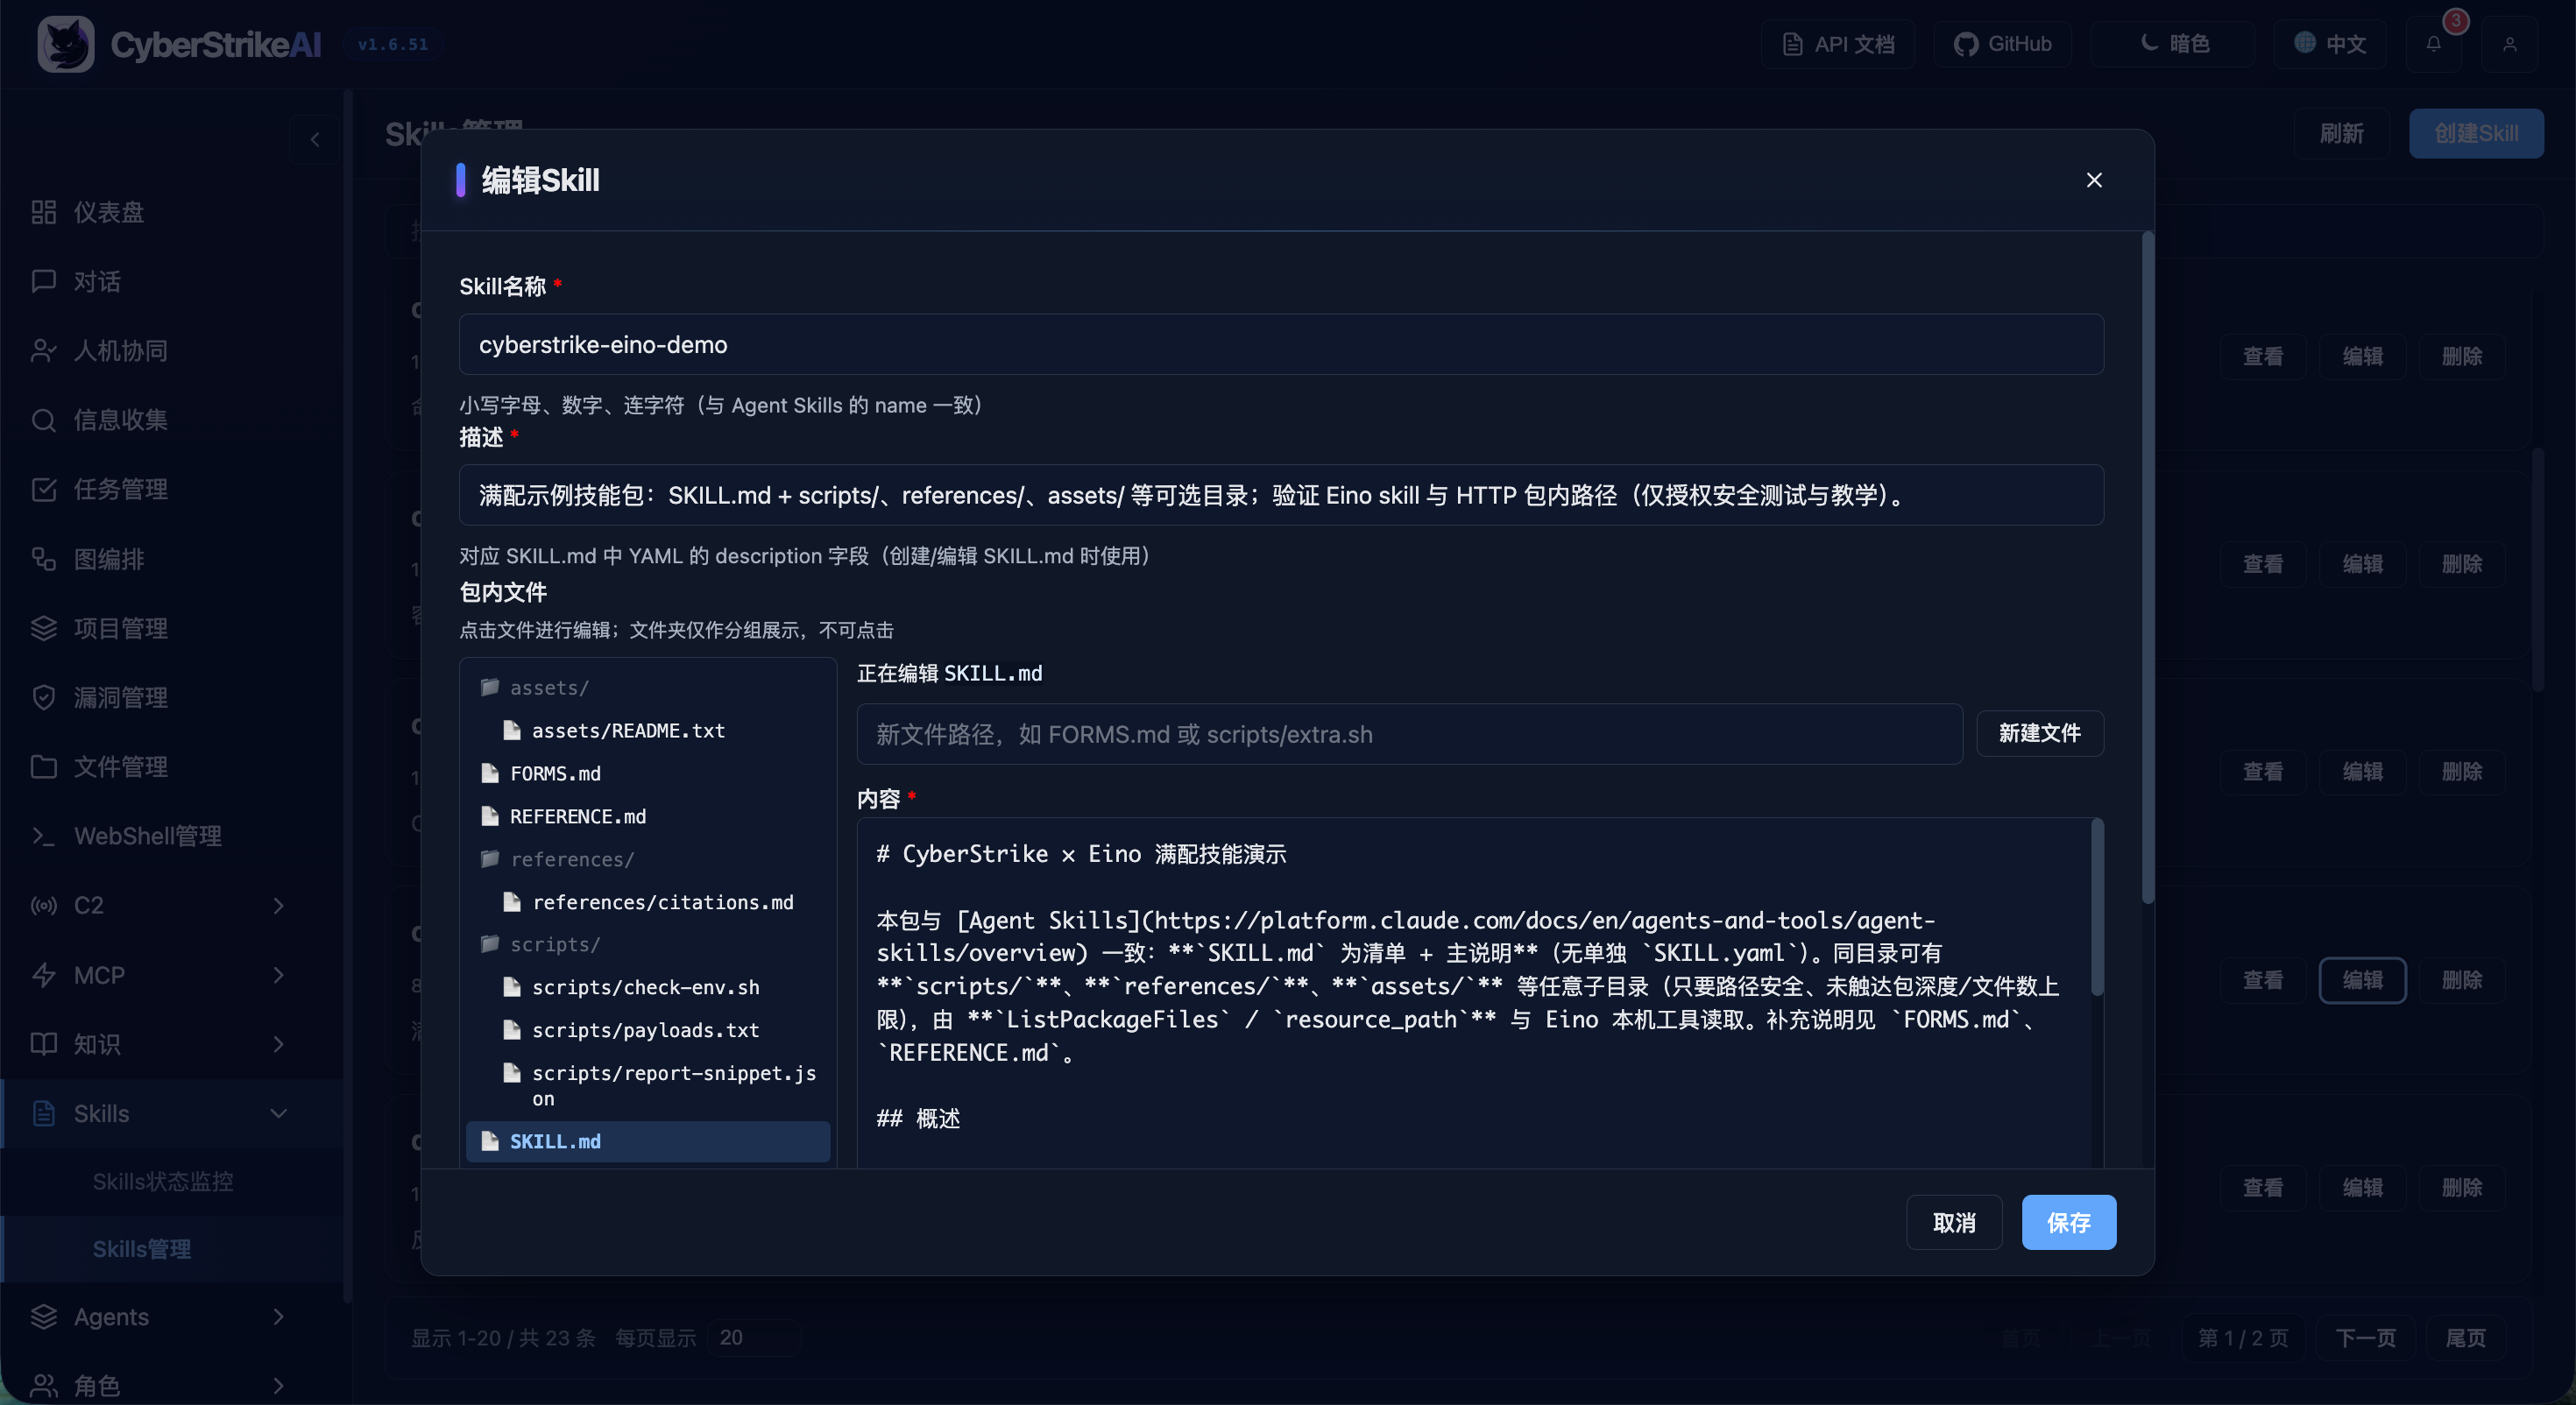
|
Gestión de agentes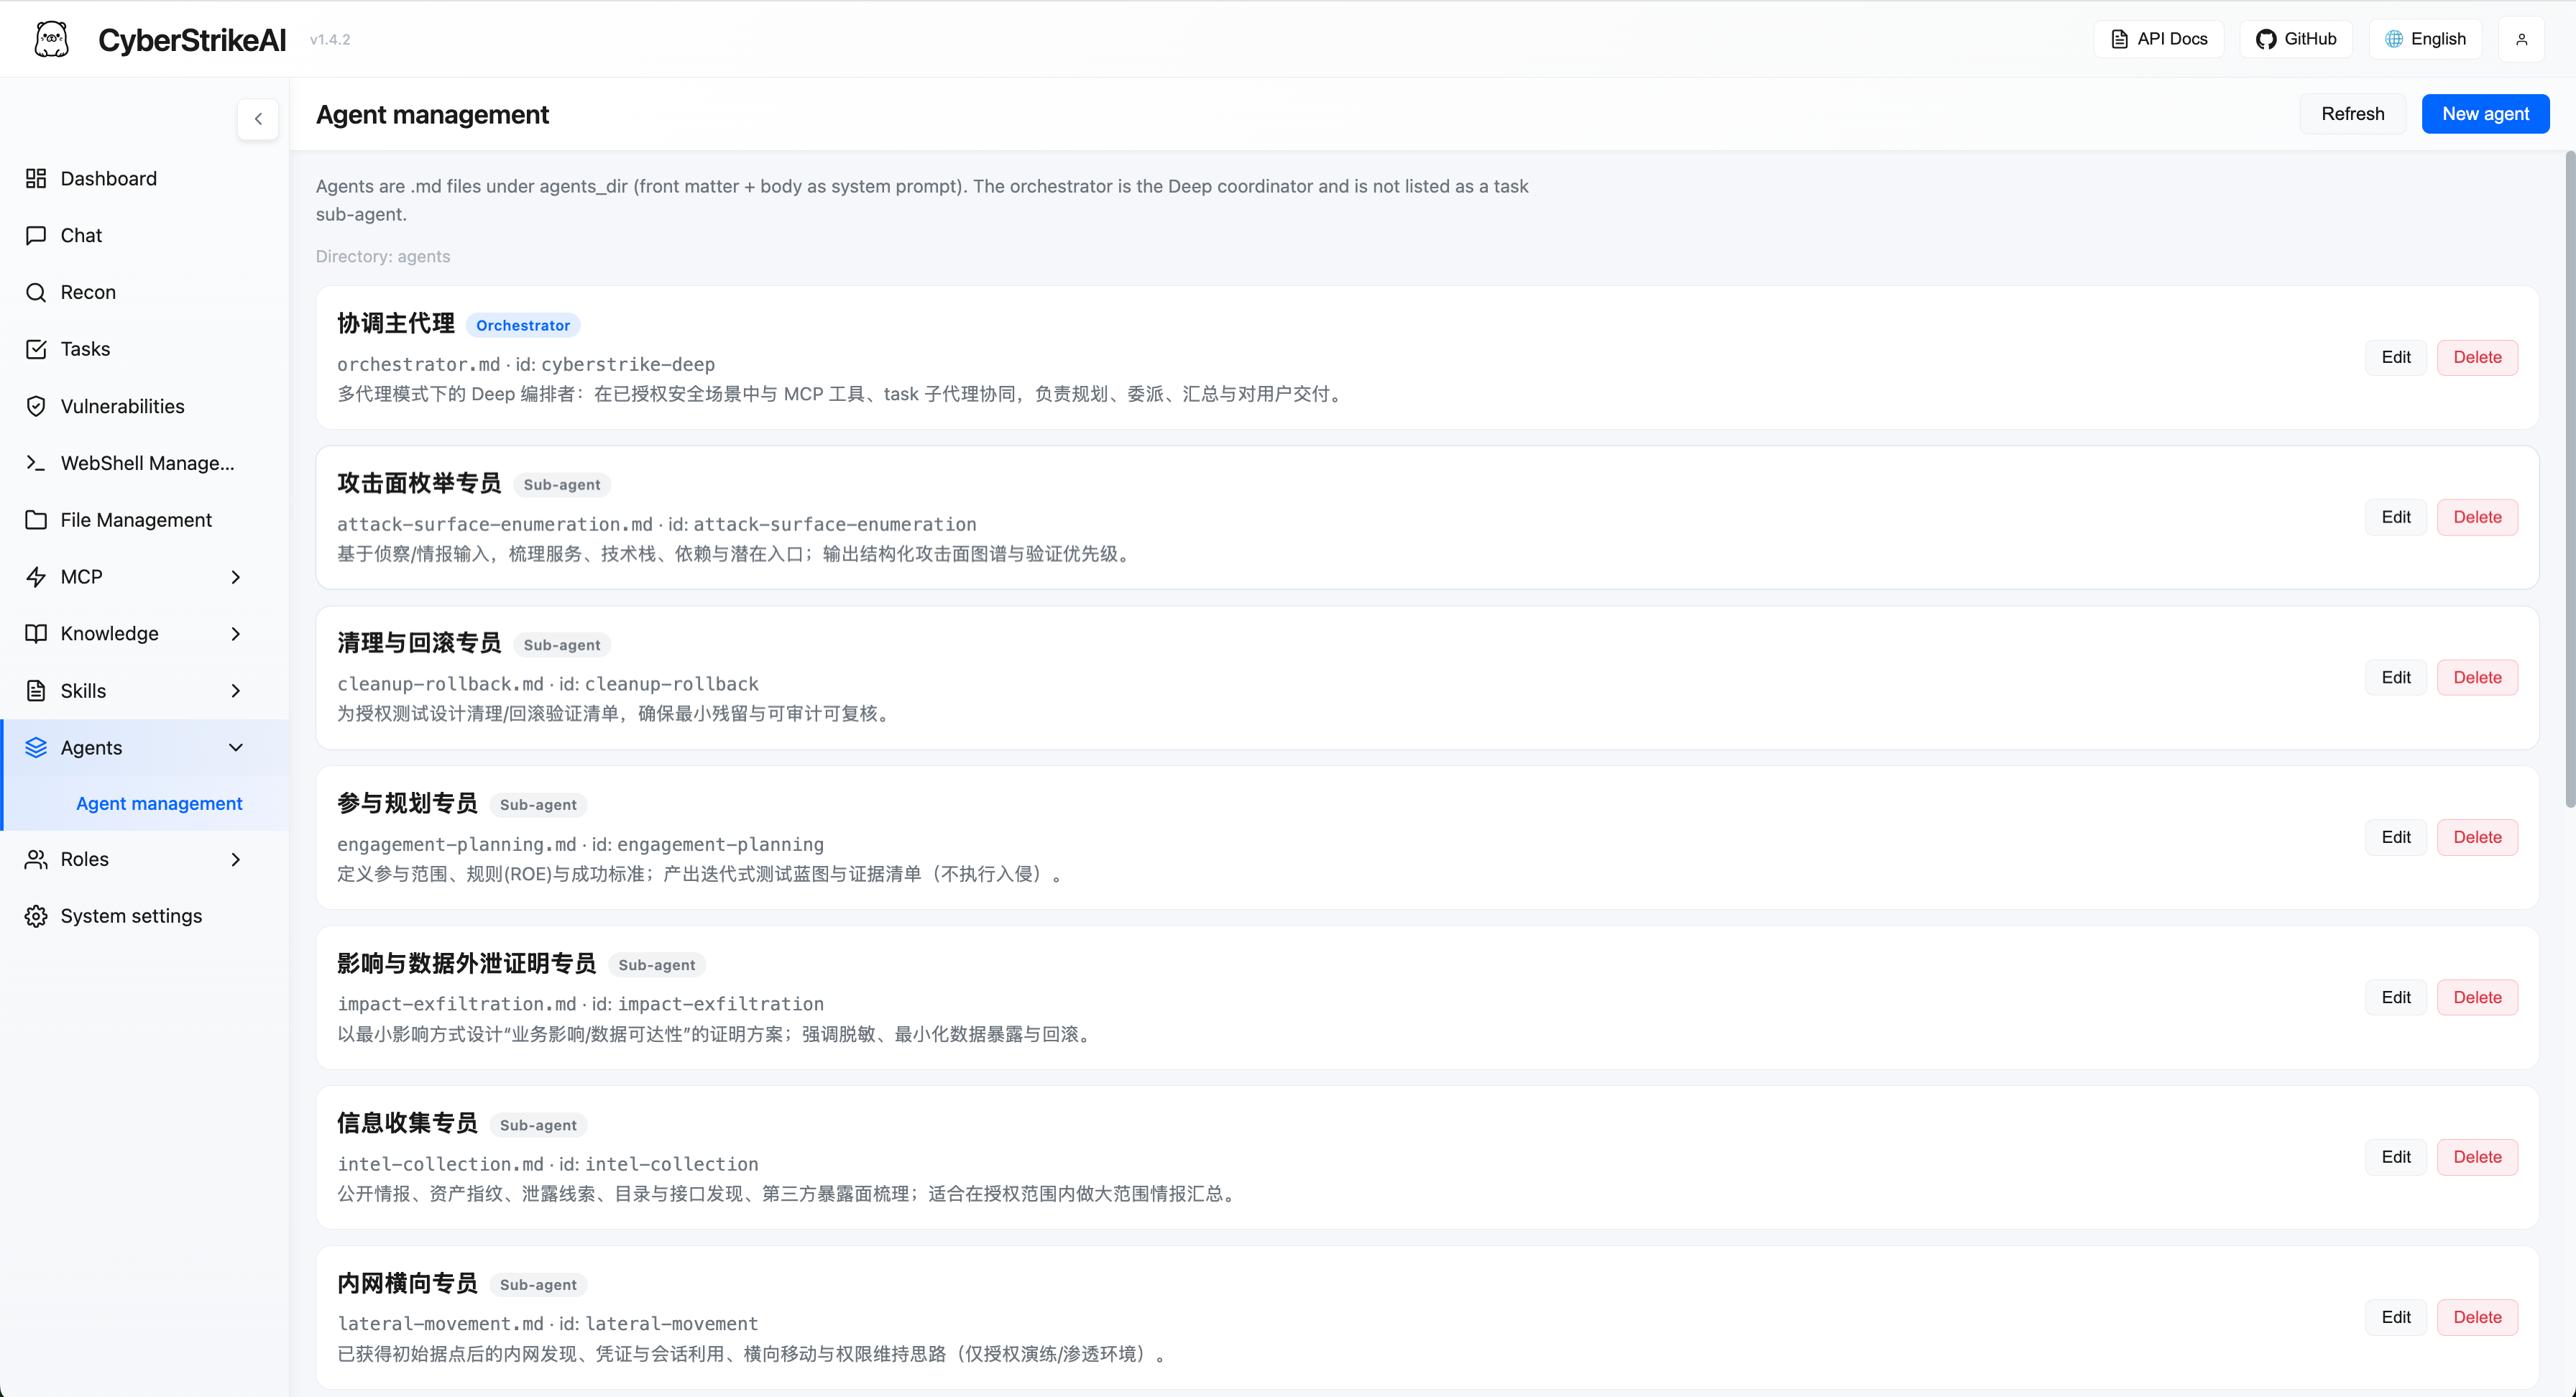
|
Gestión de roles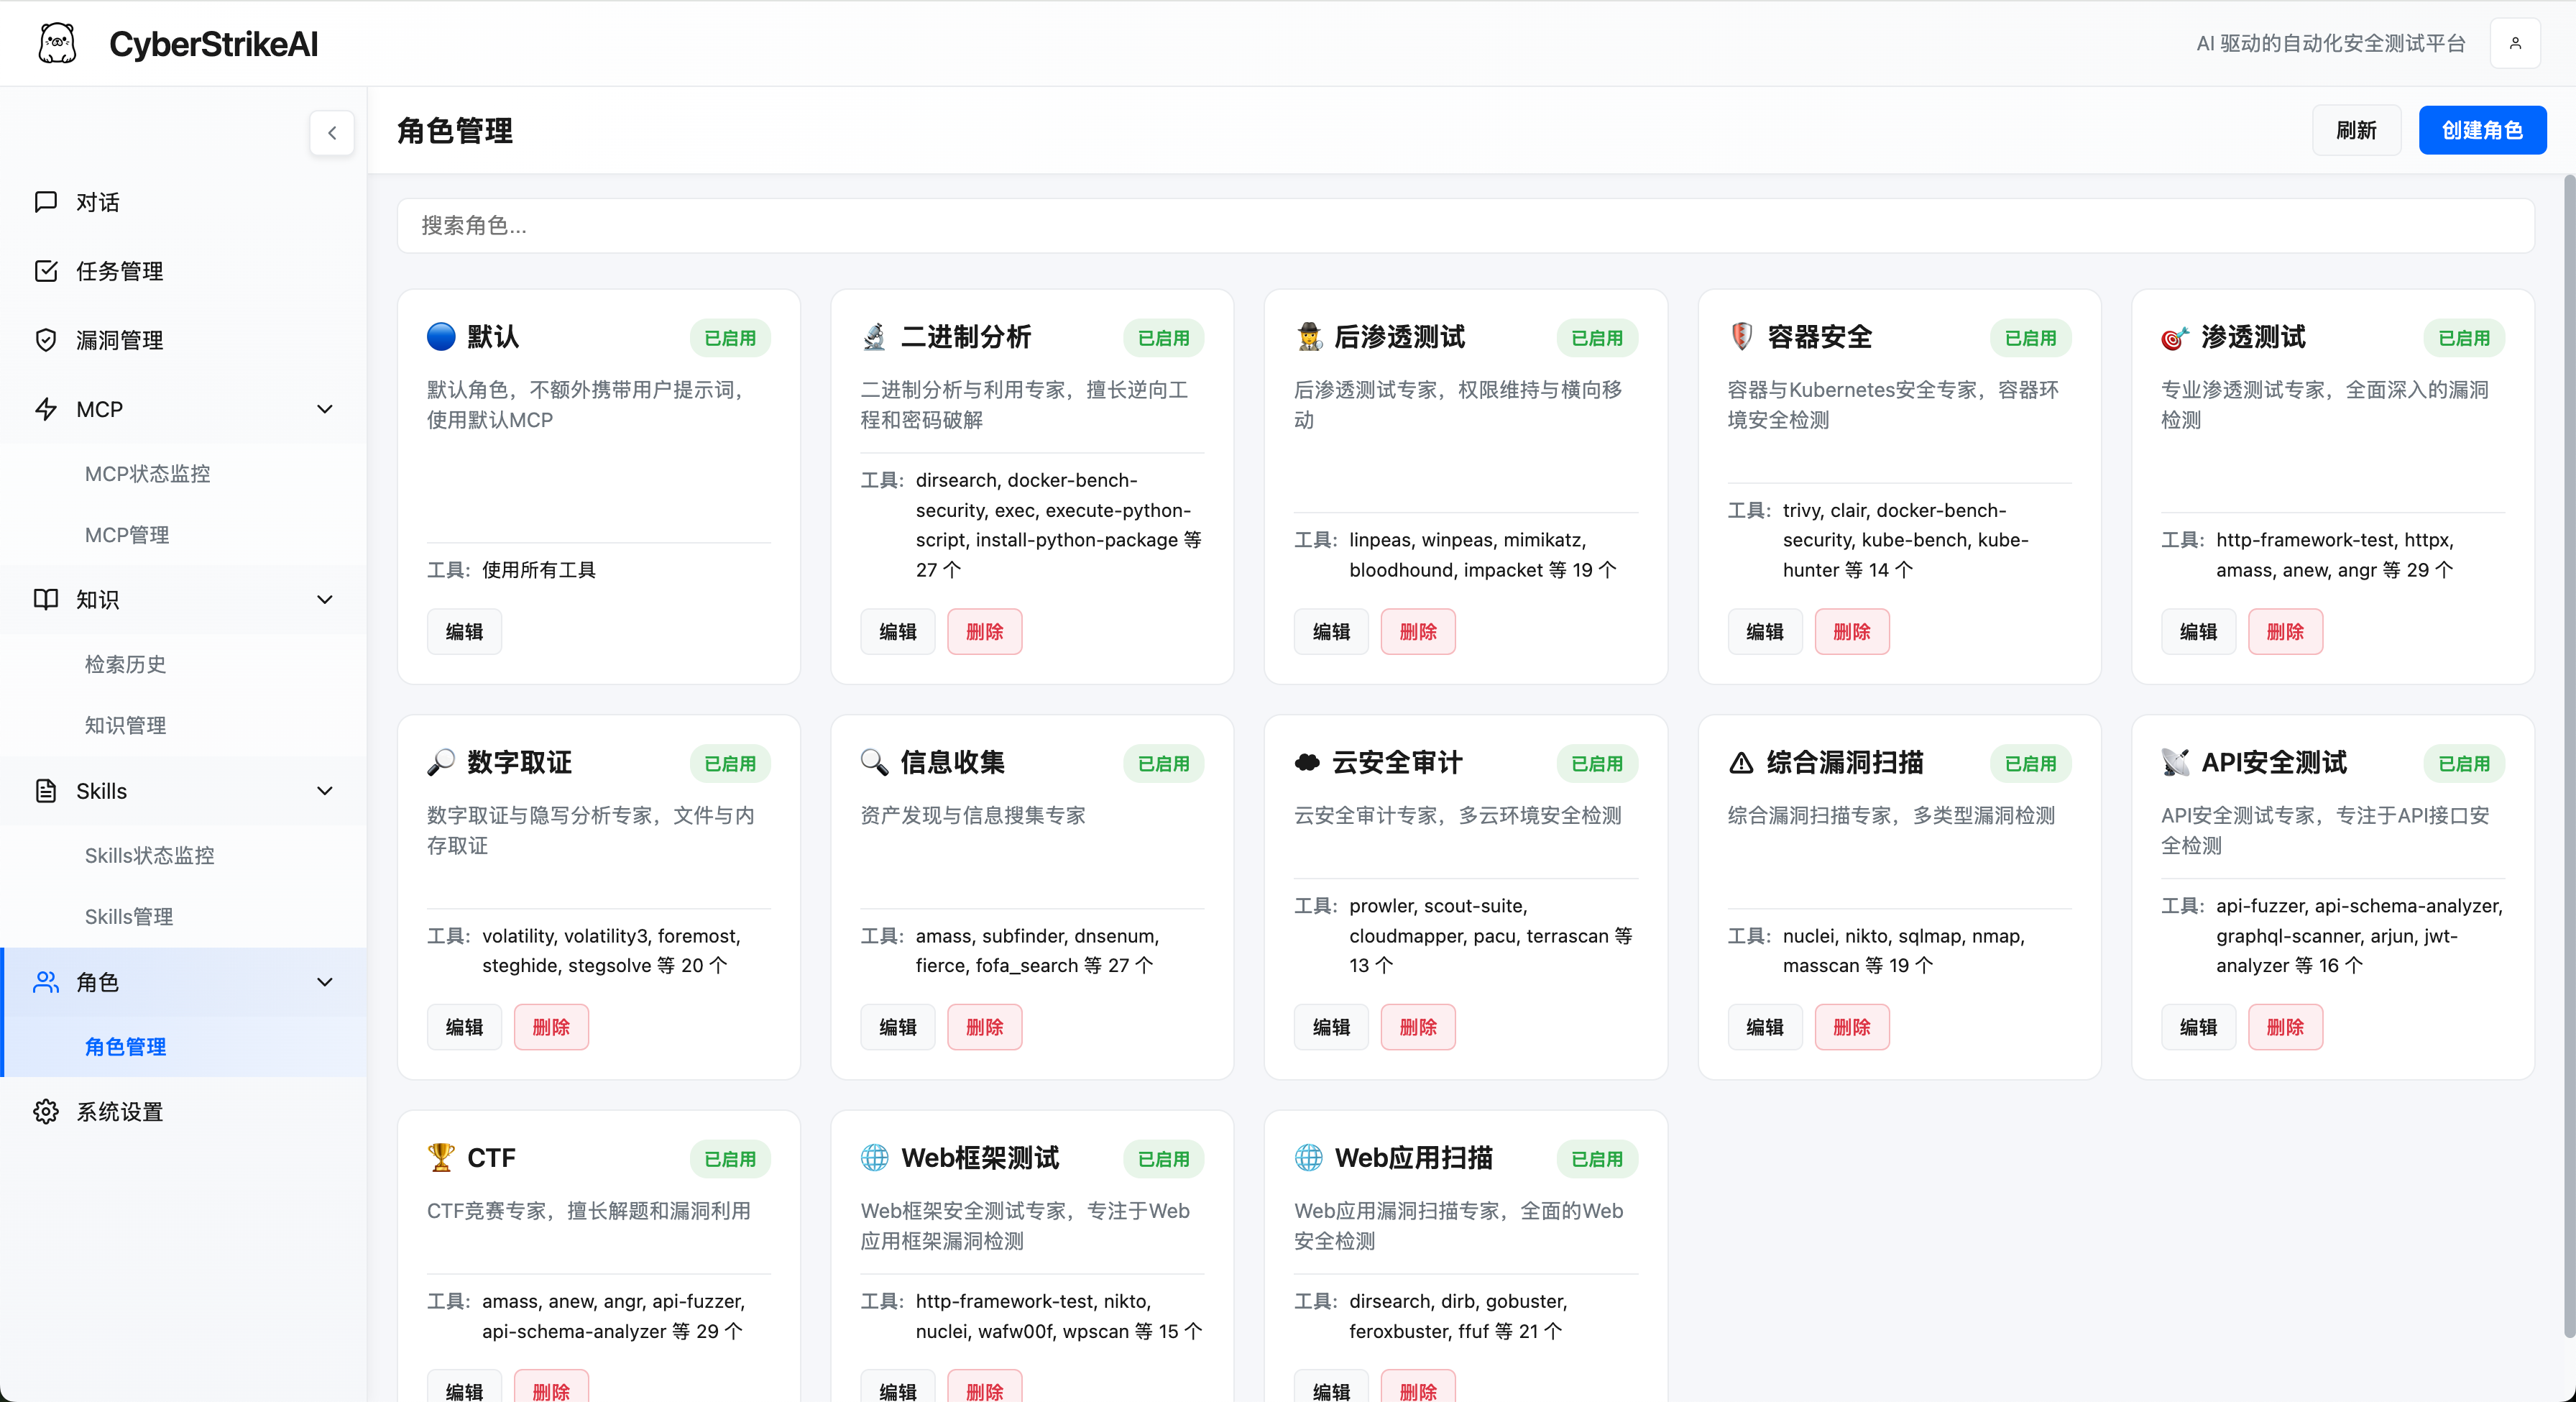
|
Configuración del sistema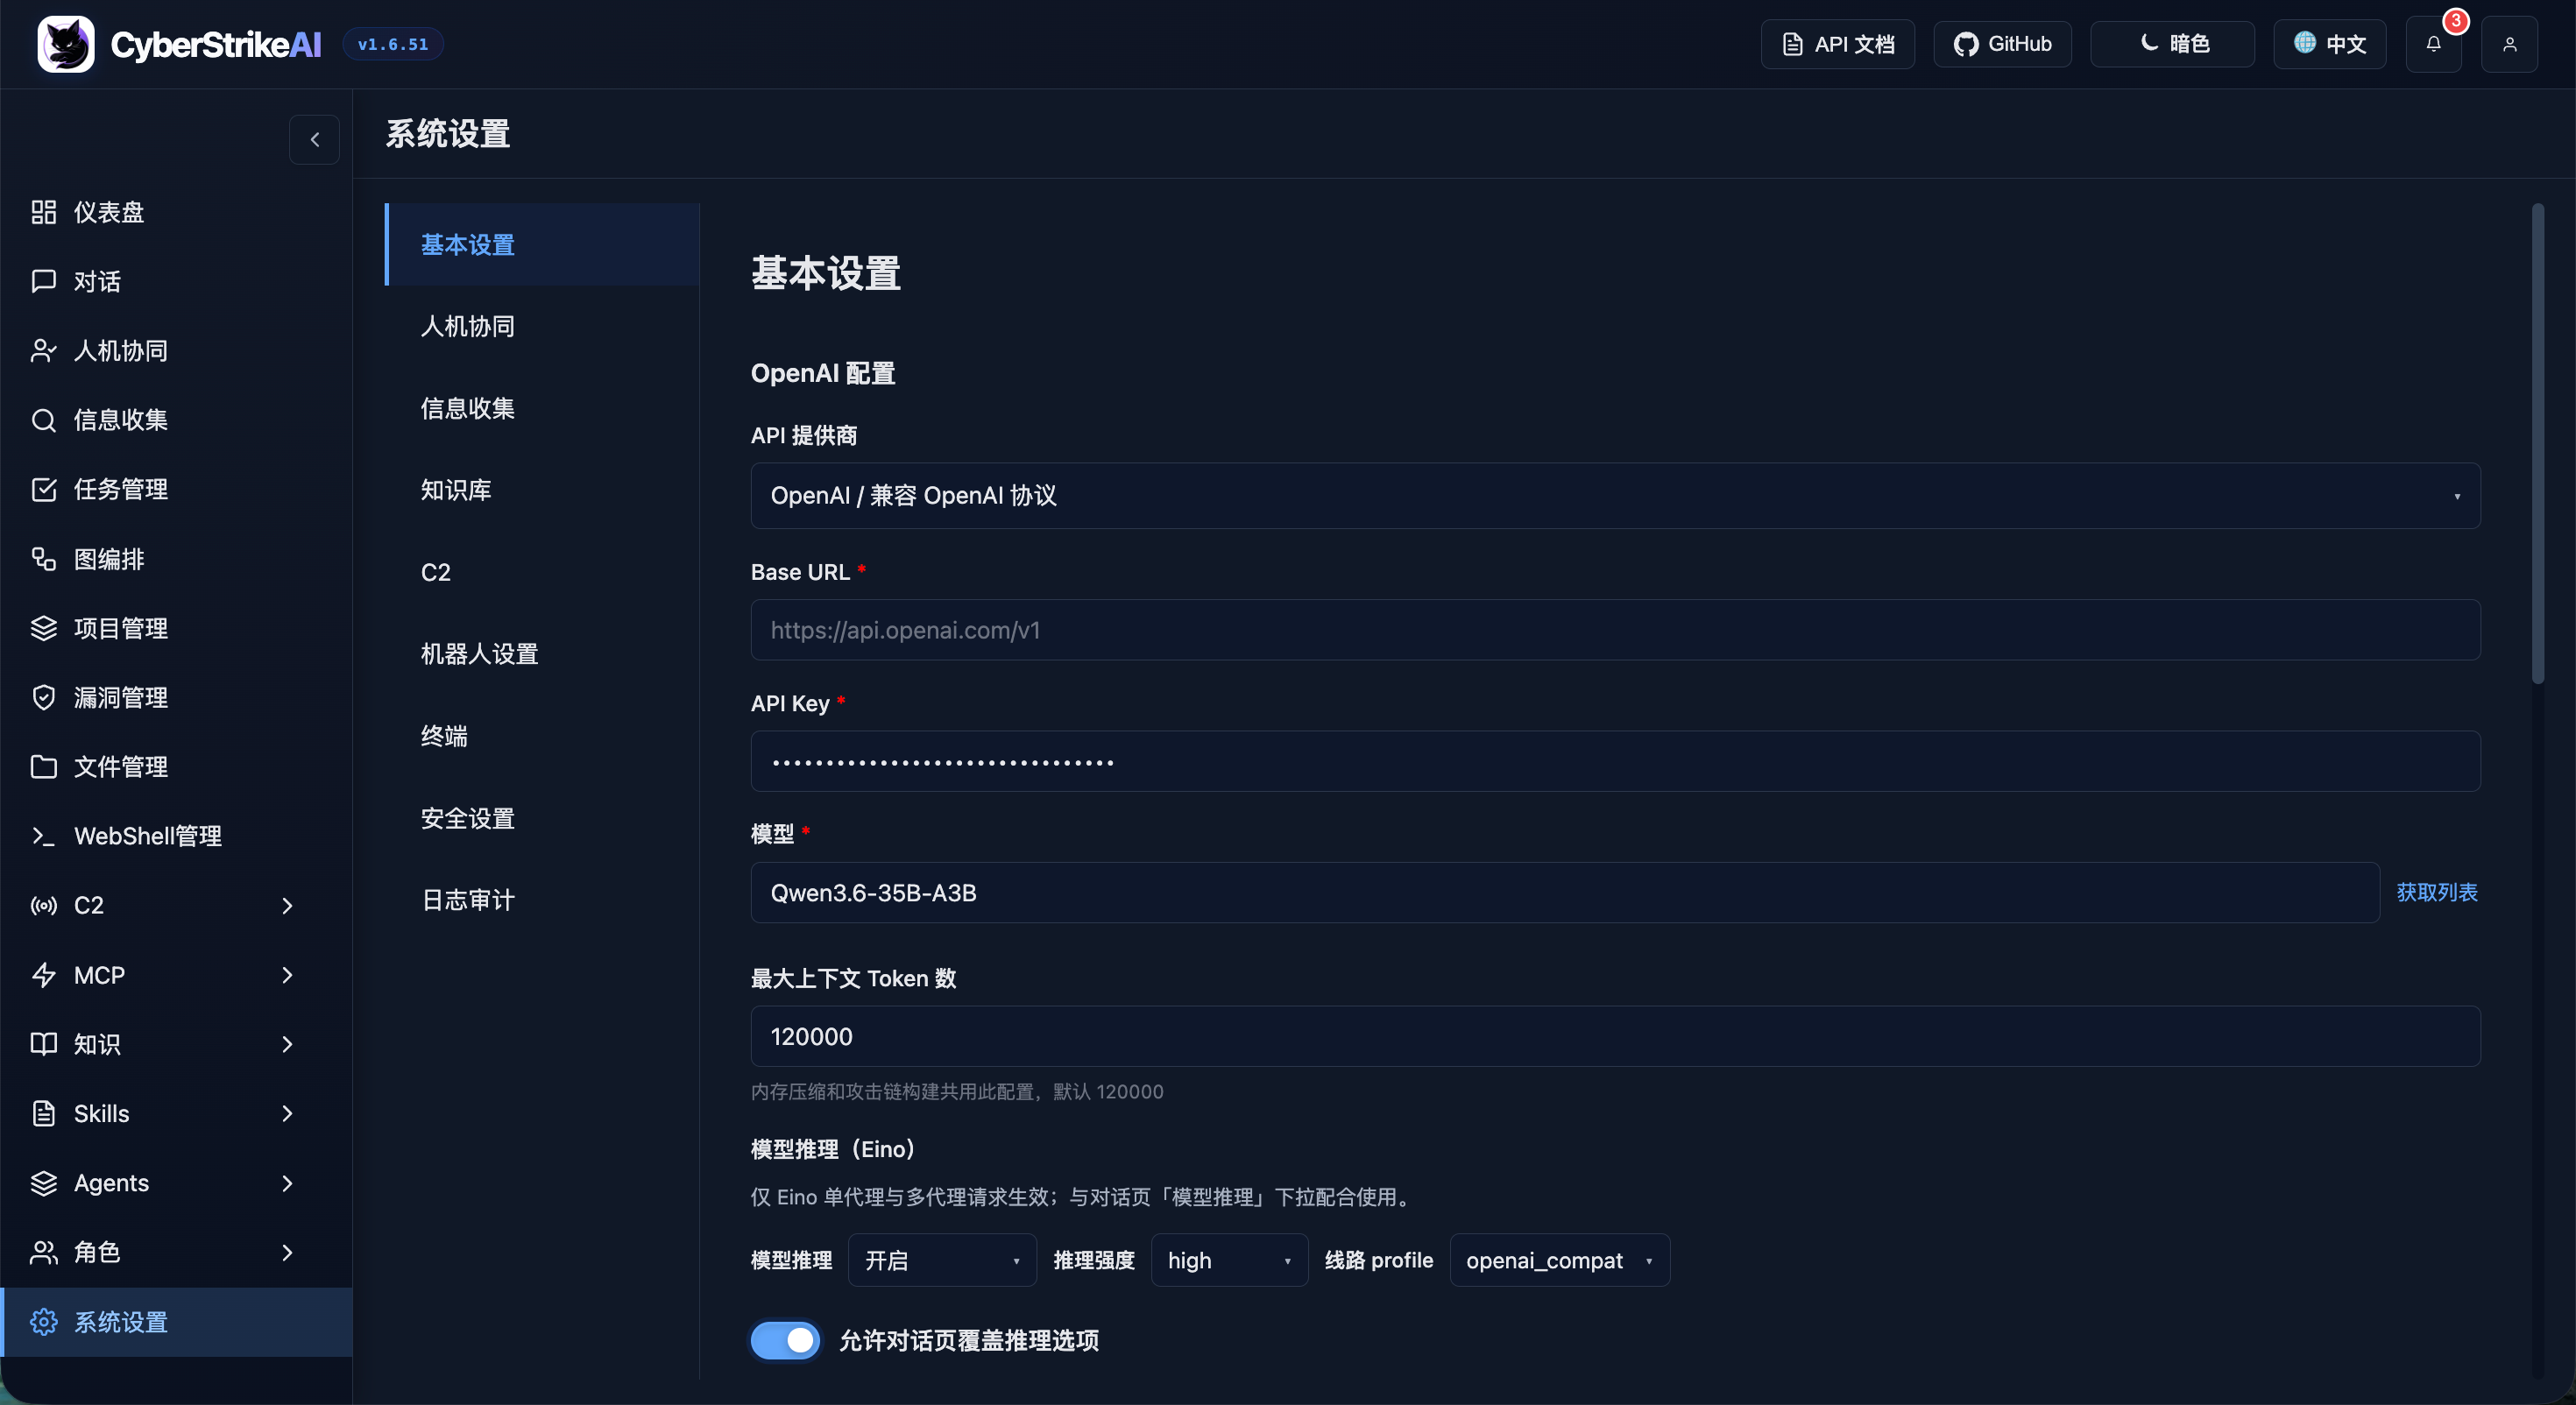
|
Modo stdio de MCP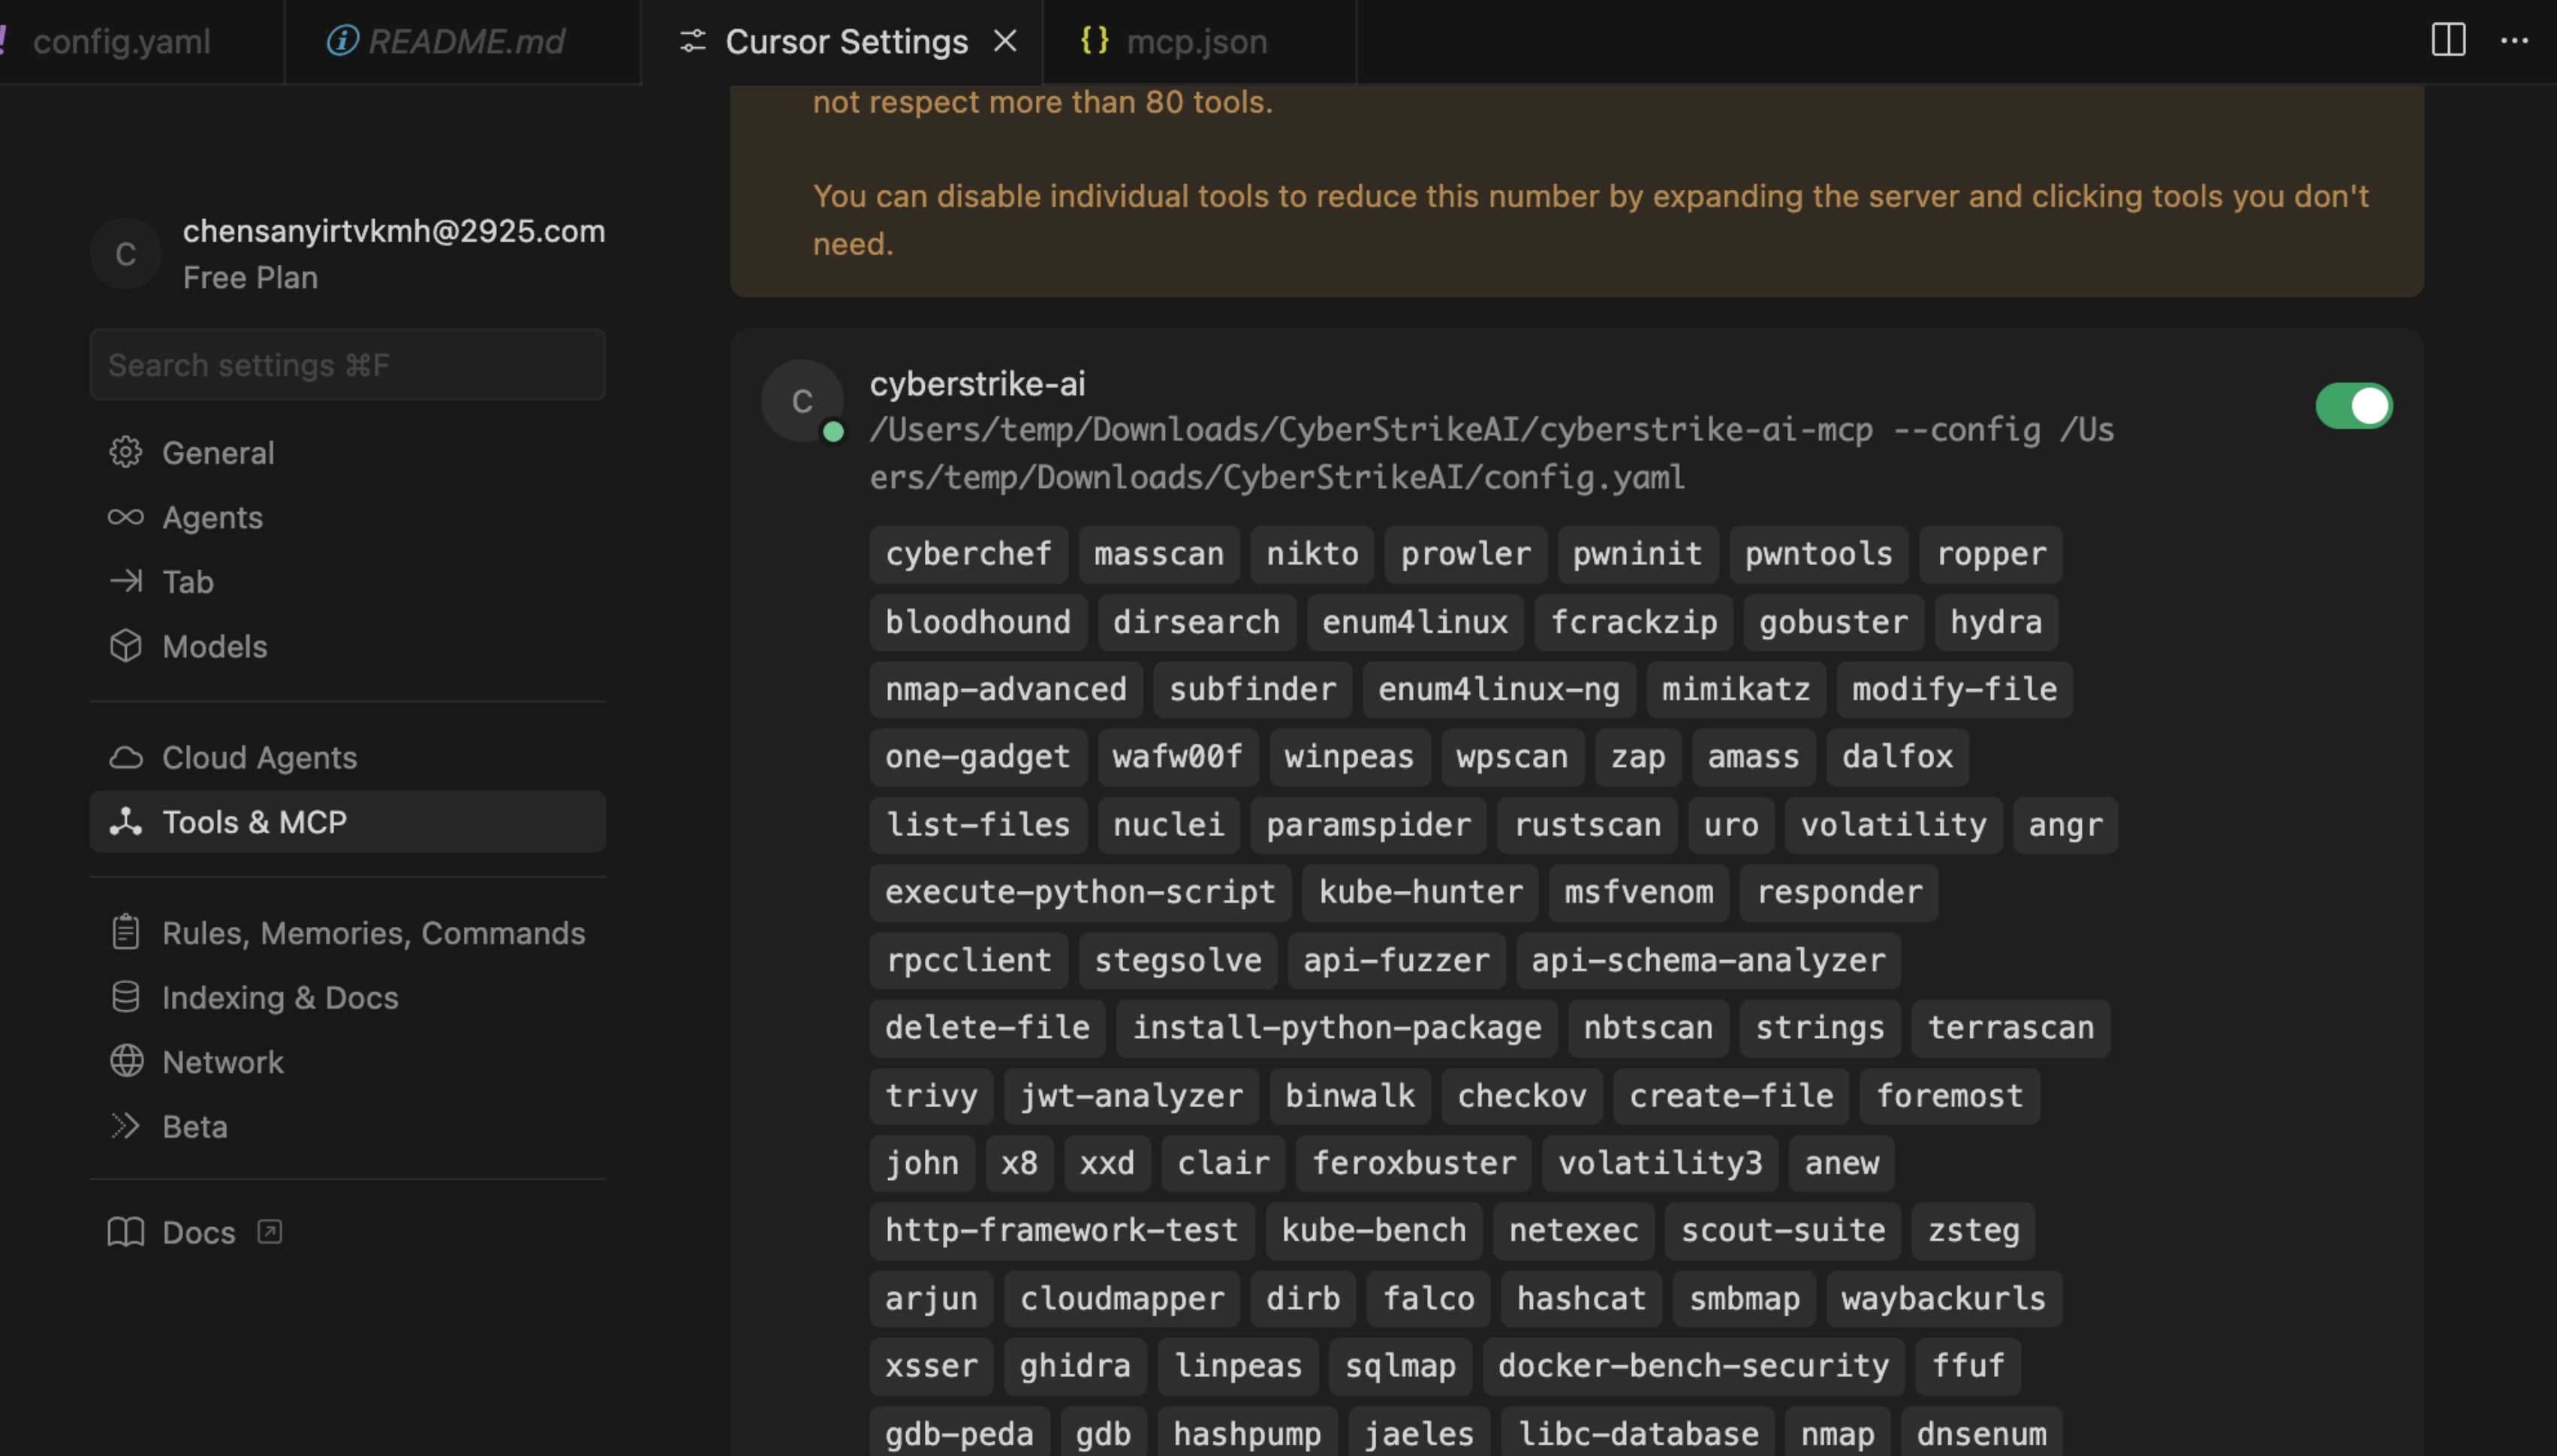
|
Plugin de Burp Suite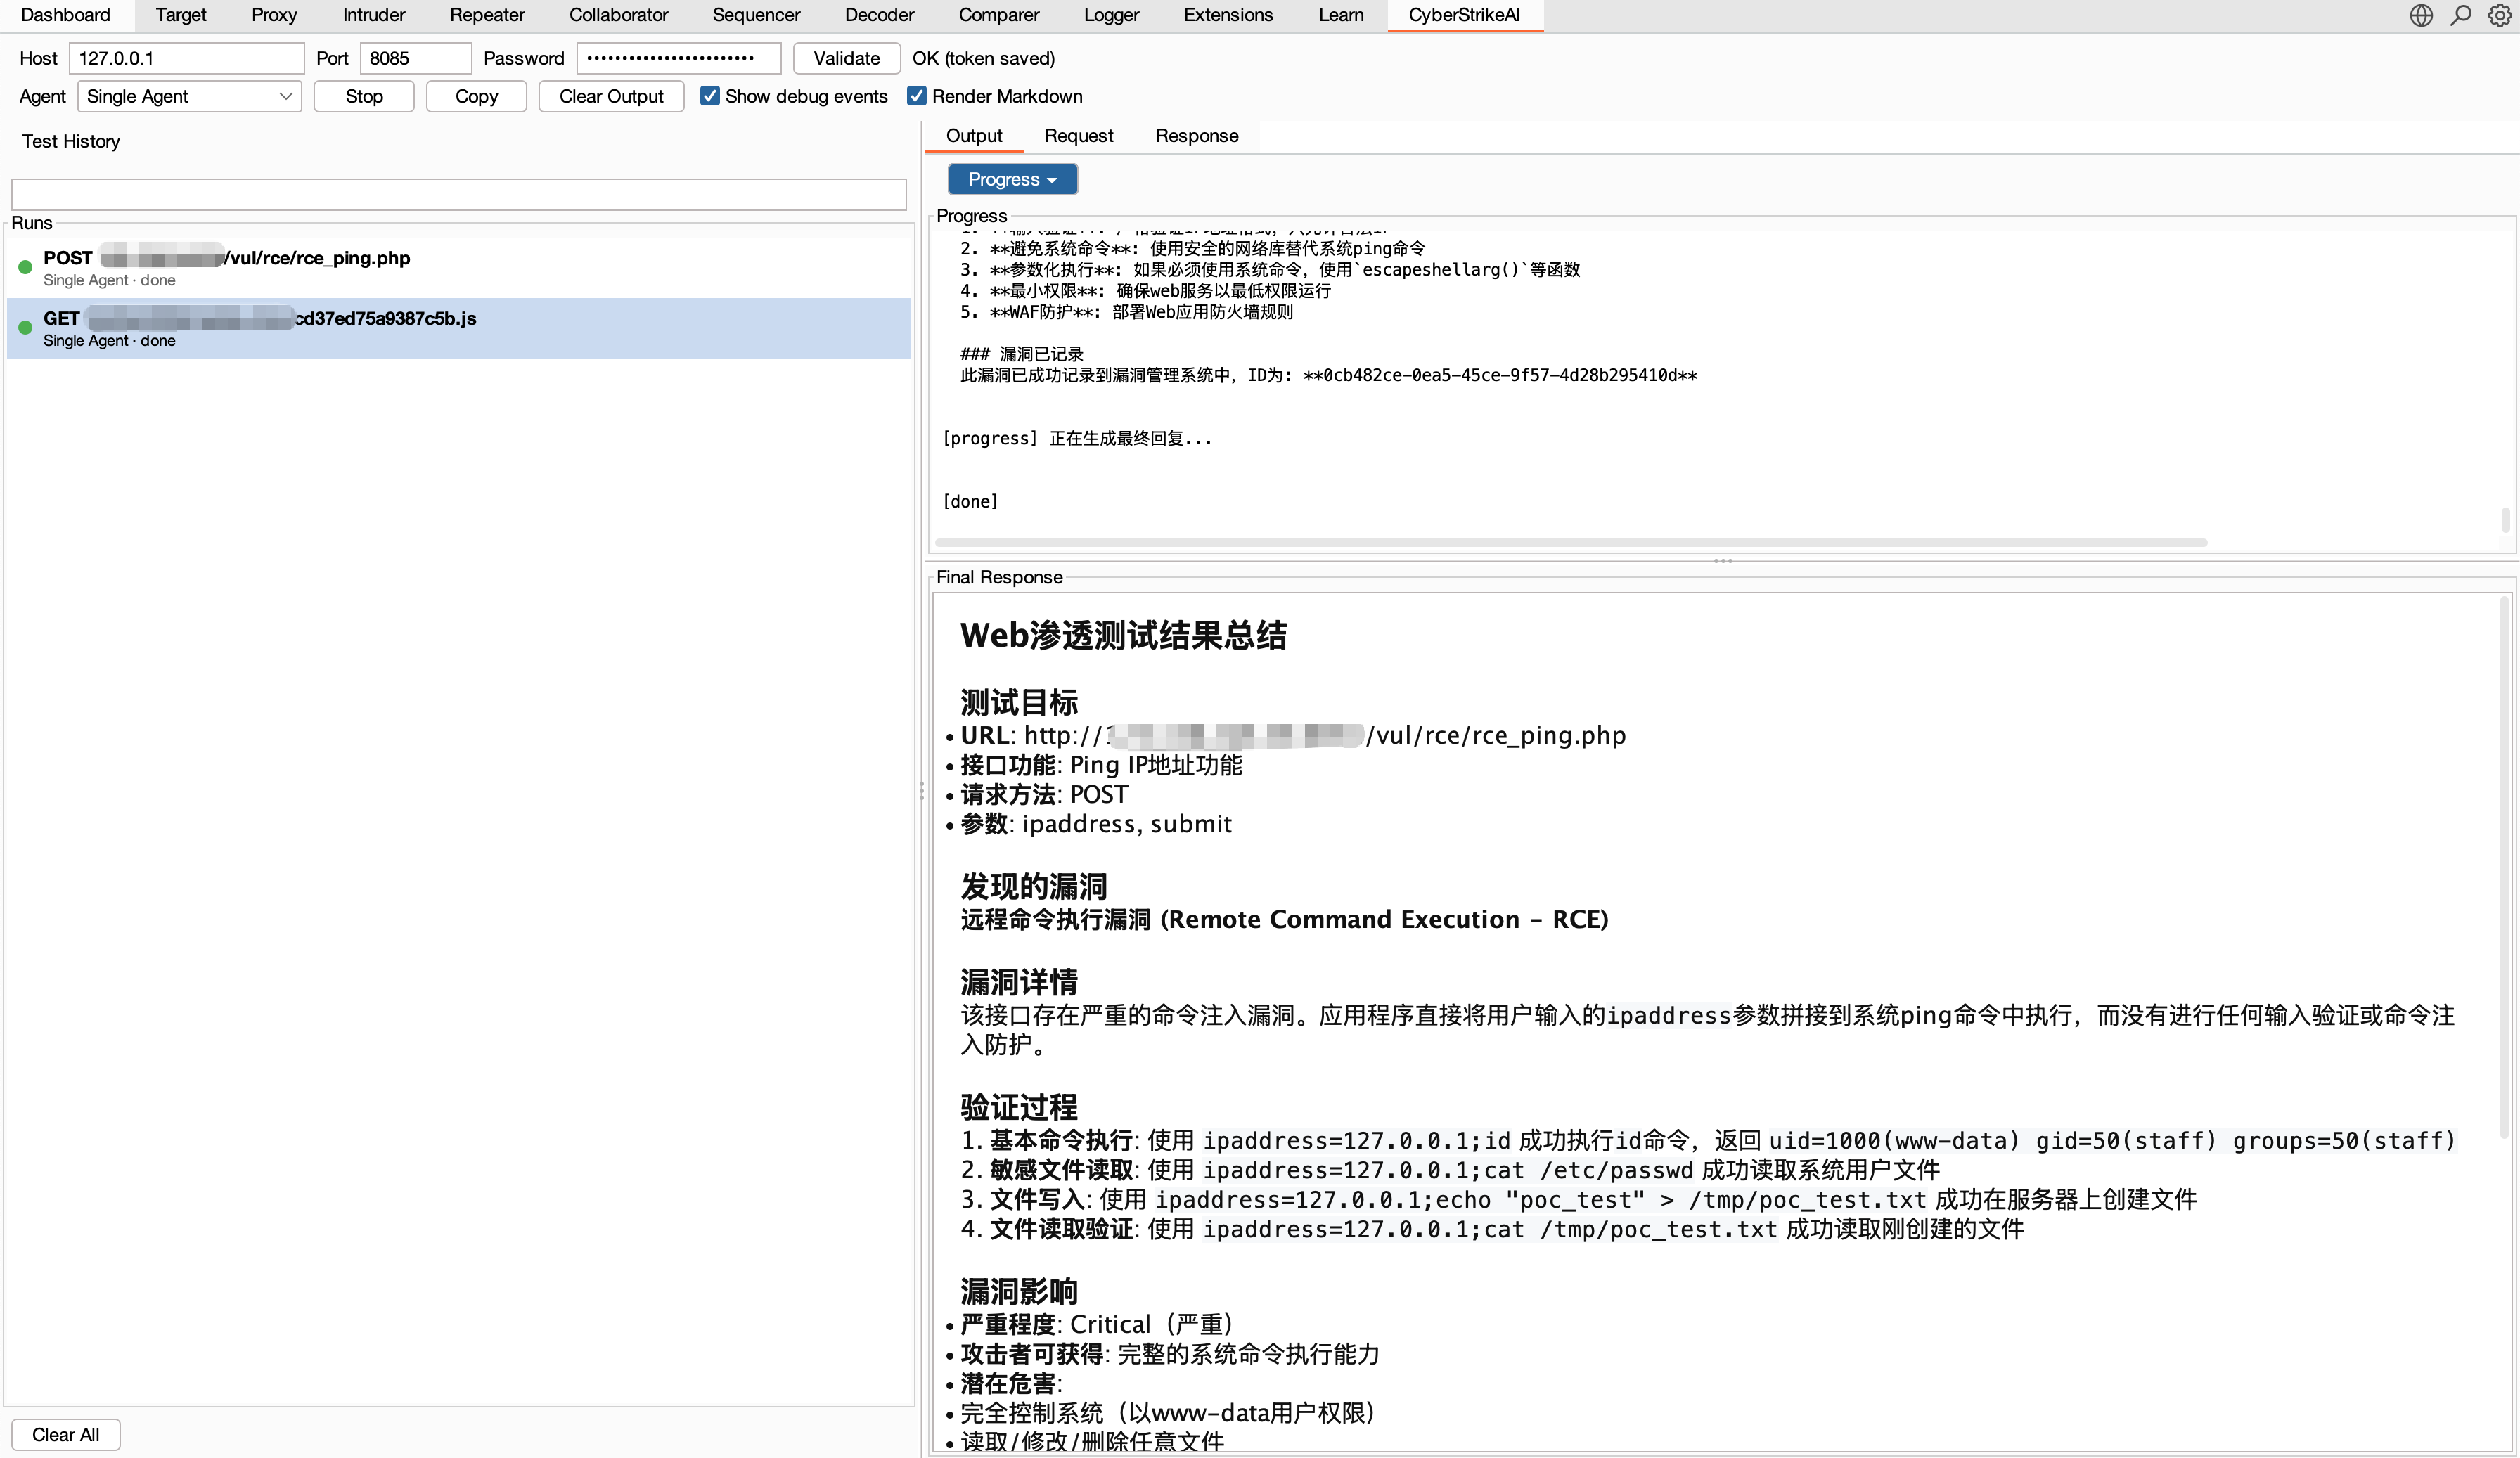
|
Aspectos destacados
Agentes y orquestación
- 🤖 Ejecución agéntica traduce la intención en lenguaje natural en acciones de seguridad gobernadas y auditables.
- 🧩 Orquestación Pi admite ejecución de un solo agente, además de modos multiagente Deep, Plan-Execute y Supervisor.
- 🔀 Flujos de trabajo gráficos combinan agentes, herramientas, condiciones, aprobaciones y salidas en flujos reutilizables.
- 🎭 Pruebas basadas en roles proporcionan prompts enfocados y políticas de herramientas para escenarios de seguridad comunes.
Herramientas y conocimiento
- 🧰 Herramientas de seguridad incluyen más de 100 recetas YAML seleccionadas con extensiones personalizadas y acceso delimitado por rol.
- 🔌 Integración MCP admite HTTP, stdio, SSE, federación externa y descubrimiento dinámico de herramientas.
- ⏱️ Ejecución resiliente de herramientas ejecuta llamadas bloqueantes a MCP/herramientas en workers con esperas de agente acotadas, sondeo reanudable de
execution_id, cancelación, circuit breakers por servidor, límites de concurrencia y topes de salida unificados. - 🎯 Agent Skills siguen el diseño estándar de Skill y admiten carga progresiva y bajo demanda.
- 📚 Base de conocimiento combina reescritura de consultas, recuperación vectorial, reranking y posprocesamiento de resultados.
- 🖼️ Análisis de visión utiliza un modelo de visión independiente para capturas de pantalla, captchas e interfaz de usuario, conservando únicamente resúmenes de texto.